開発者はすでにSolidityを知っているので、EVM互換の環境があればDuskへの最初の一歩がずっと簡単になります。
ただ正直、それだけでは面白さは決まりません。ほとんどのチェーンが、馴染みのあるEVMツールを提供できるからです。
私が@Dusk の公式ドキュメントを読み進める中で惹かれたのは、その馴染みのスタート地点の「次に来るもの」です。
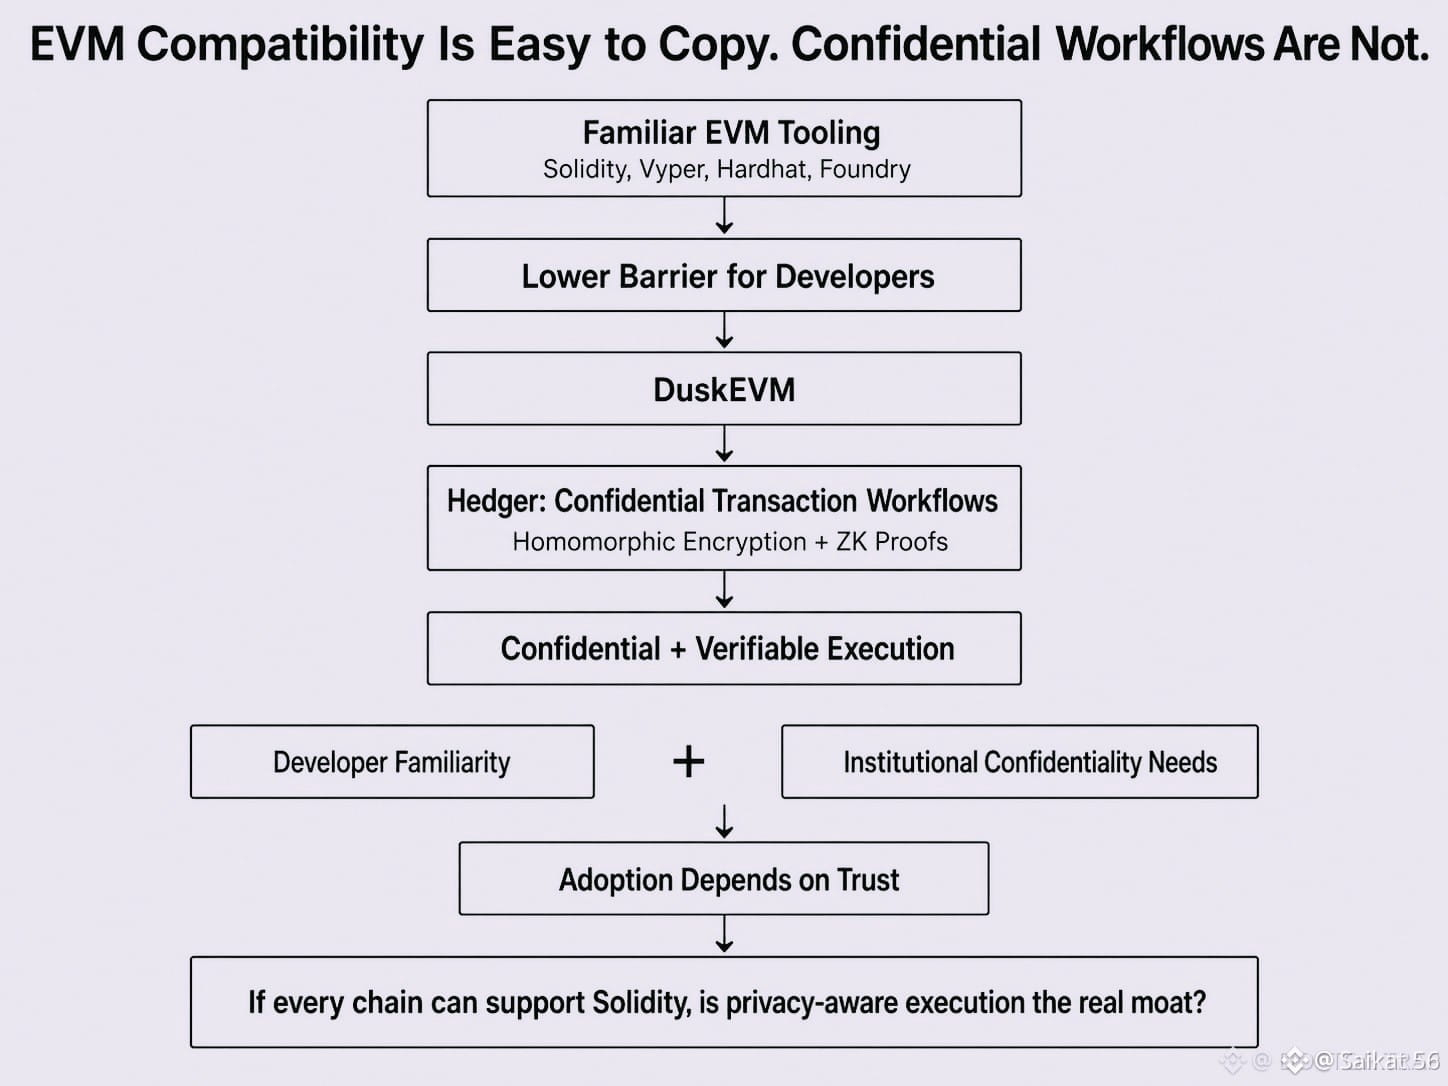
DuskEVMはSolidity、Vyper、Hardhat、そしてFoundryをサポートし、開発者がすでに理解している環境を提供します。
しかしテストネットのHedgerは、ホモモルフィック暗号とゼロ知識証明を組み合わせることで、機密トランザクションのフローにもう一つのレイヤーを追加します。
それにより会話の焦点は、単なる「EVMだけどプライベート」に留まりません。
ホモモルフィック暗号は、元の値を公開せずに暗号化されたデータ上で計算を可能にし、一方でZK証明は機密情報を明かすことなく正しさを検証できます。
金融アプリケーションにおいては、その組み合わせはより一層意味のあるものになり得ます。機関は、ただプライバシーが欲しいだけではありません。何が機密のままでいられるのか、
何が引き続き検証可能なのか、
そして必要になったときに何が最終的に監査できるのか——それを知る必要があります。
そして、それが本当の難題です。
開発者は、馴染みのあるインフラを求めます。
機関は、機密性がシステムを運用上のブラックボックスに変えてしまわないという確信を求めます。
もしDuskがそのバランスを維持できるなら、開発者は馴染みのあるEVM体験を得られ、機関は透明なチェーンからは簡単に得られない何かを手に入れられます。
だから、実は本当の問いは「Solidityが標準になりつつあるかどうか」ではないのかもしれません。
より難しいのは、プライバシーを意識した実行が、模倣しにくい堀(モート)になるかどうかです。
#dusk $DUSK $AKE $KII