今夜は市場が静かだったので、チャートではなく DuskEVM の資料を読み返すことになった。「confidential EVM workflows(機密のEVMワークフロー)」という文言が何度も目に入って、最初は、EVMそのものが何らかの形で、金融活動をエンドツーエンドで非公開にできるのだと受け取ってしまった。
そこで実際に仕組みを腰を据えて見てみた。
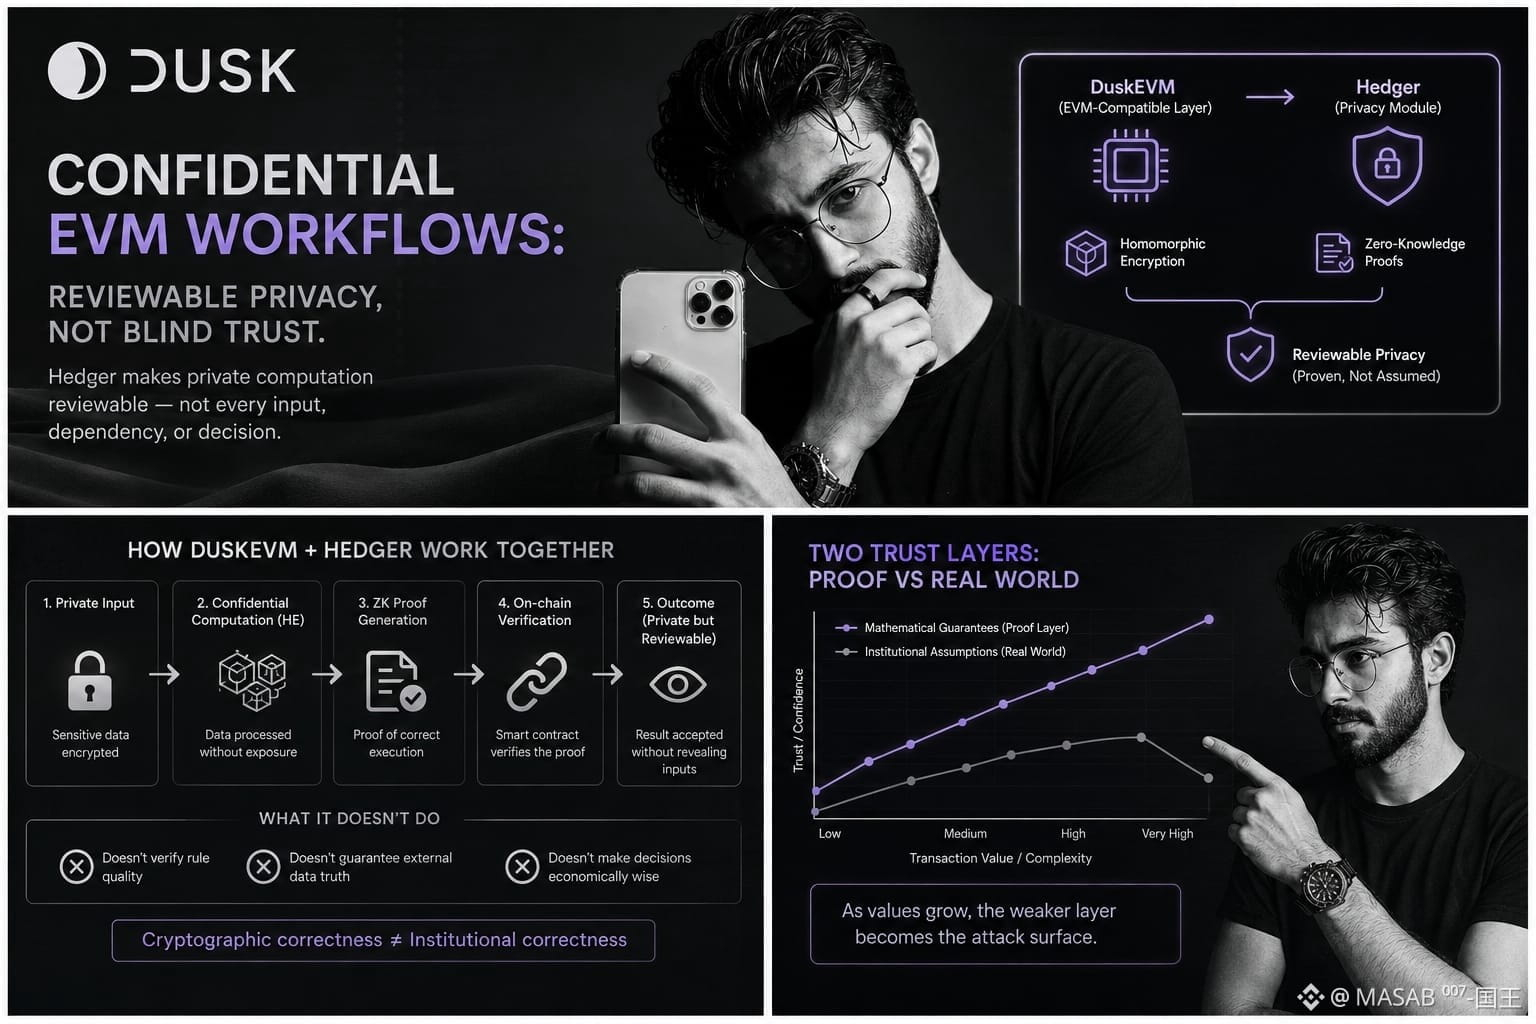
DuskEVM は、Solidity 開発者が Dusk へ馴染みのある道で入っていけるようにする、EVM 互換のアプリケーション層だ。面白いのは、Hedger というプライバシーモジュールで、同型暗号とゼロ知識証明を用いて、レビュー可能なプライバシーを実現している。
見落としがちだと思う違いは、これだ。Hedger は、プライベートな計算をレビュー可能にできる。しかし、すべての入力や依存関係、あるいは組織上の判断そのものを、必ずしも本質的に信頼できるものにするわけではない。
それでも重要だ。同型暗号は、保護されたデータを基になる値を開示せずに処理できるようにし、ZK 証明は計算や妥当性についての証拠を提示できる。規制された金融においては、この組み合わせの価値は明白だ。監査可能性を捨てずに、開示を抑えられる。
でも当初は、この違いが杓子定規に聞こえてしまった。
違う。暗号学的な正しさと、組織としての正しさは別の信頼モデルだ。証明は、ある操作が定義されたルールに従ったことを示せる。しかし、そのルールが筋の良いものだったのか、外部データソースが真実を伝えていたのか、あるいは認可された金融上の判断が経済的に賢明だったのかまでは分からない。
ブランディングが、それらの層を実際以上に近いものに見せてしまうことがある。
私は、これが DuskEVM に固有だと言っているわけではない。たいていの真剣な金融インフラは、数学的な保証と、証明の境界外にある前提を組み合わせている。
本当の問いは、取引の値が大きくなって、誰かがより弱い層を攻撃できるほどになったら何が起きるのか、だ。
正直なところ、アーキテクチャだけではそれに答えられない。
ドキュメントのタブはまだ開いている。たぶん明日も読み返す。というのも「confidential(機密)」という言葉が、今では私にこう問いかけてくるからだ——機密なのは誰に対してで、何について証明されるのか?
@Dusk $DUSK #dusk