

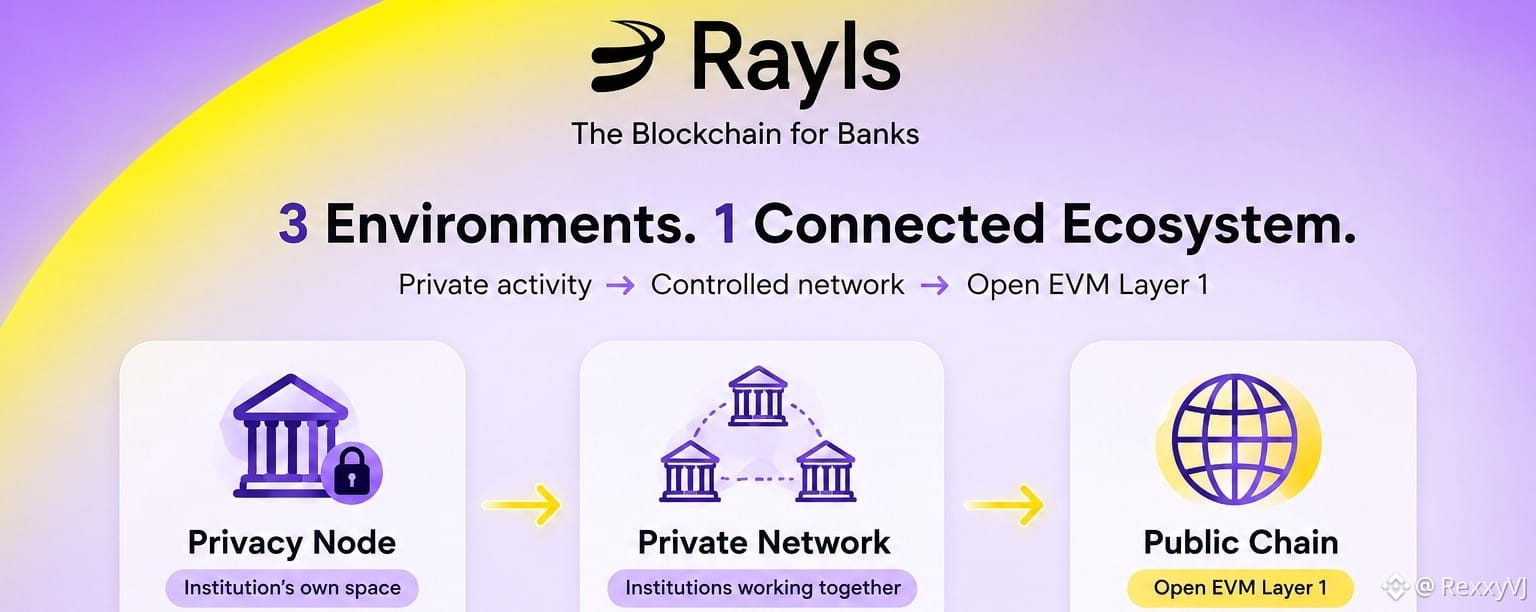
Rayls のドキュメントを読み進めていて、最初に混乱したのが、プライバシーノード、プライベートネットワーク、パブリックチェーンの違いでした。
どのように接続されているかを見てみると、理解がずっと簡単になりました。
それぞれ異なる役割を持っています。
1. プライバシーノード:その組織自身のブロックチェーン
Rayls のプライバシーノードは、単一の組織によって運営される EVM 対応チェーンです。
組織の内部で起きることは、その組織自身の環境の中にとどまります。
トークンを発行し、残高を管理し、スマートコントラクトを実行し、内部のアクティビティを処理することができます。
私が重要だと感じた細部の1つ:プライバシー・ノードはバリデータではありません。
ドキュメントでは、それを機関自身のオンチェーン環境のように説明しています。そこでは、そのデータ、鍵、ワークフローが機関自身によって制御されます。
それは、銀行にとって理にかなっています。銀行は機微な金融情報を管理する必要があるからです。
2. プライベート・ネットワーク:機関が相互作用する場所
次の部分はRaylsのプライベート・ネットワークです。
複数の機関がそれぞれのプライバシー・ノードを通じて接続できる、許可制のブロックチェーン・ネットワークです。
だからこそ、すべての機関が自分だけの孤立したブロックチェーンを維持する代わりに、取引をプライベートに保ちながら、他の承認された参加者と相互にやり取りできます。
Raylsは、これらの相互作用を調整するためにプライベート・ネットワーク・ハブを使用します。
ここでEnygmaが面白くなってきます。
Enygmaは、機密トランザクションのためのRaylsのプライバシー・プロトコルです。ドキュメントでは、機密トークン転送や、Delivery versus Payment(引渡し対支払い)にそれをどう使えるかが示されており、2つの資産を交換しつつ、機微な取引情報は保護したままにできます。
監査役の役割もあるので、プライバシーとは単に「誰も何も検査できない」という意味ではありません。
機密性と、許可された可視性のバランスは、ドキュメントを読み進める中で私が面白いと感じたものの1つです。
3. パブリック・チェーン:オープン側
そして次にRaylsのパブリック・チェーンがあります。
これは、制度側をオープンなブロックチェーン・エコシステムと接続するために設計された、EVM互換のレイヤー1です。
ここでは、パブリックなアプリケーション、資産、DeFiが動作できます。
現在のドキュメントでも、RaylsのAxylコンセンサスによる10,000 TPS超と秒未満の決定性ファイナリティが言及されています。
つまり、パブリック・チェーンは単に別の場所に資産を保管するためのものではありません。
それはアーキテクチャのオープン側です。
今の私の理解ではシンプルに
たとえば、機関がトークン化された資産を発行すると考えてみてください。
プライバシー・ノード
機関は、自分自身の環境の中でその資産を作成し、管理します。
↓
プライベート・ネットワーク
機関は、他の承認された機関とプライベートにやり取りできます。
↓
パブリック・チェーン
適切なタイミングで、その資産はオープンなブロックチェーン・エコシステムや公開の流動性に到達できます。
もちろん、実際のフローはユースケースによります。重要なのは、Raylsがあらゆる活動を同じ環境に押し込めないことです。
それぞれの環境には特定の役割があります。
そして、ここでRaylsのEnygmaがフィットします
私にとっておそらく最も面白い部分でした。
ブロックチェーンは通常、デフォルトで透明性を与えてくれますが、金融機関は機微な取引に関してはしばしばその逆を必要とします。
Enygmaは、機密トランザクションを提供しつつ、それを検証可能で監査可能な状態に保つように設計されています。
たとえば、Raylsのドキュメントには、送信者・受信者・金額を公開の視点から隠せる機密転送が説明されています。一方で、許可された監査役は必要な情報に引き続きアクセスできます。
トークン化された資産に対するプライベートなDvPフローもサポートします。
つまり目標は単に:
"すべてをプライベートにする。"
それは、参加者それぞれが何を見せてもらうことを許可されているかに応じて、参加者ごとに異なるレベルの可視性を与えることに、より重点があります。
Raylsを調べて得たこと
ドキュメントを読む前は、私は主にRaylsを、機関に焦点を当てた別のブロックチェーン・プロジェクトだと思っていました。
アーキテクチャを見た後、私はその考え方を別のものとして捉えるようになりました。
プライバシー・ノードは、機関に対して独自の制御されたオンチェーン環境を提供します。
プライベート・ネットワークにより、承認された機関同士が相互作用できます。
パブリック・チェーンは、その制度的インフラをオープンなブロックチェーンの世界へつなぎます。
またEnygmaは、機微な活動のためのプライバシー層を提供します。
この分離は、私がRaylsの中で最も面白いと感じた部分そものかもしれません。
機関に対して、プライベートなインフラとパブリック・ブロックチェーンへのアクセスのどちらかを選ばせるのではなく、Raylsは両者が一緒に機能する形を作ろうとしています。
実際にドキュメントを読み進めたあと、私にとって「なるほど」と腑に落ちたのがまさにそこでした。