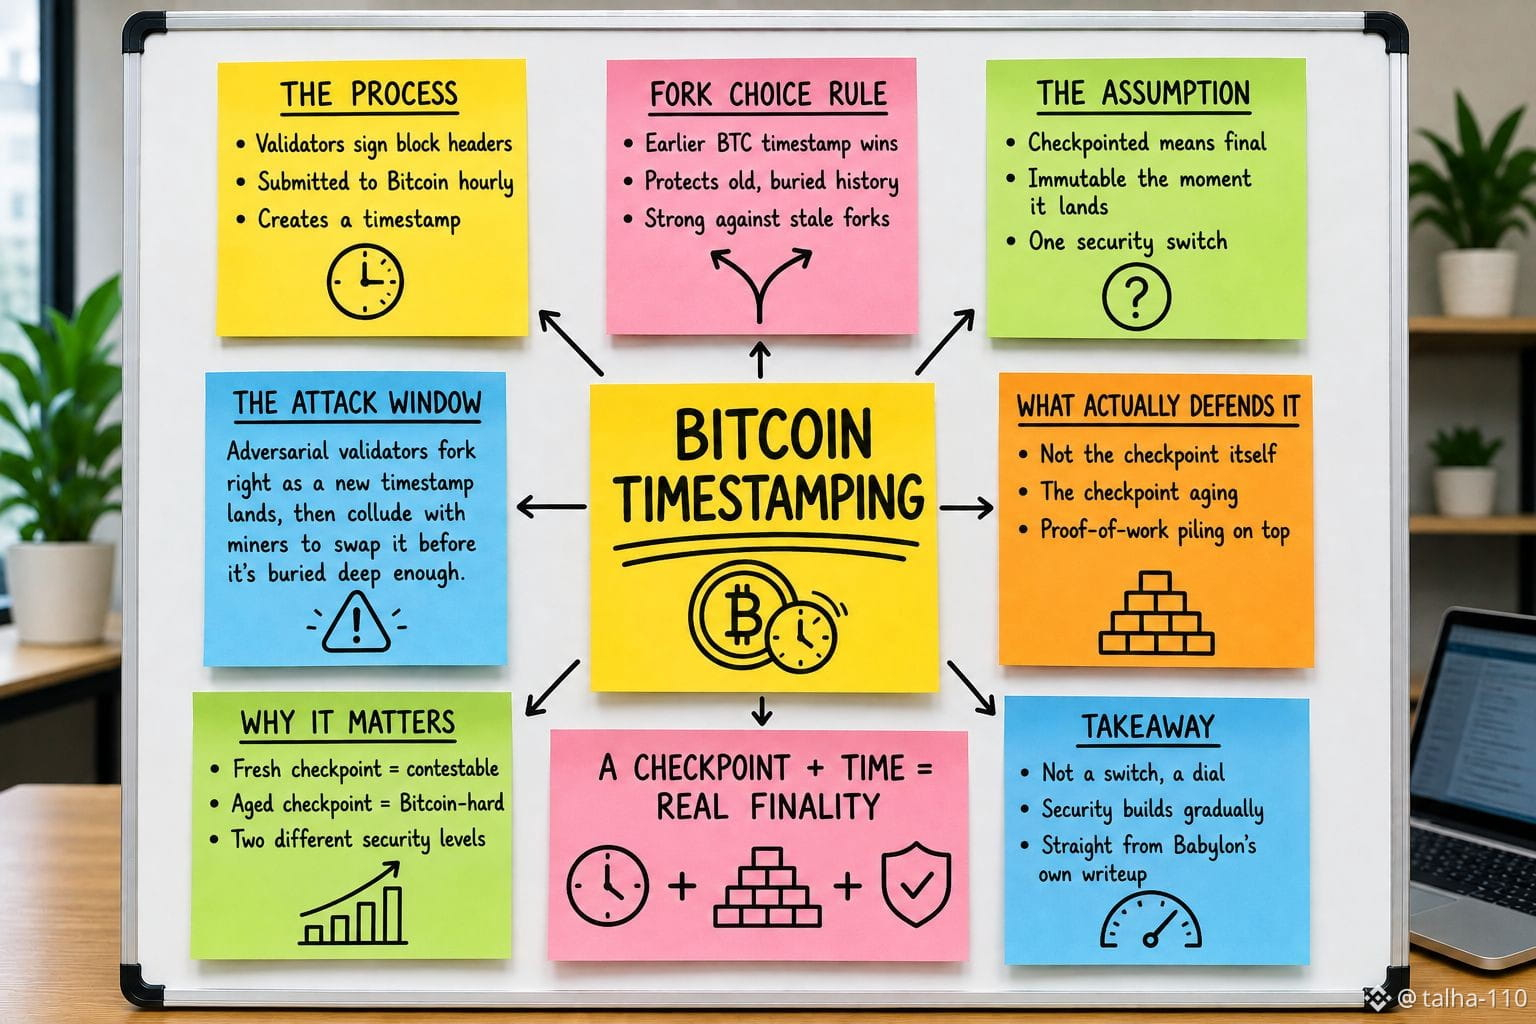
最初は、「Bitcoin にチェックポイントされた(checkpointed to Bitcoin)」というのは、Babylon のブロックがタイムスタンプされた瞬間に、実質的に Bitcoin で最終確定し、チェーンに着地した秒で不可逆になることを意味するのだと思いました。しかし、Babylon 自身の「高速アンボンディング(fast unbonding)」の書き下ろしを読むと、そのような言い方が示唆するより実際のセキュリティモデルには、より狭い猶予があります。つまり、バリデータは Genesis ブロックのヘッダーに署名し、それをおよそ 1 時間に 1 回の頻度で Bitcoin に提出し、フォーク選好(fork-choice)ルールは「より早い Bitcoin のタイムスタンプを持つフォークが勝つ」としています。これは、古い、すでに埋もれた履歴から開始される攻撃に対しては本当に強力な防御です。ですが、Babylon 自身のドキュメントは、もう少し具体的な状況も説明しています。すなわち、敵対的なバリデータが撤退(withdrawal)の要求が通るまで待ち、その直後に自分たちのブロックが新しいタイムスタンプを得るタイミングでチェーンを分岐させ、さらに Bitcoin のマイナーと共謀して、そのタイムスタンプを、経済的に不可逆になるほど深く埋もれる前に、より後のものに差し替えることができれば、攻撃は依然として成立し得るということです。この防御は「チェックポイントが存在すること」ではなく、「チェックポイントが古くなること(aging)」です。つまり、その上に十分なプルーフ・オブ・ワークが積み上がって、書き換えがあまりに高コストになって、やる価値がなくなるまで待つことが重要なのです。ですから、1 つの言い回しの下で、実際には 2 種類の異なるセキュリティ・レベルが説明されています。「つい最近着地したチェックポイント」は、多数派(majority)に依存しており、理論上は争える余地があります。一方で「しばらく置かれたチェックポイント」は、Bitcoin に対して硬く(Bitcoin-hard)なり、事実上最終確定します。提案(ピッチ)では、Bitcoin のセキュリティは各 1 時間ごとのコミットで単一のスイッチが切り替わるようなものだと語っています。しかし実際の保証は、それよりも「ダイヤル」に近く、Bitcoin 自身のプルーフ・オブ・ワークが反転(reversal)を試みるだけの価値がないほど十分な時間をかけて積み上がった後に、完全にロックインされるというものです。
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby