法律家たちがホワイトハットハッキングを、法的にグレーな領域から報奨されるセキュリティ層へと変えようとしたときに何が起きたのか。
多くのトレーダーは、資金がすでに失われた後になってようやくセキュリティに気づきます。恐怖が支配する市場では、1つの脆弱性が流動性を奪い、$USDTの流れを凍結させ、まともな$ETH setupを脱出の大混乱へと変えてしまうことさえあります。
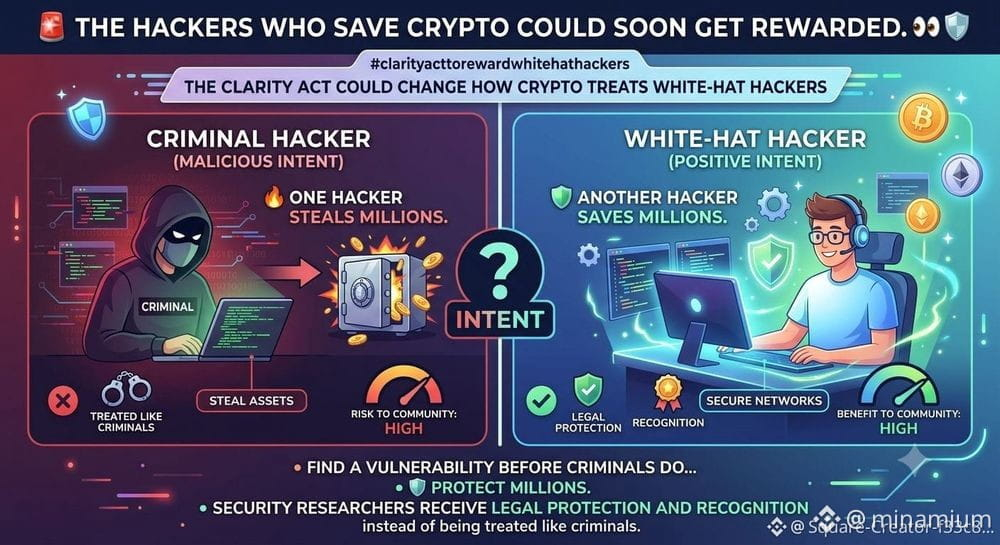
表面上は好意的に聞こえるのが、ホワイトハットハッカーに報奨を与えることをめぐるCLARITY Actの議論です。より良いインセンティブ、より速い開示、黙って放置される脆弱性の削減。その部分は重要です。暗号資産の世界では、規制当局よりもコードの方が速く動き、1つのスマートコントラクトのバグが桁違いの大問題になり得るからです。
しかし、多くの人が見落としていたのはここです。報奨は危険なグレーゾーンも生み得ます。「テスト」と「悪用」の境界がはっきりしていない場合、悪意のある行為者が、後から攻撃を“調査”だと装う可能性があります。プロトコル側は、ユーザーが待たされ、資金が安全なのか、それとも言い回しを丁寧にして人質にされているのか分からない状況に置かれたまま、ハッカーと交渉を迫られることになりかねません。
教訓はシンプルです。本物のホワイトハットに対する法的保護は良いことです。ただし、投資家としては、資本をそこに預ける前に、そのプロジェクトに監査があるか、バグバウンティのルールがどうなっているか、多重署名の統制があるか、そして実際のインシデント対応計画があるかを確認する必要があります。責任あるハッカーを後押しする規制が来るかもしれませんが、脆弱なインフラからあなたを救ってはくれません。
倫理的ハッキングとエクスプロイト(悪用)の間の線は、どこに引かれるべきだと思いますか? #CLARITYActToRewardWhiteHatHackers #USJoblessClaimsFallToNearly60YearLow
多くのトレーダーは、資金がすでに失われた後になってようやくセキュリティに気づきます。恐怖が支配する市場では、1つの脆弱性が流動性を奪い、$USDTの流れを凍結させ、まともな$ETH setupを脱出の大混乱へと変えてしまうことさえあります。
表面上は好意的に聞こえるのが、ホワイトハットハッカーに報奨を与えることをめぐるCLARITY Actの議論です。より良いインセンティブ、より速い開示、黙って放置される脆弱性の削減。その部分は重要です。暗号資産の世界では、規制当局よりもコードの方が速く動き、1つのスマートコントラクトのバグが桁違いの大問題になり得るからです。
しかし、多くの人が見落としていたのはここです。報奨は危険なグレーゾーンも生み得ます。「テスト」と「悪用」の境界がはっきりしていない場合、悪意のある行為者が、後から攻撃を“調査”だと装う可能性があります。プロトコル側は、ユーザーが待たされ、資金が安全なのか、それとも言い回しを丁寧にして人質にされているのか分からない状況に置かれたまま、ハッカーと交渉を迫られることになりかねません。
教訓はシンプルです。本物のホワイトハットに対する法的保護は良いことです。ただし、投資家としては、資本をそこに預ける前に、そのプロジェクトに監査があるか、バグバウンティのルールがどうなっているか、多重署名の統制があるか、そして実際のインシデント対応計画があるかを確認する必要があります。責任あるハッカーを後押しする規制が来るかもしれませんが、脆弱なインフラからあなたを救ってはくれません。
倫理的ハッキングとエクスプロイト(悪用)の間の線は、どこに引かれるべきだと思いますか? #CLARITYActToRewardWhiteHatHackers #USJoblessClaimsFallToNearly60YearLow