


Gnosisは、共同創設者のマーティン・ケッペルマンがシステムの遅延モジュールに関わるアクティブなハックを認めた後、Gnosis Pay製品に影響を与えるエクスプロイトを抑えるために作業しています。プロジェクトはユーザーの損失を補填すると述べています。
ケッペルマンは最初にユーザーに資金を引き出すよう促しましたが、この警告はブロックチェーンセキュリティ企業のPeckShieldによってすぐに強調され、ユーザーにはすべての資金(EUReとGNO)を引き出してリスクを確認することが強く推奨されると述べられました。
しかし、Gnosisの共同創設者はそのアドバイスを撤回し、最初のツイートを削除しました。彼はほとんどのユーザーが資金を引き出すことができないだろうと述べました。彼はGnosisチームが「ダメージを抑えるために積極的に作業している」と繰り返し、ユーザーを補償するとしました。
グノーシスは長年にわたり続いているイーサリアムのプロジェクトで、スマートコントラクトウォレット基盤と、支払いおよび分散型金融に用いられるイーサリアム仮想マシン(EVM)互換ネットワーク「Gnosis Chain」で特によく知られている。
変わり続けるガイダンスでは、重要な疑問が未回答のままだ。たとえば、どれだけ盗まれたのか、どのコントラクトまたはどのユーザーが影響を受けたのか、問題はZodiacのディレイ(遅延)モジュールそのものに起因するのか、それともGnosis Pay内での設定なのか、あるいはより広範なアーキテクチャ上の欠陥なのか、という点である。
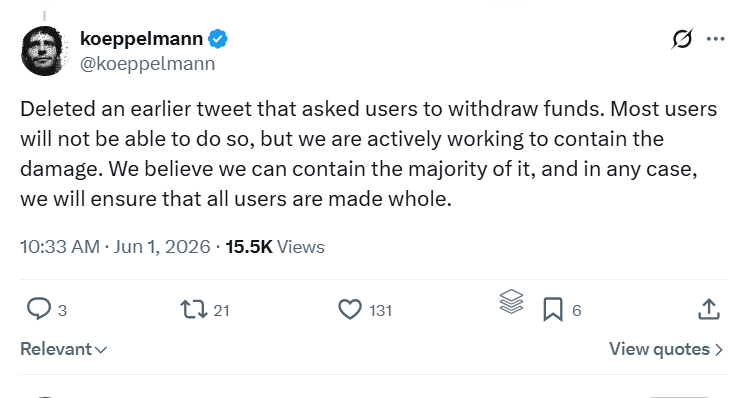
グノーシスの共同創業者が、ユーザーを丸ごと補償することを誓う。出典:ケッペルマン
Cointelegraphはコメントを求めてグノーシスおよびGnosis Payに取材したが、掲載時点では返答が得られていなかった。
元Nearプロトコルのコア開発者であるVadim Zacodilは、Gnosis Payの設計は、ユーザーの自己管理(セルフカストディ)を共有される「ディレイ」レイヤーを通じてルーティングし、多数のSafeからの送信トランザクションを同時にキュー(待ち行列)に積む、と述べた。したがって、そこにバグや悪用があれば、個々の鍵は移動しないにもかかわらず、不正な引き出しが数千人のユーザーのキューへ同時に押し込まれる可能性がある。
実際には彼は、このインシデントでユーザーを守っているのは自己管理のSafeアカウントそのものではなく、グノーシスがインフラを停止でき、損失を補うためのトレジャリー資金を拠出できる能力だと主張した。
インシデントはサードパーティのSafeモジュールのエクスプロイトに続く
この事故は、Safeに接続されるサードパーティのモジュールをめぐる別のエクスプロイトが起きてからわずか数日後のことだ。このモジュールは、もともとグノーシスのエコシステム内でインキュベートされたスマートコントラクトウォレット基盤で、現在はSafe Labsによって開発されている。
この場合、Safeウォレットと連携するSquidRouterModuleのコントラクトが悪用され、イーサリアムとBase上の約86のSafeから約320万ドルを引き出された。これを受けて、Safe LabsとSquidはいずれも、その脆弱性は両社の中核プロトコルの範囲外だと述べた。
それに加えて、暗号資産のエクスプロイト損失が全体として減少してからも月をまたいでいる。CertiKが日曜に投稿したデータによると、5月の総損失は約6,830万ドルで、4月からおよそ90%減少した。今年に入って損失が1億ドル未満となるのは3か月目である。
マガジン:CLARITY法案はDeFiにとって良いのか、それとも悪いのか?