

ブロックチェーン技術の最大のメリットは、分散型で透明性の高い台帳メカニズムにあります。これにより、システムは第三者の仲介機関を信頼することなく、高度な監査可能性と取引の完全性を維持できます。しかし、この透明性の高い設計には限界もあり、ユーザーの金融プライバシーが本質的に犠牲になります。パブリックブロックチェーンでは、すべての取引、すべてのアドレスの残高、そして履歴記録が永続的に記録され、誰でも閲覧可能です。
個人にとって、プライバシーの欠如は、支出習慣、収入源、投資ポートフォリオ、さらにはソーシャルネットワークまでもがオンチェーン上で分析される可能性があることを意味します。現実世界では、金融情報が完全に公開されると、ビジネスにおける競争上の不利な状況に陥るだけでなく、富裕層を標的とした恐喝などのセキュリティリスクにもつながりかねません。プライバシーの追求は、単に規制を回避するためではなく、個人資産や企業秘密の保護に不可欠な金融情報に対する根本的なコントロールの必要性から生じています。
ブロックチェーンプライバシーのジレンマ、必要性、パラダイム
オンチェーン分析テクノロジーが成熟するにつれて、ブロックチェーンのプライバシーテクノロジーは受動的な防御から積極的な暗号化保護へと移行しています。
初期のプライバシー技術は主に難読化に重点を置き、トランザクションの入力と出力の因果関係を断ち切ることを目的としていました。CoinJoinプロトコルはこの種の技術の代表例であり、複数のトランザクションを混合することで、外部の監視者が真の資金の流れを特定することを困難にします。
より高度なテクノロジーにより、要素の隠蔽が可能になり、トランザクションの 3 つのコア要素 (送信者の ID、受信者の ID、トランザクション金額) をプロトコル レベルで隠すことができます。
リング署名とゼロ知識証明は、この種の技術の典型的な例です。Moneroはリング署名を用いて送信者を隠し、Zcashはゼロ知識証明を用いてすべてのトランザクション要素を隠します。
最新のパラダイムは汎用プライバシーコンピューティングです。これは、取引データの秘匿化に限定されず、複雑なオンチェーン計算やスマートコントラクトの状態のプライバシーを保護するために暗号手法を使用します。Aztec NetworkやAleoなどのプライバシー重視のパブリックブロックチェーンは、この方向性を模索しています。
プライバシー保護の観点から見ると、ブロックチェーンのプライバシー技術は主に 4 種類の問題に対処します。
① アイデンティティプライバシーは最も基本的な要件であり、取引当事者の実在するアイデンティティが紐付けられることを防ぎます。ビットコインのような透明性のあるデータには、この点で明らかな欠陥があります。Chainalysisのような分析企業は、アドレスと実在するアイデンティティを容易に紐付けることができるからです。
② 取引のプライバシー:取引金額や資産の種類といった具体的な詳細は秘密に保たれるべきです。これは、企業秘密や個人の財務プライバシーを保護するために不可欠です。企業の投資戦略や個人の財務状況は、公に精査されるべきではありません。
③ ネットワークプライバシー保護(IPアドレスや位置情報などのネットワークメタデータを含む)。これらの情報がオンチェーンデータに存在しない場合でも、ネットワークレベルのメタデータの漏洩は匿名性の喪失につながる可能性があります。ビットコインP2Pネットワークのトランザクション中継パターンを分析することで、アドレスをIPにマッピングすることが可能であり、成功率は50%を超える場合もあります。
④ データプライバシー保護:スマートコントラクト実行時のデータプライバシー。これはプログラマブルプライバシーの中核であり、データを保護しながら複雑な計算を実行することを可能にします。プライバシー重視のDeFiアプリケーションはこの分野を探求しています。
プライバシー技術は、依存関係チェーンの分析から暗号化メカニズムによって提供される基本的な保護手段に依存するものへと移行しています。
ビットコインの「疑似匿名性」とオンチェーントレーシングの攻撃と防御
ビットコインはしばしば匿名通貨と誤解されますが、実際には疑似匿名システムです。取引記録はユーザーの実名ではなく、英数字で構成されるウォレットアドレスにのみ関連付けられますが、これらの記録はパブリックブロックチェーン上に永続的に保存され、いつでも追跡可能です。この透明性のある設計により、ビットコインシステムの完全性は確保されますが、匿名性は犠牲になります。
ビットコインの疑似匿名性はシステム的に脆弱です。ユーザーが同じビットコインアドレスを複数回使用すると、誰でもそのアドレスに関連付けられた取引を追跡でき、資金の流れの分析が容易になります。さらに深刻なことに、ユーザーがKYC規制に準拠した中央集権型取引所を通じてビットコインを購入した場合、そのユーザーの真の身元はウォレットアドレスに直接リンクされ、明確な追跡チェーンが形成されます。
これらの特性により、ビットコインは最も追跡可能な暗号通貨の 1 つとなっています。
法執行機関はブロックチェーン分析を用いてSilk Roadマーケットプレイスを追跡・解体し、作成者であるロス・ウルブリヒト氏を特定しました。Colonial Pipelineランサムウェア攻撃では、FBIは約230万ドル相当のビットコイン資産を回収しました。これらの事例は、現実世界におけるオンチェーン追跡の有効性を実証しています。
オンチェーン分析の中核はクラスター分析です。これは、一見無関係に見えるトランザクションアドレスを関連付け、同一のエンティティまたはユーザーに属するものとして分類することを目的としています。Chainalysis、Elliptic、CipherTraceなどの専門的な分析プラットフォームは、この技術を使用してエンティティ間の資金の流れを追跡しています。
ビットコインのUTXO(未使用トランザクション出力)モデルでは、トランザクションは多くの場合「お釣り」を生成し、新しいアドレスに返却されます。クラスタリングアルゴリズムは、このトランザクションパターンを検出することで、複数の入力アドレスを単一の所有者にクラスタリングすることができます。アナリストは、トランザクション時間、典型的な送金額、定期的なパターンなどの行動上の手がかりをさらに活用することで、クラスタリング分析の精度と信頼性を高めています。
Chainalysisのような企業が提供する分析ツールは、すでにかなり高い精度でアドレスの関連性を特定できます。一部の分析プラットフォームでは、80%を超えるクラスタリング精度を達成しており、これは法執行やコンプライアンスのシナリオにおいて十分な効果を発揮します。
より深い匿名化解除攻撃は、公開台帳データに依存するだけでなく、ビットコイン P2P ネットワーク層でのメタデータ漏洩も悪用します。
トランザクションリレー情報は、ビットコインアドレスをトランザクションを開始したIPアドレスに直接マッピングするために使用されます。研究者は、単一リレートランザクションや異常な再送信など、リアルタイムのトランザクショントラフィックにおける異常なリレーパターンを分析することで、トランザクション開始者のIPアドレスを推測します。
本研究では、カスタムBitcoinクライアントを介してデータを収集し、IPマッピングにヒューリスティックアルゴリズムを用いることで、攻撃の有効性を実証しました。高い精度(例えば90%の信頼度)であっても、数百もの非常に確実な(BitcoinアドレスとIPアドレスの)マッピングペアが見つかりました。精度要件を50%に下げると、1,000を超えるマッピングペアが見つかりました。注目すべきは、これらのマッピングの大部分が、通常とは異なるトランザクショントラフィックに由来していたことです。
ビットコインのプライバシー保護は、台帳レベルだけでなく、メタデータ漏洩といったネットワークレベルでもシステム的な欠陥を抱えています。最も注意深いユーザーであっても、ネットワークトランスポート層(Torの使用など)を保護しなければ、トランザクション開始者の身元が漏洩する可能性があります。
効果的なプライバシー テクノロジーには、プロトコルの初期設計段階からメタデータ漏洩防止メカニズムを組み込む必要があります。
ネットワークレベルのプライバシー保護には、TorやVPNを用いてIPアドレスを隠蔽し、暗号化接続を用いてトラフィック分析を防ぎ、Dandelion++などのプロトコルを用いてトランザクション伝播メカニズムを改善しメタデータ漏洩を削減するなど、多層的な防御が必要です。Moneroのようなプライバシーコインはこれらの保護をプロトコルレベルで統合していますが、Bitcoinユーザーは同様の保護を得るために、それらを積極的に設定する必要があります。
トランザクションの難読化と入出力の分離
オンチェーン分析からのクラスタリング攻撃に対抗するために、初期のプライバシー ソリューションはチェーンの難読化に重点を置いており、CoinJoin プロトコルが最も代表的なテクノロジーでした。
CoinJoinは、複数の参加者が単一のトランザクションで共同作業を行うことを可能にする特殊なタイプのビットコイントランザクションです。各参加者は、自身の資金を入力として提供し、新しいアドレスを出力として提供します。その主な目的は、複数の参加者の資金を同じトランザクションに混合することで、入力と出力の間の決定論的な相関関係を断ち切り、外部の観察者がどの入力がどの出力に対して「支払われた」のかを判断できないようにすることです。
従来のCoinJoinプロトコルの限界は明らかです。初期の実装では、難読化を確保するために参加者が同額のビットコインを提供する必要があり、柔軟性が制限されていました。ユーザーが0.5ビットコインを混ぜたい場合、同じく0.5ビットコインを混ぜたい他のユーザーを探す必要があり、実際には不便でした。
さらに重大なのは、コーディネーターへの信頼の問題です。コーディネーターは取引を整理するために信頼される必要があります。コーディネーターは資金を盗むことはできませんが、相関性のある入出力データを記録する可能性があり、プライバシーが侵害される可能性があります。コーディネーターが不正アクセスを受けたり、他の機関と共謀したりした場合、ユーザーのプライバシーは完全に危険にさらされます。
Wasabi WalletのWabiSabiプロトコルは、CoinJoin技術における大きな飛躍を象徴し、可変量のミキシングとトラスト最小化において重要なブレークスルーを達成しました。Wasabi Walletに加え、Samourai Walletも重要なCoinJoin実装であり、可変量のプールのミキシングをサポートするWhirlpoolミキシング機能を提供しています。
WabiSabiプロトコルは、暗号認証システムとネットワークID分離技術によって、コインミキシングコーディネーターの分離を実現します。コーディネーターが入力アドレスと出力アドレスを見ることができたとしても、両者をリンクすることはできないため、入力と出力の関連性を効果的に断ち切り、匿名性を確保します。これにより、CoinJoinの関連性と検閲に対する耐性が大幅に向上します。
Dash が提供する PrivateSend は、CoinJoin ミキシング テクノロジーを使用して速度の向上とユーザー エクスペリエンスの簡素化を実現するオプションのプライバシー機能です。
Dashの実装は、独自のマスターノードネットワークに依存しています。マスターノードは、Dashブロックチェーンの完全なコピーを実行するサーバーです。マスターノードは1,000DASHをステーキングすることでパフォーマンスと機能性を保証し、PrivateSendやInstantSendなどのサービス提供に対する報酬としてブロック報酬の45%を受け取ります。
経済的インセンティブに基づくコインミキシングモデルは、中央集権化のリスクをもたらします。1000DASHの担保要件はネットワークの増殖を防ぐことを目的としていますが、マスターノード運用の中央集権化につながる可能性があり、結果として少数の主体がマスターノードの大部分を掌握することになります。この運用の中央集権化は、マスターノード運営者が共謀してコインミキシング取引を記録または検閲する可能性を高める可能性があります。
Dashは、コインミキシングのスピードと使いやすさのために分散性をある程度犠牲にしており、そのプライバシーモデルは、暗号化とP2Pネットワークの分離のみに依存するWabiSabiのようなスキームに比べて検閲耐性が低くなっています。WabiSabiの進化の鍵は、コーディネーターへの信頼を排除することにあります。WabiSabiは暗号化手法を用いてプロトコル層で入力と出力を分離することで、Dashが経済的インセンティブ層に依存することに伴う中央集権化のリスクを回避しています。
すべての要素が隠された暗号のブレークスルー
コインミキシングよりも強固なプライバシー保証には、取引に関する重要な情報をすべて隠蔽する必要があります。一部のプロジェクトでは、より高度な応用暗号技術を採用しています。
Monero は、送信者、受信者、取引金額を隠すことに特化した、強制プライバシーの代表例です。
Monero は、送信者の匿名性を実現するためにリング署名技術を使用します。
リング署名の核となる考え方は、署名者がブロックチェーン上の他のトランザクションからの出力セット(「ベイト」または「ハイブリッド出力」と呼ばれる)を選択し、その真の出力をリング内に隠すというものです。バリデーターは署名がリングのメンバーからのものであることは確認できますが、どのメンバーからのものかを特定することはできません。
署名者は自身の秘密鍵と他のリングメンバーの公開鍵を用いて署名を生成するため、検証者は真の署名者を区別することが不可能になります。リングのサイズはプライバシーの強度に直接影響します。リングが大きいほど、実際の出力はより秘匿化されますが、計算コストは増大します。
Monero は現在、デフォルトで 11 個の出力を持つリングを使用していますが、ユーザーはプライバシー保護を強化するためにリング サイズを手動で増やすことができます。
Moneroは、固定の公開アドレスに資金を送金しません。代わりに、送信者は取引ごとにワンタイムのステルスアドレスを生成します。このアドレスは送信者と受信者の両方の公開鍵を使用して生成されますが、資金を認識して使用できるのは受信者のみです。
受信者はキーペア(表示キーと支出キー)を生成し、表示公開鍵を送信者に送信します。送信者は受信者の公開鍵と自身の秘密鍵を使用して、一意のステルスアドレスを生成します。受信者はブロックチェーンをスキャンし、表示キーを使用して自身のトランザクションを識別し、支出キーを使用して資金のロックを解除します。
同じ受信者が複数のトランザクションを受信した場合でも、各トランザクションは異なるアドレスを使用するため、関連付けることはできません。
Ring Confidential Transactions(RingCT)は、以前のMoneroにおける取引金額の公開問題を解決しました。RingCTは、暗号コミットメントを用いて取引金額を秘匿しながら、入力金額の合計と出力金額の合計が一致することをネットワークが検証できるようにします。
送信者は、入力と出力ごとに金銭的なコミットメントを生成します。これにより、入力の合計が出力の合計と一致することが数学的に保証されますが、具体的な金額は公開されません。検証ノードは、コミットメントの数学的関係を検証するだけでよく、実際の金額を知る必要はありません。
この機能は、2017 年 9 月以降、Monero ネットワーク上のすべてのトランザクションに必須の要件となっています。
Moneroは強力なプライバシー保護をデフォルトで提供していますが、比較的大きなトランザクションサイズと証明生成時間により、スケーラビリティが制限されています。典型的なMoneroのトランザクションは約2~3KBで、ビットコインの約250バイトよりもはるかに大きくなります。
さらに、必須のプライバシー機能により、より厳しい規制監視の対象となり、一部の取引所や規制当局はモネロに対して慎重なアプローチを取っています。
Zcash はゼロ知識証明を広く採用した最初の暗号通貨であり、その中核技術は zk-SNARKs です。
zk-SNARKは、証明者が検証者に対して、その文の妥当性以外の情報を開示することなく、その文の真実性を証明することを可能にします。簡単に言えば、答えそのものを述べることなく、「私は答えを知っている」ことを証明できるのです。
Zcashでは、zk-SNARKを適用することで、トランザクションをブロックチェーン上で完全に暗号化しながら、ネットワークのコンセンサスルールに基づいて検証することが可能です。つまり、Zcashは、トランザクションの送信者、受信者、具体的な金額を知らなくても、資産の所有権を証明し、トランザクションルールを検証することができます。
zk-SNARKの数学的基礎には、楕円曲線暗号、双線形ペアリング、多項式コミットメントといった高度な暗号概念が含まれています。そのワークフローは以下のとおりです。
証明対象となる命題は、多項式制約システムに変換されます。証明者は秘密情報を用いて、制約を満たす解を知っているという簡潔な証明を生成します。検証者は公開パラメータを用いて、秘密情報を知らなくても証明の妥当性を迅速に検証します。
zk-SNARK の主な特徴は次のとおりです。情報は公開されず、バリデータはステートメントが真実であることの確認のみ可能で、追加情報を取得することはできません。証明サイズが小さく (通常数百バイト)、検証速度が速い (通常数ミリ秒のみ) ため、オンチェーンのコンセンサス検証に非常に適しています。証明者はバリデータに 1 つのメッセージを送信するだけでよく、複数の往復通信の必要がないため、非同期ネットワーク環境に適しています。
Zcashはオプションのプライバシーモードを提供しており、2種類のアドレスタイプが用意されています。透過アドレス:ビットコインと同様に、取引と残高は公開されます。プライバシーアドレス:送信者、受信者、取引金額は非公開です。
このオプション設計は、Zcashのユーザビリティとコンプライアンスの柔軟性を向上させることを目的としています。しかし、このトレードオフは新たな課題も生み出します。多数のユーザーが依然として透過アドレスを使用する場合、マスクされたアドレスを使用するユーザーグループ(匿名セット)は比較的小規模になり、容易に識別・追跡可能になるため、全体的なプライバシー保護効果が薄れてしまいます。
Zcashネットワークにおけるマスクアドレスの利用は長らく低水準にとどまっており、プライバシー保護の実効性は限定的でした。対照的に、Moneroの強制プライバシーは、規制圧力に直面しているものの、より広範な匿名性セットとより効果的なプライバシー保護を実現しています。
zk-SNARKs テクノロジーは、初期段階で信頼できるセットアップという大きな課題に直面しました。
初期のzk-SNARKs方式では、システムの「公開パラメータ」と呼ばれる一連の公開パラメータを生成する必要がありました。これらのパラメータを生成するために使用された秘密乱数(または「有害廃棄物」)が完全に破壊されていない場合、これらの秘密パラメータを保有する悪意のある者は、偽造された有効な証明を生成することができました。Zcashの文脈では、これは攻撃者が無制限の量の偽造通貨を無から作成することを可能にします。
この信頼の問題に対処するため、Zcashは当初、公開パラメータを生成し、秘密乱数の破棄を確実にするために、複雑なマルチパーティ計算(MPC)の儀式を採用しました。この厳密な儀式設計にもかかわらず、初期設定プロセスにおける信頼への依存は、Zcashの分散型信頼モデルにおける潜在的な脆弱性として依然として存在しています。
Zcash チームは、再帰証明に基づく Halo 2 プロトコルを導入することで、この問題をうまく解決しました。
2022 年 5 月のネットワーク アップグレード 5 (NU5) アップグレードでは、Zcash は Halo 2 証明システムを使用する Orchard シールド支払いプロトコルを採用しました。
Halo 2プロトコルは、信頼されたセットアップを必要としないzk-SNARKです。公開参照文字列を必要とせず、証明の再帰的な組み合わせによって安全な証明を実現し、事実上、信頼されたセットアップの必要性を排除します。
Halo 2の導入により、分散型信頼モデルにおけるZKP技術の根本的な弱点が解消され、Zcashはより強固なセキュリティと分散化の可能性を備えた、トラストレスなプライバシープリミティブとなりました。他のZKPベースのプロジェクトもこのアプローチを採用するでしょう。
2016年に匿名の開発者によって提案されたMimblewimbleは、比較的シンプルなプライバシープロトコルです。GrinとBeamは、Mimblewimbleプロトコルに基づいた2つのプライバシーコイン実装です。
Mimblewimbleは、主に2つの技術によってプライバシーを実現します。コンフィデンシャルトランザクションは、ペダーセンコミットメントを用いてトランザクション金額を秘匿します。これはMoneroのRingCTに似ていますが、実装はよりシンプルです。トランザクションマージは、CoinJoinメカニズムを介して複数のトランザクションを結合し、入出力の依存関係を解消します。
Mimblewimbleのユニークな特徴は、トランザクション統合機能です。複数のトランザクションを、中間状態を明らかにすることなく、より大きなトランザクションに統合できます。これにより、ブロックチェーンはプライバシーを維持しながら、履歴データをより効率的に圧縮できます。Grinのブロックチェーンサイズは、ビットコインと比較して約90%圧縮可能であり、これは長期運用ブロックチェーンにとって大きな利点となります。
Mimblewimbleプロトコルの利点は、そのシンプルさとスケーラビリティにあります。Moneroのリング署名と比較すると、Mimblewimbleのトランザクションはサイズが小さく、検証も高速です。しかし、プライバシー保護は比較的弱いです。金額は非公開ですが、トランザクショングラフの構造は依然として可視化されており、高度な分析によってトランザクションの関係性を推測することが可能です。さらに、Mimblewimbleプロトコルでは、トランザクションの構築と署名を完了するために送信者と受信者のインタラクションが必要となるため、複雑さが増し、一般ユーザーにとって使い勝手が悪いです。インタラクションは非同期(ファイル転送など)で実現できますが、それでも両者間の調整が必要であり、ビットコインのような片方向の即時トランザクション送信は実現できません。
GrinとBeamは実装方法が異なります。Grinはコミュニティ主導の開発モデルを採用し、分散化と公正なスタートアップを重視しています。一方、Beamは企業によって運営されており、より堅牢なインフラストラクチャと優れたユーザーエクスペリエンスを提供しています。両社が直面する主な課題は、Moneroと比較してプライバシー保護が弱いこと、そしてユーザーベースが比較的小さいため匿名性セットのサイズが制限されていることです。
ゼロ知識証明の応用と規制の嵐:トルネード・キャッシュ事件の徹底分析
zk-SNARKs テクノロジーは、プライバシー コインへの応用に加えて、Ethereum 上のコイン ミキシング サービスでも広く使用されており、その中で最も有名なのは Tornado Cash プロトコルです。
Tornado Cashは、イーサリアム上の資金の出所を秘匿するために設計された、非管理型のオンチェーンミキシングプロトコルです。そのコアメカニズムは、zk-SNARKを利用して入金アドレスと出金アドレス間のリンクを切断します。
ユーザーがスマートコントラクト(デポジットプール)に資金を入金すると、「シークレットコード」を受け取ります。資金を引き出す際、ユーザーは元の入金アドレスを明らかにする必要はありません。有効なシークレットコードを保有しているというゼロ知識証明を提示するだけでよく、コード自体や入金に関するその他の情報は開示されません。このメカニズムにより、出金操作はオンチェーン上で完全に匿名化され、元の入金アドレスから切り離されます。
Ethereum 上に展開された分散型アプリケーションである Tornado Cash の核となる価値は、その非管理型の性質にあります。資金は、中央集権的な組織ではなくスマート コントラクトによって保持され、理論的にはプロトコルをシャットダウンしたり検閲したりすることはできません。
2022年8月、米国財務省外国資産管理局(OFAC)は、トルネードキャッシュに関連する38のイーサリアムスマートコントラクトアドレスに制裁を課しました。これは、米国政府がスマートコントラクトアプリケーション自体に制裁を課した初めてのケースとなりました。
制裁措置はプラットフォームの活動に即座に大きな影響を与えました。制裁措置後、Tornado Cashは、Ethereum、BNB Smart Chain、Polygonにおける週次取引量、ユーザーの多様性、そしてプロトコル全体の利用率が急激に低下しました。特に注目すべきは、高額資産プール(100ETH、100BNB、10万MATICプールなど)の下落幅が最も大きく、かつ持続的だったことです。これは、大規模ファンドや機関投資家がコンプライアンスリスクに非常に敏感であること、そして規制による抑止力の有効性の高さを示しています。
Tornado Cash のコアとなるスマート コントラクトは不変の Ethereum ブロックチェーン上に展開されており、プロトコル自体はシャットダウンできませんが、ユーザーがアクセスして対話するチャネルには深刻な集中型の脆弱性が存在します。
制裁措置を受けて、InfuraやAlchemyなどの主要なイーサリアムノードプロバイダーは、Tornado Cashアドレスへのトランザクションリクエストのサポートを速やかに停止しました。最も広く利用されているイーサリアムウォレットであるMetaMaskはデフォルトでInfuraに依存しているため、MetaMaskユーザーも、ノード設定を手動で変更するか独自のインフラを構築しない限り、Tornado Cashとのやり取りが禁止されました。さらに、Tornado Cashの公式ウェブサイト(ユーザーインターフェース)はすぐに閉鎖されました。
規制当局は、集中化されたインフラのアクセスポイントを標的にすることで抑止力を発揮します。コアプロトコルのコードは引き続き運用可能ですが、規制当局はほとんどのユーザーによる容易なアクセスを遮断することで、事実上「プロトコルへのユーザーアクセスを制限」します。将来のプライバシーソリューションは、プロトコル層の暗号セキュリティとアクセス層の検閲耐性の両方に対応する必要があります。
Tornado Cashプロトコル自体の不変性は確認されており、スマートコントラクトは依然として存在し、アクセス可能です。しかし、今回の制裁措置により、DeFiエコシステム全体に対するシステミックリスク、すなわちステーブルコインの脆弱性が露呈しました。
中央集権型ステーブルコイン発行者(USDCやUSDTなど)は、制裁措置を受けて、Tornado Cashアドレスに関連する資産を迅速に凍結しました。この措置により、トークン化に対する中央集権的な支配が露呈しました。さらに深刻なのは、主要な分散型ステーブルコイン(DAIやFRAXなど)が担保としてUSDCに大きく依存していること(通常、3分の2以上)から、この凍結はDeFiエコシステム全体の金融安定性に重大なシステム的脅威をもたらすことです。
制裁前、Tornado Cashの週次取引量は活発に推移し、着実に増加していました。高価値資産プール(100ETH以上)は常に活発で、ユーザーはInfuraやMetaMaskなどの便利なチャネルを通じてアクセスできました。制裁後、週次取引量は急落し、さらに減少を続け、高価値プールの落ち込みが最も大きく、回復も最も遅くなりました。これは、大規模なファンドや機関ユーザーがコンプライアンスリスクに非常に敏感であることを反映していました。ほとんどのサードパーティサービスからアクセスが遮断されました。スマートコントラクト自体は引き続き実行されていましたが、フロントエンドへのアクセス不能は、基盤となるブロックチェーンの不変性を示し、分散型アプリケーションスタックの集中型の脆弱性を露呈しました。
制裁解除:技術中立性の法的確認
2024年11月、米国第5巡回控訴裁判所は画期的な判決を下しました。Tornado Cashの中核となるスマートコントラクトは、その不変性と物理的な管理の欠如により、「財産」または「実体」の従来の法的定義を満たしておらず、したがって財務省の制裁措置は法定権限を超えていると判断しました。裁判所は、分散型スマートコントラクトはコード自体として、制裁対象となる「財産」とはみなされないと判断しました。
この判決に基づき、米国財務省は2025年3月21日にTornado Cashに対する制裁を正式に解除し、同社と関連スマートコントラクトアドレスを特別指定国民(SDN)リストから削除しました。この決定は、規制当局の分散型技術とプライバシーツールに対する姿勢に大きな転換を示すものです。
制裁解除の意義は、Tornado Cash自体にとどまりません。まず、技術中立性の原則が明確化されます。オープンソースコードと分散型プロトコルは、技術ツールとして本質的に中立であり、悪用されても処罰されるべきではありません。この原則は、他の分散型プロジェクトにとって法的先例となり、技術ツールと違法行為への利用との間の法的境界を明確にするため、DeFi業界全体にとって極めて重要です。
第二に、この判決は分散型プロトコルの法的地位を強調しています。裁判所は、完全に分散化され、変更不可能で、制御不能なスマートコントラクトは、従来制裁の対象となる主体や財産とは根本的に異なる性質を持つことを認めました。これは、将来の同様の事例にとって重要な法的枠組みとなります。
第三に、制裁の解除は、プライバシー保護と規制遵守のバランスを取ろうとする規制当局の努力を反映しています。規制当局はプライバシーツールを用いた違法行為への対策を依然として必要としていますが、同時に技術革新とユーザーのプライバシー保護の重要性も認識しています。このバランスは、プライバシー技術の長期的な発展にとって極めて重要です。
しかし、合意自体に対する制裁が解除されたにもかかわらず、Tornado Cashの開発者は依然として法的課題に直面していることは注目に値します。開発者のアレクセイ・ペルツェフ氏は、2024年5月にオランダの裁判所でマネーロンダリングの罪で懲役5年4ヶ月の判決を受けており、共同創設者のローマン・ストーム氏も現在も裁判中です。このことは、オープンソースコードの作者がツールの不正使用に対して責任を問われるべきかどうかについて、広範な議論を引き起こしており、プライバシー技術開発者が直面する複雑な法的環境を反映しています。
市場の観点から見ると、制裁解除後、Tornado CashのネイティブトークンTORNの価格は急騰し、プロトコルの将来的な発展に対する市場の信頼を反映しています。さらに重要なのは、この出来事がプライバシー技術業界全体にとって重要な法的および規制上の指針となり、適切な法的枠組みの中でプライバシー技術が規制要件と共存可能であることを示しています。
プライバシー技術の未来:プログラマブルプライバシーとZKPパブリックブロックチェーンパラダイム
ゼロ知識証明テクノロジーは急速に進化しており、その応用範囲は単純なトランザクションの隠蔽からより広範なプライバシーコンピューティングにまで拡大し、スマートコントラクトの複雑な状態と計算プロセスを保護しています。
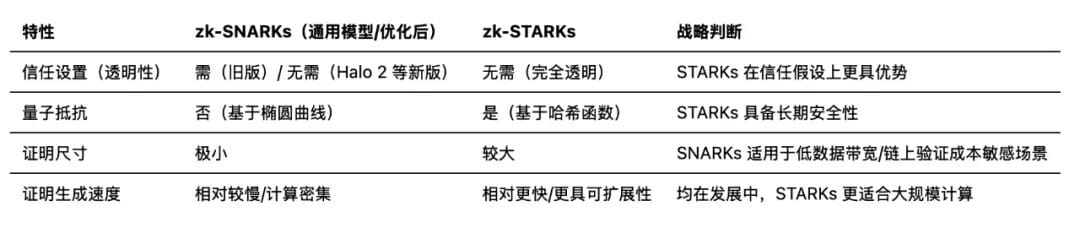
zk-STARKは、従来のzk-SNARKに比べて、大きな戦略的優位性を提供します。楕円曲線ではなく暗号ハッシュ関数を利用するSTARKは、信頼できるセットアップを必要とせず、初期パラメータ設定の悪意ある改ざんのリスクを根本的に排除し、分散化とシステムの信頼性を高めます。ハッシュ関数に基づくセキュリティ仮定により、zk-STARKは量子コンピューティングに対する耐性を備え、ブロックチェーンの長期的なセキュリティを強化します。また、STARKは大規模計算をより効率的に処理するため、データ集約型システムや大規模なDeFiプラットフォームに適しています。
zk-STARKには多くの利点がありますが、zk-SNARK(特にHalo 2のような信頼されたセットアップを削除した新しいバージョン)は、特定のシナリオにおいて依然として強みを持っています。SNARKは、非常に簡潔な証明サイズと極めて高速な検証速度を誇ります。オンチェーンでの証明の保存と検証が必要で、トランザクション手数料が懸念されるシナリオでは、SNARKはデータ帯域幅と検証コストの面で優位性を発揮する可能性があります。
zk-SNARKとzk-STARKの主な技術的特徴の比較:
プライバシー技術は、一般的なコンピューティングとスマート コントラクトの状態を保護する方向に移行しています。
Aztec Networkは、イーサリアムレベル2におけるプライベートスマートコントラクトのリーディングプロバイダーです。独自のZKプログラミング言語NoirとそのフレームワークAztec.nrを用いてスマートコントラクトを記述します。これらのスマートコントラクトはプライベートにデプロイ可能で、その存在は参加当事者のみに通知されます。オーダーフローサービスは、総取引量と市場活動の集計を追跡できますが、トレーダーの特定のIDや取引パラメータにはアクセスできません。この設計により、プライバシーと市場の透明性のバランスが実現されています。プライバシーは、単純な転送関数から複雑な金融取引や状態管理まで拡大しています。
Aleoは、プログラマブルなプライバシーをネイティブにサポートするL1ブロックチェーンの構築を目指しています。Aleo上でプライベートアプリケーションを構築するために設計された静的型付けプログラミング言語であるLeoを使用し、ゼロ知識暗号の複雑さを抽象化することを目指しています。Aleoのアーキテクチャの中核を成すのはオフチェーン計算です。計算タスクは実行のためにオフチェーンに移動し、ゼロ知識証明は検証のためにオンチェーンに提出されます。これにより、ユーザーはデータのプライバシーを維持しながら、分散型アプリケーションとやり取りできるようになります。
汎用プライバシーコンピューティングの分野では、ZKPに加え、信頼できる実行環境(TEE)とマルチパーティセキュアコンピューティング(MPC)も重要な技術的アプローチです。TEEは分離されたハードウェア環境を提供し、コードとデータ実行の機密性と整合性を確保します。Oasis SapphireはTEEを活用し、開発ハードルが低く実行速度が速い機密EVMを提供しています。しかし、TEEのセキュリティモデルは、ハードウェアメーカー(Intel SGXやAMD SEVなど)とTEEオペレーターに大きく依存しています。このハードウェアへの依存は、分散環境における「信頼の最小化」という最重要要件と構造的に矛盾しています。
MPCは、鍵またはデータを「シェア」に分割し、複数の参加者に配布することで、単一のノードが完全な情報を再構築できないようにし、分散型信頼モデルを実現します。ただし、MPCはレイテンシの増加とプロトコルの複雑さをもたらします。
分散型で検閲耐性のある金融インフラの構築において、ZKPは信頼の最小化と普遍的な検証可能性というかけがえのない利点を有します。TEEとMPCは、ZKPを完全に置き換えるものではなく、特定の高性能または鍵管理シナリオにおいてZKPを効果的に補完するものと見なされることが多いです。
Aztec と Aleo 以外にも、プライバシー重視のパブリックブロックチェーンに向けたさまざまな道を模索しているプロジェクトがあります。
Oasis Networkは、機密コンピューティングにTrusted Execution Environment(TEE)を採用し、機密性の高いEVM環境を提供します。TEEはハードウェア依存のリスクを伴いますが、開発ハードルが低く実行速度が速いため、特定のアプリケーションシナリオに適しています。
Secret NetworkもTEEテクノロジーをベースとし、プライバシー保護を重視したスマートコントラクト実行環境を提供します。Secret Networkはデータプライバシー保護を重視し、暗号化された状態で計算を実行できます。
Iron Fishは、ゼロ知識証明技術を用いてすべての取引を保護する、プライバシー・バイ・デフォルト(デフォルトでプライバシーが確保された)ブロックチェーンの構築に取り組んでいます。Iron Fishの目標は、「ビットコインのプライバシー版」となることです。
これらの異なる技術的アプローチは、プライバシー パブリック ブロックチェーンの分野における多様な探求を反映しており、各ソリューションはプライバシーの強度、パフォーマンス、開発の難易度、信頼モデルの間で異なるトレードオフを行っています。
技術的な限界と課題
プライバシー保護技術は、一般的にパフォーマンスとスケーラビリティの間でトレードオフに直面します。Moneroの取引量はBitcoinの約10倍であり、Zcashの保護されたトランザクションも透過的なトランザクションよりもはるかに大規模です。これはストレージコストを増加させるだけでなく、ネットワークスループットを制限します。
ゼロ知識証明の生成は、膨大な計算量を要するタスクです。zk-SNARKでは、証明の生成に数秒から数分かかる場合があり、トランザクションのリアルタイム性に制約が生じます。zk-STARKはシナリオによっては高速ですが、証明のサイズがはるかに大きくなります。大規模なトランザクションと証明は、特に同時実行性の高いシナリオではネットワーク帯域幅の要件を増大させ、システムのボトルネックとなる可能性があります。
Bitcoinのトランザクションは平均約250バイトですが、Moneroのトランザクションは約2~3KB、Zcashのシールドトランザクションは約2KB(証明を除く)、zk-SNARKsの証明自体は約200~300バイトです。これらのオーバーヘッドはプライバシーの確保に貢献しますが、スケーラビリティの面で課題となります。
プライバシー技術自体も様々なセキュリティリスクに直面しています。Halo 2のような新しい技術は信頼されたセットアップの問題に対処していますが、初期のzk-SNARK実装の多くは依然として信頼されたセットアップに依存しています。セットアッププロセス中の「有害廃棄物」が完全に破壊されなければ、攻撃者は認証情報を偽造できる可能性があります。
楕円曲線ベースのzk-SNARKは量子コンピュータに対して脆弱になる可能性があります。ハッシュ関数に基づくzk-STARKは量子耐性に優れていますが、証明量が非常に大きくなります。実装上の脆弱性は、サイドチャネル攻撃や個人情報の漏洩につながる可能性があります。例えば、トランザクション時間やネットワーク遅延などのメタデータは、トランザクションの関係を推測するために利用される可能性があります。
コインミキシングとリング署名技術において、匿名セットのサイズはプライバシーの強度に直接影響します。匿名セットが小さすぎると、攻撃者は統計分析によって真のトランザクションを推測できる可能性があります。Moneroは、このような攻撃に対抗するため、リングサイズを当初の3出力から現在の11に増やしました。
プライバシー技術の複雑さは、ユーザーエクスペリエンスに影響を及ぼすことがよくあります。プライバシーコインやその機能には専用のウォレットサポートが必要であり、主流のウォレットの互換性は限られています。ユーザーは新しいウォレットやインターフェースの使い方を習得する必要があり、参入障壁が高まっています。
プライバシー取引の確認時間は、特に匿名セットが十分に大きい場合、一般的に長くなります。Moneroのリング署名では十分な混合出力を待つ必要があり、CoinJoinでは十分な参加者を待つ必要があります。Wasabi Walletでのコインミキシング取引は、1回あたり数分から数十分かかる場合があり、通常のビットコイン送金よりもはるかに即時性に欠けます。
プライバシー技術を使用するには、リングサイズや匿名セットといった基本的な概念をユーザーが理解している必要があります。誤った使用はプライバシー保護の有効性を損なう可能性があります。開発者にとって、プライバシー機能を統合するには暗号原理の深い理解が必要であり、これは大きな技術的障壁となります。
プライバシー技術は複雑な規制環境に直面しています。プライバシーコインやプライバシーツールは、規制当局からマネーロンダリングや違法行為の潜在的なツールとみなされることが多くあります。Tornado Cashに対する制裁措置は、規制当局がプライバシーツールに対して厳しい措置を講じる可能性があることを示唆しています。
金融機関と取引所は、KYC/AML規制の遵守が求められますが、これは本質的にプライバシー保護と矛盾します。プライバシー保護とコンプライアンス要件の遵守の適切なバランスを見つけることは、依然として課題となっています。完全に分散化されたプライバシープロトコルは規制が困難である一方、中央集権型のプライバシーサービスは精査の影響を受けやすいです。このバランスを見つけるには、技術革新と政策に関するコミュニケーションの両方が必要です。
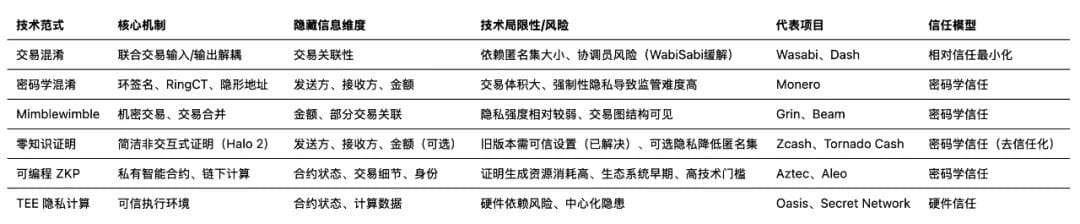
さまざまなプライバシー テクノロジには、プライバシーの強度、パフォーマンスのオーバーヘッド、開発の難易度の点でそれぞれ長所と短所があります。
CoinJoinは中程度のプライバシー強度を提供しますが、パフォーマンスのオーバーヘッドと開発の難しさは低く、規制への適応性も比較的低いです。リング署名技術は高いプライバシー強度を提供しますが、パフォーマンスのオーバーヘッドが高く、開発の難しさは中程度で、規制への適応性は低いです。zk-SNARKとzk-STARKはどちらも高いプライバシー強度を提供しますが、開発が難しく、zk-STARKはパフォーマンスのオーバーヘッドが比較的高いです。
TEE技術は高いプライバシー、低いパフォーマンスオーバーヘッド、そして低い開発難易度を誇りますが、ハードウェア依存のリスクを伴います。MPC技術も高いプライバシーを提供しますが、高いパフォーマンスオーバーヘッドと開発難易度を伴います。規制適合性という点では、リング署名が比較的低いことを除けば、他の技術は中程度です。
コアブロックチェーンプライバシー技術の比較:
今後の発展の方向性と動向
プライバシー技術の進化は、主に性能向上と応用範囲の拡大という二つの方向に進んでいます。性能面では、ハードウェアアクセラレーションとアルゴリズムの最適化が、ゼロキープ(ZKP)証明生成のボトルネックを打破しつつあります。専用ハードウェア(FPGAやASICなど)の導入により、証明生成時間は数分から数秒へと短縮されることが期待されており、プライバシー取引は真に「使用可能」から「実用的」へと進化するでしょう。
アプリケーションレベルでは、プライバシー技術は単純な送金シナリオを超えて、より複雑な金融取引へと拡大しています。プライバシー重視のDeFiアプリケーションは、ユーザーがプライバシーを保護しながら、融資、取引、流動性マイニングに参加できるようにします。企業レベルのプライバシー保護のニーズも、特に企業秘密と金融プライバシーの保護において、技術開発を推進しています。マルチチェーン・エコシステムの成熟に伴い、クロスチェーン・プライバシー・プロトコルは新たな技術フロンティアとなりつつあり、クロスチェーン資産送金におけるプライバシーの維持は、現在、重要な課題となっています。
さらに重要なのは、プライバシー技術が「トランザクション隠蔽」から「汎用プライバシーコンピューティング」へと進化していることです。連合学習や完全準同型暗号化といった技術を組み合わせることで、プライバシーコンピューティングネットワークは、プライバシー保護型機械学習やプライバシー保護型データ分析など、より幅広いアプリケーションをサポートしています。この進化は、プライバシー技術がもはや資金の流れを保護するだけでなく、計算プロセス全体とデータそのものを保護できることを意味します。
これらのビジョンを実現するには、標準化と相互運用性が不可欠です。業界では、統一されたクロスチェーンプライバシープロトコルと標準インターフェースの開発を推進しており、これにより、異なるプライバシーシステム間の障壁が取り除かれ、開発者の統合ハードルが下がり、エコシステム全体の協調的な開発が促進されます。
同時に、規制環境はプライバシー技術の発展に徐々に適応しつつあります。選択的情報開示技術は、プライバシーとコンプライアンスのバランスをとる新たな可能性をもたらします。ゼロ知識証明は、プライバシーを保護しながら、取引の規制遵守を証明できます。この技術的アプローチは、よりバランスの取れた規制枠組みの構築に貢献しており、プライバシー技術はもはや規制の対立物ではなく、コンプライアンスの透明性を実現するための新たなツールとなっています。
終わり
ブロックチェーンのプライバシー技術の進化は、本質的に「オンチェーン分析への受動的な抵抗」から「暗号セキュリティの能動的な確保」への移行です。ビットコインのアドレス分離からCoinJoinのコインミキシング、そしてゼロ知識証明の完全要素秘匿化まで、各ステップはプライバシー保護の強度と信頼性を高めています。
この進化において、ゼロ知識証明は独自の戦略的価値を示してきました。その主な利点は選択的な情報開示にあります。ユーザーは、取引相手や金額といった重要な情報を保護しながら、取引の有効性やコンプライアンスを証明できます。この機能は、強制的なプライバシーコイン(完全に秘匿化されており、規制が困難)と透明性のあるパブリックチェーン(プライバシーが欠如している)の間のギャップを埋め、プライバシーとコンプライアンスのバランスをとるための技術的な道筋を提供します。
zk-STARKのトラストレスな構成と量子耐性は、次世代のプライバシーインフラに長期的なセキュリティを提供します。さらに重要なのは、ZKPの汎用性により、プライバシー機能が基本的なトランザクション層からスマートコントラクトアプリケーション層にまで拡張され、プログラマブルプライバシーという新たなパラダイムを切り開くことです。
しかし、Tornado Cashの制裁事例は、重要なリスクを浮き彫りにしました。プロトコルコードは阻止不可能である一方、中央集権的なインフラアクセス層は依然として脆弱なリンクとなっています。主流のノードプロバイダーが規制圧力に従うことで、一般ユーザーによる分散型プライバシーツールへのアクセスが事実上制限されています。これは、真の分散化には、プロトコル層における検閲耐性だけでなく、インフラ層における分散化も必要であることを改めて示しています。
今後、高性能プライバシーソリューションは、ZKPとTEE/MPCのハイブリッドアーキテクチャへと移行していくでしょう。ZKPはコアとなる信頼の最小化と検証可能性を提供し、TEEまたはMPCは高性能コンピューティングと鍵管理を担うことで、セキュリティを維持しながらユーザーエクスペリエンスを最適化します。
政策立案者にとって、プライバシー技術、特にゼロ知識証明は規制を回避するためのツールではなく、コンプライアンスの透明性を実現するための革新的な暗号ソリューションであることを認識することが重要です。選択的情報開示技術は、ユーザーがプライバシーを保護しながらコンプライアンスを証明することを可能にし、よりバランスの取れた規制枠組みのための技術的基盤を提供します。