

ほとんどの人は、ハードウェアウォレットを所有することが暗号セキュリティの最終ステップだと信じています。その仮定は非常に危険に不完全です。Ledgerはマルウェア、フィッシング、リモート攻撃からあなたを守ることができますが、今日の暗号ホルダーに直面している最も急成長している脅威、すなわち物理的な強制に対しては何もできません。
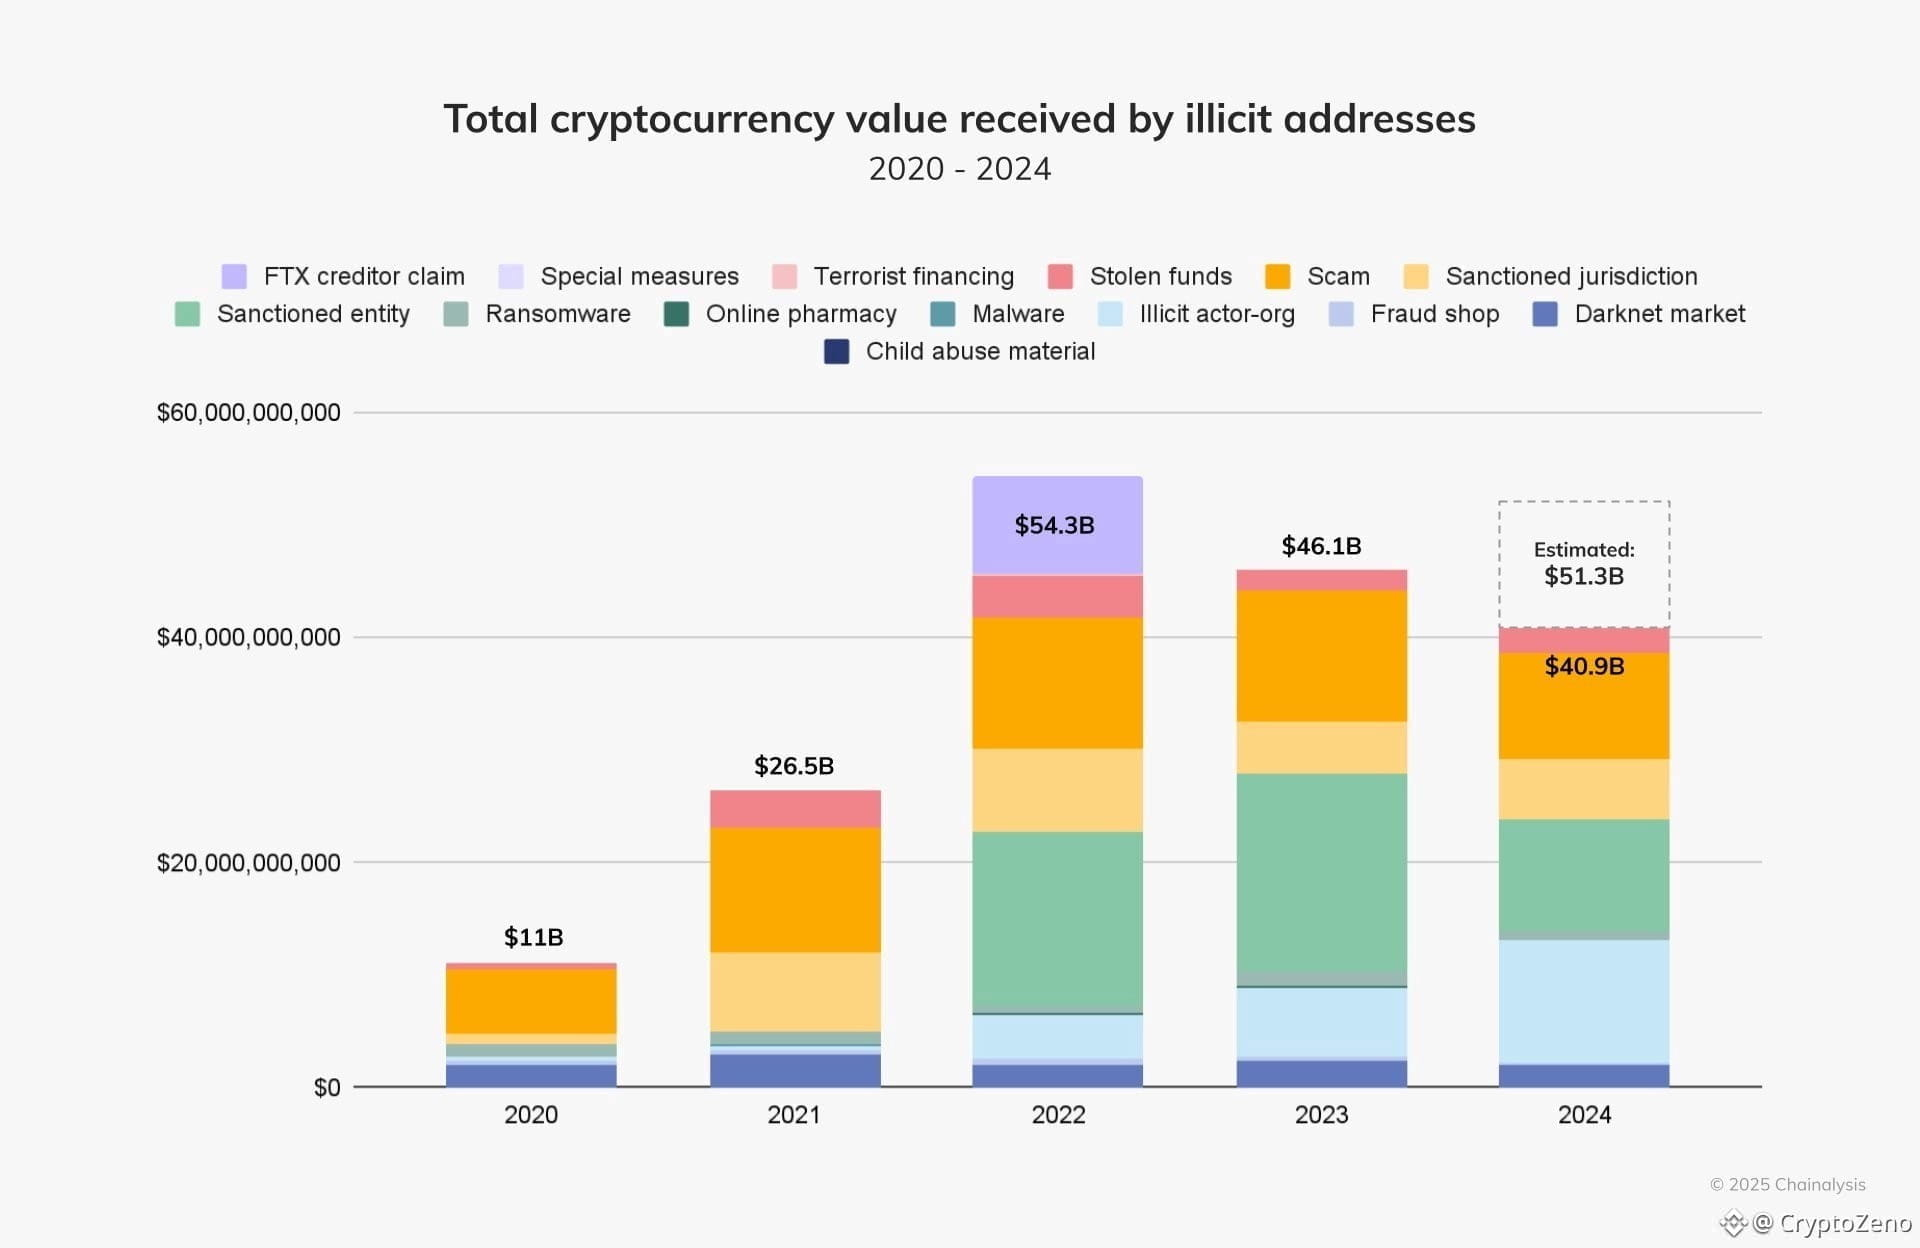
Chainalysisによると、2023年以降、暗号関連の強盗や物理的な脅迫事件が急増しています。暗号資産の富がより見えるようになり、集中してきたため、攻撃者はもはやあなたのデバイスをハッキングする必要がありません。彼らが必要とするのは、あなた自身だけです。
1. 脅威モデルが変わった
オンラインの脅威はもはや真剣なホルダーにとっての主要なリスクではなくなった。誰かに圧力をかけられてウォレットを解除させられた場合、ハードウェアウォレットは何の抵抗も示さない。その瞬間、セキュリティは技術的なものではなく、心理的、構造的、そして物理的なものになる。
2. デコイウォレットはあなたの第一の防御ラインである
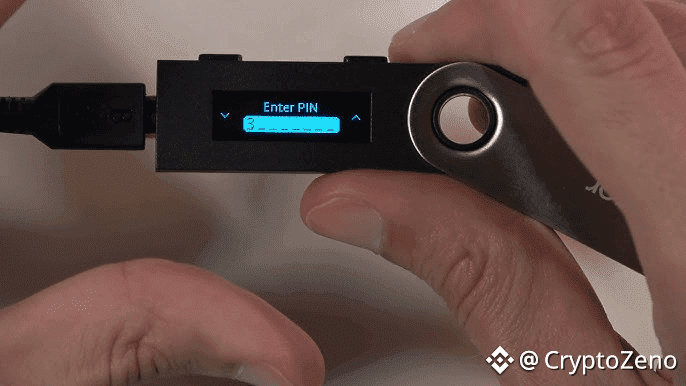
最悪のシナリオでは、あなたが安全に放棄できる何かが必要だ。全く異なるシードフレーズを持つ二次のハードウェアウォレットは、信じられるが限られた金額で資金を供給され、犠牲の層として機能する。取引履歴、少額の資産、現実的なアクティビティはそれを信頼できるものにする。その目的は保管ではなく欺瞞である。
3. 隠れたウォレットは制御された開示を加える
一部のハードウェアウォレットは、パスフレーズ保護された隠れたウォレットの作成を許可する。そのため、一つのデバイスに複数のウォレットを持たせることができ、圧力下ではそのうちの一つだけが可視となる。これにより、段階的な開示が可能になり、単一の障害点ではなく選択肢が与えられる。
4. 説得力のあるエスカレーションがコアを保持する
圧力をかけられると、攻撃者は通常、自分たちがすべてを引き出したと信じるまでエスカレートする。小さな可視残高の後に大きなデコイ残高が続くことで、その期待が満たされることが多い。彼らがあなたの完全な保有だと信じているものは、あなたの実際のポートフォリオではない。
5. あなたの真の保有はそのデバイスに触れてはいけない
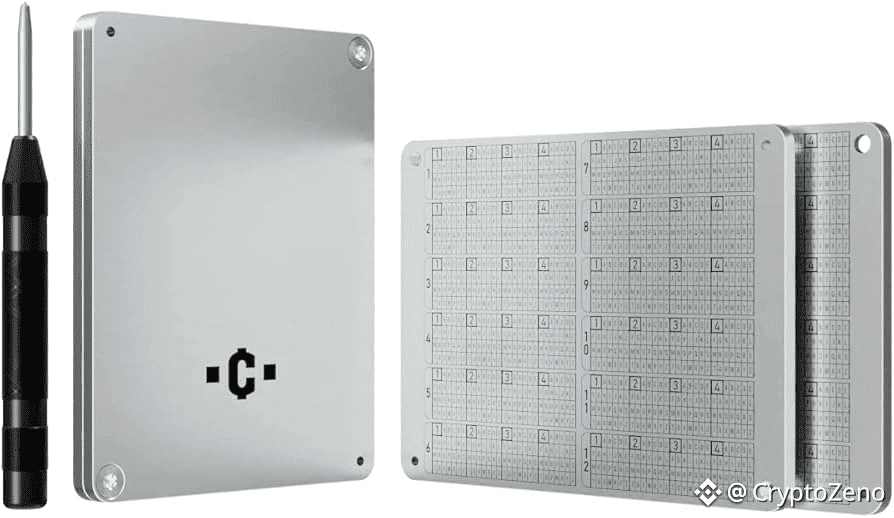
真剣な保有は完全にオフラインで生成され、保存されるべきであり、インターネットに接続されたハードウェアと一切のやり取りを行わないエアギャップデバイスを使用するべきだ。シードバックアップは耐久性があり、耐火性、防水性の金属ソリューションに保存されるべきで、決してデジタルで保存せず、日常的な活動に使用されるデバイスには保存してはいけない。
6. シードフレーズの難読化は単一障害点を排除する
シードフレーズを複数の場所に分割し、単語の順序を混ぜ、インデックス情報を分けることで、単一の発見がウォレットを危険にさらさないことを保証する。部分的な情報は設計上無価値であるべきだ。
7. 可視的な攻撃面を減らす
本物のシードがオフラインで確保されたら、可視デバイスにはデコイウォレットのみを含めるべきだ。盗まれたり強制的に開けられたりした場合でも、価値のあるものは何も明らかにしない。発見できないものは奪えない。
8. 物理的セキュリティはウォレットセキュリティを補完する
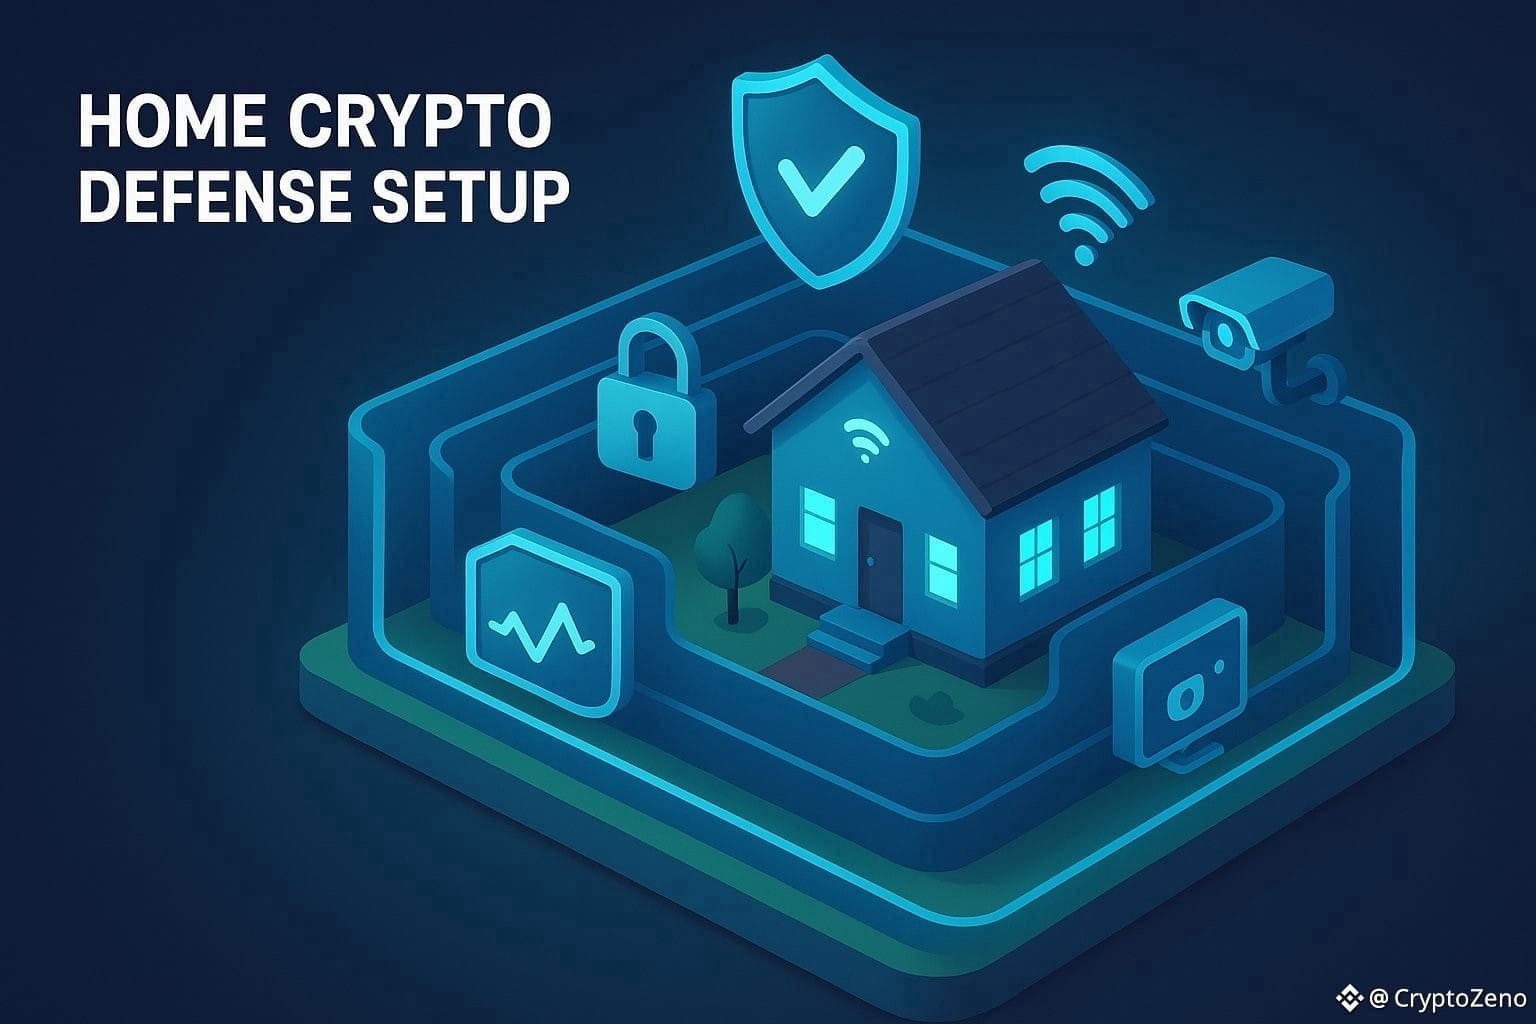
サイレントパニックシステム、オフサイトカメラストレージ、モーションアラートなどの家庭のセキュリティレイヤーは、応答時間を短縮し、抑止力を高める。シードバックアップは自宅に保管してはいけない。
9. 静寂が最終レイヤーである
どんなに高度なセットアップでも、注目を集めると失敗する。残高、取引、またはセキュリティの詳細を公に共有することは、不必要なリスクを生む。匿名性は最も強力なセキュリティの原則である。
最終的な視点
もしあなたが重要な暗号を保持しているなら、あなたのセキュリティアーキテクチャは投資戦略と同じくらい洗練されていなければならない。本当の保護は、層を重ねた欺瞞、オフラインの冗長性、地理的分離、そして規律ある沈黙から得られる。
彼らは見つけられないものを奪うことはできず、存在を知らないものを探しもしない。
#CryptoZeno #BinanceOnline #SchwabOpensCryptoAccounts