


出典:国家コンピュータウイルス緊急処理センター
2020年12月29日、LuBianマイニングプールで大規模なハッカー攻撃事件が発生し、合計127272.06953176ビットコイン(当時の市場価値は約35億ドル、現在の市場価値は150億ドルに達しました)が攻撃者によって盗まれました。この巨額のビットコインの保有者は、カンボジアの太子グループの会長である陳志です。ハッカー攻撃事件が発生した後、陳志と彼の太子グループは2021年初頭、2022年7月に何度もブロックチェーン上でメッセージを発表し、ハッカーに盗まれたビットコインを返還するよう呼びかけ、身代金を支払う意向を示しましたが、返答はありませんでした。しかし奇妙なことに、この巨額のビットコインは盗まれた後、攻撃者が制御するビットコインウォレットアドレスに4年間沈黙しており、ほとんど動きがありませんでした。これは一般的なハッカーが利益を追い求める行動には合わず、むしろ「国家級ハッカー組織」による精密な行動に見えます。2024年6月までに、盗まれたビットコインは再び新しいビットコインウォレットアドレスに転送され、現在に至ります。
2025年10月14日、米司法省は陳志に対して刑事告訴を発表し、陳志およびその太子グループの12.7万枚のビットコインを押収したと述べました。様々な証拠は、米政府が押収した陳志およびその太子グループのこの巨額ビットコインが、2020年にハッカーによって技術的手段で盗まれたLuBianマイニングプールのビットコインであることを示しています。つまり、米政府は早くも2020年にハッカーの技術的手段を通じて陳志が保有する12.7万枚のビットコインを盗み取ったということです。これは典型的な国家級ハッカー組織による「ブラックハット」と呼ばれる事件です。本レポートは技術的視点から出発し、技術的調査を通じてこの事件の重要な技術的詳細を深く解析し、盗まれたビットコインの来歴を重点的に分析し、その時の完全な攻撃タイムラインを再現し、ビットコインのセキュリティメカニズムを評価し、暗号通貨業界とユーザーに貴重な安全の教訓を提供することを目指しています。
一、事件の背景
LuBianマイニングプール(LuBian mining pool)は2020年初頭に設立され、中国とイランを主要な運営拠点とする急成長するビットコインマイニングプールです。2020年12月、LuBianマイニングプールは大規模なハッカー攻撃を受け、90%以上のビットコイン保有量が盗まれました。盗まれた総額は127272.06953176BTCで、米司法省の起訴状に記載された127271BTCとほぼ一致します。
LuBianマイニングプールの運営モデルには、マイニング報酬の集中保管と分配が含まれています。マイニングプールのアドレスにあるビットコインは、規制された中央集権取引所に保管されているのではなく、非管理型ウォレットに存在します。技術的観点から見ると、非管理型ウォレット(コールドウォレットやハードウェアウォレットとも呼ばれます)は、暗号資産の究極の避風港と見なされています。それは取引所アカウントが法令で凍結される可能性があるのとは異なり、保有者自身の銀行金庫に似ており、鍵(プライベートキー)は保有者の手の中にあります。
ビットコインは暗号通貨として、そのチェーン上のアドレスはビットコイン資産の帰属と流れを識別するために使用されます。チェーン上のアドレスのプライベートキーを保持することで、ビットコインチェーン上のアドレスのビットコインを完全に制御できます。オンチェーン分析機関の報告によると、米政府が制御する陳志の巨額ビットコインは、LuBianマイニングプールのハッカー攻撃事件と高度に重なっています。オンチェーンデータには、北京時間2020年12月29日にLuBianのコアビットコインウォレットアドレスで異常な転送が発生し、転送総額は127272.06953176BTCであり、米司法省の起訴状に記載された127271BTCとほぼ一致しています。この盗まれたビットコインが異常に転送された後、2024年6月まで沈黙を保ちました。北京時間2024年6月22日から7月23日までの間に、この盗まれたビットコインが再び新しいチェーン上のアドレスに転送され、現在に至ります。米国の著名なブロックチェーントラッキングツールプラットフォームARKHAMは、これらの最終アドレスを米政府の保有としてマークしています。現在、米政府は起訴状の中で陳志の巨額ビットコインのチェーン上のアドレスのプライベートキーをどのように取得したかを発表していません。
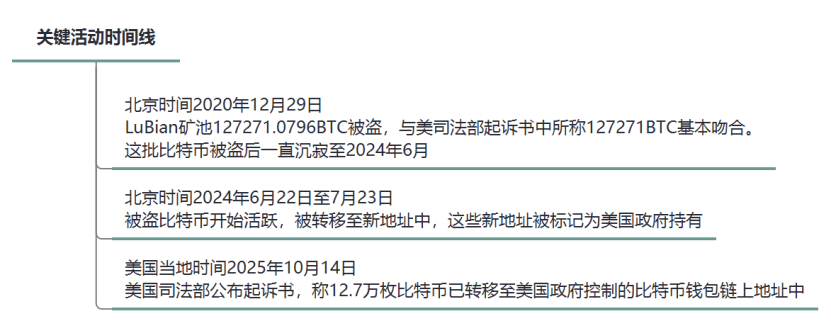
図1:主要活動タイムライン
二、攻撃チェーンの分析
暗号通貨の世界では、ランダム数は暗号的安全性の基盤であることが知られています。ビットコインは非対称暗号技術を採用しており、ビットコインのプライベートキーは256ビットの二進ランダム数の列であり、理論的なクラッキング回数は2256回で、ほぼ不可能です。しかし、もしこの256ビットの二進プライベートキーが完全にランダムに生成されていない場合、例えば224ビットが規定された規則に基づいて推測可能で、残りの32ビットだけがランダムに生成されている場合、そのプライベートキーの強度は大幅に低下し、約232(約42.9億)回の試行でブルートフォース攻撃が可能になります。例えば、2022年9月、英国の暗号通貨マーケットメイカーWintermuteは、類似の擬似ランダム数脆弱性により1.6億ドルが盗まれました。
2023年8月、海外のセキュリティ研究チームMilkSadが、第三者のキー生成ツールに擬似ランダム数生成器(PRNG)の脆弱性が存在することを初めて発表し、CVE番号(CVE-2023-39910)を取得しました。このチームが発表した研究成果レポートには、LuBianビットコインマイニングプールに類似の脆弱性が存在することが記載されており、ハッカー攻撃を受けたLuBianビットコインマイニングプールアドレスには、米司法省の起訴状に記載された全25のビットコインアドレスが含まれています。
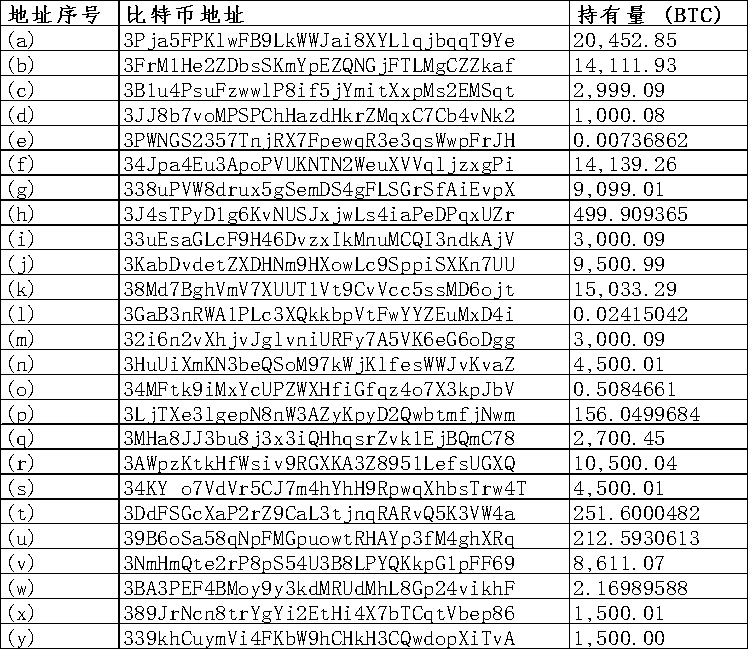
図2:米国司法省の起訴状における25のビットコインウォレットアドレスリスト
LuBian ビットコインマイニングプールは、非管理型ウォレットシステムとして、ビットコインウォレットアドレスがカスタムプライベートキー生成アルゴリズムに依存して資金を管理しています。プライベートキー生成には推奨される256ビットの二進ランダム数基準が使用されず、32ビットの二進ランダム数に依存しています。このアルゴリズムには致命的な欠陥があります。時間スタンプや弱い入力を種として使用する「擬似ランダム生成器」Mersenne Twister(MT19937-32)に依存しているため、擬似ランダム数生成器(PRNG)は、現代の計算で効率的に列挙可能な4バイト整数のランダム性に相当します。数学的には、クラック確率は1/232であり、例えば攻撃スクリプトが毎秒106のキーをテストすると仮定すると、クラック時間は約4200秒(約1.17時間)になります。実際には、Hashcatなどの最適化ツールやカスタムスクリプトを使用することで、さらに加速することができます。攻撃者はこの脆弱性を利用してLuBianビットコインマイニングプールから巨額のビットコインを盗みました。
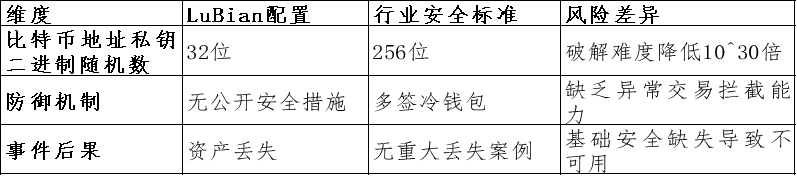
図3:LuBianマイニングプールと業界のセキュリティ基準の欠陥の比較表
技術的調査により、LuBianマイニングプールがハッカー攻撃を受けた完全なタイムラインと関連詳細は以下の通りです:
1、攻撃盗難段階:北京時間2020年12月29日
事件:ハッカーがLuBianマイニングプールのビットコインウォレットアドレスのプライベートキー生成に存在する擬似ランダム数の脆弱性を利用して、5,000以上の弱いランダムウォレットアドレス(ウォレットタイプ:P2WPKH-nested-in-P2SH、プレフィックス3)に対してブルートフォース攻撃を行いました。約2時間内に、約127272.06953176BTC(当時の価値は約35億ドル)がこれらのウォレットアドレスから抽出され、残りは200BTC未満となりました。すべての疑わしい取引は同じ取引手数料を共有しており、攻撃が自動化されたバルク転送スクリプトによって実行されたことを示しています。
送信者:LuBianマイニングプールの弱いランダムビットコインウォレットアドレス群(LuBianマイニング場運営エンティティが制御し、陳志の太子グループに所属);
受取人:攻撃者が制御するビットコインウォレットアドレス群(未公開アドレス);
転送経路:弱いウォレットアドレス群 → 攻撃者ウォレットアドレス群;
関連分析:盗まれた総額は127272.06953176BTCであり、米司法省の起訴状に記載された127271BTCとほぼ一致します。
2、休眠段階:北京時間2020年12月30日から2024年6月22日まで
事件:このビットコインは2020年に擬似ランダム数の脆弱性を通じて盗まれて以来、攻撃者が制御するビットコインウォレットアドレスに4年間保存されており、休眠状態にありました。万分の一の尘埃取引のみがテストに使用される可能性があります。
関連分析:このビットコインは2024年6月22日まで米政府によって完全に接収されるまでほとんど動かなかったことは、一般的なハッカーが利益を追求する本性には明らかに合わず、国家級のハッカー組織による精密な行動に見えます。
3、回復の試み段階:北京時間2021年初頭、2022年7月4日、26日
事件:このビットコインが盗まれた後、休眠期間中の2021年初頭、LuBianマイニングプールはBitcoin OP_RETURN機能を通じて1,500件以上のメッセージを送信しました(約1.4BTCの手数料を消費)。これらのメッセージはブロックチェーンデータエリアに埋め込まれ、ハッカーに資金の返還を求めました。メッセージの例:「私たちの資金を返してください、報酬をお支払いします。」2022年7月4日、26日、LuBianマイニングプールは再びBitcoin OP_RETURN機能を通じてメッセージを送信しました。メッセージの例:「LBからのMSG。私たちの資産を守っているホワイトハットの方、資産の返還と報酬について話し合うために1228btc@gmail.comを通じてご連絡ください。」
送信者:Lubianの弱いランダムビットコインウォレットアドレス(Lubianマイニング場運営エンティティが制御し、陳志の太子グループに所属);
受取人:攻撃者が制御するビットコインウォレットアドレス群;
転送経路:弱いウォレットアドレス群 → 攻撃者ウォレットアドレス群;小額取引がOP_RETURNに埋め込まれる);
関連分析:盗難事件が発生した後、これらのメッセージはLuBianマイニングプールが送信者として「第三者ハッカー」と何度も連絡を試み、資産の返還を求め、身代金の件について話し合いたいとのことを確認しました。
4、アクティブ化と転送段階:北京時間2024年6月22日から7月23日までの期間
事件:攻撃者が制御するビットコインウォレットアドレス群からビットコインが休眠状態からアクティブになり、最終的なビットコインウォレットアドレスに転送されました。最終的なウォレットアドレスは、米国の著名なブロックチェーントラッキングツールプラットフォームARKHAMによって米政府が保有していることがマークされています。
送信者:攻撃者が制御するビットコインウォレットアドレス群;
受取人:新しく統合された最終ウォレットアドレス群(未公開だが、米政府が制御するウォレットアドレス群であることが確認されています)
転送経路:攻撃者が制御するビットコインウォレットアドレス群 → 米政府が制御するウォレットアドレス群;
関連分析:この盗まれた巨額ビットコインは、4年間沈黙してほとんど動かなかった後、最終的に米政府によって制御されました。
5、公告押収段階:米国現地時間2025年10月14日
事件:米国司法省は発表した公告で、陳志への起訴を発表し、彼が保有する12.7万枚のビットコインを「没収」すると述べました。
同時に、ブロックチェーンの公開メカニズムにより、ビットコインの取引記録はすべて公開され、追跡可能です。それに基づき、本レポートはLuBianの弱いランダムビットコインウォレットアドレス(LuBianマイニング場運営エンティティが制御し、陳志の太子グループに所属する可能性があります)から盗まれた巨額ビットコインの出所を調査し、盗まれたビットコインの総数は127272.06953176枚であり、出所は独立した「マイニング」に約1.78万枚、マイニングプールの給与収入に約0.23万枚、取引所やその他のチャネルからの10.71万枚であり、初期の結果は米司法省の起訴状に記載された違法収入からすべて派生したという見解とは相違があります。
三、脆弱性の技術的詳細分析
1、ビットコインウォレットアドレスのプライベートキー生成:
LuBianマイニングプールの脆弱性の核心は、そのプライベートキー生成器がLibbitcoin Explorerの「MilkSad」欠陥と類似していることです。具体的には、Mersenne Twister(MT19937-32)擬似ランダム数生成器を使用し、32ビットの種で初期化されているため、実効エントロピーは32ビットに過ぎません。このPRNGは暗号的に安全ではなく(non-cryptographic)、予測可能で逆エンジニアリングが容易です。攻撃者はすべての可能な32ビットの種(0から2^32-1)を列挙し、対応するプライベートキーを生成し、既知のウォレットアドレスの公開鍵ハッシュと一致するかどうかを確認できます。
ビットコインエコシステムにおいて、プライベートキー生成プロセスは通常次のようになります:ランダムシード → SHA-256ハッシュ → ECDSAプライベートキー。
LuBianマイニングプールの基盤ライブラリの実装は、カスタムコードまたはオープンソースライブラリ(Libbitcoinなど)に基づいている可能性がありますが、エントロピーの安全性が無視されています。MilkSad脆弱性との類似点は、Libbitcoin Explorerの「bx seed」コマンドもMT19937-32擬似ランダム数生成器を使用しており、時間スタンプや弱い入力を種として使用するため、プライベートキーがブルートフォース攻撃にさらされることです。LuBian攻撃事件では、5,000以上のウォレットが影響を受けており、この脆弱性は体系的であり、バルク生成ウォレット時のコード再利用から発生している可能性があります。
2、模擬攻撃プロセス:
(1)ターゲットウォレットアドレスの特定(LuBianマイニングプールの活動を通じてオンチェーンモニタリング);
(2)32ビット種の列挙:for seed in 0 to 4294967295;
(3)プライベートキーの生成:private_key = SHA256(seed);
(4)公開鍵とアドレスの派生:ECDSA SECP256k1曲線を使用して計算;
(5)マッチング:派生したアドレスがターゲットと一致する場合、プライベートキーで取引に署名して資金を盗む;
類似の脆弱性との比較:この脆弱性は、Trust Walletの32ビットエントロピー欠陥に類似しており、大規模なビットコインウォレットアドレスの破損を引き起こしました。Libbitcoin Explorerの「MilkSad」脆弱性も低エントロピーのためにプライベートキーが露出しました。これらのケースはすべて、初期のコードベースの遺産問題から派生しており、BIP-39標準(12-24ワードの種フレーズ、エントロピーが高い)を採用していません。LuBianマイニングプールは、管理を簡素化することを目的としたカスタムアルゴリズムを使用している可能性がありますが、セキュリティを無視しています。
防御の欠如:LuBianマイニングプールはマルチシグ(multisig)、ハードウェアウォレット、または階層的決定性ウォレット(HD wallets)を実施しておらず、これらはすべてセキュリティを向上させることができます。オンチェーンデータは、攻撃が複数のウォレットに及んでいることを示しており、体系的な脆弱性を示しています。
3、オンチェーン証拠と回復の試み:
OP_RETURNメッセージ:LuBianマイニングプールはBitcoinのOP_RETURN機能を通じて1,500件以上のメッセージを送信し、1.4BTCを費やし、攻撃者に資金の返還を求めました。これらのメッセージはブロックチェーンに埋め込まれ、真の所有者の行動を証明し、偽造されたものではありません。メッセージの例には「資金を返してください」や類似の要求が含まれ、複数の取引に分かれています。
4、攻撃関連分析:
米国司法省は、米国現地時間2025年10月14日に陳志に対する刑事起訴状(案件番号1:25-cr-00416)を発表し、25のビットコインウォレットアドレスを列挙しました。これらのアドレスは約127,271枚のBTCを保有しており、総価値は約150億ドルで、すでに押収されています。ブロックチェーン分析と公式文書の審査により、これらのアドレスがLuBianマイニングプールの攻撃事件と高度に関連していることが分かりました。
直接関連:ブロックチェーン分析により、米司法省の起訴状に記載された25のアドレスが、LuBianマイニングプールの2020年の攻撃で盗まれたビットコインの最終保有アドレスであることが示されました。Ellipticのレポートは、このビットコインが2020年にLuBianマイニングプールのマイニングオペレーションから「盗まれた」ことを指摘しています。Arkham Intelligenceは、米司法省が押収した資金はLuBianマイニングプールの盗難事件から直接派生していることを確認しました。
訴訟証拠の関連:米国司法省の起訴状は「LuBianハック」とは明言していませんが、「イランと中国のビットコインマイニングビジネスから盗まれた資金」に言及しており、これはEllipticとArkham Intelligenceのオンチェーン分析と一致しています。
攻撃行為の関連:攻撃手法から見ると、LuBianマイニングプールの巨額ビットコインは2020年に技術的攻撃により盗まれ、その後4年間休眠していました。その間、万分の一の尘埃取引しか発生せず、2024年に米国政府に完全に接収されるまでほとんど動きがありませんでした。これは一般的なハッカーが急いで利益を追求する本性には合わず、むしろ国家級のハッカー組織による精密な行動に見えます。分析によれば、米国政府は2020年12月にこのビットコインを既に制御していた可能性があります。
四、影響と提言
LuBianマイニングプールが2020年にハッカー攻撃を受けた事件の影響は深遠であり、マイニングプールは実質的に解散し、損失は当時の総資産の90%以上に達しましたが、盗まれたビットコインの現価は150億ドルに達し、価格変動のリスクが拡大しています。
LuBianマイニングプール事件は、暗号通貨ツールチェーンにおけるランダム数生成の体系的リスクを露呈しました。類似の脆弱性を防ぐために、ブロックチェーン業界は暗号的に安全な擬似ランダム数生成器(CSPRNG)を使用すべきです;多層防御を実施し、マルチシグ(multisig)、コールドストレージ、定期監査を含む、自作のプライベートキー生成アルゴリズムを避けるべきです;マイニングプールはリアルタイムのオンチェーンモニタリングと異常転送アラートシステムを統合する必要があります。一般ユーザーは、未検証のオープンソースコミュニティのキー生成モジュールの使用を避けるべきです。この事件は、ブロックチェーンが高度に透明であっても、安全性が低いと壊滅的な結果を引き起こす可能性があることを思い出させてくれます。また、ネットワークセキュリティが今後のデジタル経済、デジタル通貨の発展において重要であることを示しています。
原文の出所