


2026年の最初の4ヶ月での世界的な crypto wrench attacks からの推定損失は1億100万ドルに達し、ほとんどの攻撃がヨーロッパで発生したとWeb3セキュリティ企業CertiKが報告しています。
34件の documented crypto wrench attacks による損失は、2025年の5200万ドルに対してほぼ倍増しました。CertiKによると、ヨーロッパでの事件は82%を占めています。
「2025年のレポートでは、アジアと北米からヨーロッパへの徐々なシフトが記録されました。そして2026年のこの最初の4ヶ月はヨーロッパのハイパー集中を示しています。」
ワンチ攻撃の頻度は2025年以降増加している。被害者の暗号資産へのアクセスを得るために物理的な力が用いられ、住宅侵入、誘拐、その他の恐喝の試みという形をとっている。CertiKは、今年の開始以来34件の攻撃があったと述べた。
この傾向が続けば、CertiKは年末までに事件数が130に達する可能性があり、損失は「数億ドル」に及ぶ可能性があると予測している。
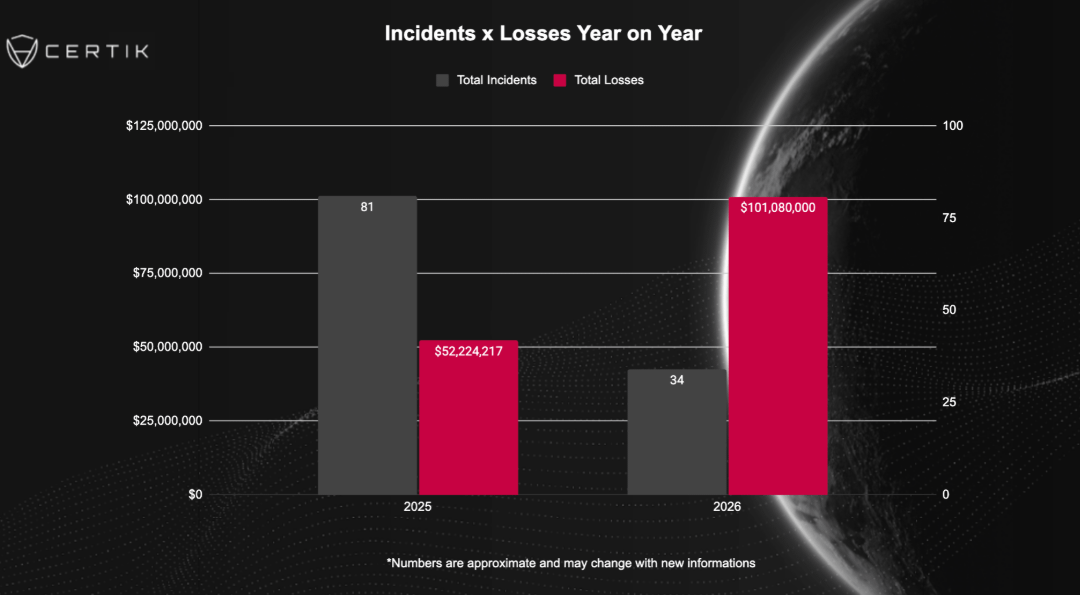
今年の開始以来、世界で34件の確認されたワンチ攻撃があった。出所:CertiK
フランスは“ワンチ攻撃”の拠点だ
CertiKによれば、今年の攻撃のうち24件はフランスで起きた暗号“ワンチ攻撃”だという。フランスの国家検察庁(組織犯罪局)は、2026年における47件の事件という、より高い数字を報告している。
CertiKは、Ledger、Paymium、Binanceといった大手暗号企業の暗号アカウント幹部が存在することから、フランスはこうした犯罪者の“ホットスポット”として浮上した可能性が高いと述べた。
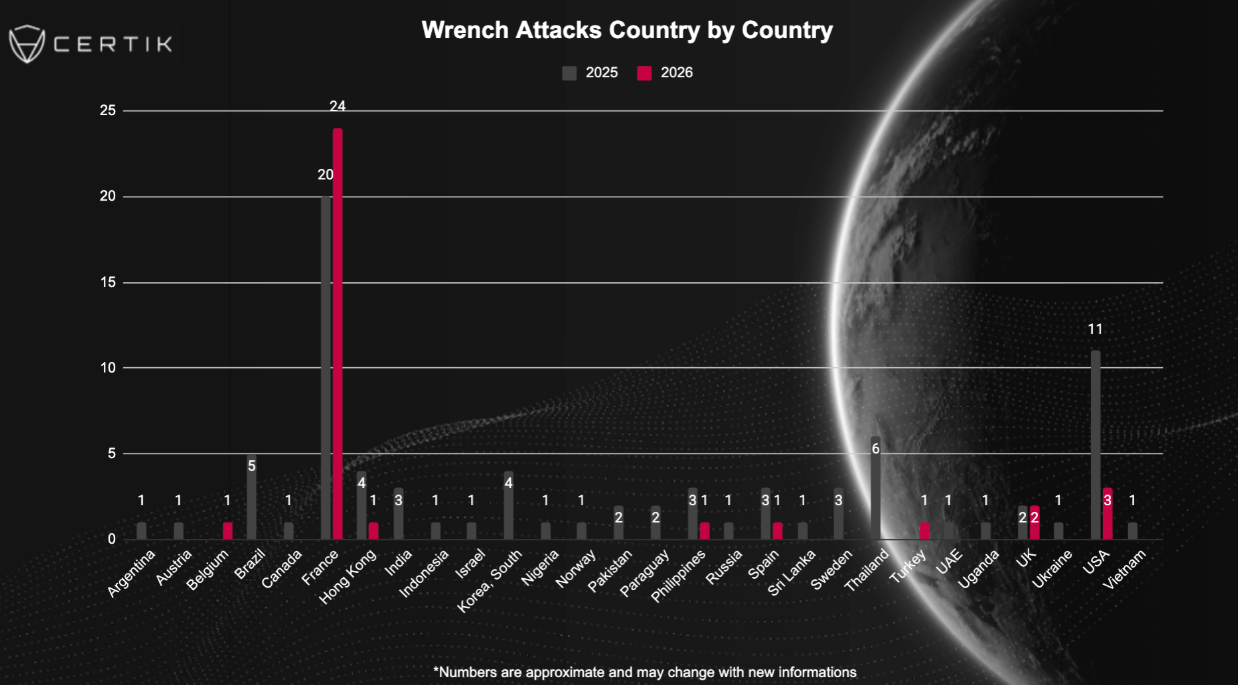
フランスの暗号資産保有者は、世界の他のどこよりも強く狙われている。出所:CertiK
また、暗号会計の会社Waltioでの1月の流出や、暗号資産保有者のデータを犯罪ネットワークに売ったとして告発されている税務当局職員のガリア・Cといった、多数のデータ漏えいにも言及し、さらに「コミュニティに深く根付いた、見栄を張る文化や自主的なドクシングがある」とのことだった。
「2026年の早い時期には、データ主導のターゲティング・モデルへの転換が始まり、それ以降は、攻撃者が被害者のフルネーム、自宅住所、金融プロファイルなどを把握してしまえば、これまで必要だった事前の物理的な監視が不要になります。」
「構造的な要点は明確です。プロトコルやウォレットのセキュリティが向上するにつれて、脅威は人間のつながりへと移行します。暗号資産の保有が、識別可能な金融データと結びついたままである限り、物理的な強要は経済的に最も合理的な攻撃経路であり続けます」とCertiKは付け加えた。
ブロックチェーン・インテリジェンス企業TRM Labsは昨年5月、暗号取引における“偽名性”が高いという認識、富の公的な可視性、そして悪意ある人物がオンラインで個人データを集める容易さにより、ワンチ攻撃は増加傾向にあると報告した。
犯罪チームはしばしば「完全な素人」だ
記録されたワンチ攻撃を通じて、CertiKは、実行役はしばしば標的国の外にいると述べた。現地の犯罪チームは通常3〜5人で構成され、配達ドライバーや警察官になりすましたり、架空のビジネスミーティングといった口実で被害者を待ち伏せに誘い込んだりすることが多い。
「多くの場合、数千ドルほどでTelegramやSnapchatのようなメッセージングアプリ経由で勧誘されます。彼らは互いを知りませんし、完全な素人です」とCertiKは付け加えた。
一方、Casaの最高セキュリティ責任者ジェイムソン・ロップは、今年これまでに31件の暗号“ワンチ攻撃”(暗号レンチ攻撃)を記録しており、3月には、自身のリストで追っていた4件が誤認によるものだったこと、つまり犯人が誤った標的を攻撃していたことを報告している。
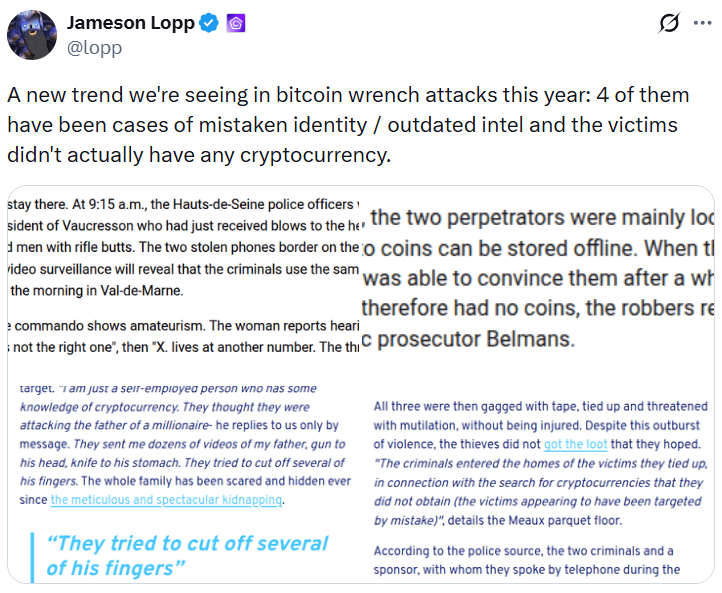
出所:ジェイムソン・ロップ
4月には、少なくとも88人(うち10人は未成年)が、フランスで暗号資産保有者に対して行われたとされるワンチ攻撃に関連して起訴された。
「未成年の割合が増えていることは、強制的な最低刑の対象になりにくいプロファイルへ、犯罪責任が外部化されつつあることを示しています」とCertiKは付け加えた。
雑誌:DeFiの数十億ドルの秘密:ハッキングの裏で動いたインサイダーたち