


Ethereum Name Serviceゲートウェイeth.limoは、金曜日のドメインハイジャックがEasyDNSに対して行われたソーシャルエンジニアリング攻撃によって引き起こされたことを明らかにしました。
土曜日にeth.limoが公開した事後報告によると、攻撃者はEasyDNSのアカウント回復プロセスを開始するためにそのチームメンバーの一人になりすまし、eth.limoアカウントへのアクセスを許可し、ドメイン設定を変更できるようにしました。
“NSレコードが変更され、Cloudflareに向けられました… DNSハイジャックが発生したことを理解した後、私たちは直ちにコミュニティ、そしてVitalik Buterinや他の人々に通知しました。その後、私たちはこの事件に対応するためにEasyDNSに連絡を取り始めました。”と、会社は述べました。
Eth.limoはWeb2ブリッジとして、.ethというドメイン名を使う約200万の分散型ウェブサイトへのアクセスを提供している。サービスが乗っ取られれば、攻撃者がユーザーを悪意のあるウェブサイトへ誘導できる可能性がある。イーサリアム共同創業者のヴィタリック・ブテリンは、今回のインシデントが解決するまで、ユーザーに自分のブログを避けるよう金曜日に警告した。
easyDNSのCEO、マーク・ジェフトヴィッチ氏は、自社のポストモーテム報告書の中で、今回のインシデントについて責任を公に認めた。
「やらかした、そしてこちらが責任を負う」とジェフトヴィッチ氏は土曜日に述べた。
「これは、当社の28年の歴史の中でeasyDNSのクライアントに対する“最初の成功したソーシャルエンジニアリング攻撃”になる。試みは無数にあった。」
両社はいずれも、ハッカーがそれ以上の被害を与えようとした試みを阻止するうえで、ドメインネームシステムセキュリティ拡張(DNSSEC)が役立ったと指摘している。
攻撃者は有効な暗号署名を作成できなかったため、ドメインネームシステム(DNS)のリゾルバは攻撃者が偽装したDNS応答を拒否し、その結果ユーザーは悪意のあるサイトに転送される代わりにエラーメッセージを目にすることになった。
「攻撃者がネームサーバーを切り替えようとした際、対象のドメインでDNSSECが有効化されていた。おそらくフィッシングやマルウェア注入など何らかの目的を達成するためだったのだろう。DNSSEC対応のリゾルバ(いまではほとんどがそうだ)がクエリを(受け付けずに)切り捨て始めたのです」とジェフトヴィッチ氏は語った。
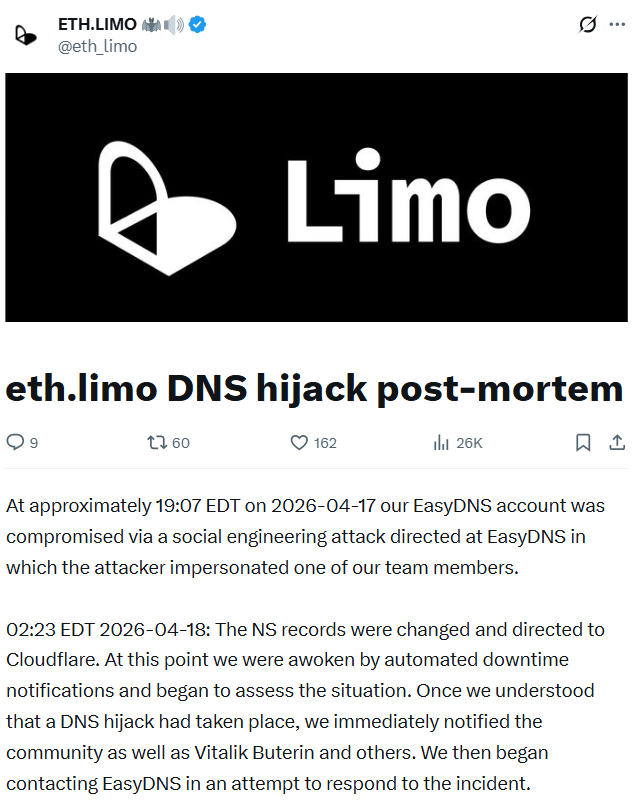 出典:eth.limo
同社の事後報告(ポストモーテム)でeth.limoは、攻撃者が署名鍵を持っていなかったため、安全策を回避できなかったと指摘している。おそらく「ハイジャックの被害範囲が縮小された。現時点でユーザーへの影響は把握していない。状況が変われば更新する」としている。
easyDNSは攻撃後に変更を加えた
ジェフトヴィッチ氏は、ソーシャルエンジニアリング攻撃を「非常に高度だった」と説明し、侵害がどのように起きたかについて、easyDNSが現在もポストモーテムを実施しているとした。また、再発防止のための変更もすでに展開し始めている。
 出典:easyDNS
「eth.limoの場合、私たちは彼らをDomainsureへ移行します。Domainsureは、エンタープライズや価値の高いフィンテックのドメインにより適したセキュリティ体制を持っています。TLDRですが、Domainsureにはアカウント回復の仕組みがありません。そういうものはないんです」と同氏は付け加えた。
「ここにいる全員を代表して、eth.limoのチームおよびより広いイーサリアムのコミュニティにお詫びします。ENSは、ENSによるWeb2ドメインへのリンクを可能にする最初のレジストラとして、私たちの心の中で常に特別な存在でしたし、私たちは2017年以来この分野に関わってきました。」
eth.limoのインシデントは、暗号プロジェクトを狙う一連のドメイン乗っ取りの最新例だ。数日前には、分散型取引所アグリゲーターのCoW Swapが、正体不明の第三者にドメインを乗っ取られ、自社サイトの管理を失っていた。
同様に、DeFiのアドバイザリーおよび調査企業であるSteakhouse Financialも3月末に、攻撃者にドメインの管理を奪われたことを明らかにした。
見出し:CLARITY法はDeFiにとって良いものになるのか、それとも悪いものになるのか?