


ブラジルのセキュリティ研究者は、ユーザーの暗号を盗むことを目的とした最新の偽造Ledgerデバイス詐欺について他の人々に警告しました。
木曜日に「ledgerwallet」のRedditチャンネルで「Past_Computer2901」として投稿したこのセキュリティ研究者は、個人的に使用するために正当なLedgerデバイスだと思って購入したが、到着後すぐにそれがユーザーの資金を盗むことを目的とした高度な偽造品であることに気づいたと述べました。
「これはパニックを引き起こすためのものではなく、むしろ深刻な警告として機能するためのものです — 正直なところ、この作戦の規模にまだ少し動揺しています」と彼らは言った。
詐欺師たちは、サプライチェーン攻撃からソーシャルエンジニアリング、承認詐欺まで、自己保管を選択するユーザーをターゲットにするために、ますます洗練された戦略を採用しています。
今月初め、偽のLedger Liveアプリで50人以上の犠牲者がシードフレーズを明かすように騙され、バイトアンドスイッチ戦略でApple App Storeにたどり着きました。犠牲者たちは、Appleが悪意のあるアプリを取り下げる前に合計で950万ドルを失いました。
偽造されたLedgerデバイス詐欺の仕組み
その研究者は、中国のマーケットプレイスからLedger Nano S Plusを購入したと言い、公式のLedgerストアと同じ価格だったと述べました。パッケージとリスティングも最初は正当なものであるように見えました。
しかし、デバイスを正規のLedger Liveアプリに接続したところ — 幸運にもすでにコンピュータにインストールされていた — 正規の「Genuine Check」に失敗しました。
これにより、デバイスを分解し、敏感なウォレットデータをキャッチして露出させるために設計された改造されたハードウェアとファームウェアを発見しました。
セキュリティ研究者は、詐欺師が初めてLedgerを使うユーザーを狙っていると述べ、ボックスに付属するQRコードが通常、悪意のあるLedger Liveアプリのダウンロードに誘導することになると説明しました。
プロンプトに従い続けるユーザーは最終的に、詐欺師がユーザーのシードフレーズを取得し、いつでも資金を枯渇させることを許可することになります。
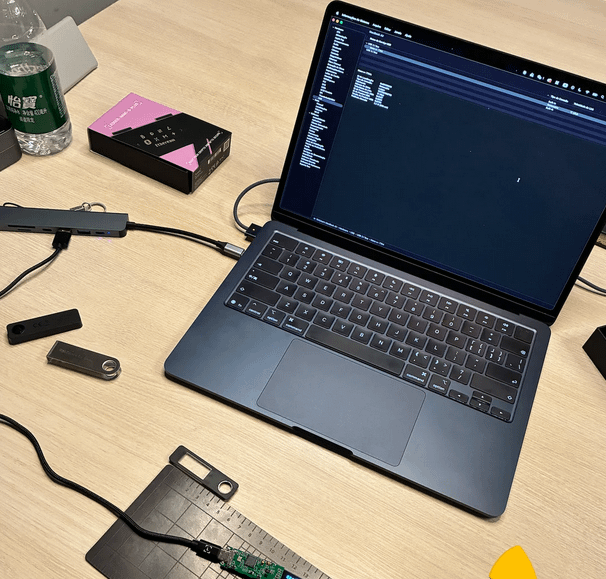 偽造されたLedgerデバイスを分解している写真。出典: Reddit
「安全に過ごしてください。Ledger Liveはledger.comからのみダウンロードしてください。ハードウェアはledger.comからのみ購入してください。」とそのセキュリティ研究者は言いました。
「デバイスが正規チェックに失敗した場合は、すぐに使用を中止してください。」
デバイスを分解した後、チップのマーキングが削られていることや、ユニット内に埋め込まれたWiFiおよびBluetoothアンテナなど、明確な改ざんの兆候を発見しました。
正規のLedgerハードウェア製品は、プライベートキーを完全にオフラインに保つように設計されています。
そのセキュリティ研究者はファームウェアを調査し、「チップをブートモードに入れる」ことで、最初にデバイスをNano S Plus 7704として識別し、シリアル番号が付属していることを確認しました。
ただし、ブートシーケンスが完了すると、別のメーカーの名前が表示されました: 上海に本社を置く上場中国半導体企業のEspressif Systemsです。
CointelegraphはEspressifにコメントを求めましたが、即座の返答は得られませんでした。
雑誌: 「ネットワークステート」とは何か、実際の例はあるのか? 大きな質問