


2026年の第1四半期にWeb3プロジェクトはハッキングや詐欺で4億6450万ドルを失い、数十億ドル規模の「メガハック」が中規模のインシデントの数を増加させたと、ブロックチェーンセキュリティ会社Hackenは報告しています。
Hackenの2026年第1四半期のレポートによると、フィッシングとソーシャルエンジニアリング攻撃がこの期間を支配し、全体で43件のインシデントが発生した中で3億0600万ドルの損失を計上しました。1月に発生した2億8200万ドルのハードウェアウォレット詐欺が四半期の損害の81%を占めました。
スマートコントラクトのエクスプロイトは8620万ドルに達し、妨害された鍵やクラウドサービスを含むアクセス制御の失敗が追加で7190万ドルの損失を引き起こしました。
この四半期の損失は2023年以降の最も低い第1四半期の2番目に位置付けられ、Bybitのような規模の単一のメガハックがなく、2025年第1四半期に14.6億ドルを失ったことが、前年同期の減少の主な要因となりました。
Hackenのインシデントマッピングは、最大の失敗がオンチェーンコードの外側で、従来の監査がほとんど触れない運用およびインフラ層でますます発生していることを示しています。HackenのCEO兼共同創設者であるYev Broshevanは、Cointelegraphに「最も高価な失敗は、コードレイヤーの外で完全に発生する」と語りました。
Hackenによれば、そのシフトは規制当局や機関の相手からのより大きな監視を引き付けており、EUにおける市場における暗号資産規制(MiCA)やデジタル運用回復力法(DORA)のような枠組みが執行を進め、継続的なセキュリティ監視およびインシデント対応に関する期待を高めています。
レガシーコード、偽のVC呼び出しおよび鍵の妥協
Broshevanは306百万ドルのフィッシングを指摘し、Step Financeに対する4,000万ドルの北朝鮮関連の偽のベンチャーキャピタリスト(VC)呼び出し、Resolv Labsでの2,500万ドルのAWSキー管理サービスの妥協がありました。スマートコントラクトに問題があった場合でも、最もコストのかかるバグはしばしばレガシー展開と既知の脆弱性クラスに存在しました。Truebitは、約5年前に展開されたSolidityコントラクトのバグにより2,640万ドルを失い、Venus Protocolは2022年以降に文書化された寄付攻撃パターンに襲われました。
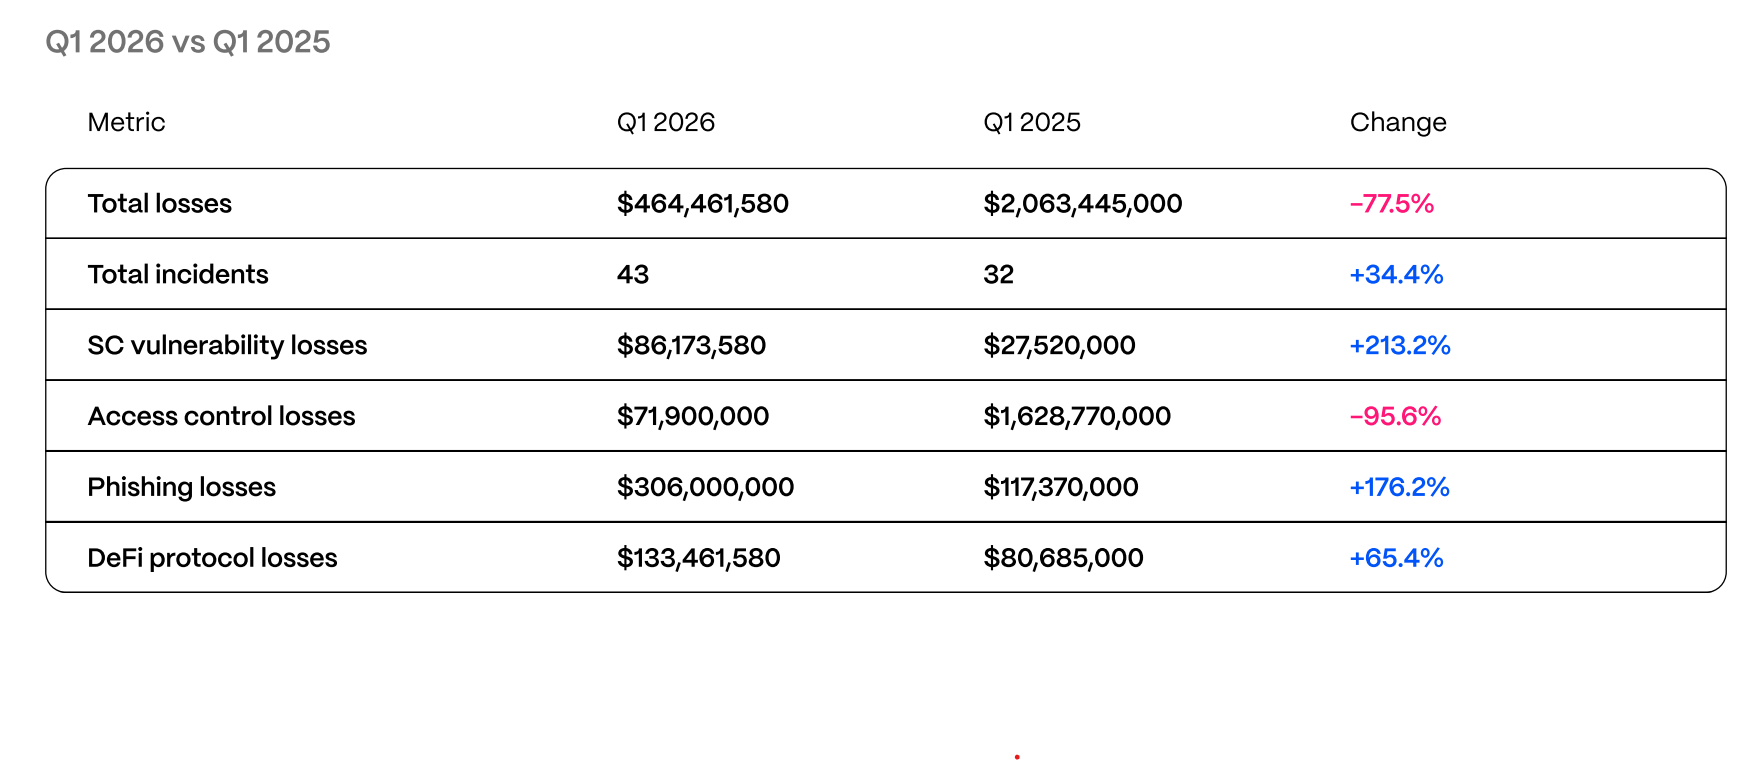 2025年第1四半期と2026年第1四半期の比較。出典: Hacken。
18の監査を受けたResolvを含む6つの監査プロジェクトと、5つの別々の企業と共に運営されたVenusは、まだ3,770万ドルの損失を計上しました。平均して、彼らの監査を受けていない仲間よりも多かったのは、より高いロックされた総価値(TVL)プロトコルがより洗練された攻撃者やエクスプロイトを引き寄せるからです。
グローバルな監視機関はインシデント対応の期待を強化します。
第1四半期に、EUのMiCAおよびDORAがさらに積極的な執行に移行し、ドバイの規制当局である仮想資産規制当局は、テクノロジーおよび情報ルールブックに関する期待を厳しくし、シンガポールはバーゼル準拠の資本および1時間のインシデント通知ルールを施行し、アラブ首長国連邦の新しい資本市場当局は、より広範な権限とより高い罰則で連邦デジタル資産の監視を引き継ぎました。
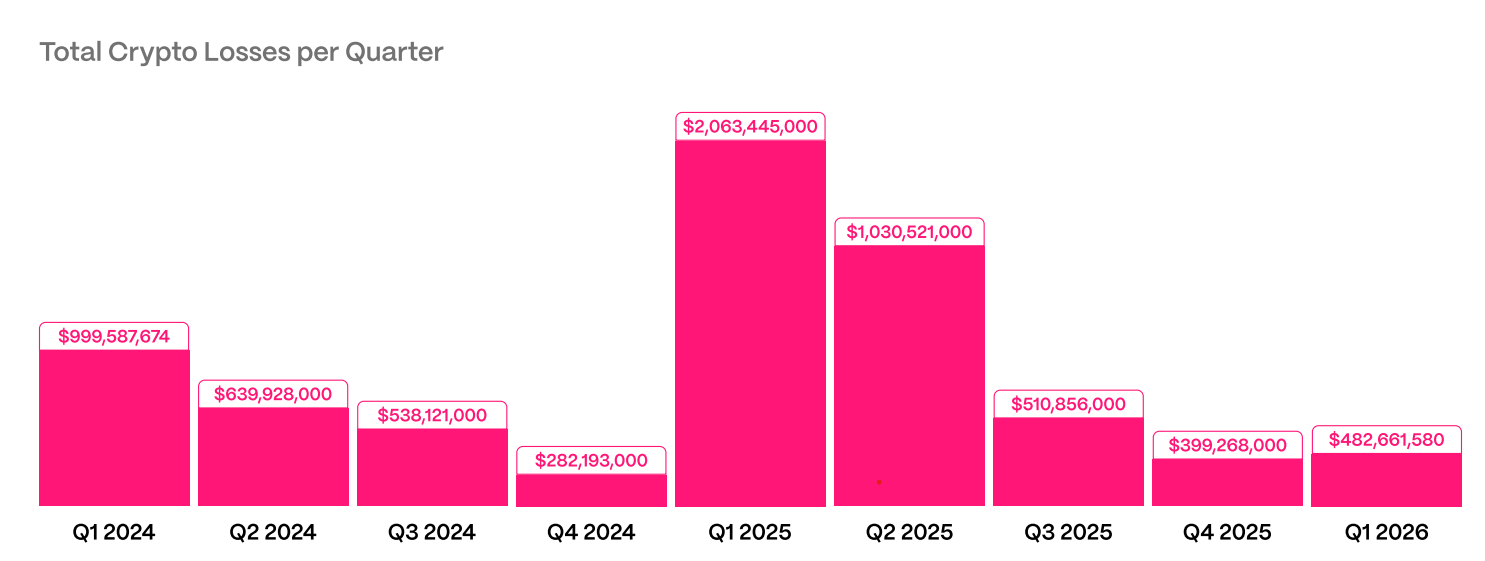 四半期ごとの総暗号損失。出典: Hacken
Hackenは、日々の内部調整に裏打ちされた準備金証明の証明、財務ウォレットおよび特権ロール全体の24時間体制のオンチェーン監視、ミンティングおよびガバナンス機能に関する自動回路ブレーカー、最も厳しい適用基準に調整されたインシデント通知時計を含む「規制当局準備完了」スタックの新しいベンチマークにこれらの体制を結び付けます。
レポートは、24時間以内の認識の「現実的」目標、4時間以内のラベリング、30秒でのブロックを強調し、検出のための目標として10分、ブロックのための1秒という「志向的」目標を設定しています。これは、Global Ledgerの2025年のマネーロンダリングレースデータに基づいています。
人間のレイヤーにおいて、Hackenは北朝鮮のクラスターを最も一貫した運用上の脅威としてフラグ付けし、Step Financeの4,000万ドルの損失とBitrefillのインフラ侵害が、偽のVCアプローチ、悪意のあるビデオ通話ツール、および従業員エンドポイントの侵害による約20.4億ドルの抽出を行うプレイブックを拡張しています。
雑誌: XRPはまだ3つの強気の触媒を「価格に反映」していない、ビットコインは80Kドルに?貿易の秘密