


「ジンクス」として知られる脅威アクターが、銀行や暗号プラットフォームでの顧客確認(KYC)チェックを回避するために設計されたサイバー犯罪ツールを販売しているとされています。
このツールはディープフェイクと音声操作を使用して、金融プラットフォーム上のKYC検証システムを欺くと、サイバー犯罪トラッカーのダークウェブインフォーマーが日曜日のX投稿で書いています。
サイバーセキュリティ会社ベセルトアナライザーは、ジンクスがインサイトフェイスを介してリアルタイムの顔の入れ替えを行うためにAIを使用し、「流動的なジェスチャー転送」のために音声変調を行ってバイオメトリクスを回避していると述べました。
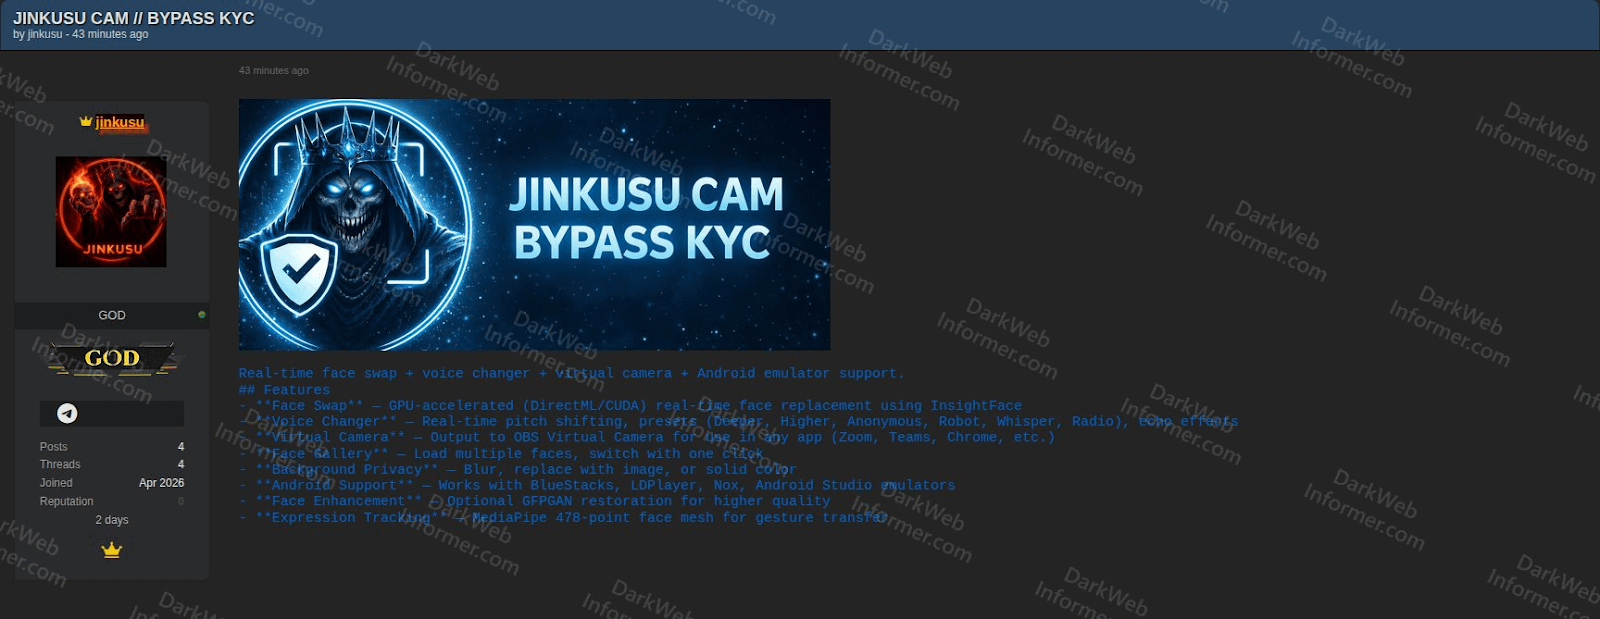 出典:Dark Web Informer
ディディ・ラヴィッド(ブロックチェーン・セキュリティ企業CyversのCEO)は、ディープフェイク・ツールの登場は業界への「警鐘」であると述べた。KYC(本人確認)検証システムの不備が浮き彫りになっているためだ。
「AIが合成アイデンティティ詐欺のハードルを下げるほど、玄関は常に無防備なままだ」とラヴィッドはCointelegraphに語り、本人確認とリアルタイムのAI監視を組み合わせた多層防御の導入をプラットフォームに促した。
AIは1枚の画像でKYCシステムを突破できる
Binanceの最高セキュリティ責任者(CSO)ジミー・スーは、2023年5月の時点でディープフェイク技術の脅威が高まっていることを強調していた。
彼は、AIアルゴリズムの改善によって、被害者の1枚の画像を使ってKYCの身元認証システムを突破できるようになると警告した。
新しい詐欺キットは、技術知識がなくても、ロマンス詐欺(「ピッグ・ブッチャリング」など)を実行できるようにもしている。
暗号資産投資家は2024年に、フラグが立てられた20万件の「ピッグ・ブッチャリング(子豚を屠る)」案件で55億ドルを失った。
スキャム・アズ・ア・サービスが暗号資産投資家を脅かす
新しい詐欺パッケージの作者であるジンクス(Jinkusu)は、2026年2月にフィッシングキットStarkillerを公開したのと同じ脅威アクターである可能性があると疑われている。
従来のHTMLベースのフィッシングキットとは異なり、StarkillerはDockerコンテナ内にヘッドレスChromeブラウザを作成して実行時のリバースプロキシを生成する。ターゲットブランドの正規のログインページを読み込み、ログインやパスワードを含むユーザー入力をすべて脅威アクターへ中継する仕組みだと、サイバーセキュリティ企業Abnormalが2月19日のレポートで説明した。
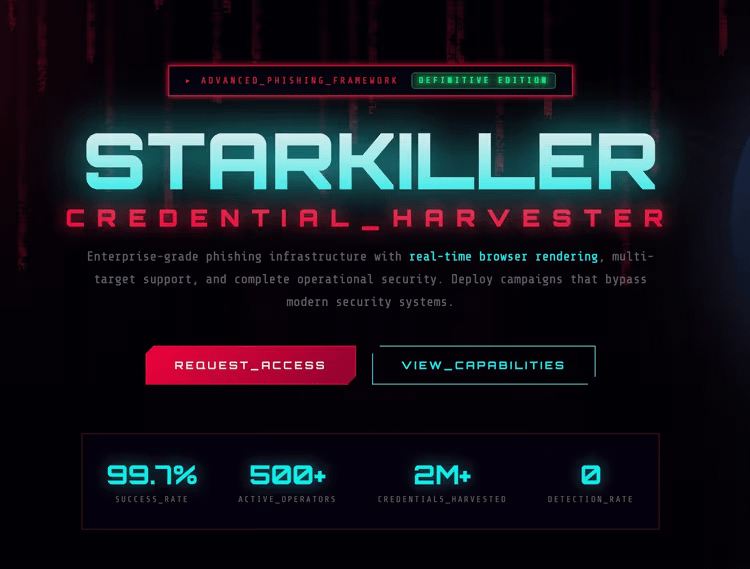 Starkillerのフィッシング・アズ・ア・サービス用マルウェア。出典:Abnormal.ai
2025年には暗号資産のフィッシング攻撃による損失が83%減少した一方で、悪意ある暗号ウォレット・ドレイナーのスクリプトは稼働したままで、新たなマルウェアも出現し続けたと、Scam Snifferが1月のレポートで明らかにした。
雑誌:誰もがGPT-5を嫌う—AIはソーシャルメディアが直せないことを示す