#SignDigitalSovereignInfra $SIGN
Web3のほとんどの人々は、何かが壊れるまで監査について考えません。
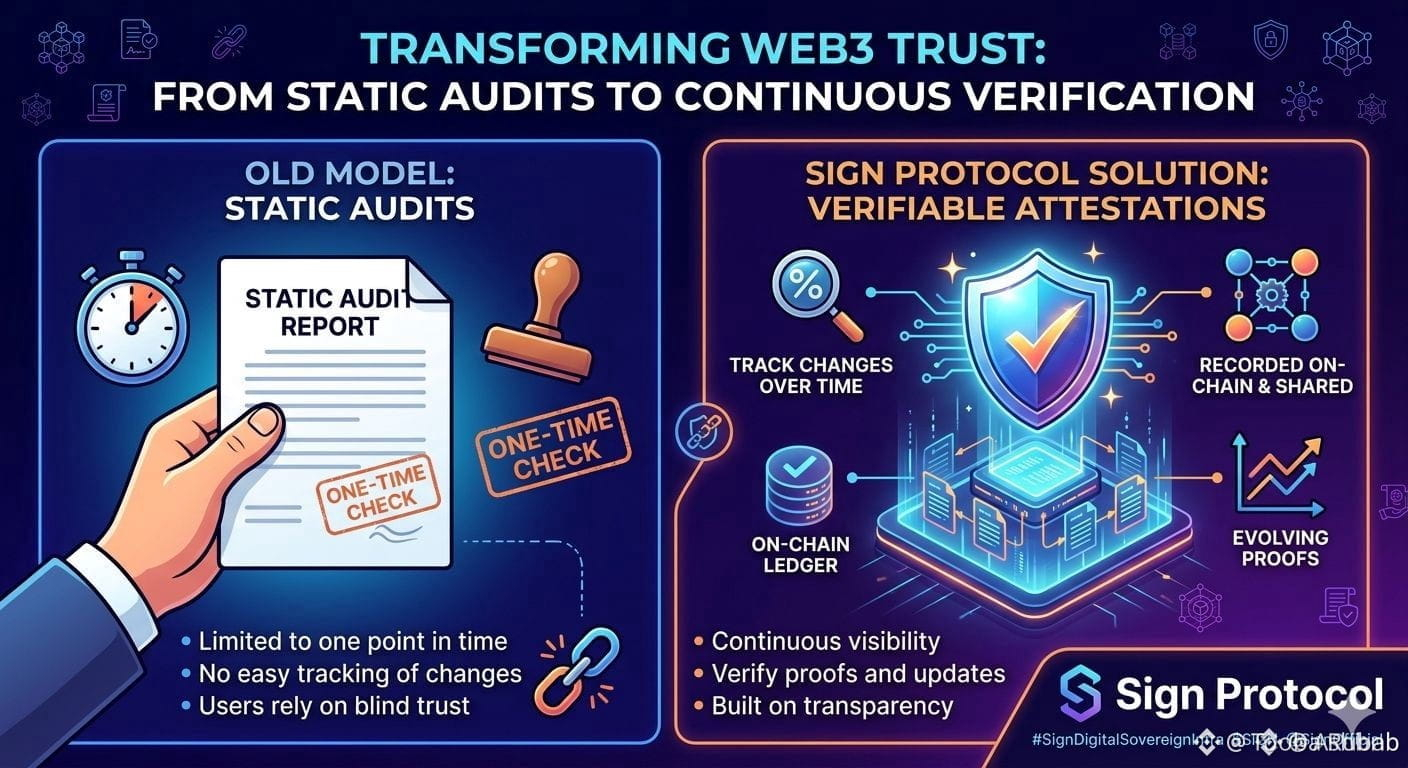
私たちは資金をスマートコントラクトに預け、毎日プロトコルを使用し、すべてが「監査」されたから安全だと仮定します。しかし実際には、ほとんどの監査は静的であり、一度の時間のスナップショットに過ぎません。その後、どのような変更が行われたのか、または物事がどのように進化するのかについてはほとんど明確さがありません。
そこで$SIGN Protocolが際立ちます。
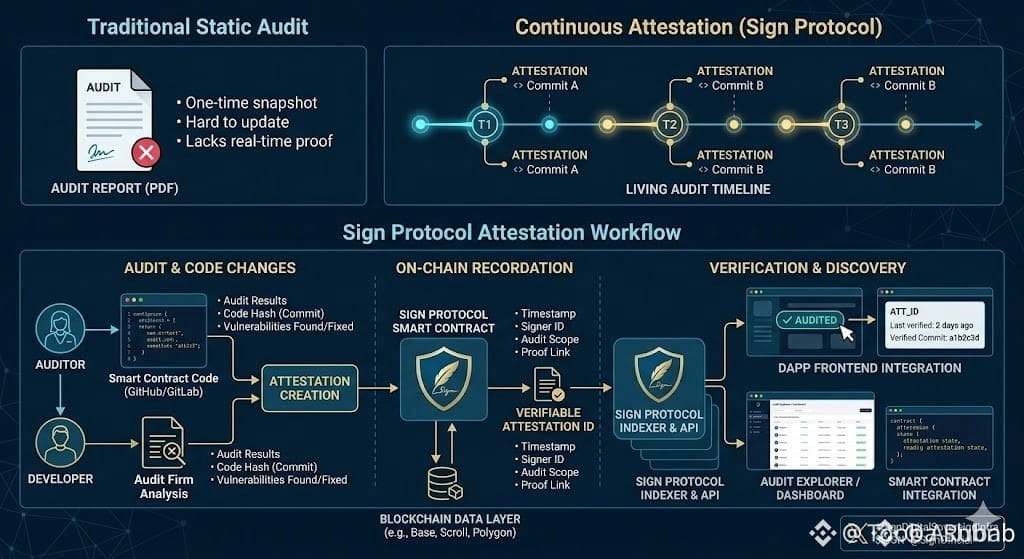
それは監査を一度きりの承認のスタンプとして扱いません。代わりに、それを継続的で生きたプロセスとして再定義します。再訪、更新、そして時間をかけて検証可能なものです。固定された報告書に依存するのではなく、監査は証明書となります:プラットフォーム間で保存、共有、追跡できる検証可能なデータの一部です。
したがって、「監査された」というラベルを盲目的に信頼するのではなく、実際に証拠を追跡し、更新を追い、時間をかけて何が検証されたかを見ることができます。
それはより透明に感じます。より実行可能です。
Web3は信頼について多く語りますが、このようなソリューションは、本当に意味のある方法でそれを構築し始めるものです。
#SignDigitalSovereignInfra @SignOfficial $SIGN
Web3のほとんどの人々は、何かが壊れるまで監査について考えません。
私たちは資金をスマートコントラクトに預け、毎日プロトコルを使用し、すべてが「監査」されたから安全だと仮定します。しかし実際には、ほとんどの監査は静的であり、一度の時間のスナップショットに過ぎません。その後、どのような変更が行われたのか、または物事がどのように進化するのかについてはほとんど明確さがありません。
そこで$SIGN Protocolが際立ちます。
それは監査を一度きりの承認のスタンプとして扱いません。代わりに、それを継続的で生きたプロセスとして再定義します。再訪、更新、そして時間をかけて検証可能なものです。固定された報告書に依存するのではなく、監査は証明書となります:プラットフォーム間で保存、共有、追跡できる検証可能なデータの一部です。
したがって、「監査された」というラベルを盲目的に信頼するのではなく、実際に証拠を追跡し、更新を追い、時間をかけて何が検証されたかを見ることができます。
それはより透明に感じます。より実行可能です。
Web3は信頼について多く語りますが、このようなソリューションは、本当に意味のある方法でそれを構築し始めるものです。
#SignDigitalSovereignInfra @SignOfficial $SIGN