


原文タイトル:(サンダーボルト雷霆ネットワークから出発し、ビットコインのライトニングネットワークの設計論理を再考する)
原文作者:Ac-Core、YBB Capital Researcher
一、なぜビットコインでコーヒーが買えないのか?
ビットコインについて言えば、大多数の人が最初に思い浮かべるのは「非中央集権的」、「改ざん不可能」という特性です。しかし、本当にそれを使ってコーヒーを買おうとすると、すぐに困難な問題に直面します:取引確認時間がコーヒーを待つよりも長くなることが多く、時には手数料がコーヒーよりも高くなることさえあります。ビットコイン上の資産は今でも「動かざる山」のようです——主にHODLに頼り、貸し出しも組み合わせも相互運用もできません。
ビットコインScriptのスクリプト構造は非常に保守的であり、ほとんどのオフチェーン相互作用のシナリオを制限しています。設計の意図は毎秒数千の支払いを処理するためではありません。しかし、現実のニーズはそこにあります——人々はビットコインを使いたいと考えており、たとえゲームのスキンを買うためでも、動画を見てチップを投げるためでも、10分待ちたくはありません。
二、ライトニングネットワーク:両刃の剣
図源:Cointelegraph
ビットコインメインチェーンは高速道路のようであり、ライトニングネットワークはその横に建設された有料の高速通路のようです。その核心的な理念は、メインチェーンの取引効率への妥協から生まれています:チェーン上の取引に速度のボトルネックが存在する以上、すべての取引をチェーンに記録することに固執するのではなく、ユーザー間の専用「支払いチャンネル」を構築して高頻度で記帳を実現し、最終的にチャンネルを閉じる際の資金状態をブロックチェーンに同期させることです。このモデルは、友人同士で週ごとに食事を奢り合う精算方法に類似しています——人々は毎回の食事後に銀行振込を行うのではなく、10回の消費を累積した後に一括で清算します。ライトニングネットワークは、本質的に数万のこのような支払いチャンネルで構成された取引ネットワークです。
しかし、この一見巧妙なシステムは、実際のアプリケーションで多重の困難を露呈しています。まずはチャンネル構築の高いハードルで、ユーザーは取引チャンネルを構築するために事前に資金をロックする必要があります。これは、任意の対象と取引を行うためには、事前に専用のチャンネル接続を確立する必要があることを意味します。次に複雑なルーティング問題があり、ユーザーAとBが直接接続チャンネルを欠いている場合、A-C-Bの間接経路が存在しても、中間チャンネルの資金が不足していたり、経路ノードが使用できない場合、取引は失敗します。さらに厳しいのは安全リスクで、システムはユーザーに常にオンライン状態を維持することを要求し、相手方がチャンネルを閉じる際に期限切れの取引を提出して詐欺を行うのを防ぎます。これは普通のユーザーのデバイス運用能力に対して非現実的な要求をもたらします。
ライトニングネットワークは数年間稼働していますが、これらの構造的欠陥により、実際のアプリケーションは常にボトルネックを突破するのが難しいです。公開データによると、現在のライトニングネットワーク全体の資金ロック量は約1億ドルにとどまっており、ビットコインシステムの兆ドルレベルの時価総額に対して、そのエコシステムの地位はほぼ周辺化されています。これにより、業界は深く考えさせられます:私たちは現状を突破するために、より完璧なオフチェーン支払いプロトコルを構築できるでしょうか?
チェーンキャッチャーからの4月15日のニュースによると、HSBC銀行は公式プレスリリースで、ビットコインサンダーボルトが過去10年間で最も重要な技術アップグレードであると発表しました。サンダーボルト全体の観察は「ライトニングネットワーク2.0」のようですが、それは単なるアップグレードではなく、むしろオフチェーンのビットコイン相互作用パラダイムの再構築のようです。
三、サンダーボルトプロトコルとは何か
図源:Nubit | ビットコインサンダーボルト
ビットコインサンダーボルトは、ビットコインの基盤レイヤーに基づくソフトフォークアップグレード方式であり、第二層ネットワークやクロスチェーンブリッジの妥協案に依存するものではなく、ビットコインのメインチェーンのプロトコルレベルで直接変更を行い、ビットコインのスケーラビリティ、取引性能、プログラム可能性を根本的に向上させます。
性能面から見ると、NubitはUTXO(未使用の取引出力)バンドリング技術を活用し、ビットコインの伝統的な取引処理モデルを著しく最適化しました。従来のビットコインネットワークは単一のUTXOモデルを採用しているため、取引速度とスループットに明らかな制限があります。UTXOバンドリングは、複数のUTXOをまとめて処理できることを許可し、取引データ量を圧縮することにより、安全性を犠牲にすることなく、取引速度を約10倍引き上げました。
プログラム可能性の面では、ビットコインサンダーボルトは、OP_CATオペコードを再導入し拡張することにより実現されています(このオペコードはビットコインの初期バージョンに存在していましたが、後に削除されました)。OP_CATはデータの結合操作を可能にし、開発者がより複雑なスクリプトロジックを構築できるようにし、ビットコインメインチェーン上で直接スマートコントラクトを実現します。このアップグレードによってもたらされる最も直接的な利点は、サイドチェーン、ロールアップ、またはクロスチェーンブリッジに依存せずに、開発者がネイティブビットコインネットワーク上で分散型アプリケーション(dApps)を展開できることです。
資産プロトコルの統合レベルにおいて、NubitはGoldinalsという統一基準を提唱し実現しました。Goldinalsはゼロ知識証明と状態の約束に基づく資産発行フレームワークを提供します。簡単に言えば、これは「ビットコインネイティブ」のトークン基準であり、外部の信頼機関に依存せず、複雑なクロスチェーンブリッジなしで、チェーン上で各トークンの存在と状態を検証できます。BitMMはビットコイン上で動作するチェーン上の自動マーケットメーカーであり、散発的なBRC-20、Runes、Ordinalsなどのプロトコル資産を統合しています。Nubitは非信任取引においても重要なブレークスルーを果たしています。彼らが展開したBitMM(ビットコインメッセージマーケット)システムは、ユーザーがビットコインチェーン上で信頼なしに取引マッチングと情報検証を行うことをサポートしています。
従来の拡張アプローチ(サイドチェーン、Plasma、ロールアップ、またはブリッジトークンの包装を使用するなど)とは異なり、Nubitは「メインチェーンネイティブの拡張」経路を採用しています。BitVisaは分散型のアイデンティティと証明システムを提供します。取引の圧縮、スマートコントラクトのサポート、資産基準の統合、チェーン上の取引マッチングのすべてが、ビットコインメインチェーン上で直接実行されます。使用するのはネイティブBTCであり、クロスチェーンマッピングトークンではありません。
3.1 コアメカニズムの分析
この章の内容は、(Stateless and Verifiable Execution Layer for Meta-Protocols on Bitcoin)という論文を基に説明されています(参照リンク1を参照)、個人的に理解した限りでは、ビットコインサンダーボルト(雷霆ネットワーク)とビットコインライトニング(閃電ネットワーク)は類似しており、ビットコインメインチェーンの取引確認が遅い問題を解決するために提案された拡張ソリューションであり、核心目標は効率の向上とコストの削減です。二者の違いは:
ライトニングネットワークの設計は「支払いチャンネル」に偏っており、転送支払いにのみ使用され、スマートコントラクトや複雑な論理をサポートせず、構築と維持のハードルが高く、大規模な普及に不利です。サンダーボルトはNubitによって導入され、プログラム可能なオフチェーンプロトコルを提供することを目指し、チューリング完全な操作をサポートし、より複雑な状態資産、流動性プロトコル、金融アプリケーションを構築できます。
柔軟に調整可能なマルチ署名
ビットコインの「署名」を二分することを想像してください:一方はアリスの手元に、もう一方は委員会の手元にあります。新しいユーザーに転送するたびに、アリスと委員会はそれぞれ自分の半分の署名に「小さな秘密」を加えます——新しく受信するユーザーだけがこの秘密を知っています。受信者は自分の知っている小さな秘密を使って、二つを「組み合わせ」て完全な署名を得ることができ、アリスや委員会とオンラインで対話する必要はありません。
非同期フォールトトレラントの委員会帳簿
いくつかのノード(例:4n+1)からなる「サービスグループ」が記帳を担当し、皆が現在の所有者を互いに確認します。少数のノードが故障しても、大多数がオンラインであれば、帳簿は正常に運営され続けます。これらのノードは「署名を手伝う」ことと「記帳」を担当し、資金を自由に動かすことはできず、安全性と分散化が保証されています。
原子スワップ式最終化
本当にこのお金をチェーン上で使う必要があるときは、まず「原子スワップ」を3ステップ経由します:
1. アリスと委員会は元のロックされた出力を使い、資金を一時的に委員会に渡します;
2. 委員会は同等の金額を「Zenniと委員会」だけが利用できる金庫にロックします;
3. 最後にZenniが二段階の署名で金庫の中のお金を取り出します。
こうすることで、Zenniや委員会のどちらも先に進むことができず、オフチェーンの再構築とチェーン上での償還が一気に行われることが保証されます。
3.2 サンダーボルトのプロトコル設計と重要な革新
· 非対話型、再帰的署名委託
繰り返し調整可能(Tweakable)な閾値Schnorr署名構造を設計しました。従来の支払いチャンネルではメッセージを何度も往復する必要がありますが、サンダーボルトでは毎回「小さな秘密を持つ署名を1回送信する」だけで済み、オンライン要件も大幅に低下します。
· 各転移ごとに「新しいロック」を交換します
各ジャンプ移動時、アリスと委員会は新しい小さな秘密で署名を更新し、古い「ロック」は完全に無効になります。こうすることで、以前の誰も新しい署名を取得できず、古い署名の再利用を防ぎます。
· チェーン上に一度だけ痕跡を残す
開始時にチェーン上で一度「ロック」を行い、その後のすべての変動はオフチェーンで完了し、最後に再びチェーン上でこのお金を使います。ライトニングネットワークがチャンネルを頻繁に開閉しなければならないのに対し、サンダーボルトのチェーン上の操作は少なく、プライバシーも向上します。
· オフラインでもお金を失うことはありません
たとえアリスやZenniがオフラインであっても、委員会の大多数がオンラインであれば、いつでも転送や償還を完了でき、時間ロックが期限切れになる心配や、対戦相手が悪意を持ってチャンネルを閉じる心配はありません。
· 本当の「マシン証明」安全
プロトコルのすべての重要なステップはTamarin Proverを使用して「形式的検証」を行いました。つまり、これらの安全性の保証は単なる理論ではなく、自動化ツールによって何度も検証されたものです。
四、サンダーボルトと現存するライトニングネットワークソリューションの違いは何か?
サンダーボルトと既存のソリューション(例:BOLTプロトコル、Breez SDK、Phoenix)との比較を見て、どのように改善されたのかを見てみましょう。
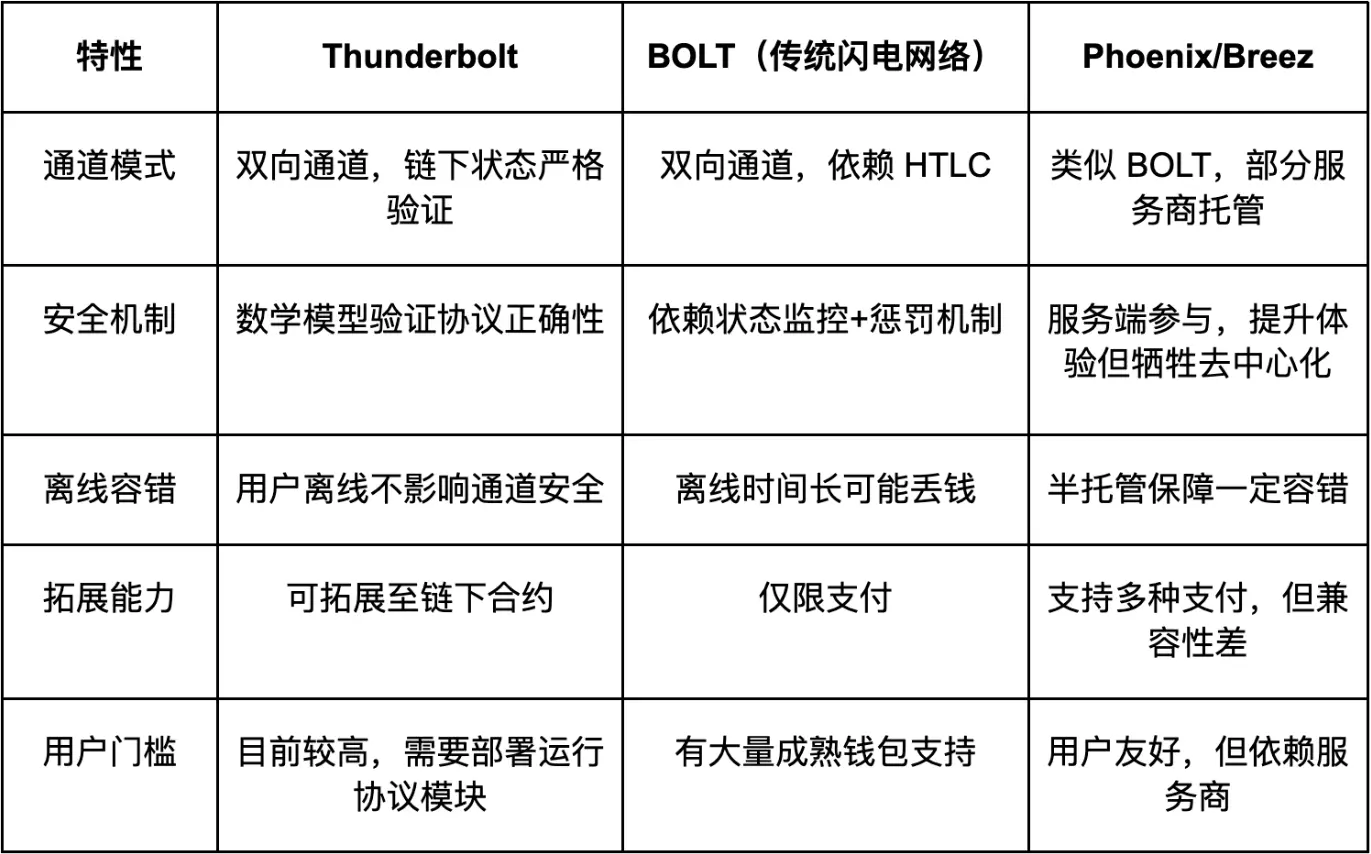
サンダーボルトと現存するライトニングネットワークソリューションの違い:
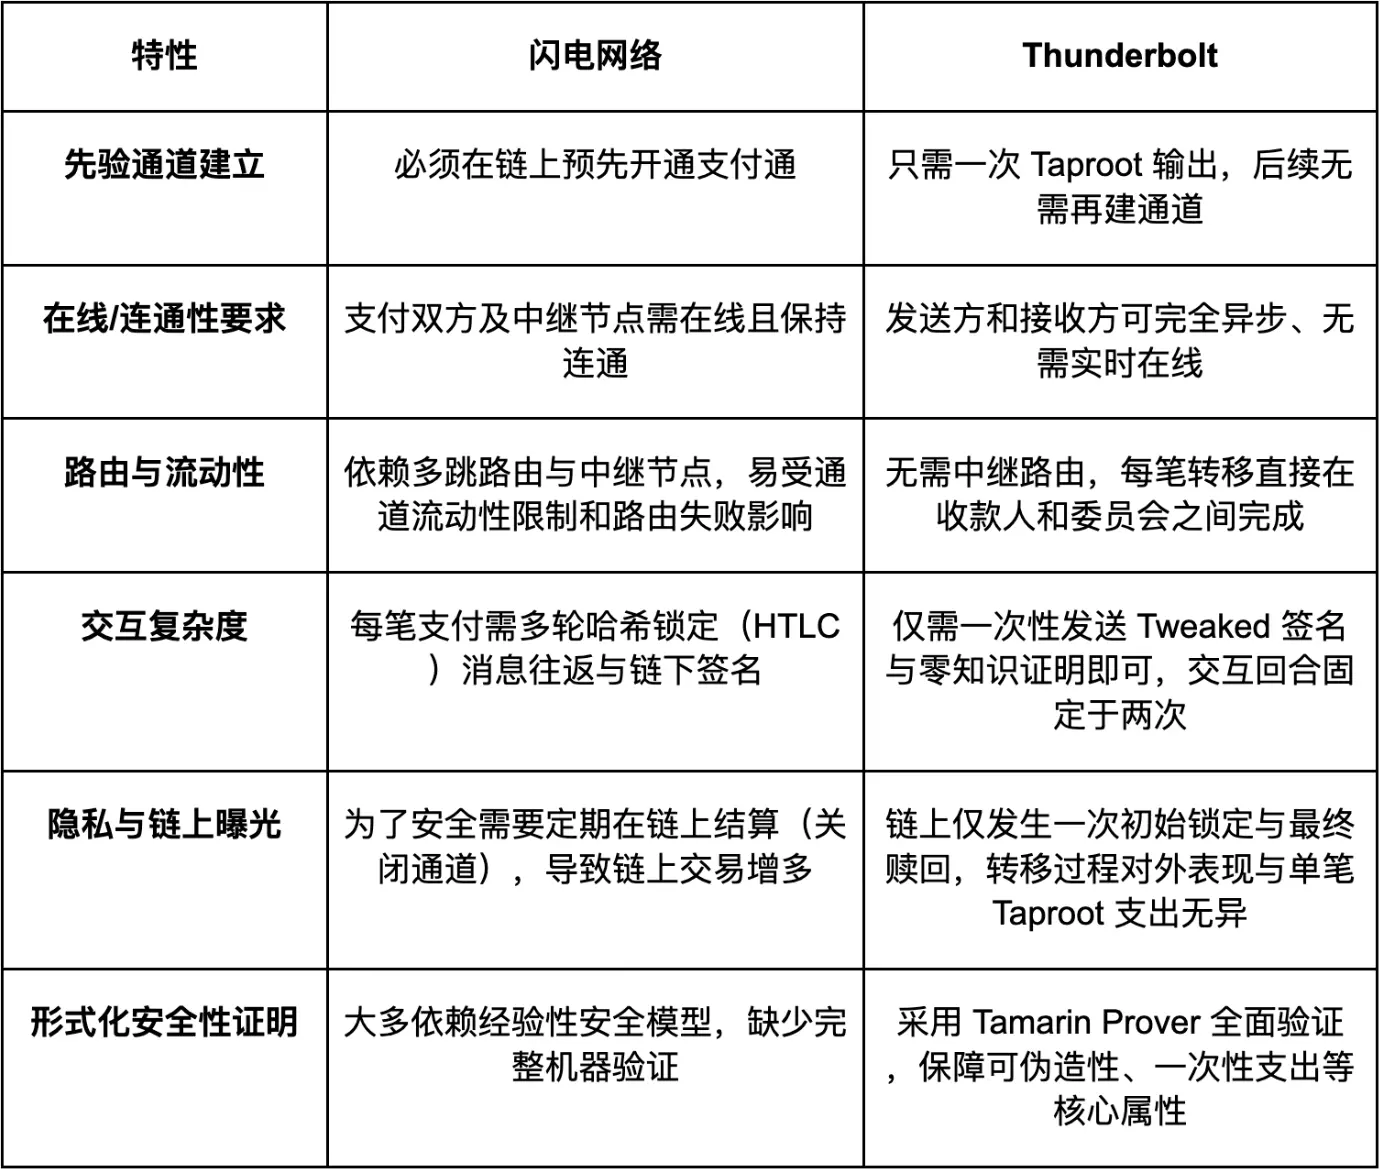
私たちは、サンダーボルトの主な利点が「安全性」と「理論的完全性」にあることがわかります。これは少数のプロジェクトが実現できることです:
· プロトコル設計は安全であることが証明できる
· 悪意のあるユーザーはどのような状態でも一方的に利益を得ることはできません
しかし、その欠点も明らかです:
· 展開が複雑:サンダーボルトを使用するには、現在完全なプロトコルスタックを実行する必要があり、普通のウォレットユーザーには扱いが難しいです
· メインチェーン互換性:ビットコインメインチェーンのスクリプト言語は非常に簡素であり、サンダーボルトは機能を実現するために巧妙な回り道をしなければならず、実現の難易度が増します
· エコシステムサポートはまだ不足しています:BOLTが多数のウォレットとノードのサポートを受けているのに対し、サンダーボルトは現在「初期研究段階」にあります
五、サンダーボルトの潜在的影響:BTCFiの触媒?
図源:自作
さて、サンダーボルトはBTCFiの最適解なのでしょうか?大胆な見解を提起してみましょう:
サンダーボルトは現在BTCFi理論上最適な解決策ですが、実際には「アルファ段階」にあり、言い換えれば、それはビットコインの世界の「イーサリアム2.0のホワイトペーパー」のようなもので、視野が広いが、まだ「エンジニアリングシステムレベル」の実装には至っていません。現段階の観察から、個人的にはサンダーボルトの可能な発展パスが3つあると考えています:
1. ロールアップ化された統合:ビットコインサイドのDeFiエンジンとして
ビットコインメインチェーン自体の拡張性が不足しているため、サンダーボルトは最終的にビットコインL2(例:BitVM、Nomic、BOB)上のオフチェーンモジュールになるかもしれません。これは、ロールアップにサンダーボルトを統合して汎用契約実行層を形成するのに似ています。
例えば:
· BOBはサンダーボルトチャンネル層を統合し、ネイティブBTC取引を実現できます
· RGBエコシステムもサンダーボルトの状態管理ロジックを導入する可能性があります
· BitVM自体はより複雑な論理をサポートし、サンダーボルトは契約基準の一つになるでしょう
· サービスバビロン、Bitlayerなどのシステム
2. 独立した標準エコシステムを形成し、メインチェーンと並行して運営する
サンダーボルトの最大の可能性は、ライトニングネットワークのように独自のネットワークエコシステム、ノード運営システム、アグリゲーターなどを発展させ、さらにはサンダーボルト-LSPオペレーターを形成することです。同時に、Nubitは中本聡時代のマイナーと連携してプロトコルレイヤーのソフトフォークアップグレードを推進し、UTXOバンドリングとOP_CATの2つの特性を導入しました。これにより、BTCプロトコル関連の資産(BRC20、Runes、Ordinals)を直接受け入れることができ、非常に大きな想像の余地が生まれます。おそらく将来的には以下のようなものがあるかもしれません:
· サンダーボルトウォレット(Phoenixに似た)
· サンダーボルトノード(軽ノード運営チャンネル)
· サンダーボルトDEX(オフチェーン注文マッチング)
· サンダーボルトAMM(流動性プール)
3. より単純なソリューションに取って代わられる
もちろん、将来的に状態チャンネルや形式的言語、オフチェーンプロトコルの協力なしに同様の機能を持つシステムが現れるなら、サンダーボルトは単なる段階的な移行産物である可能性があります。例として:
· BitVMがより効率的な契約実行環境を実現する場合
· クロスチェーンZK技術により、BTC資産は他のチェーン上で完全に信頼できる展開が可能です
· あるネイティブビットコインプロトコルが支払い + 借入 + 契約を統一的にモデル化
最後にエコシステムの観点から見ると、サンダーボルトの最大の意義は、その支払い機能にあるのではなく、ビットコインの資産が初めてオフチェーン契約の組み合わせ可能性を持つようになったことです。これは抽象的に聞こえますが、イーサリアムのDeFiの爆発から、こうした「組み合わせ可能性」がどれほど重要であるかが伺えます。イーサリアムの爆発は、Solidity + Hardhat + Ethers.js + Metamaskの全エコシステムによるものです。
サンダーボルトの最大の注目点は、UTXOバンドリングとOP_CATという2つの特性を導入したことです。OP_CATはビットコインのネットワークにネイティブのプログラム可能性を導入し、UTXOバンドリング(バンドル)は複数の小額取引をまとめて処理し、取引データの規模を圧縮し、チェーン上のスループットを向上させます。これはイーサリアムのロールアップに類似しています。すべてのビットコインエコシステムプロトコルを統一し、さまざまな資産やBitMMの実装を包含することがもはや空談ではないようですが、サンダーボルトは現段階では「非常に強力な数学論文を書いたようなもので、全体的には開発者が使うにはまだかなりの距離があります。」
この記事は投稿からのもので、BlockBeatsの見解を代表するものではありません。