


コンテンツディレクトリ:
・SIMカードがハッカーに盗まれた
· Verizon SMS 認証はセキュリティ上の脆弱性の可能性がありますか?
・Vitalikも以前にSIMスワップを経験しています
10月3日、@darengbがソーシャルメディアプラットフォームに投稿報告によると、friend.tech 上でユーザーが所有するすべてのキーと、他人のアカウントに保持されているユーザーのキーが売却され、ユーザーのウォレットに残っている ETH が枯渇したとのことです。 「もしあなたのTwitterアカウントが公開されて本名が知られれば、あなたの電話番号も知られることになるでしょう。それはあなたの身に起こる可能性があります」と@darengb氏は付け加えた。
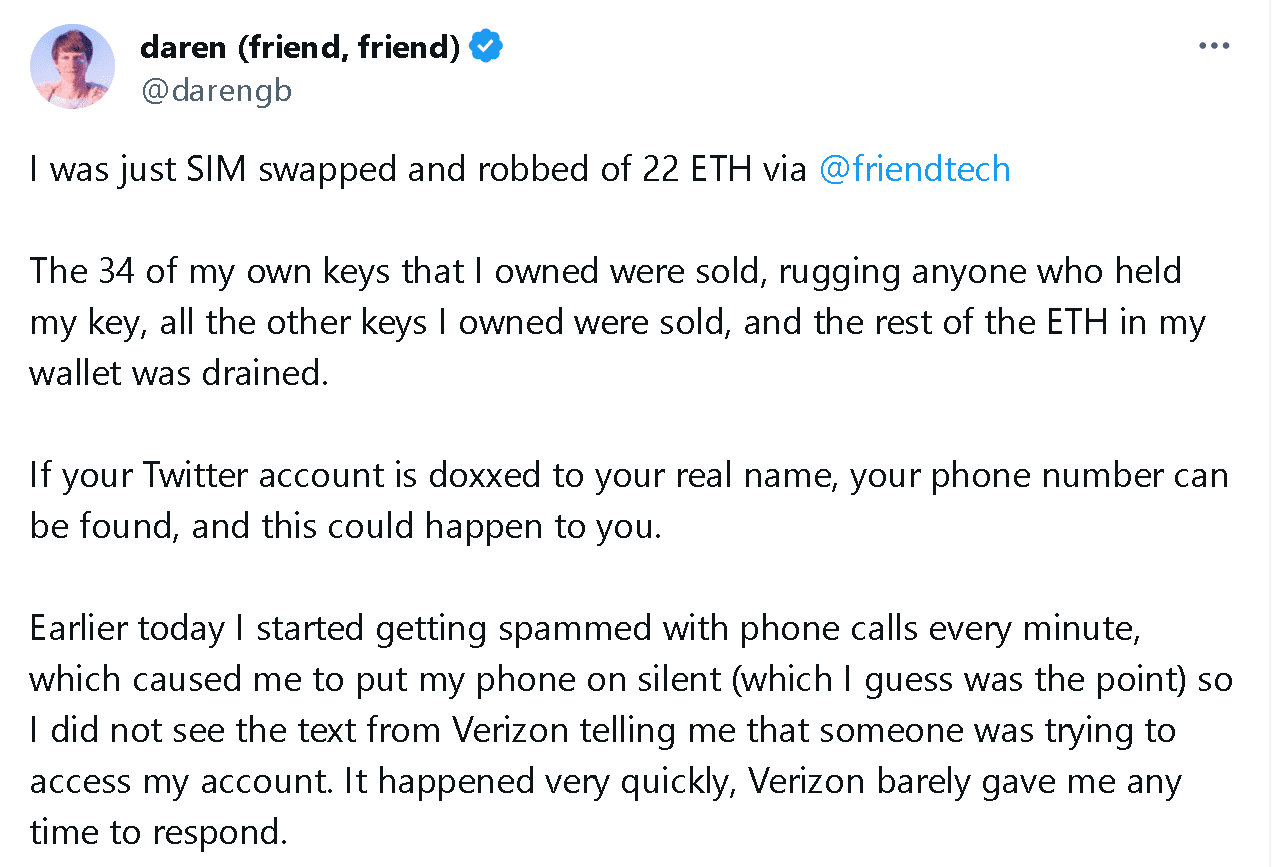
SIMカードがハッカーに盗まれる
Twitter アカウントを通じて本名と電話番号が判明し、friend.tech アカウント キーが盗まれたのです。この背後にある論理は、ユーザーにバインドされている SIM カードがハッカーによって盗まれたというものでした。
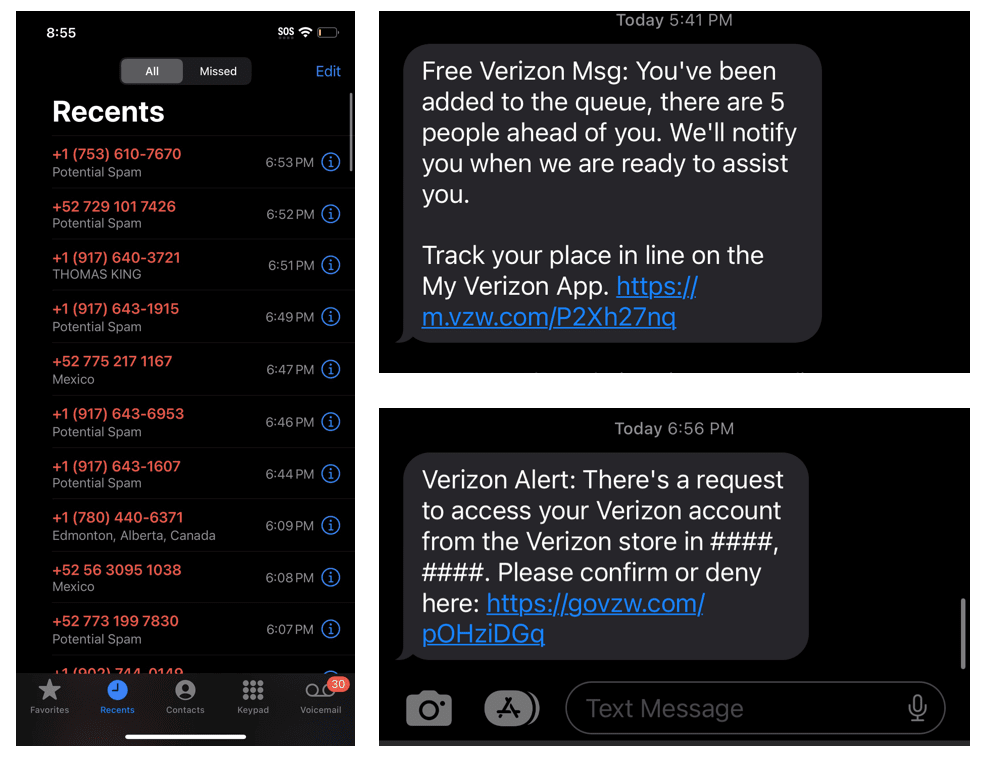
@darengb はまた、friend.tech がどのように盗まれたかをツイートで詳しく述べています。「今日の初め、毎分スパムを受信するようになり、そのせいで携帯電話をサイレント設定にしていたので (それがポイントだと思います)、 Verizon からのテキスト メッセージで、誰かが私のアカウントにアクセスしようとしていることを知らせました。それは非常に迅速に行われ、チャット ルームが空だったのでエラーが発生したと思って FriendTech を開いたところ、Octav を確認してみました。 FT での SIM 交換に関する他の人のツイートを見て、何が起こっているのかを理解したのです。」
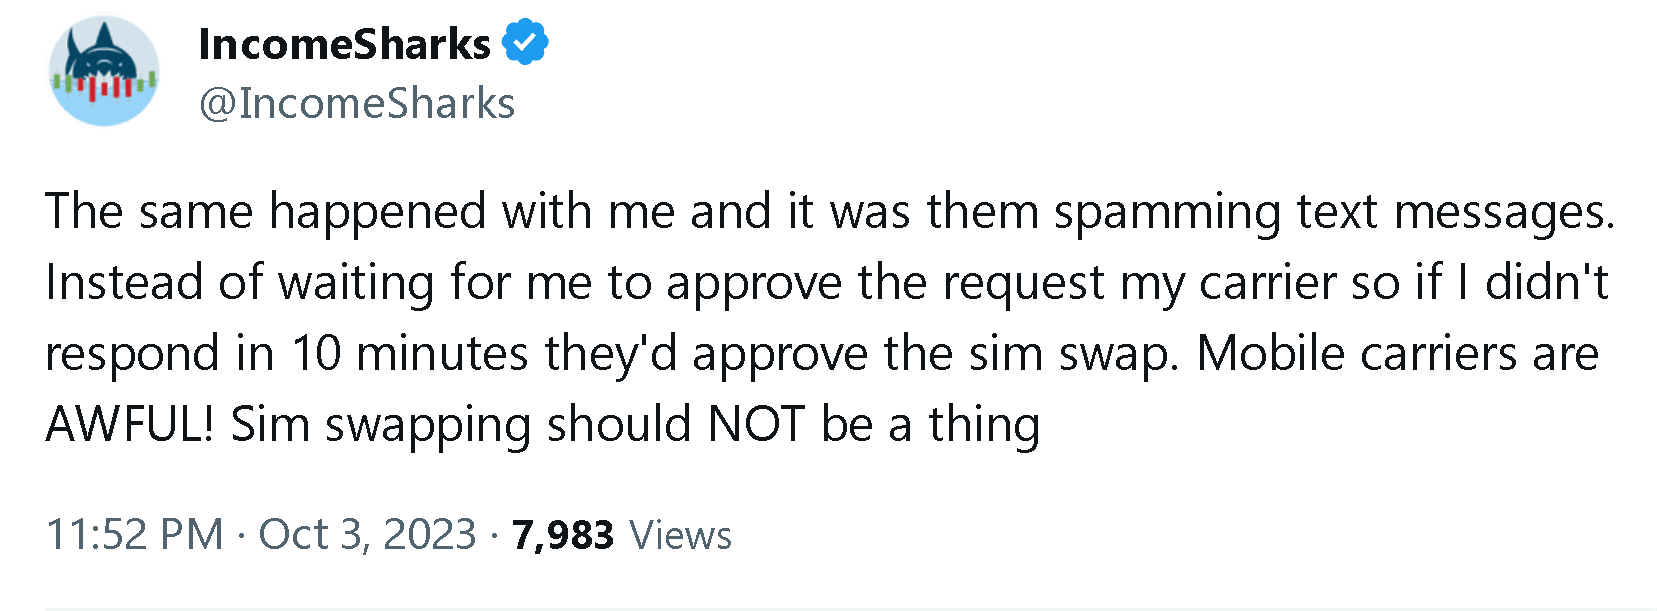
この事件はコミュニティからの熱いコメントも引き起こし、@IncomeSharks は「同じことが私にも起きた。彼らが先にスパムメッセージを送ってきた。オペレーターは私がリクエストを承認するのを待ってくれないから、もし私が 10 時だったら」と投稿した。数分以内に返信がなければ、SIM 交換は承認されるでしょう。携帯電話会社にとっては残念ですが、SIM 交換は問題ではありません。」
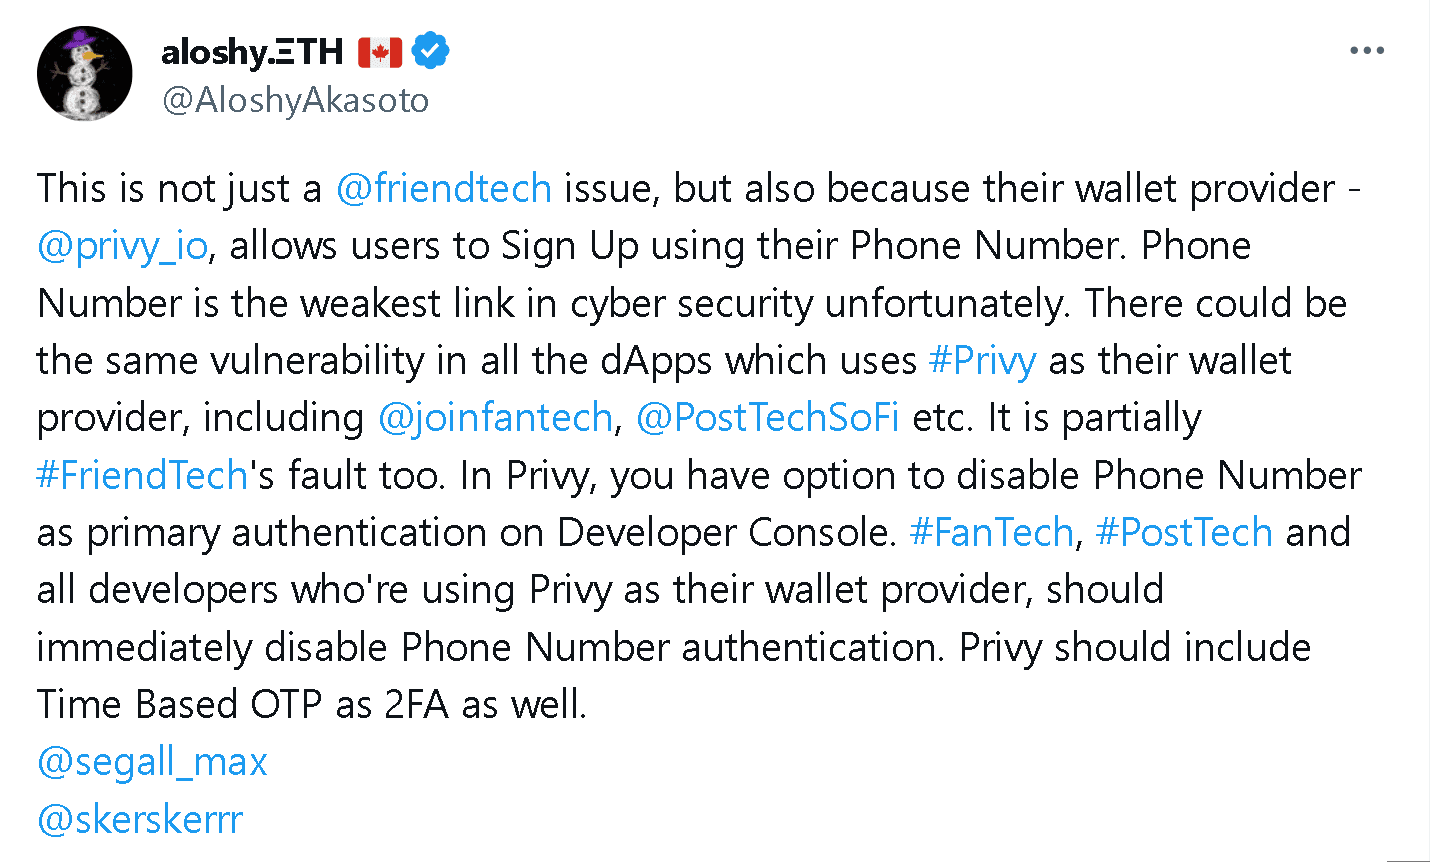
@AloshyAkasoto 氏は、「これは、friend.tech だけの問題ではなく、ウォレット プロバイダーのプライバシーにより、ユーザーが電話番号を使用してサインアップできるためでもあります。残念ながら、電話番号がネットワーク セキュリティの最も弱い部分である可能性があります。これと同じ脆弱性が存在する可能性があります。ウォレットプロバイダーとしてprivyを使用するdAppsで。」
Verizon SMS 認証はセキュリティ上の欠陥である可能性があります
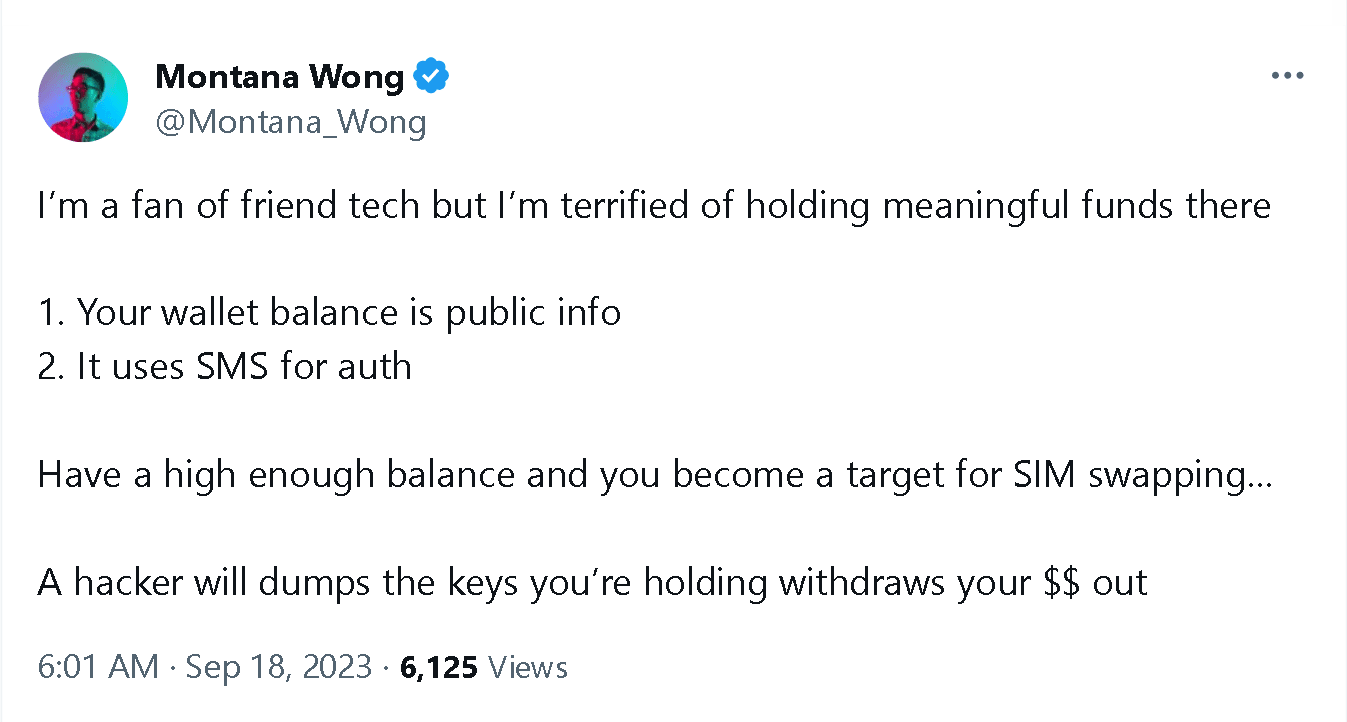
しかし、@Montana_Wong 氏は 9 月 18 日の時点で次のようにツイートしました。「私は friends.tech のファンですが、そこに資金を保持するのが怖いのです。なぜなら、1. ウォレットの残高は公開情報であるからです。2. 認証に SMS を使用しており、残高が十分にないと、SIM スワッピングのターゲットになります...ハッカーはあなたが保持しているキーを捨て、ドルを引き出します。」
friends.tech の背後にある電気通信リンク業界は Verizon です。 Verizonは2019年に米国特許商標庁からブロックチェーンと仮想SIMカードに関連するデータシステムに言及した特許の承認を取得した。特許文書によると、このシステムは仮想 SIM カード (vSIM) 用の特別なユーザー アカウントを提供し、デバイス上で SIM カードをアクティブ化します。 SIM カードがアクティベートされると、アクティベーションを確認するメッセージがブロックチェーン ネットワーク上に公開されます。
関連記事: 「ベライゾン、アクティベーション速度とセキュリティを向上させるために仮想 SIM カードのブロックチェーン特許を申請」
仮想 SIM カードは新しいものではありません。たとえば、Apple の Apple Watch では、物理 SIM カードを提供していない一部のデバイスでもオンラインで登録できます。 Verizonが提供するブロックチェーン確認技術により、アクティベーション速度とセキュリティが向上します。ブロックチェーンはユーザー データを暗号化し、一度に 1 台のデバイスだけが vSIM カードを使用できるようにします。
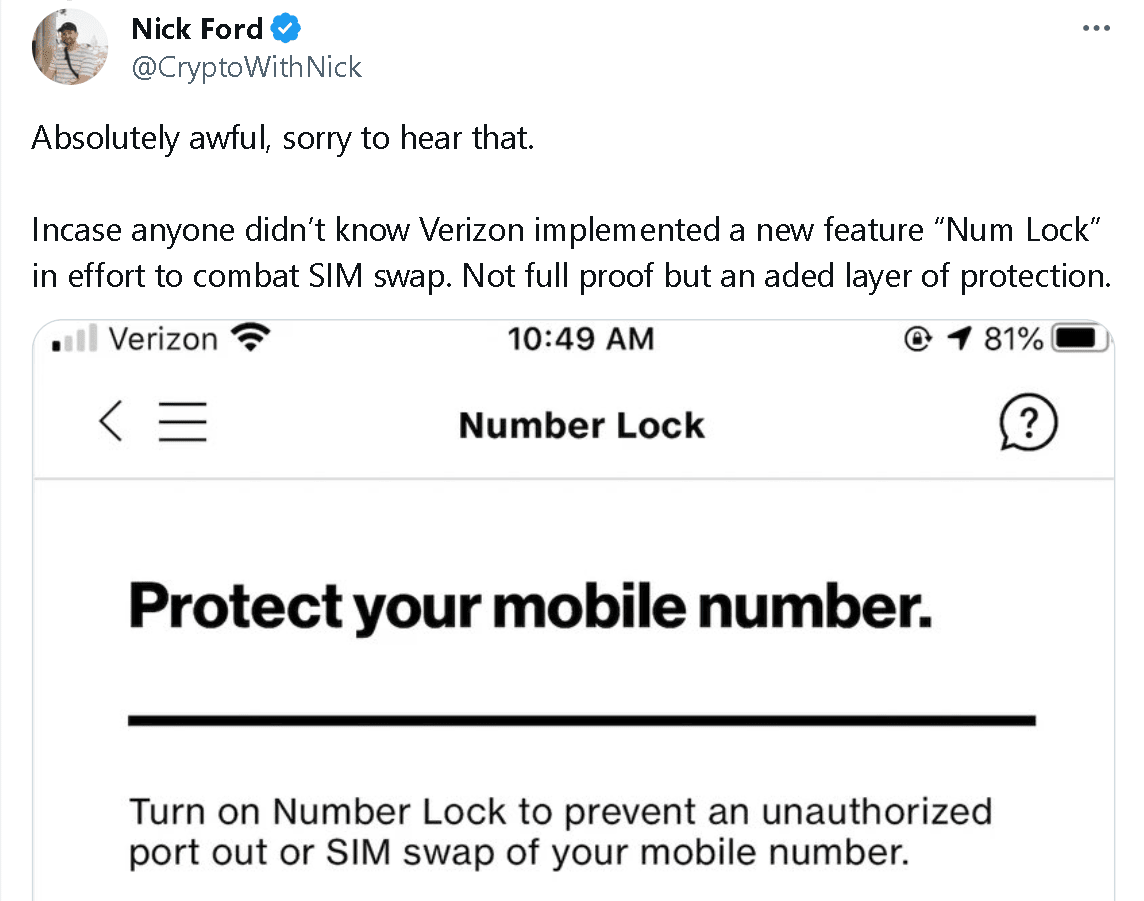
昨年1月、VerizonはLinkedInにパートナーマネージャーの求人情報を掲載し、同社がNFT、Web 3、メタバースなどの分野への参入を計画していることを示した。このSIMカード交換事件を受けて、@CryptoWithNick氏は、VerizonがSIMカード交換に対抗する新機能「Num Lock」を実装したと述べた。
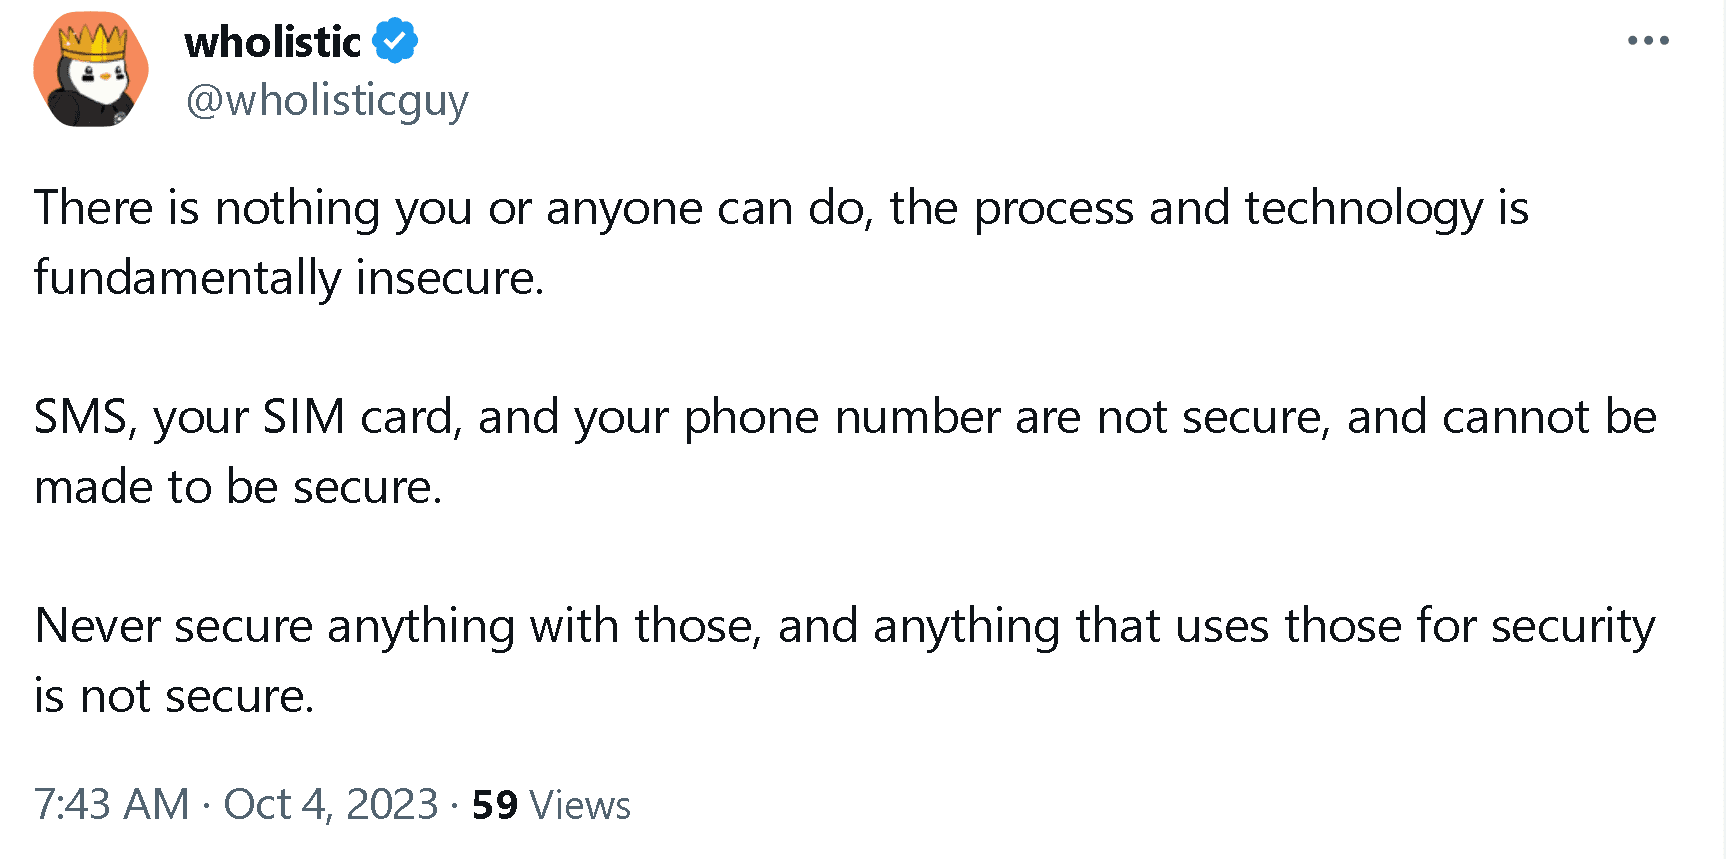
しかし、コミュニティメンバーは依然としてこれについて疑問を表明しており、@wholeisticguy は次のように投稿しました。「プロセスとテクノロジーは根本的に安全ではなく、テキスト メッセージ、SIM カード、電話番号は安全ではなく、保証できません。何かを守るためにこれらを使用しないでください。安全のためにそれらを使用するものはすべて安全ではありません。」
Vitalikさんも以前にSIMスワップを経験したことがあります
SIM カードの交換による損失は今に始まったことではないようです。BlockBeats は 9 月 10 日、イーサリアムの共同作成者 Vitalik 氏の Twitter アカウントがハッキングされ、フィッシング リンクが投稿されたと報告しました。 ZachXBTによると、ハッカーらは総額約69万1000ドルを盗んだという。 9月12日、ヴィタリック氏はソーシャルメディアにTモバイルアカウントを回復したと投稿し、前回の攻撃がSIMカード交換攻撃であったことを認めた。
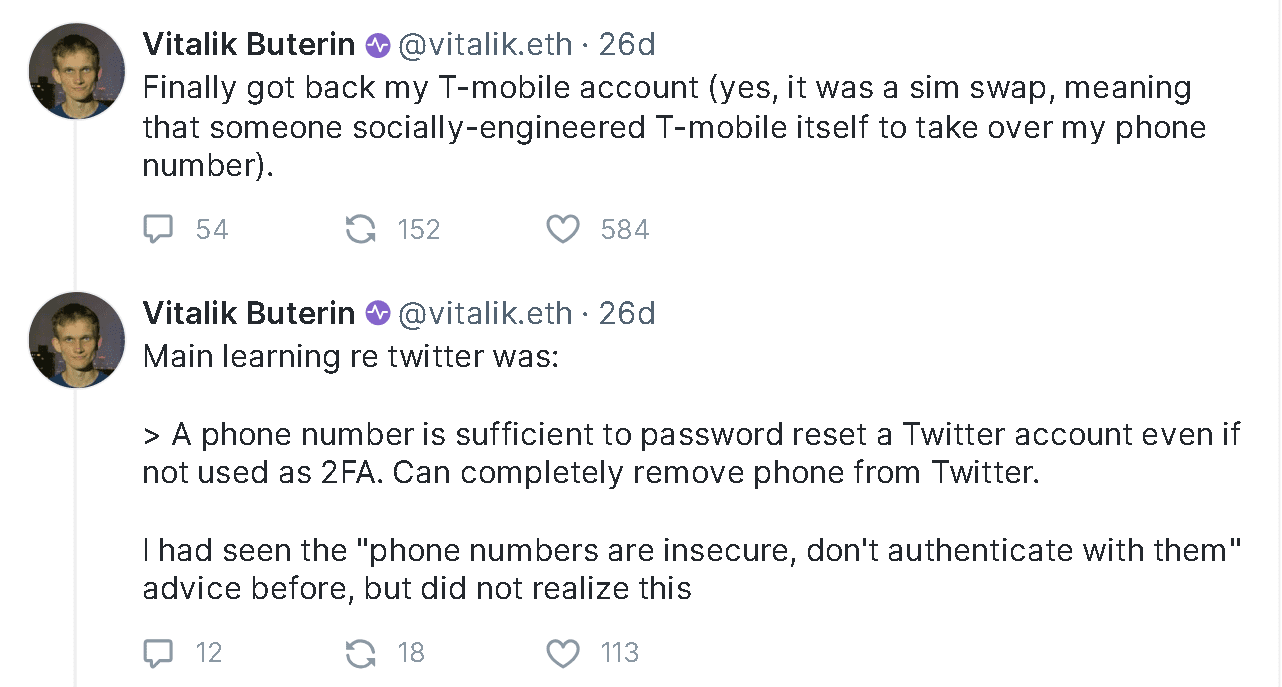
ヴィタリック氏は次のように説明した。現在、Twitter Blueへの登録時に携帯電話番号が漏洩したのではないかと推測されている。