
#veil
veil
閲覧回数 4,791
11人が討論中
注目
最新
·
--
ブリッシュ
#opg $OPG
あなたもあなたのプロンプトも、誰にも見えないとしたら?
今日、OpenGradientの「Veil(ヴェイル)」に出会いました。これまで私が見てきた多くの解決策とは異なるアプローチで、AIのプライバシーに取り組んでいる点が特に印象に残りました。
AIエージェントが個人の生活や仕事のワークフローに深く関わるようになるにつれ、プライバシーは“後回し”にできなくなっています。Veilが面白いのは、AIモデルとやり取りする際に、アイデンティティとデータを切り離そうとしている点です。
中核として、VeilはユーザーとAIサービスの間に入るプライバシー層として機能します。開発者は最小限の変更で、OpenAI互換のアプリケーションに統合できるため、導入は比較的容易です。
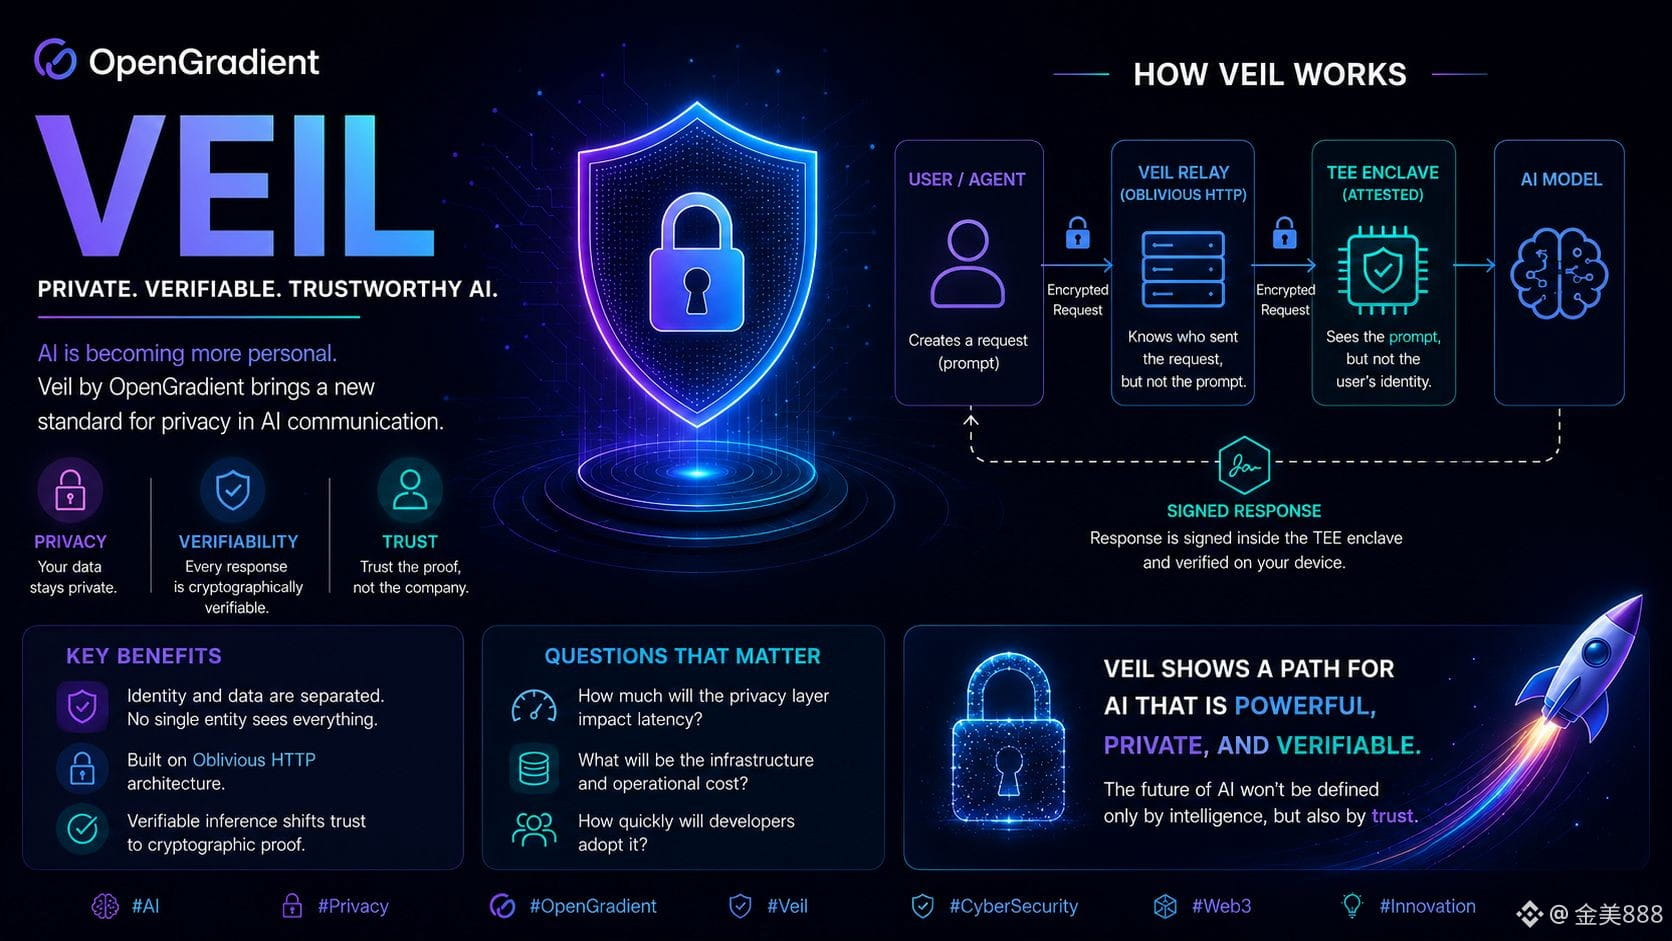
背後にあるアーキテクチャもまた興味深いです。リクエストは、どの単一のコンポーネントもユーザーとプロンプトの両方を完全に把握できないような形でルーティングされます。ある層は、内容を見ずにリクエストの発信元を特定でき、別の層が、誰が最初に送ったのかを知らないまま暗号化されたプロンプトを処理できます。この分離により、どこか一つの当事者に置くべき信頼の量が減ります。
もう一つ注目すべき機能は、検証可能な推論(verifiable inference)です。応答は信頼された実行環境(TEE)の中で生成され、署名されます。これにより、ユーザーは出力が“認証された環境”から生まれたことを独立して検証できます。言い換えれば、信頼は組織の主張から、暗号学的な検証へと移ります。
もちろん、重要な疑問は残ります。追加のプライバシー層は、レイテンシ、インフラの複雑さ、運用コストなど、トレードオフを生みがちです。開発者の導入が、このアプローチに実質的な広がりをもたらすかどうかを左右するでしょう。
結果がどうであれ、Veilのようなプロジェクトは、AI業界における重要な方向性を示しています。つまり、システムを“能力があり知的であるだけでなく”、プライベートで、透明性があり、検証可能なものにしていくことです。
AIの未来は、性能だけで決まるわけではありません。そこには信頼もまた関わってきます。
暗号によって検証可能な応答なら、あなたはAIをより信頼できるでしょうか?
@OpenGradient #AI #OpenGradient #VEIL
{spot}(OPGUSDT)
#opg $OPG
あなたもあなたのプロンプトも、誰にも見えないとしたら?
今日、OpenGradientの「Veil(ヴェイル)」に出会いました。これまで私が見てきた多くの解決策とは異なるアプローチで、AIのプライバシーに取り組んでいる点が特に印象に残りました。
AIエージェントが個人の生活や仕事のワークフローに深く関わるようになるにつれ、プライバシーは“後回し”にできなくなっています。Veilが面白いのは、AIモデルとやり取りする際に、アイデンティティとデータを切り離そうとしている点です。
中核として、VeilはユーザーとAIサービスの間に入るプライバシー層として機能します。開発者は最小限の変更で、OpenAI互換のアプリケーションに統合できるため、導入は比較的容易です。
背後にあるアーキテクチャもまた興味深いです。リクエストは、どの単一のコンポーネントもユーザーとプロンプトの両方を完全に把握できないような形でルーティングされます。ある層は、内容を見ずにリクエストの発信元を特定でき、別の層が、誰が最初に送ったのかを知らないまま暗号化されたプロンプトを処理できます。この分離により、どこか一つの当事者に置くべき信頼の量が減ります。
もう一つ注目すべき機能は、検証可能な推論(verifiable inference)です。応答は信頼された実行環境(TEE)の中で生成され、署名されます。これにより、ユーザーは出力が“認証された環境”から生まれたことを独立して検証できます。言い換えれば、信頼は組織の主張から、暗号学的な検証へと移ります。
もちろん、重要な疑問は残ります。追加のプライバシー層は、レイテンシ、インフラの複雑さ、運用コストなど、トレードオフを生みがちです。開発者の導入が、このアプローチに実質的な広がりをもたらすかどうかを左右するでしょう。
結果がどうであれ、Veilのようなプロジェクトは、AI業界における重要な方向性を示しています。つまり、システムを“能力があり知的であるだけでなく”、プライベートで、透明性があり、検証可能なものにしていくことです。
AIの未来は、性能だけで決まるわけではありません。そこには信頼もまた関わってきます。
暗号によって検証可能な応答なら、あなたはAIをより信頼できるでしょうか?
@OpenGradient #AI #OpenGradient #VEIL
あなたもあなたのプロンプトも、誰にも見えないとしたら?
今日、OpenGradientの「Veil(ヴェイル)」に出会いました。これまで私が見てきた多くの解決策とは異なるアプローチで、AIのプライバシーに取り組んでいる点が特に印象に残りました。
AIエージェントが個人の生活や仕事のワークフローに深く関わるようになるにつれ、プライバシーは“後回し”にできなくなっています。Veilが面白いのは、AIモデルとやり取りする際に、アイデンティティとデータを切り離そうとしている点です。
中核として、VeilはユーザーとAIサービスの間に入るプライバシー層として機能します。開発者は最小限の変更で、OpenAI互換のアプリケーションに統合できるため、導入は比較的容易です。
背後にあるアーキテクチャもまた興味深いです。リクエストは、どの単一のコンポーネントもユーザーとプロンプトの両方を完全に把握できないような形でルーティングされます。ある層は、内容を見ずにリクエストの発信元を特定でき、別の層が、誰が最初に送ったのかを知らないまま暗号化されたプロンプトを処理できます。この分離により、どこか一つの当事者に置くべき信頼の量が減ります。
もう一つ注目すべき機能は、検証可能な推論(verifiable inference)です。応答は信頼された実行環境(TEE)の中で生成され、署名されます。これにより、ユーザーは出力が“認証された環境”から生まれたことを独立して検証できます。言い換えれば、信頼は組織の主張から、暗号学的な検証へと移ります。
もちろん、重要な疑問は残ります。追加のプライバシー層は、レイテンシ、インフラの複雑さ、運用コストなど、トレードオフを生みがちです。開発者の導入が、このアプローチに実質的な広がりをもたらすかどうかを左右するでしょう。
結果がどうであれ、Veilのようなプロジェクトは、AI業界における重要な方向性を示しています。つまり、システムを“能力があり知的であるだけでなく”、プライベートで、透明性があり、検証可能なものにしていくことです。
AIの未来は、性能だけで決まるわけではありません。そこには信頼もまた関わってきます。
暗号によって検証可能な応答なら、あなたはAIをより信頼できるでしょうか?
@OpenGradient #AI #OpenGradient #VEIL
1
2
163

·
--
ブリッシュ
#VEIL とても大きな上昇を期待している。この見落とされがちなコインがDeFiの世界で王になる
#VEIL とても大きな上昇を期待している。この見落とされがちなコインがDeFiの世界で王になる
45
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedRateWatch
閲覧回数 423,096
2,327人が討論中
2
#BitcoinSlidesTo$76000
閲覧回数 10,634
94人が討論中
3
#BitcoinReboundsTo$79K
閲覧回数 57,291
387人が討論中
4
#StrategyMarketCapPassesFord
閲覧回数 22,498
528人が討論中
5
#ClarityActOddsHalveOnPolymarket
閲覧回数 25,693
426人が討論中
6
#US30YTreasuryYieldTops5.40%
閲覧回数 19,722
308人が討論中
7
#BessentEndorsesFinalClarityActDraft
閲覧回数 42,573
655人が討論中
8
#ZamaOpens16ConfidentialMorphoVaults
閲覧回数 14,761
316人が討論中
9
#USDCOnChainVolumeTops$100Trillion
閲覧回数 2,247
47人が討論中
10
#BitcoinSpotETFsNetInflow$160M
閲覧回数 2,878
100人が討論中