

#teku
teku
閲覧回数 2
2人が討論中
注目
最新
·
--
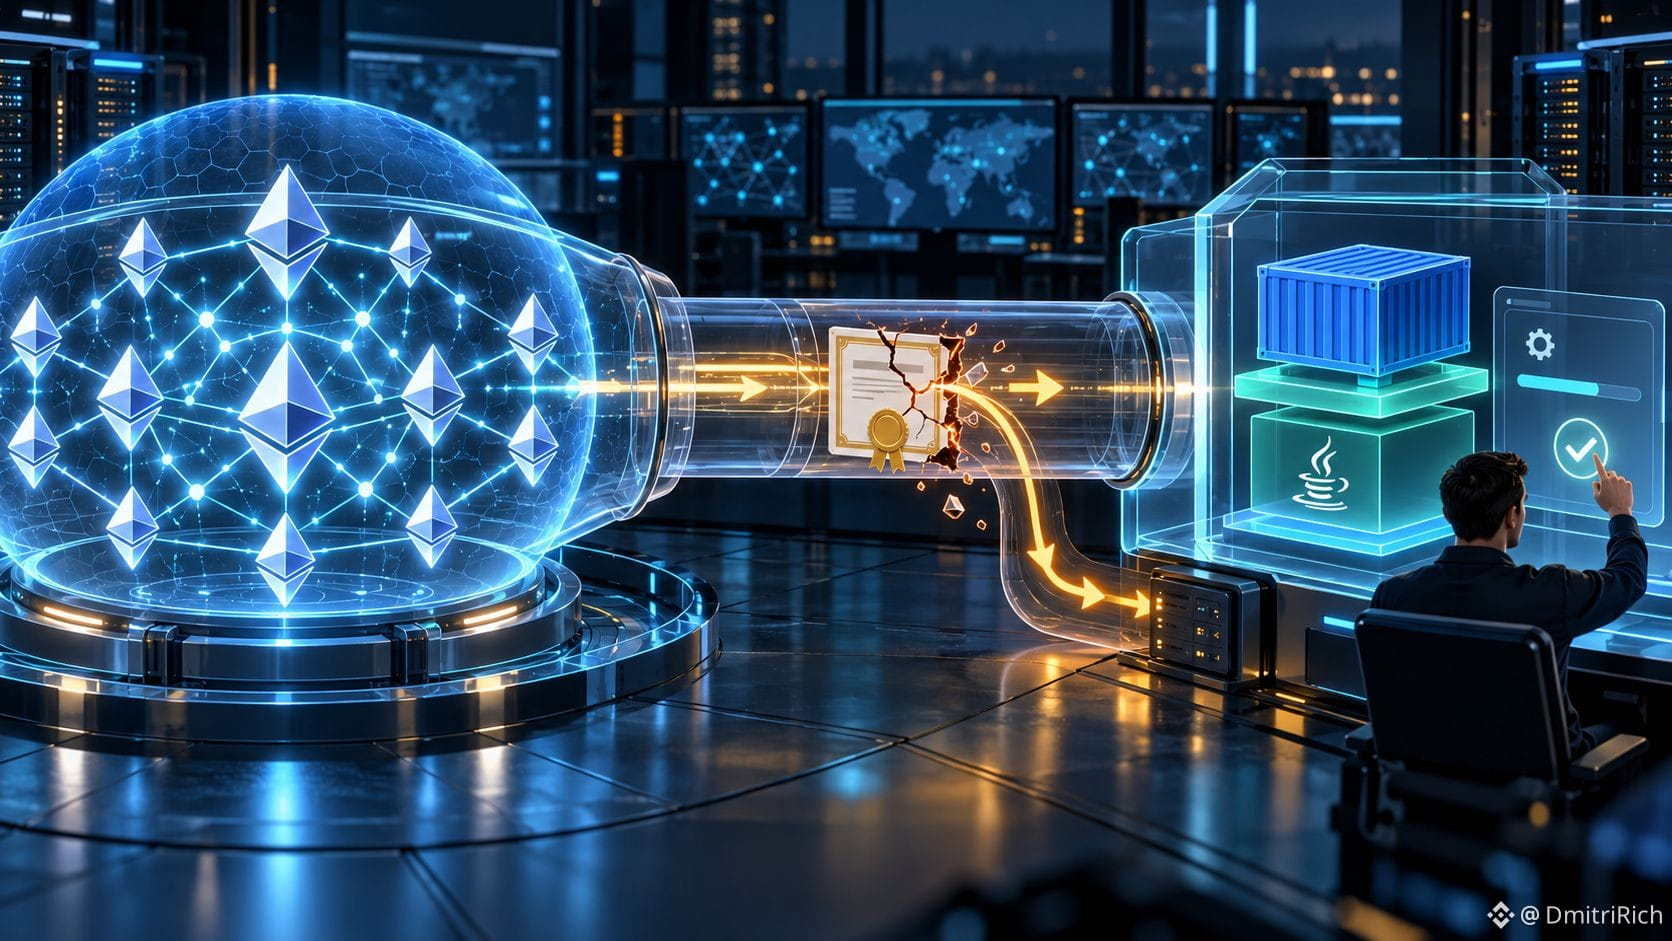
Ethereumの最新の「セキュリティ上の欠陥」という見出しは、より限定的に読む必要があります。
これはメインネットのコンセンサスバグでも、ウォレット侵害でもありません。
eMudhraの証明書鍵が脆弱だったため、攻撃者が一部の#Teku および#Besu のセットアップで信頼されている外部サービスになりすまし、バリデーター報酬をリダイレクトできる可能性がありました。
デフォルト設定のTekuメインネットノードは影響を受けておらず、悪用の報告もありません。
Teku 26.10.3とBesu 26.10.2では、影響を受けるルート証明書がDockerイメージから削除されています。見落とされがちなリスクはバイナリ版のインストールです。#Ethereum クライアントを更新しても、ホストのJavaトラストストアは更新されません。
運用者はJavaを個別にパッチする必要があります。Java 26のユーザーは、サポート対象のビルドに移行する必要があります。
$ETH の保有者にとって、ネットワークは攻撃を受けていません。運用者にとって、これはインフラのパッチ適用であり、見出しだけを見て無視すべきものではありません。
{future}(ETHUSDT)
Ethereumの最新の「セキュリティ上の欠陥」という見出しは、より限定的に読む必要があります。
これはメインネットのコンセンサスバグでも、ウォレット侵害でもありません。
eMudhraの証明書鍵が脆弱だったため、攻撃者が一部の#Teku および#Besu のセットアップで信頼されている外部サービスになりすまし、バリデーター報酬をリダイレクトできる可能性がありました。
デフォルト設定のTekuメインネットノードは影響を受けておらず、悪用の報告もありません。
Teku 26.10.3とBesu 26.10.2では、影響を受けるルート証明書がDockerイメージから削除されています。見落とされがちなリスクはバイナリ版のインストールです。#Ethereum クライアントを更新しても、ホストのJavaトラストストアは更新されません。
運用者はJavaを個別にパッチする必要があります。Java 26のユーザーは、サポート対象のビルドに移行する必要があります。
$ETH の保有者にとって、ネットワークは攻撃を受けていません。運用者にとって、これはインフラのパッチ適用であり、見出しだけを見て無視すべきものではありません。
71
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedWatch
閲覧回数 16.3M
39,411人が討論中
2
#EarningsSeason
閲覧回数 6.4M
32,103人が討論中
3
#USMidtermElections
閲覧回数 43,486
630人が討論中
4
#BitcoinDropsBelow$80K
閲覧回数 29,346
120人が討論中
5
#比特币跌破8万美元
閲覧回数 176,364
121人が討論中
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
閲覧回数 636
30人が討論中
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
閲覧回数 33,332
506人が討論中
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
閲覧回数 708
19人が討論中
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
閲覧回数 1,643
28人が討論中
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
閲覧回数 25,010
439人が討論中