
#ransomware
ransomware
閲覧回数 6,509
58人が討論中
注目
最新

·
--
一部該当
🚨 $BTC 世界最大の銀行業界での裏切り
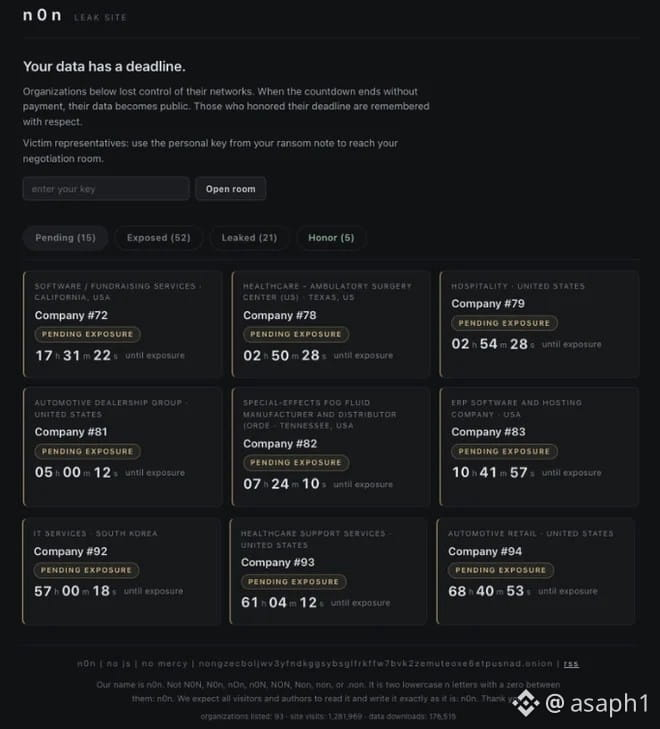
ランサムウェアグループn0nは、48時間の最後通告が期限切れとなった今日、Visa、Mastercard、JPMorgan Chaseの顧客データを公開しました。私に言わせれば、これは自分のお金やデータを、よく知らない企業に預けていると起こることです。暗号資産の世界では、持っていないものを漏らすことはありません。
誰も注目していない詳細を見てください。
• Cybernewsによると、JPMorganのReserveカードの顧客メールアドレス約16,000件。Reserveカードは招待制で、1,000万ドル超の資産を持つ顧客向けのカードです。電話番号や口座識別情報も含まれています。
• アジア太平洋地域のVisaプレミアム顧客6,000人超と、Mastercardの記録約2,000件。3社とも外部委託先の責任だとしていますが、どの業者なのかは明らかにしていません。
• n0nは9月に活動を開始し、すでにリストには被害者が393件掲載されています。さらに、マルウェアのログにはchase.com、visa.com、mastercard.comへのアクセス情報が126,660件保存されています。
あなたなら、銀行にデータを預け続けますか?それとも自分で管理したいですか?👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #自己管理
🚨 $BTC 世界最大の銀行業界での裏切り
ランサムウェアグループn0nは、48時間の最後通告が期限切れとなった今日、Visa、Mastercard、JPMorgan Chaseの顧客データを公開しました。私に言わせれば、これは自分のお金やデータを、よく知らない企業に預けていると起こることです。暗号資産の世界では、持っていないものを漏らすことはありません。
誰も注目していない詳細を見てください。
• Cybernewsによると、JPMorganのReserveカードの顧客メールアドレス約16,000件。Reserveカードは招待制で、1,000万ドル超の資産を持つ顧客向けのカードです。電話番号や口座識別情報も含まれています。
• アジア太平洋地域のVisaプレミアム顧客6,000人超と、Mastercardの記録約2,000件。3社とも外部委託先の責任だとしていますが、どの業者なのかは明らかにしていません。
• n0nは9月に活動を開始し、すでにリストには被害者が393件掲載されています。さらに、マルウェアのログにはchase.com、visa.com、mastercard.comへのアクセス情報が126,660件保存されています。
あなたなら、銀行にデータを預け続けますか?それとも自分で管理したいですか?👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #自己管理
ランサムウェアグループn0nは、48時間の最後通告が期限切れとなった今日、Visa、Mastercard、JPMorgan Chaseの顧客データを公開しました。私に言わせれば、これは自分のお金やデータを、よく知らない企業に預けていると起こることです。暗号資産の世界では、持っていないものを漏らすことはありません。
誰も注目していない詳細を見てください。
• Cybernewsによると、JPMorganのReserveカードの顧客メールアドレス約16,000件。Reserveカードは招待制で、1,000万ドル超の資産を持つ顧客向けのカードです。電話番号や口座識別情報も含まれています。
• アジア太平洋地域のVisaプレミアム顧客6,000人超と、Mastercardの記録約2,000件。3社とも外部委託先の責任だとしていますが、どの業者なのかは明らかにしていません。
• n0nは9月に活動を開始し、すでにリストには被害者が393件掲載されています。さらに、マルウェアのログにはchase.com、visa.com、mastercard.comへのアクセス情報が126,660件保存されています。
あなたなら、銀行にデータを預け続けますか?それとも自分で管理したいですか?👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #自己管理
1.7k
·
--
ETH: デッドロックランサムウェアがポリゴンブロックチェーンを利用して静かな通信を行う 🚀
セキュリティ会社Group-IBが発見したところによると、このランサムウェアはスマートコントラクトを利用してプロキシサーバーのアドレスを保存し、防御者にとっての妨害を難しくしています。アクターたちは、マルウェアを修正したり、新しいバージョンを世に出したりすることなく、インフラを回転させることができます。 💥🔄
この革新的な戦術は、ポリゴンが直接的に悪用されていないにもかかわらず、より確立されたサイバー犯罪グループに模倣される可能性があります。 🔍🌐
あなたのシステムは、このような革新的な脅威に対して安全ですか? 👇
ブロックチェーン技術に適応したランサムウェアの静かな運用についてどう思いますか? ✅❓
#ETH #Ransomware #BlockchainTech
ETH: デッドロックランサムウェアがポリゴンブロックチェーンを利用して静かな通信を行う 🚀
セキュリティ会社Group-IBが発見したところによると、このランサムウェアはスマートコントラクトを利用してプロキシサーバーのアドレスを保存し、防御者にとっての妨害を難しくしています。アクターたちは、マルウェアを修正したり、新しいバージョンを世に出したりすることなく、インフラを回転させることができます。 💥🔄
この革新的な戦術は、ポリゴンが直接的に悪用されていないにもかかわらず、より確立されたサイバー犯罪グループに模倣される可能性があります。 🔍🌐
あなたのシステムは、このような革新的な脅威に対して安全ですか? 👇
ブロックチェーン技術に適応したランサムウェアの静かな運用についてどう思いますか? ✅❓
#ETH #Ransomware #BlockchainTech
セキュリティ会社Group-IBが発見したところによると、このランサムウェアはスマートコントラクトを利用してプロキシサーバーのアドレスを保存し、防御者にとっての妨害を難しくしています。アクターたちは、マルウェアを修正したり、新しいバージョンを世に出したりすることなく、インフラを回転させることができます。 💥🔄
この革新的な戦術は、ポリゴンが直接的に悪用されていないにもかかわらず、より確立されたサイバー犯罪グループに模倣される可能性があります。 🔍🌐
あなたのシステムは、このような革新的な脅威に対して安全ですか? 👇
ブロックチェーン技術に適応したランサムウェアの静かな運用についてどう思いますか? ✅❓
#ETH #Ransomware #BlockchainTech
59

みんなが今のところRevolut上にある「10,000 $BTC ransom」についてやけに静かなことに気づきましたか?
日々売買しているトレーダーは、1つのリークされたダンプ(流出データ)で、身元・カード・ログイン情報が売り飛ばされる危険にさらされているのに、資金はむき出しのままです。そんな“ある夜の一掃”は、起きるまでは誰も織り込まないものです。
脅威アクターは10,000 BTCを要求しており、Revolutが支払わなければ毎日さらに顧客データを公開すると言っていると報じられています。それは9桁の金額です。払うことは次の犯行チームに資金を渡し、他のあらゆるグループに「このやり方が通る」ことを知らせるだけです。
賢い対応は、$ETH または$USDTを扱っているどんなアプリも、すでに侵害された“ホットウォレット”として扱うことです。失ってはいけない分だけ引き出し、ハードウェアに移し、SMSの2FAを外して、パスワードを変更し、今週のすべての取引を監視してください。データ漏えいは期限切れになりません。
この先、どこまで進むと思いますか?
#Bitcoin #CryptoSecurity #Ransomware
みんなが今のところRevolut上にある「10,000 $BTC ransom」についてやけに静かなことに気づきましたか?
日々売買しているトレーダーは、1つのリークされたダンプ(流出データ)で、身元・カード・ログイン情報が売り飛ばされる危険にさらされているのに、資金はむき出しのままです。そんな“ある夜の一掃”は、起きるまでは誰も織り込まないものです。
脅威アクターは10,000 BTCを要求しており、Revolutが支払わなければ毎日さらに顧客データを公開すると言っていると報じられています。それは9桁の金額です。払うことは次の犯行チームに資金を渡し、他のあらゆるグループに「このやり方が通る」ことを知らせるだけです。
賢い対応は、$ETH または$USDTを扱っているどんなアプリも、すでに侵害された“ホットウォレット”として扱うことです。失ってはいけない分だけ引き出し、ハードウェアに移し、SMSの2FAを外して、パスワードを変更し、今週のすべての取引を監視してください。データ漏えいは期限切れになりません。
この先、どこまで進むと思いますか?
#Bitcoin #CryptoSecurity #Ransomware
日々売買しているトレーダーは、1つのリークされたダンプ(流出データ)で、身元・カード・ログイン情報が売り飛ばされる危険にさらされているのに、資金はむき出しのままです。そんな“ある夜の一掃”は、起きるまでは誰も織り込まないものです。
脅威アクターは10,000 BTCを要求しており、Revolutが支払わなければ毎日さらに顧客データを公開すると言っていると報じられています。それは9桁の金額です。払うことは次の犯行チームに資金を渡し、他のあらゆるグループに「このやり方が通る」ことを知らせるだけです。
賢い対応は、$ETH または$USDTを扱っているどんなアプリも、すでに侵害された“ホットウォレット”として扱うことです。失ってはいけない分だけ引き出し、ハードウェアに移し、SMSの2FAを外して、パスワードを変更し、今週のすべての取引を監視してください。データ漏えいは期限切れになりません。
この先、どこまで進むと思いますか?
#Bitcoin #CryptoSecurity #Ransomware
16

·
--
Scattered Spider容疑者が引き渡される。8百万ドルの身代金事件。
大手企業への重大な侵害を引き起こしてきた悪名高いハッキング集団「Scattered Spider」の関係者とされる人物が、米国の告訴に直面するため、フィンランドから米国へ身柄を移送されました。この容疑者は、複数のウォレットを通じて処理された800万ドル規模の暗号通貨による身代金要求に関連しています。
Scattered Spiderは近年、通信大手、テクノロジー企業、金融機関などを標的にするなど、最も注目度の高いセキュリティ事故のいくつかに関与してきました。同グループは通常、巧妙なソーシャルエンジニアリング手法を用いて企業ネットワークに侵入し、その後、暗号通貨での支払いを要求して検知を回避し、法執行機関による追跡を困難にしています。
今回の身柄移送は、越境サイバー犯罪の取り締まりにおける重要な進展です。犯罪者が国際的に資金を移すために暗号通貨の流通基盤をますます利用するようになる中で、取引を追跡し、管轄をまたいで逮捕を調整するために捜査当局の能力が進化していることを示しています。この事件は、違法な利益のために暗号通貨を使うことのリスクと、世界的なサイバー犯罪対策チームの高度化の両方を浮き彫りにしています。
より厳格な取り締まりは、今後のランサムウェア運営者を抑止するのでしょうか。それとも単に手口を適応させるだけなのでしょうか。あなたの見解を下にコメントしてください。👇
#Cybersecurity #Ransomware #CryptoEnforcement
Scattered Spider容疑者が引き渡される。8百万ドルの身代金事件。
大手企業への重大な侵害を引き起こしてきた悪名高いハッキング集団「Scattered Spider」の関係者とされる人物が、米国の告訴に直面するため、フィンランドから米国へ身柄を移送されました。この容疑者は、複数のウォレットを通じて処理された800万ドル規模の暗号通貨による身代金要求に関連しています。
Scattered Spiderは近年、通信大手、テクノロジー企業、金融機関などを標的にするなど、最も注目度の高いセキュリティ事故のいくつかに関与してきました。同グループは通常、巧妙なソーシャルエンジニアリング手法を用いて企業ネットワークに侵入し、その後、暗号通貨での支払いを要求して検知を回避し、法執行機関による追跡を困難にしています。
今回の身柄移送は、越境サイバー犯罪の取り締まりにおける重要な進展です。犯罪者が国際的に資金を移すために暗号通貨の流通基盤をますます利用するようになる中で、取引を追跡し、管轄をまたいで逮捕を調整するために捜査当局の能力が進化していることを示しています。この事件は、違法な利益のために暗号通貨を使うことのリスクと、世界的なサイバー犯罪対策チームの高度化の両方を浮き彫りにしています。
より厳格な取り締まりは、今後のランサムウェア運営者を抑止するのでしょうか。それとも単に手口を適応させるだけなのでしょうか。あなたの見解を下にコメントしてください。👇
#Cybersecurity #Ransomware #CryptoEnforcement
大手企業への重大な侵害を引き起こしてきた悪名高いハッキング集団「Scattered Spider」の関係者とされる人物が、米国の告訴に直面するため、フィンランドから米国へ身柄を移送されました。この容疑者は、複数のウォレットを通じて処理された800万ドル規模の暗号通貨による身代金要求に関連しています。
Scattered Spiderは近年、通信大手、テクノロジー企業、金融機関などを標的にするなど、最も注目度の高いセキュリティ事故のいくつかに関与してきました。同グループは通常、巧妙なソーシャルエンジニアリング手法を用いて企業ネットワークに侵入し、その後、暗号通貨での支払いを要求して検知を回避し、法執行機関による追跡を困難にしています。
今回の身柄移送は、越境サイバー犯罪の取り締まりにおける重要な進展です。犯罪者が国際的に資金を移すために暗号通貨の流通基盤をますます利用するようになる中で、取引を追跡し、管轄をまたいで逮捕を調整するために捜査当局の能力が進化していることを示しています。この事件は、違法な利益のために暗号通貨を使うことのリスクと、世界的なサイバー犯罪対策チームの高度化の両方を浮き彫りにしています。
より厳格な取り締まりは、今後のランサムウェア運営者を抑止するのでしょうか。それとも単に手口を適応させるだけなのでしょうか。あなたの見解を下にコメントしてください。👇
#Cybersecurity #Ransomware #CryptoEnforcement
1
17
·
--
なんとコカ・コーラ級でもランサムウェアにやられる!?🥶
米国でのフェアライフの乳製品の製造オペレーションが、サイバー攻撃の影響で一時停止しているとの報せがありました。コカ・コーラ側はすぐに動き、専門チームと連携してIT上の問題の解決に取り組んだとのことです。
今日の大事な教訓:デジタルセキュリティは本当にお金がかかります。従来型の業界がハッカーと戦っている一方で、分散型テクノロジー(ブロックチェーン)は将来のデータ保護に向けてますます有望に見えてきています。
皆さんはこのニュースについてどう思いますか? 市場にとって大ごとですか? それともただの小さな波に過ぎませんか? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
なんとコカ・コーラ級でもランサムウェアにやられる!?🥶
米国でのフェアライフの乳製品の製造オペレーションが、サイバー攻撃の影響で一時停止しているとの報せがありました。コカ・コーラ側はすぐに動き、専門チームと連携してIT上の問題の解決に取り組んだとのことです。
今日の大事な教訓:デジタルセキュリティは本当にお金がかかります。従来型の業界がハッカーと戦っている一方で、分散型テクノロジー(ブロックチェーン)は将来のデータ保護に向けてますます有望に見えてきています。
皆さんはこのニュースについてどう思いますか? 市場にとって大ごとですか? それともただの小さな波に過ぎませんか? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
米国でのフェアライフの乳製品の製造オペレーションが、サイバー攻撃の影響で一時停止しているとの報せがありました。コカ・コーラ側はすぐに動き、専門チームと連携してIT上の問題の解決に取り組んだとのことです。
今日の大事な教訓:デジタルセキュリティは本当にお金がかかります。従来型の業界がハッカーと戦っている一方で、分散型テクノロジー(ブロックチェーン)は将来のデータ保護に向けてますます有望に見えてきています。
皆さんはこのニュースについてどう思いますか? 市場にとって大ごとですか? それともただの小さな波に過ぎませんか? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
280

·
--
Active Directoryの説明に保存されたパスワードが大規模なランサムウェア侵害を引き起こした。
• 初期アクセスブローカーがフィッシングとマルウェアを通じてアクセスを獲得し、露出した資格情報を悪用した。
• 2000人以上のユーザーがランサムウェアの暗号化の影響を受けた。
• 攻撃により数ヶ月のダウンタイムが発生した。
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
Active Directoryの説明に保存されたパスワードが大規模なランサムウェア侵害を引き起こした。
• 初期アクセスブローカーがフィッシングとマルウェアを通じてアクセスを獲得し、露出した資格情報を悪用した。
• 2000人以上のユーザーがランサムウェアの暗号化の影響を受けた。
• 攻撃により数ヶ月のダウンタイムが発生した。
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
• 初期アクセスブローカーがフィッシングとマルウェアを通じてアクセスを獲得し、露出した資格情報を悪用した。
• 2000人以上のユーザーがランサムウェアの暗号化の影響を受けた。
• 攻撃により数ヶ月のダウンタイムが発生した。
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
29

🤖 人工知能による身代金:ロボットはサイバー犯罪の世界を支配するのか?
Sysdigのセキュリティ研究者が、いかなる人の介入もなく完全に人工知能だけで実行された最初の身代金(ランサム)攻撃を明らかにした。この進展は、サイバー犯罪の未来と、それが世界のサイバーセキュリティに与え得る潜在的な影響について懸念を呼び起こしている。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 出典: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
🤖 人工知能による身代金:ロボットはサイバー犯罪の世界を支配するのか?
Sysdigのセキュリティ研究者が、いかなる人の介入もなく完全に人工知能だけで実行された最初の身代金(ランサム)攻撃を明らかにした。この進展は、サイバー犯罪の未来と、それが世界のサイバーセキュリティに与え得る潜在的な影響について懸念を呼び起こしている。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 出典: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
Sysdigのセキュリティ研究者が、いかなる人の介入もなく完全に人工知能だけで実行された最初の身代金(ランサム)攻撃を明らかにした。この進展は、サイバー犯罪の未来と、それが世界のサイバーセキュリティに与え得る潜在的な影響について懸念を呼び起こしている。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 出典: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
20
🚨 サイバー攻撃に関連するランサムウェアグループの主要容疑者を逮捕
欧州当局は、ランサムウェアグループ「KillSec」の主要な運営者とみられる16歳の容疑者を逮捕したと発表しました。同グループは、2024年初頭以降、世界中で約1,000件のランサムウェア攻撃に関与したとされています。逮捕はユーロジャストが発表しました。
━━━━━━━━━━━━━━
📊 影響度:📈 高
🏷️ 規制
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 出典:helpnetsecurity.com
🚨 サイバー攻撃に関連するランサムウェアグループの主要容疑者を逮捕
欧州当局は、ランサムウェアグループ「KillSec」の主要な運営者とみられる16歳の容疑者を逮捕したと発表しました。同グループは、2024年初頭以降、世界中で約1,000件のランサムウェア攻撃に関与したとされています。逮捕はユーロジャストが発表しました。
━━━━━━━━━━━━━━
📊 影響度:📈 高
🏷️ 規制
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 出典:helpnetsecurity.com
欧州当局は、ランサムウェアグループ「KillSec」の主要な運営者とみられる16歳の容疑者を逮捕したと発表しました。同グループは、2024年初頭以降、世界中で約1,000件のランサムウェア攻撃に関与したとされています。逮捕はユーロジャストが発表しました。
━━━━━━━━━━━━━━
📊 影響度:📈 高
🏷️ 規制
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 出典:helpnetsecurity.com
34
·
--
ユーロポールが1億3890万ドルの暗号マネーロンダリングネットワークを解体、15件以上のランサムウェア事件に関連。
• 操作に関連する不正資金は1億3890万ドル
• 15件以上のランサムウェアおよび暗号盗難調査に接続
• 2人の容疑者が逮捕され、主要なマネーロンダリングインフラが押収
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #法執行機関
ユーロポールが1億3890万ドルの暗号マネーロンダリングネットワークを解体、15件以上のランサムウェア事件に関連。
• 操作に関連する不正資金は1億3890万ドル
• 15件以上のランサムウェアおよび暗号盗難調査に接続
• 2人の容疑者が逮捕され、主要なマネーロンダリングインフラが押収
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #法執行機関
• 操作に関連する不正資金は1億3890万ドル
• 15件以上のランサムウェアおよび暗号盗難調査に接続
• 2人の容疑者が逮捕され、主要なマネーロンダリングインフラが押収
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #法執行機関
16

フィンランドから暗号通貨身代金ハッカーが10億ドル規模で身柄を引き渡される 💎
米司法省(DOJ)は、100件以上のネットワーク侵入と、暗号通貨での身代金要求10億ドル超に関連する「スキャッタード・スパイダー」の19歳メンバーを国外移送(引き渡し)したばかりです。高級宝飾店の1社だけでも、8百万ドル相当のビットコイン要求を拒否した結果、損害が200万ドル超に及びました。
これは、FBIの「Operation Riptide(リプタイド作戦)」における初の大規模な移送です。このような取り締まりは短期的には自信を揺さぶる傾向がありますが、一方でデジタル資産をめぐる規制枠組みが成熟してきていることを示すものでもあります。
このことは、暗号資産へのエクスポージャーを検討している機関のリスク評価にどう影響すると考えますか?
投資助言ではありません。必ずリスク管理を行ってください。
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
フィンランドから暗号通貨身代金ハッカーが10億ドル規模で身柄を引き渡される 💎
米司法省(DOJ)は、100件以上のネットワーク侵入と、暗号通貨での身代金要求10億ドル超に関連する「スキャッタード・スパイダー」の19歳メンバーを国外移送(引き渡し)したばかりです。高級宝飾店の1社だけでも、8百万ドル相当のビットコイン要求を拒否した結果、損害が200万ドル超に及びました。
これは、FBIの「Operation Riptide(リプタイド作戦)」における初の大規模な移送です。このような取り締まりは短期的には自信を揺さぶる傾向がありますが、一方でデジタル資産をめぐる規制枠組みが成熟してきていることを示すものでもあります。
このことは、暗号資産へのエクスポージャーを検討している機関のリスク評価にどう影響すると考えますか?
投資助言ではありません。必ずリスク管理を行ってください。
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
米司法省(DOJ)は、100件以上のネットワーク侵入と、暗号通貨での身代金要求10億ドル超に関連する「スキャッタード・スパイダー」の19歳メンバーを国外移送(引き渡し)したばかりです。高級宝飾店の1社だけでも、8百万ドル相当のビットコイン要求を拒否した結果、損害が200万ドル超に及びました。
これは、FBIの「Operation Riptide(リプタイド作戦)」における初の大規模な移送です。このような取り締まりは短期的には自信を揺さぶる傾向がありますが、一方でデジタル資産をめぐる規制枠組みが成熟してきていることを示すものでもあります。
このことは、暗号資産へのエクスポージャーを検討している機関のリスク評価にどう影響すると考えますか?
投資助言ではありません。必ずリスク管理を行ってください。
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
48
🚨 Auroraの海賊が身代金攻撃にCursorのAIを統合
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
🚨 Auroraの海賊が身代金攻撃にCursorのAIを統合
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
セキュリティ報告によると、身代金(ランサム)ソフトAuroraのオペレーターは、標的としたネットワークへの侵入において、AIを搭載した開発支援ツールCursorを悪用していることが明らかになりました。この進展は、特定の10の目標に対するサイバー攻撃の能力を高めるために、AI技術の活用を強化するものです。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 出典: thehackernews.com
7
🚨 10代が運営するランサムウェア組織を解体
法執行機関はランサムウェア組織の解体に成功し、関連するサーバーと資産の押収に至りました。調査により、この組織を運営していたのは10代の人物だったことが明らかになり、サイバーセキュリティ上の課題が浮き彫りになりました。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 出典: techradar.com
🚨 10代が運営するランサムウェア組織を解体
法執行機関はランサムウェア組織の解体に成功し、関連するサーバーと資産の押収に至りました。調査により、この組織を運営していたのは10代の人物だったことが明らかになり、サイバーセキュリティ上の課題が浮き彫りになりました。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 出典: techradar.com
法執行機関はランサムウェア組織の解体に成功し、関連するサーバーと資産の押収に至りました。調査により、この組織を運営していたのは10代の人物だったことが明らかになり、サイバーセキュリティ上の課題が浮き彫りになりました。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 出典: techradar.com
38

·
--
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
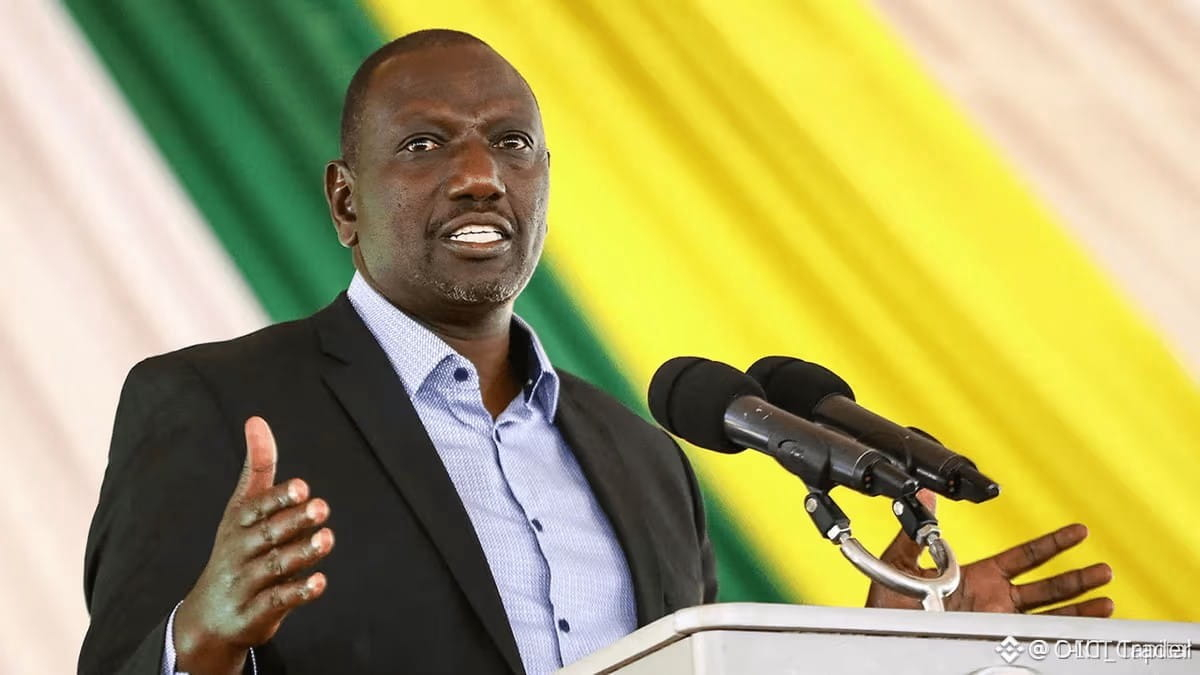
ハッカーが7月18日にケニア大統領府の公式サイトに侵入し、5 BTCを要求したうえで、週末までに支払わなければ未公開データを漏洩すると脅しました。サイトはフォレンジック調査のためオフラインにされ、重要なシステムは影響を受けていません。
これは、主権政府に対する非常にまれな直接的恐喝であり、支払い手段としてビットコインが使われています。身代金が支払われるかどうかにかかわらず、高リスクの取引におけるBTCの決済レイヤーとしての役割を強化することになります——良い面でも悪い面でもです。あなたは、BTCのポジション規模を決める際に地政学的なイベントリスクをどう見積もっていますか?
金融アドバイスではありません。常にリスクを管理してください。
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
ハッカーが7月18日にケニア大統領府の公式サイトに侵入し、5 BTCを要求したうえで、週末までに支払わなければ未公開データを漏洩すると脅しました。サイトはフォレンジック調査のためオフラインにされ、重要なシステムは影響を受けていません。
これは、主権政府に対する非常にまれな直接的恐喝であり、支払い手段としてビットコインが使われています。身代金が支払われるかどうかにかかわらず、高リスクの取引におけるBTCの決済レイヤーとしての役割を強化することになります——良い面でも悪い面でもです。あなたは、BTCのポジション規模を決める際に地政学的なイベントリスクをどう見積もっていますか?
金融アドバイスではありません。常にリスクを管理してください。
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
ハッカーが7月18日にケニア大統領府の公式サイトに侵入し、5 BTCを要求したうえで、週末までに支払わなければ未公開データを漏洩すると脅しました。サイトはフォレンジック調査のためオフラインにされ、重要なシステムは影響を受けていません。
これは、主権政府に対する非常にまれな直接的恐喝であり、支払い手段としてビットコインが使われています。身代金が支払われるかどうかにかかわらず、高リスクの取引におけるBTCの決済レイヤーとしての役割を強化することになります——良い面でも悪い面でもです。あなたは、BTCのポジション規模を決める際に地政学的なイベントリスクをどう見積もっていますか?
金融アドバイスではありません。常にリスクを管理してください。
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
71
🚨 ランサムウェア集団KillSecを摘発、3人を逮捕
国際的な法執行機関の共同作戦により、ランサムウェア集団KillSecの摘発に成功し、3人が逮捕されました。当局は、16歳の少年が運営していたとみられる同集団のサーバーとデータ流出サイトを押収しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 出典: bleepingcomputer.com
🚨 ランサムウェア集団KillSecを摘発、3人を逮捕
国際的な法執行機関の共同作戦により、ランサムウェア集団KillSecの摘発に成功し、3人が逮捕されました。当局は、16歳の少年が運営していたとみられる同集団のサーバーとデータ流出サイトを押収しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 出典: bleepingcomputer.com
国際的な法執行機関の共同作戦により、ランサムウェア集団KillSecの摘発に成功し、3人が逮捕されました。当局は、16歳の少年が運営していたとみられる同集団のサーバーとデータ流出サイトを押収しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 出典: bleepingcomputer.com
27
🚨 ランサムウェア集団を壊滅させ、首謀者とされる人物を逮捕
法執行機関は、KillSecとして知られるランサムウェア集団を壊滅させました。当局は、同グループの情報漏えいサイトを押収し、被害者から盗まれた少なくとも110テラバイトのデータを確保しました。集団の首謀者とされる人物は、10代の若者であることが明らかになりました。
━━━━━━━━━━━━━━
📊 影響度:📊 中
🏷️ その他
#Cybersecurity #Ransomware #KillSec #LawEnforcement #データセキュリティ
📰 出典:securityweek.com
🚨 ランサムウェア集団を壊滅させ、首謀者とされる人物を逮捕
法執行機関は、KillSecとして知られるランサムウェア集団を壊滅させました。当局は、同グループの情報漏えいサイトを押収し、被害者から盗まれた少なくとも110テラバイトのデータを確保しました。集団の首謀者とされる人物は、10代の若者であることが明らかになりました。
━━━━━━━━━━━━━━
📊 影響度:📊 中
🏷️ その他
#Cybersecurity #Ransomware #KillSec #LawEnforcement #データセキュリティ
📰 出典:securityweek.com
法執行機関は、KillSecとして知られるランサムウェア集団を壊滅させました。当局は、同グループの情報漏えいサイトを押収し、被害者から盗まれた少なくとも110テラバイトのデータを確保しました。集団の首謀者とされる人物は、10代の若者であることが明らかになりました。
━━━━━━━━━━━━━━
📊 影響度:📊 中
🏷️ その他
#Cybersecurity #Ransomware #KillSec #LawEnforcement #データセキュリティ
📰 出典:securityweek.com
18

暗号通貨を使って115百万ドルを恐喝したとして、2人のハッカーに有罪判決
- 2人のハッカーは、サイバー犯罪グループ「Scattered Spider」との関連を捜査された後、罪を認めた。
- このグループは数十社を恐喝し、暗号資産で115百万ドルを稼いだとされている。
- この事件は、暗号分野を狙うサイバー犯罪が増加していることを示している。
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
出典: CoinTelegraph
暗号通貨を使って115百万ドルを恐喝したとして、2人のハッカーに有罪判決
- 2人のハッカーは、サイバー犯罪グループ「Scattered Spider」との関連を捜査された後、罪を認めた。
- このグループは数十社を恐喝し、暗号資産で115百万ドルを稼いだとされている。
- この事件は、暗号分野を狙うサイバー犯罪が増加していることを示している。
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
出典: CoinTelegraph
- 2人のハッカーは、サイバー犯罪グループ「Scattered Spider」との関連を捜査された後、罪を認めた。
- このグループは数十社を恐喝し、暗号資産で115百万ドルを稼いだとされている。
- この事件は、暗号分野を狙うサイバー犯罪が増加していることを示している。
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
出典: CoinTelegraph
63
🚨 AIによるサイバー攻撃が激化し、米企業を脅かす
世界的に、特に米国の企業では、AIを支援するサイバー攻撃やランサムウェア攻撃が懸念すべきほど増加しています。コカ・コーラ傘下のFairlife社が侵害されたことで生産が停止しました。一方、ホワイトハウスはこの脅威の高まりに対抗するため、セキュリティ上の脆弱性を共有するための取り組みを進めています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 出典: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
🚨 AIによるサイバー攻撃が激化し、米企業を脅かす
世界的に、特に米国の企業では、AIを支援するサイバー攻撃やランサムウェア攻撃が懸念すべきほど増加しています。コカ・コーラ傘下のFairlife社が侵害されたことで生産が停止しました。一方、ホワイトハウスはこの脅威の高まりに対抗するため、セキュリティ上の脆弱性を共有するための取り組みを進めています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 出典: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
世界的に、特に米国の企業では、AIを支援するサイバー攻撃やランサムウェア攻撃が懸念すべきほど増加しています。コカ・コーラ傘下のFairlife社が侵害されたことで生産が停止しました。一方、ホワイトハウスはこの脅威の高まりに対抗するため、セキュリティ上の脆弱性を共有するための取り組みを進めています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 出典: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
83
🚨 悪意のあるINCマルウェアがSonicWallの脆弱性を悪用して組織を脅迫
セキュリティレポートによると、身代金要求INCがSonicWall SMA 1000のデバイスにある脆弱性を悪用することで、組織への侵入を可能にすることが明らかになりました。サイバーセキュリティ企業Resecurityによれば、このグループは、世界中の被害者を脅迫するために、電話や電子メールなどの圧力手法を用いています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 出典: securityaffairs.com
🚨 悪意のあるINCマルウェアがSonicWallの脆弱性を悪用して組織を脅迫
セキュリティレポートによると、身代金要求INCがSonicWall SMA 1000のデバイスにある脆弱性を悪用することで、組織への侵入を可能にすることが明らかになりました。サイバーセキュリティ企業Resecurityによれば、このグループは、世界中の被害者を脅迫するために、電話や電子メールなどの圧力手法を用いています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 出典: securityaffairs.com
セキュリティレポートによると、身代金要求INCがSonicWall SMA 1000のデバイスにある脆弱性を悪用することで、組織への侵入を可能にすることが明らかになりました。サイバーセキュリティ企業Resecurityによれば、このグループは、世界中の被害者を脅迫するために、電話や電子メールなどの圧力手法を用いています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 出典: securityaffairs.com
10
🚨 数千人の被害者を標的にしたランサムウェア集団を摘発
ユーロポールは、国際的な治安作戦でランサムウェア集団「KillSec」を摘発したと発表しました。この集団は世界中で約1,000人の被害者を標的にしていました。法執行機関は、ダークウェブ上にある集団のウェブサイトを掌握しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ 規制
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 出典: securityaffairs.com
🚨 数千人の被害者を標的にしたランサムウェア集団を摘発
ユーロポールは、国際的な治安作戦でランサムウェア集団「KillSec」を摘発したと発表しました。この集団は世界中で約1,000人の被害者を標的にしていました。法執行機関は、ダークウェブ上にある集団のウェブサイトを掌握しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ 規制
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 出典: securityaffairs.com
ユーロポールは、国際的な治安作戦でランサムウェア集団「KillSec」を摘発したと発表しました。この集団は世界中で約1,000人の被害者を標的にしていました。法執行機関は、ダークウェブ上にある集団のウェブサイトを掌握しました。
━━━━━━━━━━━━━━
📊 影響度: 📈 高
🏷️ 規制
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 出典: securityaffairs.com
37
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
閲覧回数 30,956
167人が討論中
2
#CanBTCReboundAfterFallingBelow60K?
閲覧回数 877,010
3,264人が討論中
3
#GlobalStocksFaceLongestLosingStreakSince2023
閲覧回数 334,416
2,185人が討論中
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
閲覧回数 43,170
121人が討論中
5
#AnthropicPlungesTowardIPOPriceonDay2
閲覧回数 172,904
1,339人が討論中
6
#TwentyOneCapitalAdds172.25BTC
閲覧回数 79,970
775人が討論中
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
閲覧回数 11,662
56人が討論中
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
閲覧回数 90,483
728人が討論中
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
閲覧回数 3,150
29人が討論中
10
#BitMineFaces$10.1BUnrealizedETHLoss
閲覧回数 6,324
32人が討論中