

#ledger
ledger
閲覧回数 965,187
1,479人が討論中
注目
最新

📱 ハードウェアウォレットが「スマホ」に?Ledger Atomはなぜこのタイミングで発表されたのか?
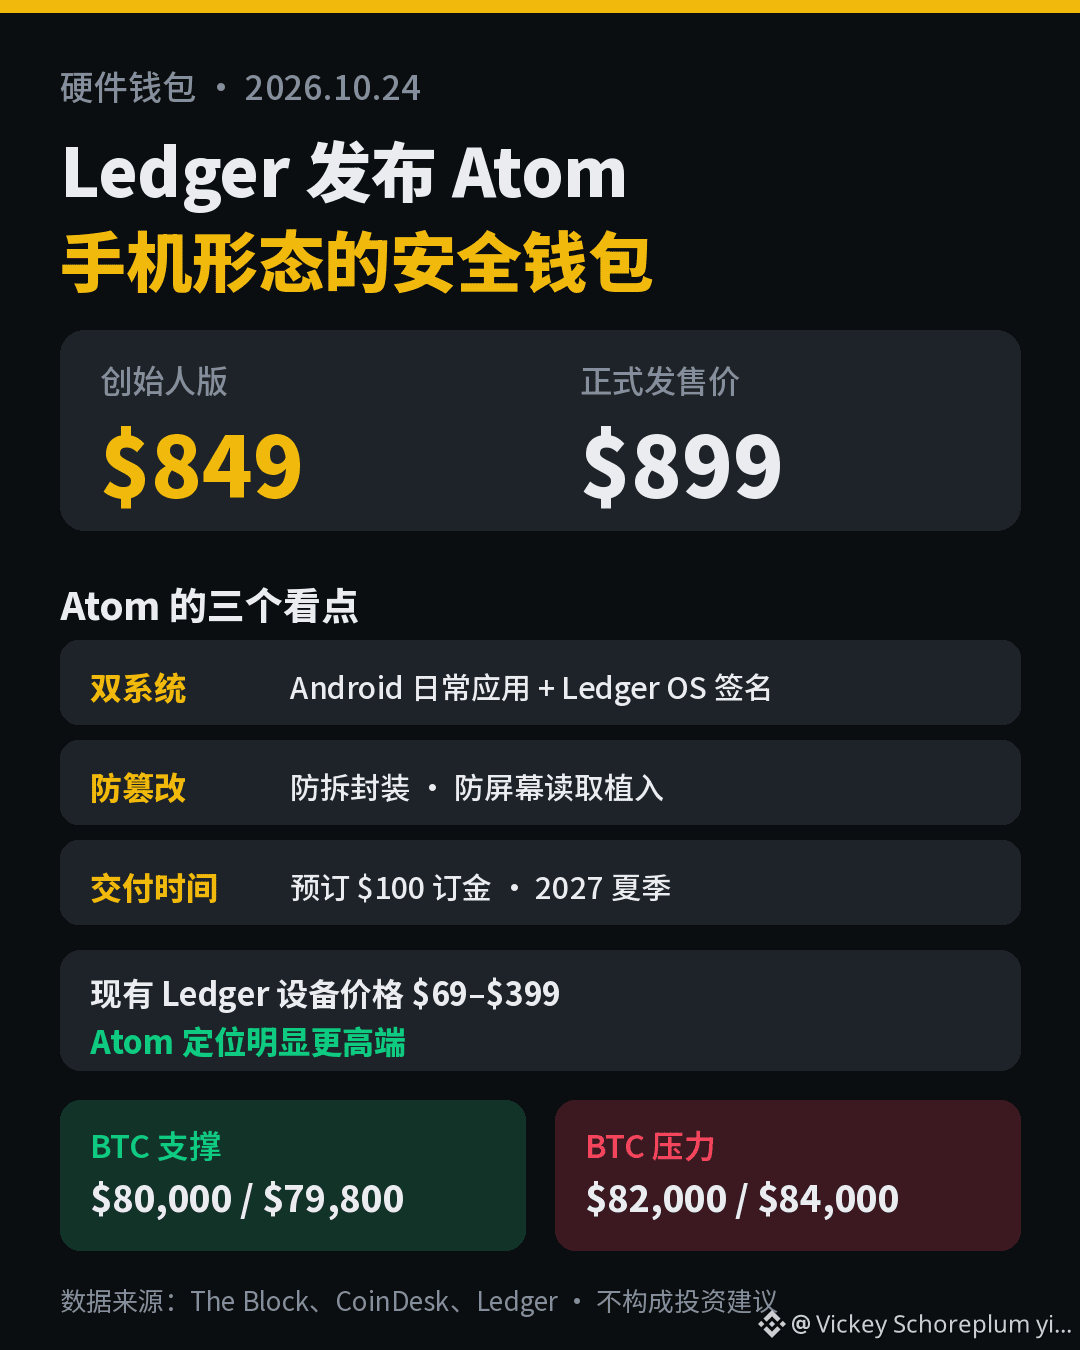
10月15日、Ledgerはパリで開催されたOp3nカンファレンスでAtomを発表しました。日常的なAndroidアプリを実行できる一方、独立したセキュリティチップを備えたデバイスです。The Blockの報道によると、創業者版の価格は849ドルで、全額返金可能な100ドルの予約金で予約できます。正式発売後の価格は899ドルとなる予定です。Ledgerの既存ハードウェアウォレットの価格帯は69~399ドルです。
📌 主なポイント
• デュアルシステム:Androidで日常的なアプリを処理し、署名はLedger OSのセキュアモードで実行
• 改ざん対策:最近のCryptoBilisのサプライチェーン事件を受け、開封防止パッケージや画面読み取り用インプラントへの対策を追加
• エコシステム:Solana MobileのSeekerアプリとの統合を計画
• 2027年夏の出荷を予定。現在は予約受付段階で、まだ完成品ではありません
💡 市場への影響
サプライチェーンのリスクを背景に、セルフカストディの安全性への関心が再び高まっています。しかし、Atomの出荷は2027年まで先のため、短期的な暗号資産価格への影響は限定的で、業界のナラティブとしての意味合いが大きいでしょう。セキュリティに関する主張は、実際のハードウェアで検証される必要があります。
📊 BTCの参考水準(現在価格は約80,800ドル、24時間で-1.3%)
• サポート:80,000ドル / 79,800ドル
• レジスタンス:82,000ドル / 84,000ドル
🤔 849ドルを払って「スマホ型」のウォレットを買いますか?それとも、普通のスマホとハードウェアウォレットを使い続けますか?コメントで教えてください 👇
👉 BTCを取引:https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ 以上は投資助言ではありません。リスクにご注意ください。
91

あなたのコールドウォレットは、出荷時点ですでにバックドアを仕込まれていた可能性があります——これは不安をあおる話ではなく、Ledger自身が認めたことです。
10月9日、Ledgerは、東南アジアの販売代理店CryptoBilis(インドネシア/マレーシア/フィリピン)が販売したデバイスに、未承認のハードウェアインプラントが隠されていたと公表しました。画面の信号を読み取って24語のシードフレーズを盗み、LTE経由で外部に送信していたとのことです。ユーザーに落ち度はなく、デバイスそのものが裏切り者だったのです。
Galaxy Researchが10月17日にオンチェーンで集計したところ、被害額は1M、被害ウォレットは474件でした。Bitqueryのそれ以前の集計では、2.9M/311アドレスでした。資金は7つのチェーン(、、、BNB Chainなど)を経由し、THORChainやTornado Cashを通じて資金洗浄されました。Tetherは0M USDTを凍結し、PeckShieldは.89MがBinanceのTRON入金アドレスに流れたことを追跡しました。
最もあきれるのは、その対応です。LedgerはAndroid端末を模した新機種Atomを99で発表しましたが、出荷は2027年半ばの予定で、被害者への交換対応もありません。短期的にできる対策は、ただ一つ——公式サイトからのみ購入することです。
#安全 #Ledger
104
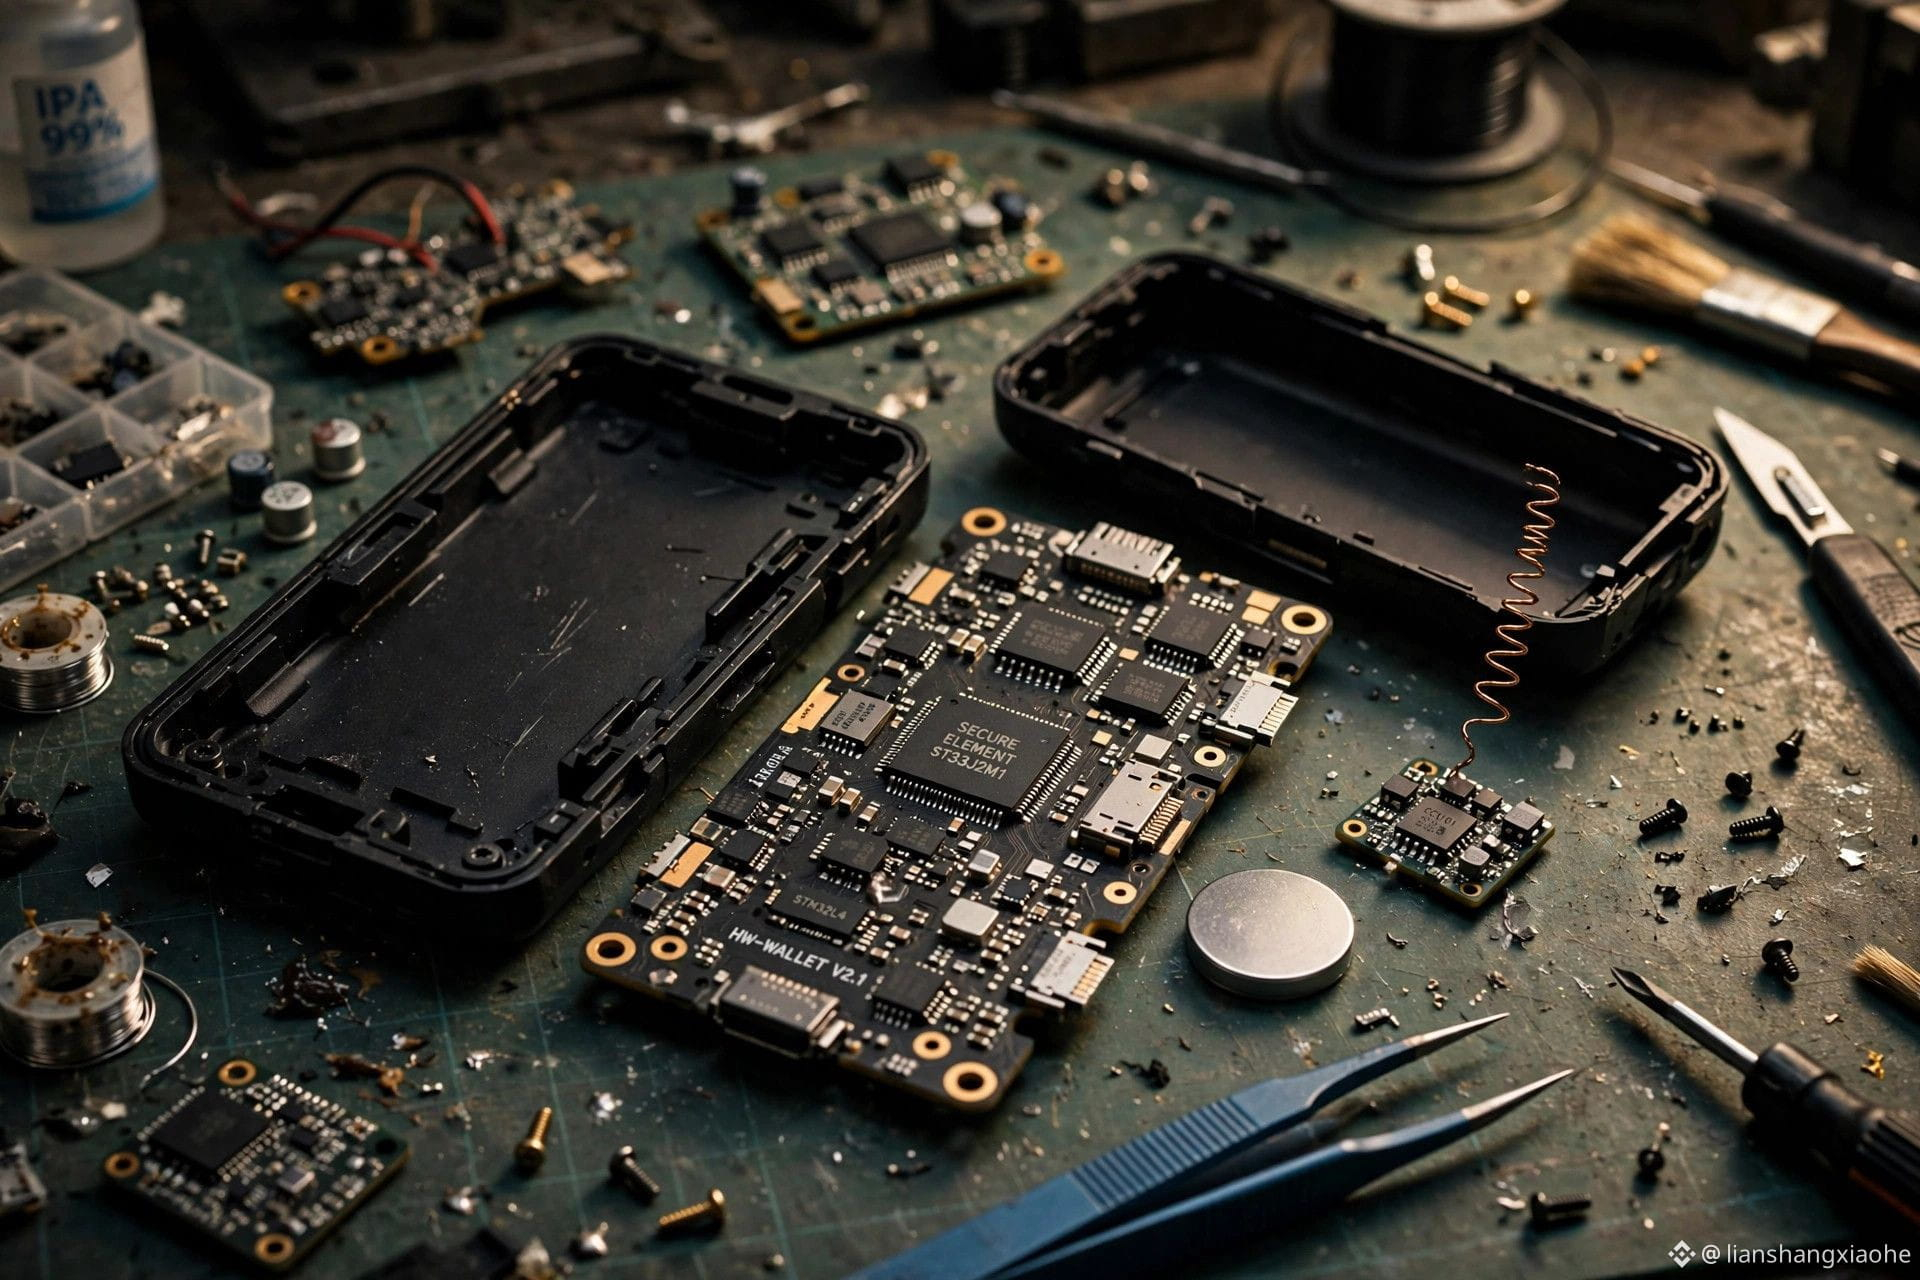
ハードウェアウォレットにとって最大の敵はハッカーではなく、販売代理店です。Ledgerは公式に10/10、東南アジアの販売代理店CryptoBilisが販売した端末にLTEの隠しインプラントが仕込まれていたことを確認しました。小さなバッテリーに交換してスペースを確保し、画面に24語のリカバリーフレーズが表示されると盗み見て、eSIM経由で直接送信。あなたがインターネットに接続する必要すらありません。さらに皮肉なことに、改造されたすべての端末でLedger公式のGenuine Checkは合格しており、セキュリティチップには最初から最後まで手が加えられていませんでした。オンチェーンの推定被害額は9000万〜1億200万ドル、対象は324個のウォレットで、最も被害が大きかったのはTRONの最大7050万ドルです。奇しくもLedgerはその2日前、暗号資産対応スマートフォンAtomを849ドルで発表したばかり。公式のうたい文句は、こうした世界のために作られた、というものです。注意喚起:Ledgerを第三者の販売経路から購入したことがある人は、その端末を使うのをやめ、新品のシードに移行してください。 #Ledger #ハードウェアウォレット
ハードウェアウォレットにとって最大の敵はハッカーではなく、販売代理店です。Ledgerは公式に10/10、東南アジアの販売代理店CryptoBilisが販売した端末にLTEの隠しインプラントが仕込まれていたことを確認しました。小さなバッテリーに交換してスペースを確保し、画面に24語のリカバリーフレーズが表示されると盗み見て、eSIM経由で直接送信。あなたがインターネットに接続する必要すらありません。さらに皮肉なことに、改造されたすべての端末でLedger公式のGenuine Checkは合格しており、セキュリティチップには最初から最後まで手が加えられていませんでした。オンチェーンの推定被害額は9000万〜1億200万ドル、対象は324個のウォレットで、最も被害が大きかったのはTRONの最大7050万ドルです。奇しくもLedgerはその2日前、暗号資産対応スマートフォンAtomを849ドルで発表したばかり。公式のうたい文句は、こうした世界のために作られた、というものです。注意喚起:Ledgerを第三者の販売経路から購入したことがある人は、その端末を使うのをやめ、新品のシードに移行してください。 #Ledger #ハードウェアウォレット
141

🕵️ ハードウェアウォレットは突破されていないのに、資産が消えた:問題は「どこで買ったか」
最近、Ledgerのチップ仕込み事件がまだ波紋を広げていて、この数日も多くの人が再び話題にしています。改めて注意喚起しておきます。
まず、判明している事実:
🔹 Ledgerは10月13日、東南アジアの販売代理店CryptoBilis経由で販売されたデバイスに、画面に表示される24個のリカバリーフレーズを読み取れる隠しハードウェアが取り付けられていたと発表
🔹 オンチェーンの集計方法はまちまちです。Galaxy Researchの集計では、被害アドレスは約474件、被害額は約9,100万ドルで、そのうち約5,660万ドルは攻撃者のウォレットに残っています。一方で、300超のウォレット、8,600万ドル以上とするアナリストもいます
🔹 最初の少額の不正流出は9月8日に確認されたとする投稿もあります
🔹 Trezorは2027年1月1日から正規販売代理店を削減すると発表し、関係するパートナーへの新規出荷をすでに停止しました。また、自社デバイスが侵害されたことを示す証拠はないとしています
最もショックなのは、セキュリティチップ自体は一つも突破されていないことです。侵害されたのは、箱と輸送の段階でした。
私の考え:
ハードウェアウォレットが防げるのは「オンライン上の人」であって、「あなたの箱を開けた人」からは守れません。数十元を節約しようと非公式ルートで買うのは、リカバリーフレーズの管理を見知らぬ人に任せるのと同じです。
すぐに真似できる習慣をいくつか:
1. 公式サイトか、ブランドが明示している販売ルートだけで購入する
2. 届いたらまず、封印状態と公式のデバイス認証手順を確認する
3. リカバリーフレーズは必ず自分で生成する。「あらかじめ設定されたリカバリーフレーズカード」が付属していたら、すぐに捨てる
4. 多額の資産は分散して保管し、1台のデバイスにすべてを預けない
あなたのハードウェアウォレットはどこで買いましたか?公式サイト、ECサイト、それとも中古?コメント欄で教えてください👇
#硬件钱包 #资产安全 #Ledger #暗号資産セキュリティ
3

·
--
10月9日、暗号資産界で最も信頼されていた金庫がこじ開けられた。Ledgerの暗号化システムは無傷で、フィッシングリンクをクリックした人もいない。問題はもっと前の段階にあった。デバイスが手元に届く前に、誰かがあなたのリカバリーフレーズを盗み見ていたのだ。
まず、今回何が起きたのか。10月9日、オンチェーン調査員のSpecterが、XやRedditでLedgerユーザーの盗難被害報告が相次いでいるのを発見した。オンチェーンの痕跡をたどると、300を超えるウォレットがビットコイン、イーサリアム、トロンなど複数のチェーンで一か所に集約され、空にされていた。第三者の調査員は、被害額を8,600万〜9,300万ドルと推定している。その後Ledgerは2度にわたり声明を発表し、確認済みの事例はすべて、東南アジアの同じ販売代理店CryptoBilisから購入されたデバイスで発生しており、被害デバイスの1台から不正なハードウェア埋め込み部品が実際に見つかったと認めた。
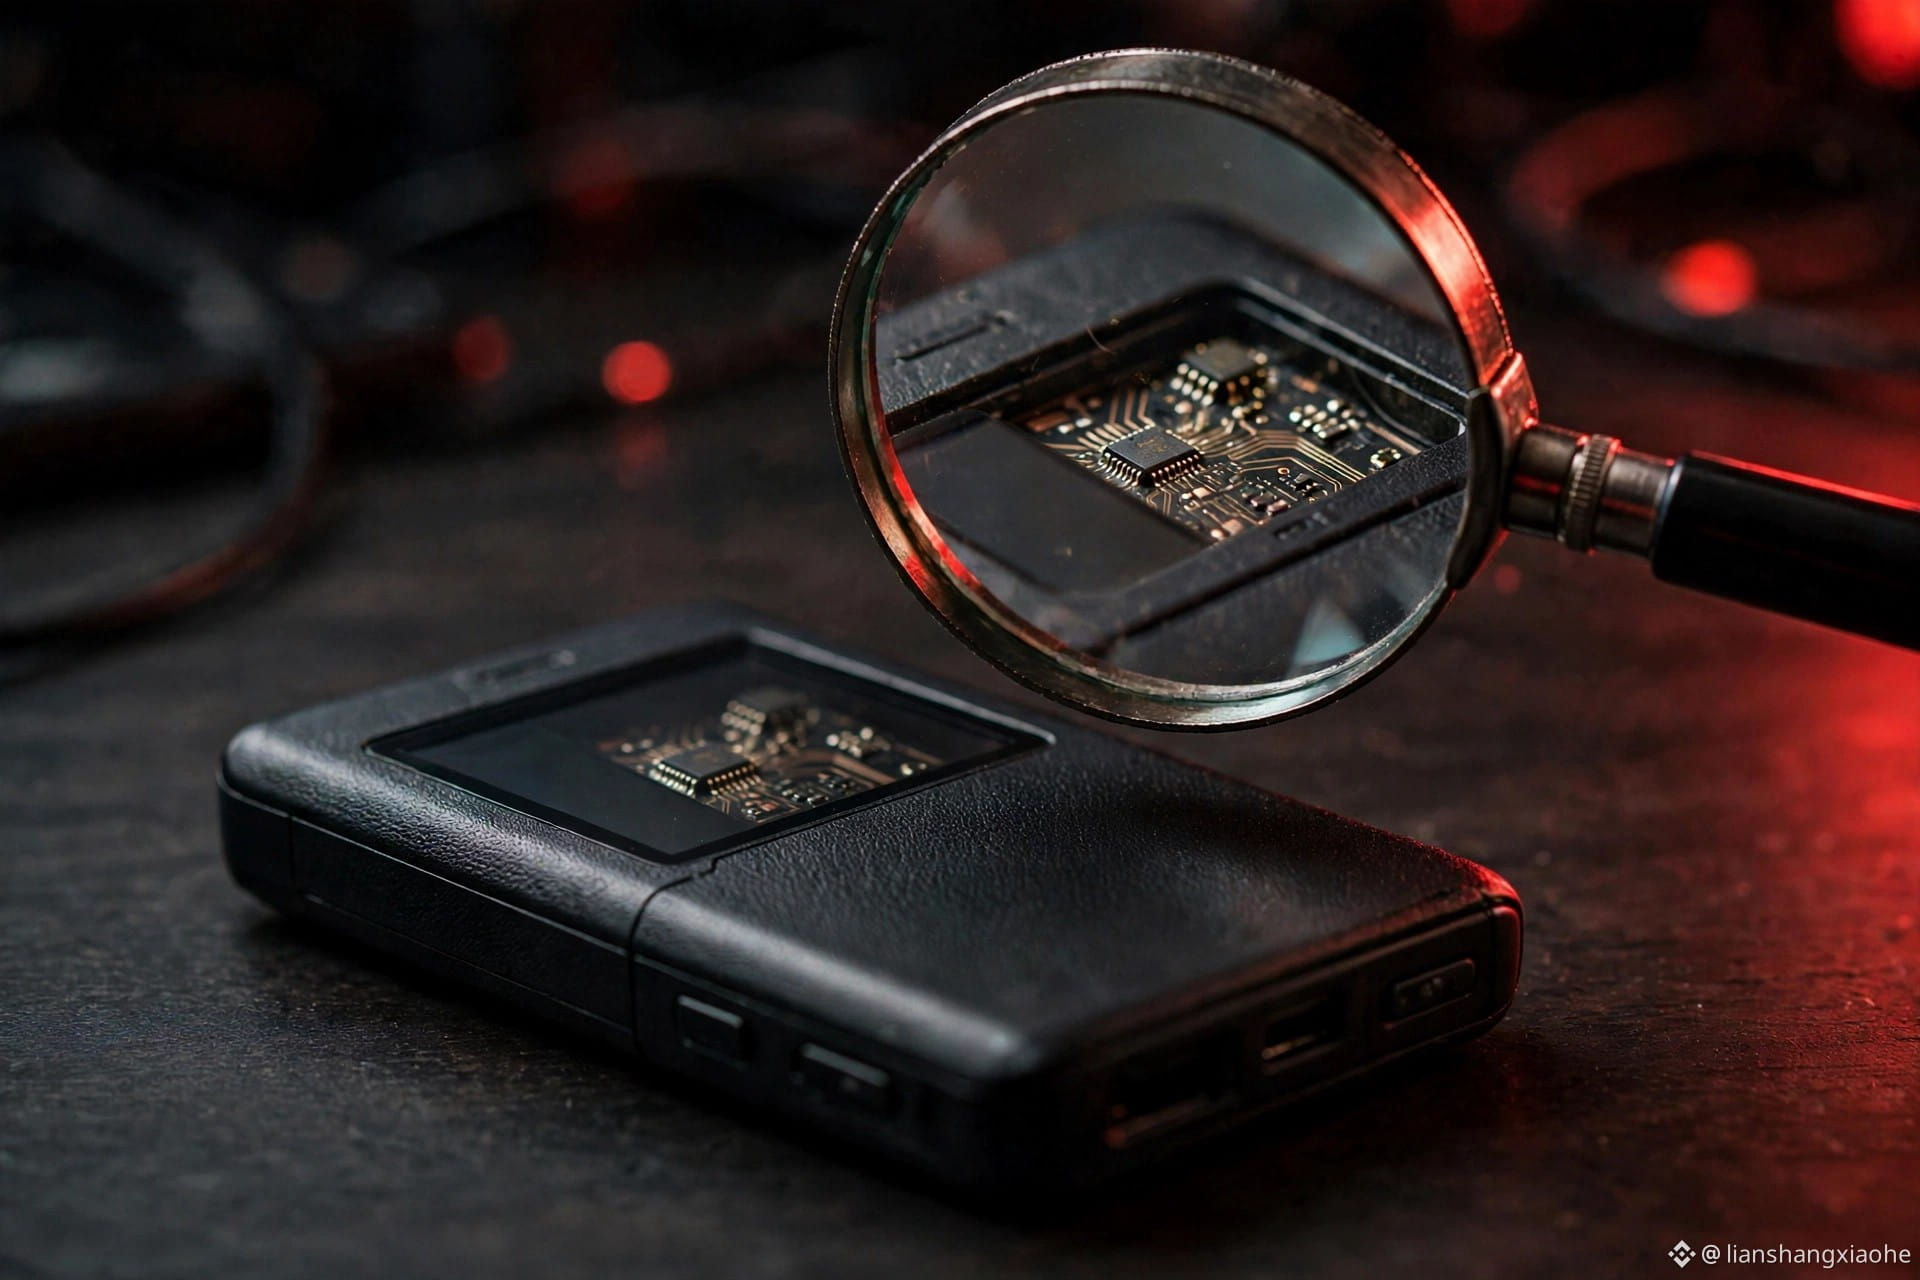
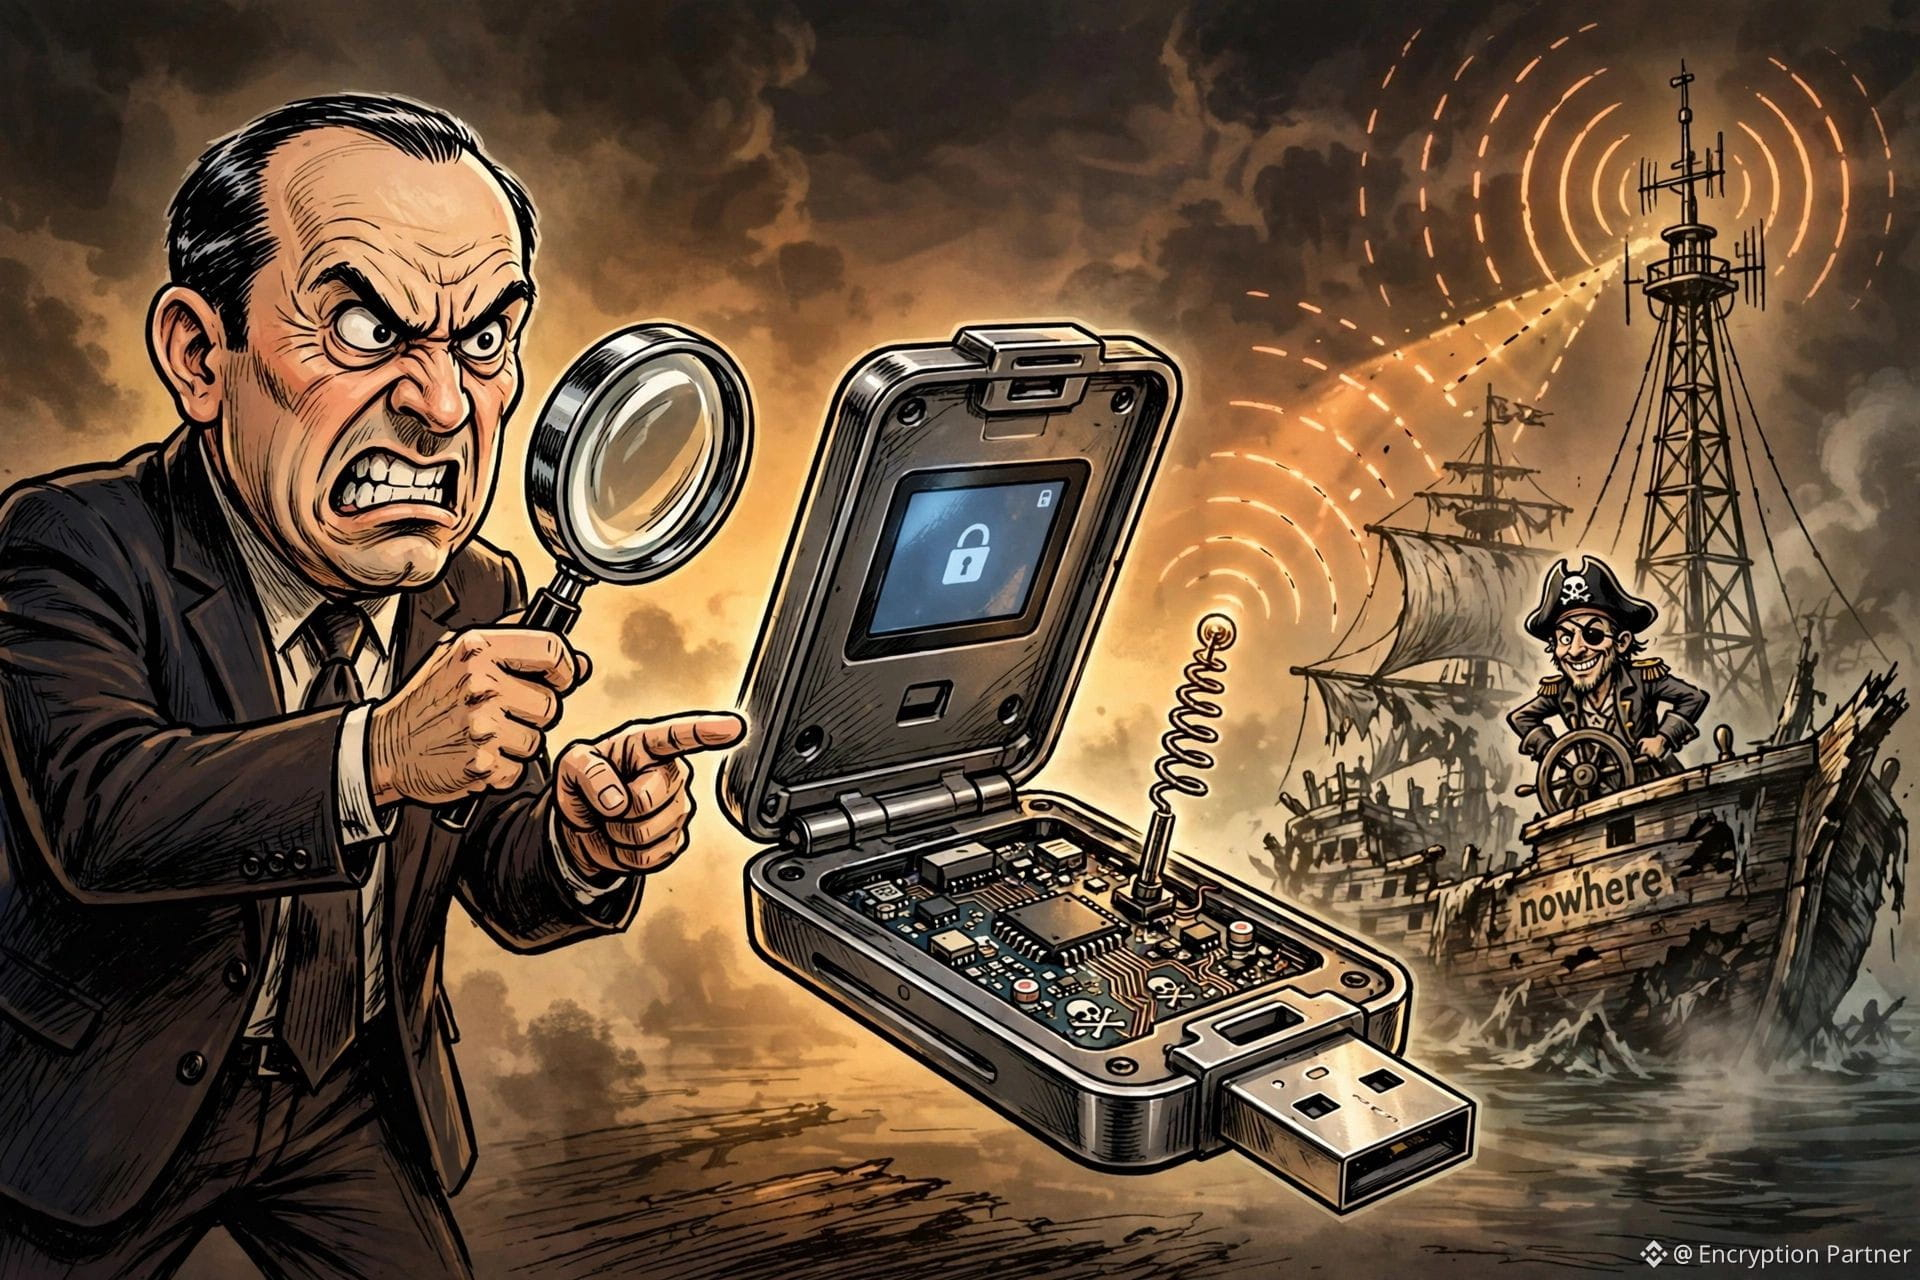
この埋め込み部品がどう動作するのか、Mt.Goxの元CEO、Mark Karpelèsが未開封のデバイスを分解して確かめた。画面のクッション材の下には小型モジュールが隠されていた。画面のSPIデータ線につながったマイクロコントローラー、eSIM搭載のLTEモジュール、そしてアンテナが1本。電源を入れてリカバリーフレーズを生成すると、画面に単語が1つずつ表示され、書き留めるよう促される。その間、このモジュールは画面のデータ線に接続して同期しながら盗み聞きし、24個の単語をすべて記録して、モバイルネットワーク経由で攻撃者に送信する。その後は簡単だ。攻撃者はリカバリーフレーズを使って、ウォレットの中身を丸ごと抜き取る。
一番ショックなのは、Ledgerの正規品チェックを通過してしまうことだ。セキュアエレメントは本物、リカバリーフレーズも本物、署名も本物。セキュアエレメントは秘密鍵の外部への取り出しを防げるが、誰かが画面を撮影するのまでは防げない。秘密鍵がデバイスから外に出ることは一度もなかった。それでも、画面に表示されていたほんの数秒の間に、リカバリーフレーズが盗まれてしまった。
さらに背筋が寒くなるのは、この仕組みがすでに3世代目まで進化していることだ。初代はまだ手作業で配線を追加する方式で、バッテリーも一回り小さいものに交換する必要があった。2代目ではフレキシブル基板に変更。そして最新の3代目が最も恐ろしい。筐体を開けても、純正バッテリーも純正メインボードもそのまま残っていて、筐体上部の縁に細い黒いアンテナが1本増えているだけだ。これは個人の手作業などではなく、研究開発と改良、組織的な実行能力を備えたサプライチェーン攻撃だ。
この件が私たち一般投資家に何を意味するのか、3つに分けて話そう。1つ目、ハードウェアウォレットは必ず公式サイトから買うこと。販売代理店がどれほど正規に見えても、数十元安くても、手を出さないこと。今回の被害はすべて販売代理店経由で、公式サイトからの直販品には1台も被害がなかった。2つ目、商品が届いてもすぐに使わず、包装の封印を確認し、重さを確かめ、本体に異物がないか調べること。おかしいと思ったら、すぐ公式サポートに連絡しよう。正直なところ、3代目のアンテナは深く隠されているので、手触りだけで見抜くのは難しいかもしれない。だから一番確実なのは、やはり1つ目の対策、公式サイトから買うことだ。今回Ledgerが案内しているのは、未使用のデバイスは初期化せず、すでに使っている場合は新しいリカバリーフレーズに切り替えること。3つ目、Ledgerが電話やDMで24個の単語を聞き出そうとすることは絶対にない。聞いてくる相手は誰であれ詐欺師だ。この事件のあと、公式サポートを装ったフィッシング詐欺が必ず出てくる。
さらに、ブラックユーモアのような後日談もある。Chainalysisは10月16日、タスク詐欺を働いていた詐欺師が、だまし取った資金をこのような改造Ledgerに保管していたところ、攻撃者にビットコイン60枚、約490万ドル相当を一気に奪われたと明らかにした。詐欺師が詐欺師に盗まれた。オンチェーンに特別扱いはない。
私の意見は一言で言えば、ハードウェアウォレットはハッカーからは守ってくれるが、安さに目がくらむ自分からは守ってくれない。ウォレットを買うときに節約したわずかなお金が、全財産を賭けることにつながる。
あなたのハードウェアウォレットはどこで買った?公式サイト、それとも販売代理店?コメント欄で教えて。以前の私と同じように、手軽さを優先してサードパーティ経由で買った人がどれくらいいるか見てみたい。
#硬件钱包 #Ledger #防骗 #サプライチェーン攻撃
—— web3韭菜小凯
免責事項:本記事は個人の学習・情報共有を目的としたものであり、いかなる投資助言も構成しません。市場にはリスクがあります。投資は慎重に行ってください。
47
·
--
$AAPLB 😱 購入前にハッキング:Ledgerで1億ドルの被害
ハードウェアウォレットは、もはや絶対的な安全の代名詞ではないのでしょうか?大胆なハッキング計画の詳細が明らかになりました。犯人たちは販売前のLedgerウォレットを物理的に横取りし、基板を改造して、何も知らない購入者に送りつけていました。その結果、1億ドルが盗まれました。箱とホログラムを確認しましょう!
#Ledger
{spot}(AAPLBUSDT)
$AAPLB 😱 購入前にハッキング:Ledgerで1億ドルの被害
ハードウェアウォレットは、もはや絶対的な安全の代名詞ではないのでしょうか?大胆なハッキング計画の詳細が明らかになりました。犯人たちは販売前のLedgerウォレットを物理的に横取りし、基板を改造して、何も知らない購入者に送りつけていました。その結果、1億ドルが盗まれました。箱とホログラムを確認しましょう!
#Ledger
ハードウェアウォレットは、もはや絶対的な安全の代名詞ではないのでしょうか?大胆なハッキング計画の詳細が明らかになりました。犯人たちは販売前のLedgerウォレットを物理的に横取りし、基板を改造して、何も知らない購入者に送りつけていました。その結果、1億ドルが盗まれました。箱とホログラムを確認しましょう!
#Ledger
51

·
--
9,320万ドルはあくまで初期の数字にすぎない。Ledgerのスパイチップ事件を受け、オンチェーンの推計額は約1億200万ドルに上方修正され、324個のウォレットが空にされた。時系列は明らかだ。攻撃者は9月26日から41件の少額テストを行い、10月9日に一斉に実行した。チップは画面の下層に隠されており、初期設定時に24語のリカバリーフレーズが表示されると、その情報を直接読み取り、LTE経由で送信した。セキュアチップ自体は侵害されていない。その後の対応も広がっている。Ledgerは東南アジア各地と香港の販売代理店に販売停止を要請し、Tetherは約1,000万ドル相当のUSDTを凍結した。ハードウェアウォレットを買う際、今後も第三者の販売チャネルを利用しますか?コメント欄で意見を聞かせてください。
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(情報源:CoinDesk、Blockhead)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資判断は慎重に行ってください。
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(情報源:CoinDesk、Blockhead)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。投資判断は慎重に行ってください。
249
記事
安全のためにコールドウォレットを買ったのに、スパイ機能を仕込まれた端末を手にしてしまった想像してみてください。自分で暗号資産を管理しようと、ハードウェアウォレットを購入して設定しました。ところが、そこにはすでに他人が仕込んだ部品が組み込まれていて、リカバリーフレーズを盗み取っていたのです。
Ledgerが明らかにしたのは、まさにこのような攻撃です。この件は10月19日も引き続き議論されています。ここで大切なのは、確認済みの事実とセンセーショナルな見出しを区別することです。
安全のためにコールドウォレットを買ったのに、スパイ機能を仕込まれた端末を手にしてしまった
想像してみてください。自分で暗号資産を管理しようと、ハードウェアウォレットを購入して設定しました。ところが、そこにはすでに他人が仕込んだ部品が組み込まれていて、リカバリーフレーズを盗み取っていたのです。
Ledgerが明らかにしたのは、まさにこのような攻撃です。この件は10月19日も引き続き議論されています。ここで大切なのは、確認済みの事実とセンセーショナルな見出しを区別することです。
Ledgerが明らかにしたのは、まさにこのような攻撃です。この件は10月19日も引き続き議論されています。ここで大切なのは、確認済みの事実とセンセーショナルな見出しを区別することです。
1
674

·
--
ブリッシュ
LedgerとカルプレスがXで言い争い、どうやら両者とも正しい
カルプレス:Ledgerはインプラントのことを知っていたのに、警告を載せたのは学習用セクションだけ。もっと目立つ形で警告していれば、9,000万ドル超の損失を防げたはずだという。だがそれは研究者の推定で、Ledgerの見解ではない。損失を防げたということも、誰も証明していない
CEOのパスカル・ゴティエはこう返した。「Mt. GoxのCEOが言うとはね……おいおい。君は白馬の騎士じゃない。現実を見ろ」
両者とも正しい。数えているものが違うからだ
Ledgerが数えているのは、確認済みの資金流出。現時点では東南アジアでのみ発生している
カルプレスが数えているのは、発見されたインプラント。10月15日時点で彼のデータベースには確認済みが12件あり、現在は13件。そのうち8件は販売元がCryptoBilisではない。そこで「confirmed」と付けているのは彼自身だ
そして口論より重要なのは、Ledgerのガイドにあるこの一文だ。Secure Elementが本物なら、Genuine Checkでは後付けされた部品を検出できない
だからウォレットはメーカーから直接買うこと。今、転売業者から買うのは賭けだ
#Ledger #HardwareWallets
135
·
--
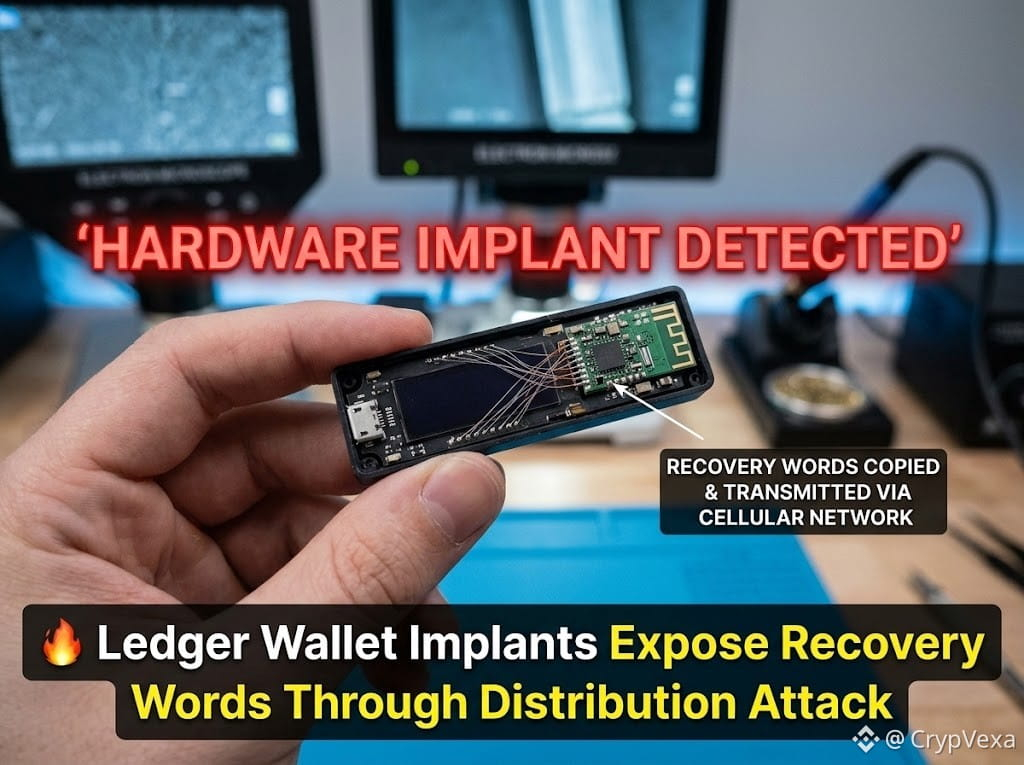
🚨 Ledgerウォレットに隠されたハードウェアインプラント!🔐
Ledgerは、東南アジアの販売代理店CryptoBilisを通じて販売されたデバイスに、不正なインプラントが仕込まれていたことを確認しました。
🔑 インプラントはセットアップ中に24単語のリカバリーフレーズを取得
📡 盗まれたフレーズはLTE/携帯電話ネットワーク経由で送信
💰 暗号資産の損失額は数千万ドルに達したと報告されています
🏭 Ledgerによると、自社のシステム、セキュアエレメント、OSは侵害されていません
⚠️ これは特定地域の流通網を狙った攻撃であり、Ledgerのソフトウェア全体に及ぶ侵害ではありません。
🛡️ ハードウェアウォレットは信頼できる販売経路から購入し、リカバリーフレーズは決して他人に教えないでください。
#Ledger #CryptoSecurity #Bitcoin #HardwareWallet #Crypto
1
66
·
--
👀 数時間前、Ledgerがまた「言行不一致」を指摘された
マウントゴックスの元CEO、Mark Karpelès氏が今日、Xで痛烈に批判。Ledgerのカスタマーサポートは、安全チップが物理的な改ざんを検知でき、「ハードウェアを追加しても真正性チェックを通過できない」と説明していた。しかし公式ドキュメントには、純正チップが改変されていなければ、真正性チェック(Genuine Check)ではスパイウェアの埋め込みを検出できないとはっきり書かれている。
つまり、サポートの説明とドキュメントの内容が、真っ向から食い違っている。
さらに厳しいのは、Ledger自身が今年3月のAcademy記事に、埋め込みの実物写真を掲載していたこと。脅威はずっと前から文書化されていた。
Karpelès氏の試算によると、2か月足らずで、こうした「ハードウェアの追加」による被害は9,000万ドル超に上る(Bitqueryの集計では累計1億200万ドル、324個のウォレット)。
彼はこう問いかける。「検出できないと知りながら『検出できる』と保証するのは、消費者を誤解させることにならないのか?」
良い点もある。①公式ドキュメントは隠しておらず、限界も明確に記されている ②疑問を徹底的に追及する人がいるのは悪いことではない。Karpelès氏は分解調査を行い、誰もが被害を避けられるよう公開の検査リストを作成した ③業界も対策を強化している。Ledgerは販売代理店を削減し、Trezorも続いている
リスクについてひと言:ハードウェアウォレットは公式サイトか正規販売ルートでのみ購入し、第三者の格安品には手を出さないこと。
これはサポートの言い間違いだと思う?それとも、本当に誤解を招く説明だった?
$BTC $ETH $SOL
#硬件钱包 #Ledger
情報源:Odaily / ChainCatcher(Karpelès氏が10月19日にXへ投稿)
参考情報であり、投資助言ではありません
285

暗号資産界で、とんでもない泥仕合が勃発。2014年にマウントゴックスの85万枚の$BTCを失ったMark Karpelèsが、LedgerのCEOに向かってこう言った——「お宅のウォレットにはスパイチップが仕込まれてる。早く警告してくれてたら、9000万ドルも被害を抑えられたのに」。
経緯を整理するとこう。正規品のLedgerを分解したところ、アンテナ付きの隠し基板が仕込まれていた。ウォレットの設定中に24個のリカバリーフレーズを盗み録りし、携帯電話の電波で詐欺師に送信する仕組みだという。第三者は被害額を9000万ドル超と推定しているが、Ledgerはこの金額を認めていない。
Karpelès:「あなたたちは3月に、自社アカデミーでこうしたチップの埋め込みについて書いていた。つまり、前から知っていたんだろう。なぜ大々的にユーザーへ警告しなかった?」
CEOのGauthierはまず「事実に基づいて話してほしい」と言い、さらにこう切り返した。「マウントゴックスのCEOが言うことか……なあ、君は白馬の騎士じゃないんだ。目を覚ませ」
笑える。コイン紛失の始祖が、金庫番に盗難対策を説いてる。さらに痛いのは、Ledgerが自社の真贋判定では、安全チップが交換されずに手を加えられただけの埋め込みを検出できないと認めたこと。今回の被害者が買ったのは、正規品だった。
コメント欄で賭けよう——
A:Ledger側。詐欺師を防げないのは自己責任。マウントゴックスに発言権はない
B:Karpelès側。痛い目に遭った人だからこそ、どこに落とし穴があるかわかる。注意喚起は正しい
A/Bで投票して、ついでにあなたのウォレットが公式経由かサードパーティー経由かも教えて。
$ETH #硬件钱包 #Ledger #マウントゴックス
暗号資産界で、とんでもない泥仕合が勃発。2014年にマウントゴックスの85万枚の$BTC を失ったMark Karpelèsが、LedgerのCEOに向かってこう言った——「お宅のウォレットにはスパイチップが仕込まれてる。早く警告してくれてたら、9000万ドルも被害を抑えられたのに」。
経緯を整理するとこう。正規品のLedgerを分解したところ、アンテナ付きの隠し基板が仕込まれていた。ウォレットの設定中に24個のリカバリーフレーズを盗み録りし、携帯電話の電波で詐欺師に送信する仕組みだという。第三者は被害額を9000万ドル超と推定しているが、Ledgerはこの金額を認めていない。
Karpelès:「あなたたちは3月に、自社アカデミーでこうしたチップの埋め込みについて書いていた。つまり、前から知っていたんだろう。なぜ大々的にユーザーへ警告しなかった?」
CEOのGauthierはまず「事実に基づいて話してほしい」と言い、さらにこう切り返した。「マウントゴックスのCEOが言うことか……なあ、君は白馬の騎士じゃないんだ。目を覚ませ」
笑える。コイン紛失の始祖が、金庫番に盗難対策を説いてる。さらに痛いのは、Ledgerが自社の真贋判定では、安全チップが交換されずに手を加えられただけの埋め込みを検出できないと認めたこと。今回の被害者が買ったのは、正規品だった。
コメント欄で賭けよう——
A:Ledger側。詐欺師を防げないのは自己責任。マウントゴックスに発言権はない
B:Karpelès側。痛い目に遭った人だからこそ、どこに落とし穴があるかわかる。注意喚起は正しい
A/Bで投票して、ついでにあなたのウォレットが公式経由かサードパーティー経由かも教えて。
$ETH #硬件钱包 #Ledger #マウントゴックス
10
·
--
📰 スパイチップが見つかったLedgerのハードウェアウォレット、9,000万米ドル相当の暗号資産盗難事件の捜査対象に
マレーシアの小売業者が販売したハードウェアウォレットから隠されたスパイチップが見つかり、Ledgerは、報告された9,000万米ドル相当を超える暗号資産盗難について調査しています。
出典 : Analytics And Insight
日時 : 2026-10-18 14:30:00
クレジット : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
下のコメント欄でご意見をお聞かせください
マレーシアの小売業者が販売したハードウェアウォレットから隠されたスパイチップが見つかり、Ledgerは、報告された9,000万米ドル相当を超える暗号資産盗難について調査しています。
出典 : Analytics And Insight
日時 : 2026-10-18 14:30:00
クレジット : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
下のコメント欄でご意見をお聞かせください
162

·
--
🚨 $BTC LEDGERセキュリティ警報:スパイ用インプラント検出プロジェクト始動! 🛡️
📊 Mt. Goxの元CEO、マーク・カルプレス氏が、Ledgerのハードウェアウォレットに隠されたスパイ用インプラントをスキャンする低コストのデバイスを支援しています。コールドストレージに対するユーザーの信頼強化を目指す取り組みです。 🦈 この動きにより、スマートマネーが万全な資産保管を求めるなか、「クリーンウォレット」へのアップグレードが一気に広がる可能性があります。 💡 カストディリスクへの警戒が続く市場では、ウォレットの完全性を検証できるツールは、たちまち信頼を集めるでしょう。
🤔 この技術によって、セキュリティ重視のトレーダーと、旧型ハードウェアを使い続ける人たちとの力関係はどう変わるでしょうか? 👇
⚠️ これは金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #BTC #Security #Ledger #Crypto
🔥 🦈
21
·
--
Ledgerは、端末が管理下を離れた後、特定の流通経路を通じて発生した事案であり、チップ、OS、サーバーは侵害されていないと説明しています。また、店頭での端末の展示を中止し、返品された端末の再販売を禁止するよう求めました。お使いの端末の出所をどのように確認していますか? 🔐📦🛡️
確認時点でBinanceで最も取引された銘柄 — 10月18日、イスタンブール時間22:57:$BTC、$ETH、$ZEC (Binance Spot、24時間の取引高。ステーブルコインと法定通貨は除外)。市場全般の動向を示すもので、Ledgerのニュースとの因果関係はありません。
#أمن_المحافظ #Ledger
Ledgerは、端末が管理下を離れた後、特定の流通経路を通じて発生した事案であり、チップ、OS、サーバーは侵害されていないと説明しています。また、店頭での端末の展示を中止し、返品された端末の再販売を禁止するよう求めました。お使いの端末の出所をどのように確認していますか? 🔐📦🛡️
確認時点でBinanceで最も取引された銘柄 — 10月18日、イスタンブール時間22:57:$BTC 、$ETH 、$ZEC (Binance Spot、24時間の取引高。ステーブルコインと法定通貨は除外)。市場全般の動向を示すもので、Ledgerのニュースとの因果関係はありません。
#أمن_المحافظ #Ledger
確認時点でBinanceで最も取引された銘柄 — 10月18日、イスタンブール時間22:57:$BTC 、$ETH 、$ZEC (Binance Spot、24時間の取引高。ステーブルコインと法定通貨は除外)。市場全般の動向を示すもので、Ledgerのニュースとの因果関係はありません。
#أمن_المحافظ #Ledger
170

·
--
Ledgerのハードウェアインプラント盗難で、詐欺師がビットコイン480万ドル相当を失う
Chainalysisによると、タスク詐欺の運営者は9月22日、60ビットコイン超(約480万ドル相当)を3つのLedgerアドレスに移した。その後、10月9日に窃盗犯が各アドレスから1回の送金で資金をすべて抜き取り、盗難資金としてフラグが付けられた集約用ウォレットに送金した。関連する詐欺ウォレットのうち最大のものは、106回の送金で136万ドルを送金していた。各Ledgerアドレスからは約164万ドルが引き出された。
Ledgerは、CryptoBilisが販売した署名デバイスに不正なハードウェアインプラントが仕込まれていたことを突き止めた。このインプラントはLTE対応のeSIMを介して24語のリカバリーフレーズを取得し、外部に送信していた。Specterの推計では、CryptoBilisに関連する損失は、ビットコイン、イーサリアム、TRONを合わせて8,600万ドルを超える。Ledgerは、CryptoBilis製ハードウェアの利用者に対し、新しいリカバリーフレーズを設定した別の署名デバイスへ資産を移すよう勧告している。
あなたやチームは、サプライチェーンのリスクについてハードウェアウォレットを監査したことがありますか?
#Bitcoin #Ledger #CryptoSecurity #TaskScam #FinTech
1
6

·
--
コールドウォレットが崩壊!9000万ドルが一瞬で消えた。公式の自己調査でも見つけられない?!⚠️
前から言ってきた:コールドウォレットは金庫じゃない。金庫の形をした引き出しにすぎない。信じたくなくても、今日のLedgerの一件はまさに自業自得だ。
まずはデータを見てほしい。東南アジアの販売代理店CryptoBilisが販売したLedger端末に、犯罪グループが細工をしていた。端末を分解し、画面の配線にスパイチップをはんだ付けしていたのだ。初期設定時に画面に表示される24個のリカバリーフレーズを読み取り、内蔵LTEで一味の拠点へ送信していた。秘密鍵チップは無傷で、署名も正常。Ledger公式の真贋チェックでも見抜けず、Ledger自身もそれを認めた。
オンチェーンの調査員の推計では、9320万ドル、315個のウォレットが消えた。Tetherはそのうち1000万USDTを凍結したが、残りはほぼ取り戻せない。クアラルンプールの店舗が閉店したのは10月9日だが、資金はその前に失われていた。
何がいちばん腹立たしいか? 元Mt.GoxのKarpelesは今年3月の時点で端末を分解し、この埋め込み部品を発見していた。つまりLedgerは、その手口をすでに知っていた。それなのに警告は不十分。今日になってCEO同士がネット上で罵り合い、「君は白馬の騎士でもないだろう」とまで言っている。要するに、この責任をLedgerは逃れられない。3月に知っていたのに、問題が表面化したのは10月。その間の7か月に端末を買った人は、いったい誰に訴えればいいのか?
だから結論はシンプル。資産を守るための5か条を、わかりやすく言うとこうだ。ハードウェアウォレットは必ず公式サイトから買う。販売代理店の数十元の安さに飛びつかない。Trezorはすでに第三者の販売代理店を減らし始めていて、流れは明らかだ。届いたらまず確認する。配線に見慣れない小さな基板があったり、はんだ付けが雑だったりしたら、迷わず返品する。リカバリーフレーズは必ず手書きし、絶対にオフラインで保管する。これは最低限の最低限だ。大きな資産は複数のウォレットに分散し、ひとつのウォレットに全財産を入れない。今回の315個のウォレットが悪い見本だ。CryptoBilisからLedgerを買った人は、公式の指示に従うこと。初期設定していない端末は初期設定せず、すでに使った人は急いで資産を新しい端末と新しいリカバリーフレーズに移そう。
$BTC $ETH $BNB あなたのウォレットに眠っている資産に、絶対の安全はない。いちばん狙いやすいカモにならないことだ。
コメントで教えて:今でも大金をコールドウォレットに預ける勇気はある?
#Ledger #硬件钱包 #防骗 #コールドウォレットの安全性
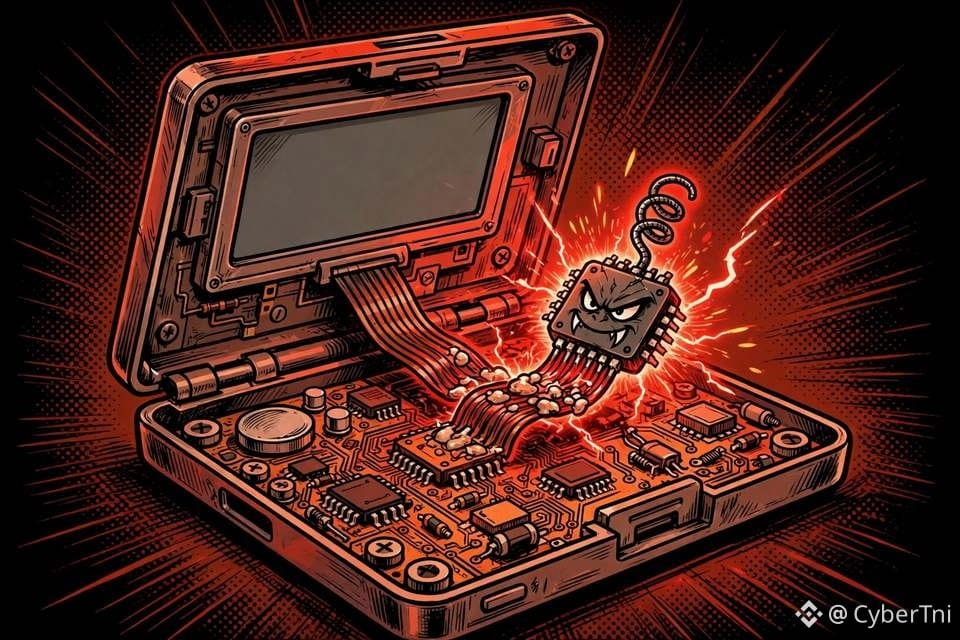
169
85万枚BTCを失った人物が「Ledgerは3月の時点で、デバイスに盗聴チップが入っていると知っていた」と発言。CEOの返答は「今度は君が白馬の騎士になる番か?」
Mt. Goxの元CEO、Mark Karpelèsがデバイスを分解したところ、24個のシードフレーズを盗み出せる隠し回路基板を発見。Ledger自身が3月に公開したセキュリティガイドには、同種のスパイチップの写真が掲載されており、Genuine Checkでは検出できないと自ら認めていた——正規のセキュリティチップが残っていれば、検査では見逃されてしまう。CEOの返答は、相手の2014年の過去を掘り返すことだった。
本質を突く質問:ハードウェアウォレットを買うのは、デバイスの安全性を求めて?それとも、口論好きなカスタマーサポートを求めて?コメント欄で立場を表明して——A:間違いを重ねても、やはり間違い。Karpelèsの批判は正しい。B:Mt. Goxだって自分でやらかしたのに、他人を批判する資格があるのか。
$BTC $ETH #硬件钱包 #Ledger
5
·
--
ブリッシュ
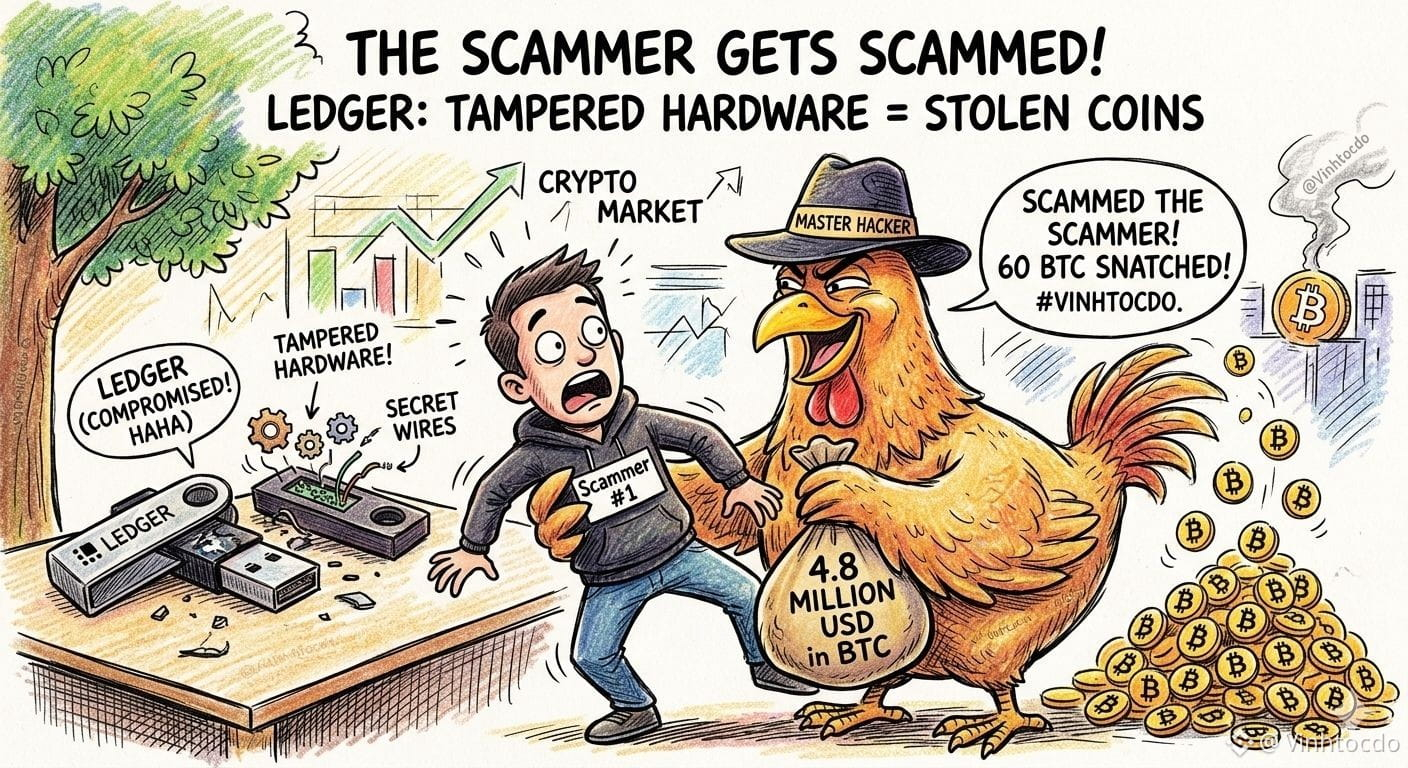
狩る者が獲物に――犬が運んできたものを鶏に横取りされる😀:詐欺ハッカーが別のハッカーに……480万米ドルを奪われた! 求人詐欺師が「神頼みの取引」で60 BTCを3つのLedgerウォレットに送金。祝う間もなく、さらに腕の立つハッカーに全財産を吸い取られた。まさに「上には上がいる」、笑うに笑えない!
詳しく分析:Ledgerは、犯罪者が正規品のデバイスに隠し部品を取り付け、ハードウェアに細工してリカバリーフレーズ(シードフレーズ)を盗んだことを認めた。コールドウォレットさえ「冷たく」なくなった今、絶対安全というのは偽りの稲妻にすぎない!
トレーダーはどうすべき?
ハードウェアウォレットは公式サイトから直接購入し、転売品や「激安セール品」は絶対に買わないこと。セットアップ前に封印と箱をよく確認すること。
これは投資助言ではありません!今すぐBinanceに登録:[https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)(コード:VINHTOCDO)。
応援してくれる方は、下のリンクから取引してください:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$SOL
{spot}(SOLUSDT)
#Ledger #HackerAlert #scam #暗号資産セキュリティ #HardwareWallets #VINHTOCDO
狩る者が獲物に――犬が運んできたものを鶏に横取りされる😀:詐欺ハッカーが別のハッカーに……480万米ドルを奪われた! 求人詐欺師が「神頼みの取引」で60 BTCを3つのLedgerウォレットに送金。祝う間もなく、さらに腕の立つハッカーに全財産を吸い取られた。まさに「上には上がいる」、笑うに笑えない!
詳しく分析:Ledgerは、犯罪者が正規品のデバイスに隠し部品を取り付け、ハードウェアに細工してリカバリーフレーズ(シードフレーズ)を盗んだことを認めた。コールドウォレットさえ「冷たく」なくなった今、絶対安全というのは偽りの稲妻にすぎない!
トレーダーはどうすべき?
ハードウェアウォレットは公式サイトから直接購入し、転売品や「激安セール品」は絶対に買わないこと。セットアップ前に封印と箱をよく確認すること。
これは投資助言ではありません!今すぐBinanceに登録:https://www.binance.com/register?ref=VINHTOCDO(コード:VINHTOCDO)。
応援してくれる方は、下のリンクから取引してください:
$BTC
$ETH
$SOL
#Ledger #HackerAlert #scam #暗号資産セキュリティ #HardwareWallets #VINHTOCDO
1
1.3k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinancePick
閲覧回数 3.1M
154,784人が討論中
2
#EarningsSeason
閲覧回数 5.3M
26,115人が討論中
3
#AnthropicTTMRevenueGrewAbout1200%
閲覧回数 37,518
460人が討論中
4
#AnthropicS1ExpectedToday
閲覧回数 30,826
370人が討論中
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
閲覧回数 33,818
500人が討論中
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
閲覧回数 44,947
568人が討論中
7
#StrategyMSTRSurpassesNasdaqInMarketCap
閲覧回数 34,938
402人が討論中
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
閲覧回数 1,438
37人が討論中
9
#ElectrumWalletBugLetRogueServersStealFunds
閲覧回数 33,599
482人が討論中
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
閲覧回数 50,103
604人が討論中