
#histoire
histoire
閲覧回数 32,928
16人が討論中
注目
最新

·
--
記事
翻訳参照
Pourquoi il existe deux EthereumIl existe deux Ethereum. L'un a réparé un vol. L'autre l'a laissé dans le registre. Les deux racontent la même histoire jusqu'au 20 juillet 2016 — et ensuite, plus du tout.
Au printemps 2016, un projet appelé The DAO a promis un fonds d'investissement sans patron : les règles seraient dans un contrat intelligent, un programme publié sur la blockchain qui s'exécute tout seul. Porté notamment par la société allemande Slock.it, il a levé environ 12 millions d'ETH entre le 30 avril et le 28 mai 2016, soit près de 150 millions de dollars à l'époque, contre environ 1,15 milliard de jetons DAO. Ces chiffres viennent du rapport d'enquête publié plus tard par la SEC américaine.
Le 17 juin, un attaquant a trouvé un trou. On l'appelle réentrance : le contrat envoyait les $ETH avant d'avoir mis à jour le solde, ce qui permettait de redemander le paiement encore et encore dans la même transaction. Un peu plus de 3,6 millions d'ETH — le chiffre souvent retenu est 3 641 694 — ont glissé vers un « DAO enfant », soit environ un tiers du fonds. Sur le blog de la Ethereum Foundation, le jour même, Vitalik Buterin décrivait une « recursive calling vulnerability ». Il ajoutait qu'Ethereum lui-même n'était pas en danger, et que l'attaquant devrait attendre environ 27 jours avant de pouvoir retirer quoi que ce soit.
Ces 27 jours ont ouvert une fenêtre politique autant que technique.
Deux camps se sont formés. Le premier : le code est la loi, on ne réécrit pas une chaîne parce que le résultat déplaît. Le second : des milliers de personnes venaient de se faire vider à cause d'un bug, et le réseau avait encore le temps d'agir. Pendant le débat, d'autres développeurs — le White Hat Group — ont utilisé la même faille pour mettre le reste des fonds vulnérables à l'abri, dans ce qu'on a appelé le Whitehat DAO.
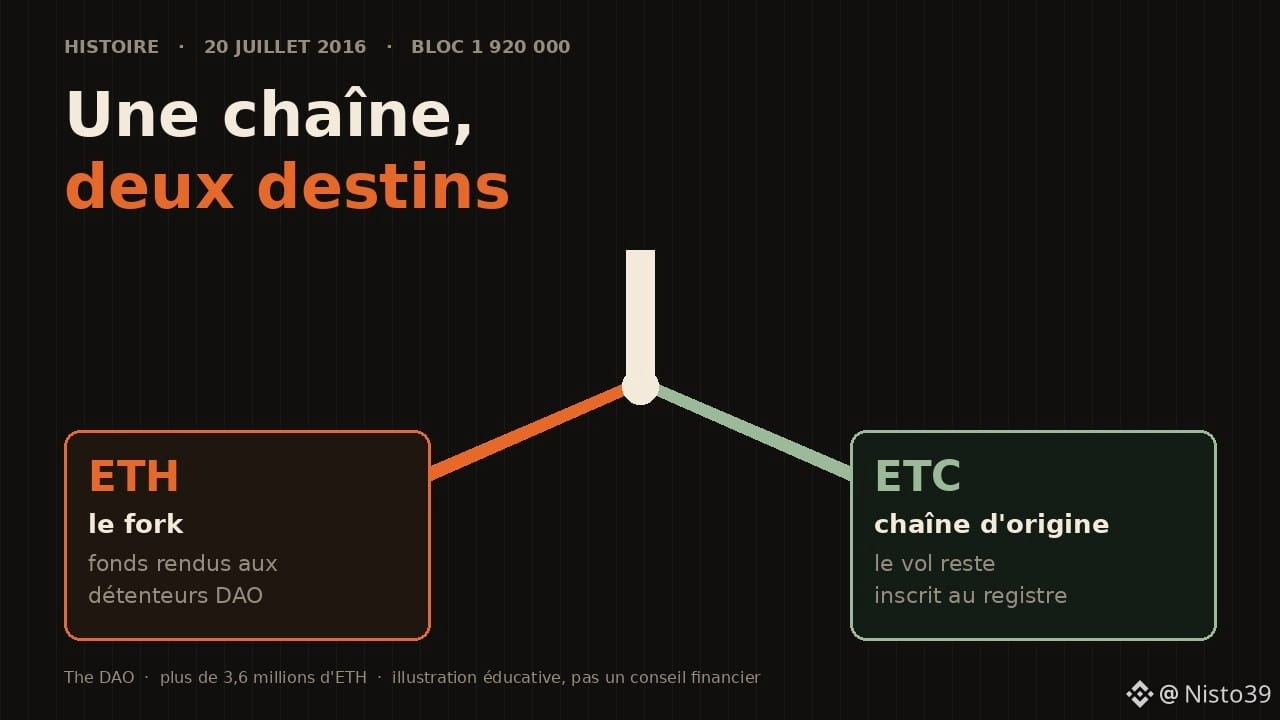
Le 20 juillet 2016, au bloc 1 920 000, la majorité a choisi d'intervenir. Le blog officiel parle d'un « irregular state change » : pas une machine à remonter le temps qui efface toutes les transactions, mais un transfert forcé d'environ 12 millions d'ETH depuis les contrats « Dark DAO » (celui de l'attaquant) et « Whitehat DAO » vers un contrat de récupération, le WithdrawDAO. Environ 85 % des mineurs ont suivi cette nouvelle chaîne, celle qu'on appelle aujourd'hui $ETH. Dès le jour du fork, le blog indiquait qu'environ 4,5 millions d'ETH avaient déjà été renvoyés aux détenteurs de jetons DAO.
Ceux qui refusaient d'effacer le vol ont continué l'ancienne chaîne. C'est $ETC, Ethereum Classic. Dessus, le hack n'a jamais été défait.
On compare parfois ça à Bitcoin, dont la culture est de ne pas réécrire le registre pour rattraper un vol. Ce n'était pas le même accident — Mt. Gox, en 2014, était une plateforme, pas un contrat sur la chaîne — mais le réflexe a été différent. « Immuable » n'est pas une loi de la physique. C'est un accord entre des gens qui font tourner des machines. En 2016, autour d'Ethereum, la majorité a accepté de briser cet accord une fois, pour réparer.
Toi, cet été-là, tu aurais rendu l'argent ou laissé le code trancher jusqu'au bout ?
Contenu éducatif, pas un conseil financier personnalisé.
#Ethereum #DAO #Histoire #Crypto #BinanceSquare
Pourquoi il existe deux Ethereum
Il existe deux Ethereum. L'un a réparé un vol. L'autre l'a laissé dans le registre. Les deux racontent la même histoire jusqu'au 20 juillet 2016 — et ensuite, plus du tout.
Au printemps 2016, un projet appelé The DAO a promis un fonds d'investissement sans patron : les règles seraient dans un contrat intelligent, un programme publié sur la blockchain qui s'exécute tout seul. Porté notamment par la société allemande Slock.it, il a levé environ 12 millions d'ETH entre le 30 avril et le 28 mai 2016, soit près de 150 millions de dollars à l'époque, contre environ 1,15 milliard de jetons DAO. Ces chiffres viennent du rapport d'enquête publié plus tard par la SEC américaine.
Le 17 juin, un attaquant a trouvé un trou. On l'appelle réentrance : le contrat envoyait les $ETH avant d'avoir mis à jour le solde, ce qui permettait de redemander le paiement encore et encore dans la même transaction. Un peu plus de 3,6 millions d'ETH — le chiffre souvent retenu est 3 641 694 — ont glissé vers un « DAO enfant », soit environ un tiers du fonds. Sur le blog de la Ethereum Foundation, le jour même, Vitalik Buterin décrivait une « recursive calling vulnerability ». Il ajoutait qu'Ethereum lui-même n'était pas en danger, et que l'attaquant devrait attendre environ 27 jours avant de pouvoir retirer quoi que ce soit.
Ces 27 jours ont ouvert une fenêtre politique autant que technique.
Deux camps se sont formés. Le premier : le code est la loi, on ne réécrit pas une chaîne parce que le résultat déplaît. Le second : des milliers de personnes venaient de se faire vider à cause d'un bug, et le réseau avait encore le temps d'agir. Pendant le débat, d'autres développeurs — le White Hat Group — ont utilisé la même faille pour mettre le reste des fonds vulnérables à l'abri, dans ce qu'on a appelé le Whitehat DAO.
Le 20 juillet 2016, au bloc 1 920 000, la majorité a choisi d'intervenir. Le blog officiel parle d'un « irregular state change » : pas une machine à remonter le temps qui efface toutes les transactions, mais un transfert forcé d'environ 12 millions d'ETH depuis les contrats « Dark DAO » (celui de l'attaquant) et « Whitehat DAO » vers un contrat de récupération, le WithdrawDAO. Environ 85 % des mineurs ont suivi cette nouvelle chaîne, celle qu'on appelle aujourd'hui $ETH . Dès le jour du fork, le blog indiquait qu'environ 4,5 millions d'ETH avaient déjà été renvoyés aux détenteurs de jetons DAO.
Ceux qui refusaient d'effacer le vol ont continué l'ancienne chaîne. C'est $ETC , Ethereum Classic. Dessus, le hack n'a jamais été défait.
On compare parfois ça à Bitcoin, dont la culture est de ne pas réécrire le registre pour rattraper un vol. Ce n'était pas le même accident — Mt. Gox, en 2014, était une plateforme, pas un contrat sur la chaîne — mais le réflexe a été différent. « Immuable » n'est pas une loi de la physique. C'est un accord entre des gens qui font tourner des machines. En 2016, autour d'Ethereum, la majorité a accepté de briser cet accord une fois, pour réparer.
Toi, cet été-là, tu aurais rendu l'argent ou laissé le code trancher jusqu'au bout ?
Contenu éducatif, pas un conseil financier personnalisé.
#Ethereum #DAO #Histoire #Crypto #BinanceSquare
Au printemps 2016, un projet appelé The DAO a promis un fonds d'investissement sans patron : les règles seraient dans un contrat intelligent, un programme publié sur la blockchain qui s'exécute tout seul. Porté notamment par la société allemande Slock.it, il a levé environ 12 millions d'ETH entre le 30 avril et le 28 mai 2016, soit près de 150 millions de dollars à l'époque, contre environ 1,15 milliard de jetons DAO. Ces chiffres viennent du rapport d'enquête publié plus tard par la SEC américaine.
Le 17 juin, un attaquant a trouvé un trou. On l'appelle réentrance : le contrat envoyait les $ETH avant d'avoir mis à jour le solde, ce qui permettait de redemander le paiement encore et encore dans la même transaction. Un peu plus de 3,6 millions d'ETH — le chiffre souvent retenu est 3 641 694 — ont glissé vers un « DAO enfant », soit environ un tiers du fonds. Sur le blog de la Ethereum Foundation, le jour même, Vitalik Buterin décrivait une « recursive calling vulnerability ». Il ajoutait qu'Ethereum lui-même n'était pas en danger, et que l'attaquant devrait attendre environ 27 jours avant de pouvoir retirer quoi que ce soit.
Ces 27 jours ont ouvert une fenêtre politique autant que technique.
Deux camps se sont formés. Le premier : le code est la loi, on ne réécrit pas une chaîne parce que le résultat déplaît. Le second : des milliers de personnes venaient de se faire vider à cause d'un bug, et le réseau avait encore le temps d'agir. Pendant le débat, d'autres développeurs — le White Hat Group — ont utilisé la même faille pour mettre le reste des fonds vulnérables à l'abri, dans ce qu'on a appelé le Whitehat DAO.
Le 20 juillet 2016, au bloc 1 920 000, la majorité a choisi d'intervenir. Le blog officiel parle d'un « irregular state change » : pas une machine à remonter le temps qui efface toutes les transactions, mais un transfert forcé d'environ 12 millions d'ETH depuis les contrats « Dark DAO » (celui de l'attaquant) et « Whitehat DAO » vers un contrat de récupération, le WithdrawDAO. Environ 85 % des mineurs ont suivi cette nouvelle chaîne, celle qu'on appelle aujourd'hui $ETH . Dès le jour du fork, le blog indiquait qu'environ 4,5 millions d'ETH avaient déjà été renvoyés aux détenteurs de jetons DAO.
Ceux qui refusaient d'effacer le vol ont continué l'ancienne chaîne. C'est $ETC , Ethereum Classic. Dessus, le hack n'a jamais été défait.
On compare parfois ça à Bitcoin, dont la culture est de ne pas réécrire le registre pour rattraper un vol. Ce n'était pas le même accident — Mt. Gox, en 2014, était une plateforme, pas un contrat sur la chaîne — mais le réflexe a été différent. « Immuable » n'est pas une loi de la physique. C'est un accord entre des gens qui font tourner des machines. En 2016, autour d'Ethereum, la majorité a accepté de briser cet accord une fois, pour réparer.
Toi, cet été-là, tu aurais rendu l'argent ou laissé le code trancher jusqu'au bout ?
Contenu éducatif, pas un conseil financier personnalisé.
#Ethereum #DAO #Histoire #Crypto #BinanceSquare
223
·
--
バンカーの肖像
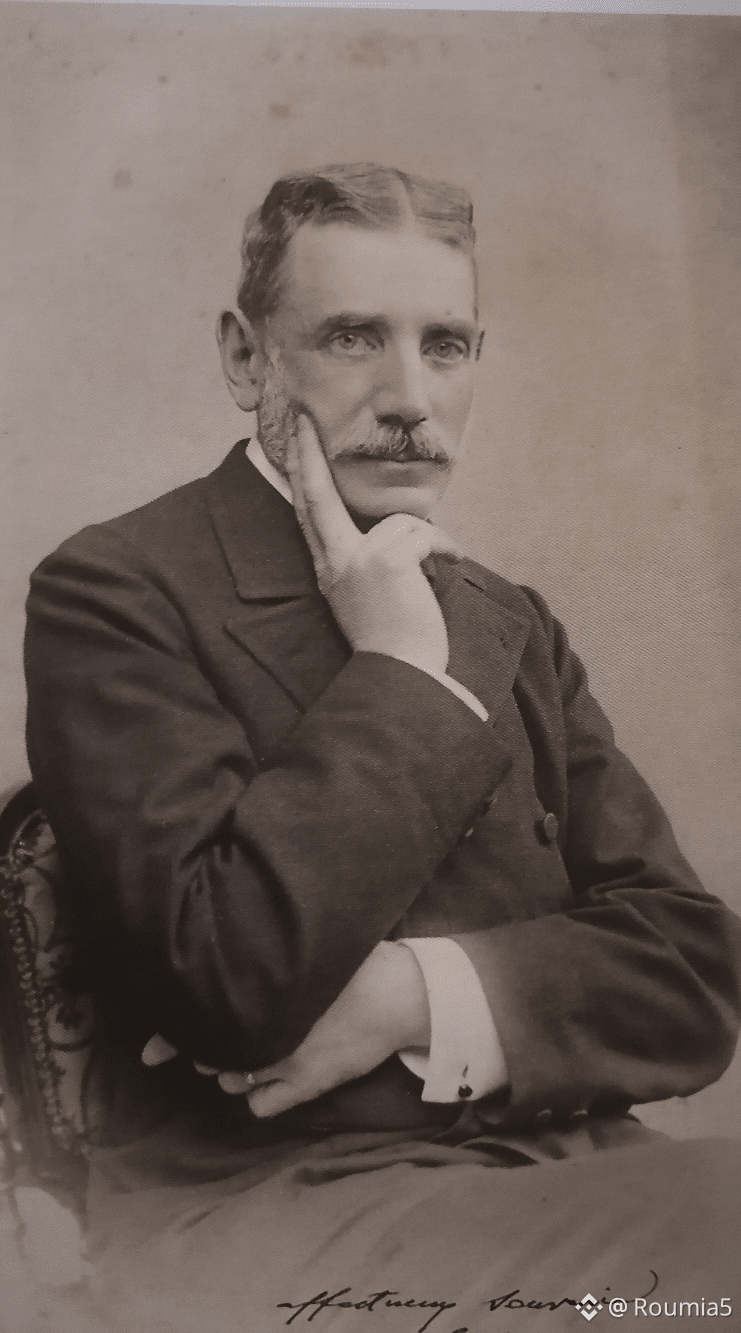
男爵:エミール・フレデリック・ド・エルランジェ
男爵の父、
ロドルフ・ド・エルランジェ、
「アル・ナジマ・アル・ザフラ」宮殿の創設者
シディ・ブー・サイードにて...
チュニジアのチュニスで。
エミール・フレデリック・ド・エルランジェのエルランジェ銀行は、パリでの厳しいスタートを経て、1863年と1865年の有名なチュニジアのローンのおかげで、重要な取引を成立させました。
このローンは、ハッサン・ベイの統治下で、首相ムスタファ・カズナダーによって開始され、
これらの取引はチュニジアの財政の破綻に寄与し、1881年にフランスの保護体制が確立されることとなりました。
政治は経済の繁栄または崩壊の原動力です。ムスタファ・カズナダーは国を非常に借金させ、不正流用を重ねたため、国はもはや発言権を失い、占領は避けられないものとなりました。
#histoire #economy
バンカーの肖像
男爵:エミール・フレデリック・ド・エルランジェ
男爵の父、
ロドルフ・ド・エルランジェ、
「アル・ナジマ・アル・ザフラ」宮殿の創設者
シディ・ブー・サイードにて...
チュニジアのチュニスで。
エミール・フレデリック・ド・エルランジェのエルランジェ銀行は、パリでの厳しいスタートを経て、1863年と1865年の有名なチュニジアのローンのおかげで、重要な取引を成立させました。
このローンは、ハッサン・ベイの統治下で、首相ムスタファ・カズナダーによって開始され、
これらの取引はチュニジアの財政の破綻に寄与し、1881年にフランスの保護体制が確立されることとなりました。
政治は経済の繁栄または崩壊の原動力です。ムスタファ・カズナダーは国を非常に借金させ、不正流用を重ねたため、国はもはや発言権を失い、占領は避けられないものとなりました。
#histoire #economy
男爵:エミール・フレデリック・ド・エルランジェ
男爵の父、
ロドルフ・ド・エルランジェ、
「アル・ナジマ・アル・ザフラ」宮殿の創設者
シディ・ブー・サイードにて...
チュニジアのチュニスで。
エミール・フレデリック・ド・エルランジェのエルランジェ銀行は、パリでの厳しいスタートを経て、1863年と1865年の有名なチュニジアのローンのおかげで、重要な取引を成立させました。
このローンは、ハッサン・ベイの統治下で、首相ムスタファ・カズナダーによって開始され、
これらの取引はチュニジアの財政の破綻に寄与し、1881年にフランスの保護体制が確立されることとなりました。
政治は経済の繁栄または崩壊の原動力です。ムスタファ・カズナダーは国を非常に借金させ、不正流用を重ねたため、国はもはや発言権を失い、占領は避けられないものとなりました。
#histoire #economy
237
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BitcoinFiveWeeklyLosses
閲覧回数 3,844
226人が討論中
2
#AIChipSlumpNasdaq
閲覧回数 2,219
120人が討論中
3
#NvidiaInvestigatesAfterHuang’sAffairApology
閲覧回数 1,088
37人が討論中
4
#BinanceReopensWithdrawalsForHYPE&APT
閲覧回数 152,021
1,194人が討論中
5
#SouthKoreaDraftLawTargets15To20%ShareholderCap
閲覧回数 153,807
797人が討論中
6
#TradFiForBeginners
閲覧回数 226,169
2,039人が討論中
7
#KeplrAdvisesSocialLoginUsersToTransferAssets
閲覧回数 71,098
600人が討論中
8
#TetherPlans€28.8MForJuventusCapitalIncrease
閲覧回数 54,132
447人が討論中
9
#JobsReportRaisesHikeOdds
閲覧回数 972,849
4,552人が討論中
10
#CPITestsDecemberRateOutlook
閲覧回数 434,893
1,979人が討論中