
#hardwarewallet
hardwarewallet
閲覧回数 108,527
398人が討論中
注目
最新

Ambire Ice、署名画面にアカウント所有者の変更と承認しきい値を表示
- Ambire IceハードウェアウォレットがSafeのトランザクションをデコードします。
- アカウントの管理権限に関する変更を通知します。
- 承認前に署名者が判断できるよう設計されています。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
出典:NewsBTC
Ambire Ice、署名画面にアカウント所有者の変更と承認しきい値を表示
- Ambire IceハードウェアウォレットがSafeのトランザクションをデコードします。
- アカウントの管理権限に関する変更を通知します。
- 承認前に署名者が判断できるよう設計されています。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
出典:NewsBTC
- Ambire IceハードウェアウォレットがSafeのトランザクションをデコードします。
- アカウントの管理権限に関する変更を通知します。
- 承認前に署名者が判断できるよう設計されています。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
出典:NewsBTC
93
·
--
コールドウォレットの中に文字どおりスパイが🚨
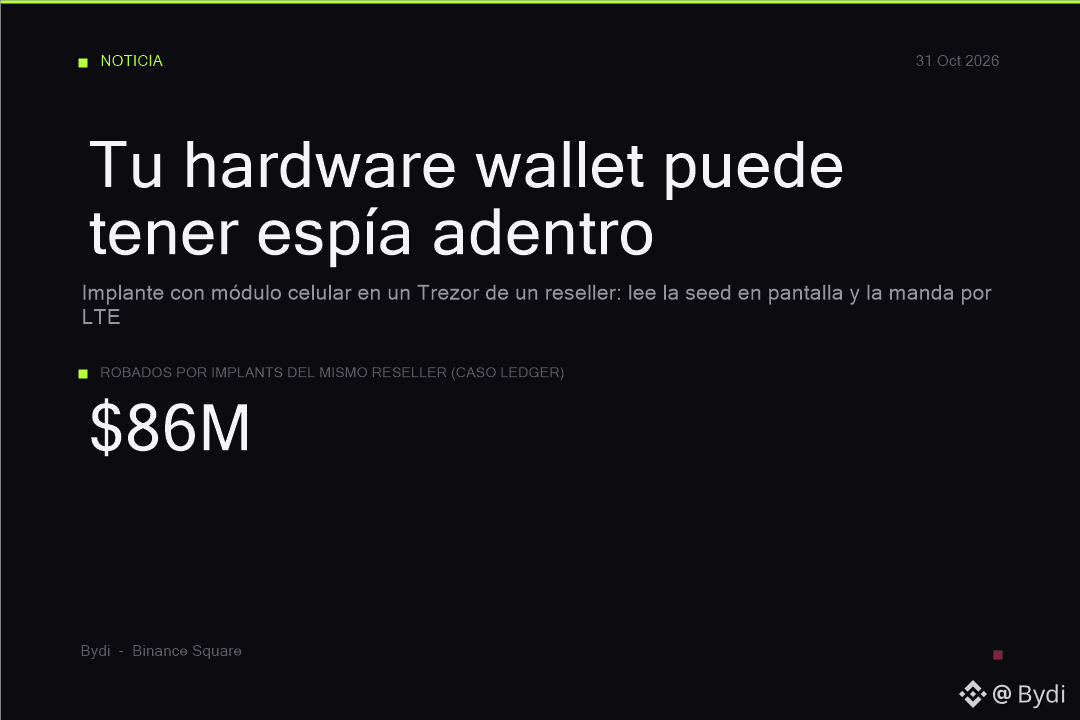
あるリセラーのTrezor Safe 5から、メインボードと画面の間に追加基板が見つかった。画面に表示されるシードフレーズを読み取る携帯通信モジュールとアンテナが搭載されていて、デバイスを接続するとLTE経由で送信する仕組み。デバイスの重さを量るだけでも信頼できる検査にはならない、とTrezorは説明している。
同じリセラーは以前、Ledgerのインプラントも販売していた。約8,600万ドルが盗まれ、被害者の1人は60 BTC以上を失った。Trezorの指示はこうだ。2026年3月以降にそこで購入した人は、すべてを新しいウォレットに移し、新しいシードを使うこと(古いバックアップから復元しても解決しない。シードフレーズはすでに漏れている)。
携帯の電波でシードを送信するウォレットって、まるでホテルにチェックインするみたいだなって想像してた
メーカーから直接買うか、ロシアンルーレットをやるか。中間はない。
あなたのはメーカー直販、それともマーケットプレイス?教えて。Tokopedia経由だけは勘弁してね
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
コールドウォレットの中に文字どおりスパイが🚨
あるリセラーのTrezor Safe 5から、メインボードと画面の間に追加基板が見つかった。画面に表示されるシードフレーズを読み取る携帯通信モジュールとアンテナが搭載されていて、デバイスを接続するとLTE経由で送信する仕組み。デバイスの重さを量るだけでも信頼できる検査にはならない、とTrezorは説明している。
同じリセラーは以前、Ledgerのインプラントも販売していた。約8,600万ドルが盗まれ、被害者の1人は60 BTC以上を失った。Trezorの指示はこうだ。2026年3月以降にそこで購入した人は、すべてを新しいウォレットに移し、新しいシードを使うこと(古いバックアップから復元しても解決しない。シードフレーズはすでに漏れている)。
携帯の電波でシードを送信するウォレットって、まるでホテルにチェックインするみたいだなって想像してた
メーカーから直接買うか、ロシアンルーレットをやるか。中間はない。
あなたのはメーカー直販、それともマーケットプレイス?教えて。Tokopedia経由だけは勘弁してね
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
あるリセラーのTrezor Safe 5から、メインボードと画面の間に追加基板が見つかった。画面に表示されるシードフレーズを読み取る携帯通信モジュールとアンテナが搭載されていて、デバイスを接続するとLTE経由で送信する仕組み。デバイスの重さを量るだけでも信頼できる検査にはならない、とTrezorは説明している。
同じリセラーは以前、Ledgerのインプラントも販売していた。約8,600万ドルが盗まれ、被害者の1人は60 BTC以上を失った。Trezorの指示はこうだ。2026年3月以降にそこで購入した人は、すべてを新しいウォレットに移し、新しいシードを使うこと(古いバックアップから復元しても解決しない。シードフレーズはすでに漏れている)。
携帯の電波でシードを送信するウォレットって、まるでホテルにチェックインするみたいだなって想像してた
メーカーから直接買うか、ロシアンルーレットをやるか。中間はない。
あなたのはメーカー直販、それともマーケットプレイス?教えて。Tokopedia経由だけは勘弁してね
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
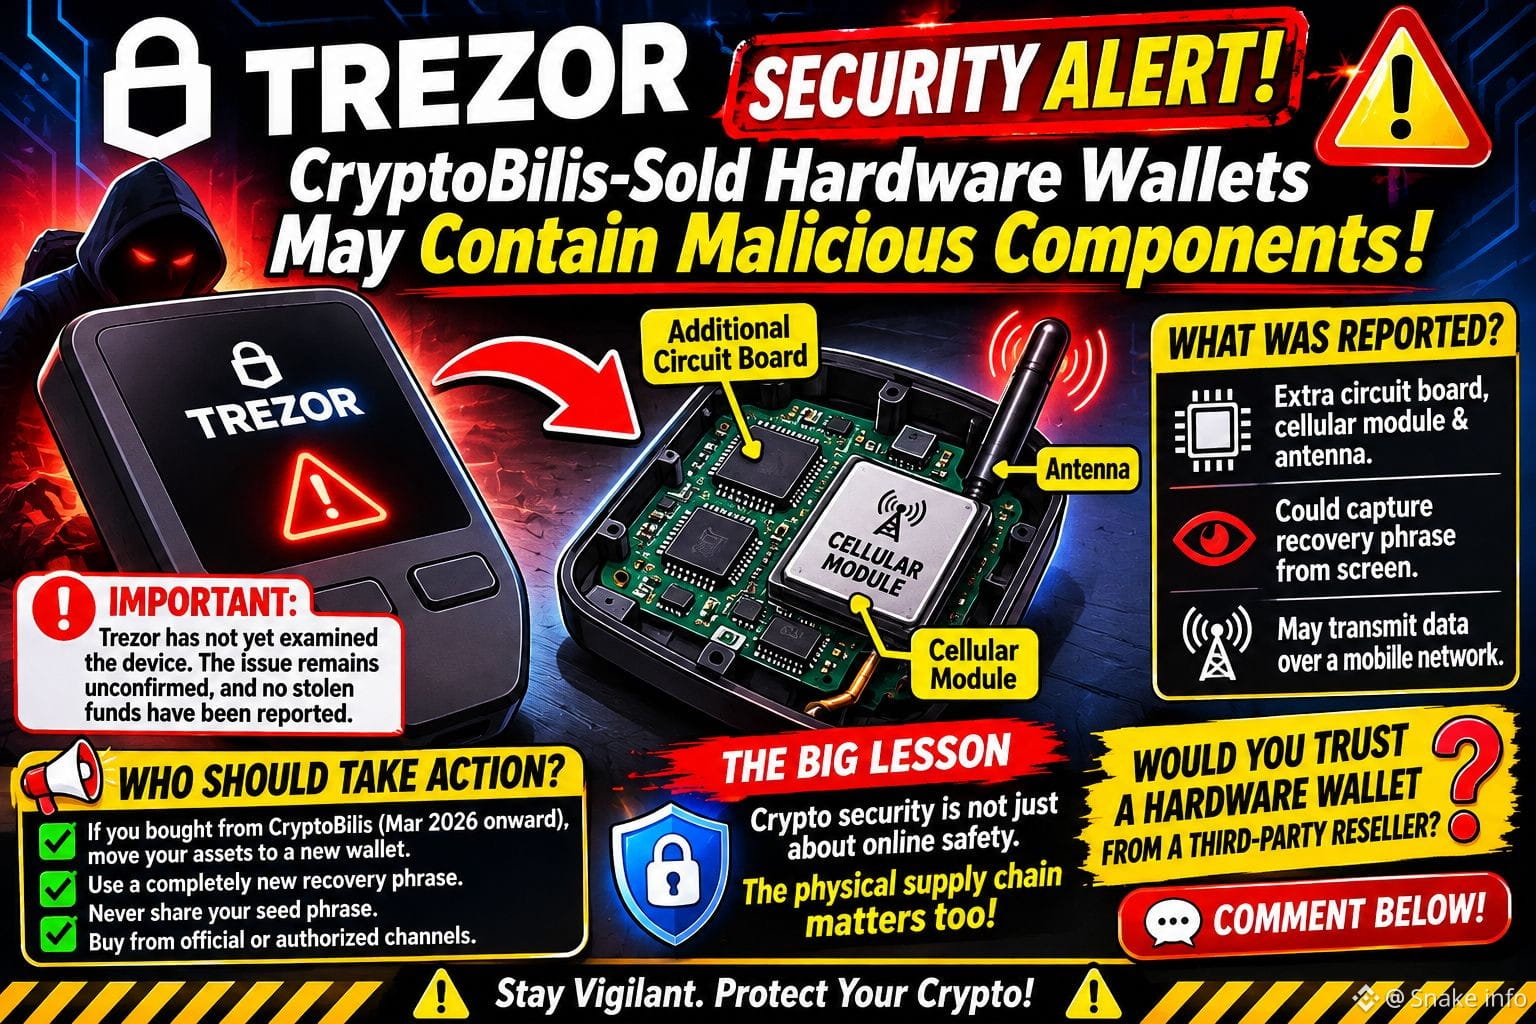
🚨 TREZOR セキュリティ警告:ハードウェアウォレットの改ざん懸念で危険信号! 🔐⚠️
暗号資産を守るためにハードウェアウォレットを購入したのに、端末そのものが改ざんされていた可能性があると判明した状況を想像してみてください。😨
インドネシアの顧客が、販売代理店 CryptoBilis を通じて購入した Trezor Safe 5 の内部に不審なハードウェアを発見したと報じられたことを受け、Trezor は懸念を表明しました。
🔍 報告された内容
⚠️ 追加の回路基板、携帯通信モジュール、アンテナが端末内部で見つかったと報じられています。
🔑 疑わしい改造によって、ウォレットの画面に表示されたリカバリーフレーズなどの機密情報が漏えいするおそれがあります。
📡 携帯通信接続により、取得した情報が外部の第三者に送信される可能性があります。
重要:報告された端末は、Trezor のラボでまだ独立した検査を受けていないため、疑わしい埋め込み機器の存在は確認されていません。関連する資金の盗難も、同社には報告されていません。
🛡️ 対応が必要なのは?
👉 Trezor は、2026年3月以降に CryptoBilis が供給した端末を購入した顧客に対し、まったく新しいリカバリーフレーズで新規作成したウォレットへ資産を移すよう勧めています。
👉 漏えいした可能性のあるリカバリーフレーズは、絶対に再利用しないでください。
👉 テクニカルサポートを提供すると称する相手にも、シードフレーズを絶対に共有しないでください。
👉 可能な限り、ハードウェアウォレットは公式または認定された販売経路から購入してください。
🔥 大切な教訓
暗号資産のセキュリティは、オンラインで秘密鍵を守ることだけではありません。物理的なサプライチェーンも重要です。
ウォレットの信頼性は、それを保護するセキュリティ対策の信頼性次第です。
💬 質問:今回報じられた事案を聞いた後でも、第三者の販売代理店から購入したハードウェアウォレットを信頼しますか? 👇
⚠️ 本コンテンツは教育およびセキュリティ意識向上のみを目的としています。対応する前に、公式発表をご確認ください。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
下をクリックして取引👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 TREZOR セキュリティ警告:ハードウェアウォレットの改ざん懸念で危険信号! 🔐⚠️
暗号資産を守るためにハードウェアウォレットを購入したのに、端末そのものが改ざんされていた可能性があると判明した状況を想像してみてください。😨
インドネシアの顧客が、販売代理店 CryptoBilis を通じて購入した Trezor Safe 5 の内部に不審なハードウェアを発見したと報じられたことを受け、Trezor は懸念を表明しました。
🔍 報告された内容
⚠️ 追加の回路基板、携帯通信モジュール、アンテナが端末内部で見つかったと報じられています。
🔑 疑わしい改造によって、ウォレットの画面に表示されたリカバリーフレーズなどの機密情報が漏えいするおそれがあります。
📡 携帯通信接続により、取得した情報が外部の第三者に送信される可能性があります。
重要:報告された端末は、Trezor のラボでまだ独立した検査を受けていないため、疑わしい埋め込み機器の存在は確認されていません。関連する資金の盗難も、同社には報告されていません。
🛡️ 対応が必要なのは?
👉 Trezor は、2026年3月以降に CryptoBilis が供給した端末を購入した顧客に対し、まったく新しいリカバリーフレーズで新規作成したウォレットへ資産を移すよう勧めています。
👉 漏えいした可能性のあるリカバリーフレーズは、絶対に再利用しないでください。
👉 テクニカルサポートを提供すると称する相手にも、シードフレーズを絶対に共有しないでください。
👉 可能な限り、ハードウェアウォレットは公式または認定された販売経路から購入してください。
🔥 大切な教訓
暗号資産のセキュリティは、オンラインで秘密鍵を守ることだけではありません。物理的なサプライチェーンも重要です。
ウォレットの信頼性は、それを保護するセキュリティ対策の信頼性次第です。
💬 質問:今回報じられた事案を聞いた後でも、第三者の販売代理店から購入したハードウェアウォレットを信頼しますか? 👇
⚠️ 本コンテンツは教育およびセキュリティ意識向上のみを目的としています。対応する前に、公式発表をご確認ください。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
下をクリックして取引👇
$BNB $FUEL $BEAT
暗号資産を守るためにハードウェアウォレットを購入したのに、端末そのものが改ざんされていた可能性があると判明した状況を想像してみてください。😨
インドネシアの顧客が、販売代理店 CryptoBilis を通じて購入した Trezor Safe 5 の内部に不審なハードウェアを発見したと報じられたことを受け、Trezor は懸念を表明しました。
🔍 報告された内容
⚠️ 追加の回路基板、携帯通信モジュール、アンテナが端末内部で見つかったと報じられています。
🔑 疑わしい改造によって、ウォレットの画面に表示されたリカバリーフレーズなどの機密情報が漏えいするおそれがあります。
📡 携帯通信接続により、取得した情報が外部の第三者に送信される可能性があります。
重要:報告された端末は、Trezor のラボでまだ独立した検査を受けていないため、疑わしい埋め込み機器の存在は確認されていません。関連する資金の盗難も、同社には報告されていません。
🛡️ 対応が必要なのは?
👉 Trezor は、2026年3月以降に CryptoBilis が供給した端末を購入した顧客に対し、まったく新しいリカバリーフレーズで新規作成したウォレットへ資産を移すよう勧めています。
👉 漏えいした可能性のあるリカバリーフレーズは、絶対に再利用しないでください。
👉 テクニカルサポートを提供すると称する相手にも、シードフレーズを絶対に共有しないでください。
👉 可能な限り、ハードウェアウォレットは公式または認定された販売経路から購入してください。
🔥 大切な教訓
暗号資産のセキュリティは、オンラインで秘密鍵を守ることだけではありません。物理的なサプライチェーンも重要です。
ウォレットの信頼性は、それを保護するセキュリティ対策の信頼性次第です。
💬 質問:今回報じられた事案を聞いた後でも、第三者の販売代理店から購入したハードウェアウォレットを信頼しますか? 👇
⚠️ 本コンテンツは教育およびセキュリティ意識向上のみを目的としています。対応する前に、公式発表をご確認ください。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
下をクリックして取引👇
$BNB $FUEL $BEAT
2
715
·
--
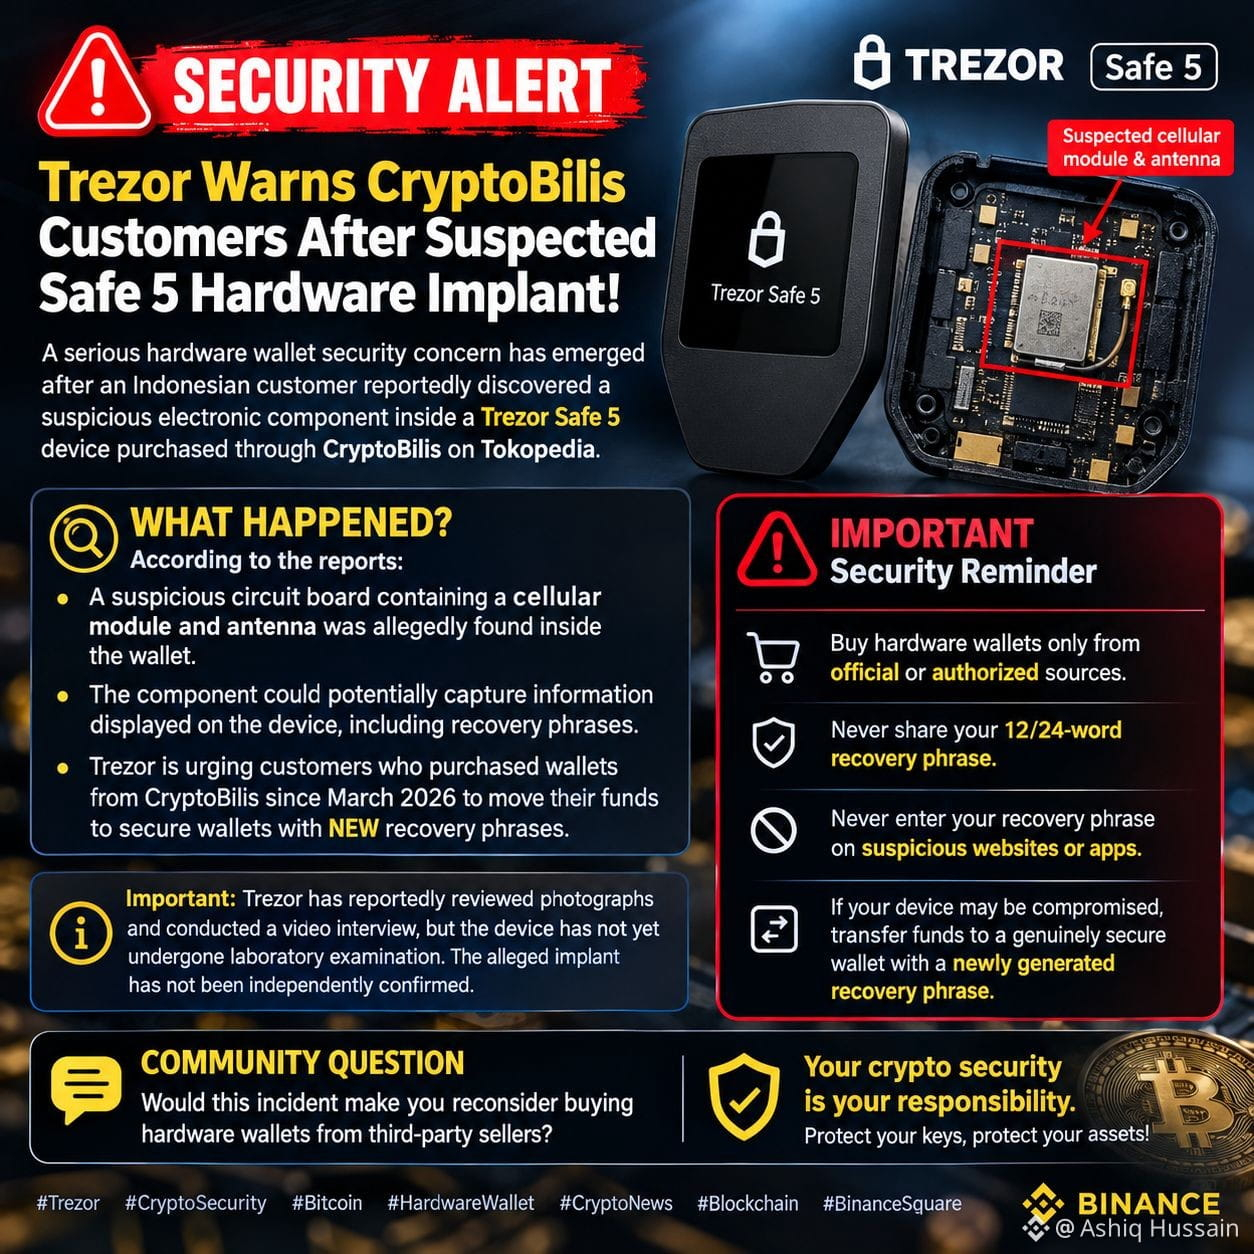
🚨 セキュリティ警告:Trezor、Safe 5へのハードウェアインプラント疑惑を受け、CryptoBilisの顧客に注意喚起!⚠️
インドネシアの顧客が、TokopediaのCryptoBilis経由で購入したTrezor Safe 5デバイスの内部に不審な電子部品を発見したと報じられ、ハードウェアウォレットのセキュリティに関する深刻な懸念が浮上しています。
🔍 何が起きたのか?
報道によると:
- 携帯通信モジュールとアンテナを含む不審な回路基板が、ウォレット内部から見つかったとされています。
- この部品は、リカバリーフレーズを含む、デバイスに表示された情報を取得する可能性があります。
- Trezorは、2026年3月以降にCryptoBilisからウォレットを購入した顧客に対し、資金を新しいリカバリーフレーズを使った安全なウォレットへ移すよう呼びかけています。
⚠️ 重要なセキュリティ上の注意:
✅ ハードウェアウォレットは、公式または認定販売元からのみ購入してください。
✅ 12語または24語のリカバリーフレーズは、絶対に他人と共有しないでください。
✅ 不審なウェブサイトやアプリには、絶対にリカバリーフレーズを入力しないでください。
✅ デバイスが侵害された可能性がある場合は、新たに生成したリカバリーフレーズを使った、確実に安全なウォレットへ資金を移してください。
📌 重要:Trezorは写真を確認し、ビデオインタビューを実施したと報じられていますが、デバイスはまだラボでの検査を受けていません。インプラント疑惑は、第三者によって独立に確認されていません。
💬 コミュニティへの質問:
この事件を受けて、サードパーティの販売業者からハードウェアウォレットを購入することを考え直しますか?
{spot}(BTCUSDT)
🔐 忘れないでください:暗号資産のセキュリティを守る責任はあなたにあります。鍵を守り、資産を守りましょう!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 セキュリティ警告:Trezor、Safe 5へのハードウェアインプラント疑惑を受け、CryptoBilisの顧客に注意喚起!⚠️
インドネシアの顧客が、TokopediaのCryptoBilis経由で購入したTrezor Safe 5デバイスの内部に不審な電子部品を発見したと報じられ、ハードウェアウォレットのセキュリティに関する深刻な懸念が浮上しています。
🔍 何が起きたのか?
報道によると:
- 携帯通信モジュールとアンテナを含む不審な回路基板が、ウォレット内部から見つかったとされています。
- この部品は、リカバリーフレーズを含む、デバイスに表示された情報を取得する可能性があります。
- Trezorは、2026年3月以降にCryptoBilisからウォレットを購入した顧客に対し、資金を新しいリカバリーフレーズを使った安全なウォレットへ移すよう呼びかけています。
⚠️ 重要なセキュリティ上の注意:
✅ ハードウェアウォレットは、公式または認定販売元からのみ購入してください。
✅ 12語または24語のリカバリーフレーズは、絶対に他人と共有しないでください。
✅ 不審なウェブサイトやアプリには、絶対にリカバリーフレーズを入力しないでください。
✅ デバイスが侵害された可能性がある場合は、新たに生成したリカバリーフレーズを使った、確実に安全なウォレットへ資金を移してください。
📌 重要:Trezorは写真を確認し、ビデオインタビューを実施したと報じられていますが、デバイスはまだラボでの検査を受けていません。インプラント疑惑は、第三者によって独立に確認されていません。
💬 コミュニティへの質問:
この事件を受けて、サードパーティの販売業者からハードウェアウォレットを購入することを考え直しますか?
🔐 忘れないでください:暗号資産のセキュリティを守る責任はあなたにあります。鍵を守り、資産を守りましょう!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
インドネシアの顧客が、TokopediaのCryptoBilis経由で購入したTrezor Safe 5デバイスの内部に不審な電子部品を発見したと報じられ、ハードウェアウォレットのセキュリティに関する深刻な懸念が浮上しています。
🔍 何が起きたのか?
報道によると:
- 携帯通信モジュールとアンテナを含む不審な回路基板が、ウォレット内部から見つかったとされています。
- この部品は、リカバリーフレーズを含む、デバイスに表示された情報を取得する可能性があります。
- Trezorは、2026年3月以降にCryptoBilisからウォレットを購入した顧客に対し、資金を新しいリカバリーフレーズを使った安全なウォレットへ移すよう呼びかけています。
⚠️ 重要なセキュリティ上の注意:
✅ ハードウェアウォレットは、公式または認定販売元からのみ購入してください。
✅ 12語または24語のリカバリーフレーズは、絶対に他人と共有しないでください。
✅ 不審なウェブサイトやアプリには、絶対にリカバリーフレーズを入力しないでください。
✅ デバイスが侵害された可能性がある場合は、新たに生成したリカバリーフレーズを使った、確実に安全なウォレットへ資金を移してください。
📌 重要:Trezorは写真を確認し、ビデオインタビューを実施したと報じられていますが、デバイスはまだラボでの検査を受けていません。インプラント疑惑は、第三者によって独立に確認されていません。
💬 コミュニティへの質問:
この事件を受けて、サードパーティの販売業者からハードウェアウォレットを購入することを考え直しますか?
🔐 忘れないでください:暗号資産のセキュリティを守る責任はあなたにあります。鍵を守り、資産を守りましょう!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#Trezor曰くCryptoBilis販売ウォレットには悪意ある部品が含まれている可能性
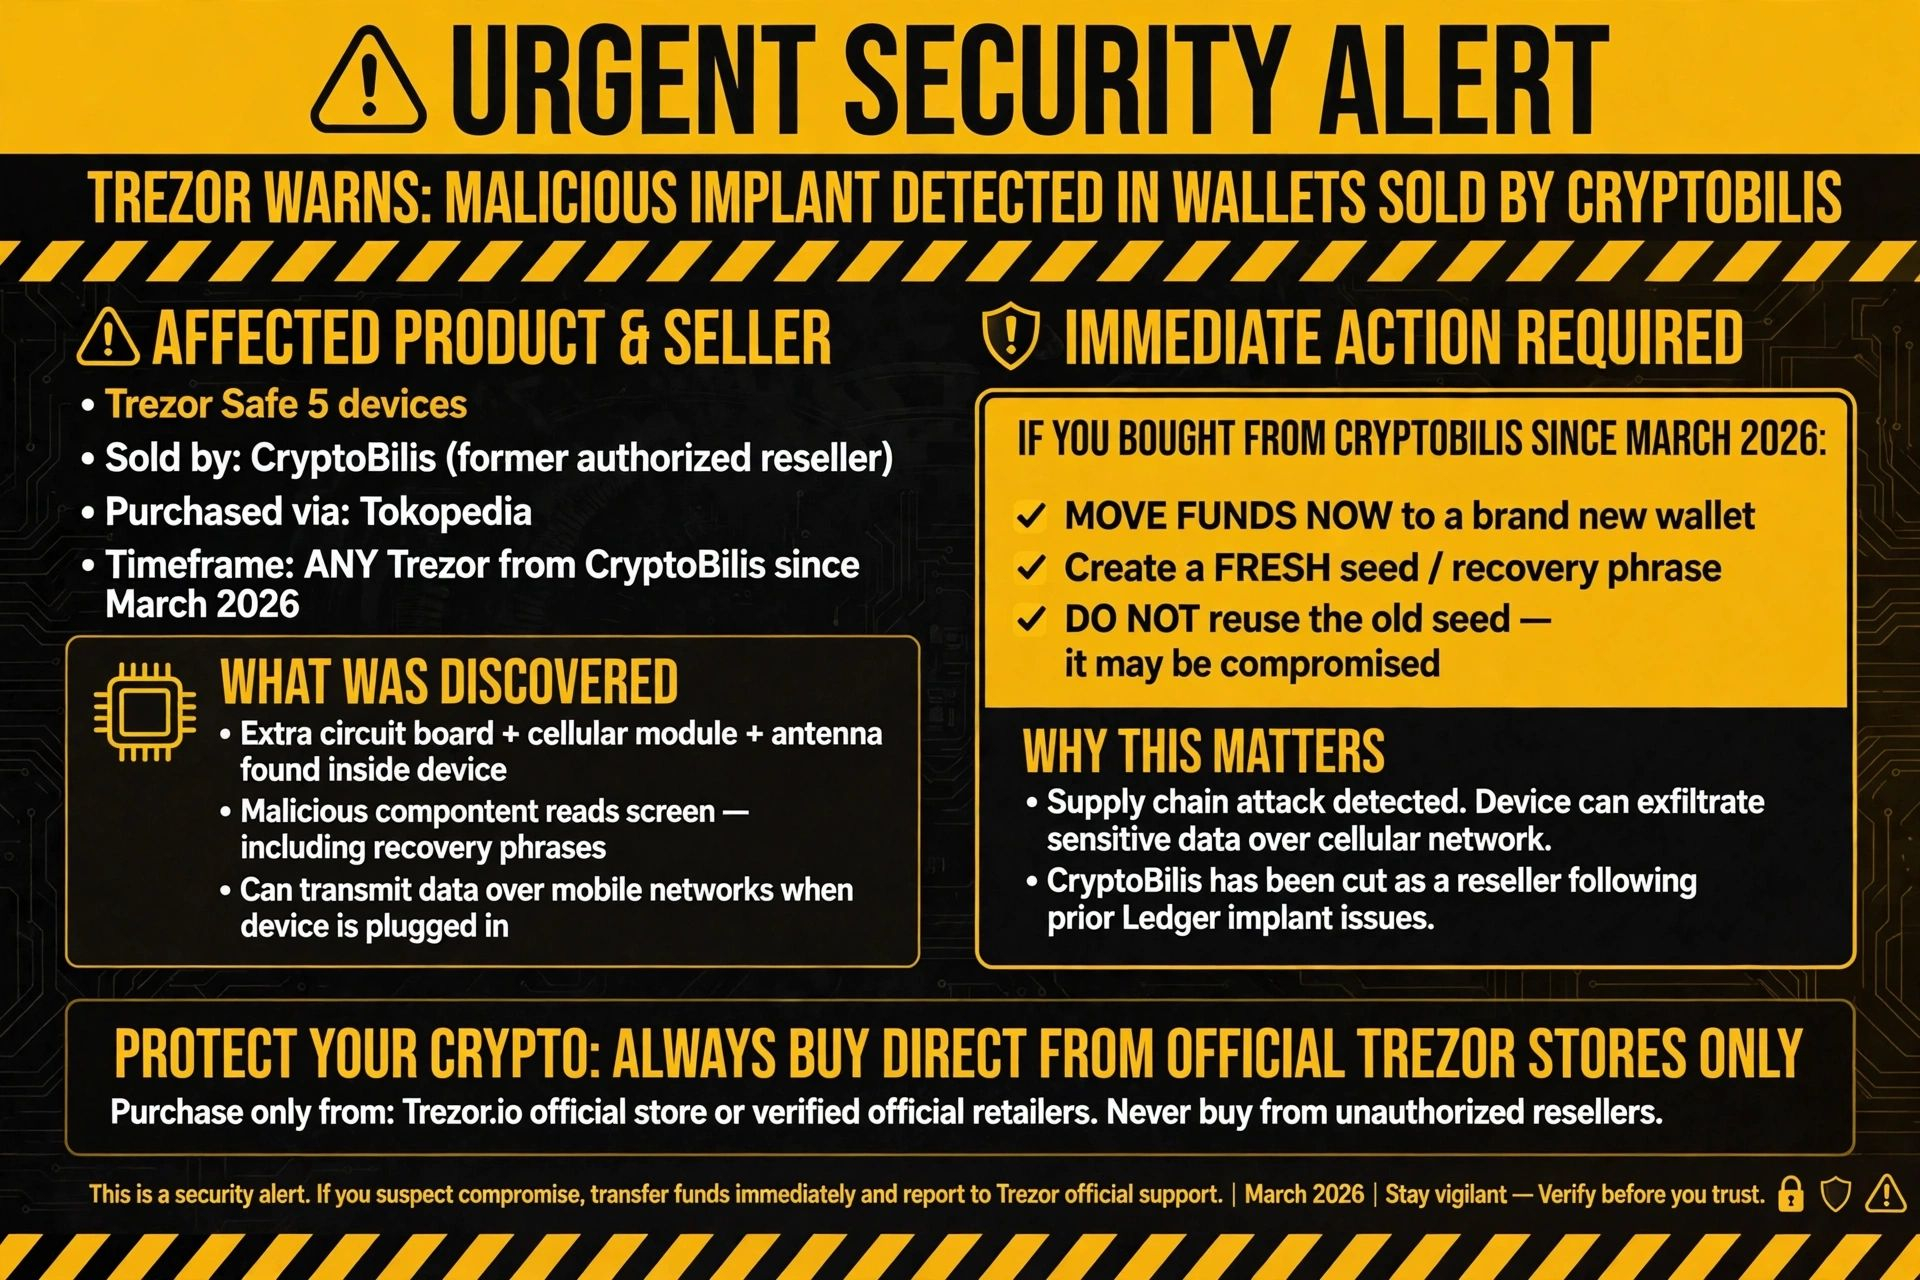
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#Trezor曰くCryptoBilis販売ウォレットには悪意ある部品が含まれている可能性
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZORが暗号資産ユーザーに警告 — ハードウェアウォレットに悪意ある部品が含まれている可能性!暗号資産のセキュリティに関する重大な警告が話題になっています!Trezorは、販売代理店CryptoBilisを通じて購入されたTrezor Safe 5の内部にハードウェアインプラントが仕込まれていた疑いがあるとの信頼できる報告を受け、顧客に注意を呼びかけました。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
TREZORが暗号資産ユーザーに警告 — ハードウェアウォレットに悪意ある部品が含まれている可能性!
暗号資産のセキュリティに関する重大な警告が話題になっています!Trezorは、販売代理店CryptoBilisを通じて購入されたTrezor Safe 5の内部にハードウェアインプラントが仕込まれていた疑いがあるとの信頼できる報告を受け、顧客に注意を呼びかけました。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
61

·
--
緊急:Trezor、CryptoBilisで販売されたハードウェアウォレットの侵害を警告。
Trezorは、2026年3月以降にCryptoBilisでTrezor Safe 5を購入した人に対し、直ちに新しいシードを使った新しいウォレットへ資金を移すよう呼びかけています。
この警告は、デバイス内部に携帯電話モジュールとアンテナを備えた追加の回路基板があることを発見したインドネシアの顧客が、10月28日に責任ある開示を行ったことを受けたものです。
この不正な基板は、ウォレットのバックアップを含む画面の情報を読み取り、デバイスが接続されるとモバイルネットワーク経由でデータを送信できます。
今回の件は、サプライチェーン攻撃と、ハードウェアウォレット利用者を取り巻く暗号資産セキュリティ上の課題が深刻化していることを浮き彫りにしています。
Trezorは、影響を受けた利用者に対し、受取先アドレスを確認しながら、資産を安全なハードウェアウォレットへ移すか、一時的にソフトウェアウォレットまたは信頼できる取引所へ移すよう勧めています。
デバイスのセットアップをまだ済ませていない顧客は、使用しないでください。
対象となる購入者には、交換用のTrezorまたはバウチャーが提供されます。CryptoBilisで購入したデバイスは手元に保管し、Trezorサポートに連絡してください。
ハードウェアウォレットのサプライチェーンの完全性を確認するために、どのような対策を講じていますか?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
緊急:Trezor、CryptoBilisで販売されたハードウェアウォレットの侵害を警告。
Trezorは、2026年3月以降にCryptoBilisでTrezor Safe 5を購入した人に対し、直ちに新しいシードを使った新しいウォレットへ資金を移すよう呼びかけています。
この警告は、デバイス内部に携帯電話モジュールとアンテナを備えた追加の回路基板があることを発見したインドネシアの顧客が、10月28日に責任ある開示を行ったことを受けたものです。
この不正な基板は、ウォレットのバックアップを含む画面の情報を読み取り、デバイスが接続されるとモバイルネットワーク経由でデータを送信できます。
今回の件は、サプライチェーン攻撃と、ハードウェアウォレット利用者を取り巻く暗号資産セキュリティ上の課題が深刻化していることを浮き彫りにしています。
Trezorは、影響を受けた利用者に対し、受取先アドレスを確認しながら、資産を安全なハードウェアウォレットへ移すか、一時的にソフトウェアウォレットまたは信頼できる取引所へ移すよう勧めています。
デバイスのセットアップをまだ済ませていない顧客は、使用しないでください。
対象となる購入者には、交換用のTrezorまたはバウチャーが提供されます。CryptoBilisで購入したデバイスは手元に保管し、Trezorサポートに連絡してください。
ハードウェアウォレットのサプライチェーンの完全性を確認するために、どのような対策を講じていますか?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezorは、2026年3月以降にCryptoBilisでTrezor Safe 5を購入した人に対し、直ちに新しいシードを使った新しいウォレットへ資金を移すよう呼びかけています。
この警告は、デバイス内部に携帯電話モジュールとアンテナを備えた追加の回路基板があることを発見したインドネシアの顧客が、10月28日に責任ある開示を行ったことを受けたものです。
この不正な基板は、ウォレットのバックアップを含む画面の情報を読み取り、デバイスが接続されるとモバイルネットワーク経由でデータを送信できます。
今回の件は、サプライチェーン攻撃と、ハードウェアウォレット利用者を取り巻く暗号資産セキュリティ上の課題が深刻化していることを浮き彫りにしています。
Trezorは、影響を受けた利用者に対し、受取先アドレスを確認しながら、資産を安全なハードウェアウォレットへ移すか、一時的にソフトウェアウォレットまたは信頼できる取引所へ移すよう勧めています。
デバイスのセットアップをまだ済ませていない顧客は、使用しないでください。
対象となる購入者には、交換用のTrezorまたはバウチャーが提供されます。CryptoBilisで購入したデバイスは手元に保管し、Trezorサポートに連絡してください。
ハードウェアウォレットのサプライチェーンの完全性を確認するために、どのような対策を講じていますか?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor公式、CryptoBilis経由のSafe 5にチップが埋め込まれた疑いと警告、保有者は至急資産を移動
ハードウェアウォレットの安全性を守る防御線は、ソフトウェアから物理チップへと広がりつつある。
Decryptの報道によると、ハードウェアウォレットメーカーのTrezorは、第三者販売代理店経由で販売された製品にハードウェアチップが埋め込まれた疑いについて、初めて公式に回答した。Trezorは、3月以降にCryptoBilis経由でSafe 5を購入したユーザーに対し、デバイス内の資産をできるだけ早く移すよう呼びかけている。
なお、Trezorによると、現時点で問題のデバイスを実際に検査したわけではなく、関連する報告を信頼できる情報として扱っている段階だ。また、CryptoBilisは第三者販売代理店であり、公式販売チャネルではない。そのため、リスクの影響範囲は比較的限定され、特定の販売経路で流通した特定ロットの製品が中心とみられる。
今回の件は、ハードウェアウォレットの物理層のセキュリティにおける新たな課題といえる。これまでウォレットの安全性に関する議論は、ソフトウェアの脆弱性やシードフレーズの漏えい、ユーザーの操作などに集中していた。しかし、今回のチップ埋め込みが事実であれば、攻撃対象はデバイスのハードウェアそのものにまで及んだことになり、秘密鍵を守る最後の物理的な防御線さえ突破される可能性がある。これは、最近相次ぐ取引所のセキュリティインシデントや、Keystoneなどの鍵管理製品をめぐる議論とともに、資産の自己管理における安全性をめぐる一連の議論を形作っている。
ただし、今後確認すべき重要な点がいくつかある。第一に、Trezorはまだデバイスを実際に検査しておらず、現時点では信頼できる報告として扱っているにすぎないため、最終的な結論は公式の検証を待つ必要がある。第二に、問題の販売経路は第三者販売代理店であり、公式チャネルの製品が影響を受けているかどうかは明らかになっていない。第三に、リスクは特定ロットに限られる可能性があり、全製品に及ぶものではない。
保有者にとって、現時点で最も現実的な対応は、購入経路と時期を確認することだ。3月以降にCryptoBilis経由でSafe 5を購入した場合は、不確実性を減らすため、速やかに資産を移すことが望ましい。業界全体にとっては、製造、物流、販売の各段階でハードウェアウォレットの物理的な安全性をどう確保するかが、今後も注視される課題となりそうだ。
今後は、Trezorが正式な検査結果や公式声明を発表するか、また問題の販売経路がどのように対応するかを見守る必要がある。
#Trezor #CryptoSecurity #ハードウェアウォレット
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡してお知らせします。
Trezor公式、CryptoBilis経由のSafe 5にチップが埋め込まれた疑いと警告、保有者は至急資産を移動
ハードウェアウォレットの安全性を守る防御線は、ソフトウェアから物理チップへと広がりつつある。
Decryptの報道によると、ハードウェアウォレットメーカーのTrezorは、第三者販売代理店経由で販売された製品にハードウェアチップが埋め込まれた疑いについて、初めて公式に回答した。Trezorは、3月以降にCryptoBilis経由でSafe 5を購入したユーザーに対し、デバイス内の資産をできるだけ早く移すよう呼びかけている。
なお、Trezorによると、現時点で問題のデバイスを実際に検査したわけではなく、関連する報告を信頼できる情報として扱っている段階だ。また、CryptoBilisは第三者販売代理店であり、公式販売チャネルではない。そのため、リスクの影響範囲は比較的限定され、特定の販売経路で流通した特定ロットの製品が中心とみられる。
今回の件は、ハードウェアウォレットの物理層のセキュリティにおける新たな課題といえる。これまでウォレットの安全性に関する議論は、ソフトウェアの脆弱性やシードフレーズの漏えい、ユーザーの操作などに集中していた。しかし、今回のチップ埋め込みが事実であれば、攻撃対象はデバイスのハードウェアそのものにまで及んだことになり、秘密鍵を守る最後の物理的な防御線さえ突破される可能性がある。これは、最近相次ぐ取引所のセキュリティインシデントや、Keystoneなどの鍵管理製品をめぐる議論とともに、資産の自己管理における安全性をめぐる一連の議論を形作っている。
ただし、今後確認すべき重要な点がいくつかある。第一に、Trezorはまだデバイスを実際に検査しておらず、現時点では信頼できる報告として扱っているにすぎないため、最終的な結論は公式の検証を待つ必要がある。第二に、問題の販売経路は第三者販売代理店であり、公式チャネルの製品が影響を受けているかどうかは明らかになっていない。第三に、リスクは特定ロットに限られる可能性があり、全製品に及ぶものではない。
保有者にとって、現時点で最も現実的な対応は、購入経路と時期を確認することだ。3月以降にCryptoBilis経由でSafe 5を購入した場合は、不確実性を減らすため、速やかに資産を移すことが望ましい。業界全体にとっては、製造、物流、販売の各段階でハードウェアウォレットの物理的な安全性をどう確保するかが、今後も注視される課題となりそうだ。
今後は、Trezorが正式な検査結果や公式声明を発表するか、また問題の販売経路がどのように対応するかを見守る必要がある。
#Trezor #CryptoSecurity #ハードウェアウォレット
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡してお知らせします。
ハードウェアウォレットの安全性を守る防御線は、ソフトウェアから物理チップへと広がりつつある。
Decryptの報道によると、ハードウェアウォレットメーカーのTrezorは、第三者販売代理店経由で販売された製品にハードウェアチップが埋め込まれた疑いについて、初めて公式に回答した。Trezorは、3月以降にCryptoBilis経由でSafe 5を購入したユーザーに対し、デバイス内の資産をできるだけ早く移すよう呼びかけている。
なお、Trezorによると、現時点で問題のデバイスを実際に検査したわけではなく、関連する報告を信頼できる情報として扱っている段階だ。また、CryptoBilisは第三者販売代理店であり、公式販売チャネルではない。そのため、リスクの影響範囲は比較的限定され、特定の販売経路で流通した特定ロットの製品が中心とみられる。
今回の件は、ハードウェアウォレットの物理層のセキュリティにおける新たな課題といえる。これまでウォレットの安全性に関する議論は、ソフトウェアの脆弱性やシードフレーズの漏えい、ユーザーの操作などに集中していた。しかし、今回のチップ埋め込みが事実であれば、攻撃対象はデバイスのハードウェアそのものにまで及んだことになり、秘密鍵を守る最後の物理的な防御線さえ突破される可能性がある。これは、最近相次ぐ取引所のセキュリティインシデントや、Keystoneなどの鍵管理製品をめぐる議論とともに、資産の自己管理における安全性をめぐる一連の議論を形作っている。
ただし、今後確認すべき重要な点がいくつかある。第一に、Trezorはまだデバイスを実際に検査しておらず、現時点では信頼できる報告として扱っているにすぎないため、最終的な結論は公式の検証を待つ必要がある。第二に、問題の販売経路は第三者販売代理店であり、公式チャネルの製品が影響を受けているかどうかは明らかになっていない。第三に、リスクは特定ロットに限られる可能性があり、全製品に及ぶものではない。
保有者にとって、現時点で最も現実的な対応は、購入経路と時期を確認することだ。3月以降にCryptoBilis経由でSafe 5を購入した場合は、不確実性を減らすため、速やかに資産を移すことが望ましい。業界全体にとっては、製造、物流、販売の各段階でハードウェアウォレットの物理的な安全性をどう確保するかが、今後も注視される課題となりそうだ。
今後は、Trezorが正式な検査結果や公式声明を発表するか、また問題の販売経路がどのように対応するかを見守る必要がある。
#Trezor #CryptoSecurity #ハードウェアウォレット
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡してお知らせします。
28

🚨 $BTC ハードウェアウォレット警告:Ledgerへの悪意ある不正な細工が発覚 🛑
📊 シンガポール警察は、現地で販売されたLedgerデバイスが改ざんされ、2件の事例でリカバリーフレーズが盗まれ、合計350万シンガポールドルの損失が発生したと警告しました。このサプライチェーン侵害は、「コールド」ストレージでさえ悪意ある者によって不正に操作され得ることを示しています。 🦈 賢明な投資家はすでに正規ルートへ切り替え、購入前に真贋を念入りに確認しています。 📈 ユーザーが検証済みの製品を求めて動くなか、店頭販売品の需要は短期的に落ち込むと予想されます。
💡 教訓は?メーカーによって封印されていない箱は決して信用しないこと。ファームウェアの署名を検証し、リカバリーフレーズはオフラインで保管しましょう。不正な改ざんが疑われる場合は、新しいウォレットへの資金移行も検討してください。 🤔 ハードウェアのセキュリティ対策をどのように強化していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ハードウェアウォレット警告:Ledgerへの悪意ある不正な細工が発覚 🛑
📊 シンガポール警察は、現地で販売されたLedgerデバイスが改ざんされ、2件の事例でリカバリーフレーズが盗まれ、合計350万シンガポールドルの損失が発生したと警告しました。このサプライチェーン侵害は、「コールド」ストレージでさえ悪意ある者によって不正に操作され得ることを示しています。 🦈 賢明な投資家はすでに正規ルートへ切り替え、購入前に真贋を念入りに確認しています。 📈 ユーザーが検証済みの製品を求めて動くなか、店頭販売品の需要は短期的に落ち込むと予想されます。
💡 教訓は?メーカーによって封印されていない箱は決して信用しないこと。ファームウェアの署名を検証し、リカバリーフレーズはオフラインで保管しましょう。不正な改ざんが疑われる場合は、新しいウォレットへの資金移行も検討してください。 🤔 ハードウェアのセキュリティ対策をどのように強化していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 シンガポール警察は、現地で販売されたLedgerデバイスが改ざんされ、2件の事例でリカバリーフレーズが盗まれ、合計350万シンガポールドルの損失が発生したと警告しました。このサプライチェーン侵害は、「コールド」ストレージでさえ悪意ある者によって不正に操作され得ることを示しています。 🦈 賢明な投資家はすでに正規ルートへ切り替え、購入前に真贋を念入りに確認しています。 📈 ユーザーが検証済みの製品を求めて動くなか、店頭販売品の需要は短期的に落ち込むと予想されます。
💡 教訓は?メーカーによって封印されていない箱は決して信用しないこと。ファームウェアの署名を検証し、リカバリーフレーズはオフラインで保管しましょう。不正な改ざんが疑われる場合は、新しいウォレットへの資金移行も検討してください。 🤔 ハードウェアのセキュリティ対策をどのように強化していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC ユーザー警告:悪意あるLedgerの埋め込みデバイスによりシンガポールで270万ドルが盗まれる 💥
📊 シンガポール警察は、リカバリーフレーズを密かに抜き取る不正な仕掛けが施されたハードウェアウォレットを発見しました。この侵害により、投資家は350万シンガポールドルの損失を被りました。今回の事件は、悪意ある者が小売流通経路に侵入し、信頼されているデバイスをひそかな資金吸い上げ装置に変えるという、典型的なサプライチェーンの脆弱性を浮き彫りにしています。 🦈
💡 資産を守るため、ウォレットはメーカーまたは認定販売店から直接入手し、Ledgerの真正性チェックを実行し、オンラインでリカバリーフレーズを決して公開しないでください。改ざんの疑いがある場合は使用を中止し、新しく検証済みのデバイスに資金を移してください。 🤔 ハードウェアウォレットの完全性を確認するために、ほかにどんな対策を取っていますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC ユーザー警告:悪意あるLedgerの埋め込みデバイスによりシンガポールで270万ドルが盗まれる 💥
📊 シンガポール警察は、リカバリーフレーズを密かに抜き取る不正な仕掛けが施されたハードウェアウォレットを発見しました。この侵害により、投資家は350万シンガポールドルの損失を被りました。今回の事件は、悪意ある者が小売流通経路に侵入し、信頼されているデバイスをひそかな資金吸い上げ装置に変えるという、典型的なサプライチェーンの脆弱性を浮き彫りにしています。 🦈
💡 資産を守るため、ウォレットはメーカーまたは認定販売店から直接入手し、Ledgerの真正性チェックを実行し、オンラインでリカバリーフレーズを決して公開しないでください。改ざんの疑いがある場合は使用を中止し、新しく検証済みのデバイスに資金を移してください。 🤔 ハードウェアウォレットの完全性を確認するために、ほかにどんな対策を取っていますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 シンガポール警察は、リカバリーフレーズを密かに抜き取る不正な仕掛けが施されたハードウェアウォレットを発見しました。この侵害により、投資家は350万シンガポールドルの損失を被りました。今回の事件は、悪意ある者が小売流通経路に侵入し、信頼されているデバイスをひそかな資金吸い上げ装置に変えるという、典型的なサプライチェーンの脆弱性を浮き彫りにしています。 🦈
💡 資産を守るため、ウォレットはメーカーまたは認定販売店から直接入手し、Ledgerの真正性チェックを実行し、オンラインでリカバリーフレーズを決して公開しないでください。改ざんの疑いがある場合は使用を中止し、新しく検証済みのデバイスに資金を移してください。 🤔 ハードウェアウォレットの完全性を確認するために、ほかにどんな対策を取っていますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC ハードウェアウォレット騒動:鍵が侵害され、信頼が危機に! 🛑
📊 Keystoneは、偽造デバイスが認証テストをすり抜け、工場の検証キーを盗み出したことを明らかにしました。未販売のウォレット18,835台を廃棄し、新しいキーの生成方式に切り替えるとのことですが、侵害によって購入者25,964人分の記録――氏名、配送先住所など、あらゆる情報――も流出しました。 🦈
🔍 リカバリーフレーズと秘密鍵は無事ですが、10月20日以降に出荷された製品は、標準チェックを通過していても追加の検証が必要になります。核心となる疑問は、認証の仕組みそのものを偽造できるなら、ハードウェアウォレットを今後も信頼できるのか、ということです。 🤔
⚠️ これは金融アドバイスではありません。常にリスクを管理しましょう。 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC ハードウェアウォレット騒動:鍵が侵害され、信頼が危機に! 🛑
📊 Keystoneは、偽造デバイスが認証テストをすり抜け、工場の検証キーを盗み出したことを明らかにしました。未販売のウォレット18,835台を廃棄し、新しいキーの生成方式に切り替えるとのことですが、侵害によって購入者25,964人分の記録――氏名、配送先住所など、あらゆる情報――も流出しました。 🦈
🔍 リカバリーフレーズと秘密鍵は無事ですが、10月20日以降に出荷された製品は、標準チェックを通過していても追加の検証が必要になります。核心となる疑問は、認証の仕組みそのものを偽造できるなら、ハードウェアウォレットを今後も信頼できるのか、ということです。 🤔
⚠️ これは金融アドバイスではありません。常にリスクを管理しましょう。 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystoneは、偽造デバイスが認証テストをすり抜け、工場の検証キーを盗み出したことを明らかにしました。未販売のウォレット18,835台を廃棄し、新しいキーの生成方式に切り替えるとのことですが、侵害によって購入者25,964人分の記録――氏名、配送先住所など、あらゆる情報――も流出しました。 🦈
🔍 リカバリーフレーズと秘密鍵は無事ですが、10月20日以降に出荷された製品は、標準チェックを通過していても追加の検証が必要になります。核心となる疑問は、認証の仕組みそのものを偽造できるなら、ハードウェアウォレットを今後も信頼できるのか、ということです。 🤔
⚠️ これは金融アドバイスではありません。常にリスクを管理しましょう。 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC ハードウェアウォレット警報:秘密鍵が漏洩、信頼が危機に 🦈
📊 Keystoneの情報漏洩により、未販売の製品18,835台と購入者記録25,964件が流出し、偽造デバイスが工場での認証をすり抜ける可能性が明らかになりました。🦈 これはハードウェアベースのセキュリティの根幹を揺るがすものです。検証の連鎖が破られれば、スマートマネーの運用者は、侵害されたウォレットの中から次の流動性スイープを探し始めるでしょう。⚡ 10月20日以降に出荷されたデバイスには、標準テストに合格していても追加確認が必要になります。
💬 今後、あなたの$BTC 保有資産をどう守りますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC ハードウェアウォレット警報:秘密鍵が漏洩、信頼が危機に 🦈
📊 Keystoneの情報漏洩により、未販売の製品18,835台と購入者記録25,964件が流出し、偽造デバイスが工場での認証をすり抜ける可能性が明らかになりました。🦈 これはハードウェアベースのセキュリティの根幹を揺るがすものです。検証の連鎖が破られれば、スマートマネーの運用者は、侵害されたウォレットの中から次の流動性スイープを探し始めるでしょう。⚡ 10月20日以降に出荷されたデバイスには、標準テストに合格していても追加確認が必要になります。
💬 今後、あなたの$BTC 保有資産をどう守りますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Keystoneの情報漏洩により、未販売の製品18,835台と購入者記録25,964件が流出し、偽造デバイスが工場での認証をすり抜ける可能性が明らかになりました。🦈 これはハードウェアベースのセキュリティの根幹を揺るがすものです。検証の連鎖が破られれば、スマートマネーの運用者は、侵害されたウォレットの中から次の流動性スイープを探し始めるでしょう。⚡ 10月20日以降に出荷されたデバイスには、標準テストに合格していても追加確認が必要になります。
💬 今後、あなたの$BTC 保有資産をどう守りますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

ハードウェアウォレットのセキュリティが深刻な脅威にさらされています!Keystoneは、10月20日のハッキングを受け、未販売のウォレット18,835台を廃棄し、出荷を一時停止すると発表しました。
攻撃者は顧客情報25,964件を盗んだだけでなく、正規品のデバイス認証に使われる暗号鍵まで盗み出しました。これは大惨事です!
つまり、偽造品や低品質のウォレットが正規品として認証される可能性があります。詐欺ウォレットを購入してしまった場合、ユーザーが資金を失うリスクは急増します。
Keystoneは秘密鍵や資金への影響はないと説明していますが、ユーザーは詐欺メッセージに最大限の注意を払う必要があります。同社は新製品で漏えいした鍵を交換する予定です。
この問題で、ハードウェアウォレットへの信頼を失いましたか?それとも、これは集中化のリスクについての教訓にすぎないのでしょうか?
#HardwareWallet #Security
$BTC $ETH
ハードウェアウォレットのセキュリティが深刻な脅威にさらされています!Keystoneは、10月20日のハッキングを受け、未販売のウォレット18,835台を廃棄し、出荷を一時停止すると発表しました。
攻撃者は顧客情報25,964件を盗んだだけでなく、正規品のデバイス認証に使われる暗号鍵まで盗み出しました。これは大惨事です!
つまり、偽造品や低品質のウォレットが正規品として認証される可能性があります。詐欺ウォレットを購入してしまった場合、ユーザーが資金を失うリスクは急増します。
Keystoneは秘密鍵や資金への影響はないと説明していますが、ユーザーは詐欺メッセージに最大限の注意を払う必要があります。同社は新製品で漏えいした鍵を交換する予定です。
この問題で、ハードウェアウォレットへの信頼を失いましたか?それとも、これは集中化のリスクについての教訓にすぎないのでしょうか?
#HardwareWallet #Security
$BTC $ETH
攻撃者は顧客情報25,964件を盗んだだけでなく、正規品のデバイス認証に使われる暗号鍵まで盗み出しました。これは大惨事です!
つまり、偽造品や低品質のウォレットが正規品として認証される可能性があります。詐欺ウォレットを購入してしまった場合、ユーザーが資金を失うリスクは急増します。
Keystoneは秘密鍵や資金への影響はないと説明していますが、ユーザーは詐欺メッセージに最大限の注意を払う必要があります。同社は新製品で漏えいした鍵を交換する予定です。
この問題で、ハードウェアウォレットへの信頼を失いましたか?それとも、これは集中化のリスクについての教訓にすぎないのでしょうか?
#HardwareWallet #Security
$BTC $ETH
2
346


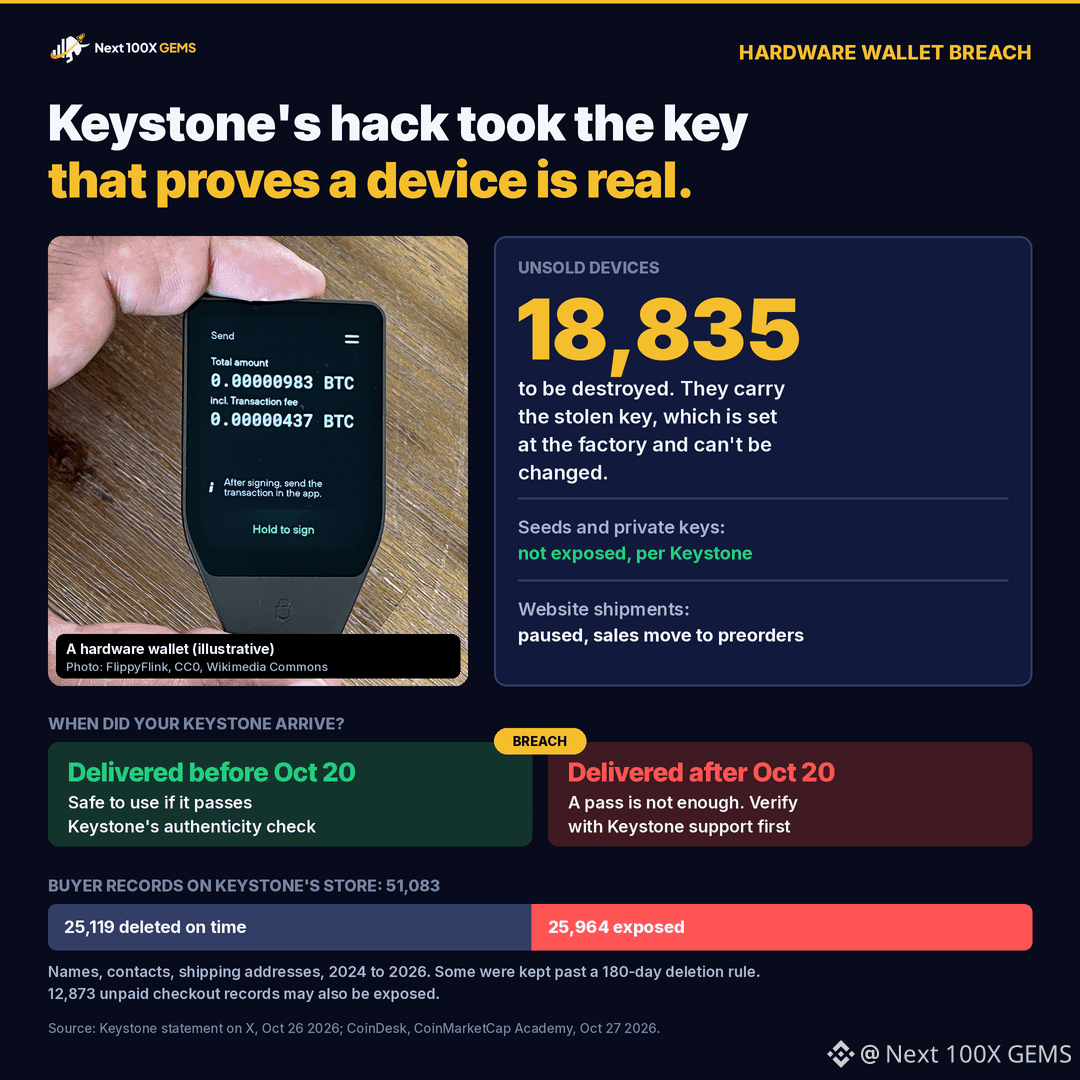
日曜日、Keystoneの社内規定では購入者データを180日後に消去するとされているのに、なぜ2024年の注文記録がまだ保存されていたのかを尋ねました。Keystoneは回答しましたが、そこにはさらに大きな問題が含まれていました。
10月20日に同社のウェブサイトへ侵入した攻撃者は、デバイスが本物かどうかを確認するためにKeystoneが使う鍵も盗みました。この鍵は工場で各ウォレットに書き込まれ、消去も書き換えもできません。鍵を使えば、Keystone独自の真贋判定を通過する偽造品を作れる可能性があります。そのため同社は、在庫にある18,835台を廃棄し、ウェブサイト経由の出荷を一時停止。新しい鍵を使った予約販売に切り替えています。
データについては、Keystoneのストアには購入者の記録が51,083件ありました。そのうち25,119件は180日ルールに基づいて削除済みでした。残りの25,964件(2024年から2026年までの記録)は、氏名、連絡先、配送先住所、注文内容などが流出した可能性があります。Keystoneによると、自動消去ツールが機能せず、誰もそれに気づきませんでした。未払いのチェックアウト記録12,873件も、流出した可能性があります。Keystoneによれば、リカバリーフレーズ、秘密鍵、決済情報は流出していません。
Keystoneをお持ちの方への影響は次のとおりです。10月20日より前に届いた製品は、認証チェックに合格すれば問題ありません。10月20日以降に届いた製品は、チェックに合格した場合でも、Keystoneのサポートに直接確認してください。同社によると、今回の件だけを理由に$BTC を移す必要はありません。またKeystoneは、デバイスを返送するよう求めることは決してないとのことです。「リコール」を知らせるメールや電話、荷物は詐欺です。
#CryptoSecurity #ハードウェアウォレット
投資助言ではありません。ご自身で調査してください。
日曜日、Keystoneの社内規定では購入者データを180日後に消去するとされているのに、なぜ2024年の注文記録がまだ保存されていたのかを尋ねました。Keystoneは回答しましたが、そこにはさらに大きな問題が含まれていました。
10月20日に同社のウェブサイトへ侵入した攻撃者は、デバイスが本物かどうかを確認するためにKeystoneが使う鍵も盗みました。この鍵は工場で各ウォレットに書き込まれ、消去も書き換えもできません。鍵を使えば、Keystone独自の真贋判定を通過する偽造品を作れる可能性があります。そのため同社は、在庫にある18,835台を廃棄し、ウェブサイト経由の出荷を一時停止。新しい鍵を使った予約販売に切り替えています。
データについては、Keystoneのストアには購入者の記録が51,083件ありました。そのうち25,119件は180日ルールに基づいて削除済みでした。残りの25,964件(2024年から2026年までの記録)は、氏名、連絡先、配送先住所、注文内容などが流出した可能性があります。Keystoneによると、自動消去ツールが機能せず、誰もそれに気づきませんでした。未払いのチェックアウト記録12,873件も、流出した可能性があります。Keystoneによれば、リカバリーフレーズ、秘密鍵、決済情報は流出していません。
Keystoneをお持ちの方への影響は次のとおりです。10月20日より前に届いた製品は、認証チェックに合格すれば問題ありません。10月20日以降に届いた製品は、チェックに合格した場合でも、Keystoneのサポートに直接確認してください。同社によると、今回の件だけを理由に$BTC を移す必要はありません。またKeystoneは、デバイスを返送するよう求めることは決してないとのことです。「リコール」を知らせるメールや電話、荷物は詐欺です。
#CryptoSecurity #ハードウェアウォレット
投資助言ではありません。ご自身で調査してください。
10月20日に同社のウェブサイトへ侵入した攻撃者は、デバイスが本物かどうかを確認するためにKeystoneが使う鍵も盗みました。この鍵は工場で各ウォレットに書き込まれ、消去も書き換えもできません。鍵を使えば、Keystone独自の真贋判定を通過する偽造品を作れる可能性があります。そのため同社は、在庫にある18,835台を廃棄し、ウェブサイト経由の出荷を一時停止。新しい鍵を使った予約販売に切り替えています。
データについては、Keystoneのストアには購入者の記録が51,083件ありました。そのうち25,119件は180日ルールに基づいて削除済みでした。残りの25,964件(2024年から2026年までの記録)は、氏名、連絡先、配送先住所、注文内容などが流出した可能性があります。Keystoneによると、自動消去ツールが機能せず、誰もそれに気づきませんでした。未払いのチェックアウト記録12,873件も、流出した可能性があります。Keystoneによれば、リカバリーフレーズ、秘密鍵、決済情報は流出していません。
Keystoneをお持ちの方への影響は次のとおりです。10月20日より前に届いた製品は、認証チェックに合格すれば問題ありません。10月20日以降に届いた製品は、チェックに合格した場合でも、Keystoneのサポートに直接確認してください。同社によると、今回の件だけを理由に$BTC を移す必要はありません。またKeystoneは、デバイスを返送するよう求めることは決してないとのことです。「リコール」を知らせるメールや電話、荷物は詐欺です。
#CryptoSecurity #ハードウェアウォレット
投資助言ではありません。ご自身で調査してください。
763
·
--
Keystoneは、侵害により偽造デバイスが真正性チェックを通過できる製造用キーが露出したことを受け、18,835台の売れ残りハードウェアウォレットを破棄しています。
盗まれたキーはローテーションできないため、それを持つ偽のウォレットは正規品のように見えてしまい、ユーザーの資金を危険にさらします。
これはハードウェアウォレットのサプライチェーンの信頼にとって何を意味するのでしょうか?
#Keystone #HardwareWallet
Keystoneは、侵害により偽造デバイスが真正性チェックを通過できる製造用キーが露出したことを受け、18,835台の売れ残りハードウェアウォレットを破棄しています。
盗まれたキーはローテーションできないため、それを持つ偽のウォレットは正規品のように見えてしまい、ユーザーの資金を危険にさらします。
これはハードウェアウォレットのサプライチェーンの信頼にとって何を意味するのでしょうか?
#Keystone #HardwareWallet
盗まれたキーはローテーションできないため、それを持つ偽のウォレットは正規品のように見えてしまい、ユーザーの資金を危険にさらします。
これはハードウェアウォレットのサプライチェーンの信頼にとって何を意味するのでしょうか?
#Keystone #HardwareWallet
101

·
--
🚨 漏洩データにより危険にさらされる$BTC HOLDINGS!Ledgerが集団訴訟に直面 💣
弁護士のアリエル・ギブナー氏は、未公表のセキュリティ上の不備を受け、Ledgerがニューヨークで集団訴訟を起こされたことを明らかにしました。訴状では、2023年12月の情報漏洩により、メールアドレスや電話番号を含む顧客の機密データが流出し、ほどなくしてダークウェブ上に出回ったと主張しています。 🔍
悪意ある攻撃者は、盗んだメタデータを利用して巧妙なソーシャルエンジニアリング攻撃を仕掛け、公式の担当者になりすましてセルフカストディ型ウォレットの資産を抜き取りました。 🌊 取引所から$BTC を安全に移すだけでは、個人データの脆弱性が攻撃者に侵入経路を与える状況では、対策として十分ではありません。 🛡️
フィッシングの手口がますます標的を絞ったものになるなか、個人のセキュリティ対策を見直すために、どのような取り組みをしていますか? 🤔
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 漏洩データにより危険にさらされる$BTC HOLDINGS!Ledgerが集団訴訟に直面 💣
弁護士のアリエル・ギブナー氏は、未公表のセキュリティ上の不備を受け、Ledgerがニューヨークで集団訴訟を起こされたことを明らかにしました。訴状では、2023年12月の情報漏洩により、メールアドレスや電話番号を含む顧客の機密データが流出し、ほどなくしてダークウェブ上に出回ったと主張しています。 🔍
悪意ある攻撃者は、盗んだメタデータを利用して巧妙なソーシャルエンジニアリング攻撃を仕掛け、公式の担当者になりすましてセルフカストディ型ウォレットの資産を抜き取りました。 🌊 取引所から$BTC を安全に移すだけでは、個人データの脆弱性が攻撃者に侵入経路を与える状況では、対策として十分ではありません。 🛡️
フィッシングの手口がますます標的を絞ったものになるなか、個人のセキュリティ対策を見直すために、どのような取り組みをしていますか? 🤔
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
弁護士のアリエル・ギブナー氏は、未公表のセキュリティ上の不備を受け、Ledgerがニューヨークで集団訴訟を起こされたことを明らかにしました。訴状では、2023年12月の情報漏洩により、メールアドレスや電話番号を含む顧客の機密データが流出し、ほどなくしてダークウェブ上に出回ったと主張しています。 🔍
悪意ある攻撃者は、盗んだメタデータを利用して巧妙なソーシャルエンジニアリング攻撃を仕掛け、公式の担当者になりすましてセルフカストディ型ウォレットの資産を抜き取りました。 🌊 取引所から$BTC を安全に移すだけでは、個人データの脆弱性が攻撃者に侵入経路を与える状況では、対策として十分ではありません。 🛡️
フィッシングの手口がますます標的を絞ったものになるなか、個人のセキュリティ対策を見直すために、どのような取り組みをしていますか? 🤔
⚠️ これは金融アドバイスではありません。常にご自身でリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Keystone 秘密鍵庫が再び流出:検証用キーが盗まれ、偽ウォレットが本物として認証される可能性
Keystone のセキュリティ事件は、単なる「情報漏えい」から「キーの窃取」へと段階が進んでおり、ハードウェアウォレットの信頼チェーンが崩れたことを示す、また一つの象徴的な節目となっています。
Cointelegraph の報道によると、Keystone は当初、顧客情報の漏えいのみを開示していましたが、その後の更新で、ウォレットが「本物」であるかを検証するためのキーもハッカーに盗まれたと明らかにしました。理論上、攻撃者はこのキーを利用して偽のウォレットを本物のウォレットとして見せかけ、ユーザーによるデバイスの真正性確認を回避できる可能性があります。
なぜこの件は一般的なデータ漏えいよりも警戒すべきなのでしょうか。ハードウェアウォレットの核心的価値は「オフライン + 検証可能」であることにあります。ユーザーが多額の資産を預けるのは、デバイスの署名が本物で、供給元が信頼できると信じていることが前提です。検証キーが流出すると、この信頼の仕組みの土台が揺らぎます。影響を受けるのは単なるアカウントやパスワードではなく、製品全体の「信頼できるかどうか」という根幹です。
事実関係の面では、現時点の開示はまだ継続更新の段階にあります。盗まれたキーの具体的な影響範囲や、実際に悪用されたかどうかについて、公式には明確な結論は出ていません。そのため、「すでに起きた事実」と「まだ確認されていない推測」を区別する必要があります。キーが盗まれたこと自体は事実ですが、それがウォレット偽造に使われたのか、どれだけのユーザーに影響したのかは、現時点では不明です。
市場面では、この種のセキュリティ事件はまず保有者の信頼心理を直撃し、短期的なリスク回避行動を招く可能性があります。ただし、ハードウェアウォレットそのものにとって長期的な趨勢を決めるのは、メーカーが迅速に検証可能な補償策と透明性の高い説明を示せるかどうかです。
逆の見方もあります。キー漏えいは資産流出を意味しません。ハードウェアウォレットの秘密鍵は依然としてオフラインで保管されており、検証用キー一つだけで資産を直接移転できるとは限りません。また、事件はまだ進行中であり、過度な解釈にはリスクがあります。
今後注目すべき点は、第一に公式による盗まれたキーの影響範囲の追加説明、第二に偽ウォレットを使った詐欺の実例が出るかどうか、第三にメーカーの緊急対応の速さと、その対策の信頼性です。取引の観点では、ハードウェアウォレット関連銘柄への影響は主にセンチメント面・短期的なものであり、情報が不完全な段階で早急に結論を出すより、今後の開示を待って実際の損失規模を確認することのほうが重要です。
#Keystone #CryptoSecurity #HardwareWallet
以上は情報整理と個人的な分析であり、投資助言ではありません。
今後重要な進展があれば、引き続き追跡して更新します。
Keystone 秘密鍵庫が再び流出:検証用キーが盗まれ、偽ウォレットが本物として認証される可能性
Keystone のセキュリティ事件は、単なる「情報漏えい」から「キーの窃取」へと段階が進んでおり、ハードウェアウォレットの信頼チェーンが崩れたことを示す、また一つの象徴的な節目となっています。
Cointelegraph の報道によると、Keystone は当初、顧客情報の漏えいのみを開示していましたが、その後の更新で、ウォレットが「本物」であるかを検証するためのキーもハッカーに盗まれたと明らかにしました。理論上、攻撃者はこのキーを利用して偽のウォレットを本物のウォレットとして見せかけ、ユーザーによるデバイスの真正性確認を回避できる可能性があります。
なぜこの件は一般的なデータ漏えいよりも警戒すべきなのでしょうか。ハードウェアウォレットの核心的価値は「オフライン + 検証可能」であることにあります。ユーザーが多額の資産を預けるのは、デバイスの署名が本物で、供給元が信頼できると信じていることが前提です。検証キーが流出すると、この信頼の仕組みの土台が揺らぎます。影響を受けるのは単なるアカウントやパスワードではなく、製品全体の「信頼できるかどうか」という根幹です。
事実関係の面では、現時点の開示はまだ継続更新の段階にあります。盗まれたキーの具体的な影響範囲や、実際に悪用されたかどうかについて、公式には明確な結論は出ていません。そのため、「すでに起きた事実」と「まだ確認されていない推測」を区別する必要があります。キーが盗まれたこと自体は事実ですが、それがウォレット偽造に使われたのか、どれだけのユーザーに影響したのかは、現時点では不明です。
市場面では、この種のセキュリティ事件はまず保有者の信頼心理を直撃し、短期的なリスク回避行動を招く可能性があります。ただし、ハードウェアウォレットそのものにとって長期的な趨勢を決めるのは、メーカーが迅速に検証可能な補償策と透明性の高い説明を示せるかどうかです。
逆の見方もあります。キー漏えいは資産流出を意味しません。ハードウェアウォレットの秘密鍵は依然としてオフラインで保管されており、検証用キー一つだけで資産を直接移転できるとは限りません。また、事件はまだ進行中であり、過度な解釈にはリスクがあります。
今後注目すべき点は、第一に公式による盗まれたキーの影響範囲の追加説明、第二に偽ウォレットを使った詐欺の実例が出るかどうか、第三にメーカーの緊急対応の速さと、その対策の信頼性です。取引の観点では、ハードウェアウォレット関連銘柄への影響は主にセンチメント面・短期的なものであり、情報が不完全な段階で早急に結論を出すより、今後の開示を待って実際の損失規模を確認することのほうが重要です。
#Keystone #CryptoSecurity #HardwareWallet
以上は情報整理と個人的な分析であり、投資助言ではありません。
今後重要な進展があれば、引き続き追跡して更新します。
Keystone のセキュリティ事件は、単なる「情報漏えい」から「キーの窃取」へと段階が進んでおり、ハードウェアウォレットの信頼チェーンが崩れたことを示す、また一つの象徴的な節目となっています。
Cointelegraph の報道によると、Keystone は当初、顧客情報の漏えいのみを開示していましたが、その後の更新で、ウォレットが「本物」であるかを検証するためのキーもハッカーに盗まれたと明らかにしました。理論上、攻撃者はこのキーを利用して偽のウォレットを本物のウォレットとして見せかけ、ユーザーによるデバイスの真正性確認を回避できる可能性があります。
なぜこの件は一般的なデータ漏えいよりも警戒すべきなのでしょうか。ハードウェアウォレットの核心的価値は「オフライン + 検証可能」であることにあります。ユーザーが多額の資産を預けるのは、デバイスの署名が本物で、供給元が信頼できると信じていることが前提です。検証キーが流出すると、この信頼の仕組みの土台が揺らぎます。影響を受けるのは単なるアカウントやパスワードではなく、製品全体の「信頼できるかどうか」という根幹です。
事実関係の面では、現時点の開示はまだ継続更新の段階にあります。盗まれたキーの具体的な影響範囲や、実際に悪用されたかどうかについて、公式には明確な結論は出ていません。そのため、「すでに起きた事実」と「まだ確認されていない推測」を区別する必要があります。キーが盗まれたこと自体は事実ですが、それがウォレット偽造に使われたのか、どれだけのユーザーに影響したのかは、現時点では不明です。
市場面では、この種のセキュリティ事件はまず保有者の信頼心理を直撃し、短期的なリスク回避行動を招く可能性があります。ただし、ハードウェアウォレットそのものにとって長期的な趨勢を決めるのは、メーカーが迅速に検証可能な補償策と透明性の高い説明を示せるかどうかです。
逆の見方もあります。キー漏えいは資産流出を意味しません。ハードウェアウォレットの秘密鍵は依然としてオフラインで保管されており、検証用キー一つだけで資産を直接移転できるとは限りません。また、事件はまだ進行中であり、過度な解釈にはリスクがあります。
今後注目すべき点は、第一に公式による盗まれたキーの影響範囲の追加説明、第二に偽ウォレットを使った詐欺の実例が出るかどうか、第三にメーカーの緊急対応の速さと、その対策の信頼性です。取引の観点では、ハードウェアウォレット関連銘柄への影響は主にセンチメント面・短期的なものであり、情報が不完全な段階で早急に結論を出すより、今後の開示を待って実際の損失規模を確認することのほうが重要です。
#Keystone #CryptoSecurity #HardwareWallet
以上は情報整理と個人的な分析であり、投資助言ではありません。
今後重要な進展があれば、引き続き追跡して更新します。
51

·
--
Keystoneウォレットの情報漏えい事件がさらに深刻化しました!当初は顧客情報の漏えいだけと思われていましたが、ハッカーがウォレットの真正性を検証するための鍵も盗んだことが明らかになりました。つまり、偽のウォレットが本物として認証される可能性があります。Keystoneユーザーの皆さんは十分に警戒し、ご自身のウォレットが影響を受けていないか確認してください。何よりも安全第一です!
Keystoneウォレットの情報漏えい事件がさらに深刻化しました!当初は顧客データの漏えいだけでしたが、ハッカーがウォレットを本物と認証するための鍵を盗んだことを、Keystoneは認めました。つまり、偽のウォレットが本物として認証される可能性があります。Keystoneユーザーの皆さんは警戒を怠らず、ご自身のウォレットが影響を受けていないか確認してください。安全第一です!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Keystoneウォレットの情報漏えい事件がさらに深刻化しました!当初は顧客情報の漏えいだけと思われていましたが、ハッカーがウォレットの真正性を検証するための鍵も盗んだことが明らかになりました。つまり、偽のウォレットが本物として認証される可能性があります。Keystoneユーザーの皆さんは十分に警戒し、ご自身のウォレットが影響を受けていないか確認してください。何よりも安全第一です!
Keystoneウォレットの情報漏えい事件がさらに深刻化しました!当初は顧客データの漏えいだけでしたが、ハッカーがウォレットを本物と認証するための鍵を盗んだことを、Keystoneは認めました。つまり、偽のウォレットが本物として認証される可能性があります。Keystoneユーザーの皆さんは警戒を怠らず、ご自身のウォレットが影響を受けていないか確認してください。安全第一です!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Keystoneウォレットの情報漏えい事件がさらに深刻化しました!当初は顧客データの漏えいだけでしたが、ハッカーがウォレットを本物と認証するための鍵を盗んだことを、Keystoneは認めました。つまり、偽のウォレットが本物として認証される可能性があります。Keystoneユーザーの皆さんは警戒を怠らず、ご自身のウォレットが影響を受けていないか確認してください。安全第一です!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
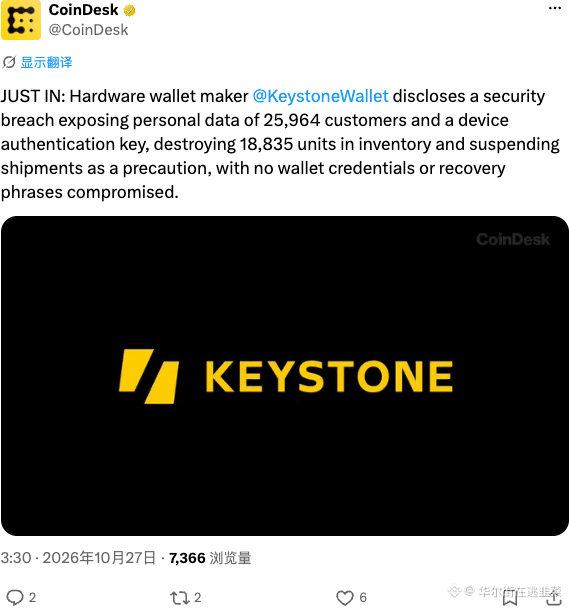
ハードウェアウォレットメーカーのKeystoneでセキュリティ上の脆弱性が発覚し、2万5,000人の顧客データとデバイスキーが流出。被害を未然に防ぐため、未出荷のデバイス1万8,000台を廃棄し、配送を一時停止しました。ただし、秘密鍵への脅威はありませんでした。
Keystoneの今回の対応は思い切ったもので、未出荷のデバイス1万8,000台をそのまま破棄しました。秘密鍵は無事とはいえ、こうした「物理的な廃棄」による損失抑制は、事故の深刻さが想像以上だったことを示しています。ブランドの信頼は大きく損なわれ、短期的には市場心理の重荷となる一方、長期的に見れば、ハードウェアのコールドウォレットは依然として最後の砦です。ただし、選択の余地は変わりました。
#Keystone #HardwareWallet #セキュリティ
ハードウェアウォレットメーカーのKeystoneでセキュリティ上の脆弱性が発覚し、2万5,000人の顧客データとデバイスキーが流出。被害を未然に防ぐため、未出荷のデバイス1万8,000台を廃棄し、配送を一時停止しました。ただし、秘密鍵への脅威はありませんでした。
Keystoneの今回の対応は思い切ったもので、未出荷のデバイス1万8,000台をそのまま破棄しました。秘密鍵は無事とはいえ、こうした「物理的な廃棄」による損失抑制は、事故の深刻さが想像以上だったことを示しています。ブランドの信頼は大きく損なわれ、短期的には市場心理の重荷となる一方、長期的に見れば、ハードウェアのコールドウォレットは依然として最後の砦です。ただし、選択の余地は変わりました。
#Keystone #HardwareWallet #セキュリティ
Keystoneの今回の対応は思い切ったもので、未出荷のデバイス1万8,000台をそのまま破棄しました。秘密鍵は無事とはいえ、こうした「物理的な廃棄」による損失抑制は、事故の深刻さが想像以上だったことを示しています。ブランドの信頼は大きく損なわれ、短期的には市場心理の重荷となる一方、長期的に見れば、ハードウェアのコールドウォレットは依然として最後の砦です。ただし、選択の余地は変わりました。
#Keystone #HardwareWallet #セキュリティ
4
·
--
Keystone、ハードウェアウォレット購入者の配送情報が流出した情報漏えいを公表
Shopify APIの脆弱性を通じて、氏名、住所、注文データがアクセスされた。研究者はフィッシングや物理的な攻撃への警戒を呼びかけている。影響を受けた顧客からは、法執行機関を名乗る詐欺電話があったとの報告も寄せられている。
Keystoneから通知を受けましたか?
#Security #HardwareWallet $BTC
出典:cointelegraph.com
Keystone、ハードウェアウォレット購入者の配送情報が流出した情報漏えいを公表
Shopify APIの脆弱性を通じて、氏名、住所、注文データがアクセスされた。研究者はフィッシングや物理的な攻撃への警戒を呼びかけている。影響を受けた顧客からは、法執行機関を名乗る詐欺電話があったとの報告も寄せられている。
Keystoneから通知を受けましたか?
#Security #HardwareWallet $BTC
出典:cointelegraph.com
Shopify APIの脆弱性を通じて、氏名、住所、注文データがアクセスされた。研究者はフィッシングや物理的な攻撃への警戒を呼びかけている。影響を受けた顧客からは、法執行機関を名乗る詐欺電話があったとの報告も寄せられている。
Keystoneから通知を受けましたか?
#Security #HardwareWallet $BTC
出典:cointelegraph.com
127
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#JobsReportRaisesHikeOdds
閲覧回数 239,151
1,924人が討論中
2
#CPITestsDecemberRateOutlook
閲覧回数 16,281
252人が討論中
3
#BitcoinRebounds$75KAsChipsLead
閲覧回数 20,150
218人が討論中
4
#US Data Center Rules May Constrain AI Expansion
閲覧回数 37,352
151人が討論中
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
閲覧回数 169
6人が討論中
6
#WillAnthropicListOnTime
閲覧回数 56,611
740人が討論中
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
閲覧回数 8,949
99人が討論中
8
#BitcoinETFsSee$412MNetOutflows
閲覧回数 2,447
43人が討論中
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
閲覧回数 11,090
212人が討論中
10
#TradFiForBeginners
閲覧回数 37,415
571人が討論中