
#hack
hack
閲覧回数 1.5M
1,398人が討論中
注目
最新
韓国、ハッキングが疑われる場合に暗号資産取引所が出金を停止できるように
金融委員会は木曜日、ハッキングが疑われる場合に取引所が入金と出金を事前に停止できるよう、ノーアクションレターを発行すると発表した。現行法で認められているためだ。
#Crypto #ハッキング
韓国、ハッキングが疑われる場合に暗号資産取引所が出金を停止できるように
金融委員会は木曜日、ハッキングが疑われる場合に取引所が入金と出金を事前に停止できるよう、ノーアクションレターを発行すると発表した。現行法で認められているためだ。
#Crypto #ハッキング
金融委員会は木曜日、ハッキングが疑われる場合に取引所が入金と出金を事前に停止できるよう、ノーアクションレターを発行すると発表した。現行法で認められているためだ。
#Crypto #ハッキング
1
6
·
--
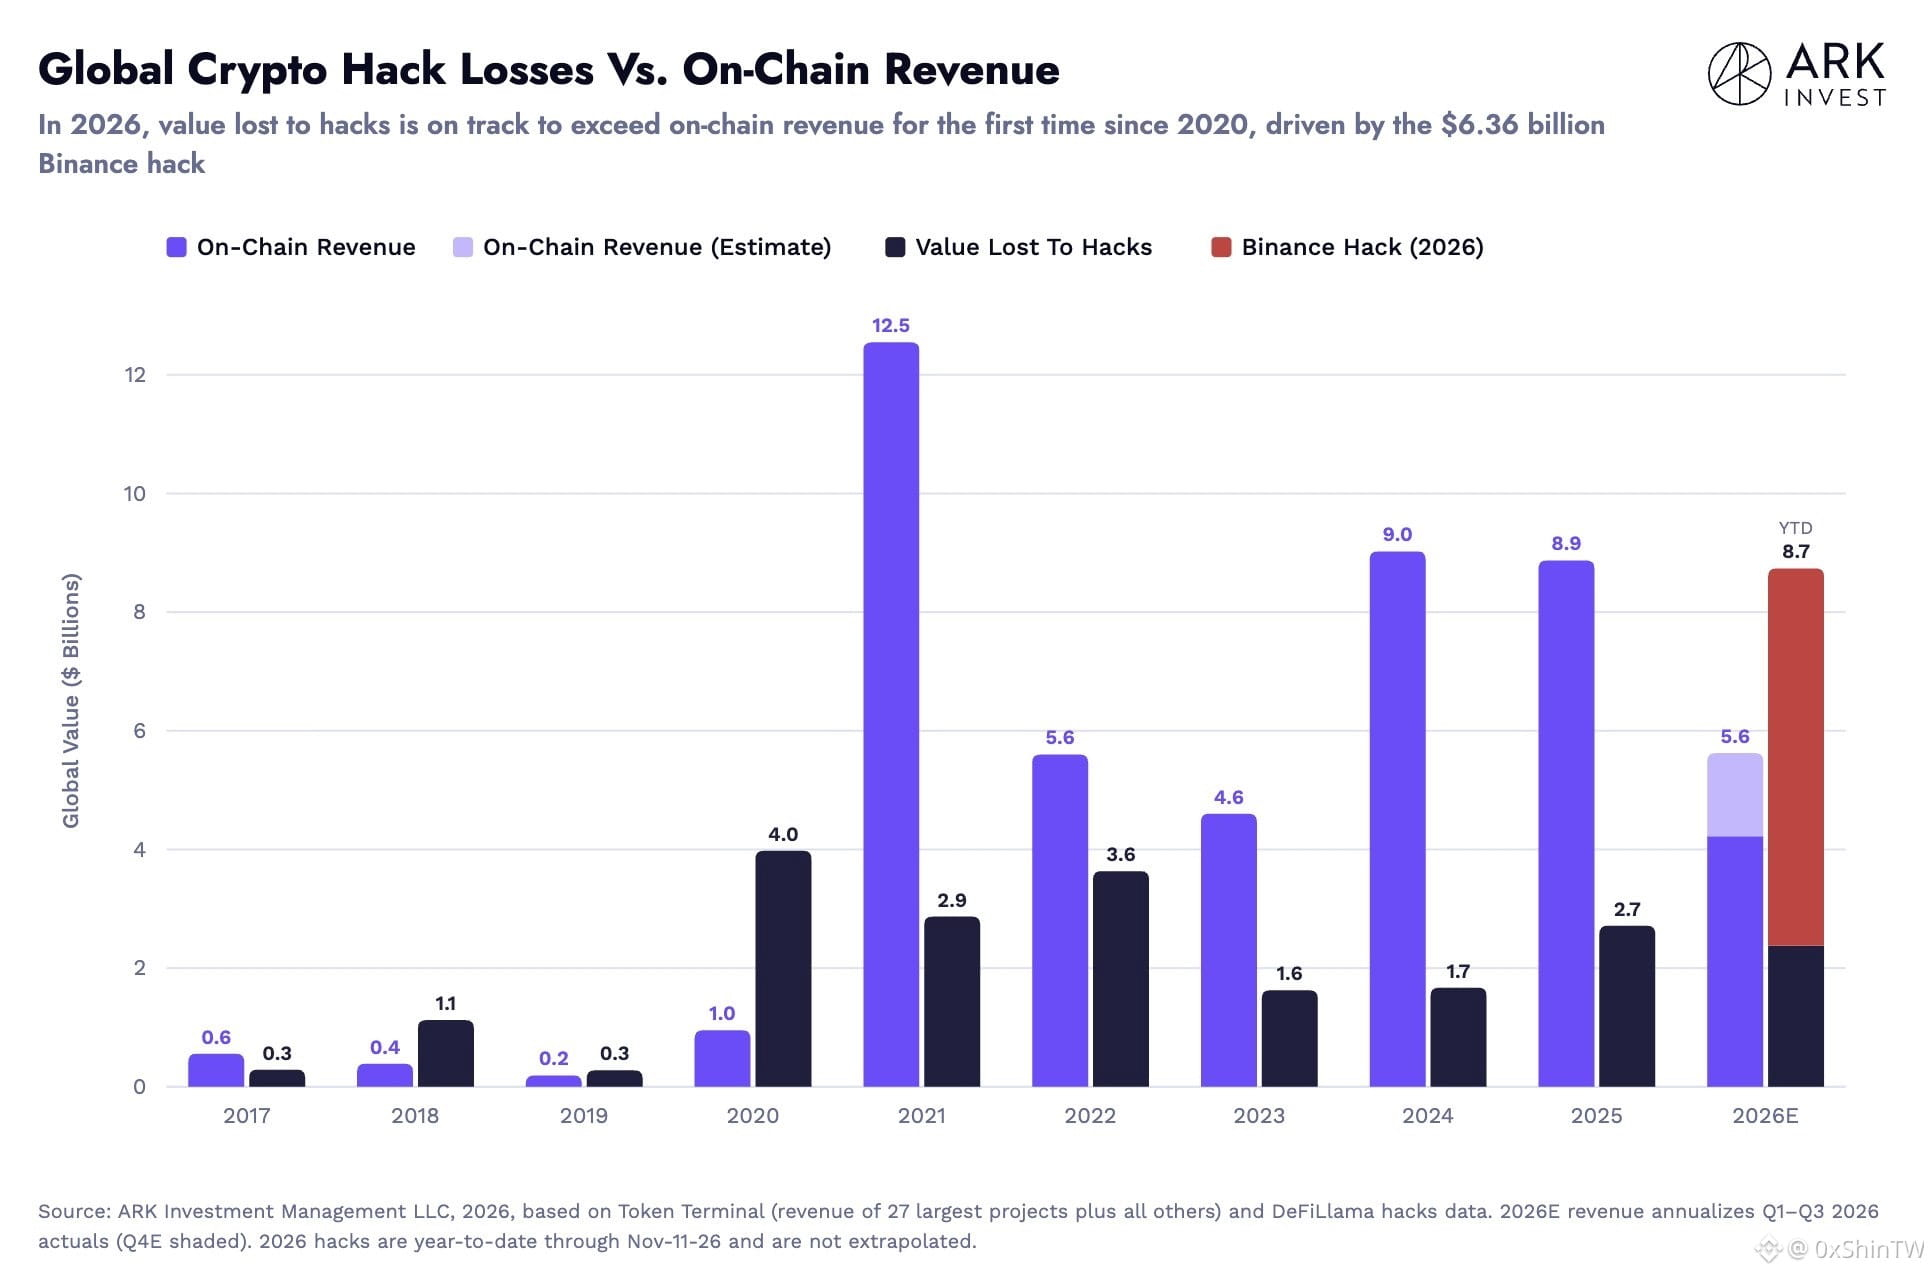
2017年以降、暗号資産業界はハッキング事件で2,690万ドルを失い、オンチェーン収益として4,700万ドルを得ています。
つまり、この業界がオンチェーン取引で稼ぐ1ドルにつき、57セントが盗まれているということです。
Binanceのハッキングだけでも636万ドルが失われました。これは、2026年のオンチェーン収益の合計を上回る額です。
しかし、さらに考えてみると、ハッキング事件のボトルネックはテクノロジー自体のセキュリティではなく、多くの人が自分の資産を守る方法をまだ理解しておらず、気にもかけていないことにあります。
セキュリティがボトルネックです。皮肉なことに、ハッキングとは呼ばれないラグプルは、ここに含まれてすらいません。
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
2017年以降、暗号資産業界はハッキング事件で2,690万ドルを失い、オンチェーン収益として4,700万ドルを得ています。
つまり、この業界がオンチェーン取引で稼ぐ1ドルにつき、57セントが盗まれているということです。
Binanceのハッキングだけでも636万ドルが失われました。これは、2026年のオンチェーン収益の合計を上回る額です。
しかし、さらに考えてみると、ハッキング事件のボトルネックはテクノロジー自体のセキュリティではなく、多くの人が自分の資産を守る方法をまだ理解しておらず、気にもかけていないことにあります。
セキュリティがボトルネックです。皮肉なことに、ハッキングとは呼ばれないラグプルは、ここに含まれてすらいません。
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
つまり、この業界がオンチェーン取引で稼ぐ1ドルにつき、57セントが盗まれているということです。
Binanceのハッキングだけでも636万ドルが失われました。これは、2026年のオンチェーン収益の合計を上回る額です。
しかし、さらに考えてみると、ハッキング事件のボトルネックはテクノロジー自体のセキュリティではなく、多くの人が自分の資産を守る方法をまだ理解しておらず、気にもかけていないことにあります。
セキュリティがボトルネックです。皮肉なことに、ハッキングとは呼ばれないラグプルは、ここに含まれてすらいません。
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
90
これらのミームコインを知っていますか?見たことがありますか?
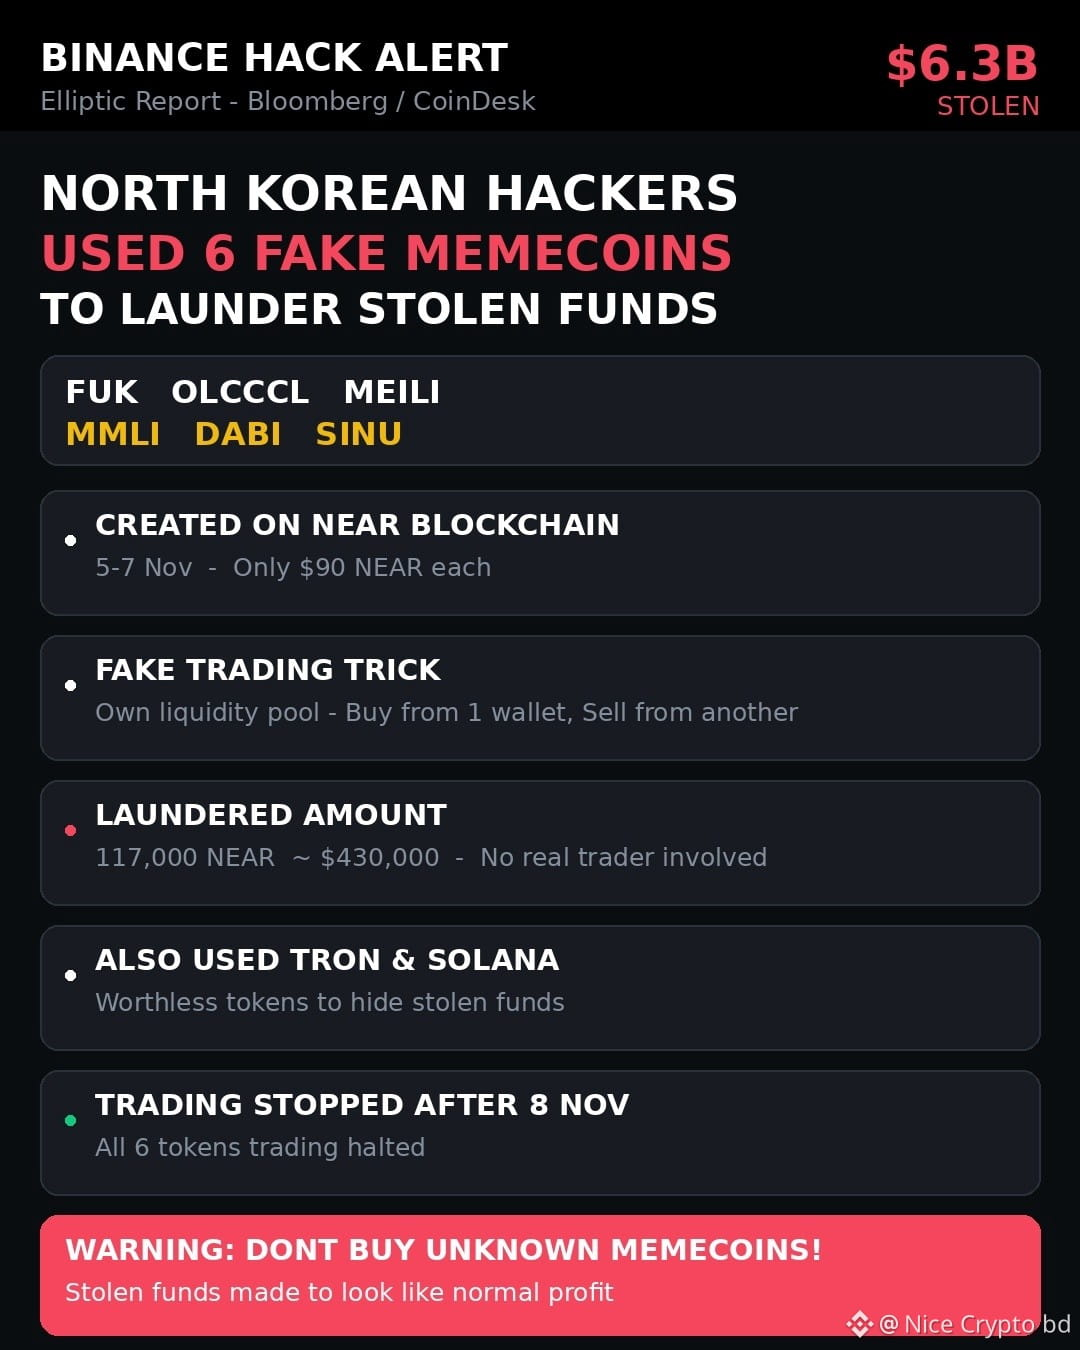
⚡ 驚き!北朝鮮のハッカーは、$NEAR で6種類の偽ミームコインを使い、Binanceからの63億ドル相当のハッキング資金をマネーロンダリングしました。
⚡ トークン:FUK、OLCCCL、MEILI、MMLI、DABI、SINU — 11月5〜7日に、それぞれわずか90ドル相当のNEARで作成されました。
⚡ 独自の流動性プールを作り、あるウォレット群で購入し、別のウォレット群から売却して、取引益を偽装しました。
⚡ 約117,000 NEAR(約430,000ドル)が、これら6種類のトークンを通じてマネーロンダリングされました。実際のトレーダーは関与していません。
⚡ Ellipticの報告によると、盗んだ資金を隠すため、価値のないトークンを使ってTronやSolanaも利用しました。
⚡ 目的は単純です。捜査当局を欺くため、盗んだ暗号資産を通常の取引益に見せかけること。安全を心がけ、知らないミームコインは買わないでください!
$BNB
#SafeInvestingWithBinance
#Hack
{spot}(BNBUSDT)
{spot}(NEARUSDT)
これらのミームコインを知っていますか?見たことがありますか?
⚡ 驚き!北朝鮮のハッカーは、$NEAR で6種類の偽ミームコインを使い、Binanceからの63億ドル相当のハッキング資金をマネーロンダリングしました。
⚡ トークン:FUK、OLCCCL、MEILI、MMLI、DABI、SINU — 11月5〜7日に、それぞれわずか90ドル相当のNEARで作成されました。
⚡ 独自の流動性プールを作り、あるウォレット群で購入し、別のウォレット群から売却して、取引益を偽装しました。
⚡ 約117,000 NEAR(約430,000ドル)が、これら6種類のトークンを通じてマネーロンダリングされました。実際のトレーダーは関与していません。
⚡ Ellipticの報告によると、盗んだ資金を隠すため、価値のないトークンを使ってTronやSolanaも利用しました。
⚡ 目的は単純です。捜査当局を欺くため、盗んだ暗号資産を通常の取引益に見せかけること。安全を心がけ、知らないミームコインは買わないでください!
$BNB
#SafeInvestingWithBinance
#Hack
⚡ 驚き!北朝鮮のハッカーは、$NEAR で6種類の偽ミームコインを使い、Binanceからの63億ドル相当のハッキング資金をマネーロンダリングしました。
⚡ トークン:FUK、OLCCCL、MEILI、MMLI、DABI、SINU — 11月5〜7日に、それぞれわずか90ドル相当のNEARで作成されました。
⚡ 独自の流動性プールを作り、あるウォレット群で購入し、別のウォレット群から売却して、取引益を偽装しました。
⚡ 約117,000 NEAR(約430,000ドル)が、これら6種類のトークンを通じてマネーロンダリングされました。実際のトレーダーは関与していません。
⚡ Ellipticの報告によると、盗んだ資金を隠すため、価値のないトークンを使ってTronやSolanaも利用しました。
⚡ 目的は単純です。捜査当局を欺くため、盗んだ暗号資産を通常の取引益に見せかけること。安全を心がけ、知らないミームコインは買わないでください!
$BNB
#SafeInvestingWithBinance
#Hack
2
1.4k
記事
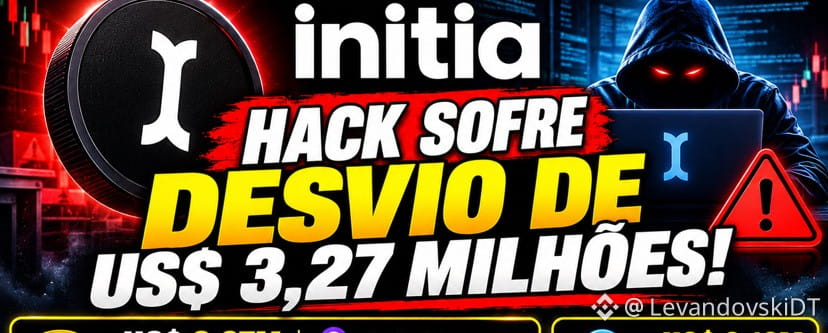
🚨 INITIAが攻撃を受け、327万米ドルを失う!Initiaは、クラウド認証情報が侵害された後に発生したセキュリティ侵害を確認しました。この攻撃により、5つのロールアップ間で不正な送金が行われ、さらに216万米ドルが一時的にネットワーク上で凍結されました。
チームは影響を受けた準備金を全額補填すると約束し、セキュリティ強化にもすでに取り組んでいますが、復旧の時期はまだ明らかになっていません。
⚠️ この一件はInitiaに対する投資家の信頼に影響するでしょうか?
皆さんの意見を聞かせてください!
🚨 INITIAが攻撃を受け、327万米ドルを失う!
Initiaは、クラウド認証情報が侵害された後に発生したセキュリティ侵害を確認しました。この攻撃により、5つのロールアップ間で不正な送金が行われ、さらに216万米ドルが一時的にネットワーク上で凍結されました。
チームは影響を受けた準備金を全額補填すると約束し、セキュリティ強化にもすでに取り組んでいますが、復旧の時期はまだ明らかになっていません。
⚠️ この一件はInitiaに対する投資家の信頼に影響するでしょうか?
皆さんの意見を聞かせてください!
チームは影響を受けた準備金を全額補填すると約束し、セキュリティ強化にもすでに取り組んでいますが、復旧の時期はまだ明らかになっていません。
⚠️ この一件はInitiaに対する投資家の信頼に影響するでしょうか?
皆さんの意見を聞かせてください!
3
3.6k
·
--
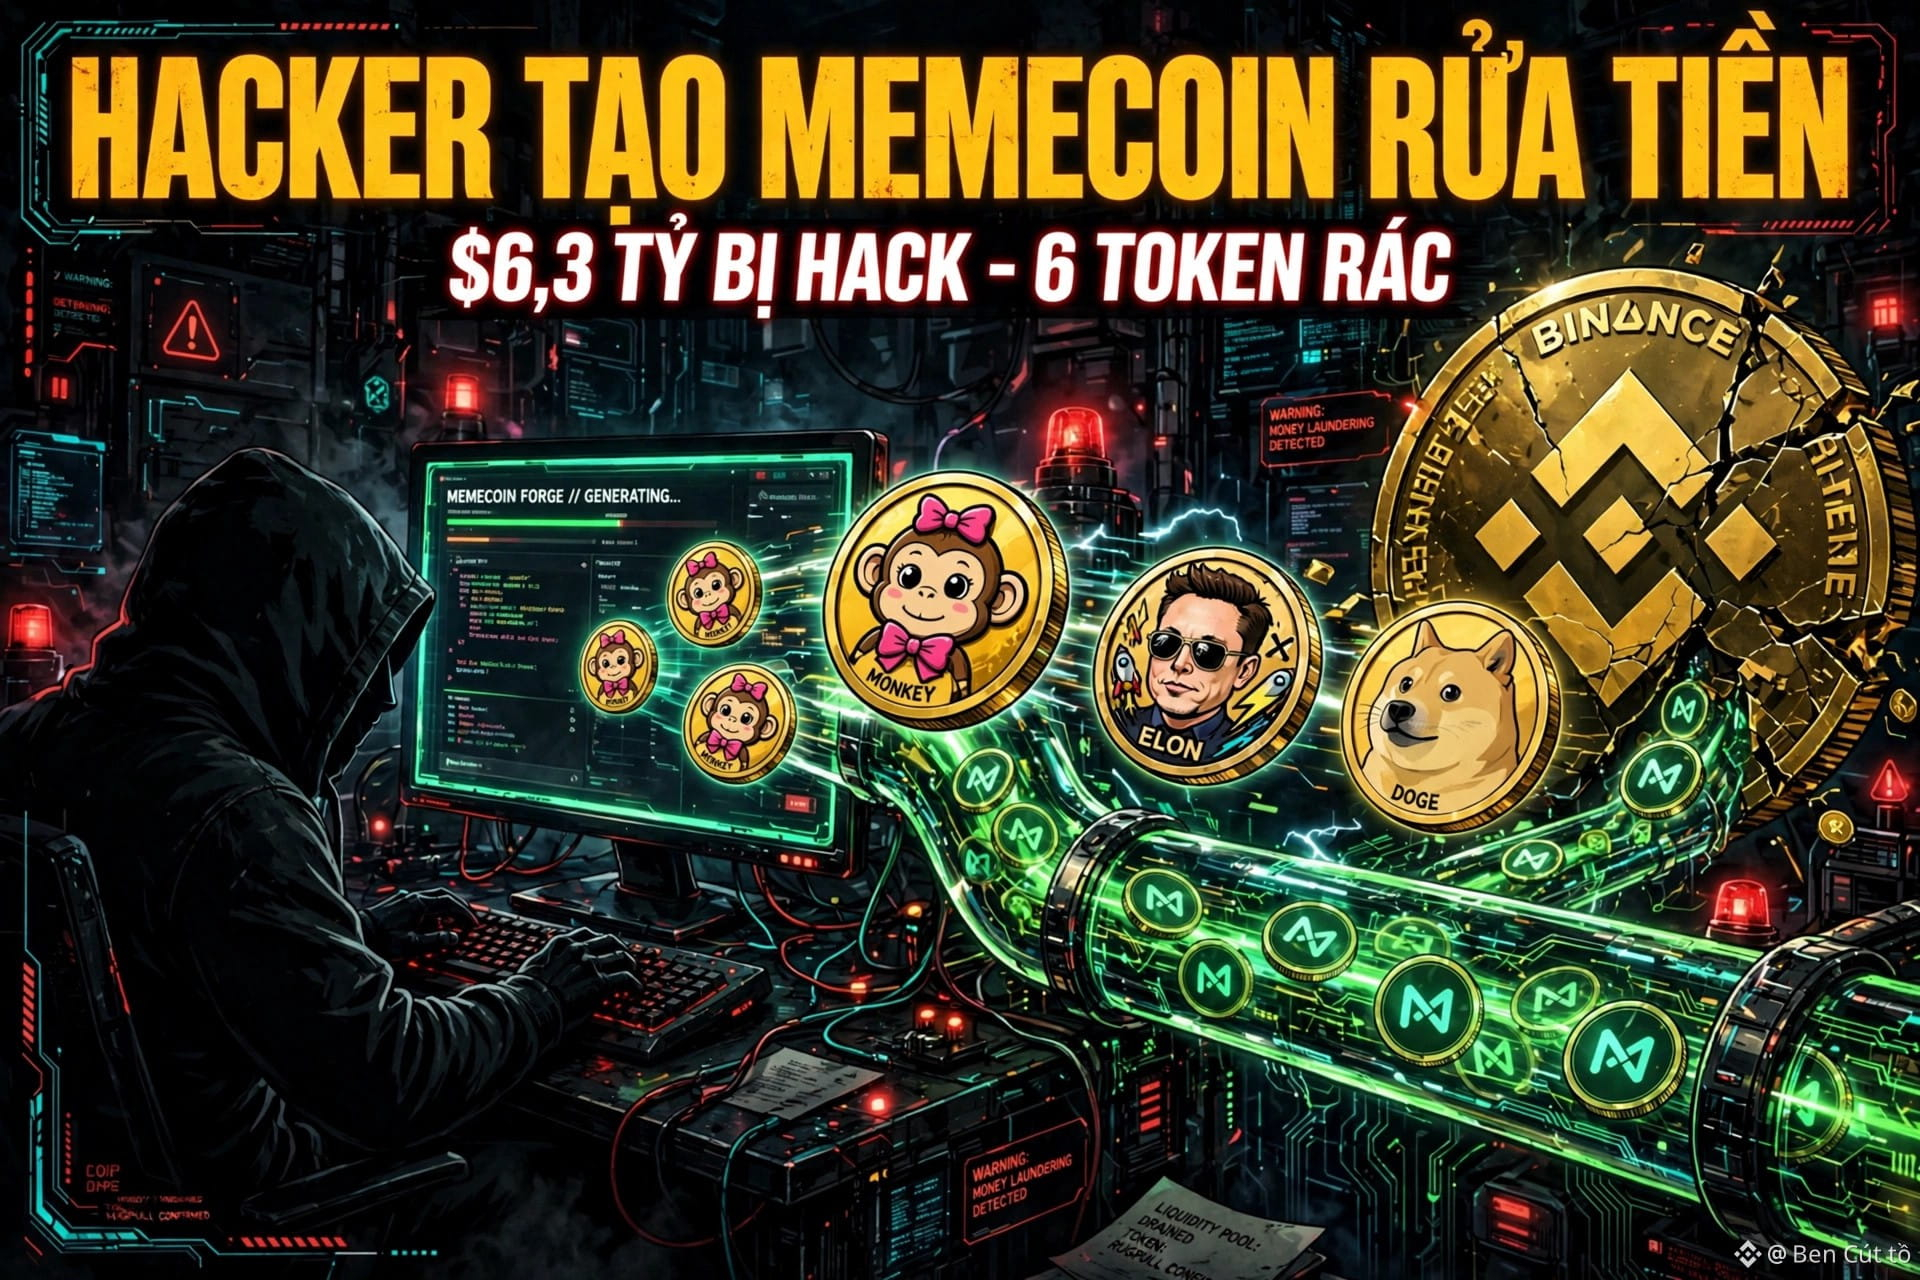
🚨速報:北朝鮮のハッカーが、Binanceの63億ドル相当のハッキング事件の資金洗浄のためにミームコインを自作!
Ellipticが新たな手口を暴露しました。11月5〜7日、TraderTraitorグループは$NEAR 上でFUK、MEILI、SINUなど6つのミームコインを作成。各トークンの作成費用はわずか約90ドルで、その後、自分たちで流動性プールを通じて売買し、盗んだ資金を「取引益」に見せかけていました。
117,000 NEAR(約430,000 USD)が、この6つの無価値なトークンを経由しました。しかし、これはハッキングされた資金総額の\u003c0.01%にすぎません。まだ1,180万NEAR(約4,370万USD)が動いていません。
Binance $BNB は、損失の約98%を回収したと発表しました。しかし、ミームコインを自作するこの資金洗浄手口は、ハッカーがますます巧妙になり、これまで以上に危険になっていることを示しています。
見知らぬミームコインにはご注意を。フォローしてください。ここでいち早く投稿します。
#Binance #Hack #NEAR
🚨速報:北朝鮮のハッカーが、Binanceの63億ドル相当のハッキング事件の資金洗浄のためにミームコインを自作!
Ellipticが新たな手口を暴露しました。11月5〜7日、TraderTraitorグループは$NEAR 上でFUK、MEILI、SINUなど6つのミームコインを作成。各トークンの作成費用はわずか約90ドルで、その後、自分たちで流動性プールを通じて売買し、盗んだ資金を「取引益」に見せかけていました。
117,000 NEAR(約430,000 USD)が、この6つの無価値なトークンを経由しました。しかし、これはハッキングされた資金総額の\u003c0.01%にすぎません。まだ1,180万NEAR(約4,370万USD)が動いていません。
Binance $BNB は、損失の約98%を回収したと発表しました。しかし、ミームコインを自作するこの資金洗浄手口は、ハッカーがますます巧妙になり、これまで以上に危険になっていることを示しています。
見知らぬミームコインにはご注意を。フォローしてください。ここでいち早く投稿します。
#Binance #Hack #NEAR
Ellipticが新たな手口を暴露しました。11月5〜7日、TraderTraitorグループは$NEAR 上でFUK、MEILI、SINUなど6つのミームコインを作成。各トークンの作成費用はわずか約90ドルで、その後、自分たちで流動性プールを通じて売買し、盗んだ資金を「取引益」に見せかけていました。
117,000 NEAR(約430,000 USD)が、この6つの無価値なトークンを経由しました。しかし、これはハッキングされた資金総額の\u003c0.01%にすぎません。まだ1,180万NEAR(約4,370万USD)が動いていません。
Binance $BNB は、損失の約98%を回収したと発表しました。しかし、ミームコインを自作するこの資金洗浄手口は、ハッカーがますます巧妙になり、これまで以上に危険になっていることを示しています。
見知らぬミームコインにはご注意を。フォローしてください。ここでいち早く投稿します。
#Binance #Hack #NEAR
Tony Dong 2020:
Đây là đâu ben
1
3
5.9k
·
--
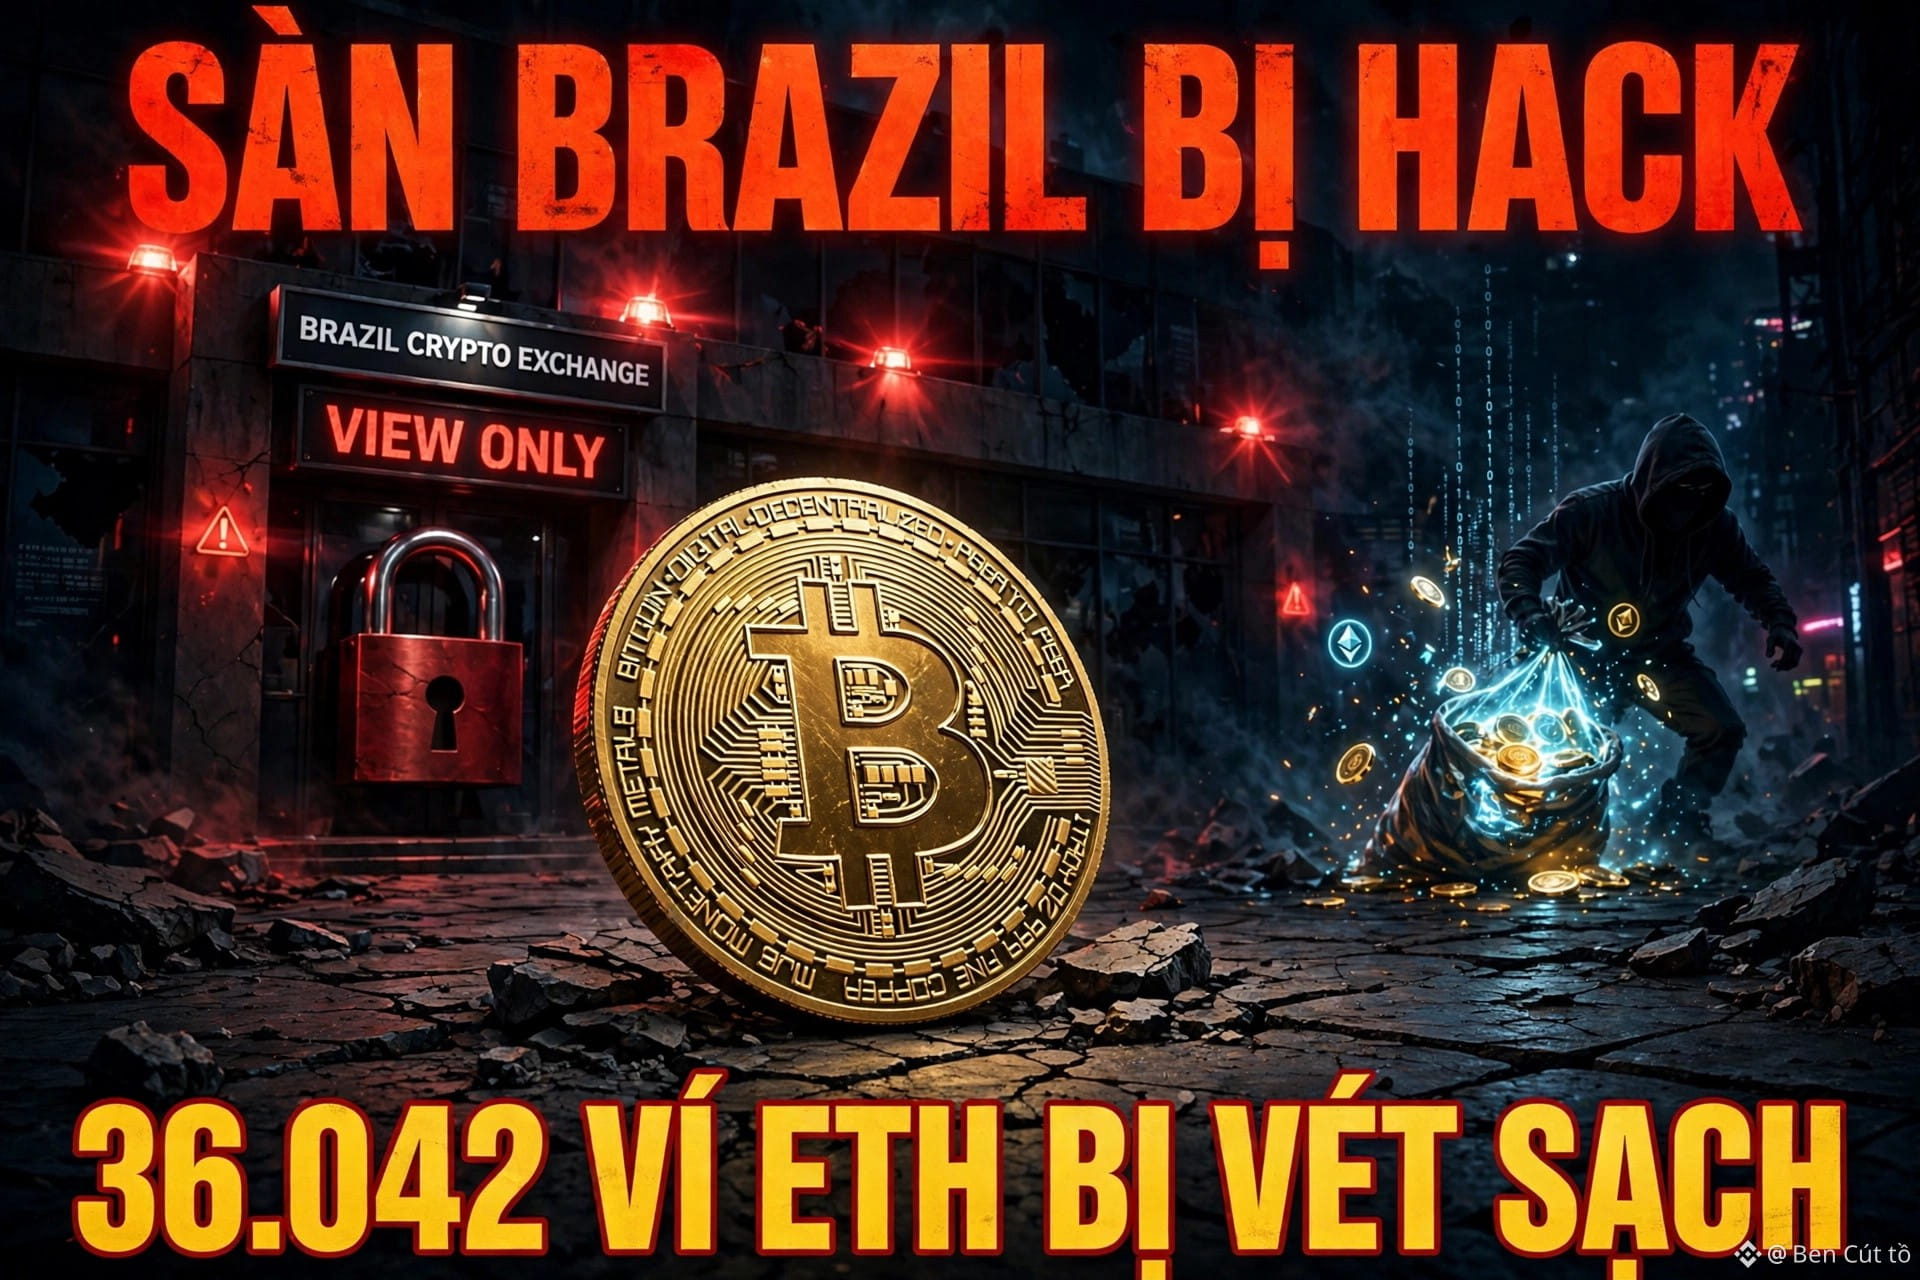
🚨速報:ブラジル最大の暗号資産取引所で、ホットウォレットがすべてハッキング被害に!
Mercado Bitcoinは11月2日から出金を停止。ハッカーはわずか4.5時間で、ETHの入金アドレス36,042件から資金をすべて抜き取りました。被害額は4,000万〜4,600万ドルと推定され、少なくとも10のブロックチェーンに及んでいます。
今日11月9日、取引所はようやく再開……ただし、残高の確認だけ。入金、出金、取引は依然として完全に停止中で、再開日は未定です。Tetherはすでに450万USDT以上を凍結しました。
意外な展開:$BTC はほとんど動かず、76,000ドル前後を維持。200日移動平均線をわずかに上回っています。市場はハッキングに慣れてしまったのか、それとも嵐はこれからなのか?
取引所は補償金を自腹で支払うと約束しています。信じるかどうかはあなた次第。
保存しておいてください。次にどこかの取引所が「絶対安全」と言ったら、この記事を思い出して。
私をフォローしてね。ここでいち早く投稿します。🔥
#Bitcoin #ハッキング
🚨速報:ブラジル最大の暗号資産取引所で、ホットウォレットがすべてハッキング被害に!
Mercado Bitcoinは11月2日から出金を停止。ハッカーはわずか4.5時間で、ETHの入金アドレス36,042件から資金をすべて抜き取りました。被害額は4,000万〜4,600万ドルと推定され、少なくとも10のブロックチェーンに及んでいます。
今日11月9日、取引所はようやく再開……ただし、残高の確認だけ。入金、出金、取引は依然として完全に停止中で、再開日は未定です。Tetherはすでに450万USDT以上を凍結しました。
意外な展開:$BTC はほとんど動かず、76,000ドル前後を維持。200日移動平均線をわずかに上回っています。市場はハッキングに慣れてしまったのか、それとも嵐はこれからなのか?
取引所は補償金を自腹で支払うと約束しています。信じるかどうかはあなた次第。
保存しておいてください。次にどこかの取引所が「絶対安全」と言ったら、この記事を思い出して。
私をフォローしてね。ここでいち早く投稿します。🔥
#Bitcoin #ハッキング
Mercado Bitcoinは11月2日から出金を停止。ハッカーはわずか4.5時間で、ETHの入金アドレス36,042件から資金をすべて抜き取りました。被害額は4,000万〜4,600万ドルと推定され、少なくとも10のブロックチェーンに及んでいます。
今日11月9日、取引所はようやく再開……ただし、残高の確認だけ。入金、出金、取引は依然として完全に停止中で、再開日は未定です。Tetherはすでに450万USDT以上を凍結しました。
意外な展開:$BTC はほとんど動かず、76,000ドル前後を維持。200日移動平均線をわずかに上回っています。市場はハッキングに慣れてしまったのか、それとも嵐はこれからなのか?
取引所は補償金を自腹で支払うと約束しています。信じるかどうかはあなた次第。
保存しておいてください。次にどこかの取引所が「絶対安全」と言ったら、この記事を思い出して。
私をフォローしてね。ここでいち早く投稿します。🔥
#Bitcoin #ハッキング
3
3.5k
·
--
Feed-Creator-77f209622:
последний гвоздь в крышку гроба osmo and cosmos /atom/
1
1
469
·
--
#Hack
サイバーセキュリティとコンピューターサイエンス
ハックとは、コンピューターシステム、デバイス、またはプログラムの通常の動作を変更するために考案された技術、手法、または手順です。多くの場合、開発者が当初想定していなかった、あるいは意図していなかった目的を達成するために行われます。
ハードウェアとデバイスの改造
電子機器や物理的なデバイスの分野では、ハックとは、隠された機能を有効にしたり、オペレーティングシステム(ファームウェア)を変更したり、代替部品を使ってコンポーネントを修理したりするために、機器(ゲーム機、携帯電話、開発ボード、家電製品など)を調整・改造することを指します。
日常での活用:「ライフハック」
純粋なテクノロジーの枠を超えて、この言葉は「ライフハック」として広まりました。手元にあるものを活用して、日常生活をより効率的で簡単にする家庭での工夫、近道、または創意工夫に富んだ方法を指します。
神話と現実を区別することはとても重要です。ブロックチェーン自体は、分散型かつ暗号技術に基づく構造のため、ハッキングが極めて困難です。しかし、暗号資産のエコシステムにはアプリケーション、プラットフォーム、ユーザーが存在し、攻撃者はそこで欠陥を見つけ、ハックの手口を仕掛けます。
取引所や中央集権型プラットフォームへの攻撃
暗号資産は分散型である一方、何百万人ものユーザーが中央集権型の取引プラットフォーム(取引所)に資産を保管しています。
「ブリッジ」(クロスチェーンブリッジ)の悪用
ブリッジとは、あるブロックチェーンから別のブロックチェーンへ暗号資産を移転できるようにするプロトコルです(たとえば、イーサリアムからBNB Chainへ資金を移すなど)。
フィッシングとユーザーの秘密鍵の窃取
個人レベルで見ると、「ハック」の大半はネットワークのセキュリティを破ることで起きるのではなく、人々をだまして行われます。
#Hack
サイバーセキュリティとコンピューターサイエンス
ハックとは、コンピューターシステム、デバイス、またはプログラムの通常の動作を変更するために考案された技術、手法、または手順です。多くの場合、開発者が当初想定していなかった、あるいは意図していなかった目的を達成するために行われます。
ハードウェアとデバイスの改造
電子機器や物理的なデバイスの分野では、ハックとは、隠された機能を有効にしたり、オペレーティングシステム(ファームウェア)を変更したり、代替部品を使ってコンポーネントを修理したりするために、機器(ゲーム機、携帯電話、開発ボード、家電製品など)を調整・改造することを指します。
日常での活用:「ライフハック」
純粋なテクノロジーの枠を超えて、この言葉は「ライフハック」として広まりました。手元にあるものを活用して、日常生活をより効率的で簡単にする家庭での工夫、近道、または創意工夫に富んだ方法を指します。
神話と現実を区別することはとても重要です。ブロックチェーン自体は、分散型かつ暗号技術に基づく構造のため、ハッキングが極めて困難です。しかし、暗号資産のエコシステムにはアプリケーション、プラットフォーム、ユーザーが存在し、攻撃者はそこで欠陥を見つけ、ハックの手口を仕掛けます。
取引所や中央集権型プラットフォームへの攻撃
暗号資産は分散型である一方、何百万人ものユーザーが中央集権型の取引プラットフォーム(取引所)に資産を保管しています。
「ブリッジ」(クロスチェーンブリッジ)の悪用
ブリッジとは、あるブロックチェーンから別のブロックチェーンへ暗号資産を移転できるようにするプロトコルです(たとえば、イーサリアムからBNB Chainへ資金を移すなど)。
フィッシングとユーザーの秘密鍵の窃取
個人レベルで見ると、「ハック」の大半はネットワークのセキュリティを破ることで起きるのではなく、人々をだまして行われます。
サイバーセキュリティとコンピューターサイエンス
ハックとは、コンピューターシステム、デバイス、またはプログラムの通常の動作を変更するために考案された技術、手法、または手順です。多くの場合、開発者が当初想定していなかった、あるいは意図していなかった目的を達成するために行われます。
ハードウェアとデバイスの改造
電子機器や物理的なデバイスの分野では、ハックとは、隠された機能を有効にしたり、オペレーティングシステム(ファームウェア)を変更したり、代替部品を使ってコンポーネントを修理したりするために、機器(ゲーム機、携帯電話、開発ボード、家電製品など)を調整・改造することを指します。
日常での活用:「ライフハック」
純粋なテクノロジーの枠を超えて、この言葉は「ライフハック」として広まりました。手元にあるものを活用して、日常生活をより効率的で簡単にする家庭での工夫、近道、または創意工夫に富んだ方法を指します。
神話と現実を区別することはとても重要です。ブロックチェーン自体は、分散型かつ暗号技術に基づく構造のため、ハッキングが極めて困難です。しかし、暗号資産のエコシステムにはアプリケーション、プラットフォーム、ユーザーが存在し、攻撃者はそこで欠陥を見つけ、ハックの手口を仕掛けます。
取引所や中央集権型プラットフォームへの攻撃
暗号資産は分散型である一方、何百万人ものユーザーが中央集権型の取引プラットフォーム(取引所)に資産を保管しています。
「ブリッジ」(クロスチェーンブリッジ)の悪用
ブリッジとは、あるブロックチェーンから別のブロックチェーンへ暗号資産を移転できるようにするプロトコルです(たとえば、イーサリアムからBNB Chainへ資金を移すなど)。
フィッシングとユーザーの秘密鍵の窃取
個人レベルで見ると、「ハック」の大半はネットワークのセキュリティを破ることで起きるのではなく、人々をだまして行われます。
98

·
--
FBIは、過去最高額となる63億4,000万ドル相当のBinanceハッキングの責任者として、北朝鮮のTraderTraitorグループを名指ししました。
TRM Labsによると、北朝鮮とつながりのあるハッカーは、2017年以降、デジタル資産を総額128億ドル相当盗み出しています。
つまり、生涯の盗難総額のおよそ半分が、たった1件の事件によるものです。今、取引所に対する市場の見方を左右しているのは、価格ではなくセキュリティです。
注目点:準備金証明の更新、出金の動向、そしてユーザーがより多くの資金を自己管理型ウォレットに移すかどうか。
あなたは暗号資産の大半を取引所に預けていますか、それとも自分で管理していますか?その理由は?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
FBIは、過去最高額となる63億4,000万ドル相当のBinanceハッキングの責任者として、北朝鮮のTraderTraitorグループを名指ししました。
TRM Labsによると、北朝鮮とつながりのあるハッカーは、2017年以降、デジタル資産を総額128億ドル相当盗み出しています。
つまり、生涯の盗難総額のおよそ半分が、たった1件の事件によるものです。今、取引所に対する市場の見方を左右しているのは、価格ではなくセキュリティです。
注目点:準備金証明の更新、出金の動向、そしてユーザーがより多くの資金を自己管理型ウォレットに移すかどうか。
あなたは暗号資産の大半を取引所に預けていますか、それとも自分で管理していますか?その理由は?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
TRM Labsによると、北朝鮮とつながりのあるハッカーは、2017年以降、デジタル資産を総額128億ドル相当盗み出しています。
つまり、生涯の盗難総額のおよそ半分が、たった1件の事件によるものです。今、取引所に対する市場の見方を左右しているのは、価格ではなくセキュリティです。
注目点:準備金証明の更新、出金の動向、そしてユーザーがより多くの資金を自己管理型ウォレットに移すかどうか。
あなたは暗号資産の大半を取引所に預けていますか、それとも自分で管理していますか?その理由は?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
17
·
--
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
8
51
46.4k

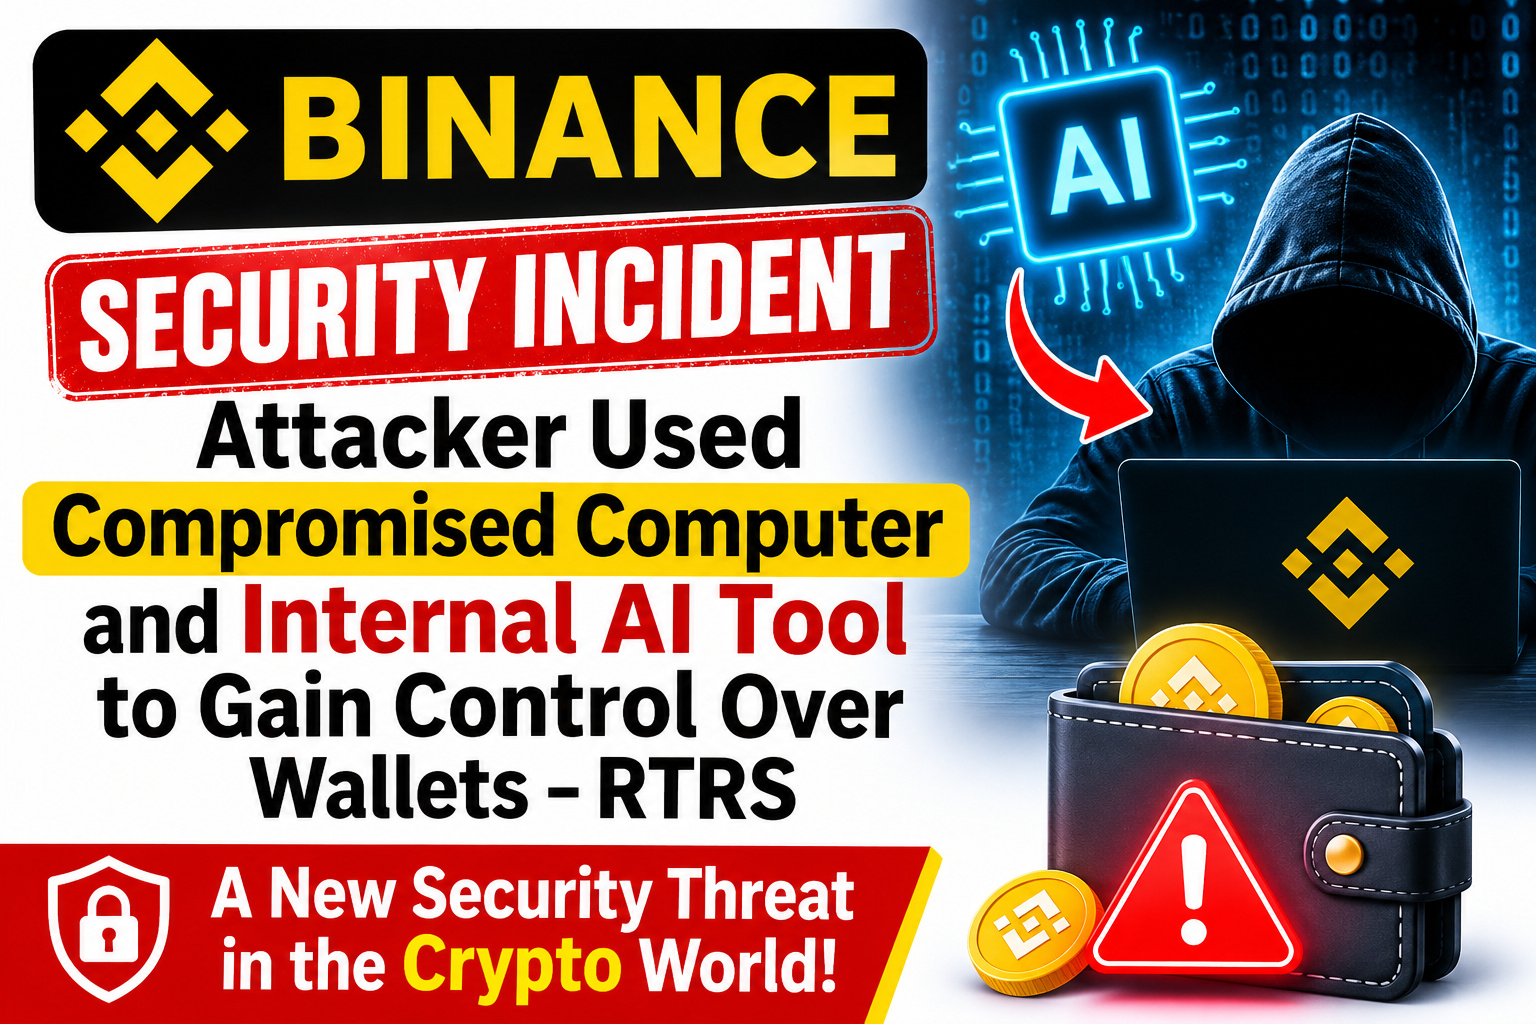
Binanceのセキュリティインシデントが、AIとウォレット保護に重大な疑問を投げかける
Binanceに関係するセキュリティインシデントが報告され、サイバーセキュリティ上の新たな懸念すべき脅威が浮き彫りになりました。
Reutersによると、攻撃者は侵害されたコンピューターを悪用し、社内AIツールを使ってウォレットを掌握したとされています。
このインシデントがとりわけ懸念されるのは、侵害されたデバイス、AIを利用したアクセス、ウォレットのセキュリティ上の脆弱性が組み合わさっていたと報じられている点です。攻撃者が高度なサイバー攻撃の一環として、正規の社内ツールを悪用する可能性を示しています。
AIが暗号資産インフラにますます深く組み込まれるなか、社内システムやアクセス権限、機密性の高いウォレット操作を保護することが、これまで以上に重要になっています。
ここから得られる重要な教訓は明らかです。暗号資産分野のセキュリティリスクは進化しており、高度なプラットフォームであっても防御を継続的に強化しなければなりません。
AIは効率性を高める一方で、無視できない新たなセキュリティ上の課題ももたらします。
#Binance / #Hack
Binanceのセキュリティインシデントが、AIとウォレット保護に重大な疑問を投げかける
Binanceに関係するセキュリティインシデントが報告され、サイバーセキュリティ上の新たな懸念すべき脅威が浮き彫りになりました。
Reutersによると、攻撃者は侵害されたコンピューターを悪用し、社内AIツールを使ってウォレットを掌握したとされています。
このインシデントがとりわけ懸念されるのは、侵害されたデバイス、AIを利用したアクセス、ウォレットのセキュリティ上の脆弱性が組み合わさっていたと報じられている点です。攻撃者が高度なサイバー攻撃の一環として、正規の社内ツールを悪用する可能性を示しています。
AIが暗号資産インフラにますます深く組み込まれるなか、社内システムやアクセス権限、機密性の高いウォレット操作を保護することが、これまで以上に重要になっています。
ここから得られる重要な教訓は明らかです。暗号資産分野のセキュリティリスクは進化しており、高度なプラットフォームであっても防御を継続的に強化しなければなりません。
AIは効率性を高める一方で、無視できない新たなセキュリティ上の課題ももたらします。
#Binance / #Hack
Binanceに関係するセキュリティインシデントが報告され、サイバーセキュリティ上の新たな懸念すべき脅威が浮き彫りになりました。
Reutersによると、攻撃者は侵害されたコンピューターを悪用し、社内AIツールを使ってウォレットを掌握したとされています。
このインシデントがとりわけ懸念されるのは、侵害されたデバイス、AIを利用したアクセス、ウォレットのセキュリティ上の脆弱性が組み合わさっていたと報じられている点です。攻撃者が高度なサイバー攻撃の一環として、正規の社内ツールを悪用する可能性を示しています。
AIが暗号資産インフラにますます深く組み込まれるなか、社内システムやアクセス権限、機密性の高いウォレット操作を保護することが、これまで以上に重要になっています。
ここから得られる重要な教訓は明らかです。暗号資産分野のセキュリティリスクは進化しており、高度なプラットフォームであっても防御を継続的に強化しなければなりません。
AIは効率性を高める一方で、無視できない新たなセキュリティ上の課題ももたらします。
#Binance / #Hack
2
377
·
--
北朝鮮は今年、暗号資産を総額76億1,000万ドル盗みましたが、大規模な攻撃でコードの脆弱性が悪用されたケースは一件もありませんでした。
BitOKによると、2026年1月から10月までに38件の事件が発生しました。
• 最大規模の攻撃6件すべてで、出金に署名する担当者やシステムが乗っ取られた
• 28億6,000万ドルが凍結または押収され、47億5,000万ドルは手の届かない状態
• 総額のうち64億1,000万ドルはBinance関連
出金にはすべて正当な署名が付いていました。コントラクトの監査では、侵害されたノートパソコンや署名サービスを見つけることはできません。ステーブルコインはすぐに凍結されたため、窃盗犯は発行体が凍結できない$ETHに交換しました。
教訓:今やコード監査よりも運用上のセキュリティが重要です。取引所やマルチシグチームが署名者の管理方法をどう変えるかに注目しましょう。
プラットフォームへの信頼にとって、コード監査と署名者のセキュリティのどちらが重要ですか?
#CryptoSecurity #Hack #Binance $BNB
北朝鮮は今年、暗号資産を総額76億1,000万ドル盗みましたが、大規模な攻撃でコードの脆弱性が悪用されたケースは一件もありませんでした。
BitOKによると、2026年1月から10月までに38件の事件が発生しました。
• 最大規模の攻撃6件すべてで、出金に署名する担当者やシステムが乗っ取られた
• 28億6,000万ドルが凍結または押収され、47億5,000万ドルは手の届かない状態
• 総額のうち64億1,000万ドルはBinance関連
出金にはすべて正当な署名が付いていました。コントラクトの監査では、侵害されたノートパソコンや署名サービスを見つけることはできません。ステーブルコインはすぐに凍結されたため、窃盗犯は発行体が凍結できない$ETH に交換しました。
教訓:今やコード監査よりも運用上のセキュリティが重要です。取引所やマルチシグチームが署名者の管理方法をどう変えるかに注目しましょう。
プラットフォームへの信頼にとって、コード監査と署名者のセキュリティのどちらが重要ですか?
#CryptoSecurity #Hack #Binance $BNB
BitOKによると、2026年1月から10月までに38件の事件が発生しました。
• 最大規模の攻撃6件すべてで、出金に署名する担当者やシステムが乗っ取られた
• 28億6,000万ドルが凍結または押収され、47億5,000万ドルは手の届かない状態
• 総額のうち64億1,000万ドルはBinance関連
出金にはすべて正当な署名が付いていました。コントラクトの監査では、侵害されたノートパソコンや署名サービスを見つけることはできません。ステーブルコインはすぐに凍結されたため、窃盗犯は発行体が凍結できない$ETH に交換しました。
教訓:今やコード監査よりも運用上のセキュリティが重要です。取引所やマルチシグチームが署名者の管理方法をどう変えるかに注目しましょう。
プラットフォームへの信頼にとって、コード監査と署名者のセキュリティのどちらが重要ですか?
#CryptoSecurity #Hack #Binance $BNB
4
·
--
ブリッシュ
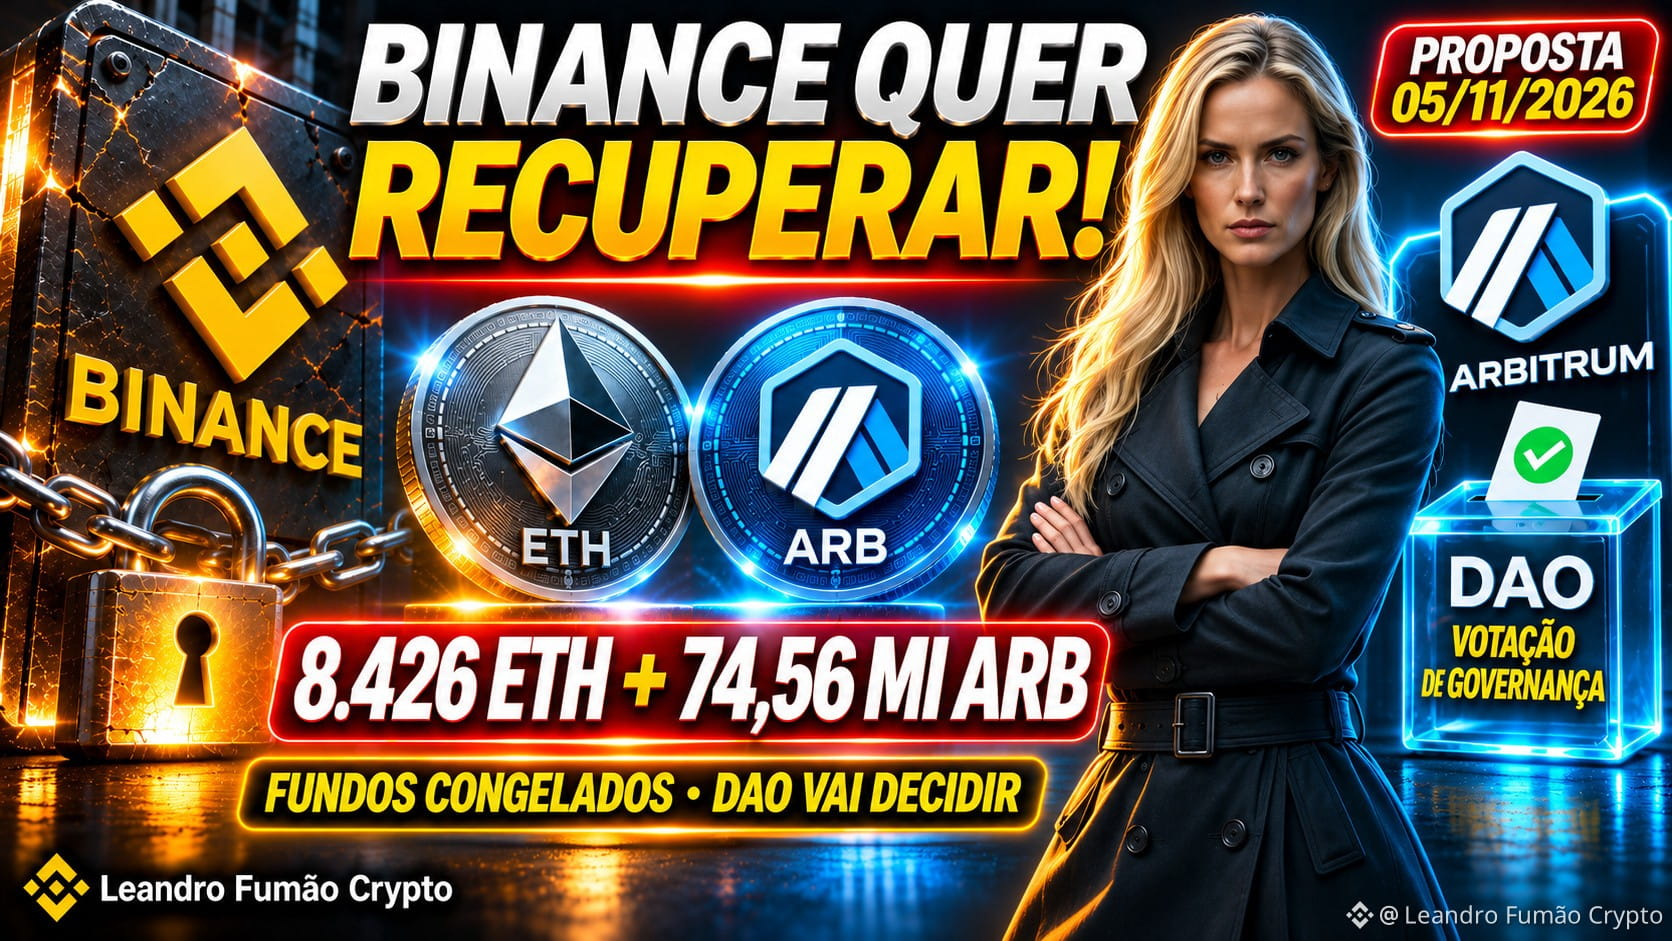
❖BINANCE、ARBITRUMで凍結された8.426 ⟠ETHと7,456万🔷ARBの返還を要求❗
Ξ 取引所は、ホットウォレットのエクスプロイト後に凍結された資産を取り戻すため、Arbitrum DAOに正式な提案を提出しました。
Binance $BNB は、8,425.997 ETHと7,456万ARBの解放を求める正式な提案をArbitrum DAOに提出しました。これらの資金は、取引所のホットウォレットへの攻撃を受け、10月30日にArbitrumのSecurity Councilによる緊急措置で凍結されました。
暗号資産は現在、凍結された中継アドレスに保管されており、DAOの承認がなければ移動できません。BinanceはDAOの財務資金を新たに求めているのではなく、すでに凍結されている資産の返還のみを求めています。
ガバナンス手続きには7週間以上かかる見込みです(フォーラムでの議論+温度感チェック+オンチェーン投票)。取引所は、ユーザーの損失をSAFUと自社資金で補填すると表明しました。
これと並行して、Binanceは出金を段階的に再開しており、セキュリティ警告を受けてSignalPlusプラットフォームに関連するAPIキーをすべて削除しました。
これは、2026年にDAOガバナンスを通じて行われる資金回収要求として、過去最大級の事例の一つです。この件は、緊急凍結や返還に透明性をもって対応するArbitrumの能力を試すものです。
Binanceが資産の回収を試みるなか、取引所やブリッジの安全性に対する市場の信頼は、引き続き揺らいでいます。ARB保有者の判断は、コミュニティ全体から注目されるでしょう。
💬 凍結された$ETH と$ARB の回収を求めるBinanceの提案は、Arbitrum DAOに承認されるべきでしょうか?
#Binance #Arbitrum #Hack
❖BINANCE、ARBITRUMで凍結された8.426 ⟠ETHと7,456万🔷ARBの返還を要求❗
Ξ 取引所は、ホットウォレットのエクスプロイト後に凍結された資産を取り戻すため、Arbitrum DAOに正式な提案を提出しました。
Binance $BNB は、8,425.997 ETHと7,456万ARBの解放を求める正式な提案をArbitrum DAOに提出しました。これらの資金は、取引所のホットウォレットへの攻撃を受け、10月30日にArbitrumのSecurity Councilによる緊急措置で凍結されました。
暗号資産は現在、凍結された中継アドレスに保管されており、DAOの承認がなければ移動できません。BinanceはDAOの財務資金を新たに求めているのではなく、すでに凍結されている資産の返還のみを求めています。
ガバナンス手続きには7週間以上かかる見込みです(フォーラムでの議論+温度感チェック+オンチェーン投票)。取引所は、ユーザーの損失をSAFUと自社資金で補填すると表明しました。
これと並行して、Binanceは出金を段階的に再開しており、セキュリティ警告を受けてSignalPlusプラットフォームに関連するAPIキーをすべて削除しました。
これは、2026年にDAOガバナンスを通じて行われる資金回収要求として、過去最大級の事例の一つです。この件は、緊急凍結や返還に透明性をもって対応するArbitrumの能力を試すものです。
Binanceが資産の回収を試みるなか、取引所やブリッジの安全性に対する市場の信頼は、引き続き揺らいでいます。ARB保有者の判断は、コミュニティ全体から注目されるでしょう。
💬 凍結された$ETH と$ARB の回収を求めるBinanceの提案は、Arbitrum DAOに承認されるべきでしょうか?
#Binance #Arbitrum #Hack
Ξ 取引所は、ホットウォレットのエクスプロイト後に凍結された資産を取り戻すため、Arbitrum DAOに正式な提案を提出しました。
Binance $BNB は、8,425.997 ETHと7,456万ARBの解放を求める正式な提案をArbitrum DAOに提出しました。これらの資金は、取引所のホットウォレットへの攻撃を受け、10月30日にArbitrumのSecurity Councilによる緊急措置で凍結されました。
暗号資産は現在、凍結された中継アドレスに保管されており、DAOの承認がなければ移動できません。BinanceはDAOの財務資金を新たに求めているのではなく、すでに凍結されている資産の返還のみを求めています。
ガバナンス手続きには7週間以上かかる見込みです(フォーラムでの議論+温度感チェック+オンチェーン投票)。取引所は、ユーザーの損失をSAFUと自社資金で補填すると表明しました。
これと並行して、Binanceは出金を段階的に再開しており、セキュリティ警告を受けてSignalPlusプラットフォームに関連するAPIキーをすべて削除しました。
これは、2026年にDAOガバナンスを通じて行われる資金回収要求として、過去最大級の事例の一つです。この件は、緊急凍結や返還に透明性をもって対応するArbitrumの能力を試すものです。
Binanceが資産の回収を試みるなか、取引所やブリッジの安全性に対する市場の信頼は、引き続き揺らいでいます。ARB保有者の判断は、コミュニティ全体から注目されるでしょう。
💬 凍結された$ETH と$ARB の回収を求めるBinanceの提案は、Arbitrum DAOに承認されるべきでしょうか?
#Binance #Arbitrum #Hack
1
1.2k
iPhoneユーザーの方は、こちらをお読みください。
ハッカーが、たった1回のクリックから始まったサイバー攻撃で、暗号資産406万ドル相当を盗みました。
被害者によると、ウォレットアプリの残高が空になる前に、Safariで広告をタップしたそうです。
iOSのエクスプロイトキット「DarkSword」が使われた疑いがあります。
DarkSword
#Crypto #ハッキング
iPhoneユーザーの方は、こちらをお読みください。
ハッカーが、たった1回のクリックから始まったサイバー攻撃で、暗号資産406万ドル相当を盗みました。
被害者によると、ウォレットアプリの残高が空になる前に、Safariで広告をタップしたそうです。
iOSのエクスプロイトキット「DarkSword」が使われた疑いがあります。
DarkSword
#Crypto #ハッキング
ハッカーが、たった1回のクリックから始まったサイバー攻撃で、暗号資産406万ドル相当を盗みました。
被害者によると、ウォレットアプリの残高が空になる前に、Safariで広告をタップしたそうです。
iOSのエクスプロイトキット「DarkSword」が使われた疑いがあります。
DarkSword
#Crypto #ハッキング
99
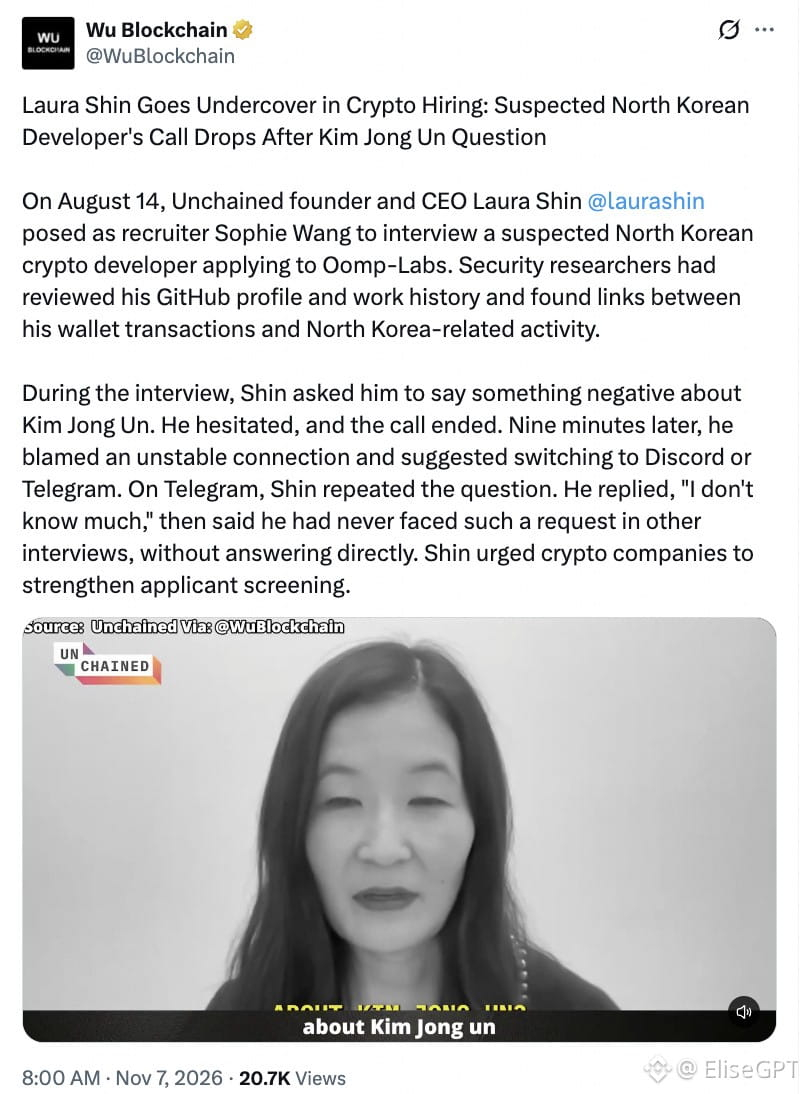
🚨 ハッカーはいかにしてBinanceのウォレットインフラに侵入したのか?
報告された攻撃は、大手暗号資産プラットフォームであっても、ソーシャルエンジニアリングがいかに危険かを浮き彫りにしています。
詳細によると、攻撃者はまず企業の採用担当者になりすまし、偽の採用プロセスを通じてBinanceのエンジニアに接触しました。面接を2回行った後、ダウンロードするようテスト課題を送りました。その課題には、セキュリティシステムに検知されなかった悪意のあるコードが隠されていました。
エンジニアのコンピューターが侵害されると、攻撃者は社内のAIツールを使って会社のネットワーク内のさらに奥へ進み、ほかの従業員のデバイスにアクセスして、ログイン認証情報を盗んだとされています。
10月29日、攻撃者が悪意のあるコンテナを展開し、暗号資産取引の署名を行うシステムを標的にしたことで、事態は深刻化しました。
最も重要な教訓は何でしょうか?セキュリティとは、サーバーやウォレットを守ることだけではありません。従業員のデバイスが1台侵害されるだけで、はるかに大規模なシステムへの侵入口になりかねません。
暗号資産の世界では、どれほど強固なインフラも、最も弱いアクセスポイントと同程度の安全性しかありません。🔐
#Binance #Hack
🚨 ハッカーはいかにしてBinanceのウォレットインフラに侵入したのか?
報告された攻撃は、大手暗号資産プラットフォームであっても、ソーシャルエンジニアリングがいかに危険かを浮き彫りにしています。
詳細によると、攻撃者はまず企業の採用担当者になりすまし、偽の採用プロセスを通じてBinanceのエンジニアに接触しました。面接を2回行った後、ダウンロードするようテスト課題を送りました。その課題には、セキュリティシステムに検知されなかった悪意のあるコードが隠されていました。
エンジニアのコンピューターが侵害されると、攻撃者は社内のAIツールを使って会社のネットワーク内のさらに奥へ進み、ほかの従業員のデバイスにアクセスして、ログイン認証情報を盗んだとされています。
10月29日、攻撃者が悪意のあるコンテナを展開し、暗号資産取引の署名を行うシステムを標的にしたことで、事態は深刻化しました。
最も重要な教訓は何でしょうか?セキュリティとは、サーバーやウォレットを守ることだけではありません。従業員のデバイスが1台侵害されるだけで、はるかに大規模なシステムへの侵入口になりかねません。
暗号資産の世界では、どれほど強固なインフラも、最も弱いアクセスポイントと同程度の安全性しかありません。🔐
#Binance #Hack
報告された攻撃は、大手暗号資産プラットフォームであっても、ソーシャルエンジニアリングがいかに危険かを浮き彫りにしています。
詳細によると、攻撃者はまず企業の採用担当者になりすまし、偽の採用プロセスを通じてBinanceのエンジニアに接触しました。面接を2回行った後、ダウンロードするようテスト課題を送りました。その課題には、セキュリティシステムに検知されなかった悪意のあるコードが隠されていました。
エンジニアのコンピューターが侵害されると、攻撃者は社内のAIツールを使って会社のネットワーク内のさらに奥へ進み、ほかの従業員のデバイスにアクセスして、ログイン認証情報を盗んだとされています。
10月29日、攻撃者が悪意のあるコンテナを展開し、暗号資産取引の署名を行うシステムを標的にしたことで、事態は深刻化しました。
最も重要な教訓は何でしょうか?セキュリティとは、サーバーやウォレットを守ることだけではありません。従業員のデバイスが1台侵害されるだけで、はるかに大規模なシステムへの侵入口になりかねません。
暗号資産の世界では、どれほど強固なインフラも、最も弱いアクセスポイントと同程度の安全性しかありません。🔐
#Binance #Hack
425
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HuangExitNvidiaStrategyInFocus
閲覧回数 86,542
974人が討論中
2
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 690,260
5,239人が討論中
3
#BitMineReports$6.3BNetLossForFiscal2026
閲覧回数 11,099
115人が討論中
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
閲覧回数 35,305
426人が討論中
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
閲覧回数 3,148
45人が討論中
6
#CoreWeaveJumps10%On168%RevenueGrowth
閲覧回数 190,086
1,664人が討論中
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
閲覧回数 88,748
260人が討論中
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
閲覧回数 55,288
597人が討論中
9
#TradFiForBeginners
閲覧回数 532,411
3,695人が討論中
10
#USJoblessClaimsRise
閲覧回数 19.1M
7,806人が討論中