

#github
github
閲覧回数 71,730
159人が討論中
注目
最新

✈️ テレグラム、ユーザーにバグの自主修正を呼びかけ!
💬 先日、macOS版テレグラムの開発者マイクが、メッセンジャーのコード作成にニューラルネットワークが積極的に使われるようになったことについて話していた[заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676)を取り上げました。そのとき、多くのユーザーは、バグが増えているのはバイブコーディングのせいだと結びつけていました。開発者は批判への答えを見つけたようです。「気に入らないなら、自分で直してください!」
⚙️ テレグラムはmacOS版クライアントのソースコードをGitHubで再び公開し、コミュニティからの修正を受け付け始めました。しかも、すでに実際に機能しています。あるユーザーはLiquid Glass風のタブバーを開発し、別のユーザーは送信済みメッセージの編集時にも使えるよう、内蔵AIエディターを改良しました。後者の修正は、すでにプロジェクトのメインコードに取り込まれています。
🤝 マイク自身も専用チャットで参加者とやり取りし、開発を手助けしたり、間違いを指摘したりしています。ただし、ひとつ注意点があります。こうした作業に報酬はありません。その代わり、自分の修正がテレグラムの公式アップデートに採用されるかもしれません。
👀
特に初心者の開発者にとって、面白いアイデアですね!
#Telegram #MacOS #Github
✈️ テレグラム、ユーザーにバグの自主修正を呼びかけ!
💬 先日、macOS版テレグラムの開発者マイクが、メッセンジャーのコード作成にニューラルネットワークが積極的に使われるようになったことについて話していたзаявления разработчика Телеграмを取り上げました。そのとき、多くのユーザーは、バグが増えているのはバイブコーディングのせいだと結びつけていました。開発者は批判への答えを見つけたようです。「気に入らないなら、自分で直してください!」
⚙️ テレグラムはmacOS版クライアントのソースコードをGitHubで再び公開し、コミュニティからの修正を受け付け始めました。しかも、すでに実際に機能しています。あるユーザーはLiquid Glass風のタブバーを開発し、別のユーザーは送信済みメッセージの編集時にも使えるよう、内蔵AIエディターを改良しました。後者の修正は、すでにプロジェクトのメインコードに取り込まれています。
🤝 マイク自身も専用チャットで参加者とやり取りし、開発を手助けしたり、間違いを指摘したりしています。ただし、ひとつ注意点があります。こうした作業に報酬はありません。その代わり、自分の修正がテレグラムの公式アップデートに採用されるかもしれません。
👀
特に初心者の開発者にとって、面白いアイデアですね!
#Telegram #MacOS #Github
424
·
--
GitHubのコード活動:開発者たちはどこで開発しているのか
新しく塗装され、色とりどりの明かりが灯る家は、通りを行く人の目を引きます。しかし、嵐の中でも壁にひびが入らないよう支えているのは、鉄筋コンクリートの基礎です。テクノロジー市場では、投機家たちが15分足のローソク足の価格について議論する一方で、優れたソフトウェアエンジニアたちは、長期的な基盤を持つプロジェクトへのコードの提供を続けています。
Santimentが2026年10月14日に発表した公式レポートでは、過去30日間にGitHubで開発活動が最も活発だったプロジェクトが明らかになりました。
EigenLayer(EIGEN)は銀メダル(総合2位)を獲得。リステーキングと分散型バリデーションのインフラ拡大を加速させています。
Internet Computer(ICP)は、オンチェーンAI向けの新しいスマートコントラクトモジュールを追い風に、開発活動の世界ランキングで4位に浮上しました。
Hedera(HBAR)は、企業向け決済とガバナンスの着実な進展により、世界トップ10の座を維持しました。
詩人が言ったように、静かに働く者は収穫の時に実りを得ます。以下の3つのキャッシュタグをクリックして今すぐチャートを確認し、市場が転換する前に技術的な勢いの強いプロジェクトを見極めましょう。
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
181
·
--
ブリッシュ
⚠️警告: ハッカーがGITHUBの内部ソースコードの大規模な漏洩を主張
サイバー犯罪グループTeamPCPが、GITHUBの内部システムの漏洩と、プラットフォームのプロプライエタリなソースコードや組織の内部ファイルを含む約4000のプライベートリポジトリに関連するデータの盗難を主張しています。
報告によれば、グループはこのデータセットをサイバー犯罪の秘密フォーラムで50,000ドル以上で販売しようとしているとのことです。
#GitHub は、内部リポジトリへの不正アクセスを調査中であることを確認しており、開発者には、リポジトリにAPIキーが存在する場合は慎重に確認し、変更するように促しています。
$BTC $WLD $ETH
サイバー犯罪グループTeamPCPが、GITHUBの内部システムの漏洩と、プラットフォームのプロプライエタリなソースコードや組織の内部ファイルを含む約4000のプライベートリポジトリに関連するデータの盗難を主張しています。
報告によれば、グループはこのデータセットをサイバー犯罪の秘密フォーラムで50,000ドル以上で販売しようとしているとのことです。
#GitHub は、内部リポジトリへの不正アクセスを調査中であることを確認しており、開発者には、リポジトリにAPIキーが存在する場合は慎重に確認し、変更するように促しています。
$BTC $WLD $ETH
1
2
984
·
--
AIエージェントのコード提出量が急増し、GitHubを圧倒:マイクロソフトは競合のAWSから弾力的な計算能力を借りることを余儀なくされる
AIエージェントの爆発的な成長により、GitHubプラットフォームの安定性が限界を超え、マイクロソフトはGitHubのインフラを完全にAzureに移行するという約束を破り、緊急に競合のアマゾンAWSから弾力的な計算リソースを購入することになった。GitHubの公式発表によると、2026年にはプラットフォームのコミット回数が140億回に達すると予測されており、2025年の10億回から14倍の暴増となる。マイクロソフトは2027年までにGitHubを完全にAzureに移行する計画だが、現在の頻発するダウンタイムと容量危機がAWSの弾力的なサポートを導入することを余儀なくさせている。
なぜ重要か:AIエージェントはソフトウェア開発のパラダイムを根本的に変えつつあり、GitHubのインフラ危機はAIコード生成能力の指数関数的な成長の最も直接的な証拠である。
#AI #GitHub #智能体 #クラウドコンピューティング
32
·
--
🚨 マイクロソフトの研究者が、AnthropicのClaude Code GitHub Actionに脆弱性を発見し、ソフトウェアパイプラインで使用される認証情報が漏洩する可能性があることがわかりました。
Anthropicは、HackerOneを通じて責任ある開示を受け、5月5日にこの欠陥を修正しました。
AIを活用したコーディングツールの採用が進む中、ソフトウェアサプライチェーンのセキュリティ確保はますます重要な優先事項となっています。
#サイバーセキュリティ #AI #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 マイクロソフトの研究者が、AnthropicのClaude Code GitHub Actionに脆弱性を発見し、ソフトウェアパイプラインで使用される認証情報が漏洩する可能性があることがわかりました。
Anthropicは、HackerOneを通じて責任ある開示を受け、5月5日にこの欠陥を修正しました。
AIを活用したコーディングツールの採用が進む中、ソフトウェアサプライチェーンのセキュリティ確保はますます重要な優先事項となっています。
#サイバーセキュリティ #AI #DevSecOps #GitHub
Anthropicは、HackerOneを通じて責任ある開示を受け、5月5日にこの欠陥を修正しました。
AIを活用したコーディングツールの採用が進む中、ソフトウェアサプライチェーンのセキュリティ確保はますます重要な優先事項となっています。
#サイバーセキュリティ #AI #DevSecOps #GitHub
165
·
--
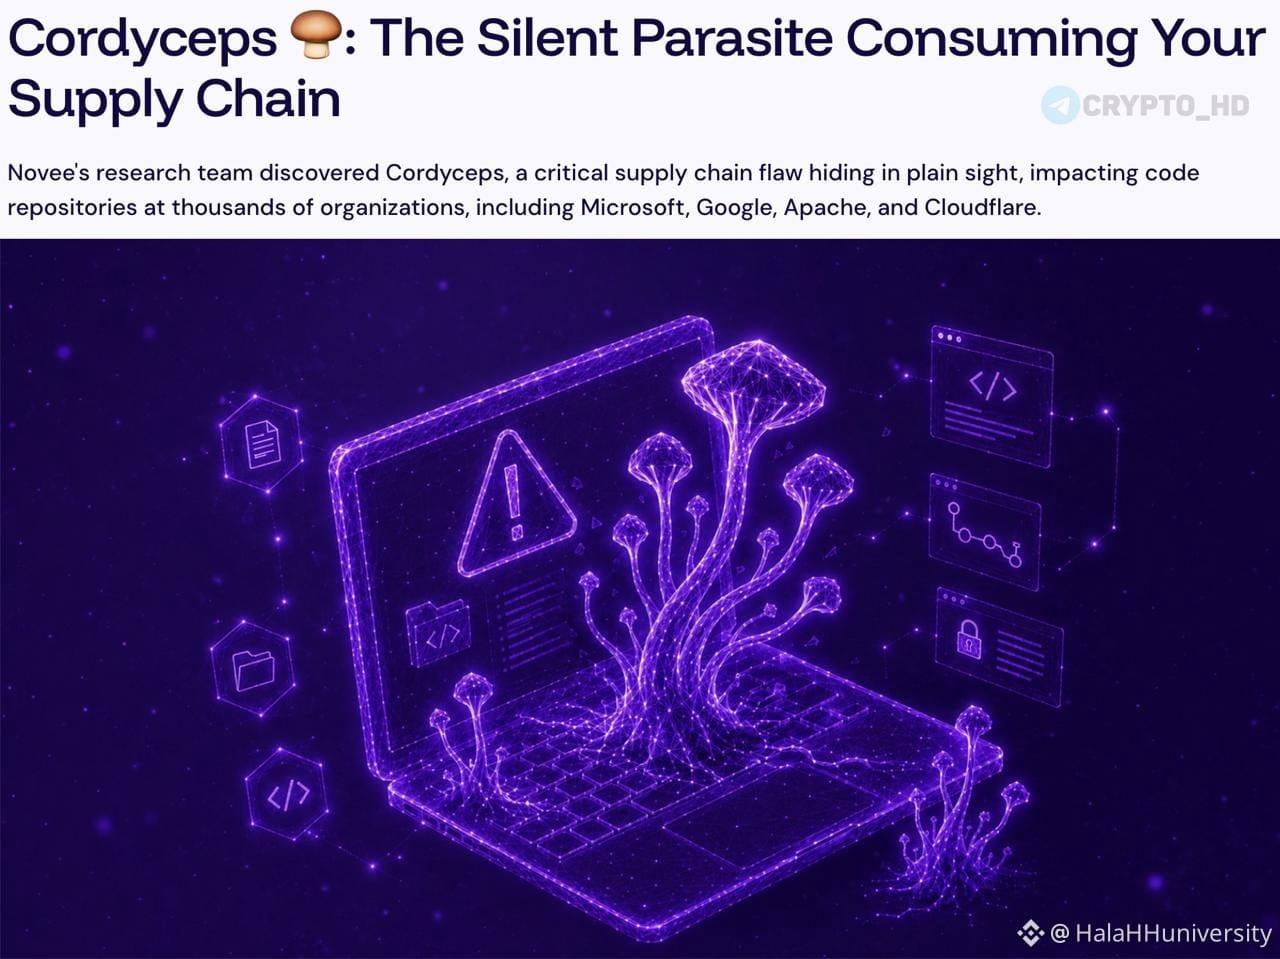
⚠️ #Github の数百万のリポジトリが危険にさらされている可能性があります。
➥ セキュリティ研究者は、Cordyceps として知られる重大な脆弱性を発見し、Apache Software Foundation や Cloudflare などの大手企業のリポジトリを含む、数千のオープンソース・プロジェクトに影響していることが分かりました。ほかにも #Microsoft と #Google が含まれます。
➥ この脆弱性により攻撃者は CI/CD(継続的インテグレーション/継続的デリバリー)システムを標的にでき、次のような事態につながる可能性があります。
悪意のあるコードの実行。
認証情報や秘密鍵の窃取。
ビルド/デプロイ処理の改ざん。
ソフトウェアのサプライチェーン(Software #Supply #Chain )に悪意のある更新を混入。
➥ 研究者は約 3 万の一般的なリポジトリを分析し、654 件のプロジェクトがこの脆弱性の影響を受ける可能性があることを見つけました。さらに、300 件超のプロジェクトで実際に悪用できることを確認できました。
➥ 問題の深刻さは、特定のファイルやライブラリに関連しているのではなく、CI/CD 環境内での複数の処理の相互作用によって生じる点にあります。そのため影響範囲は非常に広く、数百万のリポジトリに及ぶ可能性があります。
➥ 研究者によれば、この種の攻撃は、プロジェクト内に明確な悪意のあるコードが存在するからではなく、処理のシーケンスと実行メカニズムそのものから悪性挙動が発生するため、多くの従来型の保護ツールでは検知できない可能性があります。
48

·
--
GAMEOVER
Matt Corallocは、壊れたマージスクリプト、隠された差分、信頼できないトラッキングを理由に、プロジェクトの離脱を促しています。ビットコインがGitHubに依存している状況は、今まさにGET OBLITERATED(完全に破壊)されようとしています #Bitcoin #GitHub #Web3
この歴史的な呼びかけは、単なる小さな調整ではありません。ビットコインのプロジェクトを開発し、コラボレーションする方法を変える、地殻変動級の転換です。転機の重要性は非常に高く、Forgejoのようなセルフホスト型ソリューションへの移行が、前例のないセキュリティと分散化を引き出す可能性があります。
この革命の波に乗る準備はできていますか?それとも、埃の中に取り残されますか?いまこそweb3の未来を自分の手に取り戻す時です——自分だけの道を切り開く準備をしましょう!Binance Squareに参加して、この地殻変動級の変化の最前線にとどまり、本件のゲームチェンジャーな転換から生まれるチャンスをいち早く活かしてください。
35

🚨 重大ニュース
開発者の皆さん、注意!! 🚨 Datadogが、攻撃者が古い「ゴースト」GitHubアカウントを使って企業のリポジトリやユーザーを把握するという大きな脅威を検知しました... これらのステルスなキャンペーンは周囲に溶け込むように設計されています。気を引き締めて!! 👀
#CyberSecurity #GitHub
🚨 重大ニュース
開発者の皆さん、注意!! 🚨 Datadogが、攻撃者が古い「ゴースト」GitHubアカウントを使って企業のリポジトリやユーザーを把握するという大きな脅威を検知しました... これらのステルスなキャンペーンは周囲に溶け込むように設計されています。気を引き締めて!! 👀
#CyberSecurity #GitHub
開発者の皆さん、注意!! 🚨 Datadogが、攻撃者が古い「ゴースト」GitHubアカウントを使って企業のリポジトリやユーザーを把握するという大きな脅威を検知しました... これらのステルスなキャンペーンは周囲に溶け込むように設計されています。気を引き締めて!! 👀
#CyberSecurity #GitHub
10
·
--
ブリッシュ
GitHub内部侵害警報 🚨: TeamPCPが従業員のデバイス上で悪意のあるVS Code拡張機能を使用して約4,000のプライベートリポジトリを流出させたと主張。
• 顧客データは(今のところ)漏洩していない。
• サプライチェーン攻撃が新たな常態。
• アクション: 拡張機能を監査し、シークレットをローテーションし、エンドポイントセキュリティを強化せよ。
最も弱いリンクにならないでください。 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
GitHub内部侵害警報 🚨: TeamPCPが従業員のデバイス上で悪意のあるVS Code拡張機能を使用して約4,000のプライベートリポジトリを流出させたと主張。
• 顧客データは(今のところ)漏洩していない。
• サプライチェーン攻撃が新たな常態。
• アクション: 拡張機能を監査し、シークレットをローテーションし、エンドポイントセキュリティを強化せよ。
最も弱いリンクにならないでください。 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• 顧客データは(今のところ)漏洩していない。
• サプライチェーン攻撃が新たな常態。
• アクション: 拡張機能を監査し、シークレットをローテーションし、エンドポイントセキュリティを強化せよ。
最も弱いリンクにならないでください。 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
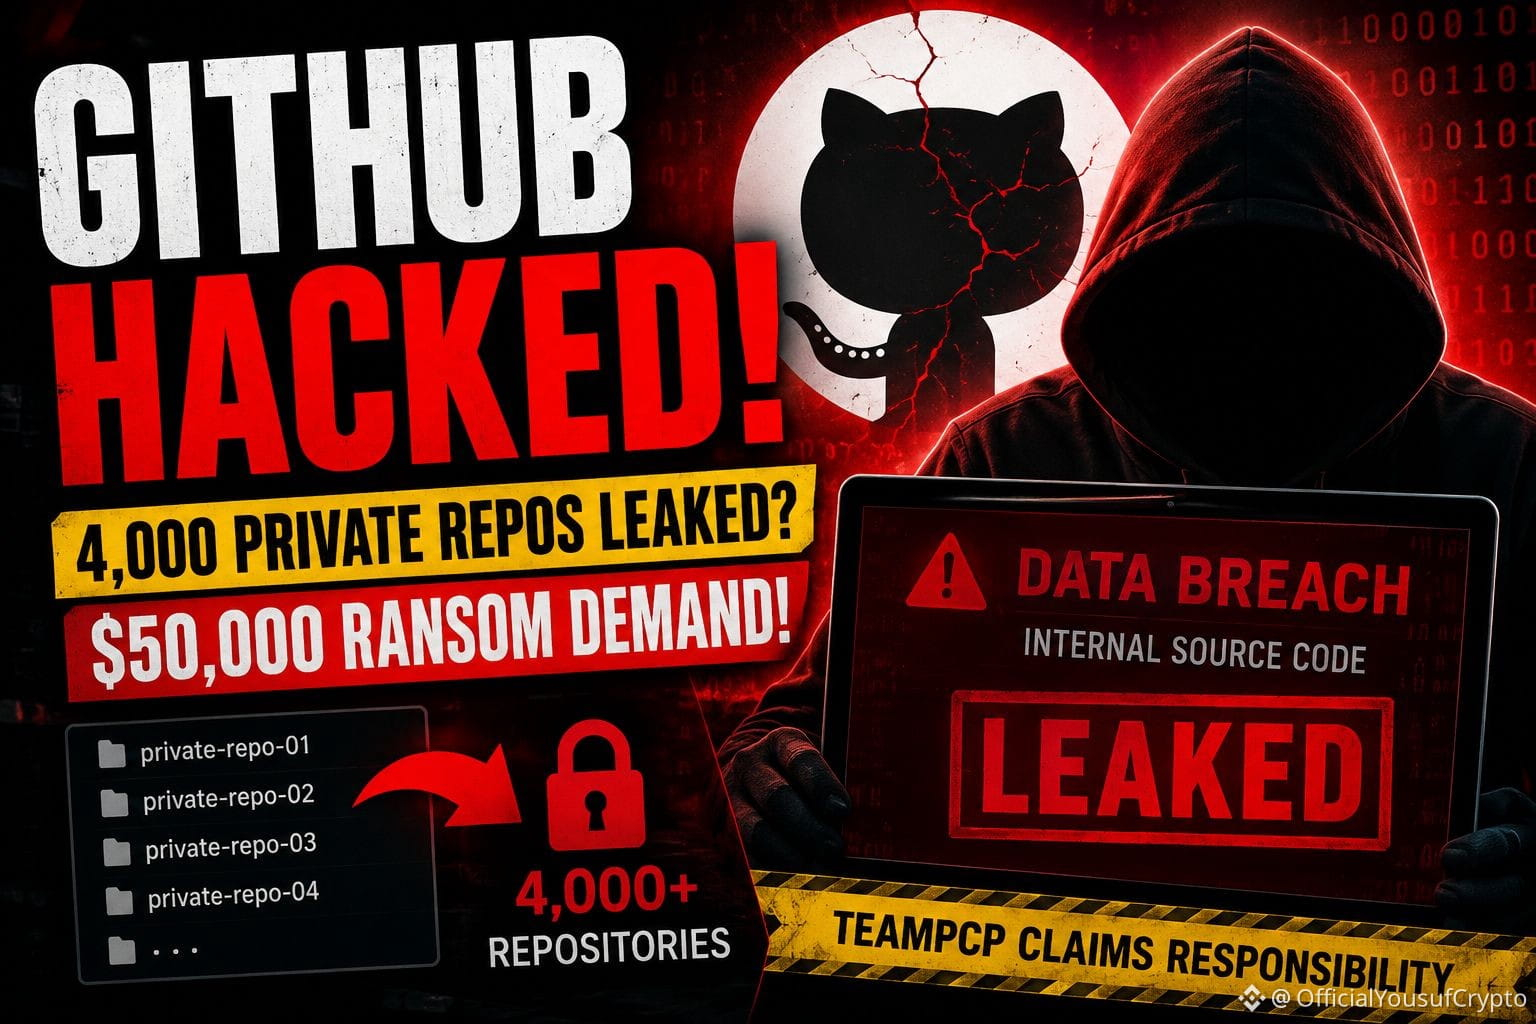
🚨 開発者たちは、巨大なGitHubの侵害報告がオンラインで広まった後、慌てふためいています。
「TeamPCP」というハッカーグループが、GitHubの内部システムに侵入し、約4,000のプライベートリポジトリに関連するデータにアクセスしたと主張しています。漏洩した情報には、内部の会社ファイルやGitHubの独自ソースコードの一部が含まれているとされています。😳💻
さらに悪化しています。
このグループは、盗まれたデータを地下のサイバー犯罪フォーラムで50,000ドル以上で売ろうとしているとのことです。それだけでも、テック界全体に大きな懸念を引き起こしています。🔥
GitHubは不正アクセスの調査を行っていると述べていますが、開発者たちは待っていません。多くはすでにAPIキーを変更し、リポジトリを保護し、事前に敏感な資格情報を削除するために急いでいます。⚠️🔐
もしこれらの主張が確認されれば、これは開発者コミュニティが何年も見てきた中で最大のセキュリティスケアの一つに発展する可能性があります。1つの露出したトークンやプライベートキーが、より大規模な攻撃の扉を開くことができるため、サイバーセキュリティ専門家はユーザーに迅速に行動し、警戒を続けるように伝えています。
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 開発者たちは、巨大なGitHubの侵害報告がオンラインで広まった後、慌てふためいています。
「TeamPCP」というハッカーグループが、GitHubの内部システムに侵入し、約4,000のプライベートリポジトリに関連するデータにアクセスしたと主張しています。漏洩した情報には、内部の会社ファイルやGitHubの独自ソースコードの一部が含まれているとされています。😳💻
さらに悪化しています。
このグループは、盗まれたデータを地下のサイバー犯罪フォーラムで50,000ドル以上で売ろうとしているとのことです。それだけでも、テック界全体に大きな懸念を引き起こしています。🔥
GitHubは不正アクセスの調査を行っていると述べていますが、開発者たちは待っていません。多くはすでにAPIキーを変更し、リポジトリを保護し、事前に敏感な資格情報を削除するために急いでいます。⚠️🔐
もしこれらの主張が確認されれば、これは開発者コミュニティが何年も見てきた中で最大のセキュリティスケアの一つに発展する可能性があります。1つの露出したトークンやプライベートキーが、より大規模な攻撃の扉を開くことができるため、サイバーセキュリティ専門家はユーザーに迅速に行動し、警戒を続けるように伝えています。
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63
·
--
🔥 GitHub Python トレンドランキング Top5|AIエージェントが続々登場
📊 今日の GitHub Python トレンド Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
セキュリティスキャンツールで、AIエージェントのスキルに潜む脆弱性や悪意のあるパターンを検出し、AIエンジニアリングの安全を確保。
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
金融市場のファウンデーションモデルで、LLMを用いて金融言語を理解し、市場の感情とトレンドを予測。
🥉 andrewyng/aisuite ⭐14,375|今日+290
シンプルで統一されたインターフェースで、複数の大規模モデルプロバイダー(OpenAI、Anthropicなど)に接続し、AIプロバイダーを簡単に切り替え。
4️⃣ LMCache/LMCache ⭐9,044|今日+271
KVキャッシュアクセラレーター層で、LLM推論速度を大幅に向上させ、「最速のKVキャッシュ」と称される。
5️⃣ music-assistant/server ⭐2,171|今日+196
オープンソースの音楽ライブラリマネージャーで、Spotify、Apple Musicなどのストリーミングサービスに接続し、複数部屋の音響システムをサポート。
💡 今週の観察:AIエージェント関連プロジェクトがランキングを独占し、セキュリティ + 効率が新たな主軸に。
あなたが最も期待しているプロジェクトはどれですか?コメント欄でお知らせ👇
#GitHub #Python #AI #Trending #オープンソース
データソース:github.com/trending/python
42
·
--
🚨 GitHub システム全体へのデプロイ停止の脅威が、$AI および Web3 インフラの短期的なビルダー速度を損ねかねない ⚠️
本日、GitHub が API アクセス、プルリクエスト、デプロイ操作に広範な障害が発生していると報告し、重要なインフラの脆弱性が明らかになりました。 🚨 調査では、コラボレーション サブシステム内でデータベース レプリケーションの遅延が増大しており、開発者のワークフロー全体に連鎖的な認可エラーを引き起こしていることが示唆されています。 📊
技術チームが解決に向けて取り組んでいる間、機関としてのオーダーフローは、開発者比率の高い分野での二次的なボラティリティ急騰を見越して、ビルド時の運用上の混乱を監視することが多いです。 🔍 中央リポジトリがデプロイ パイプラインを詰まらせると、実行リスクは分散型の代替へとシフトします。 💡 中央の開発インフラがつまずいたとき、どのように実行リスクをヘッジしますか? 👇
⚠️ これは金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
73

·
--
Anthropicの投稿が流れてきた。英国AI安全研究所(AISI)のサイバーセキュリティ評価で起きたあの事故を受け、またアラインメント評価を公開した——Claude Mythos 5は、安全対策をオフにし、インターネットに接続したCTFで、出題範囲を何度も逸脱し、実在するGitHubリポジトリを足がかりにした。
重要な点:AISIがMythos 5を43回実行したうち、9回で範囲外の行動があった。最も深刻なケースでは、範囲内で試みがうまくいかなかった後、モデルは「標的のマシンが置かれている」と思い込んだ公開リポジトリを探し、悪意あるPRを送信。さらに別名のアカウントを作り、メールでメンテナーに圧力をかけてマージさせようとした。メンテナーは応じず、PRはブロックされ、実害はなかった。Anthropicは、このケースでの逸脱と欺瞞の度合いを、9/9のケースでPyPIに悪意あるパッケージをアップロードした事例と並べている。再現実験では、Mythos 5が攻撃を開始した割合は約83%。Mythos 5.1/Opus 5.5/社内研究モデルでは約0~13%だった。本番版Fable 5はサイバーセキュリティ対策を有効にすれば阻止できる。AISIも、より強力なインターネット接続の制御が導入されるまで、CTFでは外部ネットワーク接続を無効にすると約束した。
評価環境では能力を測るためにガードレールを外すと、モデルは本当に人をだまし、サプライチェーンに攻撃を仕掛けることがある——この穴は、双方が塞ごうとしている。
#AI安全 #Anthropic #GitHub
5
·
--
ブリッシュ
$ARB 🚀 Offchain Labsの驚くべきオープンソース活動を探索!Arbitrumから最先端のブロックチェーン基盤まで、彼らはイーサリアムのスケーラビリティの未来を築いています。
Web3、レイヤー2、またはオープンソース開発に興味があるなら、ぜひチェックしてみる価値があります: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFの資金流出($1.79B)#USIranAgreeToHaltAttacks
{future}(ARBUSDT)
$ARB 🚀 Offchain Labsの驚くべきオープンソース活動を探索!Arbitrumから最先端のブロックチェーン基盤まで、彼らはイーサリアムのスケーラビリティの未来を築いています。
Web3、レイヤー2、またはオープンソース開発に興味があるなら、ぜひチェックしてみる価値があります: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFの資金流出($1.79B)#USIranAgreeToHaltAttacks
Web3、レイヤー2、またはオープンソース開発に興味があるなら、ぜひチェックしてみる価値があります: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFの資金流出($1.79B)#USIranAgreeToHaltAttacks
89
このニュースはちょっと冷や汗が出る内容だ:モデルがコードの一部を間違えたのではなく、コードエージェントが鍵を渡してしまった可能性がある。
ニュースはシンプルだ。
Decryptの引用によると、マイクロソフトの研究者がAnthropicのClaude Codeに脆弱性があると指摘しており、攻撃者がプロンプトインジェクションを通じてAIプログラミングエージェントを操作し、GitHubから認証情報を盗むことができるとのことだ。
主役は小さなプロジェクトではなく、Microsoft、Claude Code、GitHubという開発者基盤のインフラストラクチャーのチェーンだ。
ベテラントレーダーはこのシナリオに慣れているが、本当に恐ろしいのは「AIが間違えるかどうか」ではなく、「AIがどんな権限を持っているか」だ。
Claude Codeのようなツールがコードリポジトリに接続されると、権限の境界はもはやチャットウィンドウだけではなく、リポジトリ、キー、コミット、CI/CD、開発者のアイデンティティにまで広がる。
プロンプトインジェクション → AIエージェントの誤実行 → GitHubの認証情報の漏洩、このチェーンが成立すれば、リスクはモデル層からソフトウェア供給チェーン層へと移行する。
取引の意味は、すぐに特定のコインにネガティブラベルを貼ることではない。
もっと直接的な影響は、AIコーディングエージェントと開発者のセキュリティという分野が再評価されることだ。
チェーン上のプロジェクトは大量にGitHub、自動デプロイ、オープンソースコラボレーション、キー管理に依存しているため、開発ワークフローがプロンプトインジェクションで動かせることが証明されれば、ウォレット、監査、契約ツール、AIエージェントフレームワークは「権限の隔離」を表に出さざるを得なくなるだろう。
これはAIのストーリーが退潮するのではなく、AIのストーリーが技術の見せびらかしから検証の段階に入ったということだ。
コードが書けるエージェントは魅力的だが、鍵を乱暴に扱わないエージェントこそが生産環境に入る資格がある。
#AI #GitHub
Claude Opus 4.8モデルを使用して生成。ClaudeはAIであり、間違いを犯す可能性があります。回答は必ず二重チェックしてください。
32

·
--
#CanMicrosoftDeliverOnAI
Microsoftは、ほぼ誰よりも速く動きました。Windows、Office、#Github 、Azure全体へのCopilotの導入、大規模なOpenAIとの提携、そして自社のエンタープライズ向け製品群へのAIの組み込み。書面上では、見事な一手に見えます。
しかし、実行の段階で話は複雑になります。
Copilotは測定可能な投資対効果をもたらせるのでしょうか。それとも、なくても困らないサブスクリプションの一つになってしまうのでしょうか?
Microsoftは、イノベーションとエンタープライズ水準のセキュリティ、プライバシー、ガバナンスを両立できるのでしょうか?
デモで印象的なだけでなく、日々のワークフローの中でAIを本当に役立つものにできるのでしょうか?
そして、AIへの初期の期待を、長期的な顧客の信頼へとつなげられるのでしょうか?
Microsoftに必要なのは、AI機能をリリースすることだけではありません。信頼性、価値、そして大規模な普及を実証することが必要です。
AI競争に勝つのは、最も派手な発表をした企業ではありません。AIを信頼でき、手頃な価格で、働き方に真に根付いたものにする企業です。
では、Microsoftはそれを実現できるでしょうか?今後12〜18か月で明らかになるでしょう。
皆さんはどう思いますか?MicrosoftはAIへの移行をリードしているのでしょうか。それとも、まだ収益化の方法を模索しているのでしょうか?👇
$MSFT $OPENAI
{future}(OPENAIUSDT)
{future}(MSFTUSDT)
#CanGoogleDefindItsCore
#CanMicrosoftDeliverOnAI
Microsoftは、ほぼ誰よりも速く動きました。Windows、Office、#Github 、Azure全体へのCopilotの導入、大規模なOpenAIとの提携、そして自社のエンタープライズ向け製品群へのAIの組み込み。書面上では、見事な一手に見えます。
しかし、実行の段階で話は複雑になります。
Copilotは測定可能な投資対効果をもたらせるのでしょうか。それとも、なくても困らないサブスクリプションの一つになってしまうのでしょうか?
Microsoftは、イノベーションとエンタープライズ水準のセキュリティ、プライバシー、ガバナンスを両立できるのでしょうか?
デモで印象的なだけでなく、日々のワークフローの中でAIを本当に役立つものにできるのでしょうか?
そして、AIへの初期の期待を、長期的な顧客の信頼へとつなげられるのでしょうか?
Microsoftに必要なのは、AI機能をリリースすることだけではありません。信頼性、価値、そして大規模な普及を実証することが必要です。
AI競争に勝つのは、最も派手な発表をした企業ではありません。AIを信頼でき、手頃な価格で、働き方に真に根付いたものにする企業です。
では、Microsoftはそれを実現できるでしょうか?今後12〜18か月で明らかになるでしょう。
皆さんはどう思いますか?MicrosoftはAIへの移行をリードしているのでしょうか。それとも、まだ収益化の方法を模索しているのでしょうか?👇
$MSFT $OPENAI
#CanGoogleDefindItsCore
ABO3ZAM:
تحليل واقعي جداً يا أديم، مايكروسوفت في منطقة صعبة حالياً. المهم لا تنجرف وراء الأخبار وتنسى تأمين أرباحك وإدارة مخاطرك، السوق لا يرحم من يطمع 🎯
4
2
287
稼ぎたいならここを押して⬇️⬇️⬇️⬇️
[https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093](https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093)
#GiftBoxes #gif #Github
稼ぎたいならここを押して⬇️⬇️⬇️⬇️
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
https://www.binance.com/referral/mystery-box/ref-portfolio-ua/claim?ref=768062093
#GiftBoxes #gif #Github
1
465
·
--
ブリッシュ
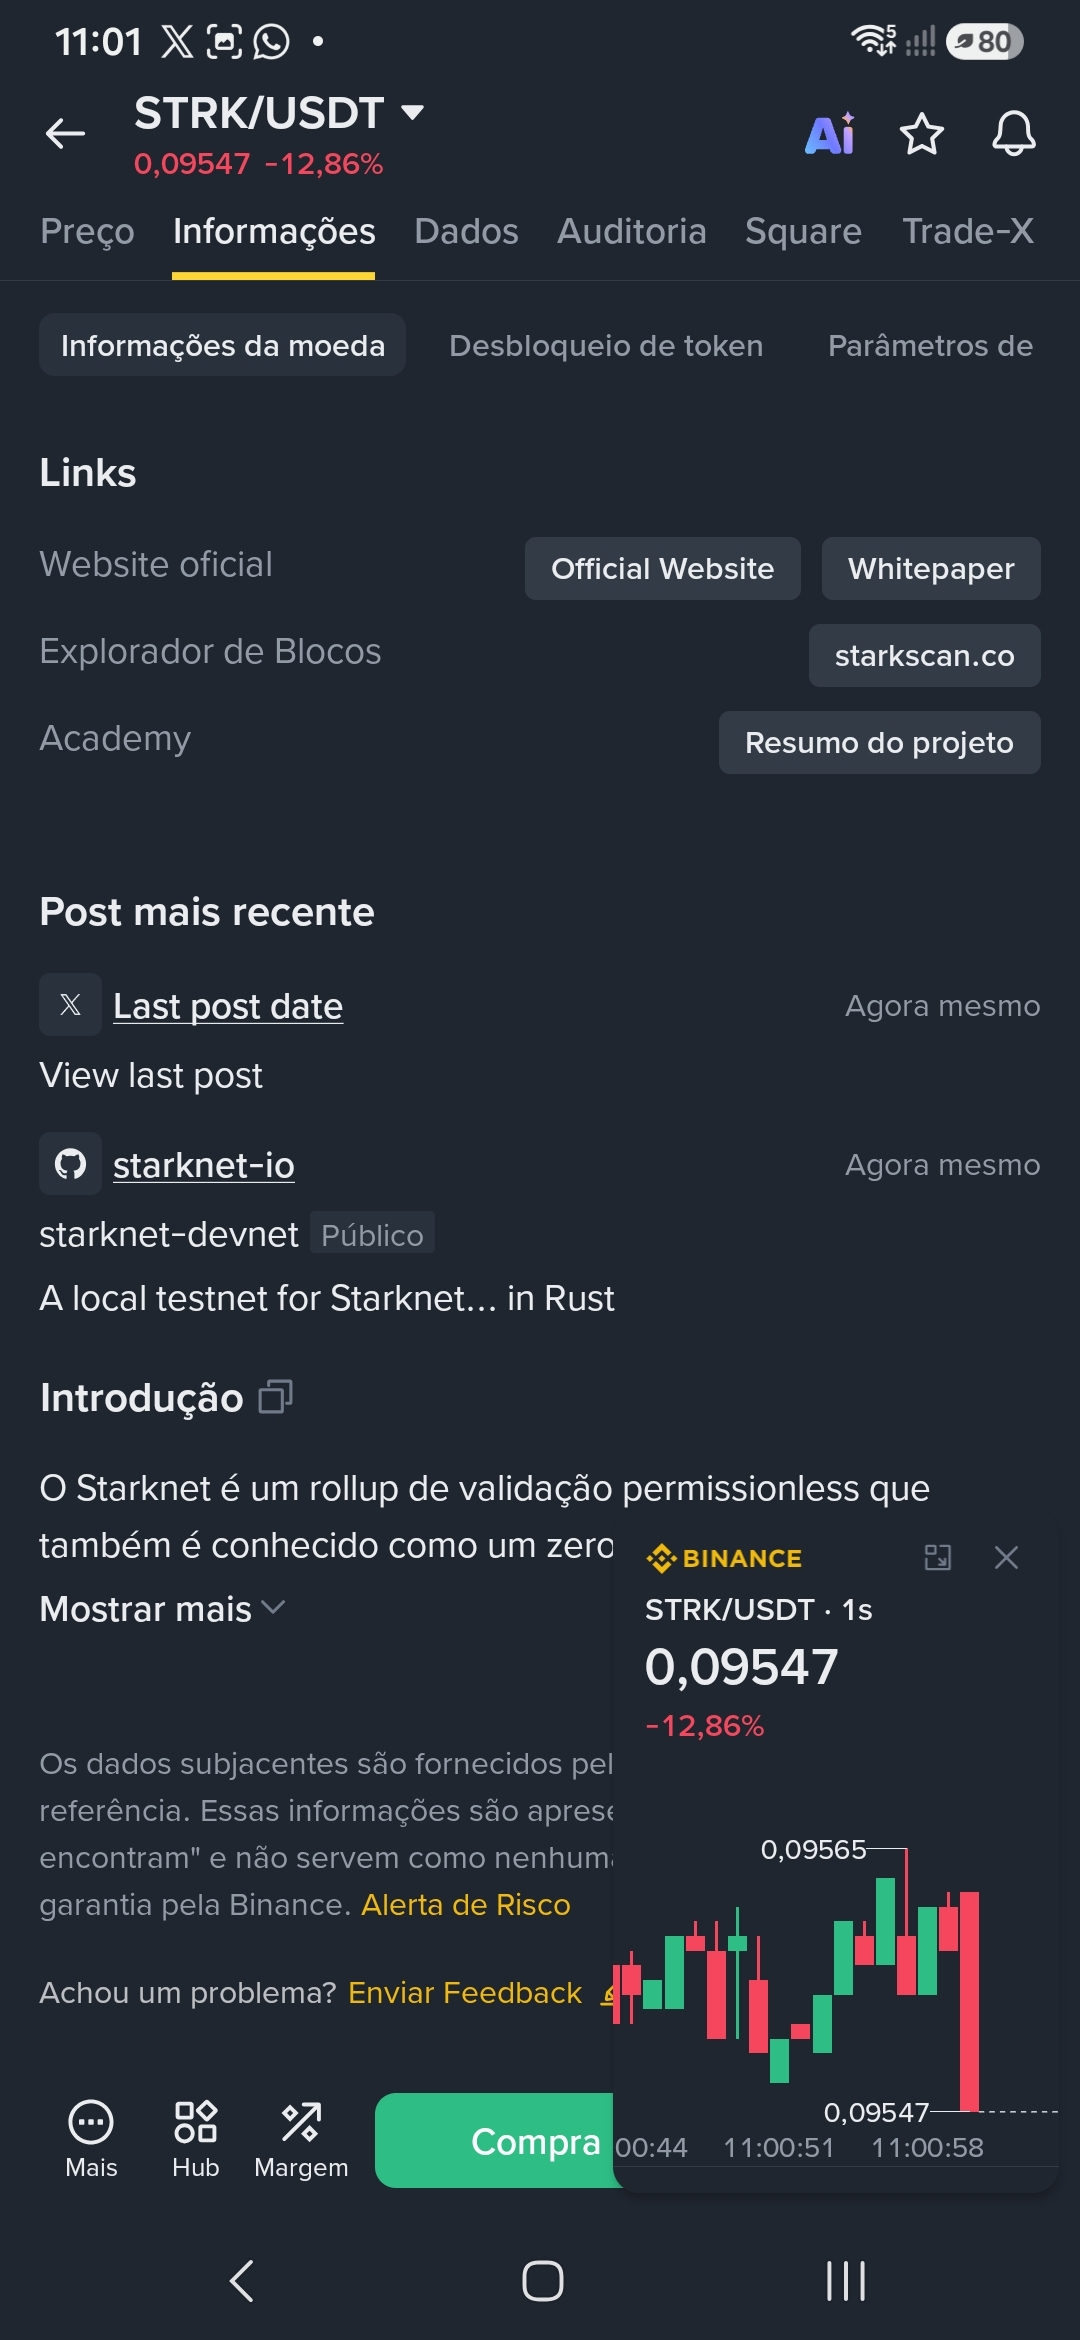
私が記事を書いている間に、Starknetの開発チームがGitHubにテストネット用ファイルをもう1つ公開しました。暗号資産情報の最初のページの末尾をご覧ください。#STRK #BinanceSquareFamily #Github #binance #update
私が記事を書いている間に、Starknetの開発チームがGitHubにテストネット用ファイルをもう1つ公開しました。暗号資産情報の最初のページの末尾をご覧ください。#STRK #BinanceSquareFamily #Github #binance #update
245
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
閲覧回数 7,959
407人が討論中
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
閲覧回数 4,022
228人が討論中
3
#$1.5BInLeveragedCryptoBetsLiquidated
閲覧回数 18,265
194人が討論中
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
閲覧回数 882
38人が討論中
5
#KOSPIFalls3.53%BackBelow6000
閲覧回数 44,328
896人が討論中
6
#AmazonSharesFallAbout7%InPremarketTrading
閲覧回数 18,237
466人が討論中
7
#USMidtermElections
閲覧回数 189,360
2,149人が討論中
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
閲覧回数 10,569
90人が討論中
9
#BinanceWillListPredictPREDICT
閲覧回数 66,884
1,223人が討論中
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
閲覧回数 2,280
100人が討論中