
#eip7702
eip7702
閲覧回数 27,507
64人が討論中
注目
最新

·
--
1回の攻撃で、ホットウォレットから2億3,300万XRPが流出。Binanceの速報レポートで、その手口が明らかになりました。
63億4,000万ドルのインシデントに関するレポートによると:
• 攻撃者は、社内のウォレット署名サービスに不正アクセスした
• EthereumのEIP-7702による委任を悪用し、ホットウォレットを部分的に掌握した
• 流出した資産には、2億3,346万XRP、約97万500 SOL、4,420万OP、18,270 BTCが含まれていた
• Binanceによると、影響を受けたトークンの98%はすでに補填済み
私の見方:焦点は「いくら失われたのか」から「署名インフラに何が起きたのか」へ移っています。サプライチェーン攻撃やソーシャルエンジニアリングによる攻撃は、特定の取引所だけに起こるものではありません。次に同様の監査結果を公表するプラットフォームに注目しましょう。
このような詳細な事後検証は、CEXへの信頼を取り戻す助けになりますか?それとも、準備金証明も求めますか?
#Binance #EIP7702 #暗号資産セキュリティ
1回の攻撃で、ホットウォレットから2億3,300万XRPが流出。Binanceの速報レポートで、その手口が明らかになりました。
63億4,000万ドルのインシデントに関するレポートによると:
• 攻撃者は、社内のウォレット署名サービスに不正アクセスした
• EthereumのEIP-7702による委任を悪用し、ホットウォレットを部分的に掌握した
• 流出した資産には、2億3,346万XRP、約97万500 SOL、4,420万OP、18,270 BTCが含まれていた
• Binanceによると、影響を受けたトークンの98%はすでに補填済み
私の見方:焦点は「いくら失われたのか」から「署名インフラに何が起きたのか」へ移っています。サプライチェーン攻撃やソーシャルエンジニアリングによる攻撃は、特定の取引所だけに起こるものではありません。次に同様の監査結果を公表するプラットフォームに注目しましょう。
このような詳細な事後検証は、CEXへの信頼を取り戻す助けになりますか?それとも、準備金証明も求めますか?
#Binance #EIP7702 #暗号資産セキュリティ
63億4,000万ドルのインシデントに関するレポートによると:
• 攻撃者は、社内のウォレット署名サービスに不正アクセスした
• EthereumのEIP-7702による委任を悪用し、ホットウォレットを部分的に掌握した
• 流出した資産には、2億3,346万XRP、約97万500 SOL、4,420万OP、18,270 BTCが含まれていた
• Binanceによると、影響を受けたトークンの98%はすでに補填済み
私の見方:焦点は「いくら失われたのか」から「署名インフラに何が起きたのか」へ移っています。サプライチェーン攻撃やソーシャルエンジニアリングによる攻撃は、特定の取引所だけに起こるものではありません。次に同様の監査結果を公表するプラットフォームに注目しましょう。
このような詳細な事後検証は、CEXへの信頼を取り戻す助けになりますか?それとも、準備金証明も求めますか?
#Binance #EIP7702 #暗号資産セキュリティ
8

·
--
翻訳参照
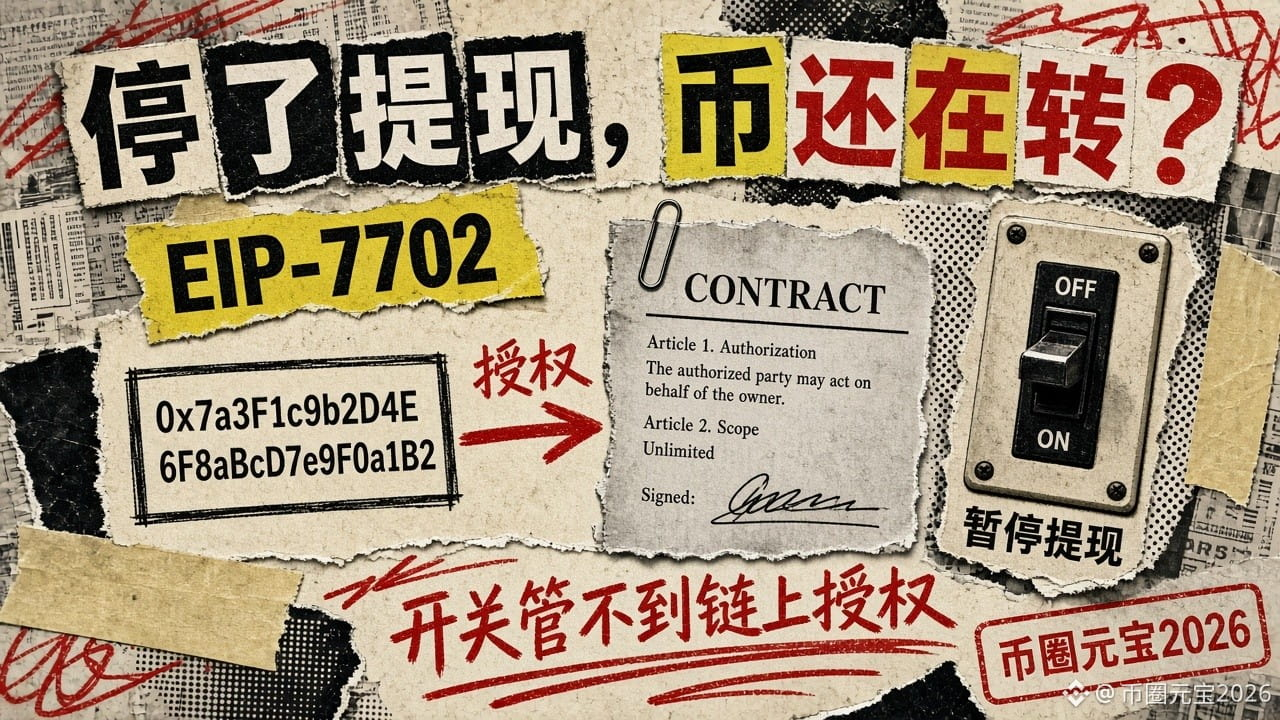
币安都暂停提现了,为什么链上还有ETH被转走?答案藏在EIP-7702里
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
币安都暂停提现了,为什么链上还有ETH被转走?答案藏在EIP-7702里
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
昨晚币安10/29事件初查报告里,有一段很多人没细看:暂停提现之后,资产还在动。原因是一个叫EIP-7702的以太坊机制。
先说EIP-7702是什么:
它允许一个普通地址(EOA)把部分执行权“委托”给一个智能合约,不用交出私钥。本意是给钱包加功能,比如批量操作、代付手续费。
按币安报告原文,这次发生的事:
1. 攻击者先拿到了内部钱包签名服务的权限。
2. 用签名服务提交了50笔签名交易,操纵账户nonce,建立了恶意委托授权,让攻击者控制的合约拿到币安一个热钱包的部分执行权。
3. 币安随即暂停提现、联合合作方冻结、着手撤销授权。但报告自己写了:单靠暂停提现,挡不住所有未授权的转移,因为这些EIP-7702授权已经在链上,独立于币安正常的提现系统运行。
4. 还有一个麻烦:热钱包用的是MPC多方计算,没有单一私钥可以马上撤销授权,只能开发专门流程,多花了时间。
5. 最后一笔2,961.9 ETH在10/29 23:56(UTC)上链确认,之前已广播、一直挂着。10/30 00:10(UTC),币安从Binance14热钱包把授权改指向零地址,清掉了委托代码。
一个要澄清的点:报告里BTC、XRP、SOL、OP是通过签名服务直接从热钱包转出的;EIP-7702只涉及以太坊热钱包那一段。别把它理解成“所有币都是7702被盗”。
说句扎心的:你在后台关掉的开关,管不到链上已经签出去的授权。
对普通用户能做的一条:定期在区块浏览器或钱包里查看自己地址有没有不认识的授权和委托,不认识的就撤销。
你检查过自己钱包的授权吗?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【偽の面接でバイナンスから63億ドルが流出!公式インシデント報告が公開】
バイナンスが公表したインシデント報告によると、これは電光石火の奇襲ではなく、北朝鮮のハッカーが数カ月かけて周到に仕組んだ侵入だった。6月には改ざんされたHomebrewのインストーラーパッケージを利用してウォレット運用エンジニアに狙いを定め、9月には幹部になりすまして偽の採用活動を行い、悪意あるプログラミング課題で別の従業員のPCを乗っ取った。10月20日には社内AIツールを利用して2人のウォレットエンジニアの端末に侵入し、10月29日には盗んだ権限でコンテナをデプロイし、悪意あるスクリプトを実行して攻撃を仕掛けた。最も致命的だったのは、ハッカーがイーサリアムのEIP-7702を悪用してホットウォレットの実行権限を取得したことだ。MPCによるマルチパーティ署名の仕組みでは、それを取り消せる単一の秘密鍵が存在しないため、被害の封じ込めに約4時間を要した。現在、約28億5,000万ドルが凍結または阻止されているが、残りの大半は凍結できないETHに交換され、資金洗浄が続いている。バイナンスは、自社資金で影響を受けた資産の約98%を補填し、ユーザーへの影響はないと説明。また、独立したセキュリティ専門家による検証を依頼する予定で、今年に入って疑わしい北朝鮮の攻撃を57件阻止したという。結局のところ、最も高くつく脆弱性はコードではなく、人とAIツールにある。
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #暗号資産セキュリティ
【偽の面接でバイナンスから63億ドルが流出!公式インシデント報告が公開】
バイナンスが公表したインシデント報告によると、これは電光石火の奇襲ではなく、北朝鮮のハッカーが数カ月かけて周到に仕組んだ侵入だった。6月には改ざんされたHomebrewのインストーラーパッケージを利用してウォレット運用エンジニアに狙いを定め、9月には幹部になりすまして偽の採用活動を行い、悪意あるプログラミング課題で別の従業員のPCを乗っ取った。10月20日には社内AIツールを利用して2人のウォレットエンジニアの端末に侵入し、10月29日には盗んだ権限でコンテナをデプロイし、悪意あるスクリプトを実行して攻撃を仕掛けた。最も致命的だったのは、ハッカーがイーサリアムのEIP-7702を悪用してホットウォレットの実行権限を取得したことだ。MPCによるマルチパーティ署名の仕組みでは、それを取り消せる単一の秘密鍵が存在しないため、被害の封じ込めに約4時間を要した。現在、約28億5,000万ドルが凍結または阻止されているが、残りの大半は凍結できないETHに交換され、資金洗浄が続いている。バイナンスは、自社資金で影響を受けた資産の約98%を補填し、ユーザーへの影響はないと説明。また、独立したセキュリティ専門家による検証を依頼する予定で、今年に入って疑わしい北朝鮮の攻撃を57件阻止したという。結局のところ、最も高くつく脆弱性はコードではなく、人とAIツールにある。
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #暗号資産セキュリティ
バイナンスが公表したインシデント報告によると、これは電光石火の奇襲ではなく、北朝鮮のハッカーが数カ月かけて周到に仕組んだ侵入だった。6月には改ざんされたHomebrewのインストーラーパッケージを利用してウォレット運用エンジニアに狙いを定め、9月には幹部になりすまして偽の採用活動を行い、悪意あるプログラミング課題で別の従業員のPCを乗っ取った。10月20日には社内AIツールを利用して2人のウォレットエンジニアの端末に侵入し、10月29日には盗んだ権限でコンテナをデプロイし、悪意あるスクリプトを実行して攻撃を仕掛けた。最も致命的だったのは、ハッカーがイーサリアムのEIP-7702を悪用してホットウォレットの実行権限を取得したことだ。MPCによるマルチパーティ署名の仕組みでは、それを取り消せる単一の秘密鍵が存在しないため、被害の封じ込めに約4時間を要した。現在、約28億5,000万ドルが凍結または阻止されているが、残りの大半は凍結できないETHに交換され、資金洗浄が続いている。バイナンスは、自社資金で影響を受けた資産の約98%を補填し、ユーザーへの影響はないと説明。また、独立したセキュリティ専門家による検証を依頼する予定で、今年に入って疑わしい北朝鮮の攻撃を57件阻止したという。結局のところ、最も高くつく脆弱性はコードではなく、人とAIツールにある。
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #暗号資産セキュリティ
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
イーサリアムのEIP-7702は「永久に無効化」できる?新たな草案では「可能」と
昨夜はEIP-7702とは何かについて話しましたが、今日はその続報です。イーサリアム開発者フォーラム(Ethereum Magicians)に、北京時間10月31日未明、EIP-8476という草案が投稿されました。タイトルを直訳すると「通常アドレスの委任からの永久離脱」です。
まず明確にしておくと、これはDraft(草案)であり、メインネットのアップグレードに導入されるまでにはまだ長い道のりがあります。
何をしようとしているのか、いくつかに分けて説明します。
1. 通常アドレス(EOA)が特別なtype-4トランザクションを送信し、自分自身に「実行不可能なマーカー」を設定できるようにします。これにより、以後、7702の委任認可で置き換えたり、消したりできなくなります。
2. アドレスは変わらず、通常の送金やトランザクションの送信もこれまでどおり行えます。ただし、7702の委任を二度と有効にできなくなります。
3. 提案の動機では、委任実行を必要としないアカウントとして、機関向けウォレット、取引所のホットウォレット、金庫の3種類が挙げられています。
4. また、秘密鍵の盗難は防げないとも明記されています。秘密鍵を手に入れた人は、通常のトランザクションに署名して資金を移せます。
議論では、実際に問題となりそうな点が2つ指摘されました。
· マーカーを設定したアドレスは、一部のNFTを受け取れなくなる可能性があるとの指摘がありました(安全な送金では、受取人側のコードが呼び出されます)。作者は北京時間10月31日深夜に返信し、EVMがこのマーカーを「空のコード」として扱うように変更するつもりだと述べています。
· この保護はチェーンごとに適用されるという指摘もありました。メインネットで無効にしても、ほかのチェーンでは無効にならず、同じ鍵で署名した認可がそのチェーンでは引き続き使えます。
議論のスレッドでは、公開されているオンチェーンデータを使って、今回のバイナンスのホットウォレット事件を分析した人もいました。作者の返信によると、事前に無効化していても盗難は防げず、「認可に一度署名すれば、その後は署名しなくてよい」という近道をなくせるだけとのことです。バイナンスの公式な詳細原因報告はまだ発表されておらず、これはあくまでフォーラム上のオンチェーン分析です。
率直に言えば、次のとおりです。
· ある機能が登場して1年以上たつと、「永久に無効化するボタンをくれ」という提案が出てきます。すべてのアドレスに、そこまで賢い機能が必要なわけではないということです。
· 草案は採択されたことを意味せず、ましてメインネットに導入されるとも限りません。タイトルを見て、もうウォレットで無効にできると思わないでください。
· 本当に大切なのは、昔から言われているとおりです。むやみに署名せず、署名する前に何に署名するのかをよく確認しましょう。
あなたのウォレットに、7702のような「スマート」機能は必要ですか?それとも、少し不器用でも安全なほうがいいですか?
$ETH #EIP7702 #イーサリアムアップグレード
イーサリアムのEIP-7702は「永久に無効化」できる?新たな草案では「可能」と
昨夜はEIP-7702とは何かについて話しましたが、今日はその続報です。イーサリアム開発者フォーラム(Ethereum Magicians)に、北京時間10月31日未明、EIP-8476という草案が投稿されました。タイトルを直訳すると「通常アドレスの委任からの永久離脱」です。
まず明確にしておくと、これはDraft(草案)であり、メインネットのアップグレードに導入されるまでにはまだ長い道のりがあります。
何をしようとしているのか、いくつかに分けて説明します。
1. 通常アドレス(EOA)が特別なtype-4トランザクションを送信し、自分自身に「実行不可能なマーカー」を設定できるようにします。これにより、以後、7702の委任認可で置き換えたり、消したりできなくなります。
2. アドレスは変わらず、通常の送金やトランザクションの送信もこれまでどおり行えます。ただし、7702の委任を二度と有効にできなくなります。
3. 提案の動機では、委任実行を必要としないアカウントとして、機関向けウォレット、取引所のホットウォレット、金庫の3種類が挙げられています。
4. また、秘密鍵の盗難は防げないとも明記されています。秘密鍵を手に入れた人は、通常のトランザクションに署名して資金を移せます。
議論では、実際に問題となりそうな点が2つ指摘されました。
· マーカーを設定したアドレスは、一部のNFTを受け取れなくなる可能性があるとの指摘がありました(安全な送金では、受取人側のコードが呼び出されます)。作者は北京時間10月31日深夜に返信し、EVMがこのマーカーを「空のコード」として扱うように変更するつもりだと述べています。
· この保護はチェーンごとに適用されるという指摘もありました。メインネットで無効にしても、ほかのチェーンでは無効にならず、同じ鍵で署名した認可がそのチェーンでは引き続き使えます。
議論のスレッドでは、公開されているオンチェーンデータを使って、今回のバイナンスのホットウォレット事件を分析した人もいました。作者の返信によると、事前に無効化していても盗難は防げず、「認可に一度署名すれば、その後は署名しなくてよい」という近道をなくせるだけとのことです。バイナンスの公式な詳細原因報告はまだ発表されておらず、これはあくまでフォーラム上のオンチェーン分析です。
率直に言えば、次のとおりです。
· ある機能が登場して1年以上たつと、「永久に無効化するボタンをくれ」という提案が出てきます。すべてのアドレスに、そこまで賢い機能が必要なわけではないということです。
· 草案は採択されたことを意味せず、ましてメインネットに導入されるとも限りません。タイトルを見て、もうウォレットで無効にできると思わないでください。
· 本当に大切なのは、昔から言われているとおりです。むやみに署名せず、署名する前に何に署名するのかをよく確認しましょう。
あなたのウォレットに、7702のような「スマート」機能は必要ですか?それとも、少し不器用でも安全なほうがいいですか?
$ETH #EIP7702 #イーサリアムアップグレード
昨夜はEIP-7702とは何かについて話しましたが、今日はその続報です。イーサリアム開発者フォーラム(Ethereum Magicians)に、北京時間10月31日未明、EIP-8476という草案が投稿されました。タイトルを直訳すると「通常アドレスの委任からの永久離脱」です。
まず明確にしておくと、これはDraft(草案)であり、メインネットのアップグレードに導入されるまでにはまだ長い道のりがあります。
何をしようとしているのか、いくつかに分けて説明します。
1. 通常アドレス(EOA)が特別なtype-4トランザクションを送信し、自分自身に「実行不可能なマーカー」を設定できるようにします。これにより、以後、7702の委任認可で置き換えたり、消したりできなくなります。
2. アドレスは変わらず、通常の送金やトランザクションの送信もこれまでどおり行えます。ただし、7702の委任を二度と有効にできなくなります。
3. 提案の動機では、委任実行を必要としないアカウントとして、機関向けウォレット、取引所のホットウォレット、金庫の3種類が挙げられています。
4. また、秘密鍵の盗難は防げないとも明記されています。秘密鍵を手に入れた人は、通常のトランザクションに署名して資金を移せます。
議論では、実際に問題となりそうな点が2つ指摘されました。
· マーカーを設定したアドレスは、一部のNFTを受け取れなくなる可能性があるとの指摘がありました(安全な送金では、受取人側のコードが呼び出されます)。作者は北京時間10月31日深夜に返信し、EVMがこのマーカーを「空のコード」として扱うように変更するつもりだと述べています。
· この保護はチェーンごとに適用されるという指摘もありました。メインネットで無効にしても、ほかのチェーンでは無効にならず、同じ鍵で署名した認可がそのチェーンでは引き続き使えます。
議論のスレッドでは、公開されているオンチェーンデータを使って、今回のバイナンスのホットウォレット事件を分析した人もいました。作者の返信によると、事前に無効化していても盗難は防げず、「認可に一度署名すれば、その後は署名しなくてよい」という近道をなくせるだけとのことです。バイナンスの公式な詳細原因報告はまだ発表されておらず、これはあくまでフォーラム上のオンチェーン分析です。
率直に言えば、次のとおりです。
· ある機能が登場して1年以上たつと、「永久に無効化するボタンをくれ」という提案が出てきます。すべてのアドレスに、そこまで賢い機能が必要なわけではないということです。
· 草案は採択されたことを意味せず、ましてメインネットに導入されるとも限りません。タイトルを見て、もうウォレットで無効にできると思わないでください。
· 本当に大切なのは、昔から言われているとおりです。むやみに署名せず、署名する前に何に署名するのかをよく確認しましょう。
あなたのウォレットに、7702のような「スマート」機能は必要ですか?それとも、少し不器用でも安全なほうがいいですか?
$ETH #EIP7702 #イーサリアムアップグレード
99

·
--
【ハッカーが「自爆ツール」を自ら使用:Binance共同CEOのRichard Teng氏が調査の詳細をさらに明らかに】
TokenPostの10月31日の報道によると、Teng氏は、約63億ドルの今回の攻撃で、攻撃者は自分たちのツールや痕跡を消去できるソフトウェアを使用しており、調査がさらに困難になったと述べました。関与者は1人ではありませんでした。調査は当初、侵害されたノートPCに焦点を当てていましたが、その後、ほかの侵入経路も発見されました。攻撃者はさらにEIP-7702を利用してホットウォレットのオンチェーン実行権限を取得し、通常の承認手続きを迂回しました。
Binanceの現在の進捗:
• 出金は停止中、入金は通常どおり。約40時間以内に段階的な再開を目指す
• エンドポイント、クラウドインフラ、鍵管理、署名プロセスを対象とするセキュリティ監査を開始
• 法執行機関、オンチェーン分析企業、トークン発行者、ほかの取引所と連携して追跡
エンジニアの視点からの3つの注意点:
1. 痕跡消去ツールによりログのフォレンジック調査が難しくなるため、ログは別の場所に保管し、追記専用にする
2. 権限付与(EIP-7702の委任を含む)は定期的に確認し、出所不明の権限付与に署名しない
3. 出金再開中は公式発表のみを信頼し、偽の「出金再開」「補償受け取り」リンクに注意する
取引所が最優先で補強すべきなのはどの部分だと思いますか?エンドポイントセキュリティ、権限承認、それとも署名プロセスでしょうか?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR(ご自身で調査してください)。投資助言ではありません。
【ハッカーが「自爆ツール」を自ら使用:Binance共同CEOのRichard Teng氏が調査の詳細をさらに明らかに】
TokenPostの10月31日の報道によると、Teng氏は、約63億ドルの今回の攻撃で、攻撃者は自分たちのツールや痕跡を消去できるソフトウェアを使用しており、調査がさらに困難になったと述べました。関与者は1人ではありませんでした。調査は当初、侵害されたノートPCに焦点を当てていましたが、その後、ほかの侵入経路も発見されました。攻撃者はさらにEIP-7702を利用してホットウォレットのオンチェーン実行権限を取得し、通常の承認手続きを迂回しました。
Binanceの現在の進捗:
• 出金は停止中、入金は通常どおり。約40時間以内に段階的な再開を目指す
• エンドポイント、クラウドインフラ、鍵管理、署名プロセスを対象とするセキュリティ監査を開始
• 法執行機関、オンチェーン分析企業、トークン発行者、ほかの取引所と連携して追跡
エンジニアの視点からの3つの注意点:
1. 痕跡消去ツールによりログのフォレンジック調査が難しくなるため、ログは別の場所に保管し、追記専用にする
2. 権限付与(EIP-7702の委任を含む)は定期的に確認し、出所不明の権限付与に署名しない
3. 出金再開中は公式発表のみを信頼し、偽の「出金再開」「補償受け取り」リンクに注意する
取引所が最優先で補強すべきなのはどの部分だと思いますか?エンドポイントセキュリティ、権限承認、それとも署名プロセスでしょうか?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR(ご自身で調査してください)。投資助言ではありません。
TokenPostの10月31日の報道によると、Teng氏は、約63億ドルの今回の攻撃で、攻撃者は自分たちのツールや痕跡を消去できるソフトウェアを使用しており、調査がさらに困難になったと述べました。関与者は1人ではありませんでした。調査は当初、侵害されたノートPCに焦点を当てていましたが、その後、ほかの侵入経路も発見されました。攻撃者はさらにEIP-7702を利用してホットウォレットのオンチェーン実行権限を取得し、通常の承認手続きを迂回しました。
Binanceの現在の進捗:
• 出金は停止中、入金は通常どおり。約40時間以内に段階的な再開を目指す
• エンドポイント、クラウドインフラ、鍵管理、署名プロセスを対象とするセキュリティ監査を開始
• 法執行機関、オンチェーン分析企業、トークン発行者、ほかの取引所と連携して追跡
エンジニアの視点からの3つの注意点:
1. 痕跡消去ツールによりログのフォレンジック調査が難しくなるため、ログは別の場所に保管し、追記専用にする
2. 権限付与(EIP-7702の委任を含む)は定期的に確認し、出所不明の権限付与に署名しない
3. 出金再開中は公式発表のみを信頼し、偽の「出金再開」「補償受け取り」リンクに注意する
取引所が最優先で補強すべきなのはどの部分だと思いますか?エンドポイントセキュリティ、権限承認、それとも署名プロセスでしょうか?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR(ご自身で調査してください)。投資助言ではありません。
254
·
--
EIP-7702とは?一度署名するだけで、あなたのウォレットが他人のプログラムを実行する?
ここ数日、Binanceで盗難が発生し、多くの人がEIP-7702について質問しています。まず一言で言うと、通常のウォレットアドレス(EOA)にもコントラクトコードを紐づけて実行できるようにする仕組みです。
イーサリアムの公式仕様の原文によると:
1. 新しい種類のトランザクションが追加され、トランザクションに「認可リスト」が含まれます。
2. 各認可はアドレスの所有者が署名し、チェーンID、委任先のコントラクトアドレス、nonceが記載されます。
3. 認可が有効になると、あなたのアドレスに「委任ポインタ」が書き込まれます。その後、誰かがあなたのアドレスを呼び出すと、そのコントラクトコードが実行され、しかもあなたのアドレスとして実行されます。
4. この委任は残り続け、使い切りではありません。取り消すには、ゼロアドレスを指定してもう一度署名する必要があります。
設計の目的自体は有益です。一括操作、他人によるガス代の肩代わり、サブキーへの権限制限などが可能になります。
しかし、仕様自体にもかなり率直に書かれています。委任されたコードはアカウントに無制限にアクセスできます。アプリはユーザーにこの種の認可への署名を求めるべきではなく、ウォレットもそのための入口を提供すべきではありません。委任先のコントラクトの出来が悪ければ、他人にあなたのアドレスをほぼ完全に支配される可能性があります。
今回の事件に話を戻しましょう。Chainalysisによると、イーサリアム上で攻撃者が有効な署名付きの認可を送信し、Binanceのホットウォレットに攻撃者がデプロイしたコードを実行させたうえで、そのウォレットを呼び出して資産をすべて引き出しました。これらの認可署名がどのように取得されたのか、Binanceの詳細な技術レポートはまだ公表されていません。結論を急がず、すべての責任を一つのEIPに押しつけるのもやめましょう。
耳の痛い話ですが、この種の認可は一度署名してしまうと、資産を抜き取るのに必要なのは呼び出し一回だけです。一般の人が「確認」をタップするとき、何も考えずに押してよい理由はありません。
自分で確認するための3つのポイント:
1. 内容を理解できない署名リクエストには署名しない。特に「認可」「委任」「アカウントのアップグレード」と書かれているものには注意。
2. ウェブページのポップアップの説明ではなく、ウォレット自体の署名内容の解析だけを信頼する。
3. 認可とアドレスの委任状態を定期的に確認し、使っていないものは取り消す。
あなたのウォレットに「アカウントをアップグレード」のような通知が表示されたことはありますか?そのとき、タップしましたか?
#EIP7702 #钱包安全 $ETH
EIP-7702とは?一度署名するだけで、あなたのウォレットが他人のプログラムを実行する?
ここ数日、Binanceで盗難が発生し、多くの人がEIP-7702について質問しています。まず一言で言うと、通常のウォレットアドレス(EOA)にもコントラクトコードを紐づけて実行できるようにする仕組みです。
イーサリアムの公式仕様の原文によると:
1. 新しい種類のトランザクションが追加され、トランザクションに「認可リスト」が含まれます。
2. 各認可はアドレスの所有者が署名し、チェーンID、委任先のコントラクトアドレス、nonceが記載されます。
3. 認可が有効になると、あなたのアドレスに「委任ポインタ」が書き込まれます。その後、誰かがあなたのアドレスを呼び出すと、そのコントラクトコードが実行され、しかもあなたのアドレスとして実行されます。
4. この委任は残り続け、使い切りではありません。取り消すには、ゼロアドレスを指定してもう一度署名する必要があります。
設計の目的自体は有益です。一括操作、他人によるガス代の肩代わり、サブキーへの権限制限などが可能になります。
しかし、仕様自体にもかなり率直に書かれています。委任されたコードはアカウントに無制限にアクセスできます。アプリはユーザーにこの種の認可への署名を求めるべきではなく、ウォレットもそのための入口を提供すべきではありません。委任先のコントラクトの出来が悪ければ、他人にあなたのアドレスをほぼ完全に支配される可能性があります。
今回の事件に話を戻しましょう。Chainalysisによると、イーサリアム上で攻撃者が有効な署名付きの認可を送信し、Binanceのホットウォレットに攻撃者がデプロイしたコードを実行させたうえで、そのウォレットを呼び出して資産をすべて引き出しました。これらの認可署名がどのように取得されたのか、Binanceの詳細な技術レポートはまだ公表されていません。結論を急がず、すべての責任を一つのEIPに押しつけるのもやめましょう。
耳の痛い話ですが、この種の認可は一度署名してしまうと、資産を抜き取るのに必要なのは呼び出し一回だけです。一般の人が「確認」をタップするとき、何も考えずに押してよい理由はありません。
自分で確認するための3つのポイント:
1. 内容を理解できない署名リクエストには署名しない。特に「認可」「委任」「アカウントのアップグレード」と書かれているものには注意。
2. ウェブページのポップアップの説明ではなく、ウォレット自体の署名内容の解析だけを信頼する。
3. 認可とアドレスの委任状態を定期的に確認し、使っていないものは取り消す。
あなたのウォレットに「アカウントをアップグレード」のような通知が表示されたことはありますか?そのとき、タップしましたか?
#EIP7702 #钱包安全 $ETH
ここ数日、Binanceで盗難が発生し、多くの人がEIP-7702について質問しています。まず一言で言うと、通常のウォレットアドレス(EOA)にもコントラクトコードを紐づけて実行できるようにする仕組みです。
イーサリアムの公式仕様の原文によると:
1. 新しい種類のトランザクションが追加され、トランザクションに「認可リスト」が含まれます。
2. 各認可はアドレスの所有者が署名し、チェーンID、委任先のコントラクトアドレス、nonceが記載されます。
3. 認可が有効になると、あなたのアドレスに「委任ポインタ」が書き込まれます。その後、誰かがあなたのアドレスを呼び出すと、そのコントラクトコードが実行され、しかもあなたのアドレスとして実行されます。
4. この委任は残り続け、使い切りではありません。取り消すには、ゼロアドレスを指定してもう一度署名する必要があります。
設計の目的自体は有益です。一括操作、他人によるガス代の肩代わり、サブキーへの権限制限などが可能になります。
しかし、仕様自体にもかなり率直に書かれています。委任されたコードはアカウントに無制限にアクセスできます。アプリはユーザーにこの種の認可への署名を求めるべきではなく、ウォレットもそのための入口を提供すべきではありません。委任先のコントラクトの出来が悪ければ、他人にあなたのアドレスをほぼ完全に支配される可能性があります。
今回の事件に話を戻しましょう。Chainalysisによると、イーサリアム上で攻撃者が有効な署名付きの認可を送信し、Binanceのホットウォレットに攻撃者がデプロイしたコードを実行させたうえで、そのウォレットを呼び出して資産をすべて引き出しました。これらの認可署名がどのように取得されたのか、Binanceの詳細な技術レポートはまだ公表されていません。結論を急がず、すべての責任を一つのEIPに押しつけるのもやめましょう。
耳の痛い話ですが、この種の認可は一度署名してしまうと、資産を抜き取るのに必要なのは呼び出し一回だけです。一般の人が「確認」をタップするとき、何も考えずに押してよい理由はありません。
自分で確認するための3つのポイント:
1. 内容を理解できない署名リクエストには署名しない。特に「認可」「委任」「アカウントのアップグレード」と書かれているものには注意。
2. ウェブページのポップアップの説明ではなく、ウォレット自体の署名内容の解析だけを信頼する。
3. 認可とアドレスの委任状態を定期的に確認し、使っていないものは取り消す。
あなたのウォレットに「アカウントをアップグレード」のような通知が表示されたことはありますか?そのとき、タップしましたか?
#EIP7702 #钱包安全 $ETH
88

·
--
The Defiantで見かけた話:開発者のnicolashwが、一般的なEOAウォレットでEIP-7702の委任を**永久に無効化**できるようにするイーサリアムの草案を提出(PR #12600、議論ではEIP-8476と呼ばれている)。
重要な点:現時点ではまだ無効なtype-4の空の認可トランザクションを使い、実行不能なマーカーコード(暫定的に`0xef0200`)をアカウントに設定する。その後、新たな7702委任は、マーカーを消そうとするものも含め、すべて無視される。アドレス、通常の送金、コントラクト呼び出しは引き続き使える。ただし、秘密鍵を紛失した後の送金や認可は防げず、既存の認可も自動的には取り消されない。草案は未承認で、正式な番号もなく、実際に導入されるにはネットワークのアップグレードを待つ必要がある。
取引所のホットウォレットや機関の金庫など、そもそも委任を有効にすべきでないアドレスに、「ワンクリックで永久に固定」する選択肢が増える。最近は7702を使って承認プロセスを回避することへの懸念が多く、この草案はまさにその問題に対処するものだ。
#以太坊 #EIP7702 #安全 $ETH
The Defiantで見かけた話:開発者のnicolashwが、一般的なEOAウォレットでEIP-7702の委任を**永久に無効化**できるようにするイーサリアムの草案を提出(PR #12600、議論ではEIP-8476と呼ばれている)。
重要な点:現時点ではまだ無効なtype-4の空の認可トランザクションを使い、実行不能なマーカーコード(暫定的に`0xef0200`)をアカウントに設定する。その後、新たな7702委任は、マーカーを消そうとするものも含め、すべて無視される。アドレス、通常の送金、コントラクト呼び出しは引き続き使える。ただし、秘密鍵を紛失した後の送金や認可は防げず、既存の認可も自動的には取り消されない。草案は未承認で、正式な番号もなく、実際に導入されるにはネットワークのアップグレードを待つ必要がある。
取引所のホットウォレットや機関の金庫など、そもそも委任を有効にすべきでないアドレスに、「ワンクリックで永久に固定」する選択肢が増える。最近は7702を使って承認プロセスを回避することへの懸念が多く、この草案はまさにその問題に対処するものだ。
#以太坊 #EIP7702 #安全 $ETH
重要な点:現時点ではまだ無効なtype-4の空の認可トランザクションを使い、実行不能なマーカーコード(暫定的に`0xef0200`)をアカウントに設定する。その後、新たな7702委任は、マーカーを消そうとするものも含め、すべて無視される。アドレス、通常の送金、コントラクト呼び出しは引き続き使える。ただし、秘密鍵を紛失した後の送金や認可は防げず、既存の認可も自動的には取り消されない。草案は未承認で、正式な番号もなく、実際に導入されるにはネットワークのアップグレードを待つ必要がある。
取引所のホットウォレットや機関の金庫など、そもそも委任を有効にすべきでないアドレスに、「ワンクリックで永久に固定」する選択肢が増える。最近は7702を使って承認プロセスを回避することへの懸念が多く、この草案はまさにその問題に対処するものだ。
#以太坊 #EIP7702 #安全 $ETH
77
·
--
EIP-7702の提案がEthereumで話題になっています。
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
EIP-7702の提案がEthereumで話題になっています。
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
このアップグレードにより、一般的なウォレットでスマートコントラクトのコードを実行できるようになります。基本的には、トランザクションの一括処理や、手数料を肩代わりする支払いを簡単にすることを目指しています。
ネットワーク上のユーザー体験を変える、興味深い変更です。実装されれば、資産とのやり取りがずっと簡単になるかもしれません。
ウォレットにとって、この変更をどう思いますか?
$ETH #Ethereum #EIP7702
8

核心の問い:バイナンスの共同CEO、滕珏氏は金曜日、63億が盗まれた手口を自ら明かした——ハッカーはイーサリアムのEIP-7702にある委任機能を使って通常の承認手続きを回避し、ホットウォレットの実行権限を奪った。さらに、完了後は自己破壊機能でツールと痕跡を消し去った。注意してほしい。これは単に秘密鍵が盗まれたという話ではない。承認プロセスそのものが「正規の委任」によって迂回されたのだ。では、世界最大の取引所の承認すら回避されるなら、取引所のホットウォレットはまだ金庫と言えるのか?日曜日に出金が再開され、月曜日にはまず準備金証明が公開される。あなたなら真っ先に資金を引き出す?それとも63億を補填してくれたのだから、そのまま預けておく?コメント欄で立場を表明して:A 引き出して命を守る B 補填されたんだから心配ない
$BTC $ETH #币安 #被盗 #EIP7702
核心の問い:バイナンスの共同CEO、滕珏氏は金曜日、63億が盗まれた手口を自ら明かした——ハッカーはイーサリアムのEIP-7702にある委任機能を使って通常の承認手続きを回避し、ホットウォレットの実行権限を奪った。さらに、完了後は自己破壊機能でツールと痕跡を消し去った。注意してほしい。これは単に秘密鍵が盗まれたという話ではない。承認プロセスそのものが「正規の委任」によって迂回されたのだ。では、世界最大の取引所の承認すら回避されるなら、取引所のホットウォレットはまだ金庫と言えるのか?日曜日に出金が再開され、月曜日にはまず準備金証明が公開される。あなたなら真っ先に資金を引き出す?それとも63億を補填してくれたのだから、そのまま預けておく?コメント欄で立場を表明して:A 引き出して命を守る B 補填されたんだから心配ない
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
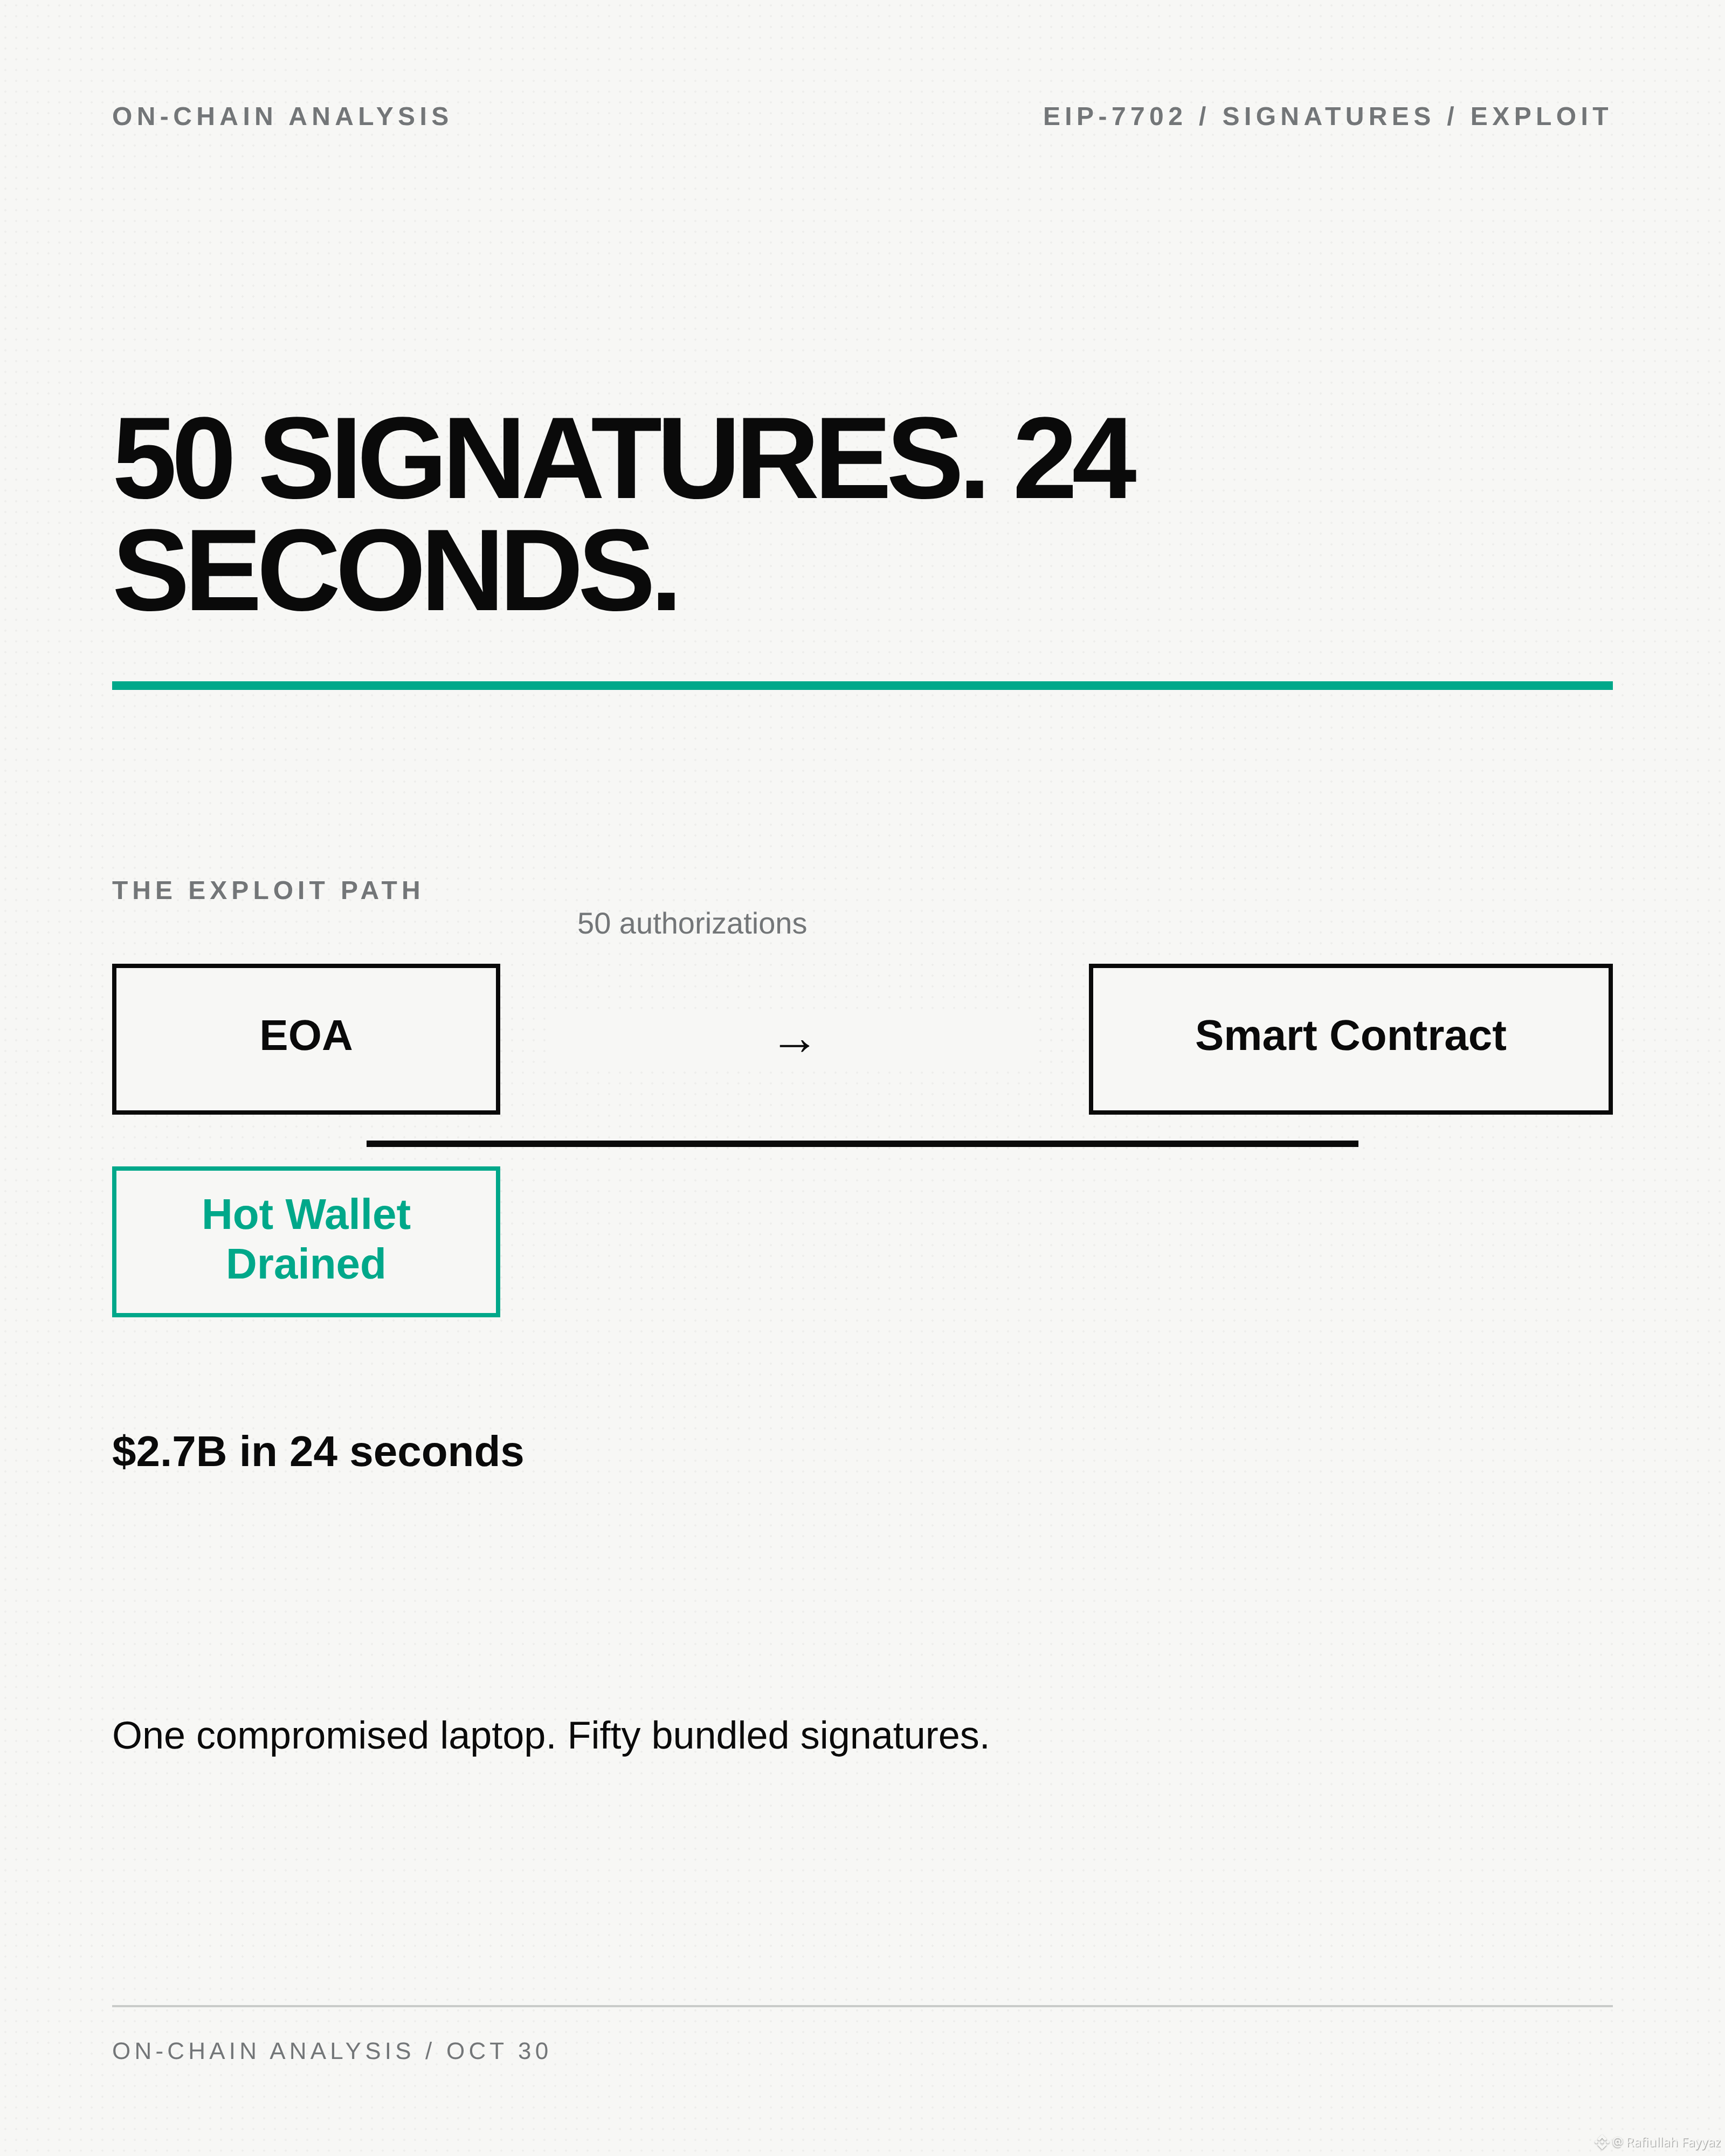
署名50件。24秒。
27億ドルが24秒でBinance 14から流出した。
攻撃者は秘密鍵を盗んだわけではない。50件のEIP-7702認可を1つのトランザクションにまとめたのだ。それぞれの署名によって、ウォレットの制御権が同じスマートコントラクトに渡された。50件すべてが揃うと、ホットウォレットの資金は一掃された。
これは、この規模でEIP-7702が使われた初の大規模なエクスプロイトだ。この標準では、外部所有アカウントがスマートコントラクトに権限を委譲できる。アカウント抽象化には有用だが、署名プロセスが侵害されれば壊滅的な事態を招く。
Binanceによると、侵入経路はノートPCだった。しかし、武器となったのは署名の一括化だ。
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
署名50件。24秒。
27億ドルが24秒でBinance 14から流出した。
攻撃者は秘密鍵を盗んだわけではない。50件のEIP-7702認可を1つのトランザクションにまとめたのだ。それぞれの署名によって、ウォレットの制御権が同じスマートコントラクトに渡された。50件すべてが揃うと、ホットウォレットの資金は一掃された。
これは、この規模でEIP-7702が使われた初の大規模なエクスプロイトだ。この標準では、外部所有アカウントがスマートコントラクトに権限を委譲できる。アカウント抽象化には有用だが、署名プロセスが侵害されれば壊滅的な事態を招く。
Binanceによると、侵入経路はノートPCだった。しかし、武器となったのは署名の一括化だ。
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
27億ドルが24秒でBinance 14から流出した。
攻撃者は秘密鍵を盗んだわけではない。50件のEIP-7702認可を1つのトランザクションにまとめたのだ。それぞれの署名によって、ウォレットの制御権が同じスマートコントラクトに渡された。50件すべてが揃うと、ホットウォレットの資金は一掃された。
これは、この規模でEIP-7702が使われた初の大規模なエクスプロイトだ。この標準では、外部所有アカウントがスマートコントラクトに権限を委譲できる。アカウント抽象化には有用だが、署名プロセスが侵害されれば壊滅的な事態を招く。
Binanceによると、侵入経路はノートPCだった。しかし、武器となったのは署名の一括化だ。
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETHと16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTCと$ETHは約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTCは約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
要するに、今回は秘密鍵が盗まれたのではなく、署名システムが提款機のように利用されたということです。TRM Labsのタイムラインによると、10月29日20:05 UTCに始まり、わずか20分で10のチェーンにあるBinanceのウォレットから63億6000万ドルが持ち去られました。Bybitが15億ドルを盗まれた事件の4倍以上です。Binanceの初期調査結果とも一致しています。運用エンジニアのPCがハッキングされ、攻撃者は内部サービスのコンテナに侵入して出金リクエストを送信しました。秘密鍵が漏洩した形跡は見つかっていません。最も衝撃的なのはイーサリアムでの手口です。攻撃者はBinanceの署名システムにEIP-7702の事前承認を50件まとめて署名させ、連番で並べました。そのうちの1件が必ず引っかかる仕組みです。Binance 14はその場で攻撃者の掃除ロボットと化し、1回の取引で167,464枚の$ETH と16億1500万USDTを吸い上げ、残ったのは1枚のETHだけ。補充後も再び吸い上げられました。TRMとChainalysisはいずれも北朝鮮のTraderTraitorを指摘していますが、Binance自身はまだ名指ししていません。凍結された約30億ドルは、すべて凍結可能なステーブルコインです。Tetherは15億6700万ドル、Circleは8億ドル超を凍結しました。一方、凍結できない$BTC と$ETH は約24億ドル分がすでに持ち去られています。SAFUが保有する1万5000枚の$BTC は約12億ドル相当で、損失の5分の1にも届きません。残りはBinanceの資金力で穴埋めすることになります。個人的な見解です。参考までに。出金が再開したら、すぐに自己管理ウォレットへ移しますか?それとも全額補填に賭けてBinanceに置き続けますか?コメント欄で立場を表明してください。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
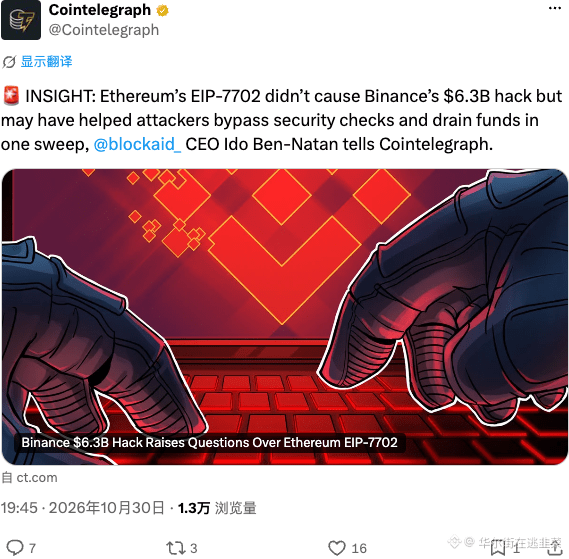
630億の不正取引はEIP-7702とは無関係。煽るのはやめよう。ただ、このプロトコルがハッカーにセキュリティチェックを迂回させ、資金の出入りを追跡不能にし、悪意ある操作の「加速器」となったのは事実だ。新しい標準がどれほど魅力的でも、安全性という糸が切れてしまえば意味がない。今後、オンチェーンでやり取りする際は、まずリスクを見てから利益を考えよう。
$ETH #EIP7702
630億の不正取引はEIP-7702とは無関係。煽るのはやめよう。ただ、このプロトコルがハッカーにセキュリティチェックを迂回させ、資金の出入りを追跡不能にし、悪意ある操作の「加速器」となったのは事実だ。新しい標準がどれほど魅力的でも、安全性という糸が切れてしまえば意味がない。今後、オンチェーンでやり取りする際は、まずリスクを見てから利益を考えよう。
$ETH #EIP7702
$ETH #EIP7702
13

·
--
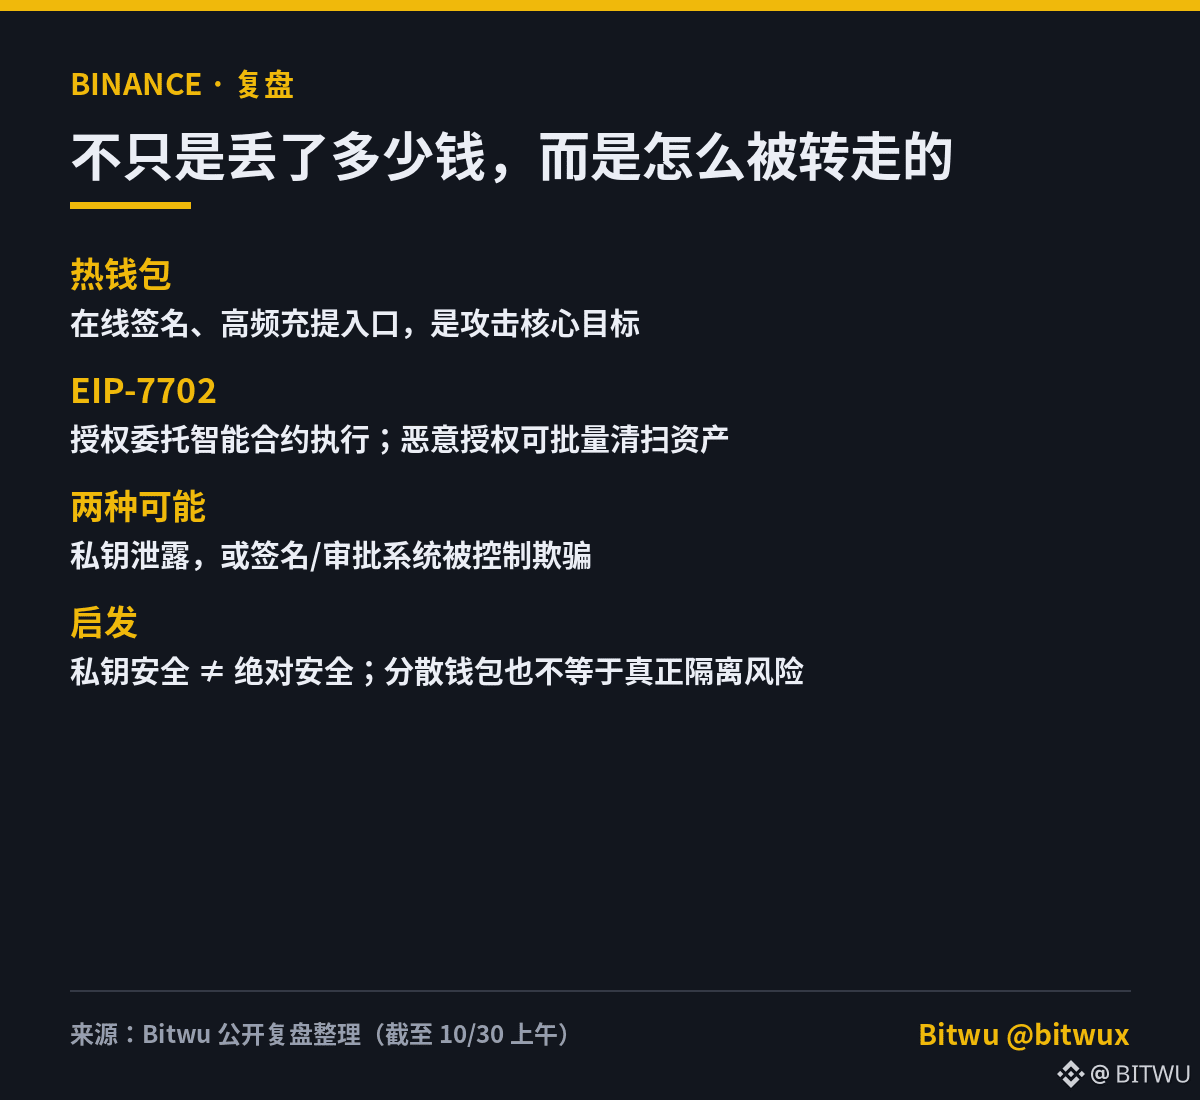
記事
Binanceホットウォレットのセキュリティ事件を振り返る:数十億ドルはどうやって持ち去られたのか?現在公開されているオンチェーン分析によると、複数のホットウォレットから流出した異常な資金は、総額55億〜60億ドルに達する可能性があります。最終的に確認されれば、暗号資産業界史上最大規模の盗難事件となる可能性があります。
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
Binanceホットウォレットのセキュリティ事件を振り返る:数十億ドルはどうやって持ち去られたのか?
現在公開されているオンチェーン分析によると、複数のホットウォレットから流出した異常な資金は、総額55億〜60億ドルに達する可能性があります。最終的に確認されれば、暗号資産業界史上最大規模の盗難事件となる可能性があります。
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
まず明確にしておくと、この金額は現時点で第三者が推計したものであり、Binanceが確認した最終的な損失額ではありません。関連資産のうち約30億ドル相当がすでに凍結されたと確認されており、Binanceも入出金の一時停止とセキュリティ調査の開始を発表しています。
本当に注目すべきなのは、ハッカーがいくら持ち去ったかではなく、いったいどうやって実行したのかです。
1️⃣ ハッカーはいったい何をしたのか?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
署名は1回だけ。再確認なしで誰かに資産を動かされる可能性は? 🔐
悪意のあるEIP-7702の委任には、実際にそのようなリスクがあります。ただし、ウォレットに「EIP-7702」と表示されているからといって、自動的にハッキングされたことにはなりません
簡単に説明すると👇
通常のウォレットでは、秘密鍵を使ってトランザクションに署名します
EIP-7702を使うと、同じウォレットアドレスでスマートコントラクトのコードを実行できるようになり、トランザクションの一括処理、ガス代の肩代わり、プログラム可能な権限設定などの機能が追加されます
ウォレットの中にアシスタントをインストールするようなものだと考えてください
信頼できるアシスタントは安全なルールに従います。悪意のあるアシスタントの場合、あなたの再確認なしに攻撃者が資産を動かせる可能性があります
どうすればそうなるのでしょうか?
• 悪意のあるコードを指定する権限付与への署名を、だまされて行ってしまう
• 秘密鍵が盗まれ、攻撃者がその署名を行う
• 委任されたコードに脆弱性がある
公開アドレスを知られているだけでは、委任を設定することはできません。有効な権限付与の署名が必要です
よくある3つの誤解を正しましょう。
❌「EIP-7702はハッカーのために作られた」
ウォレットの機能を向上させるために設計されたものです。危険性は、コードとその権限によって異なります
❌「委任は取り消せない」
プロトコル上、有効な権限付与をゼロアドレス宛てに行えば解除できます。ただし、ウォレットのインターフェースがすべてのケースに対応しているとは限りません
❌「トークンの承認を取り消せば、すべて解除される」
トークンの承認とEIP-7702の委任は、別々の権限です。一方を解除しても、もう一方が自動的に解除されるわけではありません
最も重要なのは、秘密鍵が漏えいした場合、委任を取り消しても秘密鍵が再び安全になるわけではないということです。攻撃者は再び署名できます
表示名だけでなく、実際に委任されているコントラクトを確認してください。公式のウォレットツールを使い、「ウォレットを修復」とうたう不審なリンクは絶対に信用しないでください
署名する前に、こう自問してください。
「これは1つの操作を承認するもの? それとも、ウォレットの動作方法を変更するもの?」
出典:Ethereum EIP-7702仕様書
#EIP7702 $BTC $ETH $BNB
署名は1回だけ。再確認なしで誰かに資産を動かされる可能性は? 🔐
悪意のあるEIP-7702の委任には、実際にそのようなリスクがあります。ただし、ウォレットに「EIP-7702」と表示されているからといって、自動的にハッキングされたことにはなりません
簡単に説明すると👇
通常のウォレットでは、秘密鍵を使ってトランザクションに署名します
EIP-7702を使うと、同じウォレットアドレスでスマートコントラクトのコードを実行できるようになり、トランザクションの一括処理、ガス代の肩代わり、プログラム可能な権限設定などの機能が追加されます
ウォレットの中にアシスタントをインストールするようなものだと考えてください
信頼できるアシスタントは安全なルールに従います。悪意のあるアシスタントの場合、あなたの再確認なしに攻撃者が資産を動かせる可能性があります
どうすればそうなるのでしょうか?
• 悪意のあるコードを指定する権限付与への署名を、だまされて行ってしまう
• 秘密鍵が盗まれ、攻撃者がその署名を行う
• 委任されたコードに脆弱性がある
公開アドレスを知られているだけでは、委任を設定することはできません。有効な権限付与の署名が必要です
よくある3つの誤解を正しましょう。
❌「EIP-7702はハッカーのために作られた」
ウォレットの機能を向上させるために設計されたものです。危険性は、コードとその権限によって異なります
❌「委任は取り消せない」
プロトコル上、有効な権限付与をゼロアドレス宛てに行えば解除できます。ただし、ウォレットのインターフェースがすべてのケースに対応しているとは限りません
❌「トークンの承認を取り消せば、すべて解除される」
トークンの承認とEIP-7702の委任は、別々の権限です。一方を解除しても、もう一方が自動的に解除されるわけではありません
最も重要なのは、秘密鍵が漏えいした場合、委任を取り消しても秘密鍵が再び安全になるわけではないということです。攻撃者は再び署名できます
表示名だけでなく、実際に委任されているコントラクトを確認してください。公式のウォレットツールを使い、「ウォレットを修復」とうたう不審なリンクは絶対に信用しないでください
署名する前に、こう自問してください。
「これは1つの操作を承認するもの? それとも、ウォレットの動作方法を変更するもの?」
出典:Ethereum EIP-7702仕様書
#EIP7702 $BTC $ETH $BNB
悪意のあるEIP-7702の委任には、実際にそのようなリスクがあります。ただし、ウォレットに「EIP-7702」と表示されているからといって、自動的にハッキングされたことにはなりません
簡単に説明すると👇
通常のウォレットでは、秘密鍵を使ってトランザクションに署名します
EIP-7702を使うと、同じウォレットアドレスでスマートコントラクトのコードを実行できるようになり、トランザクションの一括処理、ガス代の肩代わり、プログラム可能な権限設定などの機能が追加されます
ウォレットの中にアシスタントをインストールするようなものだと考えてください
信頼できるアシスタントは安全なルールに従います。悪意のあるアシスタントの場合、あなたの再確認なしに攻撃者が資産を動かせる可能性があります
どうすればそうなるのでしょうか?
• 悪意のあるコードを指定する権限付与への署名を、だまされて行ってしまう
• 秘密鍵が盗まれ、攻撃者がその署名を行う
• 委任されたコードに脆弱性がある
公開アドレスを知られているだけでは、委任を設定することはできません。有効な権限付与の署名が必要です
よくある3つの誤解を正しましょう。
❌「EIP-7702はハッカーのために作られた」
ウォレットの機能を向上させるために設計されたものです。危険性は、コードとその権限によって異なります
❌「委任は取り消せない」
プロトコル上、有効な権限付与をゼロアドレス宛てに行えば解除できます。ただし、ウォレットのインターフェースがすべてのケースに対応しているとは限りません
❌「トークンの承認を取り消せば、すべて解除される」
トークンの承認とEIP-7702の委任は、別々の権限です。一方を解除しても、もう一方が自動的に解除されるわけではありません
最も重要なのは、秘密鍵が漏えいした場合、委任を取り消しても秘密鍵が再び安全になるわけではないということです。攻撃者は再び署名できます
表示名だけでなく、実際に委任されているコントラクトを確認してください。公式のウォレットツールを使い、「ウォレットを修復」とうたう不審なリンクは絶対に信用しないでください
署名する前に、こう自問してください。
「これは1つの操作を承認するもの? それとも、ウォレットの動作方法を変更するもの?」
出典:Ethereum EIP-7702仕様書
#EIP7702 $BTC $ETH $BNB
2
469

EIP-7702はBinanceのハッキングを引き起こしたわけではないが、損失を拡大させる可能性がある
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
EIP-7702はBinanceのハッキングを引き起こしたわけではないが、損失を拡大させる可能性がある
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
- セキュリティ専門家によると、攻撃者はEIP-7702がなくてもBinanceのウォレットから資金を引き出せる
- EthereumのアップグレードであるEIP-7702は、出金対策を回避し、被害を拡大させる可能性がある
- 今回の事象が影響するのは攻撃手法であり、ハッキングの主な原因ではない
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
出典:CoinTelegraph
37

·
--
🚨 EIP-7702がBinanceのハッキングを引き起こしたわけではありませんが、損失を拡大させた可能性があります。セキュリティ専門家によると、このアップグレードがなくても攻撃者はウォレットから資金を引き出せた可能性がありますが、ETHの出金時に保護措置を回避する助けになった可能性があります。
このアップグレードのアカウント抽象化機能により、攻撃者はセキュリティプロトコルを回避する新たな手段を得た可能性があります。
影響:アップグレードの実施中、ETH保有者のリスクが高まります。
💭 アカウント抽象化に伴うリスクから、あなたのETHエクスポージャーは守られていますか? #EIP7702 #BinanceHack
$ETH #TradingSignal #暗号資産分析
🚨 EIP-7702がBinanceのハッキングを引き起こしたわけではありませんが、損失を拡大させた可能性があります。セキュリティ専門家によると、このアップグレードがなくても攻撃者はウォレットから資金を引き出せた可能性がありますが、ETHの出金時に保護措置を回避する助けになった可能性があります。
このアップグレードのアカウント抽象化機能により、攻撃者はセキュリティプロトコルを回避する新たな手段を得た可能性があります。
影響:アップグレードの実施中、ETH保有者のリスクが高まります。
💭 アカウント抽象化に伴うリスクから、あなたのETHエクスポージャーは守られていますか? #EIP7702 #BinanceHack
$ETH #TradingSignal #暗号資産分析
このアップグレードのアカウント抽象化機能により、攻撃者はセキュリティプロトコルを回避する新たな手段を得た可能性があります。
影響:アップグレードの実施中、ETH保有者のリスクが高まります。
💭 アカウント抽象化に伴うリスクから、あなたのETHエクスポージャーは守られていますか? #EIP7702 #BinanceHack
$ETH #TradingSignal #暗号資産分析
3
·
--
今回は秘密鍵の漏洩ではなく、EIP-7702の抜け穴が悪用されました
今回は秘密鍵の漏洩ではなく、EIP-7702に問題がありました。一度承認すると、ウォレットの実行権限をコントラクトに委任してしまう可能性があります。署名が取得されると、委任が取り消されるまで、資産が「正規の手続きで」送金されてしまうおそれがあります。
オンチェーンでの流出総額は約56億ドル。TetherやCircleなどが約25億4,000万ドルを凍結しましたが、純損失は依然として10億ドル規模です。CZはユーザー資金を100%補償すると表明しました。BTCは一時8万ドル付近まで急落した後に反発し、8万ドルを一時突破しました。
今すぐすべきことは3つです:
1. 取引所にある使っていない資産をハードウェアウォレットに移す;
2. 他の取引所アカウントのセキュリティを確認し、長期間使っていないAPIや承認を取り消す;
3. セキュリティ調査の結果を待ち、安易に押し目買いをしない。
火種はまだくすぶっています。現金とハードウェアウォレット内の資産のほうが安全です。
個人の見解であり、投資助言ではありません。
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
今回は秘密鍵の漏洩ではなく、EIP-7702の抜け穴が悪用されました
今回は秘密鍵の漏洩ではなく、EIP-7702に問題がありました。一度承認すると、ウォレットの実行権限をコントラクトに委任してしまう可能性があります。署名が取得されると、委任が取り消されるまで、資産が「正規の手続きで」送金されてしまうおそれがあります。
オンチェーンでの流出総額は約56億ドル。TetherやCircleなどが約25億4,000万ドルを凍結しましたが、純損失は依然として10億ドル規模です。CZはユーザー資金を100%補償すると表明しました。BTCは一時8万ドル付近まで急落した後に反発し、8万ドルを一時突破しました。
今すぐすべきことは3つです:
1. 取引所にある使っていない資産をハードウェアウォレットに移す;
2. 他の取引所アカウントのセキュリティを確認し、長期間使っていないAPIや承認を取り消す;
3. セキュリティ調査の結果を待ち、安易に押し目買いをしない。
火種はまだくすぶっています。現金とハードウェアウォレット内の資産のほうが安全です。
個人の見解であり、投資助言ではありません。
$ETH
$BTC
#EIP7702 #安全
今回は秘密鍵の漏洩ではなく、EIP-7702に問題がありました。一度承認すると、ウォレットの実行権限をコントラクトに委任してしまう可能性があります。署名が取得されると、委任が取り消されるまで、資産が「正規の手続きで」送金されてしまうおそれがあります。
オンチェーンでの流出総額は約56億ドル。TetherやCircleなどが約25億4,000万ドルを凍結しましたが、純損失は依然として10億ドル規模です。CZはユーザー資金を100%補償すると表明しました。BTCは一時8万ドル付近まで急落した後に反発し、8万ドルを一時突破しました。
今すぐすべきことは3つです:
1. 取引所にある使っていない資産をハードウェアウォレットに移す;
2. 他の取引所アカウントのセキュリティを確認し、長期間使っていないAPIや承認を取り消す;
3. セキュリティ調査の結果を待ち、安易に押し目買いをしない。
火種はまだくすぶっています。現金とハードウェアウォレット内の資産のほうが安全です。
個人の見解であり、投資助言ではありません。
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
今日未明、Binanceのホットウォレットで問題が発生し、多くの人が初めて EIP-7702 という言葉を耳にしました。まず、この言葉の意味を整理しましょう:
1. これは何か:イーサリアムの Pectra アップグレードで導入される機能です。通常のウォレットでも、権限を与える署名を行うことで、実行権限を一時的にスマートコントラクトのコードに委ねられます。アドレスは変わらず、複数の操作をまとめて実行したり、他人にガス代を代わりに払ってもらったりできます。
2. なぜ今回注目されたのか:Blockaid などの分析によると、攻撃者は1つのトランザクションに連続した番号の権限付与を50件詰め込み、ホットウォレットがその時点で使っていた番号に当たることだけを狙っていました。一致すると、悪意あるコントラクトがウォレットになりすまして資産をまとめて移せるうえ、委任を取り消さなければ、その権限は有効なままです。
3. 一般ユーザーが気をつけるべきこと:第一に、内容を理解できない権限付与には署名しないこと。特に、多数の操作を一度にまとめた署名には注意してください。第二に、見知らぬサイトで署名を求められたら、いったん止めて、どのコントラクトに権限を委ねるのか確認すること。第三に、定期的に権限を確認し、使っていないものは取り消すこと。多額の資産はできるだけコールドウォレットに保管しましょう。
私の見解では、EIP-7702 自体はバックドアではありません。ウォレットを、送金しかできない鍵から、プログラムを実行できる鍵へと進化させるものです。鍵の機能が強化されたからこそ、署名前に委任先をしっかり確認することが必須になります。皆さんは普段、署名前に権限の内容を一つずつ確認していますか?
$ETH #EIP7702
今日未明、Binanceのホットウォレットで問題が発生し、多くの人が初めて EIP-7702 という言葉を耳にしました。まず、この言葉の意味を整理しましょう:
1. これは何か:イーサリアムの Pectra アップグレードで導入される機能です。通常のウォレットでも、権限を与える署名を行うことで、実行権限を一時的にスマートコントラクトのコードに委ねられます。アドレスは変わらず、複数の操作をまとめて実行したり、他人にガス代を代わりに払ってもらったりできます。
2. なぜ今回注目されたのか:Blockaid などの分析によると、攻撃者は1つのトランザクションに連続した番号の権限付与を50件詰め込み、ホットウォレットがその時点で使っていた番号に当たることだけを狙っていました。一致すると、悪意あるコントラクトがウォレットになりすまして資産をまとめて移せるうえ、委任を取り消さなければ、その権限は有効なままです。
3. 一般ユーザーが気をつけるべきこと:第一に、内容を理解できない権限付与には署名しないこと。特に、多数の操作を一度にまとめた署名には注意してください。第二に、見知らぬサイトで署名を求められたら、いったん止めて、どのコントラクトに権限を委ねるのか確認すること。第三に、定期的に権限を確認し、使っていないものは取り消すこと。多額の資産はできるだけコールドウォレットに保管しましょう。
私の見解では、EIP-7702 自体はバックドアではありません。ウォレットを、送金しかできない鍵から、プログラムを実行できる鍵へと進化させるものです。鍵の機能が強化されたからこそ、署名前に委任先をしっかり確認することが必須になります。皆さんは普段、署名前に権限の内容を一つずつ確認していますか?
$ETH #EIP7702
1. これは何か:イーサリアムの Pectra アップグレードで導入される機能です。通常のウォレットでも、権限を与える署名を行うことで、実行権限を一時的にスマートコントラクトのコードに委ねられます。アドレスは変わらず、複数の操作をまとめて実行したり、他人にガス代を代わりに払ってもらったりできます。
2. なぜ今回注目されたのか:Blockaid などの分析によると、攻撃者は1つのトランザクションに連続した番号の権限付与を50件詰め込み、ホットウォレットがその時点で使っていた番号に当たることだけを狙っていました。一致すると、悪意あるコントラクトがウォレットになりすまして資産をまとめて移せるうえ、委任を取り消さなければ、その権限は有効なままです。
3. 一般ユーザーが気をつけるべきこと:第一に、内容を理解できない権限付与には署名しないこと。特に、多数の操作を一度にまとめた署名には注意してください。第二に、見知らぬサイトで署名を求められたら、いったん止めて、どのコントラクトに権限を委ねるのか確認すること。第三に、定期的に権限を確認し、使っていないものは取り消すこと。多額の資産はできるだけコールドウォレットに保管しましょう。
私の見解では、EIP-7702 自体はバックドアではありません。ウォレットを、送金しかできない鍵から、プログラムを実行できる鍵へと進化させるものです。鍵の機能が強化されたからこそ、署名前に委任先をしっかり確認することが必須になります。皆さんは普段、署名前に権限の内容を一つずつ確認していますか?
$ETH #EIP7702
21
·
--
58億ドルがBinanceのホットウォレットから直接蒸発し、暗号資産史上最大の取引所盗難事件が突如として発生した。
10月30日午前4時24分、Binanceの14番ホットウォレットから新しいアドレスへ167,464 ETHが送金され、約16.15億USDTと63種類のトークンもまとめて持ち去られた。1回の送金額は25億ドル、40分後には流出総額が56億に達し、2025年のBybitの15億ドルという記録を大きく塗り替えた。
最も皮肉なのは、世界最大のセキュリティチームと最も強固な貸借対照表を誇るこの取引所が、EIP-7702のプロトコル層の脆弱性に直撃されたことだ。市場の反応は実に直接的で、$ETH 24時間で5.33%下落し、$BTC は78500を下回り、6.29億ドル相当のレバレッジポジションがその場で清算された。
短期的には、急いで落ちてくるナイフをつかみにいかないほうがいい。売り圧力はすぐには消化されない。EIP-7702の問題が取引所のカストディ層に限られるなら、オンチェーンプロトコルはまだ一息つける。
#加密安全 #币安 #EIP7702
58億ドルがBinanceのホットウォレットから直接蒸発し、暗号資産史上最大の取引所盗難事件が突如として発生した。
10月30日午前4時24分、Binanceの14番ホットウォレットから新しいアドレスへ167,464 ETHが送金され、約16.15億USDTと63種類のトークンもまとめて持ち去られた。1回の送金額は25億ドル、40分後には流出総額が56億に達し、2025年のBybitの15億ドルという記録を大きく塗り替えた。
最も皮肉なのは、世界最大のセキュリティチームと最も強固な貸借対照表を誇るこの取引所が、EIP-7702のプロトコル層の脆弱性に直撃されたことだ。市場の反応は実に直接的で、$ETH 24時間で5.33%下落し、$BTC は78500を下回り、6.29億ドル相当のレバレッジポジションがその場で清算された。
短期的には、急いで落ちてくるナイフをつかみにいかないほうがいい。売り圧力はすぐには消化されない。EIP-7702の問題が取引所のカストディ層に限られるなら、オンチェーンプロトコルはまだ一息つける。
#加密安全 #币安 #EIP7702
10月30日午前4時24分、Binanceの14番ホットウォレットから新しいアドレスへ167,464 ETHが送金され、約16.15億USDTと63種類のトークンもまとめて持ち去られた。1回の送金額は25億ドル、40分後には流出総額が56億に達し、2025年のBybitの15億ドルという記録を大きく塗り替えた。
最も皮肉なのは、世界最大のセキュリティチームと最も強固な貸借対照表を誇るこの取引所が、EIP-7702のプロトコル層の脆弱性に直撃されたことだ。市場の反応は実に直接的で、$ETH 24時間で5.33%下落し、$BTC は78500を下回り、6.29億ドル相当のレバレッジポジションがその場で清算された。
短期的には、急いで落ちてくるナイフをつかみにいかないほうがいい。売り圧力はすぐには消化されない。EIP-7702の問題が取引所のカストディ層に限られるなら、オンチェーンプロトコルはまだ一息つける。
#加密安全 #币安 #EIP7702
375
·
--
SlowMistの余弦氏が手口を率直に語る
今回のBinanceホットウォレット一掃
使われたのはEIP-7702
目的は単純で、トークンをまとめて移転しやすくすること
オンチェーンで見る限り
手口はそれほど洗練されていない
実行前には数時間にわたってリハーサルもしていた
余弦氏の発言の要旨はこうだ
EIP-7702の仕組み自体に問題はない
これがなくても、同じことをする別の方法はある
責任をアップグレード提案ひとつに押しつけてはいけない
本当に注視すべきなのは、署名の経路、ホットウォレットの権限、出金ツールが侵害されたかどうかだ
公式発表にも記されている
現時点でウォレットの秘密鍵が漏えいした証拠は見つかっていない
完全な技術報告書は、検証が終わってから公開される
資金の追跡には凍結と法執行が必要
個人投資家は「このプロトコルは必ず崩壊する」といった煽り見出しに惑わされず
自分のアカウント権限と公式チャネルに注意を払おう
$ETH $BNB
#EIP7702 #慢雾 #Binanceセキュリティ事件
SlowMistの余弦氏が手口を率直に語る
今回のBinanceホットウォレット一掃
使われたのはEIP-7702
目的は単純で、トークンをまとめて移転しやすくすること
オンチェーンで見る限り
手口はそれほど洗練されていない
実行前には数時間にわたってリハーサルもしていた
余弦氏の発言の要旨はこうだ
EIP-7702の仕組み自体に問題はない
これがなくても、同じことをする別の方法はある
責任をアップグレード提案ひとつに押しつけてはいけない
本当に注視すべきなのは、署名の経路、ホットウォレットの権限、出金ツールが侵害されたかどうかだ
公式発表にも記されている
現時点でウォレットの秘密鍵が漏えいした証拠は見つかっていない
完全な技術報告書は、検証が終わってから公開される
資金の追跡には凍結と法執行が必要
個人投資家は「このプロトコルは必ず崩壊する」といった煽り見出しに惑わされず
自分のアカウント権限と公式チャネルに注意を払おう
$ETH $BNB
#EIP7702 #慢雾 #Binanceセキュリティ事件
今回のBinanceホットウォレット一掃
使われたのはEIP-7702
目的は単純で、トークンをまとめて移転しやすくすること
オンチェーンで見る限り
手口はそれほど洗練されていない
実行前には数時間にわたってリハーサルもしていた
余弦氏の発言の要旨はこうだ
EIP-7702の仕組み自体に問題はない
これがなくても、同じことをする別の方法はある
責任をアップグレード提案ひとつに押しつけてはいけない
本当に注視すべきなのは、署名の経路、ホットウォレットの権限、出金ツールが侵害されたかどうかだ
公式発表にも記されている
現時点でウォレットの秘密鍵が漏えいした証拠は見つかっていない
完全な技術報告書は、検証が終わってから公開される
資金の追跡には凍結と法執行が必要
個人投資家は「このプロトコルは必ず崩壊する」といった煽り見出しに惑わされず
自分のアカウント権限と公式チャネルに注意を払おう
$ETH $BNB
#EIP7702 #慢雾 #Binanceセキュリティ事件
2
406
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BTCRebounds80K
閲覧回数 5,448
309人が討論中
2
#Binance98PercentReplenished
閲覧回数 8,215
360人が討論中
3
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 240,109
1,820人が討論中
4
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 338,370
2,672人が討論中
5
#AMDBeatsExpectations-AINarrativeContinues
閲覧回数 66,804
693人が討論中
6
#CircleQ3Revenue865M
閲覧回数 15,248
385人が討論中
7
#BinanceIncidentReport
閲覧回数 425,510
1,985人が討論中
8
#USStocksOpenHigherAsDowGains1.9%
閲覧回数 1,624
51人が討論中
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
閲覧回数 911
34人が討論中
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
閲覧回数 437
16人が討論中