

#container
container
閲覧回数 108
7人が討論中
注目
最新

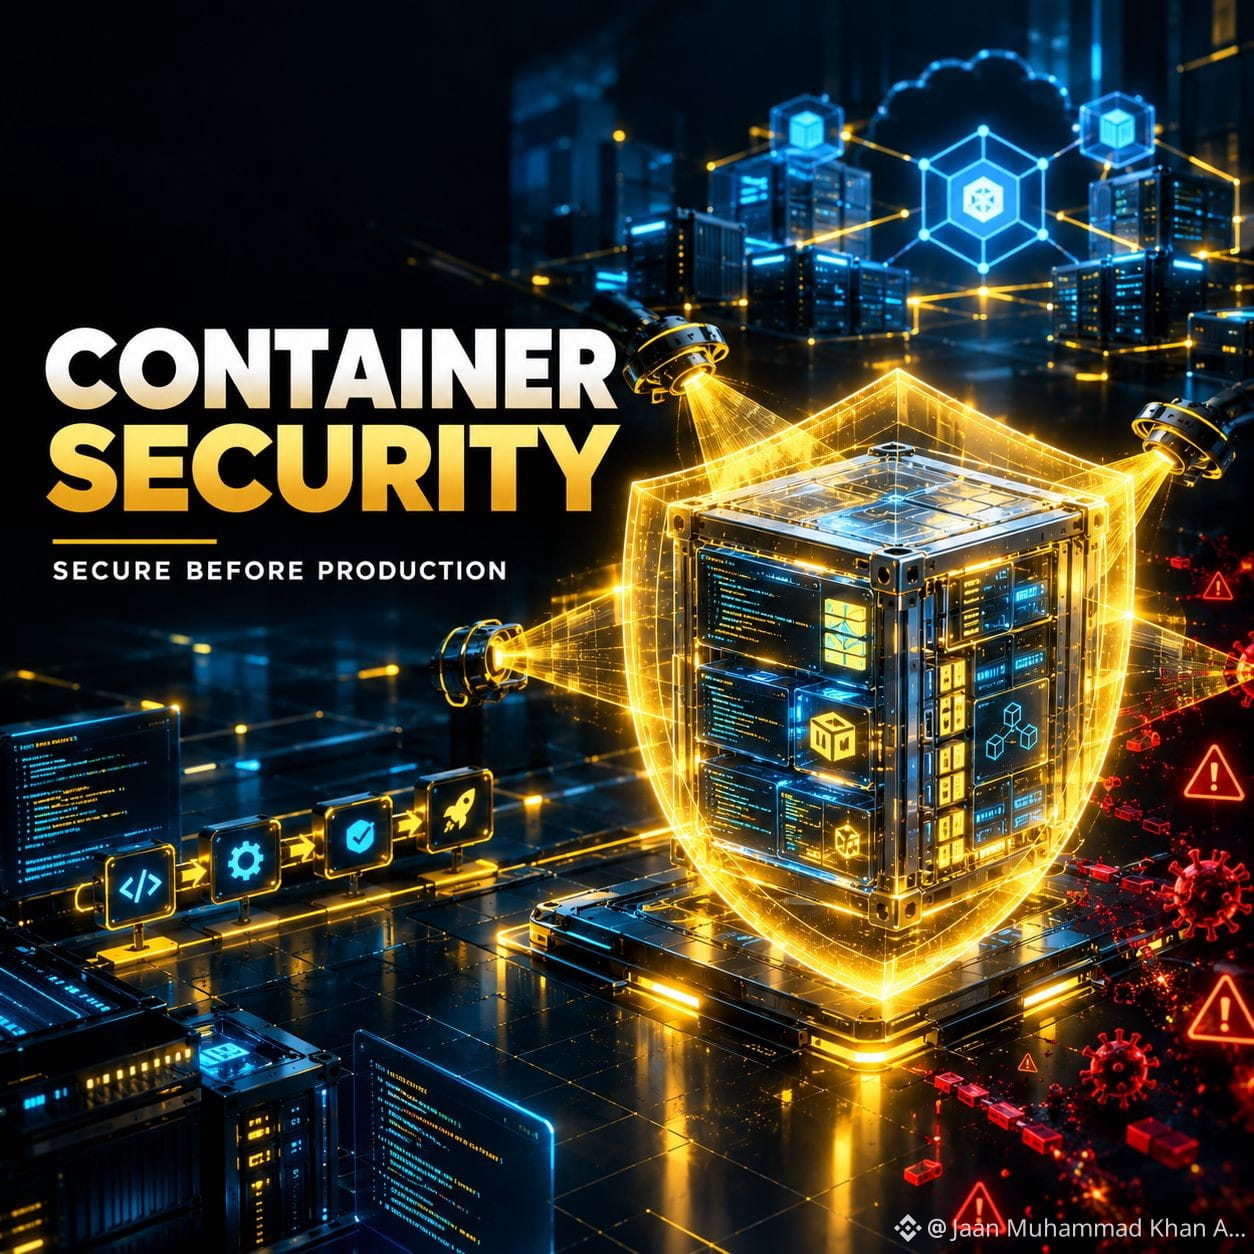
🐳 コンテナ・セキュリティ:画像から本番へ 🔐
コンテナはモダンなソフトウェア提供をより速く、より一貫したものにしますが、自動的に安全になるわけではありません。
脆弱なイメージは、セキュリティ上の問題を本番環境へ持ち込む可能性があります。
そのため、セキュリティはライフサイクル全体に沿って行うべきです:
コード → デペンデンシー → イメージ → レジストリ → デプロイ → 実行時
🔍 注視すべき5つの領域
1️⃣ デペンデンシー
古い、または脆弱なパッケージは、コンテナイメージの中に残ったままになることがあります。開発とCI/CDの間にデペンデンシーをスキャンしましょう。
2️⃣ ベースイメージ
信頼できる、最小限で、定期的に更新されたベースイメージを使用します。既知の脆弱性についてスキャンしてください。
3️⃣ シークレット
APIキー、パスワード、トークン、クラウド認証情報をイメージ内に入れないでください。機密情報は別に管理します。
4️⃣ 権限
コンテナには必要な権限のみを付与します。最小権限は、侵害されたワークロードの影響を減らせます。
5️⃣ イメージの出どころ
信頼できないイメージを無差別にデプロイしないでください。管理された信頼できるイメージソースとレジストリを使いましょう。
🛡️ パイプラインによるセキュリティ
実用的なワークフローは次のようにできます:
コード → SAST → デペンデンシースキャン → ビルド → イメージスキャン → SBOM → レジストリの制御 → デプロイ → 実行時モニタリング
これにより、セキュリティが「最後のチェックポイント」ではなく継続的なプロセスになります。
☁️ コンテナ + Kubernetes
コンテナがKubernetes上で動作する場合、追加のコントロールが重要になります。たとえば:
🔐 アイデンティティ & アクセス
🌐 ネットワークポリシー
🔑 シークレット管理
⚙️ ワークロードのセキュリティ
📊 実行時モニタリング
💡 私の結論
コンテナ・セキュリティは、イメージを1回スキャンするだけの話ではありません。
完全なライフサイクルを守ることが重要です:
安全にビルド → 継続的にスキャン → 慎重にデプロイ → 常にモニタリング。
どの領域に最も注目すべきでしょうか?
🐳 イメージ
🔐 シークレット
👤 権限
📊 実行時のセキュリティ
#container
74
記事
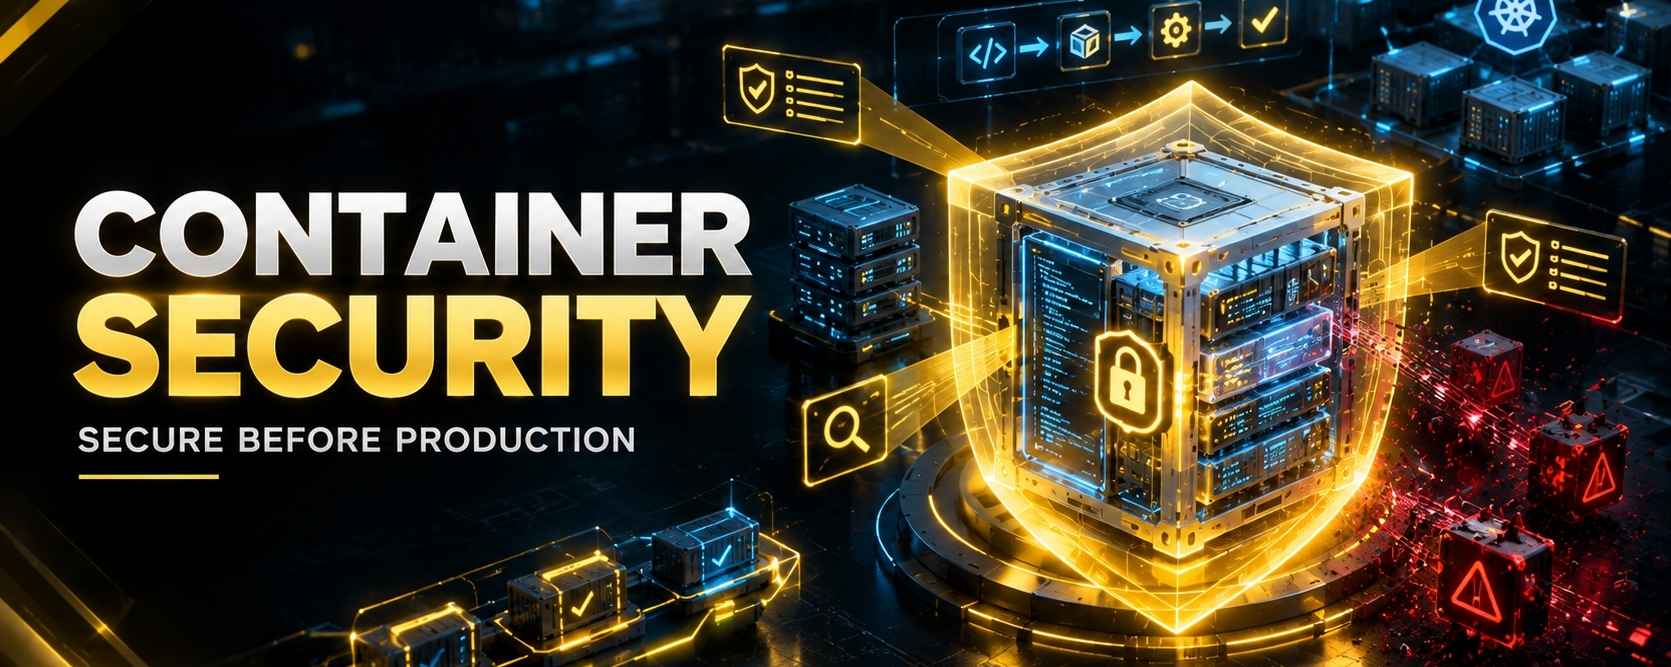
📦 コンテナセキュリティ🐳 コンテナセキュリティ:イメージから本番までのアプリを守る
コンテナは、現代のソフトウェア開発を変えました。
これにより開発者は、アプリケーションと依存関係を移植可能な環境にパッケージ化でき、システムをまたいで一貫して実行できます。
しかし、コンテナは自動的に安全にはなりません。
脆弱なコンテナイメージは、セキュリティ上の問題をそのまま本番環境に持ち込む可能性があります。
だからこそ、コンテナセキュリティはデプロイ前から始めるべきです。
🔍 コンテナセキュリティはどこで失敗し得る?
コンテナのライフサイクルを考えてください:
📦 コンテナセキュリティ
🐳 コンテナセキュリティ:イメージから本番までのアプリを守る
コンテナは、現代のソフトウェア開発を変えました。
これにより開発者は、アプリケーションと依存関係を移植可能な環境にパッケージ化でき、システムをまたいで一貫して実行できます。
しかし、コンテナは自動的に安全にはなりません。
脆弱なコンテナイメージは、セキュリティ上の問題をそのまま本番環境に持ち込む可能性があります。
だからこそ、コンテナセキュリティはデプロイ前から始めるべきです。
🔍 コンテナセキュリティはどこで失敗し得る?
コンテナのライフサイクルを考えてください:
コンテナは、現代のソフトウェア開発を変えました。
これにより開発者は、アプリケーションと依存関係を移植可能な環境にパッケージ化でき、システムをまたいで一貫して実行できます。
しかし、コンテナは自動的に安全にはなりません。
脆弱なコンテナイメージは、セキュリティ上の問題をそのまま本番環境に持ち込む可能性があります。
だからこそ、コンテナセキュリティはデプロイ前から始めるべきです。
🔍 コンテナセキュリティはどこで失敗し得る?
コンテナのライフサイクルを考えてください:
97
Salim al-Hamdani-BTC
·
--
https://app.binance.com/uni-qr/pay-events_FKKx5zfV?utm_medium=web_share_copy
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
2
162
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CanMicrosoftDeliverOnAI
閲覧回数 4,025
158人が討論中
2
#CanGoogleDefindItsCore
閲覧回数 2,944
143人が討論中
3
#FOMCWatch
閲覧回数 9M
27,324人が討論中
4
#EthereumDropsBelow$2300
閲覧回数 5,763
117人が討論中
5
#BitcoinSlipsBelow$80KAgain
閲覧回数 18,957
85人が討論中
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
閲覧回数 34,368
568人が討論中
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
閲覧回数 8,285
86人が討論中
8
#BitmineAdds10452ETH
閲覧回数 73,167
962人が討論中
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
閲覧回数 39,085
718人が討論中
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
閲覧回数 30,347
507人が討論中