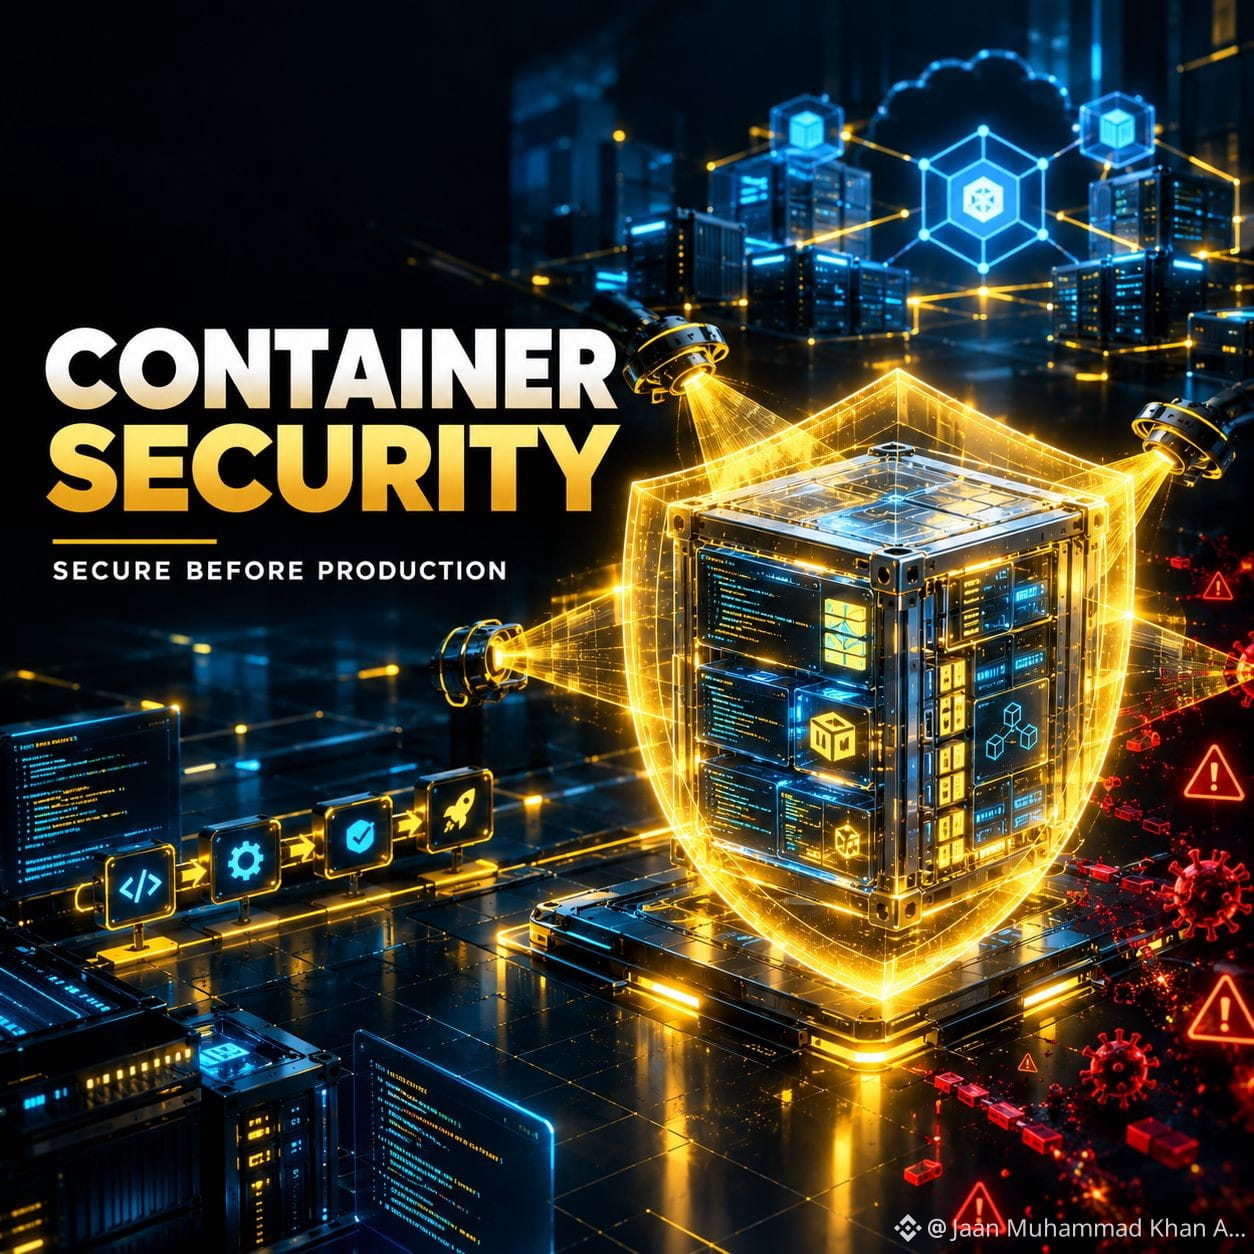
🐳 コンテナ・セキュリティ:画像から本番へ 🔐
コンテナはモダンなソフトウェア提供をより速く、より一貫したものにしますが、自動的に安全になるわけではありません。
脆弱なイメージは、セキュリティ上の問題を本番環境へ持ち込む可能性があります。
そのため、セキュリティはライフサイクル全体に沿って行うべきです:
コード → デペンデンシー → イメージ → レジストリ → デプロイ → 実行時
🔍 注視すべき5つの領域
1️⃣ デペンデンシー
古い、または脆弱なパッケージは、コンテナイメージの中に残ったままになることがあります。開発とCI/CDの間にデペンデンシーをスキャンしましょう。
2️⃣ ベースイメージ
信頼できる、最小限で、定期的に更新されたベースイメージを使用します。既知の脆弱性についてスキャンしてください。
3️⃣ シークレット
APIキー、パスワード、トークン、クラウド認証情報をイメージ内に入れないでください。機密情報は別に管理します。
4️⃣ 権限
コンテナには必要な権限のみを付与します。最小権限は、侵害されたワークロードの影響を減らせます。
5️⃣ イメージの出どころ
信頼できないイメージを無差別にデプロイしないでください。管理された信頼できるイメージソースとレジストリを使いましょう。
🛡️ パイプラインによるセキュリティ
実用的なワークフローは次のようにできます:
コード → SAST → デペンデンシースキャン → ビルド → イメージスキャン → SBOM → レジストリの制御 → デプロイ → 実行時モニタリング
これにより、セキュリティが「最後のチェックポイント」ではなく継続的なプロセスになります。
☁️ コンテナ + Kubernetes
コンテナがKubernetes上で動作する場合、追加のコントロールが重要になります。たとえば:
🔐 アイデンティティ & アクセス
🌐 ネットワークポリシー
🔑 シークレット管理
⚙️ ワークロードのセキュリティ
📊 実行時モニタリング
💡 私の結論
コンテナ・セキュリティは、イメージを1回スキャンするだけの話ではありません。
完全なライフサイクルを守ることが重要です:
安全にビルド → 継続的にスキャン → 慎重にデプロイ → 常にモニタリング。
どの領域に最も注目すべきでしょうか?
🐳 イメージ
🔐 シークレット
👤 権限
📊 実行時のセキュリティ
#container
コンテナはモダンなソフトウェア提供をより速く、より一貫したものにしますが、自動的に安全になるわけではありません。
脆弱なイメージは、セキュリティ上の問題を本番環境へ持ち込む可能性があります。
そのため、セキュリティはライフサイクル全体に沿って行うべきです:
コード → デペンデンシー → イメージ → レジストリ → デプロイ → 実行時
🔍 注視すべき5つの領域
1️⃣ デペンデンシー
古い、または脆弱なパッケージは、コンテナイメージの中に残ったままになることがあります。開発とCI/CDの間にデペンデンシーをスキャンしましょう。
2️⃣ ベースイメージ
信頼できる、最小限で、定期的に更新されたベースイメージを使用します。既知の脆弱性についてスキャンしてください。
3️⃣ シークレット
APIキー、パスワード、トークン、クラウド認証情報をイメージ内に入れないでください。機密情報は別に管理します。
4️⃣ 権限
コンテナには必要な権限のみを付与します。最小権限は、侵害されたワークロードの影響を減らせます。
5️⃣ イメージの出どころ
信頼できないイメージを無差別にデプロイしないでください。管理された信頼できるイメージソースとレジストリを使いましょう。
🛡️ パイプラインによるセキュリティ
実用的なワークフローは次のようにできます:
コード → SAST → デペンデンシースキャン → ビルド → イメージスキャン → SBOM → レジストリの制御 → デプロイ → 実行時モニタリング
これにより、セキュリティが「最後のチェックポイント」ではなく継続的なプロセスになります。
☁️ コンテナ + Kubernetes
コンテナがKubernetes上で動作する場合、追加のコントロールが重要になります。たとえば:
🔐 アイデンティティ & アクセス
🌐 ネットワークポリシー
🔑 シークレット管理
⚙️ ワークロードのセキュリティ
📊 実行時モニタリング
💡 私の結論
コンテナ・セキュリティは、イメージを1回スキャンするだけの話ではありません。
完全なライフサイクルを守ることが重要です:
安全にビルド → 継続的にスキャン → 慎重にデプロイ → 常にモニタリング。
どの領域に最も注目すべきでしょうか?
🐳 イメージ
🔐 シークレット
👤 権限
📊 実行時のセキュリティ
#container