

#blockaid
blockaid
閲覧回数 8,205
32人が討論中
注目
最新

翻訳参照
Hack Binance có thể do lạm dụng khóa riêng, không phải theft: CEO Blockaid
- CEO Blockaid cho rằng vụ hack Binance có thể do lạm dụng khóa riêng, không phải theft
- Đ 의 nghi ngờ attackers điều khiển hệ thống ký giao giao của Binance
- So sánh với vụ hack Bybit trước đây
- Quan trọng: private key được sử dụng sai cách
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
432

盗まれた暗号資産のうち、戻ってくるのは1%未満。そして誰もがあると思っていたキルスイッチは、そもそも押されることがなかった。
Blockaidは、2026年1月から8月までに発生した主要なオンチェーン攻撃60件を調査しました。被害額は合計11億8,000万ドル。9月2日時点で被害者に返還されたのはわずか980万ドル(0.8%)で、8,140万ドルは凍結されたものの未返還です。凍結または回収が行われたのは、60件中わずか5件でした。
発行元によるブラックリスト登録や、取引所での入金差し止めによって回収された資金はゼロでした。対象となる事案は16件ありましたが、対応は一度も行われませんでした。
2億8,710万ドルは、調査員が追跡できても凍結できないことが分かっているウォレットに残っています。その大半は、中央集権的なキルスイッチのないETH、BTC、流動性ステーキングトークンです。約2億2,900万ドルは、4月のDrift攻撃(107,165 ETH)にさかのぼります。ハッキングから資金移動までの中央値は17分で、22%は60秒以内に移動しました。
凍結または返還された9,120万ドルのうち、99.1%はプロトコルのガバナンスまたはバリデーターの制御によるもので、Arbitrum、Syscoin、Stellarが中心でした。
セーフティネットはプロトコル層にあり、60件中5件で機能しました。資金回収が宝くじのようなものだとしたら、あなたが利用するプロトコルを信頼できるのはなぜでしょうか?$BTC $ETH NFA。DYOR。
#CryptoNews #DeFi #Security #Blockaid
1
16


·
--
LayerZero × Blockaid が Bridge Sentinel をローンチしたのを見た。クロスチェーンの OFT アセットに、セキュリティ志向の DVN を追加する仕組みだ。発行者はこれを必須署名に設定できる——メッセージに署名されなければ通さない。
これは「本当にソース側でイベントが起きたか」を確認するだけではなく、リアルタイムの脅威インテリジェンスで悪意ある相手先、盗難資金、アクティブな脆弱性に関連するアドレスもふるいにかける。さらに mint 上限、ルート/権限設定の変更、デプロイ先コントラクトと受益者アドレスも監視し、実行前にブレーキをかけられる。
任意の Cosigner を使えば、より積極的なクロスチェーン防護も可能。同じ verifier 市場には Fidelity FCAT、Deutsche Telekom、Google Cloud などのエンタープライズ向け DVN もある。ここ数年のクロスチェーン盗難ニュースを見ていると、こういう設定可能な事前検査のほうが、起きてから追いかけるよりずっと頼りになる。
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
BREAKTHROUGHコールドカード端末(ビットコインの秘密鍵を保管する)の上で発見された歴史的な脆弱性エクスプロイトが、暗号資産の最も基本的な原理である「セキュリティ」の暗部をあらわにしました。Blockaid CEOは「これはクリプトの“原罪”だ」と語っています(3 #cryptosecurity, #blockaid, $BTC)。
The Blockの最近の報告によれば、コールドカードのエクスプロイトによって、AI駆動のサイバーセキュリティ脅威に対し、暗号資産が「炭鉱のカナリア」になり得るリスクが露呈したといいます。要するに、ハッカーが、暗号資産における最も重要な側面の1つである、取引に署名・検証するために用いられる秘密鍵を守るために設計されたセキュリティシステムを実際に突破できたということです。
BREAKTHROUGH
コールドカード端末(ビットコインの秘密鍵を保管する)の上で発見された歴史的な脆弱性エクスプロイトが、暗号資産の最も基本的な原理である「セキュリティ」の暗部をあらわにしました。Blockaid CEOは「これはクリプトの“原罪”だ」と語っています(3 #cryptosecurity, #blockaid, $BTC )。
The Blockの最近の報告によれば、コールドカードのエクスプロイトによって、AI駆動のサイバーセキュリティ脅威に対し、暗号資産が「炭鉱のカナリア」になり得るリスクが露呈したといいます。要するに、ハッカーが、暗号資産における最も重要な側面の1つである、取引に署名・検証するために用いられる秘密鍵を守るために設計されたセキュリティシステムを実際に突破できたということです。
The Blockの最近の報告によれば、コールドカードのエクスプロイトによって、AI駆動のサイバーセキュリティ脅威に対し、暗号資産が「炭鉱のカナリア」になり得るリスクが露呈したといいます。要するに、ハッカーが、暗号資産における最も重要な側面の1つである、取引に署名・検証するために用いられる秘密鍵を守るために設計されたセキュリティシステムを実際に突破できたということです。
12
·
--
記事
突破口コールドカード端末(ビットコインの秘密鍵を保管するデバイス)に関する歴史的なエクスプロイトが、暗号資産の最も基本的な原則である「セキュリティ」の暗い裏側を明らかにした。BlockaidのCEOは「これは暗号資産の原罪だ」と語る(3 #cryptosecurity, #blockaid, $BTC)。
The Blockの最近のレポートによると、コールドカードのエクスプロイトによって、暗号資産がAI主導のサイバー脅威に対する「炭鉱のカナリア」になるリスクが露呈した。要するに、ハッカーは、暗号資産の中でも最も重要な側面の一つ――取引への署名と検証に用いられる秘密鍵――を守るために設計されたセキュリティシステムを、実際に突破することに成功したのだ。
突破口
コールドカード端末(ビットコインの秘密鍵を保管するデバイス)に関する歴史的なエクスプロイトが、暗号資産の最も基本的な原則である「セキュリティ」の暗い裏側を明らかにした。BlockaidのCEOは「これは暗号資産の原罪だ」と語る(3 #cryptosecurity, #blockaid, $BTC )。
The Blockの最近のレポートによると、コールドカードのエクスプロイトによって、暗号資産がAI主導のサイバー脅威に対する「炭鉱のカナリア」になるリスクが露呈した。要するに、ハッカーは、暗号資産の中でも最も重要な側面の一つ――取引への署名と検証に用いられる秘密鍵――を守るために設計されたセキュリティシステムを、実際に突破することに成功したのだ。
The Blockの最近のレポートによると、コールドカードのエクスプロイトによって、暗号資産がAI主導のサイバー脅威に対する「炭鉱のカナリア」になるリスクが露呈した。要するに、ハッカーは、暗号資産の中でも最も重要な側面の一つ――取引への署名と検証に用いられる秘密鍵――を守るために設計されたセキュリティシステムを、実際に突破することに成功したのだ。
21

·
--
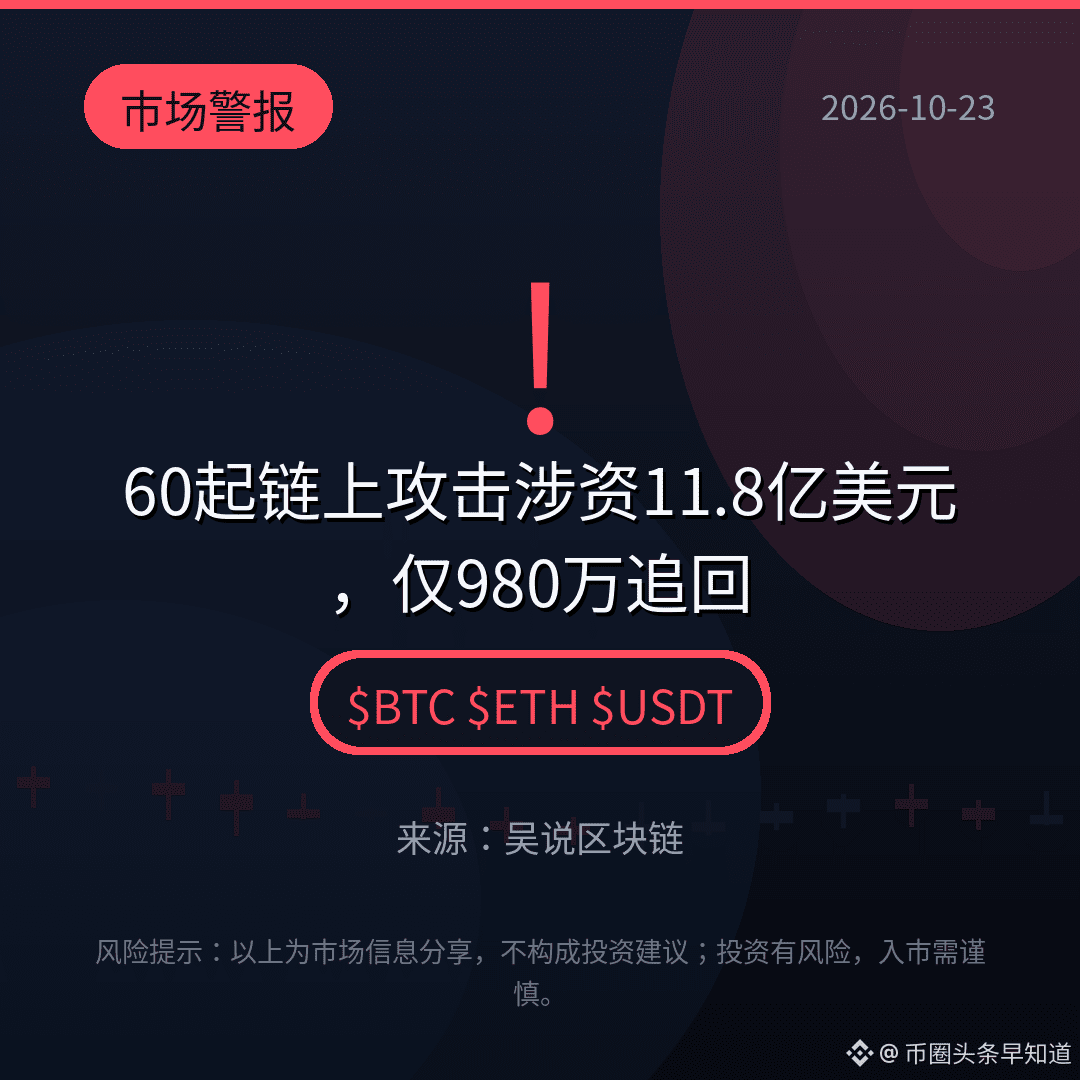
【マーケット速報】オンチェーン攻撃60件で11億8,000万ドルが流出。半年が過ぎても回収できたのは980万ドルにとどまる——ハッカーは資金を奪ってから中央値で17分後に移動させ、22%は最初の1分以内に移動を完了した。さらに胸が痛むのは、盗まれた資産の大半がETHやBTCのような「凍結キー」のない資産であること。理論上凍結できる9,720万ドルについても、関係者はいまだに手を打っていない。暗号資産の盗難はまれな出来事ではない。17分間の、一刻を争う攻防だ。プロジェクト側の資金回収への取り組みは十分だろうか?
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(出典:呉説ブロックチェーン)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資を行う際は慎重にご判断ください。
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(出典:呉説ブロックチェーン)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。投資を行う際は慎重にご判断ください。
263
·
--
🚨 Verus イーサリアムブリッジがハッキングされました — $11.58 ミリオンが流出!
セキュリティ会社 Blockaid がリアルタイムで Verus-Ethereum ブリッジを狙ったアクティブな攻撃を警告しました — 警告が発信された時点で、すでに $11.58 ミリオンが流出していました。
🔍 何が起こったのか?
Verus-Ethereum ブリッジは、Verus ブロックチェーンとイーサリアムのエコシステムを接続するクロスチェーンインフラです。攻撃者はブリッジのエスクロー契約の検証ロジックの弱点を突いて、ユーザーの資金を流出させました — これは2026年に頻繁に見られるパターンです。
📊 2026年 DeFi セキュリティ — 数字で見ると:
• 4月中旬までに $750M+ が失われました
• KelpDAO 攻撃: $292M
• Drift プロトコルハック: $285M
• 2026年4月: 最悪の月 — 28件の事故で $625M
• 現在の Verus ブリッジ: $11.58M+
⚠️ Verus-Ethereum ブリッジを利用した方へ:
✅ 新しい取引をブリッジ経由で開始しないでください
✅ Revoke.cash にアクセスし、ブリッジ関連の承認を取り消してください
✅ 公式の Verus および Blockaid アカウントで更新情報を監視してください
🔐 専門家の見解:
2026年の最大の攻撃に共通するテーマは?ハッカーはブロックチェーンを破壊しているのではなく、それらの間の信頼レイヤーを破壊しています。ブリッジが冗長な検証、多署名制御、リアルタイムのサーキットブレーカーを標準的な実践として採用するまで、このような事件は続くでしょう。
安全を保ち、情報を得てください。DYOR。 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ 3つのエクスプロイトが同じ日に発生、$35.55Mが消失:DeFiに「黒い火曜日」が24時間で訪れる
昨日はあるプロトコルにとって悪い日ではありませんでした。悪い日だったのは、セクター全体です。
AFX Trade:1つの鍵で$24.15M、不具合(バグ)ではない
$ARB上のAFXブリッジのコントラクトは、まさにやるべきことを実行しました。つまり、有効な署名を検証し、資金を解放したのです。問題は、その署名が侵害されたバリデーターの鍵から来ていたことです。攻撃者は200秒で資金をEthereumへ移し、12,400ETH以上に換金しました。Arbitrumネットワーク自体には何の関係もなく、AFX自身のブリッジによって隔離されました。
Verus:同じ傷が2度
Verus-Ethereumブリッジは、同じルート、同じタイプの不具合を悪用して$7.54Mを失いました。これは、5月にすでに被害を受けたのと同じ攻撃でした。1年のうちに同じバグを2回繰り返すのは、ちょっと不穏な話です。症状を塞いでも、原因を解決したことにはなりません。
B² Network:「管理者」が攻撃ベクトルになるとき
ここでは、そもそも「ハッキングされたブリッジ」はありませんでした。誰かがステーキング・コントラクトの管理者権限を掌握し、そこから盗まれたトークンを売却したのです。壊れた暗号はなく、権限管理がずさんだっただけです。
これは、1週間前にOstiumで見たものの直接の続きです。3週間連続で、同じことを言い換える3つの異なる形がありました。スマートコントラクトのコードがDeFiの弱点ではなくなってきた、ということです。弱点なのは、秘密鍵と管理者権限です。そして、この問題はSolidityの監査で直るものではありません。
あなたは、自前のブリッジを持つプロトコルを信頼しますか?それとも、すでに確立されたブリッジを使うプロトコルを信頼しますか?👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
空の貸付(Kho Lending):$9.3MがMore Marketsから吸収される
- Blockaidは、攻撃者がAnkrのリキッドステーキングトークンとE-modeを使用してMore Marketsからの借入を回避していたことを検知
- Khoの保有するWFLOW残高が約$930万引き出される
- 今回の事案は、ブロックチェーンの金利システムにおけるセキュリティに関係している
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
出典:CoinTelegraph
- Blockaidは、攻撃者がAnkrのリキッドステーキングトークンとE-modeを使用してMore Marketsからの借入を回避していたことを検知
- Khoの保有するWFLOW残高が約$930万引き出される
- 今回の事案は、ブロックチェーンの金利システムにおけるセキュリティに関係している
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
出典:CoinTelegraph
49
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceToResumePhaseOneOfWithdrawals
閲覧回数 671
45人が討論中
2
#BinanceHadAlreadyCovered$6BofHackLoss
閲覧回数 606
16人が討論中
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
閲覧回数 2,732
30人が討論中
4
#BinanceSAFUFundTransferCompleted7499BTC
閲覧回数 62,908
1,104人が討論中
5
#BinanceRecovery90% of stolen assets
閲覧回数 181,086
199人が討論中
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
閲覧回数 166,358
952人が討論中
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
閲覧回数 57,908
611人が討論中
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
閲覧回数 2,788
82人が討論中
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
閲覧回数 3,174
87人が討論中
10
#CZSaysCompensationIsinPlaceUsersAreProtected
閲覧回数 148,266
1,505人が討論中