
#ledger
ledger
閲覧回数 970,092
1,523人が討論中
注目
最新


Ledger CEO:ハードウェアウォレットは絶対的な安全性を保証できず、業界は共通のリスクに直面
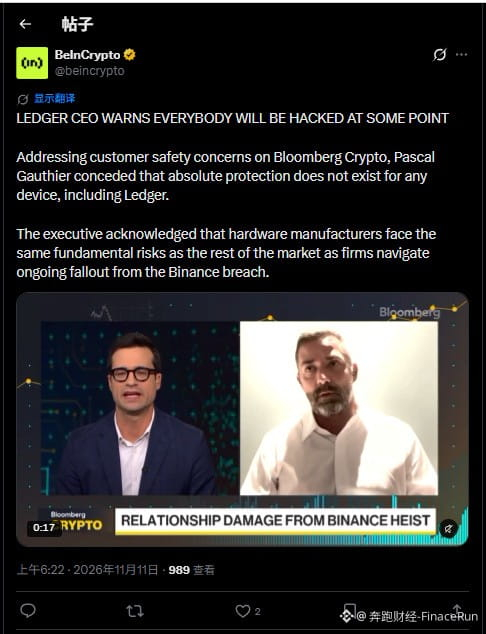
11月11日、BeInCryptoの投稿によると、LedgerのCEO、Pascal Gauthier氏は最近、BloombergのCrypto番組で、Ledgerを含め、いかなるデバイスも絶対的な安全性を提供することはできないと率直に語った。
同氏の発言は、Binanceのハッキング事件の影響が暗号資産業界で広がり続け、ハードウェアウォレットの安全性に対するユーザーの疑念も高まるなかでのものだ。
同氏は、Binanceのハッキング事件がもたらした連鎖的な影響を市場が消化し続けるなか、ハードウェアメーカーも他の市場参加者と同様に、同じ基本的なセキュリティリスクに直面しており、誰も無関係ではいられないと強調した。
世界を代表するハードウェアウォレットメーカーのCEOによる今回の発言は、一見すると率直で現実的だが、むしろリスクと注目を巧みにそらすために練られたもののようにも映り、一部ユーザーが抱いていた「ハードウェアウォレットは絶対に安全だ」という固定観念を打ち破った。
総じて、Ledger CEOの今回の発言は、危機に直面した企業の透明性を示すだけでなく、「安全性の保証」と「実際の防御能力」の間にある、ハードウェアウォレット業界の現実的な隔たりも浮き彫りにしている。
一方、市場には、Ledgerは安全性を中核的な売りとしてきたにもかかわらず、絶対的な防御は存在しないと公言するのは、実質的に自社の安全に対する責任や期待を引き下げ、将来起こり得るセキュリティ事故に備えて弁明の余地を残すためだという見方もある。
さらに、ハードウェアウォレットメーカーは本来、製品の安全性を高めることに継続して注力すべきであり、攻撃を受けるのは避けがたいという考えや動機を、ユーザーに直接植え付けるべきではない。
#Ledger #硬件钱包
Ledger CEO:ハードウェアウォレットは絶対的な安全性を保証できず、業界は共通のリスクに直面
11月11日、BeInCryptoの投稿によると、LedgerのCEO、Pascal Gauthier氏は最近、BloombergのCrypto番組で、Ledgerを含め、いかなるデバイスも絶対的な安全性を提供することはできないと率直に語った。
同氏の発言は、Binanceのハッキング事件の影響が暗号資産業界で広がり続け、ハードウェアウォレットの安全性に対するユーザーの疑念も高まるなかでのものだ。
同氏は、Binanceのハッキング事件がもたらした連鎖的な影響を市場が消化し続けるなか、ハードウェアメーカーも他の市場参加者と同様に、同じ基本的なセキュリティリスクに直面しており、誰も無関係ではいられないと強調した。
世界を代表するハードウェアウォレットメーカーのCEOによる今回の発言は、一見すると率直で現実的だが、むしろリスクと注目を巧みにそらすために練られたもののようにも映り、一部ユーザーが抱いていた「ハードウェアウォレットは絶対に安全だ」という固定観念を打ち破った。
総じて、Ledger CEOの今回の発言は、危機に直面した企業の透明性を示すだけでなく、「安全性の保証」と「実際の防御能力」の間にある、ハードウェアウォレット業界の現実的な隔たりも浮き彫りにしている。
一方、市場には、Ledgerは安全性を中核的な売りとしてきたにもかかわらず、絶対的な防御は存在しないと公言するのは、実質的に自社の安全に対する責任や期待を引き下げ、将来起こり得るセキュリティ事故に備えて弁明の余地を残すためだという見方もある。
さらに、ハードウェアウォレットメーカーは本来、製品の安全性を高めることに継続して注力すべきであり、攻撃を受けるのは避けがたいという考えや動機を、ユーザーに直接植え付けるべきではない。
#Ledger #硬件钱包
11月11日、BeInCryptoの投稿によると、LedgerのCEO、Pascal Gauthier氏は最近、BloombergのCrypto番組で、Ledgerを含め、いかなるデバイスも絶対的な安全性を提供することはできないと率直に語った。
同氏の発言は、Binanceのハッキング事件の影響が暗号資産業界で広がり続け、ハードウェアウォレットの安全性に対するユーザーの疑念も高まるなかでのものだ。
同氏は、Binanceのハッキング事件がもたらした連鎖的な影響を市場が消化し続けるなか、ハードウェアメーカーも他の市場参加者と同様に、同じ基本的なセキュリティリスクに直面しており、誰も無関係ではいられないと強調した。
世界を代表するハードウェアウォレットメーカーのCEOによる今回の発言は、一見すると率直で現実的だが、むしろリスクと注目を巧みにそらすために練られたもののようにも映り、一部ユーザーが抱いていた「ハードウェアウォレットは絶対に安全だ」という固定観念を打ち破った。
総じて、Ledger CEOの今回の発言は、危機に直面した企業の透明性を示すだけでなく、「安全性の保証」と「実際の防御能力」の間にある、ハードウェアウォレット業界の現実的な隔たりも浮き彫りにしている。
一方、市場には、Ledgerは安全性を中核的な売りとしてきたにもかかわらず、絶対的な防御は存在しないと公言するのは、実質的に自社の安全に対する責任や期待を引き下げ、将来起こり得るセキュリティ事故に備えて弁明の余地を残すためだという見方もある。
さらに、ハードウェアウォレットメーカーは本来、製品の安全性を高めることに継続して注力すべきであり、攻撃を受けるのは避けがたいという考えや動機を、ユーザーに直接植え付けるべきではない。
#Ledger #硬件钱包
1
3.4k
#LedgerLeaksEverySignature
🚨 LEDGER、取引に署名するたびに「盗聴」していると告発される
Ledgerのハードウェアウォレットを使っている皆さん、よく聞いてください。Ambireウォレットが、Ledgerのツールが5月以降、署名するたびに受取アドレス、デバイスのモデル、ソフトウェアのバージョンなどの詳細をサーバーに送信していたことを明らかにしました。Ledgerは、これはクリア署名のための仕組みであり、データは保存していないと説明。SlowMistは、この仕組みがデフォルトで情報を収集すると確認しました。さらに、先月、東南アジアの販売代理店から購入したLedgerウォレットに不審な部品が取り付けられ、資金がすべて引き出される事件があったため、懸念が高まっています。ビットコインは依然として74.492ドル前後で推移しています。
本日の永久先物で最大の変動:$ZEC 998ドル、$ICP 2,61ドル、$ZRO 1,60ドル
#Ledger #ViCung #セキュリティ
#LedgerLeaksEverySignature
🚨 LEDGER、取引に署名するたびに「盗聴」していると告発される
Ledgerのハードウェアウォレットを使っている皆さん、よく聞いてください。Ambireウォレットが、Ledgerのツールが5月以降、署名するたびに受取アドレス、デバイスのモデル、ソフトウェアのバージョンなどの詳細をサーバーに送信していたことを明らかにしました。Ledgerは、これはクリア署名のための仕組みであり、データは保存していないと説明。SlowMistは、この仕組みがデフォルトで情報を収集すると確認しました。さらに、先月、東南アジアの販売代理店から購入したLedgerウォレットに不審な部品が取り付けられ、資金がすべて引き出される事件があったため、懸念が高まっています。ビットコインは依然として74.492ドル前後で推移しています。
本日の永久先物で最大の変動:$ZEC 998ドル、$ICP 2,61ドル、$ZRO 1,60ドル
#Ledger #ViCung #セキュリティ
🚨 LEDGER、取引に署名するたびに「盗聴」していると告発される
Ledgerのハードウェアウォレットを使っている皆さん、よく聞いてください。Ambireウォレットが、Ledgerのツールが5月以降、署名するたびに受取アドレス、デバイスのモデル、ソフトウェアのバージョンなどの詳細をサーバーに送信していたことを明らかにしました。Ledgerは、これはクリア署名のための仕組みであり、データは保存していないと説明。SlowMistは、この仕組みがデフォルトで情報を収集すると確認しました。さらに、先月、東南アジアの販売代理店から購入したLedgerウォレットに不審な部品が取り付けられ、資金がすべて引き出される事件があったため、懸念が高まっています。ビットコインは依然として74.492ドル前後で推移しています。
本日の永久先物で最大の変動:$ZEC 998ドル、$ICP 2,61ドル、$ZRO 1,60ドル
#Ledger #ViCung #セキュリティ
8

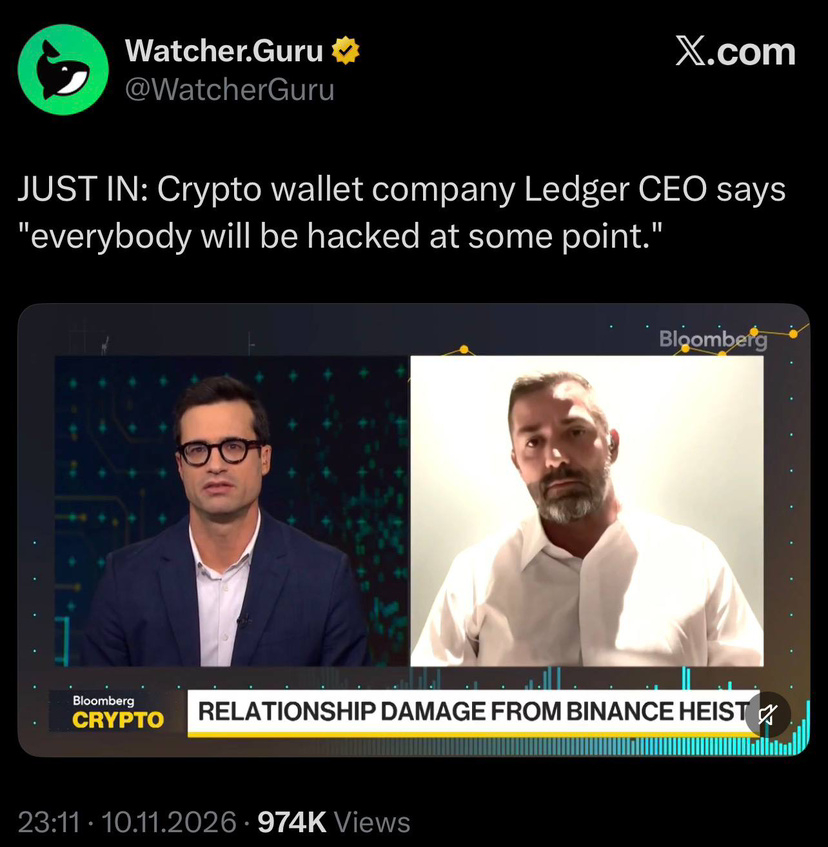
🔐 LedgerのCEO:「遅かれ早かれ、誰もがハッキングの被害に遭うことになる。」
暗号資産の世界では、セキュリティを決して軽視してはならないという、率直な警告です。
$BTC #Ledger #CryptoSecurity #暗号資産
🔐 LedgerのCEO:「遅かれ早かれ、誰もがハッキングの被害に遭うことになる。」
暗号資産の世界では、セキュリティを決して軽視してはならないという、率直な警告です。
$BTC #Ledger #CryptoSecurity #暗号資産
暗号資産の世界では、セキュリティを決して軽視してはならないという、率直な警告です。
$BTC #Ledger #CryptoSecurity #暗号資産
2
86

·
--
翻訳参照
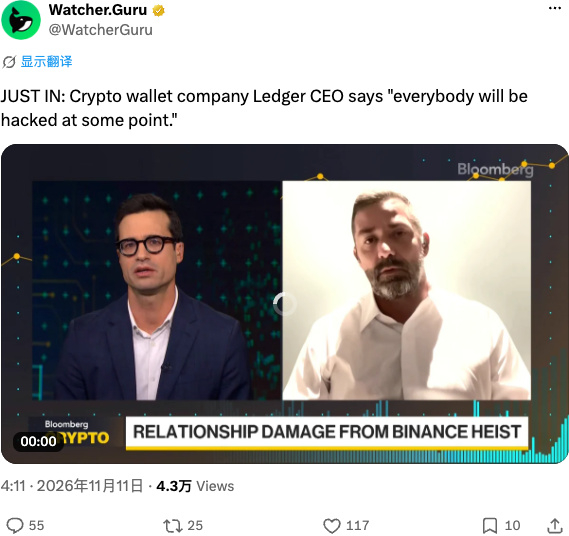
Ledger CEO 直白放话:谁也逃不掉被黑。别真以为买个冷钱包就是进了保险箱,币圈哪有绝对安全?越是觉得自己稳如老狗的时候,越容易被收割。
$BTC #Ledger
Ledger CEO 直白放话:谁也逃不掉被黑。别真以为买个冷钱包就是进了保险箱,币圈哪有绝对安全?越是觉得自己稳如老狗的时候,越容易被收割。
$BTC #Ledger
$BTC #Ledger
282

LedgerのCEOがさっき「誰もが遅かれ早かれハッキングされる」と言った。
間違いではない。でも、ハードウェアウォレットを売っている人が言うと、話が変わってくる。恐怖はもともとこの業界で最も売れる商品だ。まず「誰もがハッキングされる」と言われたら、その次に何を言うか、想像がつくだろう。
現実的な話をしよう。今年、オンチェーンで盗まれた資産の大半は北朝鮮の連中によるものだ。TRMの見立てでは8割を超えている。彼らが使うのはソーシャルエンジニアリングやフィッシング、数週間潜伏してからの実行であって、あの小さな画面を破解することではない。バイナンスの63億超の事件では、今もかなりの額がTHORChainやChainflipで少しずつ洗浄されている。コールドウォレットを買えば、こうした攻撃を防げるのか?一部は防げる。むやみに署名せず、リンクを手当たり次第にクリックせず、シードフレーズを撮影しないことが前提だ。
それに忘れてはいけない。少し前にシンガポールでデバイスを改ざんする詐欺が起きて、みんなが一度怖い思いをしたばかりなのに、すぐに大勢のアカウントが足並みをそろえて他社のウォレットを推し始めた。セキュリティへの不安を商売にする機会は、誰だって狙っている。
私の考えでは、コールドウォレットは道具であって、お守りではない。ハッキングされる本当の原因の10回中9回は人間で、チップではない。CEOの言葉をいちばん正直に言い換えるなら、こうだろう。「大半の人は自分の軽率な行動でハッキングされ、そのあとでうちの商品を買いに来る」。
#钱包安全 #Ledger
LedgerのCEOがさっき「誰もが遅かれ早かれハッキングされる」と言った。
間違いではない。でも、ハードウェアウォレットを売っている人が言うと、話が変わってくる。恐怖はもともとこの業界で最も売れる商品だ。まず「誰もがハッキングされる」と言われたら、その次に何を言うか、想像がつくだろう。
現実的な話をしよう。今年、オンチェーンで盗まれた資産の大半は北朝鮮の連中によるものだ。TRMの見立てでは8割を超えている。彼らが使うのはソーシャルエンジニアリングやフィッシング、数週間潜伏してからの実行であって、あの小さな画面を破解することではない。バイナンスの63億超の事件では、今もかなりの額がTHORChainやChainflipで少しずつ洗浄されている。コールドウォレットを買えば、こうした攻撃を防げるのか?一部は防げる。むやみに署名せず、リンクを手当たり次第にクリックせず、シードフレーズを撮影しないことが前提だ。
それに忘れてはいけない。少し前にシンガポールでデバイスを改ざんする詐欺が起きて、みんなが一度怖い思いをしたばかりなのに、すぐに大勢のアカウントが足並みをそろえて他社のウォレットを推し始めた。セキュリティへの不安を商売にする機会は、誰だって狙っている。
私の考えでは、コールドウォレットは道具であって、お守りではない。ハッキングされる本当の原因の10回中9回は人間で、チップではない。CEOの言葉をいちばん正直に言い換えるなら、こうだろう。「大半の人は自分の軽率な行動でハッキングされ、そのあとでうちの商品を買いに来る」。
#钱包安全 #Ledger
間違いではない。でも、ハードウェアウォレットを売っている人が言うと、話が変わってくる。恐怖はもともとこの業界で最も売れる商品だ。まず「誰もがハッキングされる」と言われたら、その次に何を言うか、想像がつくだろう。
現実的な話をしよう。今年、オンチェーンで盗まれた資産の大半は北朝鮮の連中によるものだ。TRMの見立てでは8割を超えている。彼らが使うのはソーシャルエンジニアリングやフィッシング、数週間潜伏してからの実行であって、あの小さな画面を破解することではない。バイナンスの63億超の事件では、今もかなりの額がTHORChainやChainflipで少しずつ洗浄されている。コールドウォレットを買えば、こうした攻撃を防げるのか?一部は防げる。むやみに署名せず、リンクを手当たり次第にクリックせず、シードフレーズを撮影しないことが前提だ。
それに忘れてはいけない。少し前にシンガポールでデバイスを改ざんする詐欺が起きて、みんなが一度怖い思いをしたばかりなのに、すぐに大勢のアカウントが足並みをそろえて他社のウォレットを推し始めた。セキュリティへの不安を商売にする機会は、誰だって狙っている。
私の考えでは、コールドウォレットは道具であって、お守りではない。ハッキングされる本当の原因の10回中9回は人間で、チップではない。CEOの言葉をいちばん正直に言い換えるなら、こうだろう。「大半の人は自分の軽率な行動でハッキングされ、そのあとでうちの商品を買いに来る」。
#钱包安全 #Ledger
7

·
--
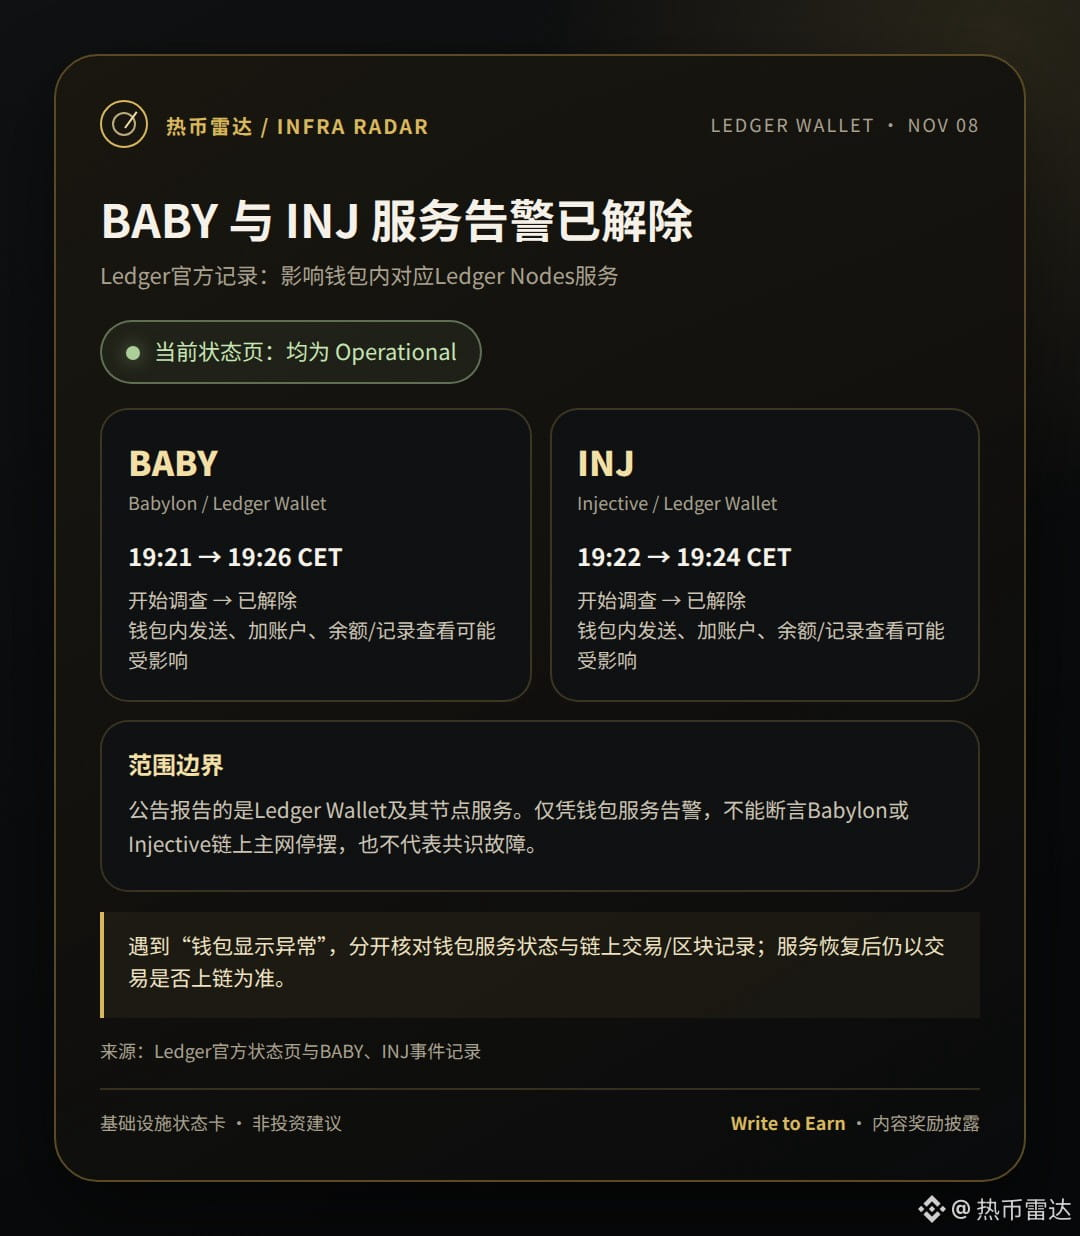
Ledger WalletのBABYおよびINJノードサービスに関するアラートは、いずれも解除されました。影響範囲はウォレット内での送金、アカウント追加、残高・履歴の確認であり、これをもって両方のメインネットが停止したと断定することはできません。
• Babylon:11月8日19:21 CETに調査開始、19:26に解除。
• Injective:19:22に調査開始、19:24に解除。Ledgerの現在のステータスページでは、いずれもOperationalと表示されています。
この種のアラートでは、ウォレット/ノードサービスとオンチェーンのコンセンサスを区別したうえで、取引がオンチェーンに記録されているか確認する必要があります。ウォレットに異常が起きたとき、まずサービスのステータスを確認しますか?それともオンチェーンの記録を調べますか?
出典:Ledger公式ステータスページ https://status.ledger.com/ |BABYのインシデント https://status.ledger.com/incidents/xz4vbjnn02f8 |INJのインシデント https://status.ledger.com/incidents/krbsn5zxcx2n
開示:Binance SquareのWrite to Earnに参加しています。コンテンツ報酬を受け取る可能性がありますが、資格および金額はプラットフォームのルールに従い、保証されません。投資助言ではありません。
$BABY $INJ #Ledger
Ledger WalletのBABYおよびINJノードサービスに関するアラートは、いずれも解除されました。影響範囲はウォレット内での送金、アカウント追加、残高・履歴の確認であり、これをもって両方のメインネットが停止したと断定することはできません。
• Babylon:11月8日19:21 CETに調査開始、19:26に解除。
• Injective:19:22に調査開始、19:24に解除。Ledgerの現在のステータスページでは、いずれもOperationalと表示されています。
この種のアラートでは、ウォレット/ノードサービスとオンチェーンのコンセンサスを区別したうえで、取引がオンチェーンに記録されているか確認する必要があります。ウォレットに異常が起きたとき、まずサービスのステータスを確認しますか?それともオンチェーンの記録を調べますか?
出典:Ledger公式ステータスページ https://status.ledger.com/ |BABYのインシデント https://status.ledger.com/incidents/xz4vbjnn02f8 |INJのインシデント https://status.ledger.com/incidents/krbsn5zxcx2n
開示:Binance SquareのWrite to Earnに参加しています。コンテンツ報酬を受け取る可能性がありますが、資格および金額はプラットフォームのルールに従い、保証されません。投資助言ではありません。
$BABY $INJ #Ledger
• Babylon:11月8日19:21 CETに調査開始、19:26に解除。
• Injective:19:22に調査開始、19:24に解除。Ledgerの現在のステータスページでは、いずれもOperationalと表示されています。
この種のアラートでは、ウォレット/ノードサービスとオンチェーンのコンセンサスを区別したうえで、取引がオンチェーンに記録されているか確認する必要があります。ウォレットに異常が起きたとき、まずサービスのステータスを確認しますか?それともオンチェーンの記録を調べますか?
出典:Ledger公式ステータスページ https://status.ledger.com/ |BABYのインシデント https://status.ledger.com/incidents/xz4vbjnn02f8 |INJのインシデント https://status.ledger.com/incidents/krbsn5zxcx2n
開示:Binance SquareのWrite to Earnに参加しています。コンテンツ報酬を受け取る可能性がありますが、資格および金額はプラットフォームのルールに従い、保証されません。投資助言ではありません。
$BABY $INJ #Ledger
312
記事
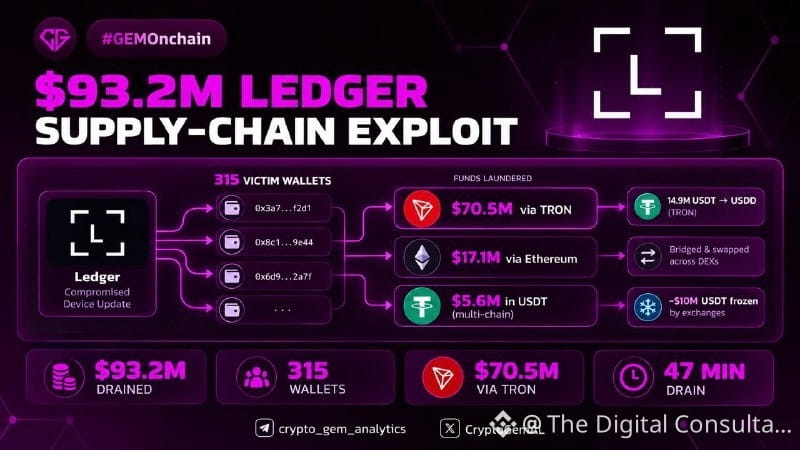
47分で315個のウォレットから資金流出:Ledgerの製造上の問題か?わずか47分で、6つのネットワークを通じて315個のウォレットから資金が抜き取られ、引き出された総額は9,320万ドルに達した。一方、発行元による凍結を避けるためとみられるが、1,490万USDTがUSDDに変換された。$ETH
Ledgerは、東南アジアの販売代理店CryptoBilisが販売した疑いのあるNano Xデバイスを調査している。セットアップ中にリカバリーフレーズを記録する追加チップが含まれていた可能性がある。
47分で315個のウォレットから資金流出:Ledgerの製造上の問題か?
わずか47分で、6つのネットワークを通じて315個のウォレットから資金が抜き取られ、引き出された総額は9,320万ドルに達した。一方、発行元による凍結を避けるためとみられるが、1,490万USDTがUSDDに変換された。$ETH
Ledgerは、東南アジアの販売代理店CryptoBilisが販売した疑いのあるNano Xデバイスを調査している。セットアップ中にリカバリーフレーズを記録する追加チップが含まれていた可能性がある。
Ledgerは、東南アジアの販売代理店CryptoBilisが販売した疑いのあるNano Xデバイスを調査している。セットアップ中にリカバリーフレーズを記録する追加チップが含まれていた可能性がある。
37
·
--
本人確認中
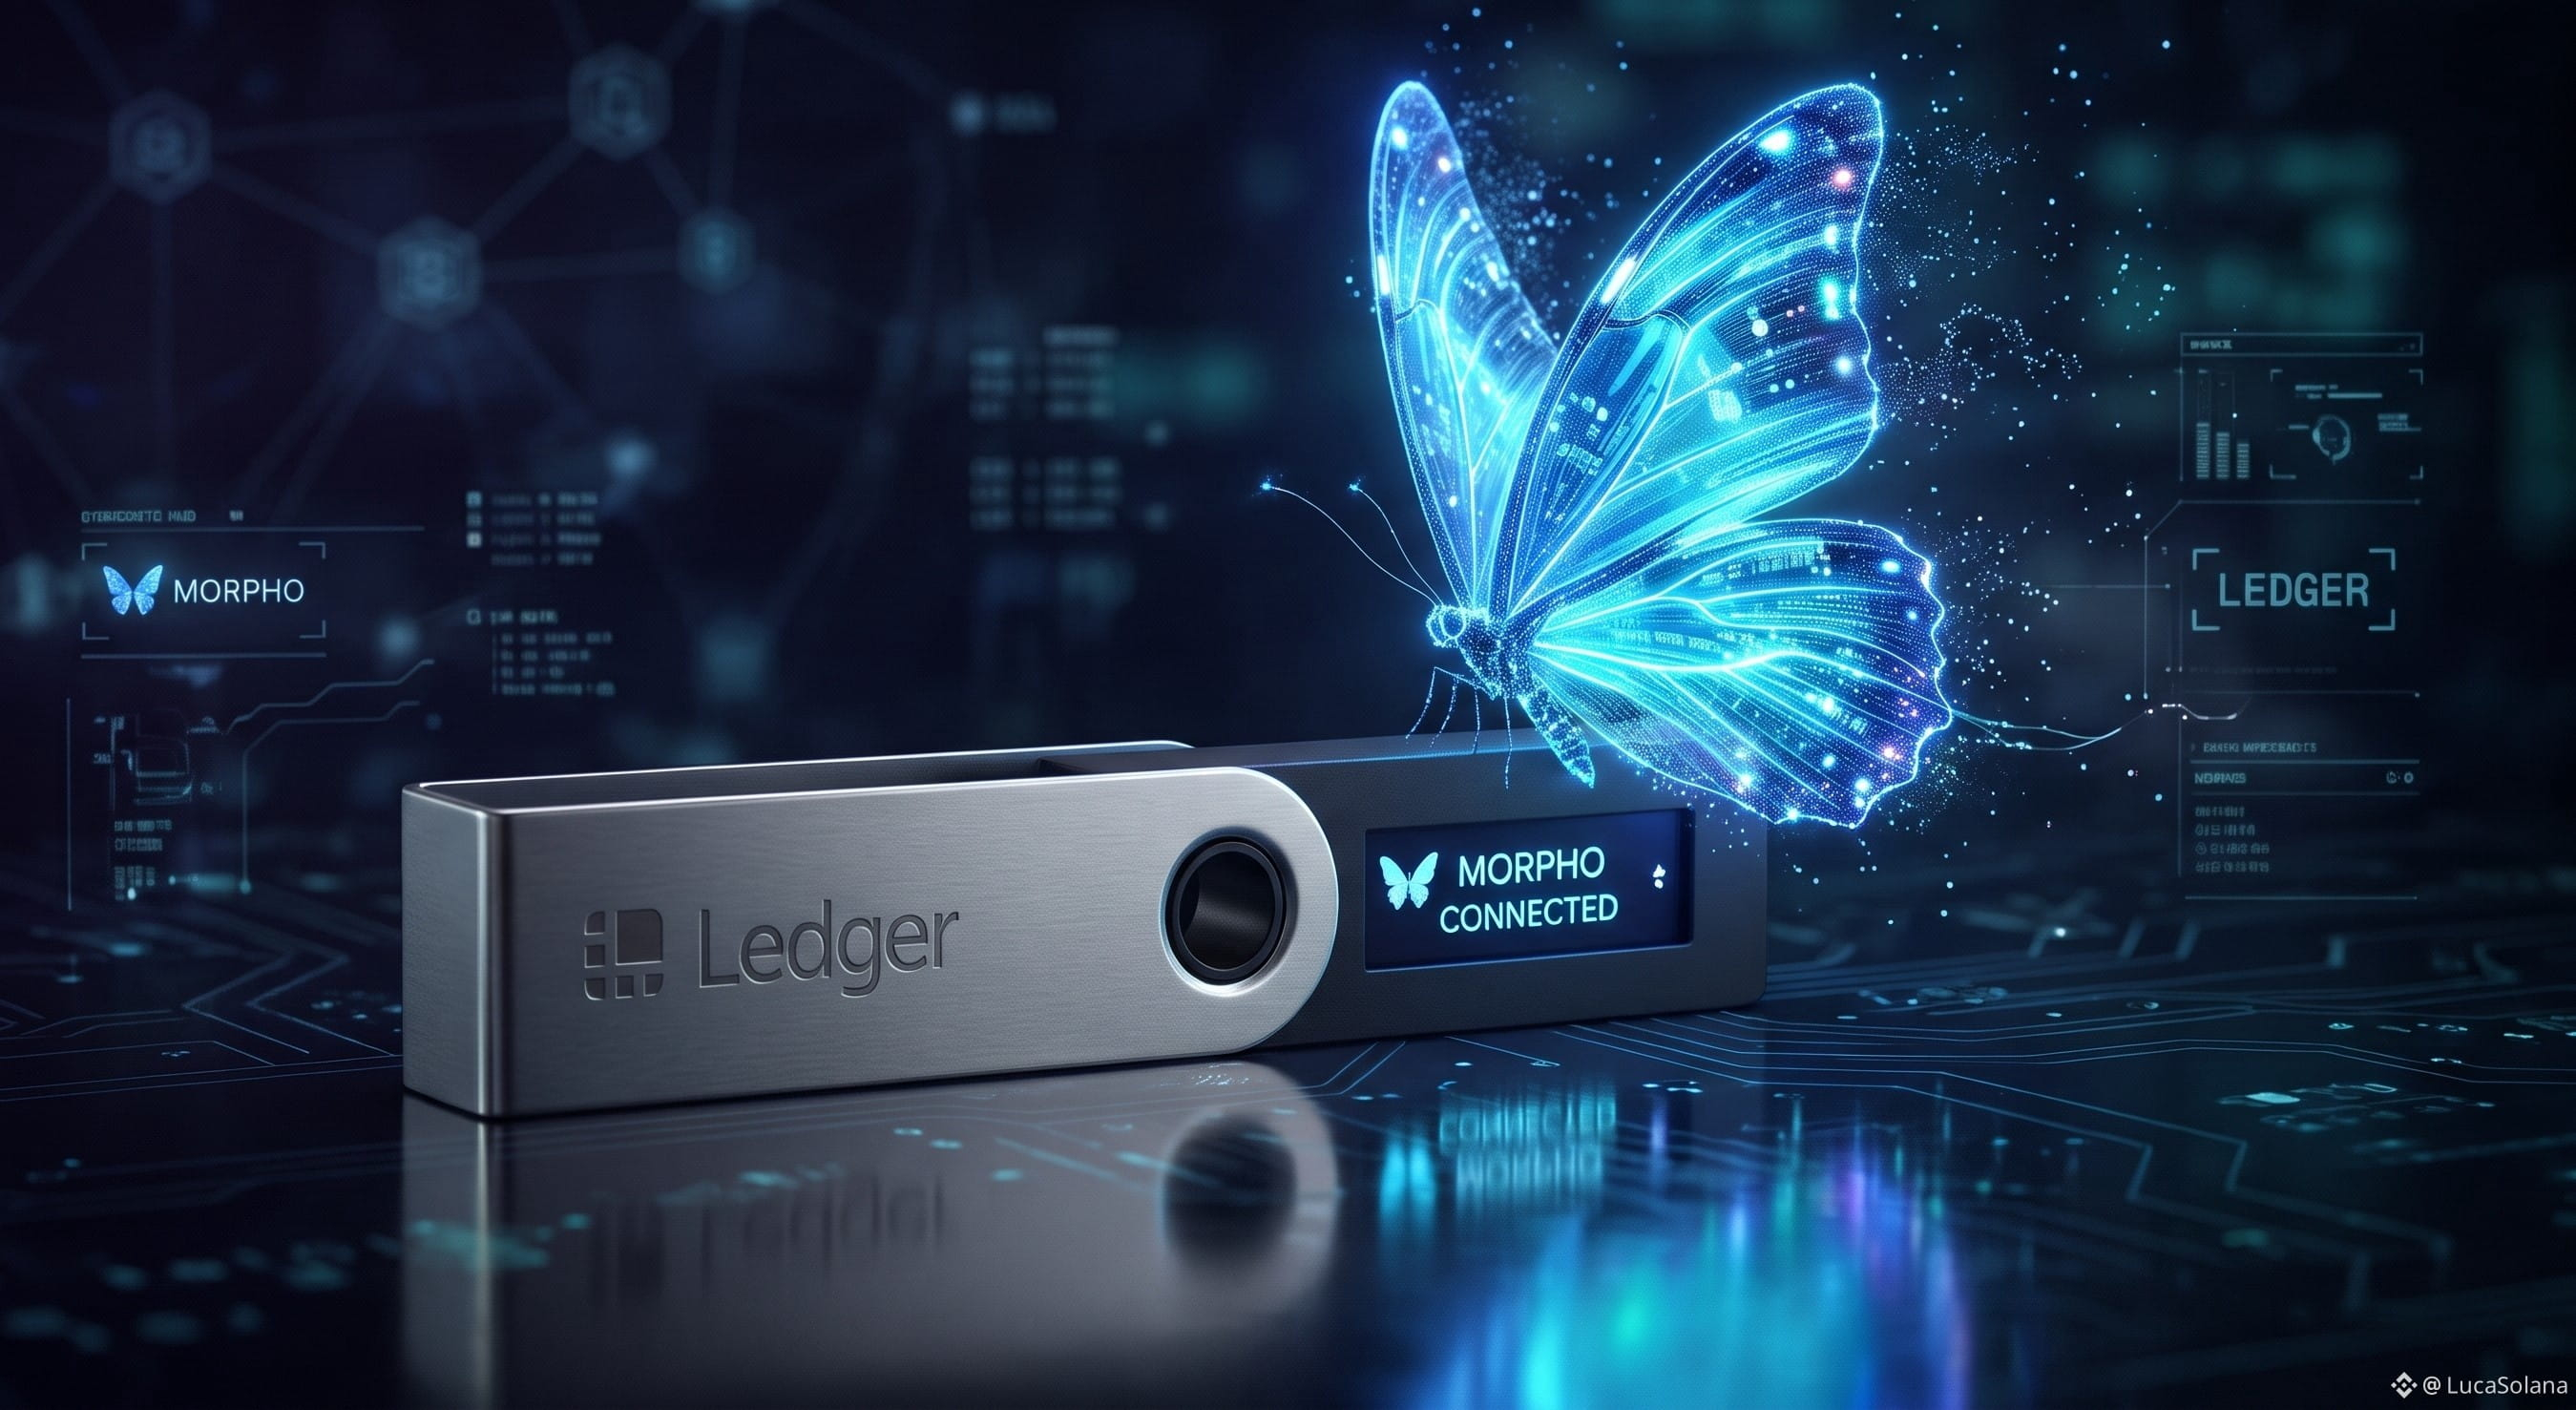
Ledgerでは、ハードウェアウォレットから#Morpho に直接アクセスできるようになりました。
ブラウザー拡張機能も仲介ウォレットも必要ありません。#Ledger をUSBまたはBluetoothで接続すれば、預け入れ、借り入れ、Vaultなど、何に署名しているのかを画面ではっきり確認でき、秘密鍵はデバイス内に保管されます。
Morphoは、このダイレクトアクセスプログラムに対応した初のレンディングプロトコルです。DeFiで悩みの種だったブラインド署名の問題を、確かに改善してくれます。
Morphoを使っている方や、自己管理型のレンディングに資金を入れている方は、試してみる価値があります。
DYORを忘れず、自己責任でご利用ください。それでも、よりすっきりした体験だと感じます。
Ledgerでは、ハードウェアウォレットから#Morpho に直接アクセスできるようになりました。
ブラウザー拡張機能も仲介ウォレットも必要ありません。#Ledger をUSBまたはBluetoothで接続すれば、預け入れ、借り入れ、Vaultなど、何に署名しているのかを画面ではっきり確認でき、秘密鍵はデバイス内に保管されます。
Morphoは、このダイレクトアクセスプログラムに対応した初のレンディングプロトコルです。DeFiで悩みの種だったブラインド署名の問題を、確かに改善してくれます。
Morphoを使っている方や、自己管理型のレンディングに資金を入れている方は、試してみる価値があります。
DYORを忘れず、自己責任でご利用ください。それでも、よりすっきりした体験だと感じます。
ブラウザー拡張機能も仲介ウォレットも必要ありません。#Ledger をUSBまたはBluetoothで接続すれば、預け入れ、借り入れ、Vaultなど、何に署名しているのかを画面ではっきり確認でき、秘密鍵はデバイス内に保管されます。
Morphoは、このダイレクトアクセスプログラムに対応した初のレンディングプロトコルです。DeFiで悩みの種だったブラインド署名の問題を、確かに改善してくれます。
Morphoを使っている方や、自己管理型のレンディングに資金を入れている方は、試してみる価値があります。
DYORを忘れず、自己責任でご利用ください。それでも、よりすっきりした体験だと感じます。
1
518

·
--
警察を名乗る電話に、本物のLedgerメールまで添えて――この手口が今日、ニュースに
本日、CoinEditionは、よくある偽リンク詐欺より一段手の込んだ、新たな詐欺の手口を報じました。まず、探偵を名乗る人物から電話があり、捜査の過程であなたのパスポートや身分証、パスワード、ウォレットのリカバリー情報が見つかったと言います。最近どこへ行ったか、暗号資産を使ったことがあるかなどを尋ねた後、専門家にウォレットが侵害されていないか確認してもらうと言うのです。
この電話を信じさせるのは、その直後にLedgerの公式システムから届く自動メールです。詐欺師があなたのメールアドレスを使ってLedgerのカスタマーサポートシステムに問い合わせチケットを作成すると、システムから本物のメールが自動送信されます。電話の相手はその本物のメールを証拠に、「ほら、公式からメールが届いているでしょう。私も本物です」と主張します。電話を受けた人の中には、発信者番号が警察署のように見えたため、自分で別途電話して確認したところ、そんな名前の警察官はいないと言われた人もいました。また、その後に2本目の電話がかかってきて、今度はLedgerの担当者を名乗ったという人もいます。
まず、ここで明確にしておくべきことがあります。現時点では、これらはすべてフォーラム上でユーザーが語った体験談であり、被害者数や被害額について公式な確認はありません。すでに大規模な事件として確定したかのように書くことはできません。ただし、この手口そのものは個人投資家も覚えておく価値があります。私たちが普段、本物かどうかを判断する際に頼りにしているもの――本物のメールと本物らしく見える発信者番号――を利用して、警戒心を解かせようとするからです。
報道によると、Ledgerの立場は明確です。電話でのカスタマーサポートは提供しておらず、24個のリカバリーフレーズを尋ねる電話をかけることもありません。詐欺師が本当に狙っているのは、この24個の単語です。電話口で読み上げさせる場合もあれば、よく似た診断ページやリカバリーページに誘導し、そこに入力させる場合もあります。この24個の単語を手に入れた人は、どの端末からでもウォレットの資産をすべて移動させることができます。
個人投資家がすぐに実践できる対策は3つあります。1つ目。事前に約束していない電話で、捜査やウォレット情報の流出、緊急のセキュリティ確認について話が出たら、まず電話を切りましょう。相手から送られたリンクは開かず、「サポート担当」だという人への転送にも応じないでください。2つ目。確認したい場合は別の端末を使い、公式サイトに掲載されている窓口からLedgerに連絡するか、警察署の公開連絡先を自分で調べて確認しましょう。電話で教えられた番号やリンクは使わないでください。3つ目。リカバリーフレーズをウェブページに入力したり、誰かに読み上げたりしてしまった場合は、そのウォレットはすでに侵害されたものと考えましょう。安全な端末で新しいリカバリーフレーズを使って新しいウォレットを作成し、残っている資産をできるだけ早く移してください。Ledgerを装った詐欺が疑われる場合は、phishing@ledger.frに報告できます。
本物のメールが届いたからといって、電話も本物とは限りません。信頼できる証拠でさえ詐欺師に悪用されることがある――これは偽リンクそのもの以上に警戒すべき点です。
公式や警察を名乗り、いきなりあなたのウォレットについて話し始める電話を受けたことはありますか?そのとき、どう対応しましたか?
—— web3養分のシャオカイ
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、11月4日付のCoinEditionの報道および記事内で引用されたユーザーの体験談とLedgerの公式見解です。
#Ledger #防骗 #助记词 #電話詐欺
警察を名乗る電話に、本物のLedgerメールまで添えて――この手口が今日、ニュースに
本日、CoinEditionは、よくある偽リンク詐欺より一段手の込んだ、新たな詐欺の手口を報じました。まず、探偵を名乗る人物から電話があり、捜査の過程であなたのパスポートや身分証、パスワード、ウォレットのリカバリー情報が見つかったと言います。最近どこへ行ったか、暗号資産を使ったことがあるかなどを尋ねた後、専門家にウォレットが侵害されていないか確認してもらうと言うのです。
この電話を信じさせるのは、その直後にLedgerの公式システムから届く自動メールです。詐欺師があなたのメールアドレスを使ってLedgerのカスタマーサポートシステムに問い合わせチケットを作成すると、システムから本物のメールが自動送信されます。電話の相手はその本物のメールを証拠に、「ほら、公式からメールが届いているでしょう。私も本物です」と主張します。電話を受けた人の中には、発信者番号が警察署のように見えたため、自分で別途電話して確認したところ、そんな名前の警察官はいないと言われた人もいました。また、その後に2本目の電話がかかってきて、今度はLedgerの担当者を名乗ったという人もいます。
まず、ここで明確にしておくべきことがあります。現時点では、これらはすべてフォーラム上でユーザーが語った体験談であり、被害者数や被害額について公式な確認はありません。すでに大規模な事件として確定したかのように書くことはできません。ただし、この手口そのものは個人投資家も覚えておく価値があります。私たちが普段、本物かどうかを判断する際に頼りにしているもの――本物のメールと本物らしく見える発信者番号――を利用して、警戒心を解かせようとするからです。
報道によると、Ledgerの立場は明確です。電話でのカスタマーサポートは提供しておらず、24個のリカバリーフレーズを尋ねる電話をかけることもありません。詐欺師が本当に狙っているのは、この24個の単語です。電話口で読み上げさせる場合もあれば、よく似た診断ページやリカバリーページに誘導し、そこに入力させる場合もあります。この24個の単語を手に入れた人は、どの端末からでもウォレットの資産をすべて移動させることができます。
個人投資家がすぐに実践できる対策は3つあります。1つ目。事前に約束していない電話で、捜査やウォレット情報の流出、緊急のセキュリティ確認について話が出たら、まず電話を切りましょう。相手から送られたリンクは開かず、「サポート担当」だという人への転送にも応じないでください。2つ目。確認したい場合は別の端末を使い、公式サイトに掲載されている窓口からLedgerに連絡するか、警察署の公開連絡先を自分で調べて確認しましょう。電話で教えられた番号やリンクは使わないでください。3つ目。リカバリーフレーズをウェブページに入力したり、誰かに読み上げたりしてしまった場合は、そのウォレットはすでに侵害されたものと考えましょう。安全な端末で新しいリカバリーフレーズを使って新しいウォレットを作成し、残っている資産をできるだけ早く移してください。Ledgerを装った詐欺が疑われる場合は、phishing@ledger.frに報告できます。
本物のメールが届いたからといって、電話も本物とは限りません。信頼できる証拠でさえ詐欺師に悪用されることがある――これは偽リンクそのもの以上に警戒すべき点です。
公式や警察を名乗り、いきなりあなたのウォレットについて話し始める電話を受けたことはありますか?そのとき、どう対応しましたか?
—— web3養分のシャオカイ
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、11月4日付のCoinEditionの報道および記事内で引用されたユーザーの体験談とLedgerの公式見解です。
#Ledger #防骗 #助记词 #電話詐欺
本日、CoinEditionは、よくある偽リンク詐欺より一段手の込んだ、新たな詐欺の手口を報じました。まず、探偵を名乗る人物から電話があり、捜査の過程であなたのパスポートや身分証、パスワード、ウォレットのリカバリー情報が見つかったと言います。最近どこへ行ったか、暗号資産を使ったことがあるかなどを尋ねた後、専門家にウォレットが侵害されていないか確認してもらうと言うのです。
この電話を信じさせるのは、その直後にLedgerの公式システムから届く自動メールです。詐欺師があなたのメールアドレスを使ってLedgerのカスタマーサポートシステムに問い合わせチケットを作成すると、システムから本物のメールが自動送信されます。電話の相手はその本物のメールを証拠に、「ほら、公式からメールが届いているでしょう。私も本物です」と主張します。電話を受けた人の中には、発信者番号が警察署のように見えたため、自分で別途電話して確認したところ、そんな名前の警察官はいないと言われた人もいました。また、その後に2本目の電話がかかってきて、今度はLedgerの担当者を名乗ったという人もいます。
まず、ここで明確にしておくべきことがあります。現時点では、これらはすべてフォーラム上でユーザーが語った体験談であり、被害者数や被害額について公式な確認はありません。すでに大規模な事件として確定したかのように書くことはできません。ただし、この手口そのものは個人投資家も覚えておく価値があります。私たちが普段、本物かどうかを判断する際に頼りにしているもの――本物のメールと本物らしく見える発信者番号――を利用して、警戒心を解かせようとするからです。
報道によると、Ledgerの立場は明確です。電話でのカスタマーサポートは提供しておらず、24個のリカバリーフレーズを尋ねる電話をかけることもありません。詐欺師が本当に狙っているのは、この24個の単語です。電話口で読み上げさせる場合もあれば、よく似た診断ページやリカバリーページに誘導し、そこに入力させる場合もあります。この24個の単語を手に入れた人は、どの端末からでもウォレットの資産をすべて移動させることができます。
個人投資家がすぐに実践できる対策は3つあります。1つ目。事前に約束していない電話で、捜査やウォレット情報の流出、緊急のセキュリティ確認について話が出たら、まず電話を切りましょう。相手から送られたリンクは開かず、「サポート担当」だという人への転送にも応じないでください。2つ目。確認したい場合は別の端末を使い、公式サイトに掲載されている窓口からLedgerに連絡するか、警察署の公開連絡先を自分で調べて確認しましょう。電話で教えられた番号やリンクは使わないでください。3つ目。リカバリーフレーズをウェブページに入力したり、誰かに読み上げたりしてしまった場合は、そのウォレットはすでに侵害されたものと考えましょう。安全な端末で新しいリカバリーフレーズを使って新しいウォレットを作成し、残っている資産をできるだけ早く移してください。Ledgerを装った詐欺が疑われる場合は、phishing@ledger.frに報告できます。
本物のメールが届いたからといって、電話も本物とは限りません。信頼できる証拠でさえ詐欺師に悪用されることがある――これは偽リンクそのもの以上に警戒すべき点です。
公式や警察を名乗り、いきなりあなたのウォレットについて話し始める電話を受けたことはありますか?そのとき、どう対応しましたか?
—— web3養分のシャオカイ
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、11月4日付のCoinEditionの報道および記事内で引用されたユーザーの体験談とLedgerの公式見解です。
#Ledger #防骗 #助记词 #電話詐欺
60

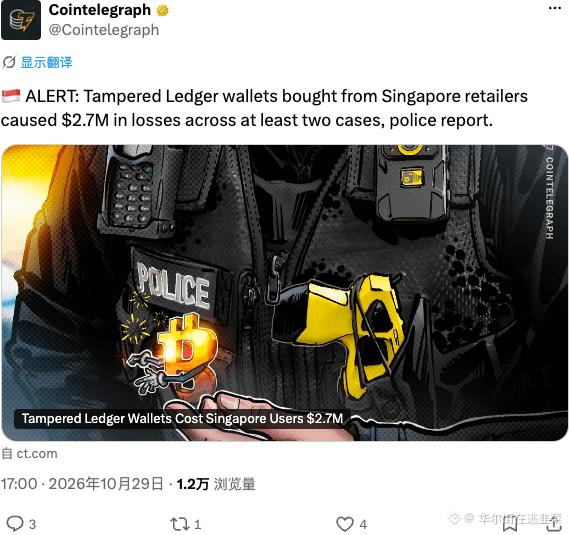
シンガポール、9月からLedgerが改ざんされていたことを発見 韓国は暗号資産税を再び延期
- シンガポール警察が確認:9月10日以降、改ざんされたLedgerデバイスが市場に出回っていた。
- この情報が公表されたのは、その1か月後だった。
- 韓国の議員らは、暗号資産税法の施行を再び延期する見込み。
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
シンガポール、9月からLedgerが改ざんされていたことを発見 韓国は暗号資産税を再び延期
- シンガポール警察が確認:9月10日以降、改ざんされたLedgerデバイスが市場に出回っていた。
- この情報が公表されたのは、その1か月後だった。
- 韓国の議員らは、暗号資産税法の施行を再び延期する見込み。
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
- シンガポール警察が確認:9月10日以降、改ざんされたLedgerデバイスが市場に出回っていた。
- この情報が公表されたのは、その1か月後だった。
- 韓国の議員らは、暗号資産税法の施行を再び延期する見込み。
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
出典:CoinTelegraph
192

·
--
ブリッシュ
S$350万。シンガポールの普通の店で買ったLedgerウォレットで、人々が失った金額だ。
警察によると、9月10日以降、少なくとも2件の被害があった。気になるのは金額よりも、むしろ売り場だ。
- シンガポールの小売店。「棚から取った新品の箱」だからといって、もう何も保証されない。
- Ledger自身の説明によると、インプラントはセットアップ中に画面に表示される24語を読み取り、LTE経由で送信する。手順を正しく踏んでも、もうアウト。
- 10月13日、Ledgerはこの地域の7カ国で再販業者経由の販売を停止した。この2人には遅すぎた。
そう、S$ は米ドルではなくシンガポールドル。見出しではそこが抜け落ちている。
警察のアドバイスはシンプルだ。不審なデバイスにはリカバリーフレーズを入力しない。漏れた可能性があるなら、新しいウォレット、新しいフレーズ、信頼できるデバイスを使う。つまり今後は、箱を開ける前にどこで買ったか確認しないといけない。
特定の立場はない。金額がS$350万を超えるか、続報をチェックしている。更新があれば分析する。暗号資産をコールドウォレットで保管しているならフォローして。
#Ledger #CryptoSecurity
S$350万。シンガポールの普通の店で買ったLedgerウォレットで、人々が失った金額だ。
警察によると、9月10日以降、少なくとも2件の被害があった。気になるのは金額よりも、むしろ売り場だ。
- シンガポールの小売店。「棚から取った新品の箱」だからといって、もう何も保証されない。
- Ledger自身の説明によると、インプラントはセットアップ中に画面に表示される24語を読み取り、LTE経由で送信する。手順を正しく踏んでも、もうアウト。
- 10月13日、Ledgerはこの地域の7カ国で再販業者経由の販売を停止した。この2人には遅すぎた。
そう、S$ は米ドルではなくシンガポールドル。見出しではそこが抜け落ちている。
警察のアドバイスはシンプルだ。不審なデバイスにはリカバリーフレーズを入力しない。漏れた可能性があるなら、新しいウォレット、新しいフレーズ、信頼できるデバイスを使う。つまり今後は、箱を開ける前にどこで買ったか確認しないといけない。
特定の立場はない。金額がS$350万を超えるか、続報をチェックしている。更新があれば分析する。暗号資産をコールドウォレットで保管しているならフォローして。
#Ledger #CryptoSecurity
警察によると、9月10日以降、少なくとも2件の被害があった。気になるのは金額よりも、むしろ売り場だ。
- シンガポールの小売店。「棚から取った新品の箱」だからといって、もう何も保証されない。
- Ledger自身の説明によると、インプラントはセットアップ中に画面に表示される24語を読み取り、LTE経由で送信する。手順を正しく踏んでも、もうアウト。
- 10月13日、Ledgerはこの地域の7カ国で再販業者経由の販売を停止した。この2人には遅すぎた。
そう、S$ は米ドルではなくシンガポールドル。見出しではそこが抜け落ちている。
警察のアドバイスはシンプルだ。不審なデバイスにはリカバリーフレーズを入力しない。漏れた可能性があるなら、新しいウォレット、新しいフレーズ、信頼できるデバイスを使う。つまり今後は、箱を開ける前にどこで買ったか確認しないといけない。
特定の立場はない。金額がS$350万を超えるか、続報をチェックしている。更新があれば分析する。暗号資産をコールドウォレットで保管しているならフォローして。
#Ledger #CryptoSecurity
171
ハードウェアウォレットは「買えば安全」というお守りのように思われがちだが、今回シンガポールがそれに強烈な一撃を食らわせた。
シンガポール警察によると、9月10日以降、少なくとも2件の事件が発生。被害者が現地の実店舗で購入したLedgerのデバイスに悪意ある部品が仕込まれており、リカバリーフレーズや秘密鍵を盗み取れる状態だった。被害額は合計で約350万シンガポールドル、約270万米ドルに上る。
重要なのはLedgerのチップがどれだけ頑丈かではない。その機器が自分の手元に届くまで、何人の手を経てきたかだ。コールドウォレットが防げるのはオンライン上のハッカーであって、流通経路にいる人間ではない。安さにつられて中古品を買ったり、「正規販売店」やネット通販の小規模業者で割引品を買ったりして、数十ドルを節約するために、保有資産すべてを見知らぬ仲介業者に委ねることになる。
もうひとつ、かなり印象の悪い点がある。最初の被害届が出たのは9月10日で、Ledgerが公に警告したのは10月9日。その間、ほぼ1か月もあった。その後になってようやく、東南アジアの販売業者に販売停止を呼びかけた。この1か月の間に店で買った人たちの責任は誰が取るのか?
ついでに、情報を転載しているアカウントにもひと言。いくつかは350万シンガポールドルをそのまま350万米ドルと書いていた。確認するより「JUST IN」と速報するのが先らしい。
自分の対策はシンプルだ。公式ルートからのみ購入し、開封時にパッケージを確認する。あらかじめ設定されたリカバリーフレーズが入っている端末は、すぐ返品する。リカバリーフレーズは必ず自分で端末上に生成するものだ。誰かがあらかじめ用意したものを渡してきたら、その人は泥棒だ。非公式ルートで購入したことがある人は、迷わず新しい端末で新しいリカバリーフレーズを生成し、コインを移そう。
#硬件钱包 #Ledger
ハードウェアウォレットは「買えば安全」というお守りのように思われがちだが、今回シンガポールがそれに強烈な一撃を食らわせた。
シンガポール警察によると、9月10日以降、少なくとも2件の事件が発生。被害者が現地の実店舗で購入したLedgerのデバイスに悪意ある部品が仕込まれており、リカバリーフレーズや秘密鍵を盗み取れる状態だった。被害額は合計で約350万シンガポールドル、約270万米ドルに上る。
重要なのはLedgerのチップがどれだけ頑丈かではない。その機器が自分の手元に届くまで、何人の手を経てきたかだ。コールドウォレットが防げるのはオンライン上のハッカーであって、流通経路にいる人間ではない。安さにつられて中古品を買ったり、「正規販売店」やネット通販の小規模業者で割引品を買ったりして、数十ドルを節約するために、保有資産すべてを見知らぬ仲介業者に委ねることになる。
もうひとつ、かなり印象の悪い点がある。最初の被害届が出たのは9月10日で、Ledgerが公に警告したのは10月9日。その間、ほぼ1か月もあった。その後になってようやく、東南アジアの販売業者に販売停止を呼びかけた。この1か月の間に店で買った人たちの責任は誰が取るのか?
ついでに、情報を転載しているアカウントにもひと言。いくつかは350万シンガポールドルをそのまま350万米ドルと書いていた。確認するより「JUST IN」と速報するのが先らしい。
自分の対策はシンプルだ。公式ルートからのみ購入し、開封時にパッケージを確認する。あらかじめ設定されたリカバリーフレーズが入っている端末は、すぐ返品する。リカバリーフレーズは必ず自分で端末上に生成するものだ。誰かがあらかじめ用意したものを渡してきたら、その人は泥棒だ。非公式ルートで購入したことがある人は、迷わず新しい端末で新しいリカバリーフレーズを生成し、コインを移そう。
#硬件钱包 #Ledger
シンガポール警察によると、9月10日以降、少なくとも2件の事件が発生。被害者が現地の実店舗で購入したLedgerのデバイスに悪意ある部品が仕込まれており、リカバリーフレーズや秘密鍵を盗み取れる状態だった。被害額は合計で約350万シンガポールドル、約270万米ドルに上る。
重要なのはLedgerのチップがどれだけ頑丈かではない。その機器が自分の手元に届くまで、何人の手を経てきたかだ。コールドウォレットが防げるのはオンライン上のハッカーであって、流通経路にいる人間ではない。安さにつられて中古品を買ったり、「正規販売店」やネット通販の小規模業者で割引品を買ったりして、数十ドルを節約するために、保有資産すべてを見知らぬ仲介業者に委ねることになる。
もうひとつ、かなり印象の悪い点がある。最初の被害届が出たのは9月10日で、Ledgerが公に警告したのは10月9日。その間、ほぼ1か月もあった。その後になってようやく、東南アジアの販売業者に販売停止を呼びかけた。この1か月の間に店で買った人たちの責任は誰が取るのか?
ついでに、情報を転載しているアカウントにもひと言。いくつかは350万シンガポールドルをそのまま350万米ドルと書いていた。確認するより「JUST IN」と速報するのが先らしい。
自分の対策はシンプルだ。公式ルートからのみ購入し、開封時にパッケージを確認する。あらかじめ設定されたリカバリーフレーズが入っている端末は、すぐ返品する。リカバリーフレーズは必ず自分で端末上に生成するものだ。誰かがあらかじめ用意したものを渡してきたら、その人は泥棒だ。非公式ルートで購入したことがある人は、迷わず新しい端末で新しいリカバリーフレーズを生成し、コインを移そう。
#硬件钱包 #Ledger
5
·
--
シンガポール警察が正式発表:Ledgerの不正改造事件は、ネット上で広く知られるようになる1か月前に発生していた。
シンガポール警察は10月28日午後、9月10日以降、少なくとも2件の被害届を受理し、被害総額は約350万シンガポールドル(約270万米ドル)に上ると発表した。
不正に細工された端末はシンガポールの一部小売店で販売されていた。中には、リカバリーフレーズや秘密鍵を盗み、本人の承認なしに暗号資産を送金できる悪意あるハードウェアが仕込まれていた。
最も胸が痛むのは、事件の時系列だ。9月10日にはすでに被害届が出されていたのに、ネット上で大きく広まったのは10月9日。この1か月の間に、問題のある端末を使っていた人はほかに何人いたのだろう。
『ストレーツ・タイムズ』によると、アナリストの推計では、事件全体の被害額は累計で8,600万米ドルを超えており、これは孤立した事例ではない。
私ならこうする。小売店で購入したLedgerを持っているなら、まずリカバリーフレーズを入力しないこと。取引にも使わないこと。改ざんの疑いがある場合は、暗号資産を新品の端末で新たに作成したウォレットに移す。
この判断を覆す条件はひとつだけ。警察またはLedgerが影響を受けた製品のロット一覧を公表し、自分の端末が該当しないと確認できることだ。
ハードウェアウォレットを買うなら、公式サイトから直接配送してもらう? それとも、手軽さを優先して地元の店で在庫品を買う?
$BTC $ETH $SOL
#硬件钱包 #Ledger
シンガポール警察が正式発表:Ledgerの不正改造事件は、ネット上で広く知られるようになる1か月前に発生していた。
シンガポール警察は10月28日午後、9月10日以降、少なくとも2件の被害届を受理し、被害総額は約350万シンガポールドル(約270万米ドル)に上ると発表した。
不正に細工された端末はシンガポールの一部小売店で販売されていた。中には、リカバリーフレーズや秘密鍵を盗み、本人の承認なしに暗号資産を送金できる悪意あるハードウェアが仕込まれていた。
最も胸が痛むのは、事件の時系列だ。9月10日にはすでに被害届が出されていたのに、ネット上で大きく広まったのは10月9日。この1か月の間に、問題のある端末を使っていた人はほかに何人いたのだろう。
『ストレーツ・タイムズ』によると、アナリストの推計では、事件全体の被害額は累計で8,600万米ドルを超えており、これは孤立した事例ではない。
私ならこうする。小売店で購入したLedgerを持っているなら、まずリカバリーフレーズを入力しないこと。取引にも使わないこと。改ざんの疑いがある場合は、暗号資産を新品の端末で新たに作成したウォレットに移す。
この判断を覆す条件はひとつだけ。警察またはLedgerが影響を受けた製品のロット一覧を公表し、自分の端末が該当しないと確認できることだ。
ハードウェアウォレットを買うなら、公式サイトから直接配送してもらう? それとも、手軽さを優先して地元の店で在庫品を買う?
$BTC $ETH $SOL
#硬件钱包 #Ledger
シンガポール警察は10月28日午後、9月10日以降、少なくとも2件の被害届を受理し、被害総額は約350万シンガポールドル(約270万米ドル)に上ると発表した。
不正に細工された端末はシンガポールの一部小売店で販売されていた。中には、リカバリーフレーズや秘密鍵を盗み、本人の承認なしに暗号資産を送金できる悪意あるハードウェアが仕込まれていた。
最も胸が痛むのは、事件の時系列だ。9月10日にはすでに被害届が出されていたのに、ネット上で大きく広まったのは10月9日。この1か月の間に、問題のある端末を使っていた人はほかに何人いたのだろう。
『ストレーツ・タイムズ』によると、アナリストの推計では、事件全体の被害額は累計で8,600万米ドルを超えており、これは孤立した事例ではない。
私ならこうする。小売店で購入したLedgerを持っているなら、まずリカバリーフレーズを入力しないこと。取引にも使わないこと。改ざんの疑いがある場合は、暗号資産を新品の端末で新たに作成したウォレットに移す。
この判断を覆す条件はひとつだけ。警察またはLedgerが影響を受けた製品のロット一覧を公表し、自分の端末が該当しないと確認できることだ。
ハードウェアウォレットを買うなら、公式サイトから直接配送してもらう? それとも、手軽さを優先して地元の店で在庫品を買う?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
シンガポール警察は10月28日、9月10日以降に少なくとも2件の被害が確認されたとして、注意を呼びかけました。ユーザーが現地の一部小売店で改ざんされたLedgerハードウェアウォレットを購入し、被害総額は約350万シンガポールドルに上っています。
デバイスには悪意のあるハードウェアが追加されており、初期設定時にシードフレーズや秘密鍵を盗み取ることができ、資産はその後、ひそかに送金されました。
Ledgerによると、チップ、システム、サーバーへの侵害はなく、問題は販売経路にあったとのことです。東南アジアと香港の計7地域で販売を停止しました。オンチェーン分析では、全体の損失額は8,600万ドルを超える可能性があると推定されていますが、Ledgerはこの数字を確認していません。
ハードウェアウォレットは公式販売経路からのみ購入し、疑わしいデバイスにはシードフレーズを入力しないでください。漏えいが疑われる場合は、新しいデバイスで新たなシードフレーズを生成し、資産を移してください。$BTC は現在約79,760(24時間で-1.4%)です。
#硬件钱包安全 #Ledger #暗号資産のセキュリティ
シンガポール警察は10月28日、9月10日以降に少なくとも2件の被害が確認されたとして、注意を呼びかけました。ユーザーが現地の一部小売店で改ざんされたLedgerハードウェアウォレットを購入し、被害総額は約350万シンガポールドルに上っています。
デバイスには悪意のあるハードウェアが追加されており、初期設定時にシードフレーズや秘密鍵を盗み取ることができ、資産はその後、ひそかに送金されました。
Ledgerによると、チップ、システム、サーバーへの侵害はなく、問題は販売経路にあったとのことです。東南アジアと香港の計7地域で販売を停止しました。オンチェーン分析では、全体の損失額は8,600万ドルを超える可能性があると推定されていますが、Ledgerはこの数字を確認していません。
ハードウェアウォレットは公式販売経路からのみ購入し、疑わしいデバイスにはシードフレーズを入力しないでください。漏えいが疑われる場合は、新しいデバイスで新たなシードフレーズを生成し、資産を移してください。$BTC は現在約79,760(24時間で-1.4%)です。
#硬件钱包安全 #Ledger #暗号資産のセキュリティ
デバイスには悪意のあるハードウェアが追加されており、初期設定時にシードフレーズや秘密鍵を盗み取ることができ、資産はその後、ひそかに送金されました。
Ledgerによると、チップ、システム、サーバーへの侵害はなく、問題は販売経路にあったとのことです。東南アジアと香港の計7地域で販売を停止しました。オンチェーン分析では、全体の損失額は8,600万ドルを超える可能性があると推定されていますが、Ledgerはこの数字を確認していません。
ハードウェアウォレットは公式販売経路からのみ購入し、疑わしいデバイスにはシードフレーズを入力しないでください。漏えいが疑われる場合は、新しいデバイスで新たなシードフレーズを生成し、資産を移してください。$BTC は現在約79,760(24時間で-1.4%)です。
#硬件钱包安全 #Ledger #暗号資産のセキュリティ
156
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HuangExitNvidiaStrategyInFocus
閲覧回数 73,988
882人が討論中
2
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 668,427
5,167人が討論中
3
#BitMineReports$6.3BNetLossForFiscal2026
閲覧回数 9,395
113人が討論中
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
閲覧回数 28,112
385人が討論中
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
閲覧回数 2,607
41人が討論中
6
#CoreWeaveJumps10%On168%RevenueGrowth
閲覧回数 178,040
1,625人が討論中
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
閲覧回数 84,770
258人が討論中
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
閲覧回数 49,408
561人が討論中
9
#TradFiForBeginners
閲覧回数 527,070
3,673人が討論中
10
#USJoblessClaimsRise
閲覧回数 19.1M
7,782人が討論中