

#electrum
electrum
閲覧回数 10,661
73人が討論中
注目
最新

🔐 Electrumで取引を加速すると、ハッカーに送金してしまうかも?
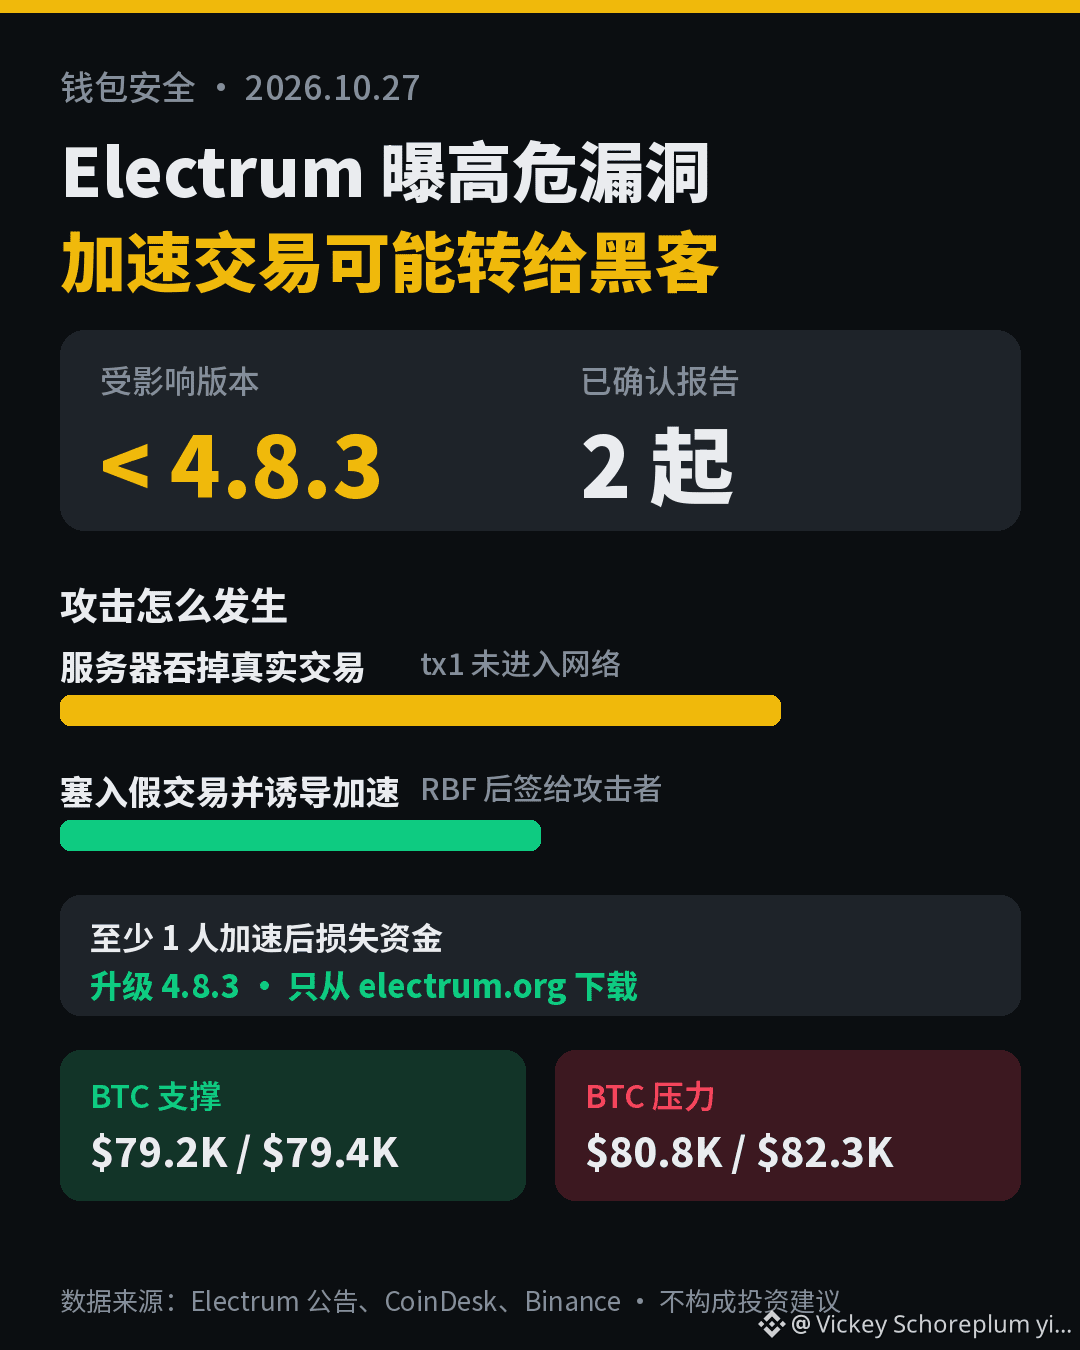
老舗ビットコインウォレットのElectrumは10月24日、重大な脆弱性を修正するセキュリティアップデート4.8.3を公開しました。悪意あるサーバーが、ブロードキャストしたばかりの取引を「握りつぶし」、送金先アドレスが差し替えられた偽の取引をウォレットに表示する可能性があります。RBFで加速しようとすると、ウォレットが攻撃者宛ての本物の取引に署名してしまいます。
📋 攻撃の仕組み
• tx1をブロードキャストしても、悪意あるサーバーが転送せず、実際の取引はビットコインネットワークに届かない
• サーバーが競合するtx2をウォレットに送り込む。送金先アドレスは攻撃者のものに差し替えられており、署名も無効だが、旧バージョンは検証しない
• 偽の取引の手数料は0で、「詰まっている」ように見せかけ、加速するよう誘導する
• 加速するとElectrumが有効な取引に署名し、資金が攻撃者に送られる
⚠️ すでに被害が発生
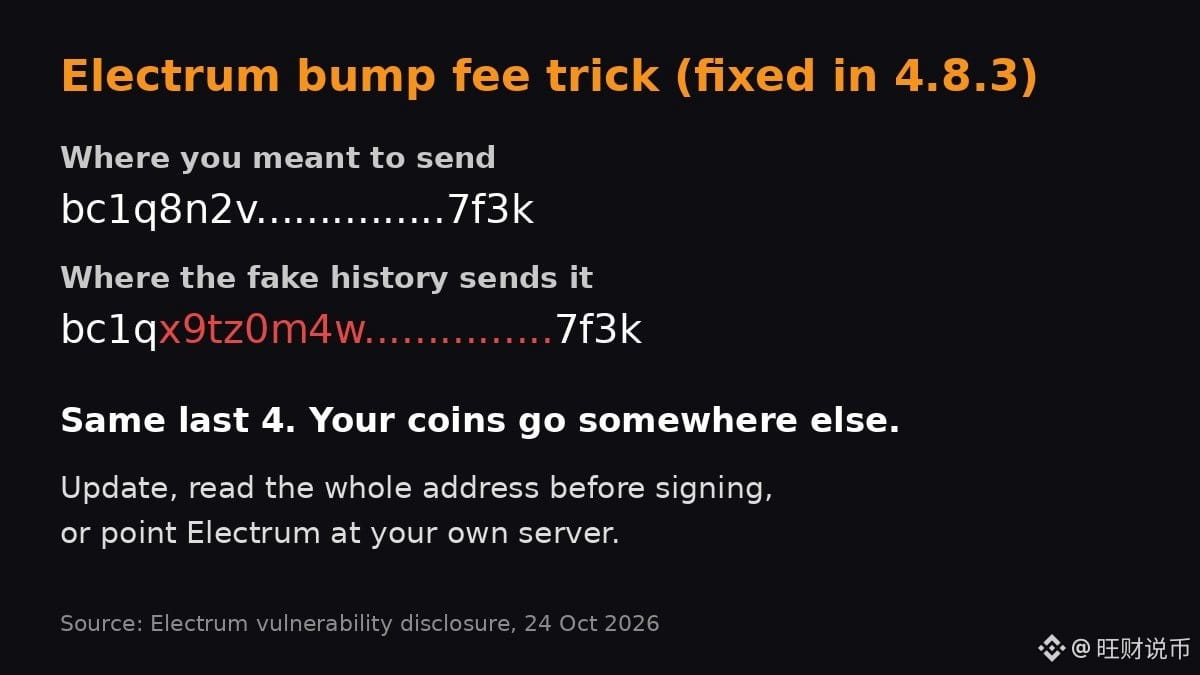
開発者にはユーザーから2件の報告が届いています(10月11日、10月18日)。そのうち1人は、偽の取引を加速した後に資金を失いました。攻撃者のアドレスは末尾4桁が本物のアドレスと一致しており、先頭と末尾だけを見ても見分けるのは困難です。被害総額は公表されていません。
🛡️ 対策
• 4.8.3より前のすべてのバージョンが影響を受けます。4.8.3にアップデートし、ダウンロードはelectrum.orgからのみ行ってください
• 加速(RBF)する前に、すべての出力先アドレスと金額を十分に確認してください
• 自分が信頼するサーバー(自分で構築したノードなど)にのみ接続しているユーザーは影響を受けません
📊 市場への影響
これはウォレットソフトウェアの問題であり、ビットコインのプロトコルの脆弱性ではないため、BTC自体への影響は限定的です。BTCは現在約$79,800で、過去24時間で約0.5%下落しています。重要な価格帯は、サポートが$79,200~79,400(ここ数日の安値)、レジスタンスが$80,800/$82,300です。
取引を加速する前に、アドレスをしっかり確認していますか?コメント欄で教えてください 👇
👉 BTCを取引:https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ 以上は投資助言ではありません。リスクにご注意ください。
90

·
--
Electrum 4.8.3、手数料引き上げ時の不具合を修正
10月24日、セキュリティ通知と修正版インストーラーが公開されました。悪意のあるサーバーに接続した4.8.3未満のバージョンが影響を受けます。
サーバーが、宛先を書き換えた保留中の支払いを表示できる状態でした。RBFを使って手動で手数料を引き上げ、署名すると、ユーザーがその宛先を承認してしまう可能性がありました。開発者には2件の報告が寄せられ、そのうち1件では資金の損失が発生しましたが、金額は公表されていません。
このパッチは、未承認トランザクションに含まれるウォレット所有の入力の署名を検証します。Electrumがフルノードになるわけではありません。セキュリティ通知によると、信頼できるサーバーを利用しているユーザーはこの攻撃の影響を受けません。
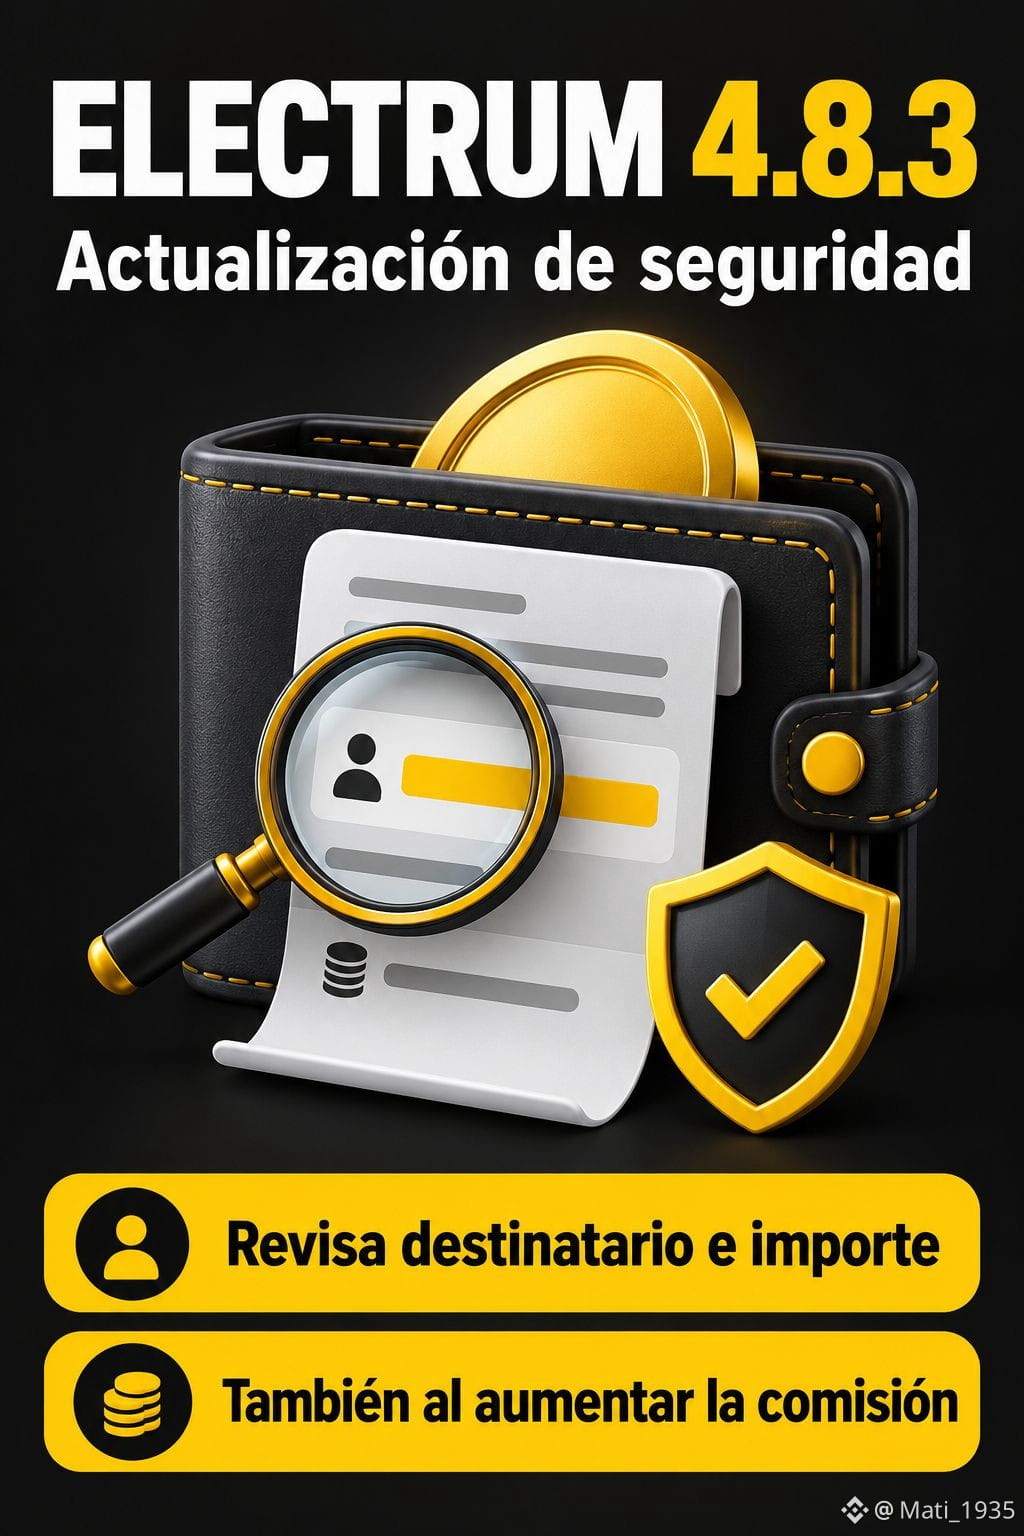
electrum.orgから更新し、インストーラーの署名を検証したうえで、署名する前に宛先と金額を確認することが推奨されています。手数料を変更する場合も同様です。
Binance Spot、10月26日19:53 UTC:BTCは80.006,85 USDT(24時間で-0,736%)、79.909,19 USDC(-0,749%)で取引されています。これは、異なる決済通貨建ての2つの市場です。
市場の見方:こうした価格変動は、このインシデントへの反応を示すものではありません。ウォレットのセキュリティと価格変動は別個のリスクです。このパッチは特定の脆弱性への曝露を減らしますが、BTCの価値を維持することを保証するものでも、自己管理に伴うすべてのリスクをなくすものでもありません。
$BTC $USDT $USDC
教育目的のコンテンツです。金融アドバイスではありません。
#Bitcoin #Electrum #Seguridad #Autocustodia #ウォレット
27

·
--
送金を速めるつもりがハッカーに送金:Electrumが脆弱性を修正手軽さ重視のライトウォレットでは、接続先サーバーを間違えたうえに「手数料を上げる」を押すと、$BTCが他人のアドレスに送られてしまう可能性がある。
老舗ビットコインウォレットのElectrumが公式に公表したところによると、悪意あるサーバーは、あなたがブロードキャストしたばかりのトランザクションを握りつぶし、偽の未確認履歴を差し込む。出力先アドレスは元のアドレスと末尾4桁が同じになるよう偽装され、署名時にも検証されない。通常のRBFによる高速化のつもりでも、クリックすれば攻撃者への送金に自ら署名することになる。10月にはユーザーから2件の報告があり、そのうち1人は実際にコインを失った。公式は、すでに実環境でこの手口を使うサーバーが確認されているとしている。金額は公表されていない。
送金を速めるつもりがハッカーに送金:Electrumが脆弱性を修正
手軽さ重視のライトウォレットでは、接続先サーバーを間違えたうえに「手数料を上げる」を押すと、$BTC が他人のアドレスに送られてしまう可能性がある。
老舗ビットコインウォレットのElectrumが公式に公表したところによると、悪意あるサーバーは、あなたがブロードキャストしたばかりのトランザクションを握りつぶし、偽の未確認履歴を差し込む。出力先アドレスは元のアドレスと末尾4桁が同じになるよう偽装され、署名時にも検証されない。通常のRBFによる高速化のつもりでも、クリックすれば攻撃者への送金に自ら署名することになる。10月にはユーザーから2件の報告があり、そのうち1人は実際にコインを失った。公式は、すでに実環境でこの手口を使うサーバーが確認されているとしている。金額は公表されていない。
老舗ビットコインウォレットのElectrumが公式に公表したところによると、悪意あるサーバーは、あなたがブロードキャストしたばかりのトランザクションを握りつぶし、偽の未確認履歴を差し込む。出力先アドレスは元のアドレスと末尾4桁が同じになるよう偽装され、署名時にも検証されない。通常のRBFによる高速化のつもりでも、クリックすれば攻撃者への送金に自ら署名することになる。10月にはユーザーから2件の報告があり、そのうち1人は実際にコインを失った。公式は、すでに実環境でこの手口を使うサーバーが確認されているとしている。金額は公表されていない。
171

·
--
Electrum 4.8.3では、2026年10月24日に公表された、悪意あるサーバーによる深刻度の高い手数料引き上げトラップが修正されました。
2026年10月24日、Electrumは4.8.3をリリースしました(セキュリティアドバイザリ GHSA-6jp4-8v48-cc5v)。悪意あるElectrumサーバーは、ブロードキャストされたばかりの$BTC txを握りつぶし、攻撃者宛ての偽の未承認決済を競合する取引として表示できます。旧バージョンのクライアントは、無効な署名を検証していませんでした。ユーザーがRBFで偽の取引の手数料を引き上げると、攻撃者への実際の送金に署名してしまいます。一部のサーバーはすでにこの手口を悪用しており、ユーザー2人から報告があり、うち1人は資金を失いました。攻撃者は宛先アドレスの末尾4文字を、似た文字列に見えるように細工することもありました。
4.8.3以降にアップグレードしてください。これより古いバージョンはすべて影響を受けます。修正では、メモリプール内の取引を履歴に追加する前に、ウォレット所有のインプットの署名を検証します。ダウンロードはelectrum.orgからのみ行い、署名を検証してください。アップグレードするまでは、手数料を引き上げる前に宛先アドレス全体と金額を確認してください。信頼できるサーバーや自分で運用するサーバーを使うユーザーはリスクが低くなりますが、受信した未承認取引は依然として完全には検証されません。
#Bitcoin #Electrum #CryptoSecurity #ウォレット
DYOR。投資助言ではありません。
{spot}(BTCUSDT)
Electrum 4.8.3では、2026年10月24日に公表された、悪意あるサーバーによる深刻度の高い手数料引き上げトラップが修正されました。
2026年10月24日、Electrumは4.8.3をリリースしました(セキュリティアドバイザリ GHSA-6jp4-8v48-cc5v)。悪意あるElectrumサーバーは、ブロードキャストされたばかりの$BTC txを握りつぶし、攻撃者宛ての偽の未承認決済を競合する取引として表示できます。旧バージョンのクライアントは、無効な署名を検証していませんでした。ユーザーがRBFで偽の取引の手数料を引き上げると、攻撃者への実際の送金に署名してしまいます。一部のサーバーはすでにこの手口を悪用しており、ユーザー2人から報告があり、うち1人は資金を失いました。攻撃者は宛先アドレスの末尾4文字を、似た文字列に見えるように細工することもありました。
4.8.3以降にアップグレードしてください。これより古いバージョンはすべて影響を受けます。修正では、メモリプール内の取引を履歴に追加する前に、ウォレット所有のインプットの署名を検証します。ダウンロードはelectrum.orgからのみ行い、署名を検証してください。アップグレードするまでは、手数料を引き上げる前に宛先アドレス全体と金額を確認してください。信頼できるサーバーや自分で運用するサーバーを使うユーザーはリスクが低くなりますが、受信した未承認取引は依然として完全には検証されません。
#Bitcoin #Electrum #CryptoSecurity #ウォレット
DYOR。投資助言ではありません。

35

·
--
記事
パッチ公開から2日、4.8.3未満では手数料を上げるだけで盗難の恐れ?公式の4.8.3パッチは10月24日に公開されました。それより前のバージョンを使うElectrumユーザーは、RBFで手数料を上げる際に、有効な署名を攻撃者に渡してしまう可能性があります。
脆弱性の仕組みはこうです。悪意あるサーバーが、ブロードキャストされた正規の取引を握りつぶし、署名が無効な競合する偽の取引を差し込みます。ローカルの履歴には偽の取引しか表示されません。ユーザーは取引が詰まったと思って手数料を上げますが、その結果、偽の受取先に有効な署名を与えてしまい、コインを盗まれます。公式アドバイザリは、実際に悪意あるサーバーがこの手口を使っていることを確認しています。ユーザーからの報告は2件あり、少なくとも1件ではbump_feeの実行後に盗難が発生しました。対策は明快です。4.8.3にアップグレードしてください。アップグレード前は、手数料引き上げを含む署名のたびに、末尾の数桁だけでなく、受取先アドレス全体と金額を確認してください。自分で運用するサーバーや信頼できるサーバーには影響しません。ダウンロードはelectrum.orgからのみ行い、GPGで検証してください。
パッチ公開から2日、4.8.3未満では手数料を上げるだけで盗難の恐れ?
公式の4.8.3パッチは10月24日に公開されました。それより前のバージョンを使うElectrumユーザーは、RBFで手数料を上げる際に、有効な署名を攻撃者に渡してしまう可能性があります。
脆弱性の仕組みはこうです。悪意あるサーバーが、ブロードキャストされた正規の取引を握りつぶし、署名が無効な競合する偽の取引を差し込みます。ローカルの履歴には偽の取引しか表示されません。ユーザーは取引が詰まったと思って手数料を上げますが、その結果、偽の受取先に有効な署名を与えてしまい、コインを盗まれます。公式アドバイザリは、実際に悪意あるサーバーがこの手口を使っていることを確認しています。ユーザーからの報告は2件あり、少なくとも1件ではbump_feeの実行後に盗難が発生しました。対策は明快です。4.8.3にアップグレードしてください。アップグレード前は、手数料引き上げを含む署名のたびに、末尾の数桁だけでなく、受取先アドレス全体と金額を確認してください。自分で運用するサーバーや信頼できるサーバーには影響しません。ダウンロードはelectrum.orgからのみ行い、GPGで検証してください。
脆弱性の仕組みはこうです。悪意あるサーバーが、ブロードキャストされた正規の取引を握りつぶし、署名が無効な競合する偽の取引を差し込みます。ローカルの履歴には偽の取引しか表示されません。ユーザーは取引が詰まったと思って手数料を上げますが、その結果、偽の受取先に有効な署名を与えてしまい、コインを盗まれます。公式アドバイザリは、実際に悪意あるサーバーがこの手口を使っていることを確認しています。ユーザーからの報告は2件あり、少なくとも1件ではbump_feeの実行後に盗難が発生しました。対策は明快です。4.8.3にアップグレードしてください。アップグレード前は、手数料引き上げを含む署名のたびに、末尾の数桁だけでなく、受取先アドレス全体と金額を確認してください。自分で運用するサーバーや信頼できるサーバーには影響しません。ダウンロードはelectrum.orgからのみ行い、GPGで検証してください。
91

·
--
ブリッシュ
#ElectrumWalletBugLetRogueServersStealFunds
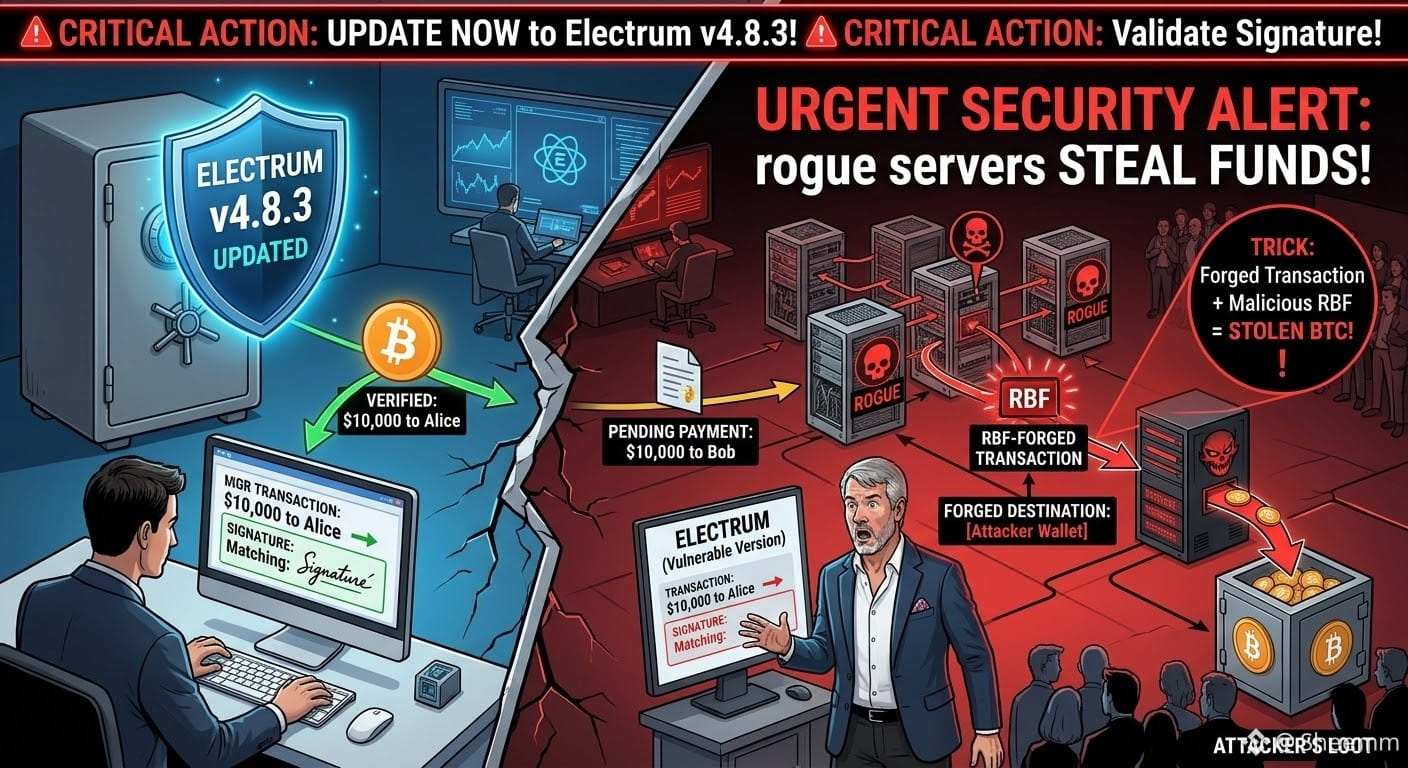
⚠️ Electrum Walletユーザー向け緊急セキュリティ警告!
古いバージョンのElectrumには深刻な脆弱性があり、不正なサーバーがReplace-by-Fee(RBF)機能を悪用できる可能性があります。保留中の支払いを高速化しようとすると、悪意のあるノードが偽造した取引にすり替え、被害者をだまして攻撃者への支払いを承認させるおそれがあります。
⚡️ 必要な対応:
今すぐアプリをv4.8.3にアップデートしてください!このパッチでは、未承認取引に対する重要な署名検証機能が追加されています。取引をブロードキャストする前に、送金先アドレスを必ず再確認してください!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Electrum Walletユーザー向け緊急セキュリティ警告!
古いバージョンのElectrumには深刻な脆弱性があり、不正なサーバーがReplace-by-Fee(RBF)機能を悪用できる可能性があります。保留中の支払いを高速化しようとすると、悪意のあるノードが偽造した取引にすり替え、被害者をだまして攻撃者への支払いを承認させるおそれがあります。
⚡️ 必要な対応:
今すぐアプリをv4.8.3にアップデートしてください!このパッチでは、未承認取引に対する重要な署名検証機能が追加されています。取引をブロードキャストする前に、送金先アドレスを必ず再確認してください!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
641


さっきCoinDeskの今日の記事を見て、肝を冷やした。ビットコインの老舗ウォレットElectrumの脆弱性、バージョン4.8.3の詳細がついに公開されたんだけど——秘密鍵をこじ開けなくても、あなたが「加速」をタップするだけでコインを盗めるらしい。
手口はこう。悪意あるサーバーが、まだ承認されていない取引を偽物にすり替える。偽の取引は手数料ゼロで、ただ詰まっているように見える。そこで「加速」をタップすると、ウォレットがその偽の取引に署名して本物にしてしまい、コインはそのままハッカーの懐へ。さらに厄介なのは、ハッカーのアドレスの末尾4桁が本物のアドレスとまったく同じで、ざっと見ただけでは気づけないこと。
10月にはすでに2件の報告がある。11日のケースではコインは失われず、18日のケースでは実際に被害が出た。金額は公式には公表されていない。まだ4.8.3にアップデートしていない人、見知らぬサーバーに接続している人は、自分のことだと思って確認して。
コメント欄で二択:A もうとっくにアップデート済みで全然焦らない、B 今知ったので今すぐアップデートする——あなたはどっち?
$BTC $ETH $SOL #Electrum #比特币 #ウォレットセキュリティ
5
·
--
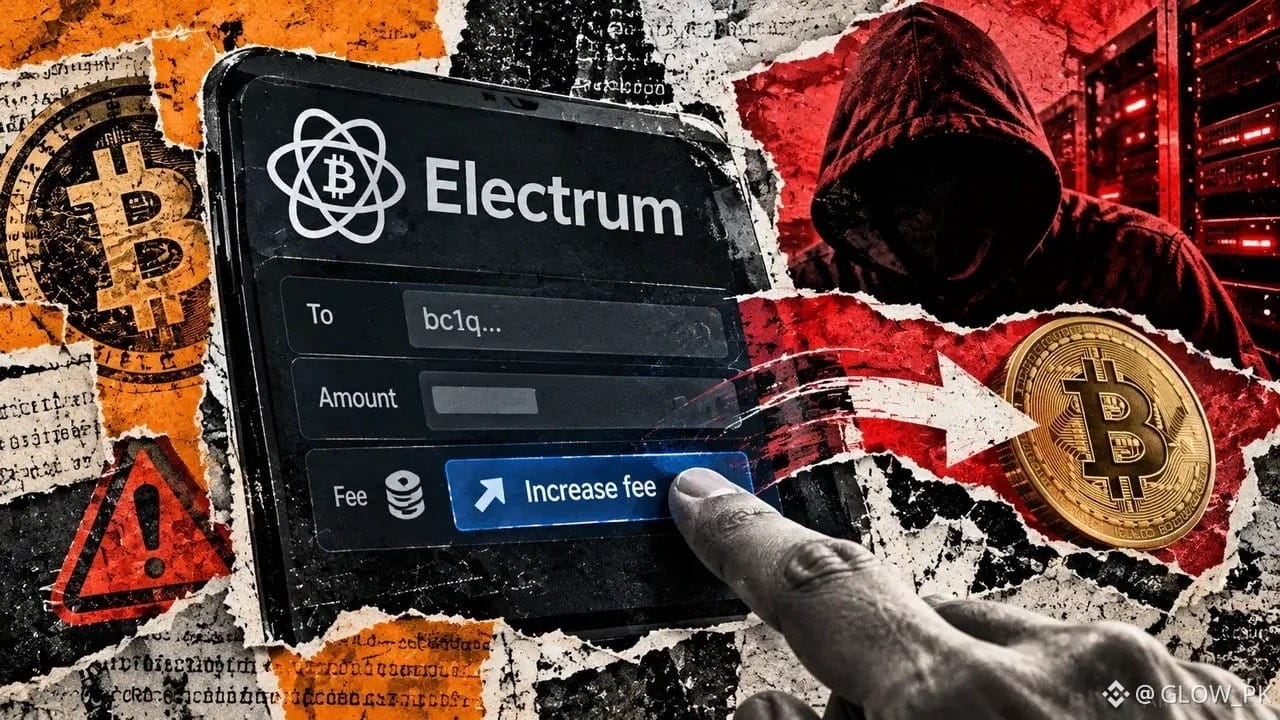
🚨 ビットコインのセキュリティ警告:Electrumがウォレットの重大な脆弱性を修正!
最近発見されたElectrumウォレットの脆弱性は、暗号資産のセキュリティが秘密鍵を守るだけでは不十分であることを改めて示しています。
攻撃者は、ユーザーが取引手数料を手動で引き上げた際に、悪意あるサーバーがビットコインの送金先を変更できる欠陥を悪用しました。少なくとも1人のユーザーが資金を失ったと報告されています。
Electrumはバージョン4.8.3でこの問題に対処しました。このバージョンでは、ウォレットが保有するインプットの署名を検証し、この種の改ざんを防ぎます。
💡 私が得た教訓:秘密鍵が安全だからといって、資金が完全に安全だと思い込まないこと。ウォレットソフトウェアや取引の検証、タイムリーなアップデートも同じくらい重要です。
Electrumをお使いの場合は、バージョン4.8.3にアップデートし、取引を承認する前に内容を慎重に確認してください。
暗号資産の世界では、ほんの小さなセキュリティ上のミスが、実際のお金の損失につながることがあります。問題が起きる前に資産を守りましょう。🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
【市場速報】タップして取引を高速化したら、ビットコインがハッカーの懐に入るかもしれません。Electrumは10月24日、悪意のあるサーバーが本物の取引を保留し、攻撃者のアドレスに送金する偽の取引に差し替えていたと発表しました。旧バージョンは未承認取引の署名を検証せず、偽の取引だけを表示します。RBFで手数料を上げると、偽の取引が実際に署名されてしまいます。10月18日にはすでに被害が発生しており、4.8.3で修正済みです。まずアップデートし、その後、アドレスを確認してください。
まだデフォルトのサーバーを使って送金していますか?
$BTC $ETH $SOL
#比特币 #Electrum #ウォレットセキュリティ
(情報元:ABMedia)
⚠️リスクに関する注意:上記は市場情報の共有を目的としたもので、投資助言ではありません。投資にはリスクが伴います。投資にあたっては慎重にご判断ください。
まだデフォルトのサーバーを使って送金していますか?
$BTC $ETH $SOL
#比特币 #Electrum #ウォレットセキュリティ
(情報元:ABMedia)
⚠️リスクに関する注意:上記は市場情報の共有を目的としたもので、投資助言ではありません。投資にはリスクが伴います。投資にあたっては慎重にご判断ください。
278

·
--
ウォレットの取引履歴にある「あなたがたった今送金した取引」は、そもそもあなたが送ったものではないかもしれません。
10月24日、老舗のビットコインデスクトップウォレットElectrumが4.8.3をリリースし、実際に悪用されていた重大な脆弱性を修正しました。4.8.3より前のバージョンでは、悪意のあるサーバーに接続すると、サーバーがあなたのブロードキャストしたばかりの取引を、競合する偽の取引に差し替えることができました。送金先アドレスの末尾4桁は、本当の送金先とまったく同じです。取引がなかなか承認されないのを見たユーザーが「手数料を上げる」(RBF)をクリックすると、ウォレットはその偽の取引に基づいて再署名し、コインはそのまま攻撃者に送られてしまいます。すでに資金を失ったというユーザーからの報告もあります。
エンジニアの視点:
・ライトウォレットはブロックチェーン全体のデータを自分で保持せず、取引履歴や未承認の取引はすべてサーバーから「教えて」もらっている。
・旧バージョンは未承認の取引の署名を検証せず、サーバーが送ってきたものをそのまま表示していた。
・RBFは「既存の取引」を基に再署名する仕組み。前提となる取引が偽物なら、署名されるのは攻撃者の望む取引になる。
・4.8.3での修正は、この手順を補ったこと。未承認の取引は、まず署名を検証してから信用する。
一般ユーザー向けの4つの対策:
1)Electrumを使っている人は4.8.3にアップデートする。公式サイトからのみダウンロードし、署名も確認する。
2)アドレスは全体を確認する。「最初と最後の4桁」だけでは、標的型攻撃には不十分。
3)取引が止まったら、まずブロックエクスプローラーで実際の状態を確認する。ウォレットに表示された取引だけを見て判断しない。
4)多額の資金を扱うなら、自分でノードを運用する。公開サーバーが見せてくるデータは、最終的にはサーバーの言いなりだからだ。
普段、きれいな女の子の「過去」についてはあまり詮索しないけれど、ウォレットの取引履歴は一件残らず署名を検証する😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.9k
·
--
ビットコインを送るとき、早く着金させようと手数料を追加したら、資金がそのままハッカーの手に渡ってしまった。
Electrumは、最も歴史の古いビットコインウォレットの一つ。今回の問題は、秘密鍵が盗まれたのではなく、「加速」ボタンにだまされたことが原因だった。
Electrumは軽量ウォレットで、ブロックチェーン全体のデータを自分で保存せず、外部の公開ノードに接続して取引を確認する。問題はここにあった。旧バージョンは未承認の取引の署名を検証せず、ノードが見せたものをそのまま信じてしまっていた。
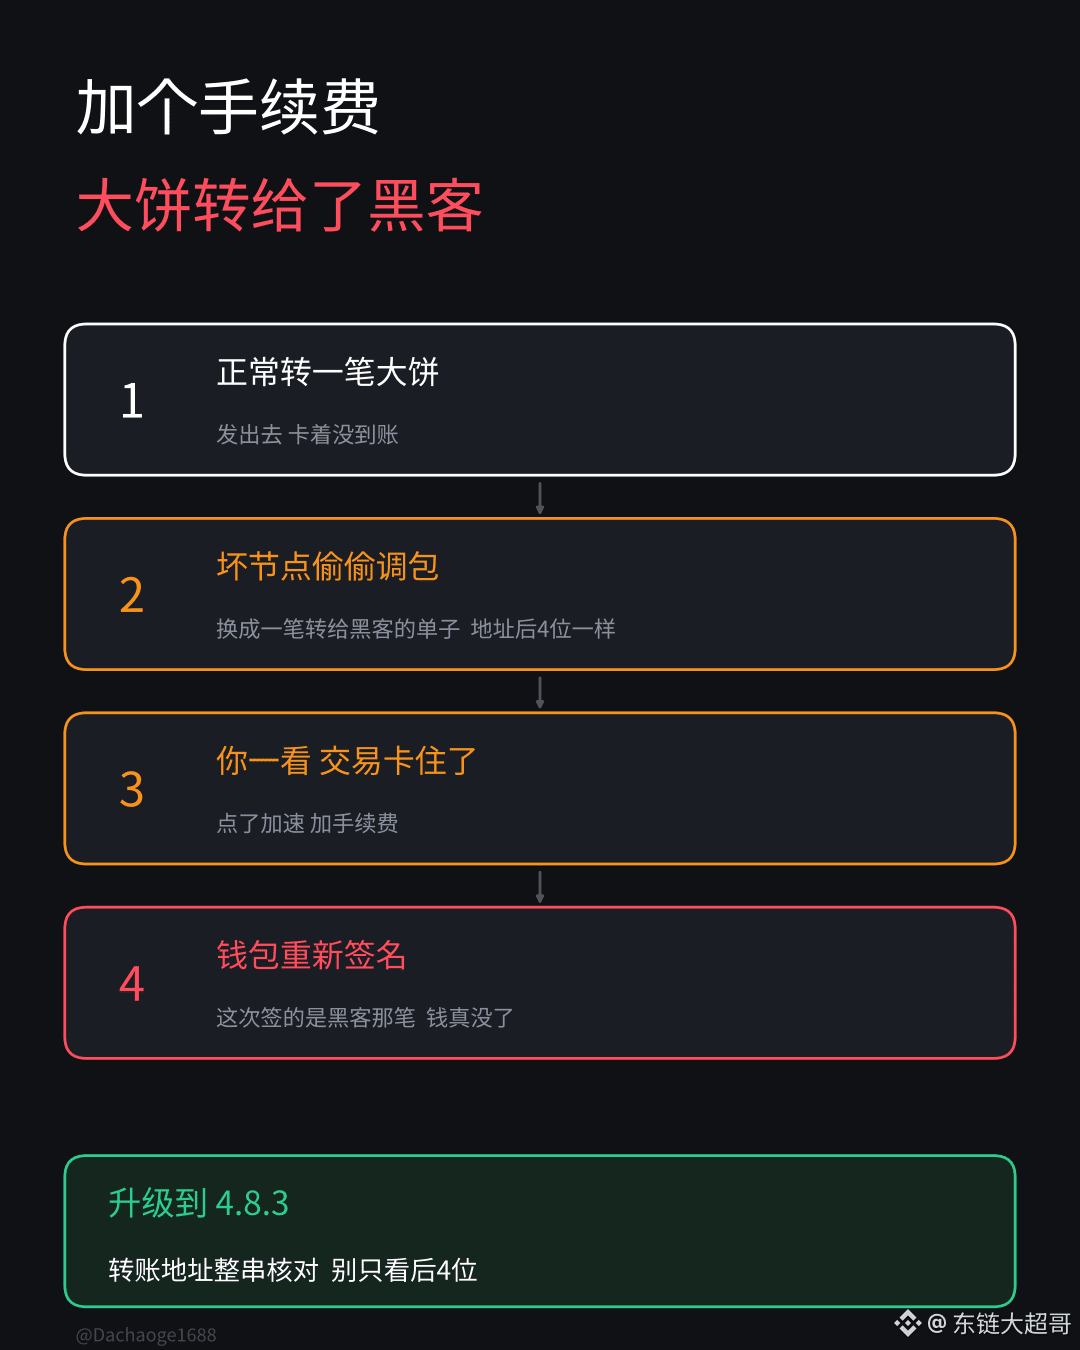
ハッカーは自分で悪意のあるノードを立ち上げ、あなたが送金するときにこっそり取引をすり替える。あなたの本物の取引はブロードキャストされないように押さえ込まれ、ウォレットにはハッカー宛ての偽の取引が表示される。送金先アドレスの末尾4桁は、あなたが指定したものとまったく同じ。しかも、わざと手数料を0に設定して、処理が止まっているように見せかけていた。
取引が止まっているのを見て、あなたは「加速」をタップして手数料を追加する。ウォレットはもう一度署名するが、今度署名するのはハッカーの取引。お金は本当に失われてしまう。
10月11日に取引がすり替えられたとの報告があり、18日には手数料を追加したあと資金が消えた事例が確認された。公式が修正版の4.8.3を公開したのは24日。発覚から対応まで、ほぼ2週間かかった。
Electrumを使っている人は、急いで4.8.3にアップデートしてほしい。ダウンロードは必ず公式サイトから。送金先アドレスは全桁を確認し、末尾だけで判断しないこと。
この件はビットコイン価格にはほとんど影響しておらず、現在の価格は7.95万前後。盗まれた金額も公式には発表されておらず、現時点で確認されている被害者は1人だけだ。ただ、この件が示していることがある。歴史の長いウォレットだからといって、安全だと決めつけてはいけない。 #Electrum $BTC ウォレットの脆弱性により資金が盗難
203

·
--
Electrumのこの脆弱性が最も悪質なのは、あなたの慎重さを逆手に取るところです
10月24日、Electrumは重大な脆弱性に関する告知を公開しました。4.8.3より前のすべてのバージョンが影響を受けます。公式によると、実際の環境ですでにこの手口を使っているサーバーがあり、報告された事例は2件。そのうち1人は資金を失いました。
攻撃の流れは複雑ではありません。あなたが送金をブロードキャストすると、悪意あるサーバーはそれを中継せず、そのまま握りつぶします。そしてウォレットの取引履歴に偽の取引を差し込みます。入力は同じで、資金のほぼ全額が攻撃者のアドレスに送られる内容なのに、手数料は0と表示されます。
送金が止まったままで、手数料が0と表示されているのを見たら、普通はどうしますか?手動で手数料を引き上げます。つまりRBFです。
このときElectrumは、その偽の取引に署名してしまい、資金は攻撃者の手に渡ります。
さらに悪質なのは、攻撃者のアドレスの末尾4桁が、あなたが本来送金するつもりだったアドレスと同じだという点です。
この件から、セルフカストディをしている人が覚えておくべきことは2つあります。
1つ目。アドレスは前後の数桁だけを確認するのではなく、全体を確認しましょう。QRコードを読み取れるなら、手入力は避けてください。
2つ目。送金が止まっても、ウォレット上でそのままRBFをしないでください。mempool.spaceでtxidを検索し、オンチェーンに本当にその取引があることを確認してから操作しましょう。
4.8.3へのアップデートは最低限の対策であって、それですべて解決するわけではありません。
ウォレットの安全は、インストールすれば終わりではありません。一つひとつの手順を面倒がらずに確認しましょう👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
ブリッシュ
#ElectrumWalletBugLetRogueServersStealFunds
🚨 緊急セキュリティ警告: #ElectrumWalletBug 🚨
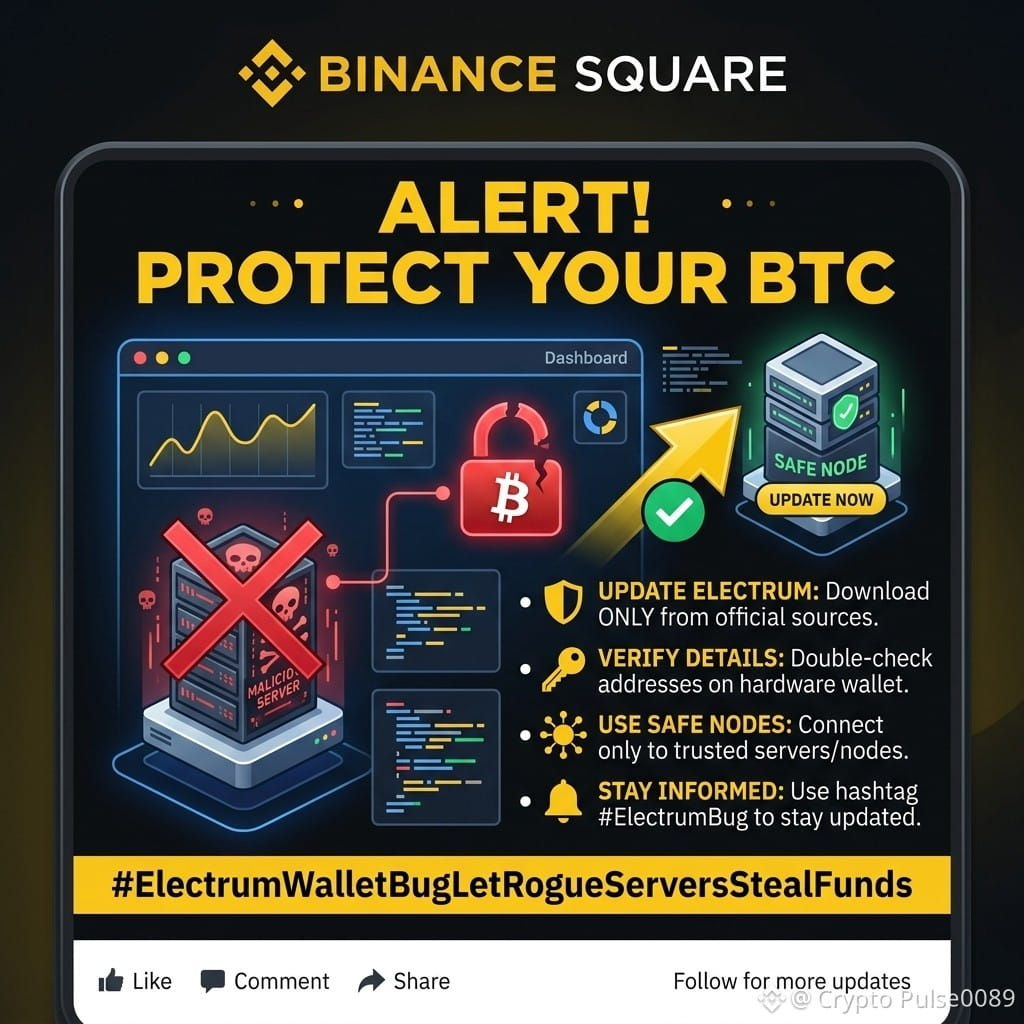
#ElectrumWalletBugLetRogueServersStealFunds has に関連する重大なセキュリティ上の欠陥が明らかになりました。悪意のある、または不正な Electrum サーバーが通信の脆弱性を悪用し、取引の確認プロンプトを操作して、ユーザーの資金を流出させる可能性があります!
Electrum Bitcoinウォレットを使用している場合は、以下の手順を直ちに実行して資産を保護してください。
⚠️ 今すぐ行うべきこと:
ウォレットを更新する: 必ず公式サイト(electrum.org)からのみダウンロードした、Electrum の最新公式版を使用してください。
不明なサーバーを避ける: 未確認の公開サーバーには接続しないでください。
自分のノード/サーバーを運用する: 可能であれば、Electrum を自分専用のバックエンド(Electrum Personal Server や ElectrumX など)に接続してください。
ハードウェアで確認する: 取引を確定する前に、必ずハードウェアウォレットの画面で送金先アドレスを再確認してください。
注意喚起を広める: コミュニティを守るために、この警告を共有してください!
🛡️ 安全を保ち、セキュリティに注意し、接続先を必ず再確認しましょう!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ 緊急:Electrumウォレットの不具合—BTCが盗難!
Electrumウォレットに重大な欠陥が見つかりました!
ユーザーがReplace-by-Feeで手数料を引き上げる際、ハッカーが偽のビットコイン決済を表示して、ユーザーの資金を盗んでいます。
🔴 少なくとも1件の盗難が確認されています
✅ 修正:バージョン4.8.3は10月24日にリリースされました
⚠️ 古いバージョンは、依然としてハッキングされる可能性があります
解決策:すぐにelectrum.orgからv4.8.3にアップデートし、署名する前にアドレスを再確認してください!
どのウォレットを使っていますか?安全ですか?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
記事
手数料ゼロの偽取引は末尾4桁が同じ。手数料を上げるとコインにハッカー宛ての署名をしてしまう着金を早めようと手数料を上げた結果、コインにハッカー宛ての署名をしてしまった。
Electrum公式の発表によると、4.8.3より前のバージョンでは、悪意のあるサーバーがブロードキャスト直後の取引を横取りし、ウォレットの履歴に攻撃者のアドレス宛ての競合取引を紛れ込ませる可能性があります。そこでRBFで手数料を上げようとすると、旧バージョンでは偽の取引に署名し、正規の送金として成立させてしまうことがあります。さらに悪質なのは、受取アドレスの末尾4桁が本来のものと同じに見えるよう細工されていることが多い点です。手数料ゼロの偽取引をわざと保留させ、利用者が自分から手数料を上げるよう誘導します。
時系列は明確です。10月11日、取引履歴がすり替えられている一方で、資金はまだ残っている事例が最初に確認されました。10月18日には、手数料を上げた後に資金が盗まれた2件目の事例が確認されましたが、被害額は現時点で公表されていません。パッチ4.8.3が公開されるのは10月24日です。公式は、すでに一部のサーバーで実際の攻撃に利用されていると発表しています。自分で運用するサーバーを使う場合、または信頼できるノードにのみ接続している場合は影響を受けません。アップデートするまでは、署名を行う際(手数料の追加時も含む)に、受取人の完全なアドレスと金額を必ず確認してください。インストーラーは公式サイトから入手し、GPGで検証してください。
手数料ゼロの偽取引は末尾4桁が同じ。手数料を上げるとコインにハッカー宛ての署名をしてしまう
着金を早めようと手数料を上げた結果、コインにハッカー宛ての署名をしてしまった。
Electrum公式の発表によると、4.8.3より前のバージョンでは、悪意のあるサーバーがブロードキャスト直後の取引を横取りし、ウォレットの履歴に攻撃者のアドレス宛ての競合取引を紛れ込ませる可能性があります。そこでRBFで手数料を上げようとすると、旧バージョンでは偽の取引に署名し、正規の送金として成立させてしまうことがあります。さらに悪質なのは、受取アドレスの末尾4桁が本来のものと同じに見えるよう細工されていることが多い点です。手数料ゼロの偽取引をわざと保留させ、利用者が自分から手数料を上げるよう誘導します。
時系列は明確です。10月11日、取引履歴がすり替えられている一方で、資金はまだ残っている事例が最初に確認されました。10月18日には、手数料を上げた後に資金が盗まれた2件目の事例が確認されましたが、被害額は現時点で公表されていません。パッチ4.8.3が公開されるのは10月24日です。公式は、すでに一部のサーバーで実際の攻撃に利用されていると発表しています。自分で運用するサーバーを使う場合、または信頼できるノードにのみ接続している場合は影響を受けません。アップデートするまでは、署名を行う際(手数料の追加時も含む)に、受取人の完全なアドレスと金額を必ず確認してください。インストーラーは公式サイトから入手し、GPGで検証してください。
76
·
--
🚨 Electrum利用者は注意:手数料引き上げ(RBF)の操作で、あなたのコインがハッカーに送られてしまう可能性があります!
Electrumが重大な脆弱性を公表しました。悪意あるサーバーが取引履歴を偽装し、あなたが「取引を加速」しようとした際に送金先アドレスをすり替える可能性があります。すでに2人のユーザーが大量のBTCを失いました(出典:Electrumの公表 / SecurityOnline、10/26)。
⚠️ 手口:
• 新しいアドレスは、元のアドレスと先頭や末尾の数桁が似ていて、ひと目では見落としやすい
• 手数料を上乗せしているつもりが、実際には攻撃者に再送金している
✅ 防ぐには:
1️⃣ すぐに4.8.3へアップグレードする(旧バージョンはすべて影響を受けます)
2️⃣ 署名する前に送金先アドレス全体を確認する。先頭と末尾だけを見るのは避ける
3️⃣ 大金を扱う場合は、自分のElectrumサーバーを使うか、ハードウェアウォレットの確認画面で一文字ずつ照合する
相場は下落中(BTCは8万ドル付近)ですが、ウォレットの安全はいつだって価格より大切です。自己管理=自分で責任を持つこと。
あなたのBTCはどこに保管していますか?取引所、ハードウェアウォレット、それともElectrum?コメントで教えてください👇
$BTC #Electrum #比特币安全 #暗号資産の基礎
個人の見解であり、投資助言ではありません

脆弱性は至るところに😧
#Electrum #Bitcoin walletの脆弱性により、ユーザーが処理の滞った支払いを急いで処理しようとした際、不正なサーバーが資金を盗み取れる状態でした。😕
古いバージョンでは、署名を十分に検証せずに、公開サーバーから特定の未承認トランザクションを受け入れていました。攻撃者はそれに似せたトランザクションを挿入でき、ユーザーが手数料を引き上げる(Replace-by-Fee)と、代わりに攻撃者宛ての支払いに署名してしまう危険がありました。この問題は、少なくとも実際に2件確認されています。
Electrumは、この脆弱性を修正するバージョン4.8.3をリリースしました。ユーザーは速やかにアップデートし、重要な操作では信頼できないサーバーに依存しないようにしてください。
セキュリティ上のリスクや脆弱性は、エコシステムのあらゆる側面に広がっています。
関連情報はこちら:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
脆弱性は至るところに😧
#Electrum #Bitcoin walletの脆弱性により、ユーザーが処理の滞った支払いを急いで処理しようとした際、不正なサーバーが資金を盗み取れる状態でした。😕
古いバージョンでは、署名を十分に検証せずに、公開サーバーから特定の未承認トランザクションを受け入れていました。攻撃者はそれに似せたトランザクションを挿入でき、ユーザーが手数料を引き上げる(Replace-by-Fee)と、代わりに攻撃者宛ての支払いに署名してしまう危険がありました。この問題は、少なくとも実際に2件確認されています。
Electrumは、この脆弱性を修正するバージョン4.8.3をリリースしました。ユーザーは速やかにアップデートし、重要な操作では信頼できないサーバーに依存しないようにしてください。
セキュリティ上のリスクや脆弱性は、エコシステムのあらゆる側面に広がっています。
関連情報はこちら:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTCの手数料を上げたところ、見知らぬアドレスに送金:Electrumは24日、ユーザーの資金損失を公表。4.8.3で修正済み。
送金が滞り、手数料を上乗せして早く処理しようとするのは、ごく普通のことです。旧バージョンのウォレットで問題だったのは、画面上で未確認の送金先が、すでに差し替えられている可能性があったことです。
公式発表によると、悪意あるサーバーが元の取引を隠し、攻撃者宛ての取引を差し込みます。ユーザーがその取引の手数料を引き上げ、再署名すると、BTCを相手に送金してしまう可能性があります。公式には2件の報告が寄せられ、そのうち1人が資金を失いました。偽のアドレスは末尾4桁も元のアドレスと同じだったため、ひと目では見落としやすいものでした。
旧バージョンを使ってBTCを送金する保有者にとって、リスクが生じるのは再署名の段階です。出金時には、出力先アドレス全体と金額を確認し、末尾4桁だけで照合してはいけません。アップデートはelectrum.orgから入手し、署名を検証してください。公式によれば、信頼できるサーバー(自分で運用するサーバーなど)に接続しているクライアントは、この攻撃の影響を受けません。また、これはビットコインネットワークが侵害されたということではありません。
急いで再署名すると、送金全体の宛先を誤るリスクを負うことになります。アップデートと再確認には、より多くの時間がかかります。今後、修正済みのバージョンを使い、出力先全体が元の送金内容と一致していることを確認できて初めて、この送金を続行する根拠が得られます。
本コンテンツはBinance Squareのコンテンツマイニングに参加しており、作者はプラットフォームのコミッションやエンゲージメント報酬を得る可能性があります。
#BTC #Electrum #ウォレットセキュリティ
{future}(BTCUSDT)
$BTCの手数料を上げたところ、見知らぬアドレスに送金:Electrumは24日、ユーザーの資金損失を公表。4.8.3で修正済み。
送金が滞り、手数料を上乗せして早く処理しようとするのは、ごく普通のことです。旧バージョンのウォレットで問題だったのは、画面上で未確認の送金先が、すでに差し替えられている可能性があったことです。
公式発表によると、悪意あるサーバーが元の取引を隠し、攻撃者宛ての取引を差し込みます。ユーザーがその取引の手数料を引き上げ、再署名すると、BTCを相手に送金してしまう可能性があります。公式には2件の報告が寄せられ、そのうち1人が資金を失いました。偽のアドレスは末尾4桁も元のアドレスと同じだったため、ひと目では見落としやすいものでした。
旧バージョンを使ってBTCを送金する保有者にとって、リスクが生じるのは再署名の段階です。出金時には、出力先アドレス全体と金額を確認し、末尾4桁だけで照合してはいけません。アップデートはelectrum.orgから入手し、署名を検証してください。公式によれば、信頼できるサーバー(自分で運用するサーバーなど)に接続しているクライアントは、この攻撃の影響を受けません。また、これはビットコインネットワークが侵害されたということではありません。
急いで再署名すると、送金全体の宛先を誤るリスクを負うことになります。アップデートと再確認には、より多くの時間がかかります。今後、修正済みのバージョンを使い、出力先全体が元の送金内容と一致していることを確認できて初めて、この送金を続行する根拠が得られます。
本コンテンツはBinance Squareのコンテンツマイニングに参加しており、作者はプラットフォームのコミッションやエンゲージメント報酬を得る可能性があります。
#BTC #Electrum #ウォレットセキュリティ
138

·
--
弱気相場
Electrum公式は、バージョン4.8.3より前のバージョンに重大な脆弱性があることを公表しました。悪意のあるサーバーは、ユーザーがブロードキャストしたばかりの取引を傍受し、送金先アドレスが差し替えられた競合取引をウォレットに表示できます。
ユーザーがアドレスを再確認せずにRBFで取引を加速すると、攻撃者が作成した取引に自ら署名してしまうおそれがあります。公式によると、すでに現実の攻撃が発生しており、ユーザーから資金を失ったとの報告も寄せられています。利用者は4.8.3以降にアップグレードし、必ずelectrum.orgからダウンロードしてください。取引を加速する前に、毎回アドレスを再確認していますか?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum公式は、バージョン4.8.3より前のバージョンに重大な脆弱性があることを公表しました。悪意のあるサーバーは、ユーザーがブロードキャストしたばかりの取引を傍受し、送金先アドレスが差し替えられた競合取引をウォレットに表示できます。
ユーザーがアドレスを再確認せずにRBFで取引を加速すると、攻撃者が作成した取引に自ら署名してしまうおそれがあります。公式によると、すでに現実の攻撃が発生しており、ユーザーから資金を失ったとの報告も寄せられています。利用者は4.8.3以降にアップグレードし、必ずelectrum.orgからダウンロードしてください。取引を加速する前に、毎回アドレスを再確認していますか?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
ユーザーがアドレスを再確認せずにRBFで取引を加速すると、攻撃者が作成した取引に自ら署名してしまうおそれがあります。公式によると、すでに現実の攻撃が発生しており、ユーザーから資金を失ったとの報告も寄せられています。利用者は4.8.3以降にアップグレードし、必ずelectrum.orgからダウンロードしてください。取引を加速する前に、毎回アドレスを再確認していますか?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CanMicrosoftDeliverOnAI
閲覧回数 525,682
3,522人が討論中
2
#CanGoogleDefindItsCore
閲覧回数 319,167
2,482人が討論中
3
#EarningsSeason
閲覧回数 6M
29,730人が討論中
4
#$10.9BBitcoinOptionsExpireFriday
閲覧回数 2,721
99人が討論中
5
#ThailandSupremeCourtRulesBitcoinIsProperty
閲覧回数 16,649
395人が討論中
6
#BitcoinSurpasses$81K
閲覧回数 42,183
141人が討論中
7
#RobinhoodFalls8.4%AfterItsResults
閲覧回数 25,304
418人が討論中
8
#KOSPISurges6.63%BackAbove6000
閲覧回数 25,022
396人が討論中
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
閲覧回数 28,231
372人が討論中
10
#FOMCWatch
閲覧回数 9.5M
29,896人が討論中