
#btcpay
btcpay
閲覧回数 1,763
44人が討論中
注目
最新
·
--
翻訳参照
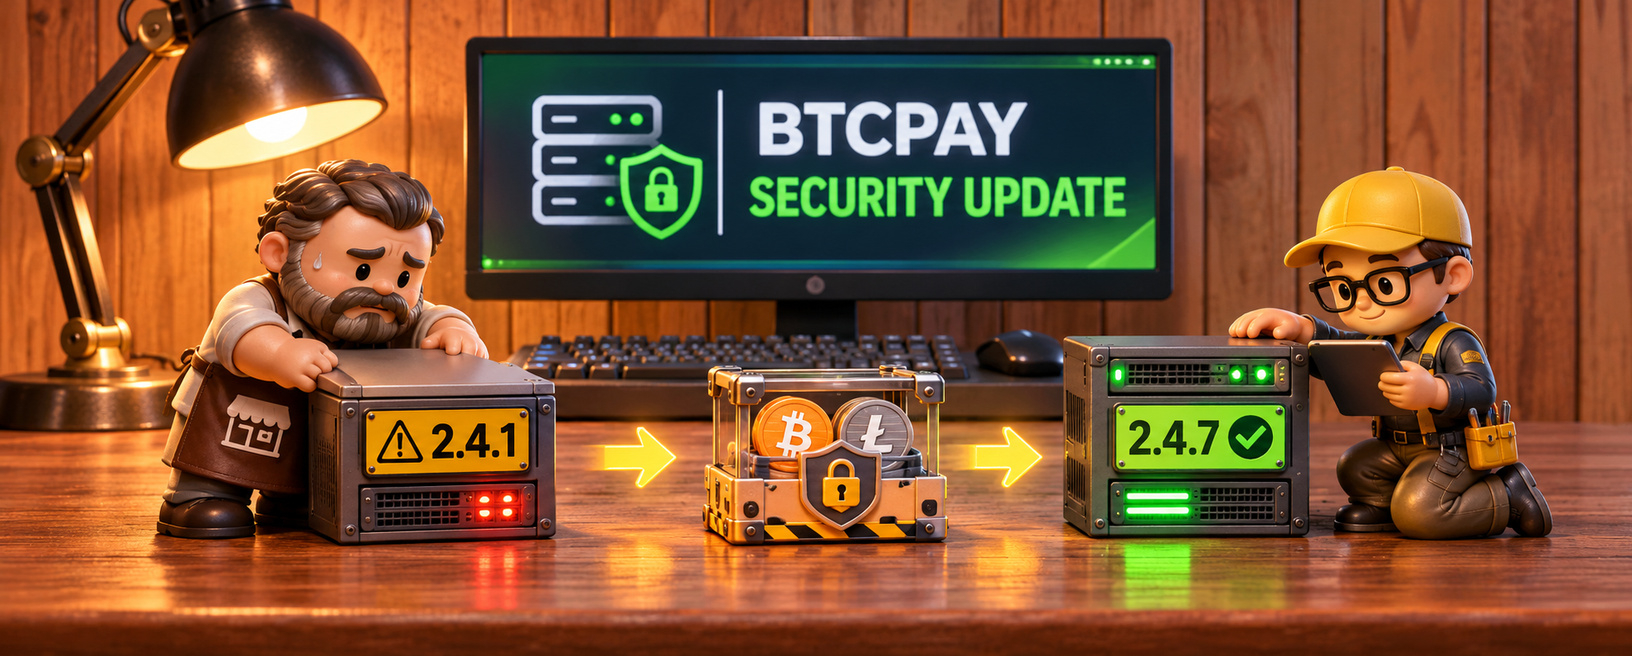
🚨 BTCPay Server подтвердил кражи BTC и LTC из горячих кошельков на установках версии 2.4.1 и старше.
Для владельцев таких серверов простого обновления недостаточно. Проект рекомендует перенести остатки на новый кошелёк, развернуть чистый сервер и заменить ключи доступа. У установок, уже работавших на 2.4.2 или новее к 1 ноября, этих атак не выявили.
Источник: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
🚨 BTCPay Server подтвердил кражи BTC и LTC из горячих кошельков на установках версии 2.4.1 и старше.
Для владельцев таких серверов простого обновления недостаточно. Проект рекомендует перенести остатки на новый кошелёк, развернуть чистый сервер и заменить ключи доступа. У установок, уже работавших на 2.4.2 или новее к 1 ноября, этих атак не выявили.
Источник: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
Для владельцев таких серверов простого обновления недостаточно. Проект рекомендует перенести остатки на новый кошелёк, развернуть чистый сервер и заменить ключи доступа. У установок, уже работавших на 2.4.2 или новее к 1 ноября, этих атак не выявили.
Источник: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
48
·
--
サーバーを停止するよう全般的な警告が出された後、BTCPayチームは報告された攻撃の対象範囲をバージョン2.4.1以前と特定しました。現時点で、2.4.7からの資金引き出しに関する信頼できる報告はありません。損失額や攻撃者の侵入経路は公表していません。お使いのバージョンを確認してください? 🛡️₿🔎 $BTC #BTCPay #Bitcoin
サーバーを停止するよう全般的な警告が出された後、BTCPayチームは報告された攻撃の対象範囲をバージョン2.4.1以前と特定しました。現時点で、2.4.7からの資金引き出しに関する信頼できる報告はありません。損失額や攻撃者の侵入経路は公表していません。お使いのバージョンを確認してください? 🛡️₿🔎 $BTC #BTCPay #Bitcoin
110
·
--
BTCPayのホットウォレットから資金が流出:2.4.1以前が影響、公式はサーバーの即時停止を推奨BTCPay Serverは加盟店に対し、サーバーを直ちに停止するよう緊急要請した。プロジェクトは日曜日、ホットウォレットの資金が全額引き出されたとの報告を受け、その後、攻撃の標的は2026年7月23日に公開されたバージョン2.4.1以前であることを確認した。最新版の2.4.7については、信頼できる資金窃取の報告は現時点でない(Decrypt、Cointelegraph、11月1~2日)。攻撃者は影響を受けたサーバーに管理者権限でログインした。公式は加盟店の数や損失額をまだ公表していない。
2.4.7は木曜日に緊急アップデートとして公開され、Anthropicのスキャナーが発見した重大な脆弱性1件と中程度の脆弱性複数件を修正した。今回の攻撃でこれらの脆弱性が悪用されたかどうかは、まだ明らかになっていない。セルフカストディとホットウォレットの運用では、秘密鍵をインターネットに接続されたサーバーに保管するため、単一箇所の侵害がそのまま資金の損失につながり得る。ビットコインネットワーク自体に脆弱性があるとの指摘はない。
BTCPayのホットウォレットから資金が流出:2.4.1以前が影響、公式はサーバーの即時停止を推奨
BTCPay Serverは加盟店に対し、サーバーを直ちに停止するよう緊急要請した。プロジェクトは日曜日、ホットウォレットの資金が全額引き出されたとの報告を受け、その後、攻撃の標的は2026年7月23日に公開されたバージョン2.4.1以前であることを確認した。最新版の2.4.7については、信頼できる資金窃取の報告は現時点でない(Decrypt、Cointelegraph、11月1~2日)。攻撃者は影響を受けたサーバーに管理者権限でログインした。公式は加盟店の数や損失額をまだ公表していない。
2.4.7は木曜日に緊急アップデートとして公開され、Anthropicのスキャナーが発見した重大な脆弱性1件と中程度の脆弱性複数件を修正した。今回の攻撃でこれらの脆弱性が悪用されたかどうかは、まだ明らかになっていない。セルフカストディとホットウォレットの運用では、秘密鍵をインターネットに接続されたサーバーに保管するため、単一箇所の侵害がそのまま資金の損失につながり得る。ビットコインネットワーク自体に脆弱性があるとの指摘はない。
2.4.7は木曜日に緊急アップデートとして公開され、Anthropicのスキャナーが発見した重大な脆弱性1件と中程度の脆弱性複数件を修正した。今回の攻撃でこれらの脆弱性が悪用されたかどうかは、まだ明らかになっていない。セルフカストディとホットウォレットの運用では、秘密鍵をインターネットに接続されたサーバーに保管するため、単一箇所の侵害がそのまま資金の損失につながり得る。ビットコインネットワーク自体に脆弱性があるとの指摘はない。
51

·
--
記事
ビットコインのホットウォレット盗難報告を受け、BTCPay Serverが加盟店に停止を警告BTCPay Serverは、攻撃者が接続されたホットウォレットからビットコインを次々と引き出しているとの報告を受け、加盟店とセルフホスト型決済サービスの運営者に対し、サーバーをオフラインにするよう警告しました。
プロジェクトの公式アカウントが2026年11月1日22時25分(UTC)ごろに公開した緊急通知では、報告された侵害について開発者が調査する間、運営者はBTCPay Serverのインスタンスを停止するよう指示されました。
このインシデントは、従来の決済仲介業者を介さないためにセルフホスト型のビットコイン決済インフラを利用している加盟店に懸念をもたらしています。また、オープンソースソフトウェアのセキュリティ上の課題も浮き彫りにしています。脆弱性の修正が保護できるのは、実際にアップデートを受け取り、適用したインストール環境だけです。
ビットコインのホットウォレット盗難報告を受け、BTCPay Serverが加盟店に停止を警告
BTCPay Serverは、攻撃者が接続されたホットウォレットからビットコインを次々と引き出しているとの報告を受け、加盟店とセルフホスト型決済サービスの運営者に対し、サーバーをオフラインにするよう警告しました。
プロジェクトの公式アカウントが2026年11月1日22時25分(UTC)ごろに公開した緊急通知では、報告された侵害について開発者が調査する間、運営者はBTCPay Serverのインスタンスを停止するよう指示されました。
このインシデントは、従来の決済仲介業者を介さないためにセルフホスト型のビットコイン決済インフラを利用している加盟店に懸念をもたらしています。また、オープンソースソフトウェアのセキュリティ上の課題も浮き彫りにしています。脆弱性の修正が保護できるのは、実際にアップデートを受け取り、適用したインストール環境だけです。
プロジェクトの公式アカウントが2026年11月1日22時25分(UTC)ごろに公開した緊急通知では、報告された侵害について開発者が調査する間、運営者はBTCPay Serverのインスタンスを停止するよう指示されました。
このインシデントは、従来の決済仲介業者を介さないためにセルフホスト型のビットコイン決済インフラを利用している加盟店に懸念をもたらしています。また、オープンソースソフトウェアのセキュリティ上の課題も浮き彫りにしています。脆弱性の修正が保護できるのは、実際にアップデートを受け取り、適用したインストール環境だけです。
1
383

·
--
【ビットコイン決済ツールがハッキング!公式が緊急呼びかけ:まずサーバーを停止】
多くの店舗がビットコインの受け取りに利用しているオープンソースツール「BTCPay Server」で、ホットウォレットの資金が盗み出されました。ハッカーは管理者としてサーバーにログインし、直接コインを送金しました。公式によると、被害が確認されたのはバージョン2.4.1以前で、最新版の2.4.7では盗難の報告はまだありません。被害額と被害者数はまだ公表されていません。旧バージョンを使っている場合は、すぐにアップデートしてください。ホットウォレットに多額の資金を置かないようにしましょう。
$BTC
#BTCPay #黑客 #ウォレットセキュリティ
【ビットコイン決済ツールがハッキング!公式が緊急呼びかけ:まずサーバーを停止】
多くの店舗がビットコインの受け取りに利用しているオープンソースツール「BTCPay Server」で、ホットウォレットの資金が盗み出されました。ハッカーは管理者としてサーバーにログインし、直接コインを送金しました。公式によると、被害が確認されたのはバージョン2.4.1以前で、最新版の2.4.7では盗難の報告はまだありません。被害額と被害者数はまだ公表されていません。旧バージョンを使っている場合は、すぐにアップデートしてください。ホットウォレットに多額の資金を置かないようにしましょう。
$BTC
#BTCPay #黑客 #ウォレットセキュリティ
多くの店舗がビットコインの受け取りに利用しているオープンソースツール「BTCPay Server」で、ホットウォレットの資金が盗み出されました。ハッカーは管理者としてサーバーにログインし、直接コインを送金しました。公式によると、被害が確認されたのはバージョン2.4.1以前で、最新版の2.4.7では盗難の報告はまだありません。被害額と被害者数はまだ公表されていません。旧バージョンを使っている場合は、すぐにアップデートしてください。ホットウォレットに多額の資金を置かないようにしましょう。
$BTC
#BTCPay #黑客 #ウォレットセキュリティ
6
·
--
加盟店の皆さん、まだ寝ないで:BTCPayが深夜に緊急停止を呼びかけ、ホットウォレットが次々と空に
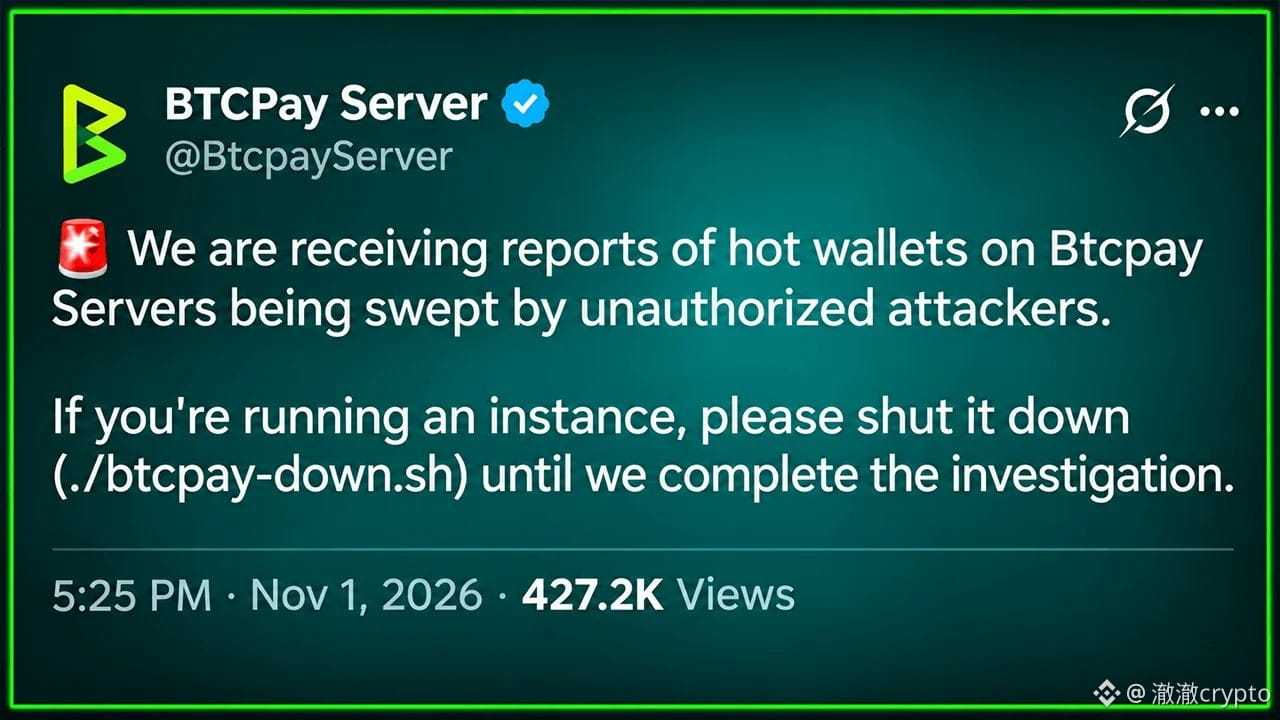
11月1日22:25 UTC、BTCPay公式が警告:許可されていない攻撃者がホットウォレットを次々と空にしているとして、調査が終わるまで./btcpay-down.shを使ってシャットダウンするよう呼びかけました。
創設者のDorier氏は約2時間後に補足:被害に遭ったのは2.4.2以前の旧バージョンとみられ、攻撃者は管理者権限を取得していたものの、侵入方法はまだ特定できていないとのことです。
公式が運用する2.4.7のサーバーは攻撃を受けていませんが、同氏は新版なら確実に安全だとは述べていません。被害額や、影響を受けた加盟店の数も、現時点では公表されていません。
いちばんつらいのは、パッチがとっくに公開されていたのに、サーバーがアップデートされていなかったことです。10月29日の2.4.7では85件の問題が修正され、8月の2.4.2でも悪用された脆弱性が修正されていました。しかし、自分でサーバーを運用している場合、誰も代わりにアップデートしてくれません。
ホットウォレットのシードはもともとインターネットに接続されたサーバーに保存されています。公式ドキュメントにも「危険(DANGER)」と明記されており、侵入した者は誰でも、そのまま資金を送金できてしまいます。
BTCPayを運用しているなら、まずは公式の呼びかけどおりシャットダウンしてください。「自分は最新版だから」と賭けに出ず、公式が侵入経路を確認し、再起動の手順を案内するまで待ちましょう。
この判断が覆る条件はひとつだけです。公式が侵入経路を特定し、影響を受けたバージョンを明確にし、シャットダウン要請を解除すると正式に発表すること。
セルフホストで決済を受け付けるなら、手軽さを優先してホットウォレットを選ぶ?それとも安心を優先してコールドウォレットを選ぶ?
$BTC $ETH $SOL
#BTCPay #ビットコインセキュリティ
加盟店の皆さん、まだ寝ないで:BTCPayが深夜に緊急停止を呼びかけ、ホットウォレットが次々と空に
11月1日22:25 UTC、BTCPay公式が警告:許可されていない攻撃者がホットウォレットを次々と空にしているとして、調査が終わるまで./btcpay-down.shを使ってシャットダウンするよう呼びかけました。
創設者のDorier氏は約2時間後に補足:被害に遭ったのは2.4.2以前の旧バージョンとみられ、攻撃者は管理者権限を取得していたものの、侵入方法はまだ特定できていないとのことです。
公式が運用する2.4.7のサーバーは攻撃を受けていませんが、同氏は新版なら確実に安全だとは述べていません。被害額や、影響を受けた加盟店の数も、現時点では公表されていません。
いちばんつらいのは、パッチがとっくに公開されていたのに、サーバーがアップデートされていなかったことです。10月29日の2.4.7では85件の問題が修正され、8月の2.4.2でも悪用された脆弱性が修正されていました。しかし、自分でサーバーを運用している場合、誰も代わりにアップデートしてくれません。
ホットウォレットのシードはもともとインターネットに接続されたサーバーに保存されています。公式ドキュメントにも「危険(DANGER)」と明記されており、侵入した者は誰でも、そのまま資金を送金できてしまいます。
BTCPayを運用しているなら、まずは公式の呼びかけどおりシャットダウンしてください。「自分は最新版だから」と賭けに出ず、公式が侵入経路を確認し、再起動の手順を案内するまで待ちましょう。
この判断が覆る条件はひとつだけです。公式が侵入経路を特定し、影響を受けたバージョンを明確にし、シャットダウン要請を解除すると正式に発表すること。
セルフホストで決済を受け付けるなら、手軽さを優先してホットウォレットを選ぶ?それとも安心を優先してコールドウォレットを選ぶ?
$BTC $ETH $SOL
#BTCPay #ビットコインセキュリティ
11月1日22:25 UTC、BTCPay公式が警告:許可されていない攻撃者がホットウォレットを次々と空にしているとして、調査が終わるまで./btcpay-down.shを使ってシャットダウンするよう呼びかけました。
創設者のDorier氏は約2時間後に補足:被害に遭ったのは2.4.2以前の旧バージョンとみられ、攻撃者は管理者権限を取得していたものの、侵入方法はまだ特定できていないとのことです。
公式が運用する2.4.7のサーバーは攻撃を受けていませんが、同氏は新版なら確実に安全だとは述べていません。被害額や、影響を受けた加盟店の数も、現時点では公表されていません。
いちばんつらいのは、パッチがとっくに公開されていたのに、サーバーがアップデートされていなかったことです。10月29日の2.4.7では85件の問題が修正され、8月の2.4.2でも悪用された脆弱性が修正されていました。しかし、自分でサーバーを運用している場合、誰も代わりにアップデートしてくれません。
ホットウォレットのシードはもともとインターネットに接続されたサーバーに保存されています。公式ドキュメントにも「危険(DANGER)」と明記されており、侵入した者は誰でも、そのまま資金を送金できてしまいます。
BTCPayを運用しているなら、まずは公式の呼びかけどおりシャットダウンしてください。「自分は最新版だから」と賭けに出ず、公式が侵入経路を確認し、再起動の手順を案内するまで待ちましょう。
この判断が覆る条件はひとつだけです。公式が侵入経路を特定し、影響を受けたバージョンを明確にし、シャットダウン要請を解除すると正式に発表すること。
セルフホストで決済を受け付けるなら、手軽さを優先してホットウォレットを選ぶ?それとも安心を優先してコールドウォレットを選ぶ?
$BTC $ETH $SOL
#BTCPay #ビットコインセキュリティ
1
486

·
--
BTCPay / TokenPostの投稿を見かけた:オープンソースのセルフホスト型決済ツール「BTCPay Server」で、ホットウォレットが不正に全額引き出されたとの報告が複数寄せられた。11/1、公式はまず全員に ./btcpay-down.sh を実行してインスタンスを停止するよう呼びかけた。
重要点:その後の調査で、攻撃対象は 2.4.1(2026-07-23)以前のバージョンに絞られた。最新の 2.4.7 を使っているユーザーからは、信頼できる盗難報告は今のところない。創設者によると、被害を受けたインスタンスでは攻撃者が管理者としてログインしていたが、権限をどう取得したのかは調査中。被害額や台数は公表されていない。LunaNodeなどのホスティング事業者は、旧バージョンを自動的に停止済み。
8月には <2.4.2 の LND 認証情報の脆弱性が原因で、すでに一度スキャン被害があったばかり——ホットウォレットには、失っても困らない額以上を入れないこと。
#BTC #安全 #BTCPay
BTCPay / TokenPostの投稿を見かけた:オープンソースのセルフホスト型決済ツール「BTCPay Server」で、ホットウォレットが不正に全額引き出されたとの報告が複数寄せられた。11/1、公式はまず全員に ./btcpay-down.sh を実行してインスタンスを停止するよう呼びかけた。
重要点:その後の調査で、攻撃対象は 2.4.1(2026-07-23)以前のバージョンに絞られた。最新の 2.4.7 を使っているユーザーからは、信頼できる盗難報告は今のところない。創設者によると、被害を受けたインスタンスでは攻撃者が管理者としてログインしていたが、権限をどう取得したのかは調査中。被害額や台数は公表されていない。LunaNodeなどのホスティング事業者は、旧バージョンを自動的に停止済み。
8月には <2.4.2 の LND 認証情報の脆弱性が原因で、すでに一度スキャン被害があったばかり——ホットウォレットには、失っても困らない額以上を入れないこと。
#BTC #安全 #BTCPay
重要点:その後の調査で、攻撃対象は 2.4.1(2026-07-23)以前のバージョンに絞られた。最新の 2.4.7 を使っているユーザーからは、信頼できる盗難報告は今のところない。創設者によると、被害を受けたインスタンスでは攻撃者が管理者としてログインしていたが、権限をどう取得したのかは調査中。被害額や台数は公表されていない。LunaNodeなどのホスティング事業者は、旧バージョンを自動的に停止済み。
8月には <2.4.2 の LND 認証情報の脆弱性が原因で、すでに一度スキャン被害があったばかり——ホットウォレットには、失っても困らない額以上を入れないこと。
#BTC #安全 #BTCPay
63
·
--
**緊急警告!あなたのビットコインウォレットは危険にさらされている?BTCPayが緊急警告を発令!**
暗号資産コミュニティの皆さん、ビットコインのセルフカストディ型決済ツールを利用している人の資産に直接影響する可能性がある、注目のニュースを見逃すわけにはいきません!
知っておくべき主なポイントを簡単にまとめました。
* 人気のビットコイン決済ツールを提供するオープンソースプロジェクト **BTCPay Server** が、ユーザーに向けて**緊急警告**を発しました。
* ビットコインウォレットが不審な形で**空にされる(drained wallets)**との報告が相次いだことを受け、プロジェクトはユーザーに対し、自分のサーバーを**直ちに停止する**よう呼びかけています。
* 現在、プロジェクトは調査を進めています。創設者によると、初期の報告はBTCPay Serverのバージョン2.4.2より前のものに集中しているようです。現時点では、公式な被害額や具体的な修正パッチについての発表はありません。
---
**私個人の見解:**
今回の問題は、暗号資産の世界において**万全のセキュリティ**がいかに重要かを、改めて強く認識させる出来事です。特に、オープンソースツールを利用したり、自分で資産を管理したりする場合にはなおさらです。このニュースが$BTC の価格に直ちに直接影響するわけではありませんが、ビットコイン決済ソリューションやウォレットのセルフカストディに対し、一時的な不安が広がる可能性があります。
**今回の教訓:**ソフトウェアは常に最新版に更新し、ソフトウェアの入手元を慎重に確認し、セキュリティを決しておろそかにしないこと。BTCPay Serverを利用している方は、迅速な対応が何より重要です。市場が常に求めるのは、透明性と最も安全なソリューションです!
---
皆さんはこの深刻なセキュリティ問題についてどう思いますか?セルフカストディを行うコミュニティ全体にとって、十分な警鐘となるでしょうか?ぜひ下にコメントを残して、ご意見を共有してください!
そして、暗号資産市場の詳しい分析や最新ニュースをチェックするために、Binance Squareで私を**フォロー**するのもお忘れなく!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
**緊急警告!あなたのビットコインウォレットは危険にさらされている?BTCPayが緊急警告を発令!**
暗号資産コミュニティの皆さん、ビットコインのセルフカストディ型決済ツールを利用している人の資産に直接影響する可能性がある、注目のニュースを見逃すわけにはいきません!
知っておくべき主なポイントを簡単にまとめました。
* 人気のビットコイン決済ツールを提供するオープンソースプロジェクト **BTCPay Server** が、ユーザーに向けて**緊急警告**を発しました。
* ビットコインウォレットが不審な形で**空にされる(drained wallets)**との報告が相次いだことを受け、プロジェクトはユーザーに対し、自分のサーバーを**直ちに停止する**よう呼びかけています。
* 現在、プロジェクトは調査を進めています。創設者によると、初期の報告はBTCPay Serverのバージョン2.4.2より前のものに集中しているようです。現時点では、公式な被害額や具体的な修正パッチについての発表はありません。
---
**私個人の見解:**
今回の問題は、暗号資産の世界において**万全のセキュリティ**がいかに重要かを、改めて強く認識させる出来事です。特に、オープンソースツールを利用したり、自分で資産を管理したりする場合にはなおさらです。このニュースが$BTC の価格に直ちに直接影響するわけではありませんが、ビットコイン決済ソリューションやウォレットのセルフカストディに対し、一時的な不安が広がる可能性があります。
**今回の教訓:**ソフトウェアは常に最新版に更新し、ソフトウェアの入手元を慎重に確認し、セキュリティを決しておろそかにしないこと。BTCPay Serverを利用している方は、迅速な対応が何より重要です。市場が常に求めるのは、透明性と最も安全なソリューションです!
---
皆さんはこの深刻なセキュリティ問題についてどう思いますか?セルフカストディを行うコミュニティ全体にとって、十分な警鐘となるでしょうか?ぜひ下にコメントを残して、ご意見を共有してください!
そして、暗号資産市場の詳しい分析や最新ニュースをチェックするために、Binance Squareで私を**フォロー**するのもお忘れなく!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
暗号資産コミュニティの皆さん、ビットコインのセルフカストディ型決済ツールを利用している人の資産に直接影響する可能性がある、注目のニュースを見逃すわけにはいきません!
知っておくべき主なポイントを簡単にまとめました。
* 人気のビットコイン決済ツールを提供するオープンソースプロジェクト **BTCPay Server** が、ユーザーに向けて**緊急警告**を発しました。
* ビットコインウォレットが不審な形で**空にされる(drained wallets)**との報告が相次いだことを受け、プロジェクトはユーザーに対し、自分のサーバーを**直ちに停止する**よう呼びかけています。
* 現在、プロジェクトは調査を進めています。創設者によると、初期の報告はBTCPay Serverのバージョン2.4.2より前のものに集中しているようです。現時点では、公式な被害額や具体的な修正パッチについての発表はありません。
---
**私個人の見解:**
今回の問題は、暗号資産の世界において**万全のセキュリティ**がいかに重要かを、改めて強く認識させる出来事です。特に、オープンソースツールを利用したり、自分で資産を管理したりする場合にはなおさらです。このニュースが$BTC の価格に直ちに直接影響するわけではありませんが、ビットコイン決済ソリューションやウォレットのセルフカストディに対し、一時的な不安が広がる可能性があります。
**今回の教訓:**ソフトウェアは常に最新版に更新し、ソフトウェアの入手元を慎重に確認し、セキュリティを決しておろそかにしないこと。BTCPay Serverを利用している方は、迅速な対応が何より重要です。市場が常に求めるのは、透明性と最も安全なソリューションです!
---
皆さんはこの深刻なセキュリティ問題についてどう思いますか?セルフカストディを行うコミュニティ全体にとって、十分な警鐘となるでしょうか?ぜひ下にコメントを残して、ご意見を共有してください!
そして、暗号資産市場の詳しい分析や最新ニュースをチェックするために、Binance Squareで私を**フォロー**するのもお忘れなく!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
31

·
--
【市場速報】BTCPayのホットウォレットが空に、公式がまずサーバーを停止するよう呼びかけ
オープンソースのビットコイン決済システム「BTCPay Server」が警告を発表:加盟店から、自社運用サーバーのホットウォレットから資金が不正に送金されたとの報告を受け、公式は運営者に対し、調査が終わるまでまずサーバーを停止するよう求めています。初期調査では2.4.1およびそれ以前のバージョンが対象とされ、2.4.7については現時点で信頼できる被害報告はありません。盗難額と被害件数はまだ公表されていません。自社運用の加盟店は、まずバージョンを確認しましたか?
$BTC $ETH $SOL
#市场快讯 #BTCPay #ビットコイン
(出典:ABMedia)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
【市場速報】BTCPayのホットウォレットが空に、公式がまずサーバーを停止するよう呼びかけ
オープンソースのビットコイン決済システム「BTCPay Server」が警告を発表:加盟店から、自社運用サーバーのホットウォレットから資金が不正に送金されたとの報告を受け、公式は運営者に対し、調査が終わるまでまずサーバーを停止するよう求めています。初期調査では2.4.1およびそれ以前のバージョンが対象とされ、2.4.7については現時点で信頼できる被害報告はありません。盗難額と被害件数はまだ公表されていません。自社運用の加盟店は、まずバージョンを確認しましたか?
$BTC $ETH $SOL
#市场快讯 #BTCPay #ビットコイン
(出典:ABMedia)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
オープンソースのビットコイン決済システム「BTCPay Server」が警告を発表:加盟店から、自社運用サーバーのホットウォレットから資金が不正に送金されたとの報告を受け、公式は運営者に対し、調査が終わるまでまずサーバーを停止するよう求めています。初期調査では2.4.1およびそれ以前のバージョンが対象とされ、2.4.7については現時点で信頼できる被害報告はありません。盗難額と被害件数はまだ公表されていません。自社運用の加盟店は、まずバージョンを確認しましたか?
$BTC $ETH $SOL
#市场快讯 #BTCPay #ビットコイン
(出典:ABMedia)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
111


🛑 BTCPayチームは、空のウォレットに関する最近の報告を調査する間、ユーザーにサーバーを停止するよう求めています。創設者によると、これらの事例は2.4.2より古いバージョンに関連しているようですが、損失額や修正方法はまだ明らかにされていません。
🔍 重要な理由:このバグが旧式の環境に影響する場合、古いリリースを使い続けている加盟店は危険にさらされる可能性があります。オープンソースなので誰でも監査できますが、調査は続いており、実際の影響範囲はまだ不明です。
⚠️ リスク:パッチが公開されるまでは、本番ノードをオフラインにするか、最新リリースにアップグレードするのが最も安全です。そうしなければ、未検証の脆弱性によって資金を意図せず危険にさらすおそれがあります。
投資助言ではありません。
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🛑 BTCPayチームは、空のウォレットに関する最近の報告を調査する間、ユーザーにサーバーを停止するよう求めています。創設者によると、これらの事例は2.4.2より古いバージョンに関連しているようですが、損失額や修正方法はまだ明らかにされていません。
🔍 重要な理由:このバグが旧式の環境に影響する場合、古いリリースを使い続けている加盟店は危険にさらされる可能性があります。オープンソースなので誰でも監査できますが、調査は続いており、実際の影響範囲はまだ不明です。
⚠️ リスク:パッチが公開されるまでは、本番ノードをオフラインにするか、最新リリースにアップグレードするのが最も安全です。そうしなければ、未検証の脆弱性によって資金を意図せず危険にさらすおそれがあります。
投資助言ではありません。
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🔍 重要な理由:このバグが旧式の環境に影響する場合、古いリリースを使い続けている加盟店は危険にさらされる可能性があります。オープンソースなので誰でも監査できますが、調査は続いており、実際の影響範囲はまだ不明です。
⚠️ リスク:パッチが公開されるまでは、本番ノードをオフラインにするか、最新リリースにアップグレードするのが最も安全です。そうしなければ、未検証の脆弱性によって資金を意図せず危険にさらすおそれがあります。
投資助言ではありません。
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
134

今週、私は2件目のセキュリティ上の騒ぎを追っている。今回は、独自にビットコイン決済を運用する加盟店が影響を受けている。
BTCPay Serverは、一部のセルフホスト型サーバーのホットウォレットが攻撃者に資金を抜き取られたとの報告を調査する間、運用者にインスタンスを停止するよう伝えた。その後の発表では、疑われる攻撃経路はバージョン2.4.1以前に絞られ、最新の2.4.7で資金が抜き取られたという信頼できる報告はないとした。創設者のNicolas Dorier氏によると、被害に遭ったサーバーでは攻撃者が管理者権限でログインしていたが、どうやってそのアクセス権を得たのかは不明だ。
被害総額も、影響を受けたサーバー数も、修正の予定時期も公表されていない。だから、証拠が示す範囲を超えて、事態を大きくも小さくも見せるつもりはない。重要なのはその設計だ。加盟店ごとに自らサーバーを運用しているため、一括で停止するスイッチはない。運用者はそれぞれ単独で対応することになる。
BTCPayを運用している方、またはBTCPayを導入している加盟店で支払っている方に聞きたい。こんな一週間の後、再びホットウォレットを信頼するには何が必要だろうか? DYOR――これは進行中のセキュリティ事案であり、売買のシグナルではない。
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #SecurityAlert
今週、私は2件目のセキュリティ上の騒ぎを追っている。今回は、独自にビットコイン決済を運用する加盟店が影響を受けている。
BTCPay Serverは、一部のセルフホスト型サーバーのホットウォレットが攻撃者に資金を抜き取られたとの報告を調査する間、運用者にインスタンスを停止するよう伝えた。その後の発表では、疑われる攻撃経路はバージョン2.4.1以前に絞られ、最新の2.4.7で資金が抜き取られたという信頼できる報告はないとした。創設者のNicolas Dorier氏によると、被害に遭ったサーバーでは攻撃者が管理者権限でログインしていたが、どうやってそのアクセス権を得たのかは不明だ。
被害総額も、影響を受けたサーバー数も、修正の予定時期も公表されていない。だから、証拠が示す範囲を超えて、事態を大きくも小さくも見せるつもりはない。重要なのはその設計だ。加盟店ごとに自らサーバーを運用しているため、一括で停止するスイッチはない。運用者はそれぞれ単独で対応することになる。
BTCPayを運用している方、またはBTCPayを導入している加盟店で支払っている方に聞きたい。こんな一週間の後、再びホットウォレットを信頼するには何が必要だろうか? DYOR――これは進行中のセキュリティ事案であり、売買のシグナルではない。
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #SecurityAlert
BTCPay Serverは、一部のセルフホスト型サーバーのホットウォレットが攻撃者に資金を抜き取られたとの報告を調査する間、運用者にインスタンスを停止するよう伝えた。その後の発表では、疑われる攻撃経路はバージョン2.4.1以前に絞られ、最新の2.4.7で資金が抜き取られたという信頼できる報告はないとした。創設者のNicolas Dorier氏によると、被害に遭ったサーバーでは攻撃者が管理者権限でログインしていたが、どうやってそのアクセス権を得たのかは不明だ。
被害総額も、影響を受けたサーバー数も、修正の予定時期も公表されていない。だから、証拠が示す範囲を超えて、事態を大きくも小さくも見せるつもりはない。重要なのはその設計だ。加盟店ごとに自らサーバーを運用しているため、一括で停止するスイッチはない。運用者はそれぞれ単独で対応することになる。
BTCPayを運用している方、またはBTCPayを導入している加盟店で支払っている方に聞きたい。こんな一週間の後、再びホットウォレットを信頼するには何が必要だろうか? DYOR――これは進行中のセキュリティ事案であり、売買のシグナルではない。
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #SecurityAlert
26

·
--
BTCPay Serverの警告:旧式ホットウォレットが標的型攻撃を受け、資金が流出
オープンソースの決済インフラであるBTCPay Serverは、運営者に対し、直ちにサーバーを停止してアップグレードするよう促すセキュリティ警告を発しました。旧式ソフトウェアを稼働させていたノードがハッカーの標的型攻撃を受け、ホットウォレットの資金が流出したことを受けたものです。
Cointelegraphの報道によると、BTCPay Serverのチームは「不正な攻撃者に資金を抜き取られた」という複数の報告を受け、運営者にサーバーを停止するよう求めました。これは通常のバージョン更新の案内ではなく、実際に発生している損失への緊急対応です。
この件が注目に値するのは、BTCPay Serverが暗号資産エコシステムで「セルフカストディ型決済レイヤー」の役割を担っているためです。多くの加盟店やコミュニティ運営のノードが、ビットコインの受け取りと管理に利用しています。秘密鍵を保有しないため、サービス自体に中央集権的なリスクはありませんが、ノードのソフトウェアが古くなると、攻撃者の明確な標的になり得ます。今回の問題の核心はプロトコル層の脆弱性ではなく、稼働環境の運用とコンプライアンスにあります。ソフトウェアのバージョンが古く、パッチの適用が遅れたことで、ホットウォレットが標的型の資金流出リスクにさらされました。
技術的に見ると、ホットウォレットのリスクが高いのは、入金を容易にするためにオンライン状態を保つ必要があるからです。ソフトウェアのエンドポイントに既知の悪用可能な脆弱性があれば、攻撃者はその脆弱性を狙って防御を突破できます。チームが「パッチを配信する」ではなく「サーバーの停止を推奨する」という強い表現を選んだことから、脆弱性がすでに実際の攻撃で悪用されており、アップデートの機会を待っていては間に合わない可能性がうかがえます。
市場への影響という点では、今回の事案は比較的局所的で、業界全体のセキュリティ危機というより、特定のインフラにおける運用上のセキュリティ問題です。短期的に市場全体の価格へ直接及ぼす影響は限定的かもしれません。ただし、最近のTrezorやKeystoneなどのハードウェアウォレットに関する事案と合わせると、決済セキュリティをめぐる全体像が浮かび上がります。ソフトウェアノードであれハードウェアウォレットであれ、セルフカストディの仕組みを構成するどのエンドポイントも、侵入の突破口になり得ます。
留意すべき反対材料は、この問題が運営者自身の責任の範囲に属し、基盤となるプロトコルやビットコインネットワーク自体の安全性を示すものではない点です。恐怖が必要以上にあおられれば、事案の実際の影響を超えた反応につながるおそれもあります。今後は、公式が影響を受けたノードの詳細や、脆弱性が悪用された具体的な経路、チームが示す明確な復旧・アップグレードのスケジュールを公表するかどうかに注目したいところです。
#BTCPay #CryptoSecurity #HotWallet
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡して更新します。
BTCPay Serverの警告:旧式ホットウォレットが標的型攻撃を受け、資金が流出
オープンソースの決済インフラであるBTCPay Serverは、運営者に対し、直ちにサーバーを停止してアップグレードするよう促すセキュリティ警告を発しました。旧式ソフトウェアを稼働させていたノードがハッカーの標的型攻撃を受け、ホットウォレットの資金が流出したことを受けたものです。
Cointelegraphの報道によると、BTCPay Serverのチームは「不正な攻撃者に資金を抜き取られた」という複数の報告を受け、運営者にサーバーを停止するよう求めました。これは通常のバージョン更新の案内ではなく、実際に発生している損失への緊急対応です。
この件が注目に値するのは、BTCPay Serverが暗号資産エコシステムで「セルフカストディ型決済レイヤー」の役割を担っているためです。多くの加盟店やコミュニティ運営のノードが、ビットコインの受け取りと管理に利用しています。秘密鍵を保有しないため、サービス自体に中央集権的なリスクはありませんが、ノードのソフトウェアが古くなると、攻撃者の明確な標的になり得ます。今回の問題の核心はプロトコル層の脆弱性ではなく、稼働環境の運用とコンプライアンスにあります。ソフトウェアのバージョンが古く、パッチの適用が遅れたことで、ホットウォレットが標的型の資金流出リスクにさらされました。
技術的に見ると、ホットウォレットのリスクが高いのは、入金を容易にするためにオンライン状態を保つ必要があるからです。ソフトウェアのエンドポイントに既知の悪用可能な脆弱性があれば、攻撃者はその脆弱性を狙って防御を突破できます。チームが「パッチを配信する」ではなく「サーバーの停止を推奨する」という強い表現を選んだことから、脆弱性がすでに実際の攻撃で悪用されており、アップデートの機会を待っていては間に合わない可能性がうかがえます。
市場への影響という点では、今回の事案は比較的局所的で、業界全体のセキュリティ危機というより、特定のインフラにおける運用上のセキュリティ問題です。短期的に市場全体の価格へ直接及ぼす影響は限定的かもしれません。ただし、最近のTrezorやKeystoneなどのハードウェアウォレットに関する事案と合わせると、決済セキュリティをめぐる全体像が浮かび上がります。ソフトウェアノードであれハードウェアウォレットであれ、セルフカストディの仕組みを構成するどのエンドポイントも、侵入の突破口になり得ます。
留意すべき反対材料は、この問題が運営者自身の責任の範囲に属し、基盤となるプロトコルやビットコインネットワーク自体の安全性を示すものではない点です。恐怖が必要以上にあおられれば、事案の実際の影響を超えた反応につながるおそれもあります。今後は、公式が影響を受けたノードの詳細や、脆弱性が悪用された具体的な経路、チームが示す明確な復旧・アップグレードのスケジュールを公表するかどうかに注目したいところです。
#BTCPay #CryptoSecurity #HotWallet
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡して更新します。
オープンソースの決済インフラであるBTCPay Serverは、運営者に対し、直ちにサーバーを停止してアップグレードするよう促すセキュリティ警告を発しました。旧式ソフトウェアを稼働させていたノードがハッカーの標的型攻撃を受け、ホットウォレットの資金が流出したことを受けたものです。
Cointelegraphの報道によると、BTCPay Serverのチームは「不正な攻撃者に資金を抜き取られた」という複数の報告を受け、運営者にサーバーを停止するよう求めました。これは通常のバージョン更新の案内ではなく、実際に発生している損失への緊急対応です。
この件が注目に値するのは、BTCPay Serverが暗号資産エコシステムで「セルフカストディ型決済レイヤー」の役割を担っているためです。多くの加盟店やコミュニティ運営のノードが、ビットコインの受け取りと管理に利用しています。秘密鍵を保有しないため、サービス自体に中央集権的なリスクはありませんが、ノードのソフトウェアが古くなると、攻撃者の明確な標的になり得ます。今回の問題の核心はプロトコル層の脆弱性ではなく、稼働環境の運用とコンプライアンスにあります。ソフトウェアのバージョンが古く、パッチの適用が遅れたことで、ホットウォレットが標的型の資金流出リスクにさらされました。
技術的に見ると、ホットウォレットのリスクが高いのは、入金を容易にするためにオンライン状態を保つ必要があるからです。ソフトウェアのエンドポイントに既知の悪用可能な脆弱性があれば、攻撃者はその脆弱性を狙って防御を突破できます。チームが「パッチを配信する」ではなく「サーバーの停止を推奨する」という強い表現を選んだことから、脆弱性がすでに実際の攻撃で悪用されており、アップデートの機会を待っていては間に合わない可能性がうかがえます。
市場への影響という点では、今回の事案は比較的局所的で、業界全体のセキュリティ危機というより、特定のインフラにおける運用上のセキュリティ問題です。短期的に市場全体の価格へ直接及ぼす影響は限定的かもしれません。ただし、最近のTrezorやKeystoneなどのハードウェアウォレットに関する事案と合わせると、決済セキュリティをめぐる全体像が浮かび上がります。ソフトウェアノードであれハードウェアウォレットであれ、セルフカストディの仕組みを構成するどのエンドポイントも、侵入の突破口になり得ます。
留意すべき反対材料は、この問題が運営者自身の責任の範囲に属し、基盤となるプロトコルやビットコインネットワーク自体の安全性を示すものではない点です。恐怖が必要以上にあおられれば、事案の実際の影響を超えた反応につながるおそれもあります。今後は、公式が影響を受けたノードの詳細や、脆弱性が悪用された具体的な経路、チームが示す明確な復旧・アップグレードのスケジュールを公表するかどうかに注目したいところです。
#BTCPay #CryptoSecurity #HotWallet
以上は情報の整理と個人的な分析であり、投資助言を構成するものではありません。
今後、重要な進展があれば、引き続き追跡して更新します。
72

翻訳参照
BTCPay Server cảnh báo về nguy cơ đánh cắp ví nóng do phần mềm lỗi thời
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
BTCPay Server cảnh báo về nguy cơ đánh cắp ví nóng do phần mềm lỗi thời
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
225
·
--
翻訳参照
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
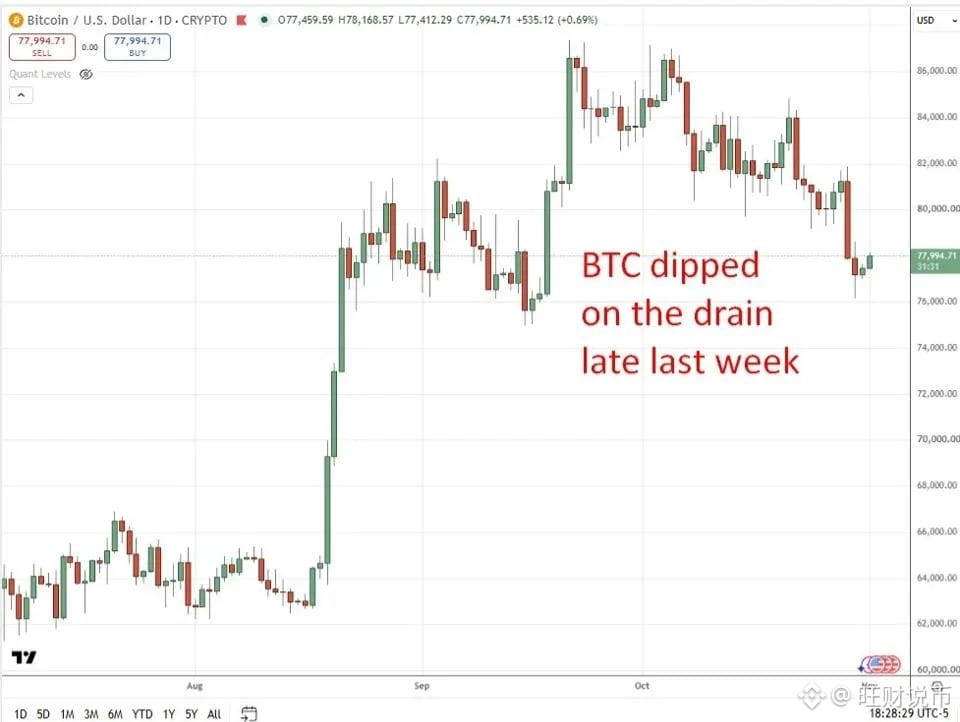
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
242

·
--
セルフホスト型決済ツール「BTCPay Server」で障害が発生。公式は今朝6時25分(北京時間)に警報を発し、複数のサーバーでホットウォレットが不正アクセスを受け、資金がすべて引き出されたと発表しました。運営者に対し、直ちに ./btcpay-down.sh を実行してサーバーを停止し、調査が終わるまで再起動しないよう求めています。
創設者のDorier氏は8時28分に追加情報を発表。影響を受けたのはすべてバージョン2.4.2より前の旧バージョンで、攻撃者は管理者としてログインしていました。侵入経路はまだ特定されていません。2.4.7を稼働させている公開サーバーは攻撃を受けていません。
被害額と影響を受けた加盟店の数は、公式からまだ発表されていません。BTCPayで$BTC を受け取っている加盟店は、まずサーバーを停止してアップグレードし、ホットウォレット内のコインをできるだけ早くコールドウォレットに移してください。
$BTC は現在、約78,658ドルで取引されており、24時間で+1.2%。
#BTCPay #比特币 #暗号資産セキュリティ
セルフホスト型決済ツール「BTCPay Server」で障害が発生。公式は今朝6時25分(北京時間)に警報を発し、複数のサーバーでホットウォレットが不正アクセスを受け、資金がすべて引き出されたと発表しました。運営者に対し、直ちに ./btcpay-down.sh を実行してサーバーを停止し、調査が終わるまで再起動しないよう求めています。
創設者のDorier氏は8時28分に追加情報を発表。影響を受けたのはすべてバージョン2.4.2より前の旧バージョンで、攻撃者は管理者としてログインしていました。侵入経路はまだ特定されていません。2.4.7を稼働させている公開サーバーは攻撃を受けていません。
被害額と影響を受けた加盟店の数は、公式からまだ発表されていません。BTCPayで$BTC を受け取っている加盟店は、まずサーバーを停止してアップグレードし、ホットウォレット内のコインをできるだけ早くコールドウォレットに移してください。
$BTC は現在、約78,658ドルで取引されており、24時間で+1.2%。
#BTCPay #比特币 #暗号資産セキュリティ
創設者のDorier氏は8時28分に追加情報を発表。影響を受けたのはすべてバージョン2.4.2より前の旧バージョンで、攻撃者は管理者としてログインしていました。侵入経路はまだ特定されていません。2.4.7を稼働させている公開サーバーは攻撃を受けていません。
被害額と影響を受けた加盟店の数は、公式からまだ発表されていません。BTCPayで$BTC を受け取っている加盟店は、まずサーバーを停止してアップグレードし、ホットウォレット内のコインをできるだけ早くコールドウォレットに移してください。
$BTC は現在、約78,658ドルで取引されており、24時間で+1.2%。
#BTCPay #比特币 #暗号資産セキュリティ
64

BTCPayの件で、すでに「また脆弱性か、BTCは5万ドルまで下がる」と騒いでいる人がいる。ちょっと、何が被害に遭ったのか、まずちゃんと確認しよう。
公式発表は一言で言えばこうだ。複数のセルフホスト型BTCPayインスタンスのホットウォレットから、許可なく資金が送金された。すべての運営者は直ちに ./btcpay-down.sh を実行してシャットダウンし、調査結果を待つようにとのこと。被害額も、根本原因も、影響を受けるバージョンも明かされておらず、パッチもない。
ポイントは「ホットウォレット」という言葉だ。BTCPayのホットウォレットは、シードを24時間オンラインのサーバーに置いて、そこで署名できるようにするもの。そのマシンの管理権限を手に入れた人なら、資金を動かせる。xpubだけを置いたウォッチオンリー型の加盟店は、サーバー上に資金を使える秘密鍵がそもそもない。BTCPay Liteのような外部ウォレットを使うものも、影響を受けないと発表されている。
つまり、ビットコインに問題が起きたわけじゃない。小規模な加盟店が、レジの現金を金庫代わりに置いていたという話だ。「セルフカストディ」だからといって安全とは限らない。秘密鍵をインターネットに接続されたマシンに置くのは、財布をネットカフェに置き忘れるのと大差ない。
決済ツールで起きた問題を理由に「BTCは半値になる」と騒ぐ人は、仕組みを知らないか、あなたをだまして損切りさせたいかのどちらかだ。BTCPayで実際に決済を受け付けている人は、まずシャットダウンして、資金をコールドウォレットに移そう。今後はウォッチオンリーで入金を受け付け、ホットウォレットにはお釣り用の金額だけを残すこと。
#BTCPay #安全
BTCPayの件で、すでに「また脆弱性か、BTCは5万ドルまで下がる」と騒いでいる人がいる。ちょっと、何が被害に遭ったのか、まずちゃんと確認しよう。
公式発表は一言で言えばこうだ。複数のセルフホスト型BTCPayインスタンスのホットウォレットから、許可なく資金が送金された。すべての運営者は直ちに ./btcpay-down.sh を実行してシャットダウンし、調査結果を待つようにとのこと。被害額も、根本原因も、影響を受けるバージョンも明かされておらず、パッチもない。
ポイントは「ホットウォレット」という言葉だ。BTCPayのホットウォレットは、シードを24時間オンラインのサーバーに置いて、そこで署名できるようにするもの。そのマシンの管理権限を手に入れた人なら、資金を動かせる。xpubだけを置いたウォッチオンリー型の加盟店は、サーバー上に資金を使える秘密鍵がそもそもない。BTCPay Liteのような外部ウォレットを使うものも、影響を受けないと発表されている。
つまり、ビットコインに問題が起きたわけじゃない。小規模な加盟店が、レジの現金を金庫代わりに置いていたという話だ。「セルフカストディ」だからといって安全とは限らない。秘密鍵をインターネットに接続されたマシンに置くのは、財布をネットカフェに置き忘れるのと大差ない。
決済ツールで起きた問題を理由に「BTCは半値になる」と騒ぐ人は、仕組みを知らないか、あなたをだまして損切りさせたいかのどちらかだ。BTCPayで実際に決済を受け付けている人は、まずシャットダウンして、資金をコールドウォレットに移そう。今後はウォッチオンリーで入金を受け付け、ホットウォレットにはお釣り用の金額だけを残すこと。
#BTCPay #安全
公式発表は一言で言えばこうだ。複数のセルフホスト型BTCPayインスタンスのホットウォレットから、許可なく資金が送金された。すべての運営者は直ちに ./btcpay-down.sh を実行してシャットダウンし、調査結果を待つようにとのこと。被害額も、根本原因も、影響を受けるバージョンも明かされておらず、パッチもない。
ポイントは「ホットウォレット」という言葉だ。BTCPayのホットウォレットは、シードを24時間オンラインのサーバーに置いて、そこで署名できるようにするもの。そのマシンの管理権限を手に入れた人なら、資金を動かせる。xpubだけを置いたウォッチオンリー型の加盟店は、サーバー上に資金を使える秘密鍵がそもそもない。BTCPay Liteのような外部ウォレットを使うものも、影響を受けないと発表されている。
つまり、ビットコインに問題が起きたわけじゃない。小規模な加盟店が、レジの現金を金庫代わりに置いていたという話だ。「セルフカストディ」だからといって安全とは限らない。秘密鍵をインターネットに接続されたマシンに置くのは、財布をネットカフェに置き忘れるのと大差ない。
決済ツールで起きた問題を理由に「BTCは半値になる」と騒ぐ人は、仕組みを知らないか、あなたをだまして損切りさせたいかのどちらかだ。BTCPayで実際に決済を受け付けている人は、まずシャットダウンして、資金をコールドウォレットに移そう。今後はウォッチオンリーで入金を受け付け、ホットウォレットにはお釣り用の金額だけを残すこと。
#BTCPay #安全
236

翻訳参照
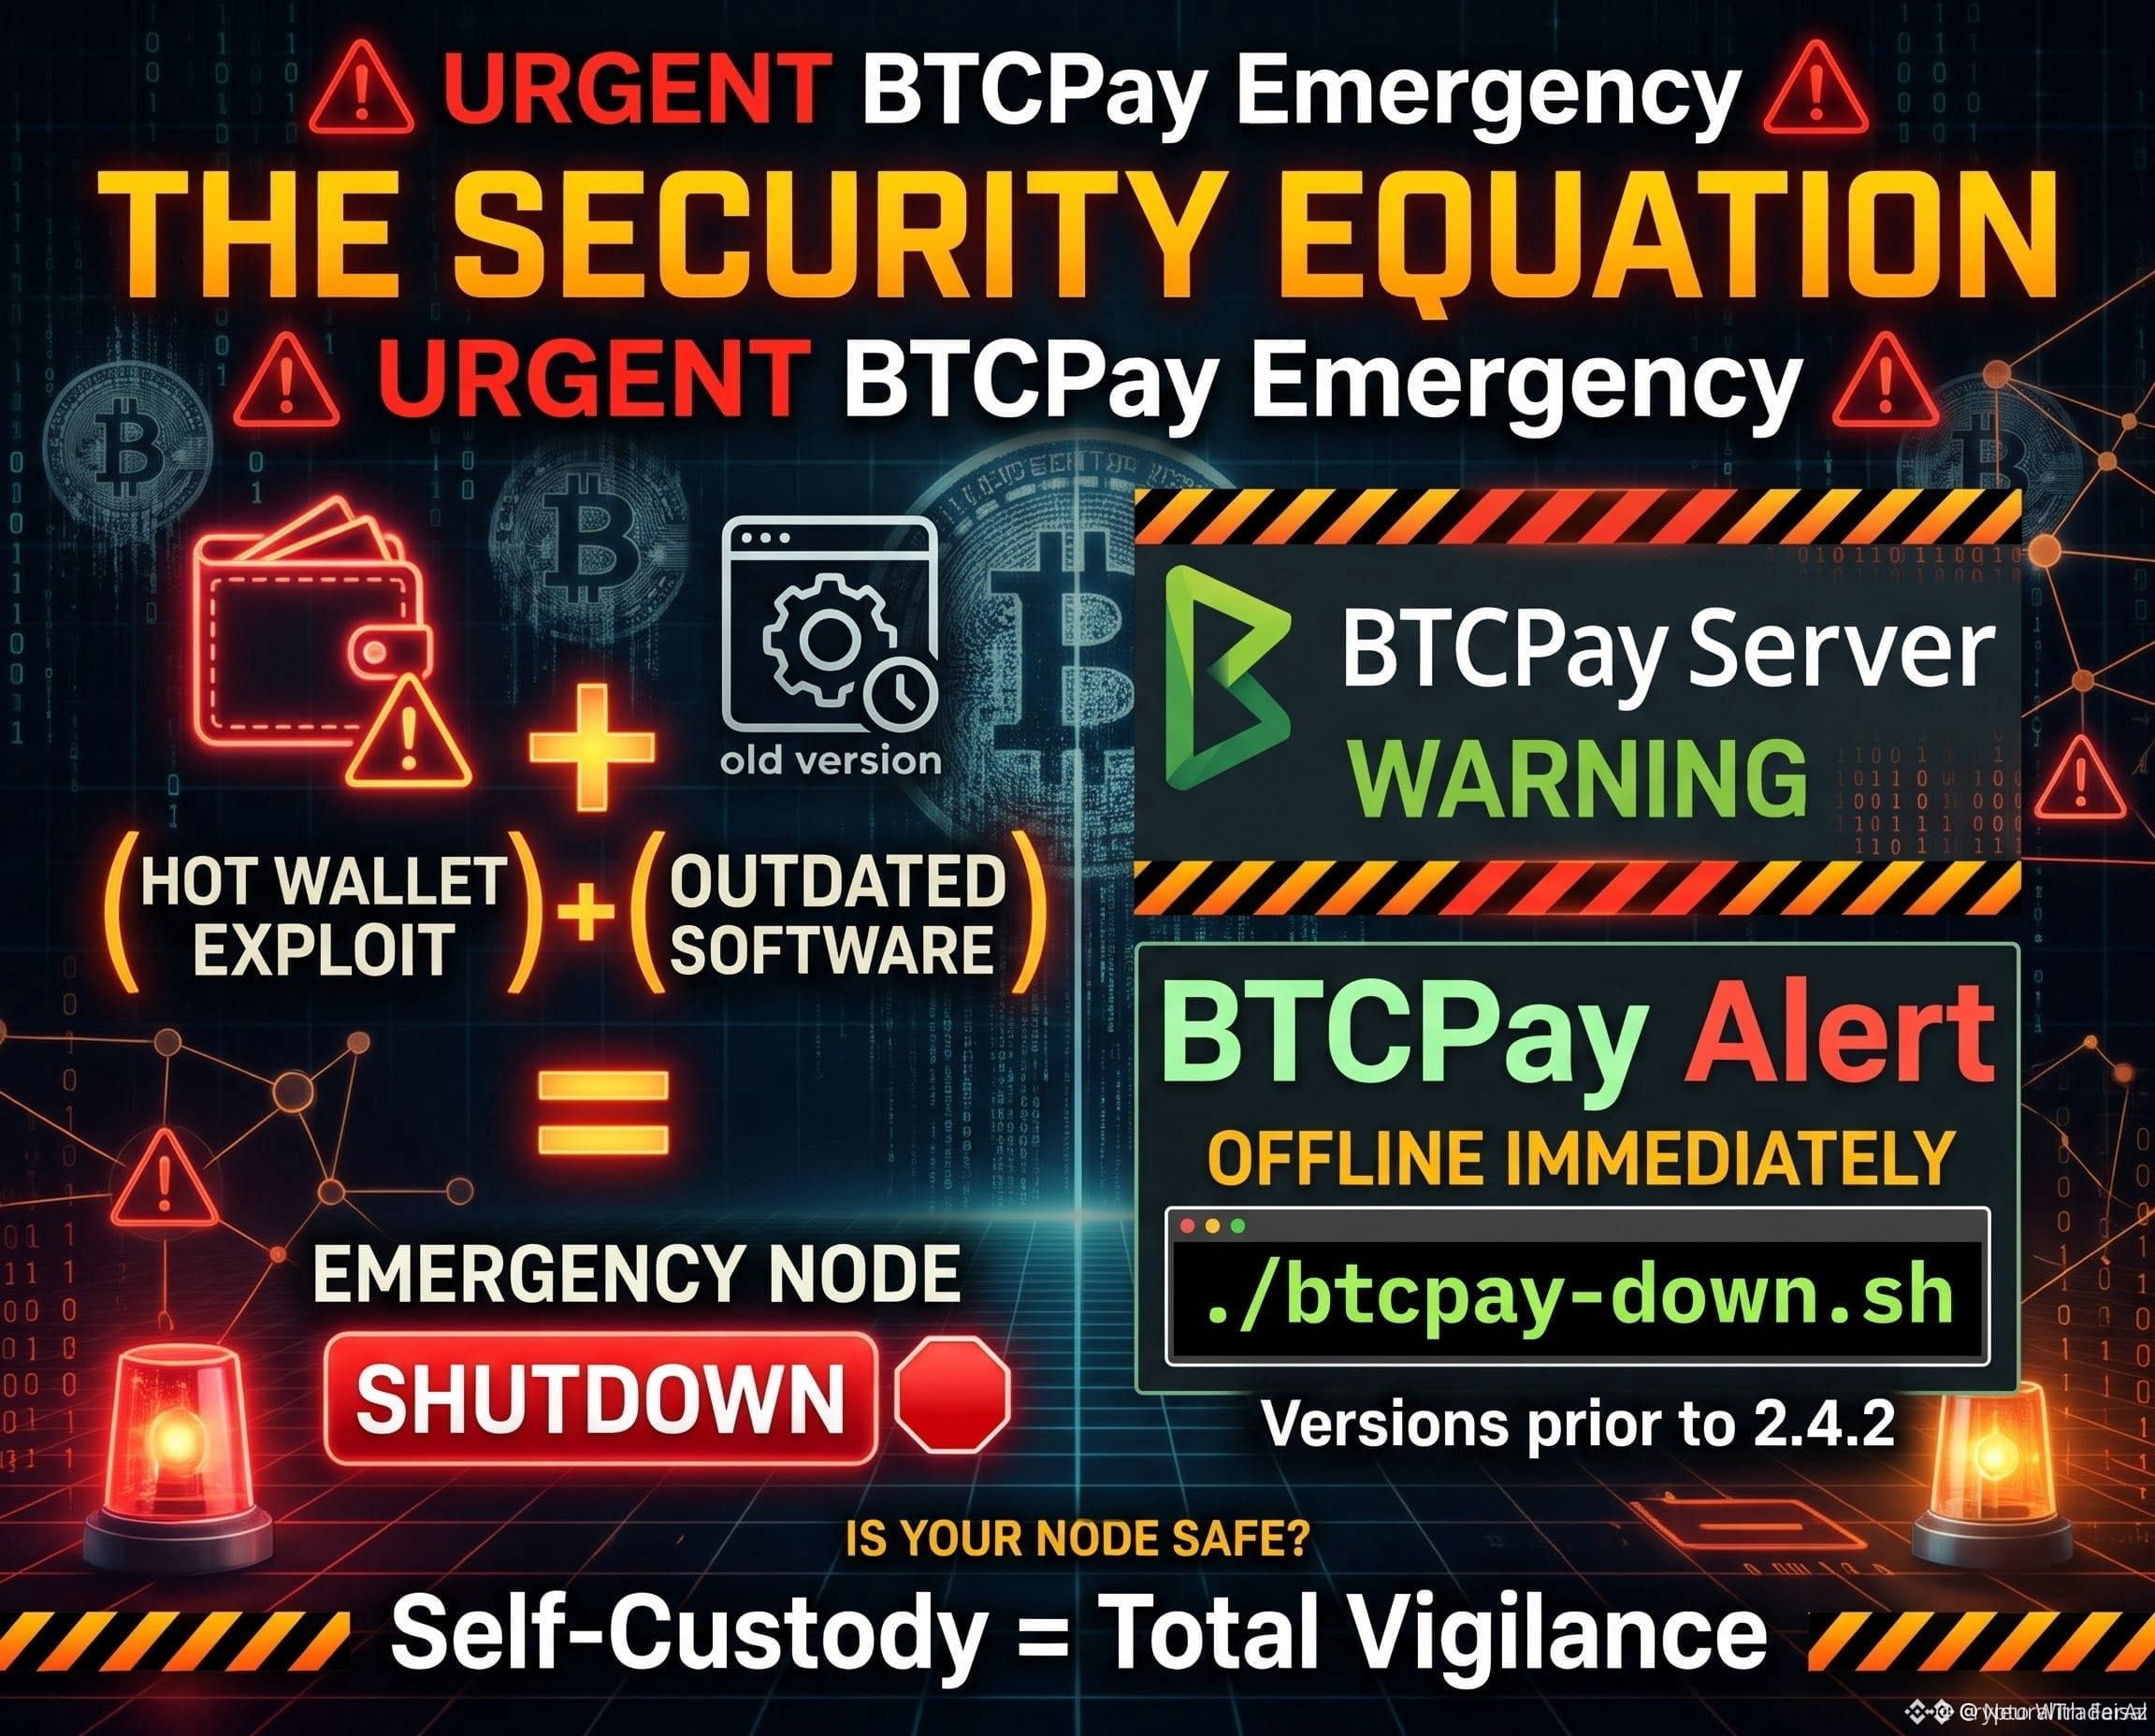
🚨 $BTC EMERGENCY NODE SHUTDOWN ALERT: HOT WALLET BREACH ⚡
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
🚨 $BTC EMERGENCY NODE SHUTDOWN ALERT: HOT WALLET BREACH ⚡
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
Smart‑money scanners flagged an abnormal outflow from BTCPay‑linked hot wallets, a classic liquidity sweep that forces a rapid demand absorption. 📊 The exploit, tied to pre‑2.4.2 code, leveraged stale order blocks to siphon BTC before the network could re‑balance. 🦈
Operators must execute ./btcpay-down.sh now to seal the breach; every minute of delay compounds exposure. 📌 Updating to ≥2.4.2 restores the defensive order‑flow shield and re‑establishes the institutional liquidity buffer. ⚡
💬 Are you running the latest BTCPay version or still on legacy code? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
5
翻訳参照
BTCPay这次被扫,说白了是一堆商户三个月没升级。
Dorier自己的说法:目前被扫的实例都是2.4.2之前的老版本,攻击者是以管理员身份登进后台的,怎么登进去的还没查清。2.4.2是8月7日发的,他自己跑2.4.7的公开服务器没被碰。
所以别再转那种"比特币支付出大事"的恐慌帖了,BTC本身没任何问题。出事的是自建服务器+热钱包里放钱+后台常年不更新这个组合。
更离谱的是转述都转歪了,好几个号写成"中招的是2.4.2",少了"之前"两个字,意思完全反过来,升到2.4.2的人看完还以为自己才是危险版本。
还有一点很多人没看懂:入侵路径没查明,官方到现在也没说损失多少、几家商户中招。所以哪怕你已经是新版本,现在也该先关机等通知,热钱包清空,别仗着版本号新就继续收款。
"做自己的银行"听着很爽,代价就是你也得当自己的运维和安全部门。不想管服务器补丁,就老老实实只挂watch-only的xpub收款,私钥别放在联网的机器上。
#BTCPay #比特币
BTCPay这次被扫,说白了是一堆商户三个月没升级。
Dorier自己的说法:目前被扫的实例都是2.4.2之前的老版本,攻击者是以管理员身份登进后台的,怎么登进去的还没查清。2.4.2是8月7日发的,他自己跑2.4.7的公开服务器没被碰。
所以别再转那种"比特币支付出大事"的恐慌帖了,BTC本身没任何问题。出事的是自建服务器+热钱包里放钱+后台常年不更新这个组合。
更离谱的是转述都转歪了,好几个号写成"中招的是2.4.2",少了"之前"两个字,意思完全反过来,升到2.4.2的人看完还以为自己才是危险版本。
还有一点很多人没看懂:入侵路径没查明,官方到现在也没说损失多少、几家商户中招。所以哪怕你已经是新版本,现在也该先关机等通知,热钱包清空,别仗着版本号新就继续收款。
"做自己的银行"听着很爽,代价就是你也得当自己的运维和安全部门。不想管服务器补丁,就老老实实只挂watch-only的xpub收款,私钥别放在联网的机器上。
#BTCPay #比特币
Dorier自己的说法:目前被扫的实例都是2.4.2之前的老版本,攻击者是以管理员身份登进后台的,怎么登进去的还没查清。2.4.2是8月7日发的,他自己跑2.4.7的公开服务器没被碰。
所以别再转那种"比特币支付出大事"的恐慌帖了,BTC本身没任何问题。出事的是自建服务器+热钱包里放钱+后台常年不更新这个组合。
更离谱的是转述都转歪了,好几个号写成"中招的是2.4.2",少了"之前"两个字,意思完全反过来,升到2.4.2的人看完还以为自己才是危险版本。
还有一点很多人没看懂:入侵路径没查明,官方到现在也没说损失多少、几家商户中招。所以哪怕你已经是新版本,现在也该先关机等通知,热钱包清空,别仗着版本号新就继续收款。
"做自己的银行"听着很爽,代价就是你也得当自己的运维和安全部门。不想管服务器补丁,就老老实实只挂watch-only的xpub收款,私钥别放在联网的机器上。
#BTCPay #比特币
91
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 67,962
1,260人が討論中
2
#BinanceHourlyDepositsExceedWithdrawals
閲覧回数 26,848
506人が討論中
3
#AnthropicIPOPricedDownasInvestorsEye$1.5T
閲覧回数 380
24人が討論中
4
#AppleReportsMixedResults
閲覧回数 36,847
814人が討論中
5
#PalantirSlides3PercentOn$2BRevenue
閲覧回数 2,150
32人が討論中
6
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
閲覧回数 2,214
93人が討論中
7
#USMidtermElections
閲覧回数 784,698
4,244人が討論中
8
#ThailandSECProposesDerivativesLicensesForDigitalAssetOperators
閲覧回数 144
10人が討論中
9
#Nasdaq100EntersCorrection
閲覧回数 6,065
123人が討論中
10
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 141,197
1,129人が討論中