加盟店の皆さん、まだ寝ないで:BTCPayが深夜に緊急停止を呼びかけ、ホットウォレットが次々と空に
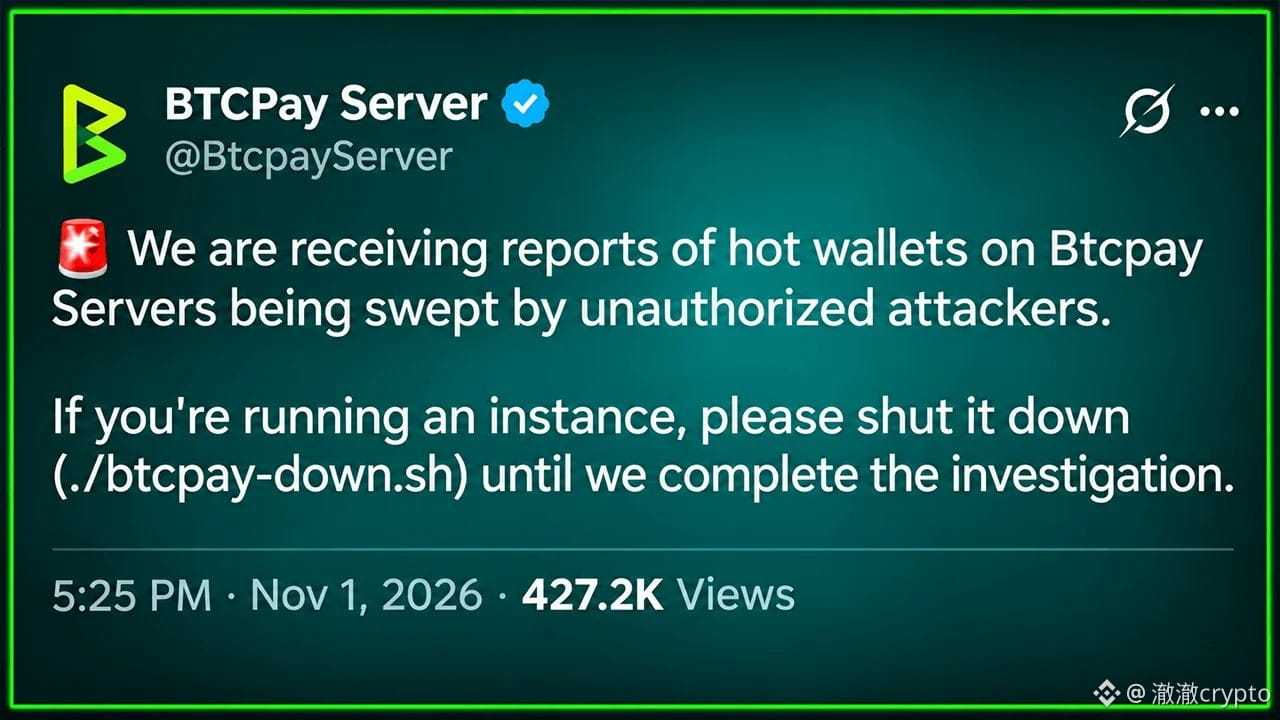
11月1日22:25 UTC、BTCPay公式が警告:許可されていない攻撃者がホットウォレットを次々と空にしているとして、調査が終わるまで./btcpay-down.shを使ってシャットダウンするよう呼びかけました。
創設者のDorier氏は約2時間後に補足:被害に遭ったのは2.4.2以前の旧バージョンとみられ、攻撃者は管理者権限を取得していたものの、侵入方法はまだ特定できていないとのことです。
公式が運用する2.4.7のサーバーは攻撃を受けていませんが、同氏は新版なら確実に安全だとは述べていません。被害額や、影響を受けた加盟店の数も、現時点では公表されていません。
いちばんつらいのは、パッチがとっくに公開されていたのに、サーバーがアップデートされていなかったことです。10月29日の2.4.7では85件の問題が修正され、8月の2.4.2でも悪用された脆弱性が修正されていました。しかし、自分でサーバーを運用している場合、誰も代わりにアップデートしてくれません。
ホットウォレットのシードはもともとインターネットに接続されたサーバーに保存されています。公式ドキュメントにも「危険(DANGER)」と明記されており、侵入した者は誰でも、そのまま資金を送金できてしまいます。
BTCPayを運用しているなら、まずは公式の呼びかけどおりシャットダウンしてください。「自分は最新版だから」と賭けに出ず、公式が侵入経路を確認し、再起動の手順を案内するまで待ちましょう。
この判断が覆る条件はひとつだけです。公式が侵入経路を特定し、影響を受けたバージョンを明確にし、シャットダウン要請を解除すると正式に発表すること。
セルフホストで決済を受け付けるなら、手軽さを優先してホットウォレットを選ぶ?それとも安心を優先してコールドウォレットを選ぶ?
$BTC $ETH $SOL
#BTCPay #ビットコインセキュリティ
11月1日22:25 UTC、BTCPay公式が警告:許可されていない攻撃者がホットウォレットを次々と空にしているとして、調査が終わるまで./btcpay-down.shを使ってシャットダウンするよう呼びかけました。
創設者のDorier氏は約2時間後に補足:被害に遭ったのは2.4.2以前の旧バージョンとみられ、攻撃者は管理者権限を取得していたものの、侵入方法はまだ特定できていないとのことです。
公式が運用する2.4.7のサーバーは攻撃を受けていませんが、同氏は新版なら確実に安全だとは述べていません。被害額や、影響を受けた加盟店の数も、現時点では公表されていません。
いちばんつらいのは、パッチがとっくに公開されていたのに、サーバーがアップデートされていなかったことです。10月29日の2.4.7では85件の問題が修正され、8月の2.4.2でも悪用された脆弱性が修正されていました。しかし、自分でサーバーを運用している場合、誰も代わりにアップデートしてくれません。
ホットウォレットのシードはもともとインターネットに接続されたサーバーに保存されています。公式ドキュメントにも「危険(DANGER)」と明記されており、侵入した者は誰でも、そのまま資金を送金できてしまいます。
BTCPayを運用しているなら、まずは公式の呼びかけどおりシャットダウンしてください。「自分は最新版だから」と賭けに出ず、公式が侵入経路を確認し、再起動の手順を案内するまで待ちましょう。
この判断が覆る条件はひとつだけです。公式が侵入経路を特定し、影響を受けたバージョンを明確にし、シャットダウン要請を解除すると正式に発表すること。
セルフホストで決済を受け付けるなら、手軽さを優先してホットウォレットを選ぶ?それとも安心を優先してコールドウォレットを選ぶ?
$BTC $ETH $SOL
#BTCPay #ビットコインセキュリティ