
#adresse
adresse
閲覧回数 232
2人が討論中
注目
最新

·
--
記事
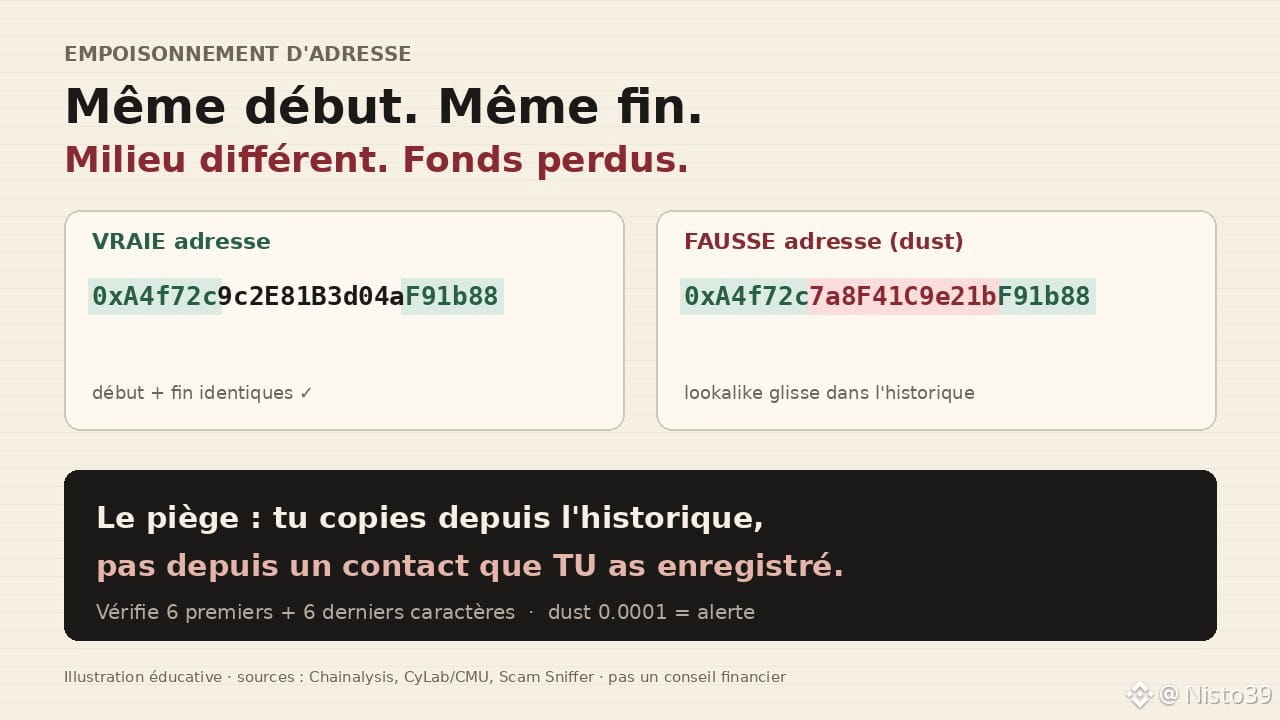
アドレス・ポイズニング:取引履歴に仕掛けられた罠ウォレットの履歴からアドレスをコピーする。最初の文字も最後の文字も合っている。送金する。お金は……別の誰かのところへ行ってしまう。バグでも、ネットワークへのハッキングでもない。「アドレス・ポイズニング」と呼ばれる罠だ。
誰もはっきり教えてくれないことがある。取引履歴もまた、狩り場になりうる。詐欺師はそれを知っていて、利用している。
余計な専門用語なしで仕組みを解説
攻撃者は、あなたがよくやり取りするアドレス――友人、取引所、コントラクトなど――を調べる。次に、ツールを使って(ダークウェブで購入することもある)そっくりなアドレスを生成する。最初と最後の文字は同じで、途中だけが違うアドレスだ。そして、その偽アドレスからごく少額の送金、いわゆるダストを送りつける。あるいは、価値ゼロのトランザクションを送る。あなたのウォレットには、そのアドレスが履歴として残る。次に「昨日のアドレス」を探すと、たいていそれが一番上に表示される。
アドレス・ポイズニング:取引履歴に仕掛けられた罠
ウォレットの履歴からアドレスをコピーする。最初の文字も最後の文字も合っている。送金する。お金は……別の誰かのところへ行ってしまう。バグでも、ネットワークへのハッキングでもない。「アドレス・ポイズニング」と呼ばれる罠だ。
誰もはっきり教えてくれないことがある。取引履歴もまた、狩り場になりうる。詐欺師はそれを知っていて、利用している。
余計な専門用語なしで仕組みを解説
攻撃者は、あなたがよくやり取りするアドレス――友人、取引所、コントラクトなど――を調べる。次に、ツールを使って(ダークウェブで購入することもある)そっくりなアドレスを生成する。最初と最後の文字は同じで、途中だけが違うアドレスだ。そして、その偽アドレスからごく少額の送金、いわゆるダストを送りつける。あるいは、価値ゼロのトランザクションを送る。あなたのウォレットには、そのアドレスが履歴として残る。次に「昨日のアドレス」を探すと、たいていそれが一番上に表示される。
誰もはっきり教えてくれないことがある。取引履歴もまた、狩り場になりうる。詐欺師はそれを知っていて、利用している。
余計な専門用語なしで仕組みを解説
攻撃者は、あなたがよくやり取りするアドレス――友人、取引所、コントラクトなど――を調べる。次に、ツールを使って(ダークウェブで購入することもある)そっくりなアドレスを生成する。最初と最後の文字は同じで、途中だけが違うアドレスだ。そして、その偽アドレスからごく少額の送金、いわゆるダストを送りつける。あるいは、価値ゼロのトランザクションを送る。あなたのウォレットには、そのアドレスが履歴として残る。次に「昨日のアドレス」を探すと、たいていそれが一番上に表示される。
1
753
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 991,157
5,116人が討論中
2
#AnthropicIPOValuationDoubts
閲覧回数 1,824
79人が討論中
3
#USStocksSlipandCryptoMarketUnderBroadPressure
閲覧回数 60,249
492人が討論中
4
#USStocksSufferSteepestRoutSince2020
閲覧回数 372
18人が討論中
5
#StrategySTRCResumesIssuanceAfterOver170Days
閲覧回数 41,565
570人が討論中
6
#Nasdaq100Tumbles6%
閲覧回数 7,958
92人が討論中
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
閲覧回数 988
50人が討論中
8
#KospiSlideTriggersCircuitBreaker
閲覧回数 1,786
37人が討論中
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
閲覧回数 58,821
674人が討論中
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
閲覧回数 4,203
65人が討論中