

#addresspoisoning
addresspoisoning
閲覧回数 15,798
68人が討論中
注目
最新


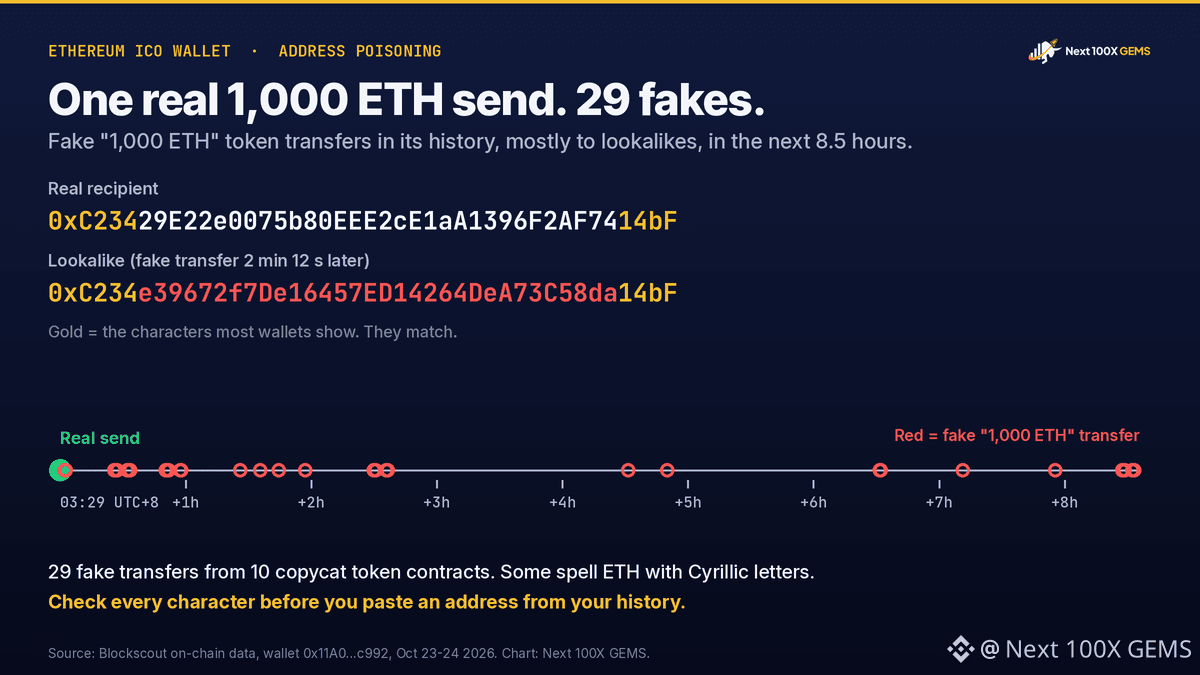
イーサリアムICOのウォレットが金曜日、1,000 ETH(約238万ドル)を送金しました。その2分12秒後、詐欺師たちは履歴上で同じ送金を偽装し始めました。
Lookonchainは送信者を、1 ETHあたり0.31ドルで100,000 ETHを取得したICO購入者と特定し、この動きを売却としました。その価格なら、1,000 ETHの取得額は310ドルです。このウォレットには現在も11,348.88 ETHが残っており、1 ETH=2,382ドルで約2,700万ドル相当です。
ウォレットの履歴を調べました。実際の送金先は、0xC234で始まり14bFで終わるアドレスで、10月24日03:29(UTC+8)に送金されていました。その後8時間半の間に、10個の模倣トークンコントラクトから、偽の「1,000 ETH」トークン送金が29件、履歴に記録されました。中にはキリル文字を使ってETHを表記したものもあります。そのうち28件は、0xC2で始まり14bFで終わる、よく似たアドレスを指しています。さらに3件は、0 ETHまたは0.000000001 ETHをウォレットに送っており、そのため通常の取引一覧にも表示されています。
狙いは、次に保有者が最近の履歴からアドレスをコピーして、偽物を選んでしまうことです。同じウォレットは、9月30日に106 ETHを送金した後にも、類似アドレスの標的になっていました。
履歴からアドレスを貼り付ける場合は、すべての文字を確認するか、アドレス帳に保存した宛先だけに送金してください。
$ETH
#Ethereum #アドレスポイズニング
投資助言ではありません。ご自身で調査してください。
215

·
--
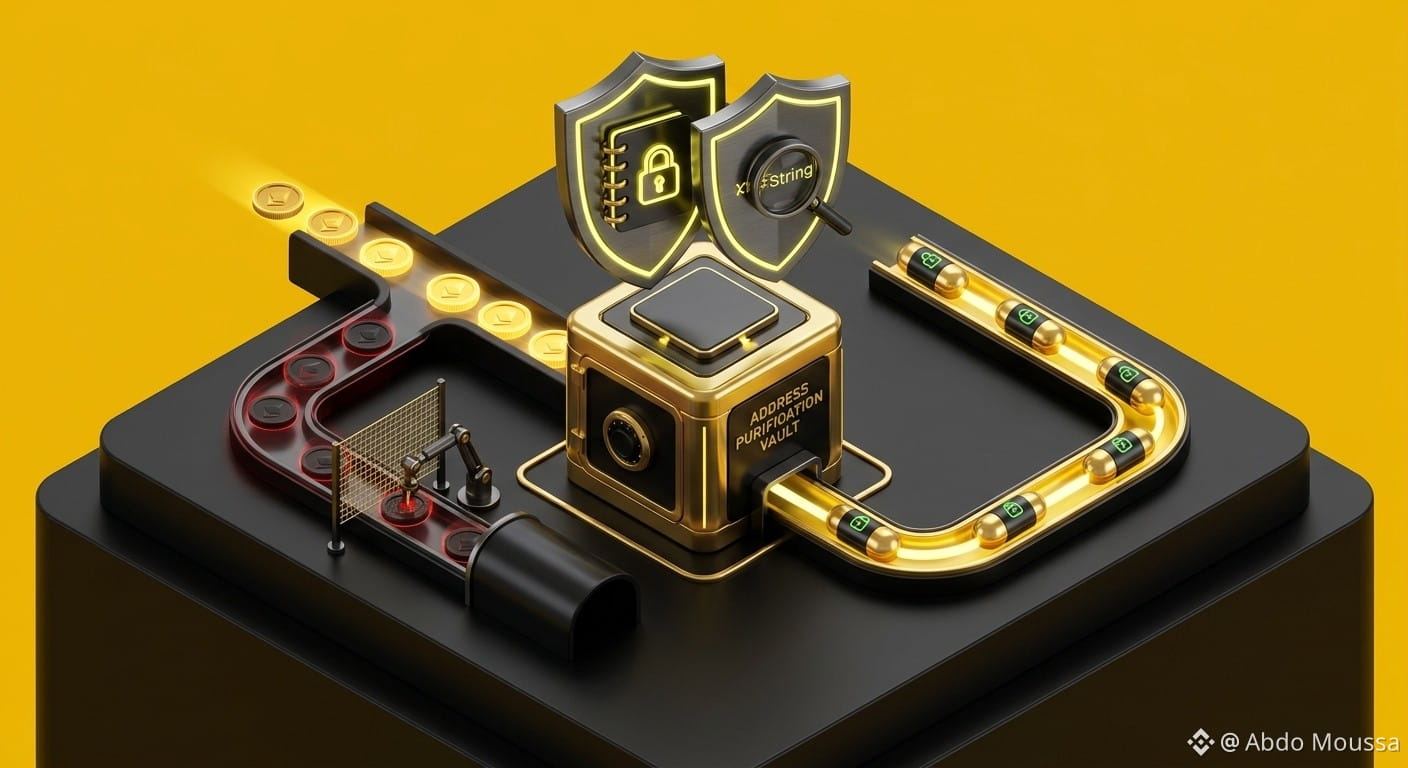
☠️ Web3におけるアドレス・ポイズニング詐欺への対策
取引の安全性に対する意識が高まるにつれ、悪意ある行為者は、日常的な送金時の習慣的なコピーペースト挙動を悪用する「アドレス・ポイズニング」のような巧妙な手口を考案しています。
💡 アドレス・ポイズニングの仕組みと対処法
バニティ・アドレスの罠:攻撃者は、頻繁に使う受取人アドレスの先頭数文字と末尾数文字に一致する、合成のウォレットアドレスを生成します。
履歴の汚染:価値ゼロまたは微小(ダスト)の取引を実行して、詐欺用アドレスをあなたのウォレットの取引履歴に直接挿入します。
コピー&ペーストの脆弱性:過去の履歴ログから毎回コピーペーストして、文字列全体を確認せずに送金してしまうユーザーが、誤って攻撃者に資金を送ってしまいます。
アドレス帳による予防:未確認の取引ログから取り出すのではなく、必ずプラットフォームの「ホワイトリスト済みアドレス帳」に、検証済みの出金アドレスを保存してください。
⚠️ セキュリティ&教育目的の免責事項
ブロックチェーンの取引確認には、細部にわたる厳密な注意が必要です。本資料は、教育およびセキュリティ意識向上を目的として作成されています。
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
すべての文字を確認し、ホワイトリスト化されたアドレス帳を利用し、常にDYOR(Do Your Own Research=自己調査)を行ってください 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Web3におけるアドレス・ポイズニング詐欺への対策
取引の安全性に対する意識が高まるにつれ、悪意ある行為者は、日常的な送金時の習慣的なコピーペースト挙動を悪用する「アドレス・ポイズニング」のような巧妙な手口を考案しています。
💡 アドレス・ポイズニングの仕組みと対処法
バニティ・アドレスの罠:攻撃者は、頻繁に使う受取人アドレスの先頭数文字と末尾数文字に一致する、合成のウォレットアドレスを生成します。
履歴の汚染:価値ゼロまたは微小(ダスト)の取引を実行して、詐欺用アドレスをあなたのウォレットの取引履歴に直接挿入します。
コピー&ペーストの脆弱性:過去の履歴ログから毎回コピーペーストして、文字列全体を確認せずに送金してしまうユーザーが、誤って攻撃者に資金を送ってしまいます。
アドレス帳による予防:未確認の取引ログから取り出すのではなく、必ずプラットフォームの「ホワイトリスト済みアドレス帳」に、検証済みの出金アドレスを保存してください。
⚠️ セキュリティ&教育目的の免責事項
ブロックチェーンの取引確認には、細部にわたる厳密な注意が必要です。本資料は、教育およびセキュリティ意識向上を目的として作成されています。
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
すべての文字を確認し、ホワイトリスト化されたアドレス帳を利用し、常にDYOR(Do Your Own Research=自己調査)を行ってください 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
81

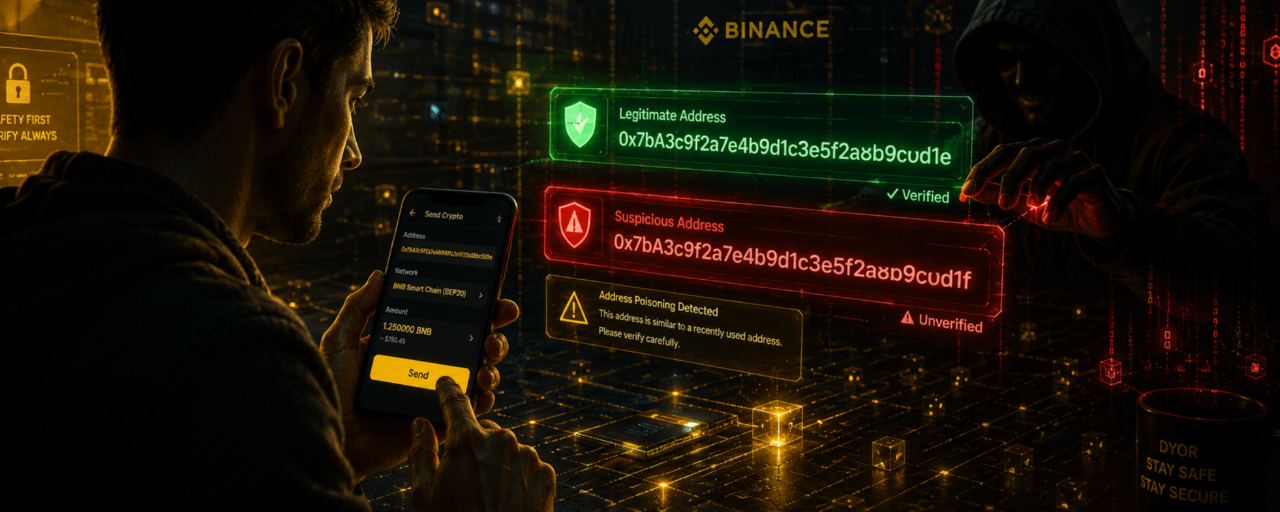
バイナンスが「アドレス・ポイズニング(アドレスのすり替え)詐欺」に警鐘を鳴らしています。詐欺師は、あなたの過去の取引履歴をまねて、偽のアドレスに資金を送らせようと仕向けます。送信する前に、あらゆる文字を必ず一つずつ確認してください。
#AddressPoisoning #WalletSecurity
バイナンスが「アドレス・ポイズニング(アドレスのすり替え)詐欺」に警鐘を鳴らしています。詐欺師は、あなたの過去の取引履歴をまねて、偽のアドレスに資金を送らせようと仕向けます。送信する前に、あらゆる文字を必ず一つずつ確認してください。
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
27
·
--
本人確認中
記事
騙されるな:クリプトアドレスポイゾニング詐欺がどのように機能するかクリプトトランザクションは速く、取り消し不可だ。それが一つの単純なミスを非常に高くつくものにする。
成長中の詐欺の一つは、アドレスポイゾニングと呼ばれている。
アドレスポイゾニングって何?
詐欺師は、あなたが以前に使用したことのあるアドレスに非常に似たアドレスから、あなたのウォレットに少量のクリプトを送る。
彼らの目的はシンプルだ:
彼らはあなたがトランザクション履歴から偽のアドレスをコピーして、後で間違って資金を送ることを期待している。
多くのユーザーがアドレスの最初と最後の数文字だけをチェックするため、この詐欺は驚くほど効果的だ。
騙されるな:クリプトアドレスポイゾニング詐欺がどのように機能するか
クリプトトランザクションは速く、取り消し不可だ。それが一つの単純なミスを非常に高くつくものにする。
成長中の詐欺の一つは、アドレスポイゾニングと呼ばれている。
アドレスポイゾニングって何?
詐欺師は、あなたが以前に使用したことのあるアドレスに非常に似たアドレスから、あなたのウォレットに少量のクリプトを送る。
彼らの目的はシンプルだ:
彼らはあなたがトランザクション履歴から偽のアドレスをコピーして、後で間違って資金を送ることを期待している。
多くのユーザーがアドレスの最初と最後の数文字だけをチェックするため、この詐欺は驚くほど効果的だ。
成長中の詐欺の一つは、アドレスポイゾニングと呼ばれている。
アドレスポイゾニングって何?
詐欺師は、あなたが以前に使用したことのあるアドレスに非常に似たアドレスから、あなたのウォレットに少量のクリプトを送る。
彼らの目的はシンプルだ:
彼らはあなたがトランザクション履歴から偽のアドレスをコピーして、後で間違って資金を送ることを期待している。
多くのユーザーがアドレスの最初と最後の数文字だけをチェックするため、この詐欺は驚くほど効果的だ。
4
666

·
--
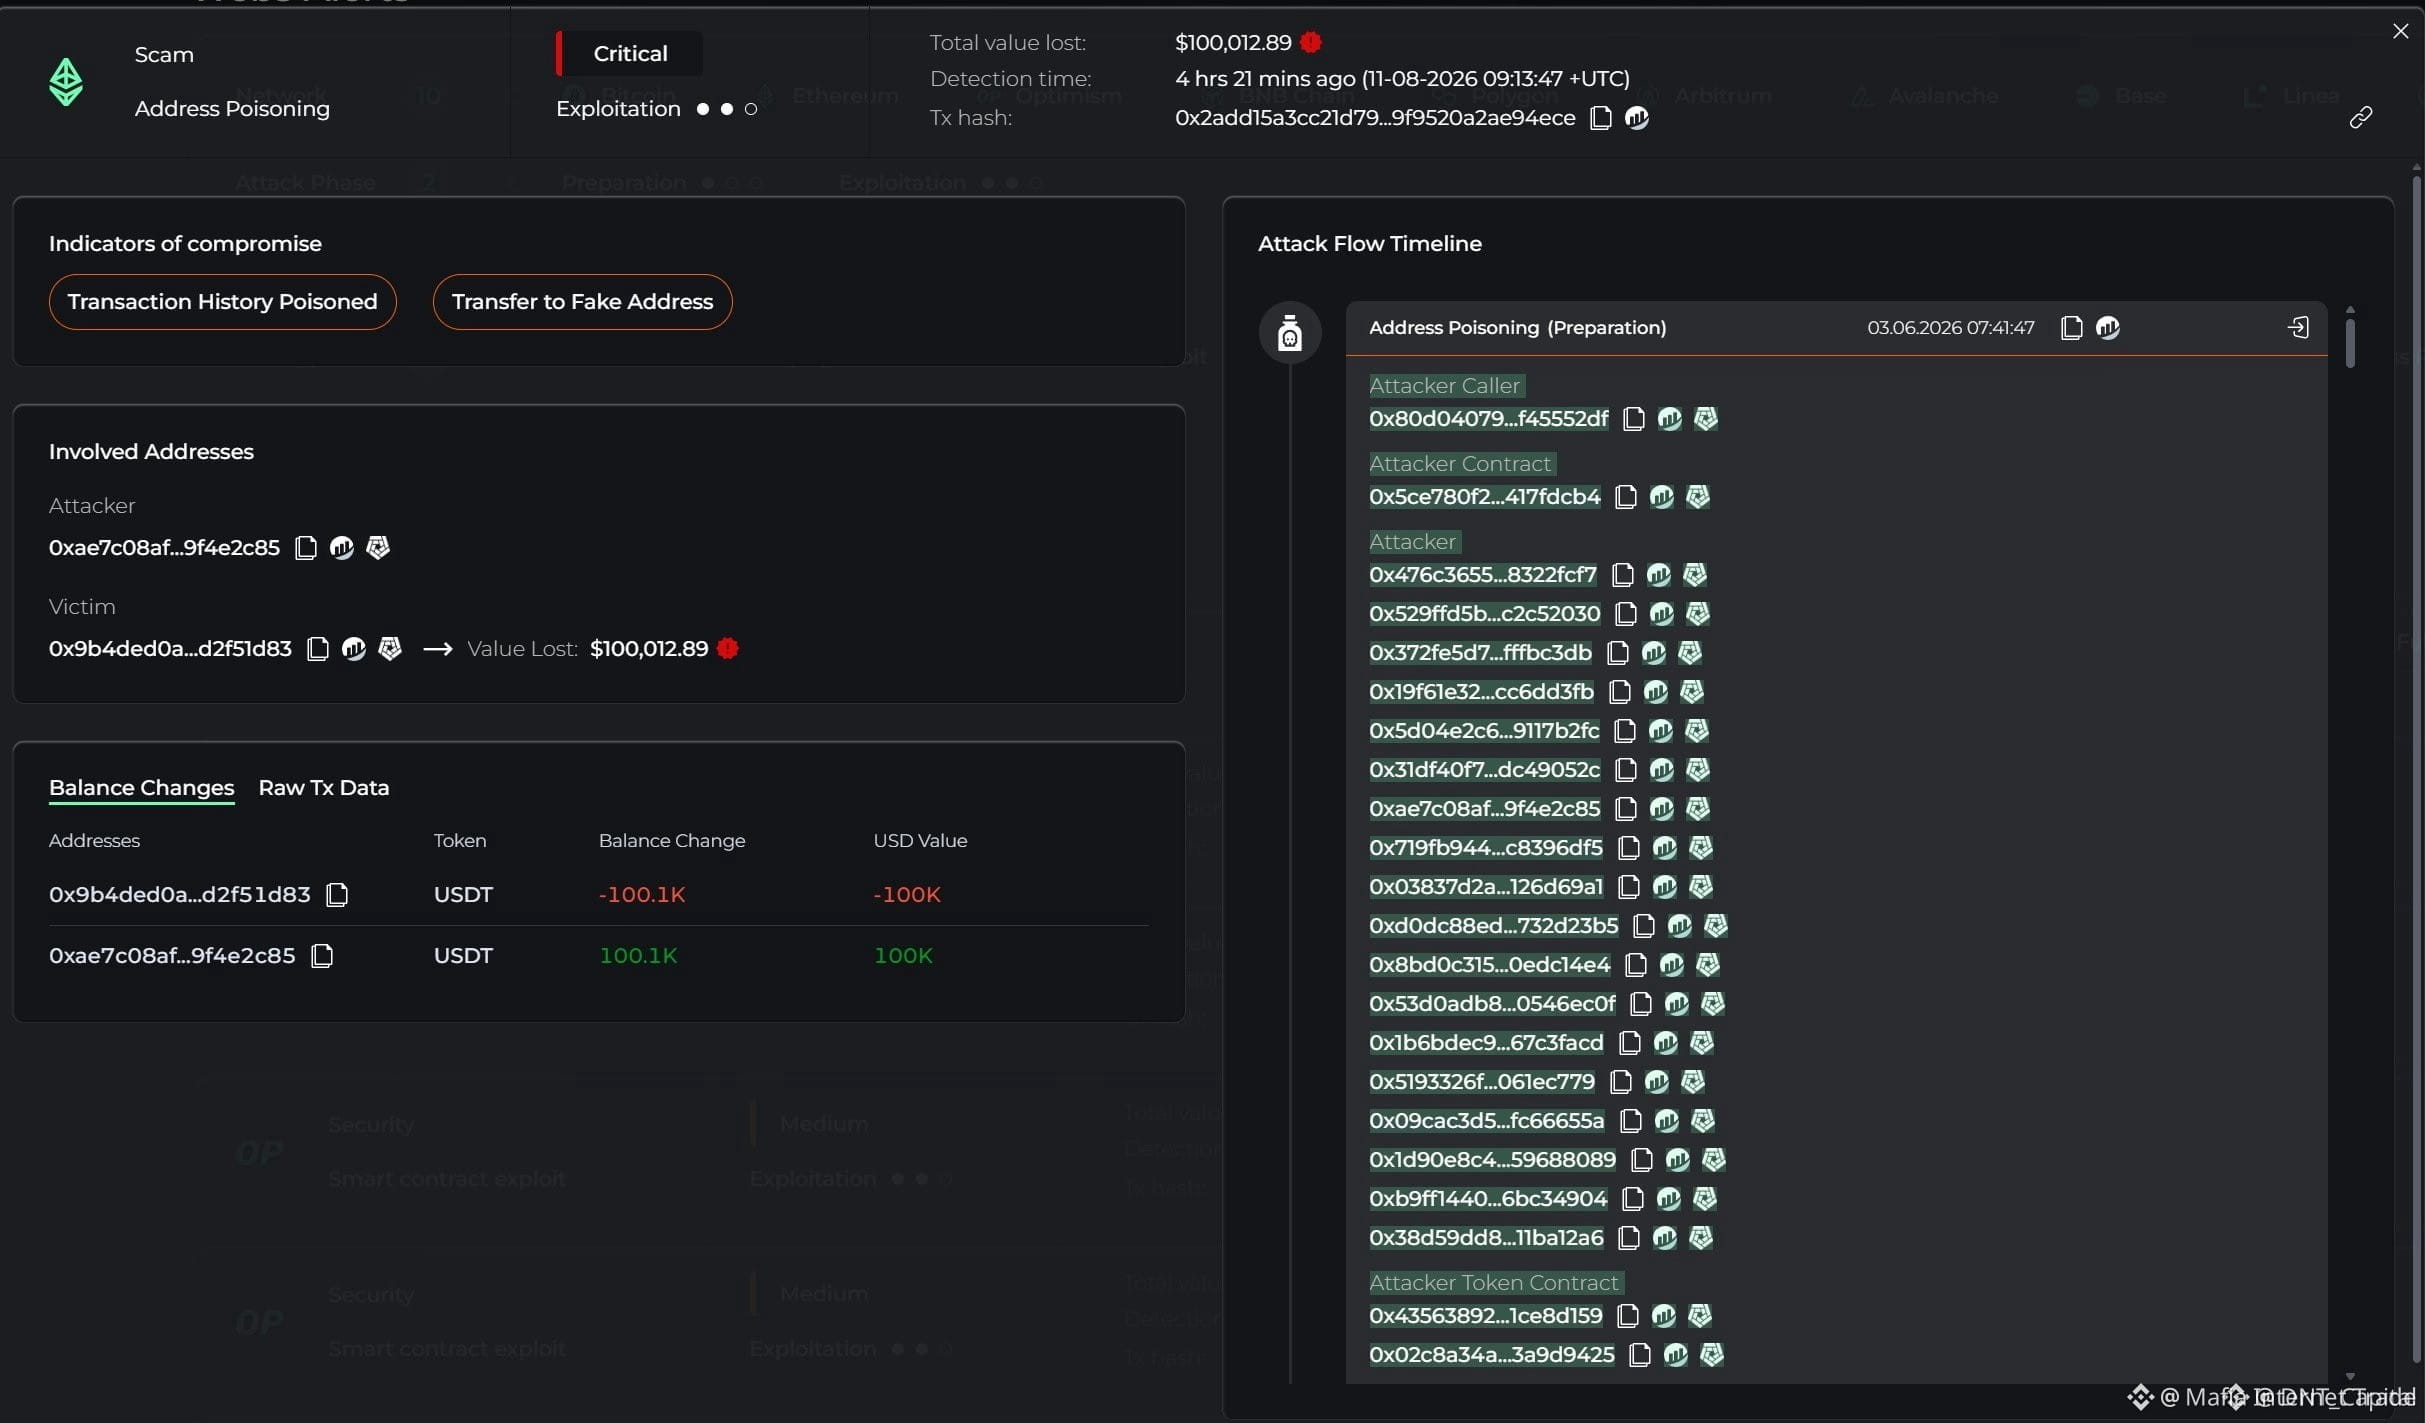
アドレス・ポイズニング攻撃が暗号資産のデジタル領域における脆弱性を露呈最新のアドレス・ポイズニング攻撃では、無防備なユーザーから驚異的な$100,000のUSDTが流出し、デジタル・ウォレットと取引のセキュリティに対する脅威が高まっていることが浮き彫りになりました。アドレス・ポイズニングとは、ハッカーがユーザーの取引履歴に悪意のあるウォレット・アドレスを仕込み、気づかないうちにそれが発動されるのを待つ攻撃です。このケースでは、被害者は最初に仕込まれてから66日後に、そっくりのウォレット・アドレスへ資金を送金してしまい、結果として大きな金額の損失につながりました。
アドレス・ポイズニング攻撃が暗号資産のデジタル領域における脆弱性を露呈
最新のアドレス・ポイズニング攻撃では、無防備なユーザーから驚異的な$100,000のUSDTが流出し、デジタル・ウォレットと取引のセキュリティに対する脅威が高まっていることが浮き彫りになりました。アドレス・ポイズニングとは、ハッカーがユーザーの取引履歴に悪意のあるウォレット・アドレスを仕込み、気づかないうちにそれが発動されるのを待つ攻撃です。このケースでは、被害者は最初に仕込まれてから66日後に、そっくりのウォレット・アドレスへ資金を送金してしまい、結果として大きな金額の損失につながりました。
15

🚨 66日間の「アドレス汚染」トラップでUSDT 10万ドルが消失!⚠️
🔍 この詐欺はうるさくありません——静かで、気長です。攻撃者は66日前に被害者の取引履歴へ偽のアドレスを仕込み、その後は“必ず起きる”コピペのミスを待つだけでした。USDTの10万ドルが動いた時には、凍結しようとする試みを回避するため、すでにETHにすり替えられていたのです。💡
教訓は残酷ですがシンプルです:履歴の最後の取引を決して信じないこと。詐欺師は長期戦で、注意よりも筋肉記憶(慣れ)に賭けています。確認の前に、常に全文のアドレスを—1文字ずつ—検証してください。🛡️
💬 移す前にアドレスを確認するためのあなたのシステムは? 手作業で二重チェックですか、それとも保存したホワイトリストですか?👇
⚠️ 金融アドバイスではありません。常にリスク管理をしてください。🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
22

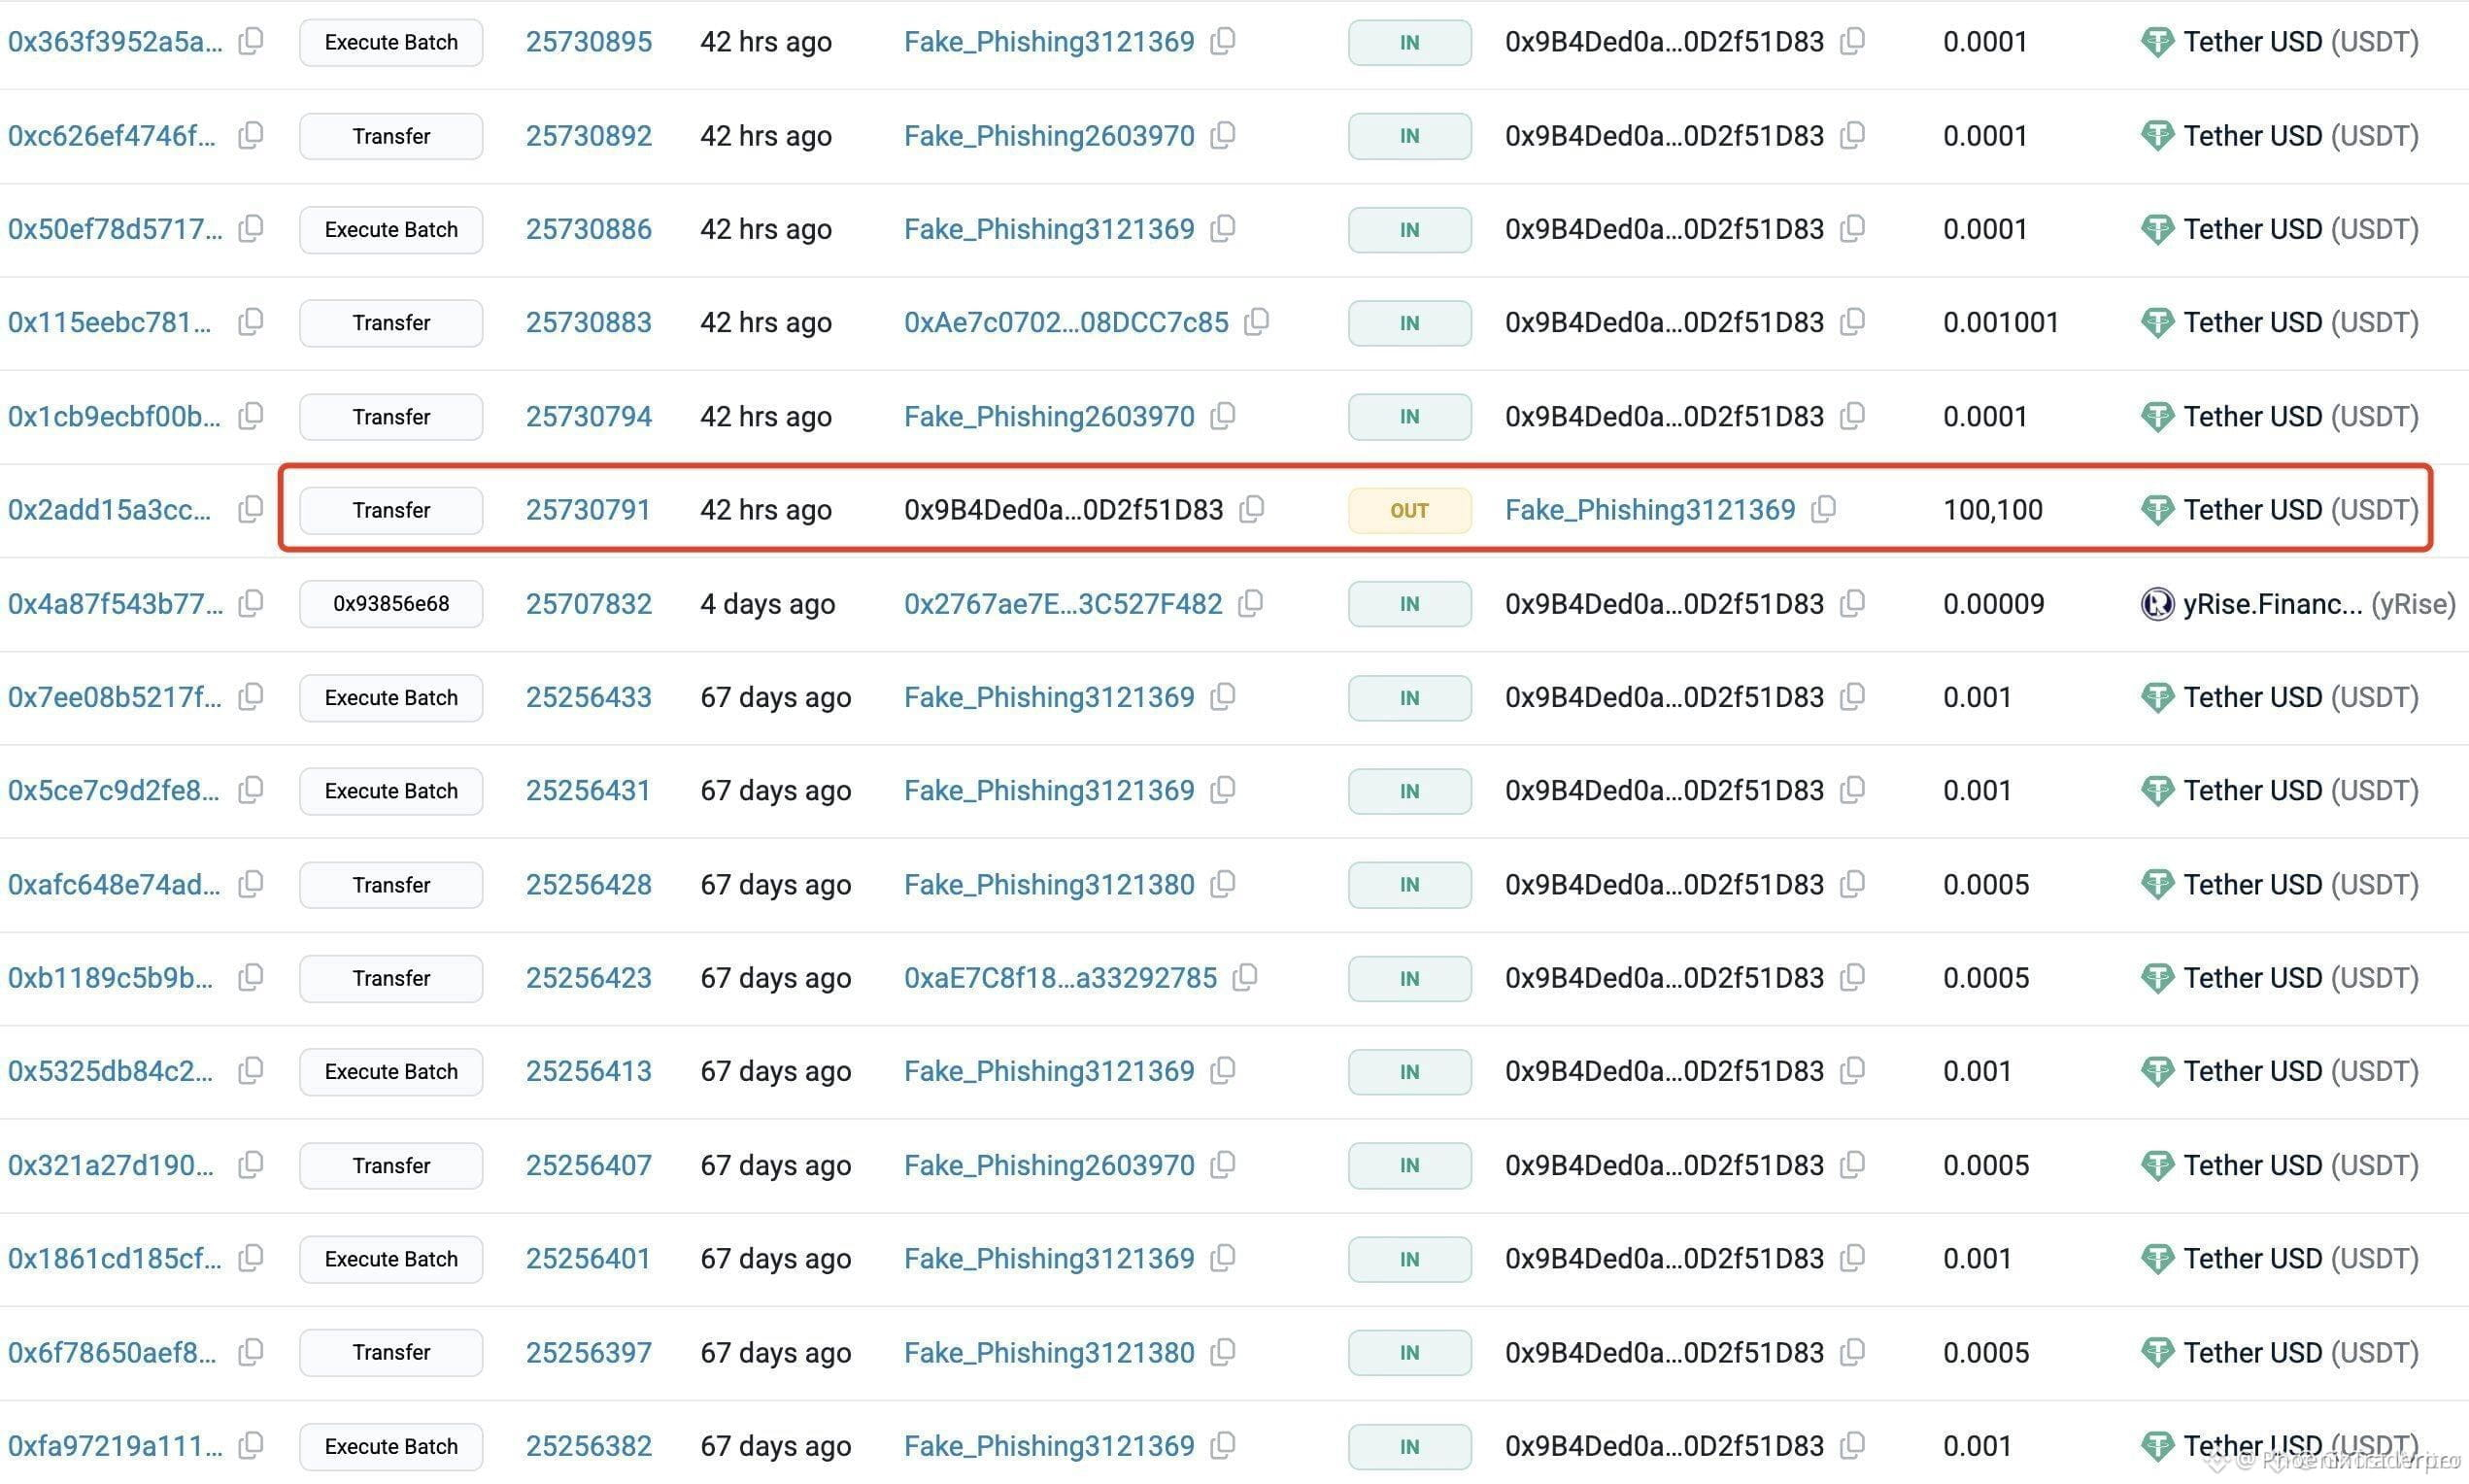
🚨 ウォレットから$100Kが消えた――あなたの取引履歴が“餌トラップ”になった!⚠️
🔍 Lookonchainの最新レポートが突きつける痛ましい現実:あるユーザーが、自分の取引履歴から“毒入り”のウォレットアドレスをそのままコピーしたところ、$100Kが残高から出ていったのに、二度と戻ってこなかったのです。📢 スキャマーは、見分けにくい(そっくりな)アドレスから、あなたのウォレットへごくわずかな金額を静かに送り込み――毎日使っている“本物”のすぐ隣に、目印としてのデコイを置いていきます。
💡 この“毒付け”は、暗号資産で最大の盲点を狙います:筋肉記憶(慣れ)。🌊 取引は“1回貼り付けミスしたら終わり”ではありません。“ほんの1文字”の違いで、すべてを失いかねないのです。🩸 送信を確定する前に、必ずアドレス全体を確認してください――すべての数字、すべての文字。最初の5文字でも、最後の5文字でもありません。“文字列の全体”です。
💬 念のため履歴の中の“偽アドレス”を、間に合うタイミングで見抜いたことはありますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を行ってください。🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
22
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CanMicrosoftDeliverOnAI
閲覧回数 226,396
1,893人が討論中
2
#CanGoogleDefindItsCore
閲覧回数 128,901
1,389人が討論中
3
#EarningsSeason
閲覧回数 5.8M
27,867人が討論中
4
#BitcoinSurpasses$81K
閲覧回数 433
25人が討論中
5
#KOSPISurges6.63%BackAbove6000
閲覧回数 254
34人が討論中
6
#DatavaultAICantWithdrawBitcoinFromBiconomy
閲覧回数 1,161
52人が討論中
7
#FOMCWatch
閲覧回数 9.2M
29,089人が討論中
8
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
閲覧回数 545
28人が討論中
9
#USGovSellsFTXLinkedAnthropicSharesFor$627M
閲覧回数 852
29人が討論中
10
#MoodysAssignsRLUSDA2LongTermDepositRating
閲覧回数 6,474
210人が討論中