☠️ Web3におけるアドレス・ポイズニング詐欺への対策
取引の安全性に対する意識が高まるにつれ、悪意ある行為者は、日常的な送金時の習慣的なコピーペースト挙動を悪用する「アドレス・ポイズニング」のような巧妙な手口を考案しています。
💡 アドレス・ポイズニングの仕組みと対処法
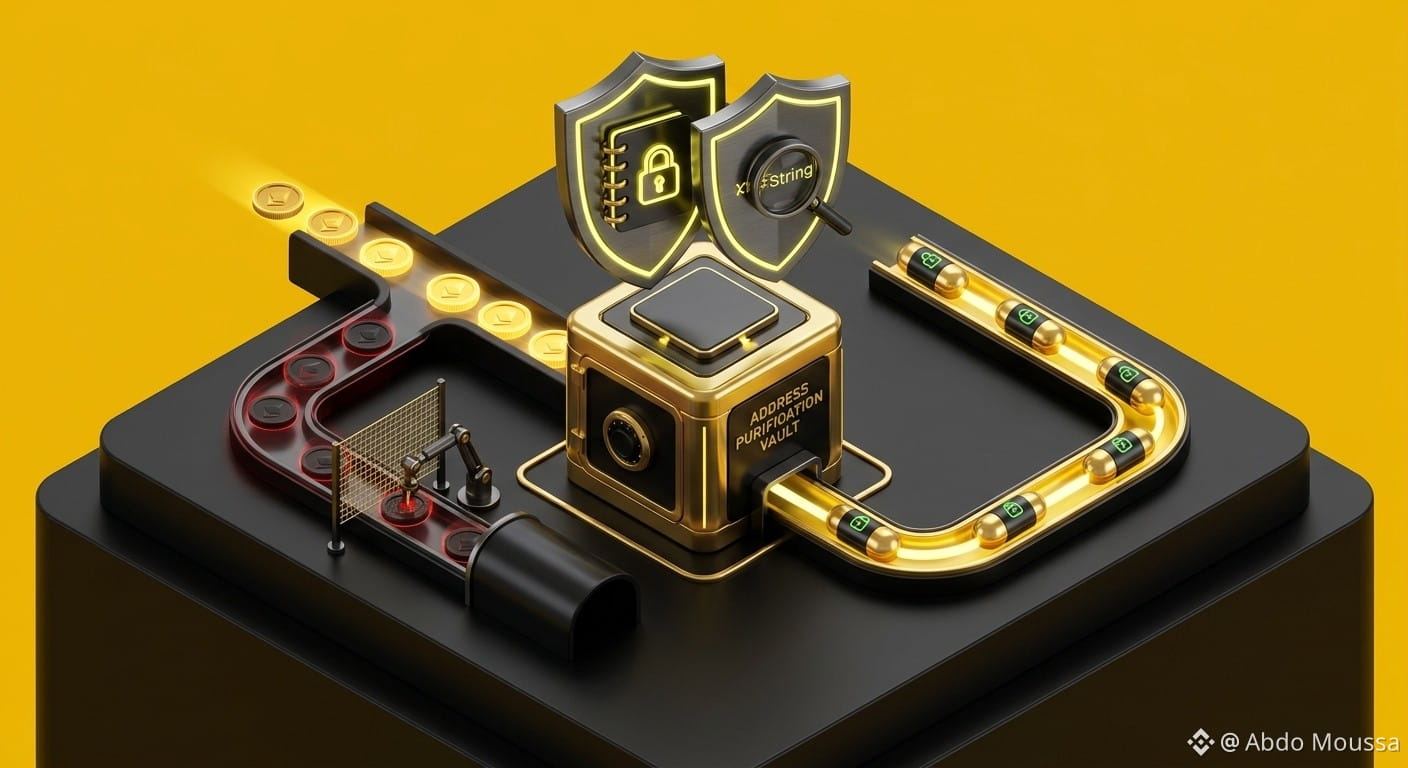
バニティ・アドレスの罠:攻撃者は、頻繁に使う受取人アドレスの先頭数文字と末尾数文字に一致する、合成のウォレットアドレスを生成します。
履歴の汚染:価値ゼロまたは微小(ダスト)の取引を実行して、詐欺用アドレスをあなたのウォレットの取引履歴に直接挿入します。
コピー&ペーストの脆弱性:過去の履歴ログから毎回コピーペーストして、文字列全体を確認せずに送金してしまうユーザーが、誤って攻撃者に資金を送ってしまいます。
アドレス帳による予防:未確認の取引ログから取り出すのではなく、必ずプラットフォームの「ホワイトリスト済みアドレス帳」に、検証済みの出金アドレスを保存してください。
⚠️ セキュリティ&教育目的の免責事項
ブロックチェーンの取引確認には、細部にわたる厳密な注意が必要です。本資料は、教育およびセキュリティ意識向上を目的として作成されています。
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
すべての文字を確認し、ホワイトリスト化されたアドレス帳を利用し、常にDYOR(Do Your Own Research=自己調査)を行ってください 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
取引の安全性に対する意識が高まるにつれ、悪意ある行為者は、日常的な送金時の習慣的なコピーペースト挙動を悪用する「アドレス・ポイズニング」のような巧妙な手口を考案しています。
💡 アドレス・ポイズニングの仕組みと対処法
バニティ・アドレスの罠:攻撃者は、頻繁に使う受取人アドレスの先頭数文字と末尾数文字に一致する、合成のウォレットアドレスを生成します。
履歴の汚染:価値ゼロまたは微小(ダスト)の取引を実行して、詐欺用アドレスをあなたのウォレットの取引履歴に直接挿入します。
コピー&ペーストの脆弱性:過去の履歴ログから毎回コピーペーストして、文字列全体を確認せずに送金してしまうユーザーが、誤って攻撃者に資金を送ってしまいます。
アドレス帳による予防:未確認の取引ログから取り出すのではなく、必ずプラットフォームの「ホワイトリスト済みアドレス帳」に、検証済みの出金アドレスを保存してください。
⚠️ セキュリティ&教育目的の免責事項
ブロックチェーンの取引確認には、細部にわたる厳密な注意が必要です。本資料は、教育およびセキュリティ意識向上を目的として作成されています。
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
すべての文字を確認し、ホワイトリスト化されたアドレス帳を利用し、常にDYOR(Do Your Own Research=自己調査)を行ってください 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor