
Bullish Bold
14 Posting
Bullish Bold
Laporkan
Blokir Pengguna
I'm Crypto Researcher & Trader:X-@BullishBold
15 Mengikuti
8.7K+ Pengikut
1.6K+ Disukai
Posting
·
--
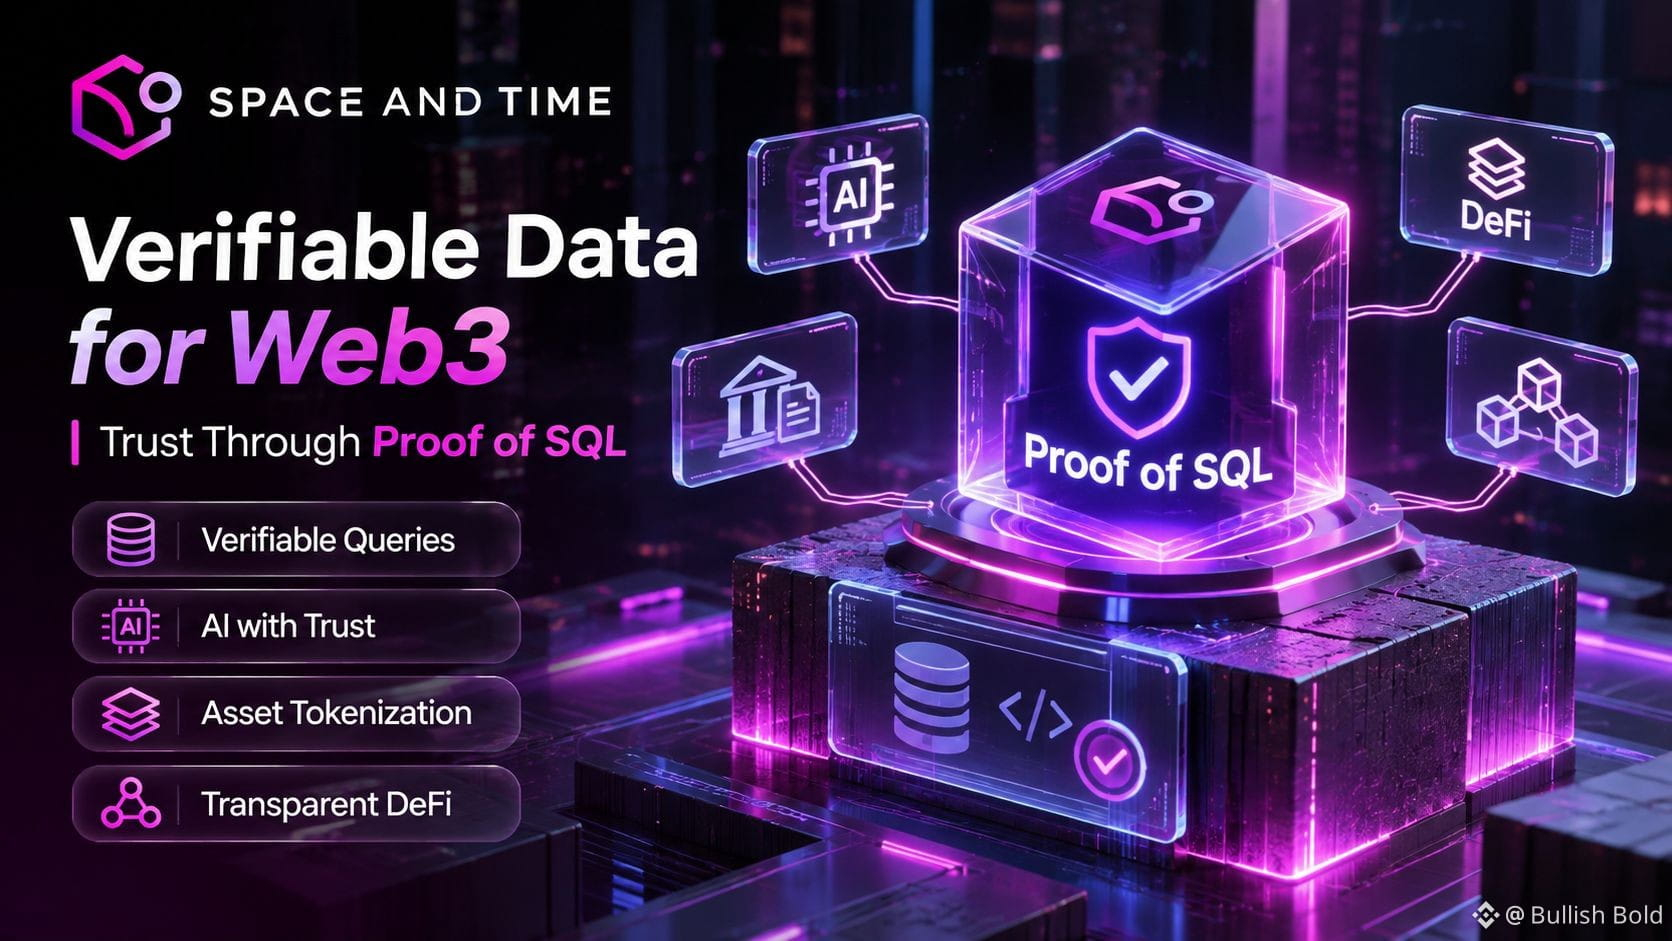
Lebih banyak data tidak otomatis berarti keputusan yang lebih baik. Yang penting adalah apakah data tersebut benar-benar dapat dipercaya.
Di sinilah Space and Time menghadirkan inovasi menarik bagi Web3.
Teknologi Proof of SQL-nya menggunakan bukti tanpa pengetahuan untuk memverifikasi bahwa kueri SQL dijalankan dengan benar terhadap data yang komitmennya telah dibuat secara kriptografis. Alih-alih meminta pengguna dan kontrak pintar memercayai hasil basis data begitu saja, Space and Time menyediakan cara untuk memverifikasinya secara mandiri.
Potensi penerapannya melampaui analitik blockchain.
Untuk AI, perhitungan yang terverifikasi dapat membantu agen bekerja dengan informasi yang lebih andal. Untuk tokenisasi, teknologi ini dapat menghubungkan catatan aset off-chain dengan aktivitas on-chain. Dalam DeFi, data historis pinjaman dan pembayaran kembali dapat mendukung penilaian risiko yang lebih transparan.
Perbedaan pentingnya adalah bahwa verifikasi membuktikan integritas data dan kebenaran komputasi, bukan bahwa setiap sumber data asli selalu menyampaikan kebenaran.
Itulah sebabnya infrastruktur data yang dapat diverifikasi penting bagi generasi Web3 berikutnya.
#sxt $SXT @SpaceandTimeDB
Lebih banyak data tidak otomatis berarti keputusan yang lebih baik. Yang penting adalah apakah data tersebut benar-benar dapat dipercaya.
Di sinilah Space and Time menghadirkan inovasi menarik bagi Web3.
Teknologi Proof of SQL-nya menggunakan bukti tanpa pengetahuan untuk memverifikasi bahwa kueri SQL dijalankan dengan benar terhadap data yang komitmennya telah dibuat secara kriptografis. Alih-alih meminta pengguna dan kontrak pintar memercayai hasil basis data begitu saja, Space and Time menyediakan cara untuk memverifikasinya secara mandiri.
Potensi penerapannya melampaui analitik blockchain.
Untuk AI, perhitungan yang terverifikasi dapat membantu agen bekerja dengan informasi yang lebih andal. Untuk tokenisasi, teknologi ini dapat menghubungkan catatan aset off-chain dengan aktivitas on-chain. Dalam DeFi, data historis pinjaman dan pembayaran kembali dapat mendukung penilaian risiko yang lebih transparan.
Perbedaan pentingnya adalah bahwa verifikasi membuktikan integritas data dan kebenaran komputasi, bukan bahwa setiap sumber data asli selalu menyampaikan kebenaran.
Itulah sebabnya infrastruktur data yang dapat diverifikasi penting bagi generasi Web3 berikutnya.
#sxt $SXT @SpaceandTime
Di sinilah Space and Time menghadirkan inovasi menarik bagi Web3.
Teknologi Proof of SQL-nya menggunakan bukti tanpa pengetahuan untuk memverifikasi bahwa kueri SQL dijalankan dengan benar terhadap data yang komitmennya telah dibuat secara kriptografis. Alih-alih meminta pengguna dan kontrak pintar memercayai hasil basis data begitu saja, Space and Time menyediakan cara untuk memverifikasinya secara mandiri.
Potensi penerapannya melampaui analitik blockchain.
Untuk AI, perhitungan yang terverifikasi dapat membantu agen bekerja dengan informasi yang lebih andal. Untuk tokenisasi, teknologi ini dapat menghubungkan catatan aset off-chain dengan aktivitas on-chain. Dalam DeFi, data historis pinjaman dan pembayaran kembali dapat mendukung penilaian risiko yang lebih transparan.
Perbedaan pentingnya adalah bahwa verifikasi membuktikan integritas data dan kebenaran komputasi, bukan bahwa setiap sumber data asli selalu menyampaikan kebenaran.
Itulah sebabnya infrastruktur data yang dapat diverifikasi penting bagi generasi Web3 berikutnya.
#sxt $SXT @SpaceandTime
3
244
·
--
WALL STREET MENUNJUKKAN SENTIMEN RISK-ON
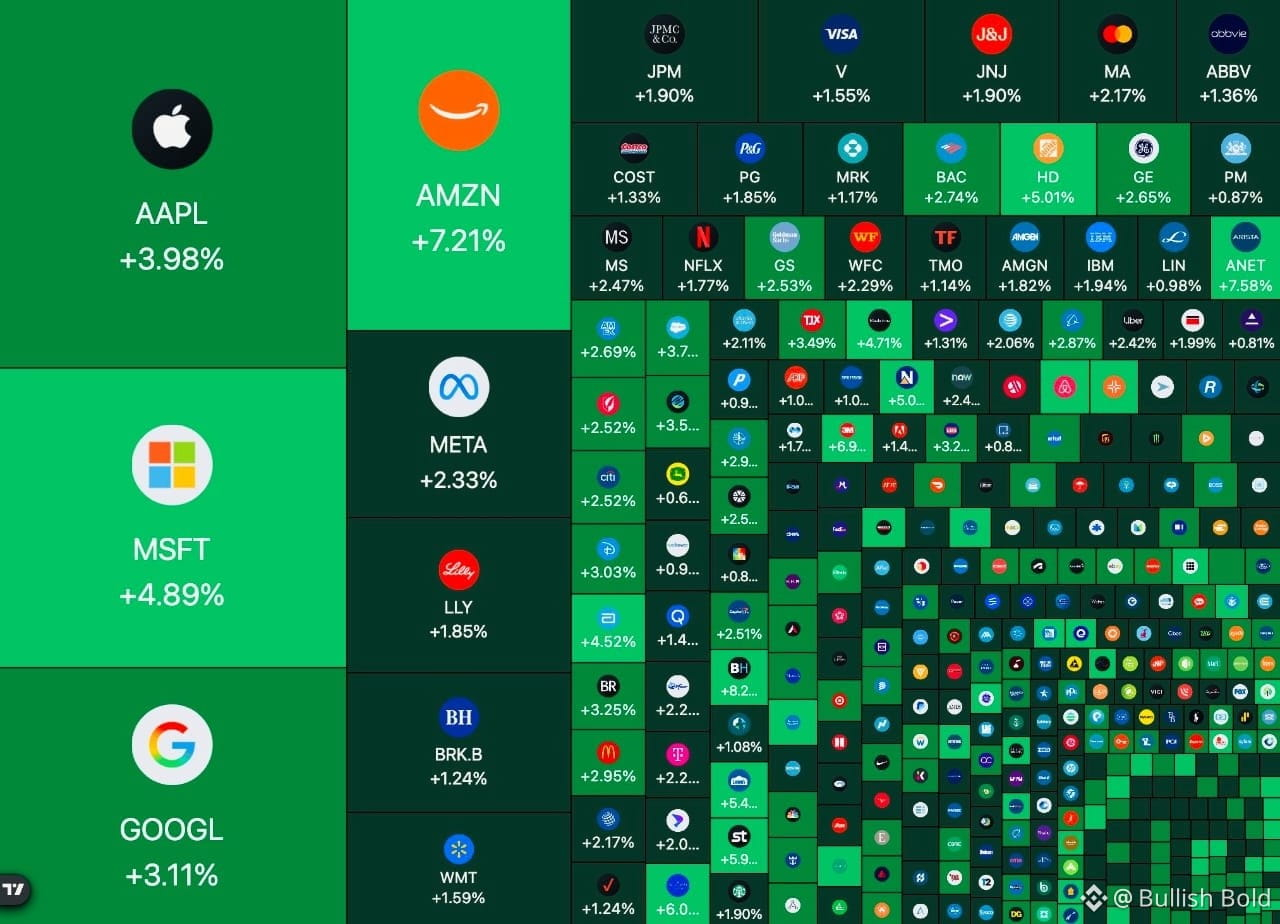
Saham AS mencatat kenaikan luas.
Sumber menyebut $1.1T mengalir ke saham setelah Demokrat memenangkan kedua kamar.
Optimisme itu dapat meningkatkan $BTC dan sentimen kripto.
Saham bukan kripto; momentum bisa berbalik. Apakah selera risiko mulai menyebar?
WALL STREET MENUNJUKKAN SENTIMEN RISK-ON
Saham AS mencatat kenaikan luas.
Sumber menyebut $1.1T mengalir ke saham setelah Demokrat memenangkan kedua kamar.
Optimisme itu dapat meningkatkan $BTC dan sentimen kripto.
Saham bukan kripto; momentum bisa berbalik. Apakah selera risiko mulai menyebar?
Saham AS mencatat kenaikan luas.
Sumber menyebut $1.1T mengalir ke saham setelah Demokrat memenangkan kedua kamar.
Optimisme itu dapat meningkatkan $BTC dan sentimen kripto.
Saham bukan kripto; momentum bisa berbalik. Apakah selera risiko mulai menyebar?
4
610
·
--
Bullish
Terverifikasi
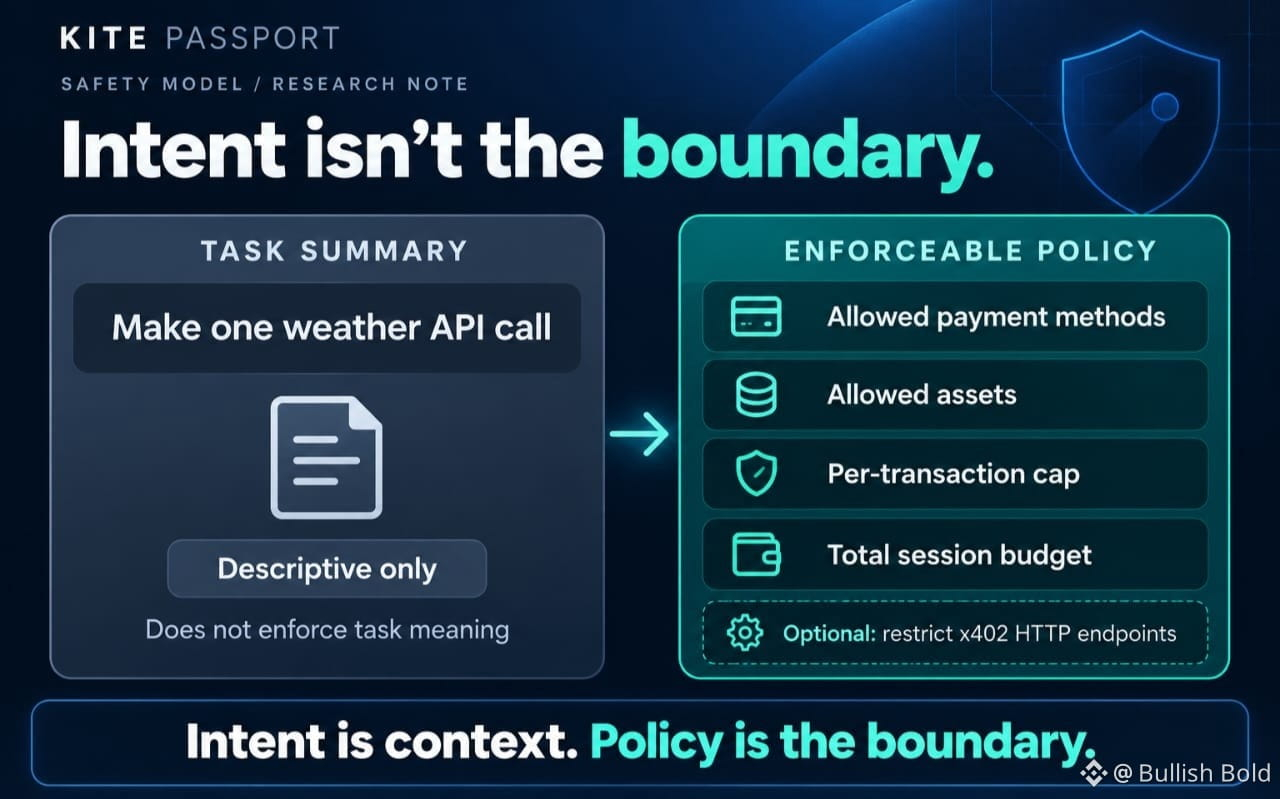
Satu baris dalam dokumentasi Passport milik Kite mengubah cara saya memahami model keamanannya: ringkasan tugas sesi secara eksplisit hanya bersifat deskriptif.
Menamai sesi “buat satu panggilan API cuaca” tidak serta-merta memaksa agen untuk hanya melakukan hal itu.
Batas yang dapat ditegakkan ada di tempat lain: metode pembayaran dan aset yang diizinkan, batas per transaksi, anggaran total, serta batasan opsional seperti endpoint HTTP mana yang boleh digunakan oleh pembayaran x402.
Perbedaan itu penting. Maksud dalam bahasa alami membantu seseorang meninjau persetujuan; kebijakan terstrukturlah yang membatasi pengeluaran.
Saya menyukai pemisahan ini karena kita tidak memperlakukan niat yang dinyatakan agen sebagai kontrol keamanan.
Namun, ini memunculkan pertanyaan desain yang nyata: seberapa sempit pengguna sebaiknya membatasi sesi sebelum kemudahan berubah menjadi pendelegasian yang terlalu luas?
Itulah detail yang akan saya cermati seiring GoKiteAI mengembangkan Passport.
@GoKiteAI #KiteBBW $KITE
Satu baris dalam dokumentasi Passport milik Kite mengubah cara saya memahami model keamanannya: ringkasan tugas sesi secara eksplisit hanya bersifat deskriptif.
Menamai sesi “buat satu panggilan API cuaca” tidak serta-merta memaksa agen untuk hanya melakukan hal itu.
Batas yang dapat ditegakkan ada di tempat lain: metode pembayaran dan aset yang diizinkan, batas per transaksi, anggaran total, serta batasan opsional seperti endpoint HTTP mana yang boleh digunakan oleh pembayaran x402.
Perbedaan itu penting. Maksud dalam bahasa alami membantu seseorang meninjau persetujuan; kebijakan terstrukturlah yang membatasi pengeluaran.
Saya menyukai pemisahan ini karena kita tidak memperlakukan niat yang dinyatakan agen sebagai kontrol keamanan.
Namun, ini memunculkan pertanyaan desain yang nyata: seberapa sempit pengguna sebaiknya membatasi sesi sebelum kemudahan berubah menjadi pendelegasian yang terlalu luas?
Itulah detail yang akan saya cermati seiring GoKiteAI mengembangkan Passport.
@KITE AI 中文 #KiteBBW $KITE
Menamai sesi “buat satu panggilan API cuaca” tidak serta-merta memaksa agen untuk hanya melakukan hal itu.
Batas yang dapat ditegakkan ada di tempat lain: metode pembayaran dan aset yang diizinkan, batas per transaksi, anggaran total, serta batasan opsional seperti endpoint HTTP mana yang boleh digunakan oleh pembayaran x402.
Perbedaan itu penting. Maksud dalam bahasa alami membantu seseorang meninjau persetujuan; kebijakan terstrukturlah yang membatasi pengeluaran.
Saya menyukai pemisahan ini karena kita tidak memperlakukan niat yang dinyatakan agen sebagai kontrol keamanan.
Namun, ini memunculkan pertanyaan desain yang nyata: seberapa sempit pengguna sebaiknya membatasi sesi sebelum kemudahan berubah menjadi pendelegasian yang terlalu luas?
Itulah detail yang akan saya cermati seiring GoKiteAI mengembangkan Passport.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Bullish
Terverifikasi
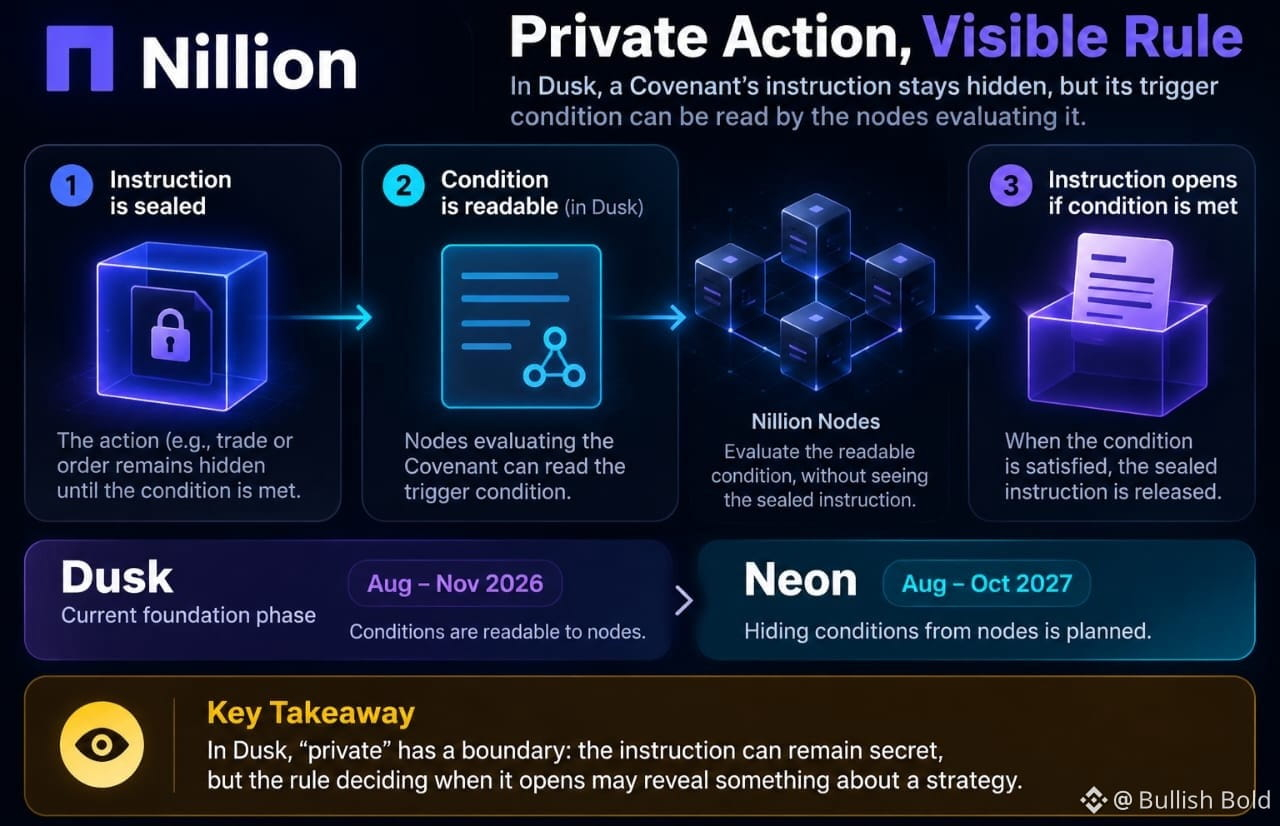
Detail yang membuat saya berhenti sejenak saat membaca peta jalan Dusk Nillion: instruksi Covenant dapat disegel sementara kondisi pemicunya tetap bisa dibaca oleh node yang mengevaluasinya.
Ini pertanyaan privasi yang lebih rumit daripada sekadar apakah pihak luar bisa membaca payload: siapa yang bisa melihat aturan yang mengendalikan pelepasannya?
Perbedaan itu penting.
Covenant menyembunyikan suatu tindakan—misalnya perdagangan atau order—hingga sebuah kondisi terpenuhi.
Namun, menurut peta jalan Nillion, node dapat membaca kondisi pada fase-fase awal; rencana untuk menyembunyikannya dari node akan diterapkan di Neon (Agu–Okt 2027). Dusk adalah fase fondasi saat ini (Agu–Nov 2026).
Perbedaan itu penting ketika pemicunya sendiri mengungkap ambang batas perdagangan atau preferensi waktu.
Jadi, “privat” memiliki batas.
Payload bisa tetap rahasia, tetapi aturan yang menentukan kapan payload dibuka dapat mengungkap sesuatu tentang strategi kepada infrastruktur yang memeriksanya. Itu bukan berarti desainnya sia-sia; ini menunjukkan bahwa privasi diterapkan secara bertahap, dengan model ancaman yang berbeda di setiap tahap.
Untuk Encrypted Markets, apakah menyembunyikan instruksi sudah cukup saat peluncuran, atau privasi yang berguna juga mengharuskan kondisi disembunyikan?
Itulah yang saya pantau terkait NIL.
$NIL @nillionnetwork #NIL
Detail yang membuat saya berhenti sejenak saat membaca peta jalan Dusk Nillion: instruksi Covenant dapat disegel sementara kondisi pemicunya tetap bisa dibaca oleh node yang mengevaluasinya.
Ini pertanyaan privasi yang lebih rumit daripada sekadar apakah pihak luar bisa membaca payload: siapa yang bisa melihat aturan yang mengendalikan pelepasannya?
Perbedaan itu penting.
Covenant menyembunyikan suatu tindakan—misalnya perdagangan atau order—hingga sebuah kondisi terpenuhi.
Namun, menurut peta jalan Nillion, node dapat membaca kondisi pada fase-fase awal; rencana untuk menyembunyikannya dari node akan diterapkan di Neon (Agu–Okt 2027). Dusk adalah fase fondasi saat ini (Agu–Nov 2026).
Perbedaan itu penting ketika pemicunya sendiri mengungkap ambang batas perdagangan atau preferensi waktu.
Jadi, “privat” memiliki batas.
Payload bisa tetap rahasia, tetapi aturan yang menentukan kapan payload dibuka dapat mengungkap sesuatu tentang strategi kepada infrastruktur yang memeriksanya. Itu bukan berarti desainnya sia-sia; ini menunjukkan bahwa privasi diterapkan secara bertahap, dengan model ancaman yang berbeda di setiap tahap.
Untuk Encrypted Markets, apakah menyembunyikan instruksi sudah cukup saat peluncuran, atau privasi yang berguna juga mengharuskan kondisi disembunyikan?
Itulah yang saya pantau terkait NIL.
$NIL @Nillion #NIL
Ini pertanyaan privasi yang lebih rumit daripada sekadar apakah pihak luar bisa membaca payload: siapa yang bisa melihat aturan yang mengendalikan pelepasannya?
Perbedaan itu penting.
Covenant menyembunyikan suatu tindakan—misalnya perdagangan atau order—hingga sebuah kondisi terpenuhi.
Namun, menurut peta jalan Nillion, node dapat membaca kondisi pada fase-fase awal; rencana untuk menyembunyikannya dari node akan diterapkan di Neon (Agu–Okt 2027). Dusk adalah fase fondasi saat ini (Agu–Nov 2026).
Perbedaan itu penting ketika pemicunya sendiri mengungkap ambang batas perdagangan atau preferensi waktu.
Jadi, “privat” memiliki batas.
Payload bisa tetap rahasia, tetapi aturan yang menentukan kapan payload dibuka dapat mengungkap sesuatu tentang strategi kepada infrastruktur yang memeriksanya. Itu bukan berarti desainnya sia-sia; ini menunjukkan bahwa privasi diterapkan secara bertahap, dengan model ancaman yang berbeda di setiap tahap.
Untuk Encrypted Markets, apakah menyembunyikan instruksi sudah cukup saat peluncuran, atau privasi yang berguna juga mengharuskan kondisi disembunyikan?
Itulah yang saya pantau terkait NIL.
$NIL @Nillion #NIL
1
5
145
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 penayangan
87 Berdiskusi
Risalah FOMC | Risalah Fed Menunjukkan Hampir Semua Pejabat Memperkirakan Kenaikan Suku Bunga Lebih Lanjut, Beberapa Terbuka terhadap Kenaikan yang Lebih Besar pada Desember
Binance News
·Disukai 32 Kali
·44.5k penayangan
AnthropicToDebutAfter$83IPOPricing
1,668 penayangan
12 Berdiskusi
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 penayangan
10 Berdiskusi