
Lavender⁰⁰¹
3.1k Posting

Lavender⁰⁰¹
Laporkan
Blokir Pengguna
Learning | Crypto Content Creator | Web3 believer 💛 💎 📈
Perdagangan Terbuka
Pedagang dengan Frekuensi Tinggi
4.8 Bulan
221 Mengikuti
2.5K+ Pengikut
1.9K+ Disukai
Posting
Portofolio
·
--
#dusk $DUSK @Dusk_Foundation Sebuah tabel kecil dalam catatan keamanan dompet Dusk membuat kata sandi terasa menyesatkan; ekstensi peramban menggunakan PBKDF2-SHA-256 pada 900.000 iterasi, sementara jalur asli dijelaskan sebagai Stronghold ditambah penyimpanan terenkripsi tingkat OS dan Argon2.
Jadi, sandi yang sama tidak selalu berarti ketahanan retak yang sama. Namun materi publik DUSK tidak mengungkap detail Argon2 native yang cukup—biaya memori, jumlah iterasi, dan paralelisme—untuk menghitung seberapa lebih sulit serangan offline yang sebenarnya. Memory-hard adalah label desain, bukan keuntungan terukur.
Ada masalah lain. Enkripsi saat data disimpan melindungi brankas yang terkunci. Setelah dibuka, ekstensi menyimpan mnemonik di JavaScript heap, membersihkannya saat dikunci atau habis waktu, tetapi tidak dapat menjamin nolisasi sepenuhnya. Sandi yang lemah dapat mengecilkan pertahanan pertama; malware, ekstensi yang berbahaya, atau perangkat yang terkompromi dapat melewatinya sama sekali.
Itu mengubah cara saya menilai self-custody DUSK: kekuatan sandi versus permukaan serangan yang benar-benar ada, bukan Argon2 versus PBKDF2 sebagai nama merek.
Saya ingin DUSK memublikasikan parameter penuh KDF native, membandingkan benchmark untuk sandi yang setara di berbagai perangkat, dan melaporkan berapa lama materi kunci tetap terpapar. Sampai saat itu, mengatakan DUSK menggunakan Argon2 menjawab alat apa yang digunakan, bukan seberapa banyak perlindungan yang benar-benar diterima pengguna.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Sebuah tabel kecil dalam catatan keamanan dompet Dusk membuat kata sandi terasa menyesatkan; ekstensi peramban menggunakan PBKDF2-SHA-256 pada 900.000 iterasi, sementara jalur asli dijelaskan sebagai Stronghold ditambah penyimpanan terenkripsi tingkat OS dan Argon2.
Jadi, sandi yang sama tidak selalu berarti ketahanan retak yang sama. Namun materi publik DUSK tidak mengungkap detail Argon2 native yang cukup—biaya memori, jumlah iterasi, dan paralelisme—untuk menghitung seberapa lebih sulit serangan offline yang sebenarnya. Memory-hard adalah label desain, bukan keuntungan terukur.
Ada masalah lain. Enkripsi saat data disimpan melindungi brankas yang terkunci. Setelah dibuka, ekstensi menyimpan mnemonik di JavaScript heap, membersihkannya saat dikunci atau habis waktu, tetapi tidak dapat menjamin nolisasi sepenuhnya. Sandi yang lemah dapat mengecilkan pertahanan pertama; malware, ekstensi yang berbahaya, atau perangkat yang terkompromi dapat melewatinya sama sekali.
Itu mengubah cara saya menilai self-custody DUSK: kekuatan sandi versus permukaan serangan yang benar-benar ada, bukan Argon2 versus PBKDF2 sebagai nama merek.
Saya ingin DUSK memublikasikan parameter penuh KDF native, membandingkan benchmark untuk sandi yang setara di berbagai perangkat, dan melaporkan berapa lama materi kunci tetap terpapar. Sampai saat itu, mengatakan DUSK menggunakan Argon2 menjawab alat apa yang digunakan, bukan seberapa banyak perlindungan yang benar-benar diterima pengguna.
Jadi, sandi yang sama tidak selalu berarti ketahanan retak yang sama. Namun materi publik DUSK tidak mengungkap detail Argon2 native yang cukup—biaya memori, jumlah iterasi, dan paralelisme—untuk menghitung seberapa lebih sulit serangan offline yang sebenarnya. Memory-hard adalah label desain, bukan keuntungan terukur.
Ada masalah lain. Enkripsi saat data disimpan melindungi brankas yang terkunci. Setelah dibuka, ekstensi menyimpan mnemonik di JavaScript heap, membersihkannya saat dikunci atau habis waktu, tetapi tidak dapat menjamin nolisasi sepenuhnya. Sandi yang lemah dapat mengecilkan pertahanan pertama; malware, ekstensi yang berbahaya, atau perangkat yang terkompromi dapat melewatinya sama sekali.
Itu mengubah cara saya menilai self-custody DUSK: kekuatan sandi versus permukaan serangan yang benar-benar ada, bukan Argon2 versus PBKDF2 sebagai nama merek.
Saya ingin DUSK memublikasikan parameter penuh KDF native, membandingkan benchmark untuk sandi yang setara di berbagai perangkat, dan melaporkan berapa lama materi kunci tetap terpapar. Sampai saat itu, mengatakan DUSK menggunakan Argon2 menjawab alat apa yang digunakan, bukan seberapa banyak perlindungan yang benar-benar diterima pengguna.
8
10
10.9k
·
--
#dusk $DUSK @Dusk_Foundation Saya macet membandingkan dua akun Dusk yang didanai dalam hitungan menit. Salah satu langsung melakukan transfer, yang lain dibiarkan begitu saja dan tidak pernah muncul lagi.
Kesenjangan itu mungkin mengungkap lebih dari sekadar pertumbuhan akun. Kohort yang berguna adalah dompet yang mencapai aksi pertama, kembali dalam tujuh hari, dan melakukan lebih dari sekadar transfer melingkar di antara klaster terkait.
Untuk DUSK, saya akan memisahkan pengguna yang hanya transfer dari pengguna kontrak, lalu melacak waktu aktivasi, saldo yang terjebak, retensi, arus dari desil teratas, dan dispersi saldo publik. Distribusi bisa terlihat lebih sehat sementara modal yang sama tetap berputar. Agak canggung, tapi penting.
Para provisioner layak mendapat volatilitas hadiah uji yang sama berdasarkan ukuran stake: porsi yang menghasilkan nol dalam 24 jam, tingkat suara yang terlewat, cakupan uptime 99%, bucket DUSK 1.000–2.000, dan stake HHI. Lalu hapus tiga provisioner teratas dari simulasi komite. Apakah finalitas masih bertahan?
Yang paling banyak orang lewatkan adalah bahwa jumlah bukanlah ketahanan. Kenaikan stake setelah imbalan di atas rata-rata mungkin merupakan pengejaran hasil, sementara satu implementasi Rusk yang dominan membuat setiap operator terekspos pada kegagalan klien yang sama.
DUSK bisa memberi imbalan pada aktivitas yang terlihat sambil bergantung pada inti pengguna nyata yang lebih sempit dan stake yang andal. Jika kedua kelompok terlihat lebih luas daripada kenyataannya, desentralisasi menjadi lapisan presentasi.
Saya memantau distribusinya, bukan totalnya.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saya macet membandingkan dua akun Dusk yang didanai dalam hitungan menit. Salah satu langsung melakukan transfer, yang lain dibiarkan begitu saja dan tidak pernah muncul lagi.
Kesenjangan itu mungkin mengungkap lebih dari sekadar pertumbuhan akun. Kohort yang berguna adalah dompet yang mencapai aksi pertama, kembali dalam tujuh hari, dan melakukan lebih dari sekadar transfer melingkar di antara klaster terkait.
Untuk DUSK, saya akan memisahkan pengguna yang hanya transfer dari pengguna kontrak, lalu melacak waktu aktivasi, saldo yang terjebak, retensi, arus dari desil teratas, dan dispersi saldo publik. Distribusi bisa terlihat lebih sehat sementara modal yang sama tetap berputar. Agak canggung, tapi penting.
Para provisioner layak mendapat volatilitas hadiah uji yang sama berdasarkan ukuran stake: porsi yang menghasilkan nol dalam 24 jam, tingkat suara yang terlewat, cakupan uptime 99%, bucket DUSK 1.000–2.000, dan stake HHI. Lalu hapus tiga provisioner teratas dari simulasi komite. Apakah finalitas masih bertahan?
Yang paling banyak orang lewatkan adalah bahwa jumlah bukanlah ketahanan. Kenaikan stake setelah imbalan di atas rata-rata mungkin merupakan pengejaran hasil, sementara satu implementasi Rusk yang dominan membuat setiap operator terekspos pada kegagalan klien yang sama.
DUSK bisa memberi imbalan pada aktivitas yang terlihat sambil bergantung pada inti pengguna nyata yang lebih sempit dan stake yang andal. Jika kedua kelompok terlihat lebih luas daripada kenyataannya, desentralisasi menjadi lapisan presentasi.
Saya memantau distribusinya, bukan totalnya.
Kesenjangan itu mungkin mengungkap lebih dari sekadar pertumbuhan akun. Kohort yang berguna adalah dompet yang mencapai aksi pertama, kembali dalam tujuh hari, dan melakukan lebih dari sekadar transfer melingkar di antara klaster terkait.
Untuk DUSK, saya akan memisahkan pengguna yang hanya transfer dari pengguna kontrak, lalu melacak waktu aktivasi, saldo yang terjebak, retensi, arus dari desil teratas, dan dispersi saldo publik. Distribusi bisa terlihat lebih sehat sementara modal yang sama tetap berputar. Agak canggung, tapi penting.
Para provisioner layak mendapat volatilitas hadiah uji yang sama berdasarkan ukuran stake: porsi yang menghasilkan nol dalam 24 jam, tingkat suara yang terlewat, cakupan uptime 99%, bucket DUSK 1.000–2.000, dan stake HHI. Lalu hapus tiga provisioner teratas dari simulasi komite. Apakah finalitas masih bertahan?
Yang paling banyak orang lewatkan adalah bahwa jumlah bukanlah ketahanan. Kenaikan stake setelah imbalan di atas rata-rata mungkin merupakan pengejaran hasil, sementara satu implementasi Rusk yang dominan membuat setiap operator terekspos pada kegagalan klien yang sama.
DUSK bisa memberi imbalan pada aktivitas yang terlihat sambil bergantung pada inti pengguna nyata yang lebih sempit dan stake yang andal. Jika kedua kelompok terlihat lebih luas daripada kenyataannya, desentralisasi menjadi lapisan presentasi.
Saya memantau distribusinya, bukan totalnya.
6
11
6.5k
·
--
Terverifikasi
#dusk $DUSK @Dusk_Foundation Saya sedang memeriksa matematika jembatan DUSK, dan satu angka mengganggu saya lebih dari volume pemberitaan: berapa sebenarnya jumlah pasokan yang masih tersisa di ERC20 dan BEP20 setelah migrasi mainnet?
Itulah uji kedewasaan yang saya pedulikan.
Jika €10M bergerak keluar dan €10M kembali, jembatan bisa melaporkan aktivitas kotor sebesar €20M sementara migrasi bersihnya nol. Pergerakan bukanlah migrasi. Volume bukanlah penyelesaian.
Saya lebih memilih melacak kecepatan migrasi setiap minggu, persentase DUSK lama yang masih berada di luar mainnet, serta “dust ratio” yang tertinggal setelah pengguna mengajukan migrasi. Angka-angka itu akan menunjukkan apakah jaringan sedang berkonsolidasi atau hanya beredar.
Biaya jembatan yang tetap juga menimbulkan kerumitan lain. Biaya 1 DUSK untuk 10 token adalah 10%. Untuk 10.000 token, biayanya 0,01%. Infrastruktur yang sama, ekonomi pengguna yang sepenuhnya berbeda.
Dan bahkan setelah transfer jembatan mainnet dinyatakan final, pengantaran ke tujuan masih dapat bergantung pada langkah pemrosesan eksternal. Ini lebih penting daripada kedengarannya.
Pertanyaan yang lebih dalam serupa untuk RWAs: €300M yang dibungkus di-chain tidaklah setara dengan €300M yang diterbitkan secara native di-chain. Yang satu hanya mencerminkan infrastruktur warisan; yang lain menggantikan sebagian darinya.
Saya memantau DUSK untuk penyelesaian migrasi, bukan untuk pergerakan jembatan.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saya sedang memeriksa matematika jembatan DUSK, dan satu angka mengganggu saya lebih dari volume pemberitaan: berapa sebenarnya jumlah pasokan yang masih tersisa di ERC20 dan BEP20 setelah migrasi mainnet?
Itulah uji kedewasaan yang saya pedulikan.
Jika €10M bergerak keluar dan €10M kembali, jembatan bisa melaporkan aktivitas kotor sebesar €20M sementara migrasi bersihnya nol. Pergerakan bukanlah migrasi. Volume bukanlah penyelesaian.
Saya lebih memilih melacak kecepatan migrasi setiap minggu, persentase DUSK lama yang masih berada di luar mainnet, serta “dust ratio” yang tertinggal setelah pengguna mengajukan migrasi. Angka-angka itu akan menunjukkan apakah jaringan sedang berkonsolidasi atau hanya beredar.
Biaya jembatan yang tetap juga menimbulkan kerumitan lain. Biaya 1 DUSK untuk 10 token adalah 10%. Untuk 10.000 token, biayanya 0,01%. Infrastruktur yang sama, ekonomi pengguna yang sepenuhnya berbeda.
Dan bahkan setelah transfer jembatan mainnet dinyatakan final, pengantaran ke tujuan masih dapat bergantung pada langkah pemrosesan eksternal. Ini lebih penting daripada kedengarannya.
Pertanyaan yang lebih dalam serupa untuk RWAs: €300M yang dibungkus di-chain tidaklah setara dengan €300M yang diterbitkan secara native di-chain. Yang satu hanya mencerminkan infrastruktur warisan; yang lain menggantikan sebagian darinya.
Saya memantau DUSK untuk penyelesaian migrasi, bukan untuk pergerakan jembatan.
Itulah uji kedewasaan yang saya pedulikan.
Jika €10M bergerak keluar dan €10M kembali, jembatan bisa melaporkan aktivitas kotor sebesar €20M sementara migrasi bersihnya nol. Pergerakan bukanlah migrasi. Volume bukanlah penyelesaian.
Saya lebih memilih melacak kecepatan migrasi setiap minggu, persentase DUSK lama yang masih berada di luar mainnet, serta “dust ratio” yang tertinggal setelah pengguna mengajukan migrasi. Angka-angka itu akan menunjukkan apakah jaringan sedang berkonsolidasi atau hanya beredar.
Biaya jembatan yang tetap juga menimbulkan kerumitan lain. Biaya 1 DUSK untuk 10 token adalah 10%. Untuk 10.000 token, biayanya 0,01%. Infrastruktur yang sama, ekonomi pengguna yang sepenuhnya berbeda.
Dan bahkan setelah transfer jembatan mainnet dinyatakan final, pengantaran ke tujuan masih dapat bergantung pada langkah pemrosesan eksternal. Ini lebih penting daripada kedengarannya.
Pertanyaan yang lebih dalam serupa untuk RWAs: €300M yang dibungkus di-chain tidaklah setara dengan €300M yang diterbitkan secara native di-chain. Yang satu hanya mencerminkan infrastruktur warisan; yang lain menggantikan sebagian darinya.
Saya memantau DUSK untuk penyelesaian migrasi, bukan untuk pergerakan jembatan.
15
20
17.6k
·
--
#dusk $DUSK @Dusk_Foundation Pasar bergerak mendatar malam ini, dan aku setengah membaca dokumentasi DUSK ketika sadar bahwa aku menatap pertanyaan yang sama terlalu lama: seberapa banyak aktivitas DUSK yang sebenarnya terjadi melalui lapisan privasinya?
Mudah untuk melihat Moonlight dan Phoenix sebagai dua model transaksi dan berhenti di situ. Tapi itu mengabaikan bagian yang menarik. Jika privasi benar-benar berguna, aku akan mengharapkan pengguna memilihnya, bukan hanya protokol yang mendukungnya.
Jadi aku akan melacak pemisahan selama 24H, 7D, 30D, dan 90D: pangsa Moonlight, pangsa Phoenix, pengguna aktif, transaksi per pengguna, lalu mengikuti akun yang sama dari transaksi Moonlight pertama mereka hingga transaksi Phoenix pertama mereka.
Itu benar-benar mengubah pertanyaannya.
Adopsi privasi tidak terbukti hanya dengan memiliki model transaksi privat..
itu terbukti ketika pengguna secara sukarela bermigrasi ke sana dan tetap di sana.
Aku juga akan mengukur waktu migrasi median serta retensi Phoenix pada D7/D30/D90. Lonjakan transaksi Phoenix bisa berarti eksperimen. Penggunaan berulang yang terus-menerus berarti sesuatu yang lebih kuat.
Ada lapisan kedua yang ingin kuawasi: pemanggilan kontrak versus transfer dasar. Jika interaksi aplikasi dan aktivitas privasi sama-sama meningkat, DUSK mungkin menunjukkan penggunaan yang lebih dalam, bukan sekadar pertumbuhan transaksi.
Aku belum tahu angka-angka itu akan mengungkap apa. Dan justru itulah mengapa aku lebih memilih mengukur perilaku daripada mengulang narasi privasi.
Dan tab dokumentasinya masih terbuka......
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Pasar bergerak mendatar malam ini, dan aku setengah membaca dokumentasi DUSK ketika sadar bahwa aku menatap pertanyaan yang sama terlalu lama: seberapa banyak aktivitas DUSK yang sebenarnya terjadi melalui lapisan privasinya?
Mudah untuk melihat Moonlight dan Phoenix sebagai dua model transaksi dan berhenti di situ. Tapi itu mengabaikan bagian yang menarik. Jika privasi benar-benar berguna, aku akan mengharapkan pengguna memilihnya, bukan hanya protokol yang mendukungnya.
Jadi aku akan melacak pemisahan selama 24H, 7D, 30D, dan 90D: pangsa Moonlight, pangsa Phoenix, pengguna aktif, transaksi per pengguna, lalu mengikuti akun yang sama dari transaksi Moonlight pertama mereka hingga transaksi Phoenix pertama mereka.
Itu benar-benar mengubah pertanyaannya.
Adopsi privasi tidak terbukti hanya dengan memiliki model transaksi privat..
itu terbukti ketika pengguna secara sukarela bermigrasi ke sana dan tetap di sana.
Aku juga akan mengukur waktu migrasi median serta retensi Phoenix pada D7/D30/D90. Lonjakan transaksi Phoenix bisa berarti eksperimen. Penggunaan berulang yang terus-menerus berarti sesuatu yang lebih kuat.
Ada lapisan kedua yang ingin kuawasi: pemanggilan kontrak versus transfer dasar. Jika interaksi aplikasi dan aktivitas privasi sama-sama meningkat, DUSK mungkin menunjukkan penggunaan yang lebih dalam, bukan sekadar pertumbuhan transaksi.
Aku belum tahu angka-angka itu akan mengungkap apa. Dan justru itulah mengapa aku lebih memilih mengukur perilaku daripada mengulang narasi privasi.
Dan tab dokumentasinya masih terbuka......
Mudah untuk melihat Moonlight dan Phoenix sebagai dua model transaksi dan berhenti di situ. Tapi itu mengabaikan bagian yang menarik. Jika privasi benar-benar berguna, aku akan mengharapkan pengguna memilihnya, bukan hanya protokol yang mendukungnya.
Jadi aku akan melacak pemisahan selama 24H, 7D, 30D, dan 90D: pangsa Moonlight, pangsa Phoenix, pengguna aktif, transaksi per pengguna, lalu mengikuti akun yang sama dari transaksi Moonlight pertama mereka hingga transaksi Phoenix pertama mereka.
Itu benar-benar mengubah pertanyaannya.
Adopsi privasi tidak terbukti hanya dengan memiliki model transaksi privat..
itu terbukti ketika pengguna secara sukarela bermigrasi ke sana dan tetap di sana.
Aku juga akan mengukur waktu migrasi median serta retensi Phoenix pada D7/D30/D90. Lonjakan transaksi Phoenix bisa berarti eksperimen. Penggunaan berulang yang terus-menerus berarti sesuatu yang lebih kuat.
Ada lapisan kedua yang ingin kuawasi: pemanggilan kontrak versus transfer dasar. Jika interaksi aplikasi dan aktivitas privasi sama-sama meningkat, DUSK mungkin menunjukkan penggunaan yang lebih dalam, bukan sekadar pertumbuhan transaksi.
Aku belum tahu angka-angka itu akan mengungkap apa. Dan justru itulah mengapa aku lebih memilih mengukur perilaku daripada mengulang narasi privasi.
Dan tab dokumentasinya masih terbuka......
7
16
11.9k
·
--
Sebagian Benar
#dusk $DUSK @Dusk_Foundation Konsentrasi Staking DUSK Network: Seberapa Banyak Perubahan Pangsa Top-10 dalam Setiap 100 Epoch?
Pasar nyaris tidak bergerak malam ini, jadi saya justru menatap tabel provisioner DUSK daripada grafiknya. Saya terus melihat “200+ provisioner aktif” dan pada awalnya membacanya sebagai sinyal desentralisasi.
Namun, ada sesuatu yang tidak cocok.
Jumlah validator memberi tahu berapa banyak peserta yang ada. Itu tidak memberi tahu seberapa besar bobot konsensus yang dikendalikan oleh yang terbesar. Imbalan staking Dusk bersifat probabilistik dan bergantung sebagian pada active stake, sementara protokol tidak menetapkan batas maksimum stake. Karena itu, konsentrasi drift layak diukur, bukan diasumsikan.
Snapshot komunitas-explorer saat ini menempatkan sekitar 25,8% dari active stake pada sepuluh provisioner terbesar. Tapi satu snapshot tidak bisa memberi tahu saya apakah DUSK sedang melakukan desentralisasi atau perlahan mengelompok.
Itulah perbedaannya: jumlah node mengukur partisipasi; stake drift mengukur kekuatan.
Saya akan memantau pangsa active-stake Top-10 setiap 100 epoch, lalu membandingkan perubahannya dengan stake baru, unstaking, pertumbuhan pool, slashing, dan penggandaan (compounding) imbalan.
Mungkin distribusinya tetap sehat. Saya benar-benar belum bisa menjawabnya.
Grafiknya masih tenang. Tabel provisioner sekarang terlihat jauh lebih menarik.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Konsentrasi Staking DUSK Network: Seberapa Banyak Perubahan Pangsa Top-10 dalam Setiap 100 Epoch?
Pasar nyaris tidak bergerak malam ini, jadi saya justru menatap tabel provisioner DUSK daripada grafiknya. Saya terus melihat “200+ provisioner aktif” dan pada awalnya membacanya sebagai sinyal desentralisasi.
Namun, ada sesuatu yang tidak cocok.
Jumlah validator memberi tahu berapa banyak peserta yang ada. Itu tidak memberi tahu seberapa besar bobot konsensus yang dikendalikan oleh yang terbesar. Imbalan staking Dusk bersifat probabilistik dan bergantung sebagian pada active stake, sementara protokol tidak menetapkan batas maksimum stake. Karena itu, konsentrasi drift layak diukur, bukan diasumsikan.
Snapshot komunitas-explorer saat ini menempatkan sekitar 25,8% dari active stake pada sepuluh provisioner terbesar. Tapi satu snapshot tidak bisa memberi tahu saya apakah DUSK sedang melakukan desentralisasi atau perlahan mengelompok.
Itulah perbedaannya: jumlah node mengukur partisipasi; stake drift mengukur kekuatan.
Saya akan memantau pangsa active-stake Top-10 setiap 100 epoch, lalu membandingkan perubahannya dengan stake baru, unstaking, pertumbuhan pool, slashing, dan penggandaan (compounding) imbalan.
Mungkin distribusinya tetap sehat. Saya benar-benar belum bisa menjawabnya.
Grafiknya masih tenang. Tabel provisioner sekarang terlihat jauh lebih menarik.
Pasar nyaris tidak bergerak malam ini, jadi saya justru menatap tabel provisioner DUSK daripada grafiknya. Saya terus melihat “200+ provisioner aktif” dan pada awalnya membacanya sebagai sinyal desentralisasi.
Namun, ada sesuatu yang tidak cocok.
Jumlah validator memberi tahu berapa banyak peserta yang ada. Itu tidak memberi tahu seberapa besar bobot konsensus yang dikendalikan oleh yang terbesar. Imbalan staking Dusk bersifat probabilistik dan bergantung sebagian pada active stake, sementara protokol tidak menetapkan batas maksimum stake. Karena itu, konsentrasi drift layak diukur, bukan diasumsikan.
Snapshot komunitas-explorer saat ini menempatkan sekitar 25,8% dari active stake pada sepuluh provisioner terbesar. Tapi satu snapshot tidak bisa memberi tahu saya apakah DUSK sedang melakukan desentralisasi atau perlahan mengelompok.
Itulah perbedaannya: jumlah node mengukur partisipasi; stake drift mengukur kekuatan.
Saya akan memantau pangsa active-stake Top-10 setiap 100 epoch, lalu membandingkan perubahannya dengan stake baru, unstaking, pertumbuhan pool, slashing, dan penggandaan (compounding) imbalan.
Mungkin distribusinya tetap sehat. Saya benar-benar belum bisa menjawabnya.
Grafiknya masih tenang. Tabel provisioner sekarang terlihat jauh lebih menarik.
15
20
10k
·
--
#dusk $DUSK @Dusk_Foundation Tadi malam saya membandingkan data pembakaran DUSK dan menyadari sesuatu yang sedikit mengganggu: rasionya berubah tergantung dari mana saya memulai jendela 24 jam.
Kedengarannya seperti detail akuntansi kecil. Tapi itu tidak.
Satu hari kalender dari tengah malam ke tengah malam bisa menampilkan satu cerita pembakaran, sementara jendela 24 jam berjalan yang dimulai enam jam kemudian bisa menampilkan cerita lain. Jika ada lonjakan kecil pembakaran DUSK yang berada dekat batas (cutoff), menggeser jendela bisa menangkap sebagian besar lonjakan itu atau justru memecahnya menjadi dua periode.
Jadi, rasio puncak pembakaran saja memberi tahu saya lebih sedikit daripada yang saya kira sebelumnya.
Yang lebih penting adalah apakah laju pembakaran bertahan dari waktu ke waktu. Saya akan melihat berapa lama DUSK tetap berada di atas level burn-to-reward yang berguna, seberapa banyak rasionya berubah antar jendela-jendela berjalan, dan apakah periode pembakaran yang lebih besar terus muncul. Lonjakan 30% selama satu jam tidak sama dengan 16% yang tersebar sepanjang sebagian besar hari.
Intinya ini adalah aktivitas puncak vs tekanan sistem yang tahan lama.
Saya juga akan mengamati simpangan baku (standard deviation) di berbagai jendela berjalan. Jika 24 waktu mulai yang berbeda menghasilkan rasio yang sangat bervariasi, pembakaran DUSK mungkin masih digerakkan oleh peristiwa (event-driven) dan bukan sesuatu yang stabil secara struktural.
Pertanyaan yang tidak nyaman itu sederhana: apakah kita benar-benar mengukur tekanan penghancuran token yang nyata, atau sekadar memilih jendela yang membuat peristiwa pembakaran terbaru terlihat penting?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Tadi malam saya membandingkan data pembakaran DUSK dan menyadari sesuatu yang sedikit mengganggu: rasionya berubah tergantung dari mana saya memulai jendela 24 jam.
Kedengarannya seperti detail akuntansi kecil. Tapi itu tidak.
Satu hari kalender dari tengah malam ke tengah malam bisa menampilkan satu cerita pembakaran, sementara jendela 24 jam berjalan yang dimulai enam jam kemudian bisa menampilkan cerita lain. Jika ada lonjakan kecil pembakaran DUSK yang berada dekat batas (cutoff), menggeser jendela bisa menangkap sebagian besar lonjakan itu atau justru memecahnya menjadi dua periode.
Jadi, rasio puncak pembakaran saja memberi tahu saya lebih sedikit daripada yang saya kira sebelumnya.
Yang lebih penting adalah apakah laju pembakaran bertahan dari waktu ke waktu. Saya akan melihat berapa lama DUSK tetap berada di atas level burn-to-reward yang berguna, seberapa banyak rasionya berubah antar jendela-jendela berjalan, dan apakah periode pembakaran yang lebih besar terus muncul. Lonjakan 30% selama satu jam tidak sama dengan 16% yang tersebar sepanjang sebagian besar hari.
Intinya ini adalah aktivitas puncak vs tekanan sistem yang tahan lama.
Saya juga akan mengamati simpangan baku (standard deviation) di berbagai jendela berjalan. Jika 24 waktu mulai yang berbeda menghasilkan rasio yang sangat bervariasi, pembakaran DUSK mungkin masih digerakkan oleh peristiwa (event-driven) dan bukan sesuatu yang stabil secara struktural.
Pertanyaan yang tidak nyaman itu sederhana: apakah kita benar-benar mengukur tekanan penghancuran token yang nyata, atau sekadar memilih jendela yang membuat peristiwa pembakaran terbaru terlihat penting?
Kedengarannya seperti detail akuntansi kecil. Tapi itu tidak.
Satu hari kalender dari tengah malam ke tengah malam bisa menampilkan satu cerita pembakaran, sementara jendela 24 jam berjalan yang dimulai enam jam kemudian bisa menampilkan cerita lain. Jika ada lonjakan kecil pembakaran DUSK yang berada dekat batas (cutoff), menggeser jendela bisa menangkap sebagian besar lonjakan itu atau justru memecahnya menjadi dua periode.
Jadi, rasio puncak pembakaran saja memberi tahu saya lebih sedikit daripada yang saya kira sebelumnya.
Yang lebih penting adalah apakah laju pembakaran bertahan dari waktu ke waktu. Saya akan melihat berapa lama DUSK tetap berada di atas level burn-to-reward yang berguna, seberapa banyak rasionya berubah antar jendela-jendela berjalan, dan apakah periode pembakaran yang lebih besar terus muncul. Lonjakan 30% selama satu jam tidak sama dengan 16% yang tersebar sepanjang sebagian besar hari.
Intinya ini adalah aktivitas puncak vs tekanan sistem yang tahan lama.
Saya juga akan mengamati simpangan baku (standard deviation) di berbagai jendela berjalan. Jika 24 waktu mulai yang berbeda menghasilkan rasio yang sangat bervariasi, pembakaran DUSK mungkin masih digerakkan oleh peristiwa (event-driven) dan bukan sesuatu yang stabil secara struktural.
Pertanyaan yang tidak nyaman itu sederhana: apakah kita benar-benar mengukur tekanan penghancuran token yang nyata, atau sekadar memilih jendela yang membuat peristiwa pembakaran terbaru terlihat penting?
30
24
10.2k
·
--
#dusk $DUSK @Dusk_Foundation Saat meninjau riwayat hadiah (reward) penyedia DUSK, saya menemukan sesuatu yang sebelumnya saya anggap terlalu remeh: jumlah stake yang dikomitkan dan stake konsensus yang bermanfaat ternyata bukan angka yang sama.
Kesenjangan ini penting karena kualitas staking bisa mengubah hasil ekonomi bahkan ketika jadwal emisi terlihat dapat diprediksi. Jika modal sedang offline, terkunci, terkonsentrasi, atau terus bergerak, partisipasi yang tampak di judul bisa melebih-lebihkan seberapa banyak keamanan yang benar-benar sedang dibeli oleh DUSK.
Saya lebih memilih melacak efisiensi modal: stake aktif dibagi total DUSK yang dikomitkan. Lalu padukan dengan churn—arus masuk ditambah arus keluar relatif terhadap rata-rata stake aktif—serta retensi setelah 30, 90, dan 365 hari.
Perbandingannya sederhana: aktivitas menunjukkan seberapa banyak modal masuk ke staking; kualitas menunjukkan seberapa banyak yang tetap produktif.
Konsentrasi kepemilikan hanya setengah dari gambaran. Infrastruktur HHI bisa tetap tinggi bahkan jika ada banyak wallet, selama penyedia hosting yang sama berada di bawah semuanya.
Float di bursa dibanding stake aktif juga berpengaruh: seberapa banyak modal konsensus yang bisa menjadi likuid saat terjadi tekanan?
Hal yang masih belum pasti bagi saya adalah durasi. Sepuluh persen offline selama sepuluh menit berbeda dengan sepuluh persen offline selama sepuluh jam.
Untuk kelangkaan DUSK dan kualitas staking, keduanya tidak selalu membaik secara bersamaan. Ketegangan itulah yang ingin saya pantau.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saat meninjau riwayat hadiah (reward) penyedia DUSK, saya menemukan sesuatu yang sebelumnya saya anggap terlalu remeh: jumlah stake yang dikomitkan dan stake konsensus yang bermanfaat ternyata bukan angka yang sama.
Kesenjangan ini penting karena kualitas staking bisa mengubah hasil ekonomi bahkan ketika jadwal emisi terlihat dapat diprediksi. Jika modal sedang offline, terkunci, terkonsentrasi, atau terus bergerak, partisipasi yang tampak di judul bisa melebih-lebihkan seberapa banyak keamanan yang benar-benar sedang dibeli oleh DUSK.
Saya lebih memilih melacak efisiensi modal: stake aktif dibagi total DUSK yang dikomitkan. Lalu padukan dengan churn—arus masuk ditambah arus keluar relatif terhadap rata-rata stake aktif—serta retensi setelah 30, 90, dan 365 hari.
Perbandingannya sederhana: aktivitas menunjukkan seberapa banyak modal masuk ke staking; kualitas menunjukkan seberapa banyak yang tetap produktif.
Konsentrasi kepemilikan hanya setengah dari gambaran. Infrastruktur HHI bisa tetap tinggi bahkan jika ada banyak wallet, selama penyedia hosting yang sama berada di bawah semuanya.
Float di bursa dibanding stake aktif juga berpengaruh: seberapa banyak modal konsensus yang bisa menjadi likuid saat terjadi tekanan?
Hal yang masih belum pasti bagi saya adalah durasi. Sepuluh persen offline selama sepuluh menit berbeda dengan sepuluh persen offline selama sepuluh jam.
Untuk kelangkaan DUSK dan kualitas staking, keduanya tidak selalu membaik secara bersamaan. Ketegangan itulah yang ingin saya pantau.
Kesenjangan ini penting karena kualitas staking bisa mengubah hasil ekonomi bahkan ketika jadwal emisi terlihat dapat diprediksi. Jika modal sedang offline, terkunci, terkonsentrasi, atau terus bergerak, partisipasi yang tampak di judul bisa melebih-lebihkan seberapa banyak keamanan yang benar-benar sedang dibeli oleh DUSK.
Saya lebih memilih melacak efisiensi modal: stake aktif dibagi total DUSK yang dikomitkan. Lalu padukan dengan churn—arus masuk ditambah arus keluar relatif terhadap rata-rata stake aktif—serta retensi setelah 30, 90, dan 365 hari.
Perbandingannya sederhana: aktivitas menunjukkan seberapa banyak modal masuk ke staking; kualitas menunjukkan seberapa banyak yang tetap produktif.
Konsentrasi kepemilikan hanya setengah dari gambaran. Infrastruktur HHI bisa tetap tinggi bahkan jika ada banyak wallet, selama penyedia hosting yang sama berada di bawah semuanya.
Float di bursa dibanding stake aktif juga berpengaruh: seberapa banyak modal konsensus yang bisa menjadi likuid saat terjadi tekanan?
Hal yang masih belum pasti bagi saya adalah durasi. Sepuluh persen offline selama sepuluh menit berbeda dengan sepuluh persen offline selama sepuluh jam.
Untuk kelangkaan DUSK dan kualitas staking, keduanya tidak selalu membaik secara bersamaan. Ketegangan itulah yang ingin saya pantau.
29
23
4k
·
--
#dusk $DUSK @Dusk_Foundation Saat menatap model keamanan-keamanan rahasia DUSK, saya terus tersangkut pada angka yang membosankan: keamanan 20 tahun bisa bertahan melalui kira-kira sepuluh siklus perangkat lunak besar jika tumpukannya berubah secara material setiap dua tahun.
Itu bukan sekadar masalah migrasi. Itu adalah masalah kesinambungan kepemilikan.
Bayangkan 50.000 posisi privat yang melewati pemecahan saham. Klaim yang mudah adalah setiap saldo diperbarui. Standar yang lebih sulit adalah yang lebih kuat: total kepemilikan sebelum harus sama dengan total kepemilikan setelahnya, dengan setiap pemegang tetap terjaga, tanpa mengekspos siapa yang memiliki apa.
Tekanan yang sama muncul pada dividen. 20.000 pemegang dibayar setiap kuartal berarti ada 80.000 peristiwa hak per tahun. DUSK tidak bisa mengandalkan visibilitas publik seperti yang bisa dilakukan oleh buku besar transparan. DUSK memerlukan kebenaran global tanpa pengungkapan tingkat pemegang.
Perbedaan itu penting bagi DUSK karena privasi memindahkan kepercayaan dari “semua orang bisa memeriksa” menjadi “semua orang bisa memverifikasi bukti.”
Dan saya pikir orang meremehkan lapisan kedua: token bisa bekerja dengan sempurna sementara keamanan yang mendasarinya atau MMF masih gagal secara ekonomis. Laju kegagalan onchain dan laju kegagalan aset bukanlah risiko yang sama.
Kekhawatiran inti saya sederhana: setelah migrasi kelima, apakah DUSK masih bisa membuktikan kesinambungan dengan sebersih seperti pada hari pertama?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saat menatap model keamanan-keamanan rahasia DUSK, saya terus tersangkut pada angka yang membosankan: keamanan 20 tahun bisa bertahan melalui kira-kira sepuluh siklus perangkat lunak besar jika tumpukannya berubah secara material setiap dua tahun.
Itu bukan sekadar masalah migrasi. Itu adalah masalah kesinambungan kepemilikan.
Bayangkan 50.000 posisi privat yang melewati pemecahan saham. Klaim yang mudah adalah setiap saldo diperbarui. Standar yang lebih sulit adalah yang lebih kuat: total kepemilikan sebelum harus sama dengan total kepemilikan setelahnya, dengan setiap pemegang tetap terjaga, tanpa mengekspos siapa yang memiliki apa.
Tekanan yang sama muncul pada dividen. 20.000 pemegang dibayar setiap kuartal berarti ada 80.000 peristiwa hak per tahun. DUSK tidak bisa mengandalkan visibilitas publik seperti yang bisa dilakukan oleh buku besar transparan. DUSK memerlukan kebenaran global tanpa pengungkapan tingkat pemegang.
Perbedaan itu penting bagi DUSK karena privasi memindahkan kepercayaan dari “semua orang bisa memeriksa” menjadi “semua orang bisa memverifikasi bukti.”
Dan saya pikir orang meremehkan lapisan kedua: token bisa bekerja dengan sempurna sementara keamanan yang mendasarinya atau MMF masih gagal secara ekonomis. Laju kegagalan onchain dan laju kegagalan aset bukanlah risiko yang sama.
Kekhawatiran inti saya sederhana: setelah migrasi kelima, apakah DUSK masih bisa membuktikan kesinambungan dengan sebersih seperti pada hari pertama?
Itu bukan sekadar masalah migrasi. Itu adalah masalah kesinambungan kepemilikan.
Bayangkan 50.000 posisi privat yang melewati pemecahan saham. Klaim yang mudah adalah setiap saldo diperbarui. Standar yang lebih sulit adalah yang lebih kuat: total kepemilikan sebelum harus sama dengan total kepemilikan setelahnya, dengan setiap pemegang tetap terjaga, tanpa mengekspos siapa yang memiliki apa.
Tekanan yang sama muncul pada dividen. 20.000 pemegang dibayar setiap kuartal berarti ada 80.000 peristiwa hak per tahun. DUSK tidak bisa mengandalkan visibilitas publik seperti yang bisa dilakukan oleh buku besar transparan. DUSK memerlukan kebenaran global tanpa pengungkapan tingkat pemegang.
Perbedaan itu penting bagi DUSK karena privasi memindahkan kepercayaan dari “semua orang bisa memeriksa” menjadi “semua orang bisa memverifikasi bukti.”
Dan saya pikir orang meremehkan lapisan kedua: token bisa bekerja dengan sempurna sementara keamanan yang mendasarinya atau MMF masih gagal secara ekonomis. Laju kegagalan onchain dan laju kegagalan aset bukanlah risiko yang sama.
Kekhawatiran inti saya sederhana: setelah migrasi kelima, apakah DUSK masih bisa membuktikan kesinambungan dengan sebersih seperti pada hari pertama?
30
24
4.2k
·
--
#dusk $DUSK @Dusk_Foundation Saat memeriksa di mana sebenarnya DUSK berada di dalam penyelesaian sekuritas yang sudah ditokenisasi, saya terus kembali ke satu pemisahan yang canggung: aset bisa bersifat native, sementara sisi kas masih dapat bergantung pada sistem lain.
Hal ini lebih penting daripada yang terlihat pertama kali.
Menempatkan sekuritas di DUSK dapat merapikan kepemilikan, riwayat transfer, dan status kepatuhan. Namun jika pembayaran masih diselesaikan melalui bank atau buku besar lama, seseorang tetap harus merekonsiliasi dua catatan, dua timestamp, dan berpotensi dua definisi “final.”
Kepastian finalitas aset tidak sama dengan finalitas penyelesaian.
Kasus yang lebih sulit adalah penju-lan berurutan (sequencing). Bisakah kas menjadi tidak dapat dibatalkan sementara pemeriksaan final atas pembatasan transfer masih belum terselesaikan? Atau apakah kepastian kepatuhan harus didahulukan, meskipun itu membuat sisi pembayaran tertahan?
Untuk DUSK, penerbitan aset native menyelesaikan satu masalah catatan. Aset kas native atau yang ditokenisasi dapat menyelesaikan masalah kedua dengan menempatkan kedua sisi tersebut di dalam lingkungan penyelesaian yang sama, sehingga mengurangi kesenjangan waktu antara penyerahan dan pembayaran.
Namun semata-mata “on-chain” tidak menghilangkan semua risiko. Eksekusi atomik tetap bergantung pada logika kepatuhan, kualitas kas, dan kepastian penebusan.
Saya mengamati apakah DUSK benar-benar mengurangi kebutuhan rekonsiliasi itu sendiri, atau hanya memajukan sisi aset sementara sisi pembayaran tetap lama.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Saat memeriksa di mana sebenarnya DUSK berada di dalam penyelesaian sekuritas yang sudah ditokenisasi, saya terus kembali ke satu pemisahan yang canggung: aset bisa bersifat native, sementara sisi kas masih dapat bergantung pada sistem lain.
Hal ini lebih penting daripada yang terlihat pertama kali.
Menempatkan sekuritas di DUSK dapat merapikan kepemilikan, riwayat transfer, dan status kepatuhan. Namun jika pembayaran masih diselesaikan melalui bank atau buku besar lama, seseorang tetap harus merekonsiliasi dua catatan, dua timestamp, dan berpotensi dua definisi “final.”
Kepastian finalitas aset tidak sama dengan finalitas penyelesaian.
Kasus yang lebih sulit adalah penju-lan berurutan (sequencing). Bisakah kas menjadi tidak dapat dibatalkan sementara pemeriksaan final atas pembatasan transfer masih belum terselesaikan? Atau apakah kepastian kepatuhan harus didahulukan, meskipun itu membuat sisi pembayaran tertahan?
Untuk DUSK, penerbitan aset native menyelesaikan satu masalah catatan. Aset kas native atau yang ditokenisasi dapat menyelesaikan masalah kedua dengan menempatkan kedua sisi tersebut di dalam lingkungan penyelesaian yang sama, sehingga mengurangi kesenjangan waktu antara penyerahan dan pembayaran.
Namun semata-mata “on-chain” tidak menghilangkan semua risiko. Eksekusi atomik tetap bergantung pada logika kepatuhan, kualitas kas, dan kepastian penebusan.
Saya mengamati apakah DUSK benar-benar mengurangi kebutuhan rekonsiliasi itu sendiri, atau hanya memajukan sisi aset sementara sisi pembayaran tetap lama.
Hal ini lebih penting daripada yang terlihat pertama kali.
Menempatkan sekuritas di DUSK dapat merapikan kepemilikan, riwayat transfer, dan status kepatuhan. Namun jika pembayaran masih diselesaikan melalui bank atau buku besar lama, seseorang tetap harus merekonsiliasi dua catatan, dua timestamp, dan berpotensi dua definisi “final.”
Kepastian finalitas aset tidak sama dengan finalitas penyelesaian.
Kasus yang lebih sulit adalah penju-lan berurutan (sequencing). Bisakah kas menjadi tidak dapat dibatalkan sementara pemeriksaan final atas pembatasan transfer masih belum terselesaikan? Atau apakah kepastian kepatuhan harus didahulukan, meskipun itu membuat sisi pembayaran tertahan?
Untuk DUSK, penerbitan aset native menyelesaikan satu masalah catatan. Aset kas native atau yang ditokenisasi dapat menyelesaikan masalah kedua dengan menempatkan kedua sisi tersebut di dalam lingkungan penyelesaian yang sama, sehingga mengurangi kesenjangan waktu antara penyerahan dan pembayaran.
Namun semata-mata “on-chain” tidak menghilangkan semua risiko. Eksekusi atomik tetap bergantung pada logika kepatuhan, kualitas kas, dan kepastian penebusan.
Saya mengamati apakah DUSK benar-benar mengurangi kebutuhan rekonsiliasi itu sendiri, atau hanya memajukan sisi aset sementara sisi pembayaran tetap lama.
81
52
20.1k
·
--
Saya terus terjebak pada satu pertanyaan kecil saat melacak bagaimana keamanan yang ditokenisasi sebenarnya bergerak melalui DUSK setelah token berpindah dompet: catatan legal apa yang memutuskan siapa yang memiliki aset?
Kedengarannya dasar, tetapi tokenisasi berbentuk wrapper bisa menyembunyikan banyak infrastruktur di bawahnya. Anda bisa saja memiliki satu token DUSK, sementara catatan kustodian, daftar pemegang saham, dan buku penyelesaian masih hidup di tiga sistem yang berbeda.
Jadi token bergerak cepat. Alurnya, mungkin tidak.
Di sinilah saya pikir orang-orang mencampuradukkan transfer di rantai (on-chain) dengan transfer kepemilikan. Sebuah blockchain dapat menyelesaikan transaksi dalam hitungan detik, sementara rekonsiliasi, pembaruan kustodi, pemeriksaan kelayakan, dan layanan aset mungkin terus berlangsung di tempat lain selama berjam-jam, berhari-hari, atau bahkan bertahun-tahun.
Untuk DUSK, integrasi penyelesaian bisa jadi lebih penting daripada volume penerbitannya sendiri.
Perbandingan yang saya pedulikan itu sederhana: pasokan token vs kualitas penyelesaian. Sepuluh ribu token yang diterbitkan memberi tahu saya hampir tidak ada apa-apa jika perdagangan masih memerlukan beberapa rekonsiliasi setelahnya. Kegagalan penyelesaian per 10.000 transaksi akan memberi tahu saya jauh lebih banyak.
Pertanyaan yang lebih sulit adalah apakah DUSK menjadi sumber kebenaran yang sebenarnya, atau hanya catatan tersinkronisasi lain yang berdampingan dengan catatan-catatan lama.
Finalitas yang cepat itu berguna. Tapi mengurangi jumlah catatan yang harus saling menyetujui—itu yang terasa seperti ujian yang lebih mendalam.
@Dusk_Foundation #dusk $DUSK
Saya terus terjebak pada satu pertanyaan kecil saat melacak bagaimana keamanan yang ditokenisasi sebenarnya bergerak melalui DUSK setelah token berpindah dompet: catatan legal apa yang memutuskan siapa yang memiliki aset?
Kedengarannya dasar, tetapi tokenisasi berbentuk wrapper bisa menyembunyikan banyak infrastruktur di bawahnya. Anda bisa saja memiliki satu token DUSK, sementara catatan kustodian, daftar pemegang saham, dan buku penyelesaian masih hidup di tiga sistem yang berbeda.
Jadi token bergerak cepat. Alurnya, mungkin tidak.
Di sinilah saya pikir orang-orang mencampuradukkan transfer di rantai (on-chain) dengan transfer kepemilikan. Sebuah blockchain dapat menyelesaikan transaksi dalam hitungan detik, sementara rekonsiliasi, pembaruan kustodi, pemeriksaan kelayakan, dan layanan aset mungkin terus berlangsung di tempat lain selama berjam-jam, berhari-hari, atau bahkan bertahun-tahun.
Untuk DUSK, integrasi penyelesaian bisa jadi lebih penting daripada volume penerbitannya sendiri.
Perbandingan yang saya pedulikan itu sederhana: pasokan token vs kualitas penyelesaian. Sepuluh ribu token yang diterbitkan memberi tahu saya hampir tidak ada apa-apa jika perdagangan masih memerlukan beberapa rekonsiliasi setelahnya. Kegagalan penyelesaian per 10.000 transaksi akan memberi tahu saya jauh lebih banyak.
Pertanyaan yang lebih sulit adalah apakah DUSK menjadi sumber kebenaran yang sebenarnya, atau hanya catatan tersinkronisasi lain yang berdampingan dengan catatan-catatan lama.
Finalitas yang cepat itu berguna. Tapi mengurangi jumlah catatan yang harus saling menyetujui—itu yang terasa seperti ujian yang lebih mendalam.
@Dusk #dusk $DUSK
Kedengarannya dasar, tetapi tokenisasi berbentuk wrapper bisa menyembunyikan banyak infrastruktur di bawahnya. Anda bisa saja memiliki satu token DUSK, sementara catatan kustodian, daftar pemegang saham, dan buku penyelesaian masih hidup di tiga sistem yang berbeda.
Jadi token bergerak cepat. Alurnya, mungkin tidak.
Di sinilah saya pikir orang-orang mencampuradukkan transfer di rantai (on-chain) dengan transfer kepemilikan. Sebuah blockchain dapat menyelesaikan transaksi dalam hitungan detik, sementara rekonsiliasi, pembaruan kustodi, pemeriksaan kelayakan, dan layanan aset mungkin terus berlangsung di tempat lain selama berjam-jam, berhari-hari, atau bahkan bertahun-tahun.
Untuk DUSK, integrasi penyelesaian bisa jadi lebih penting daripada volume penerbitannya sendiri.
Perbandingan yang saya pedulikan itu sederhana: pasokan token vs kualitas penyelesaian. Sepuluh ribu token yang diterbitkan memberi tahu saya hampir tidak ada apa-apa jika perdagangan masih memerlukan beberapa rekonsiliasi setelahnya. Kegagalan penyelesaian per 10.000 transaksi akan memberi tahu saya jauh lebih banyak.
Pertanyaan yang lebih sulit adalah apakah DUSK menjadi sumber kebenaran yang sebenarnya, atau hanya catatan tersinkronisasi lain yang berdampingan dengan catatan-catatan lama.
Finalitas yang cepat itu berguna. Tapi mengurangi jumlah catatan yang harus saling menyetujui—itu yang terasa seperti ujian yang lebih mendalam.
@Dusk #dusk $DUSK
34
29
8.3k
·
--
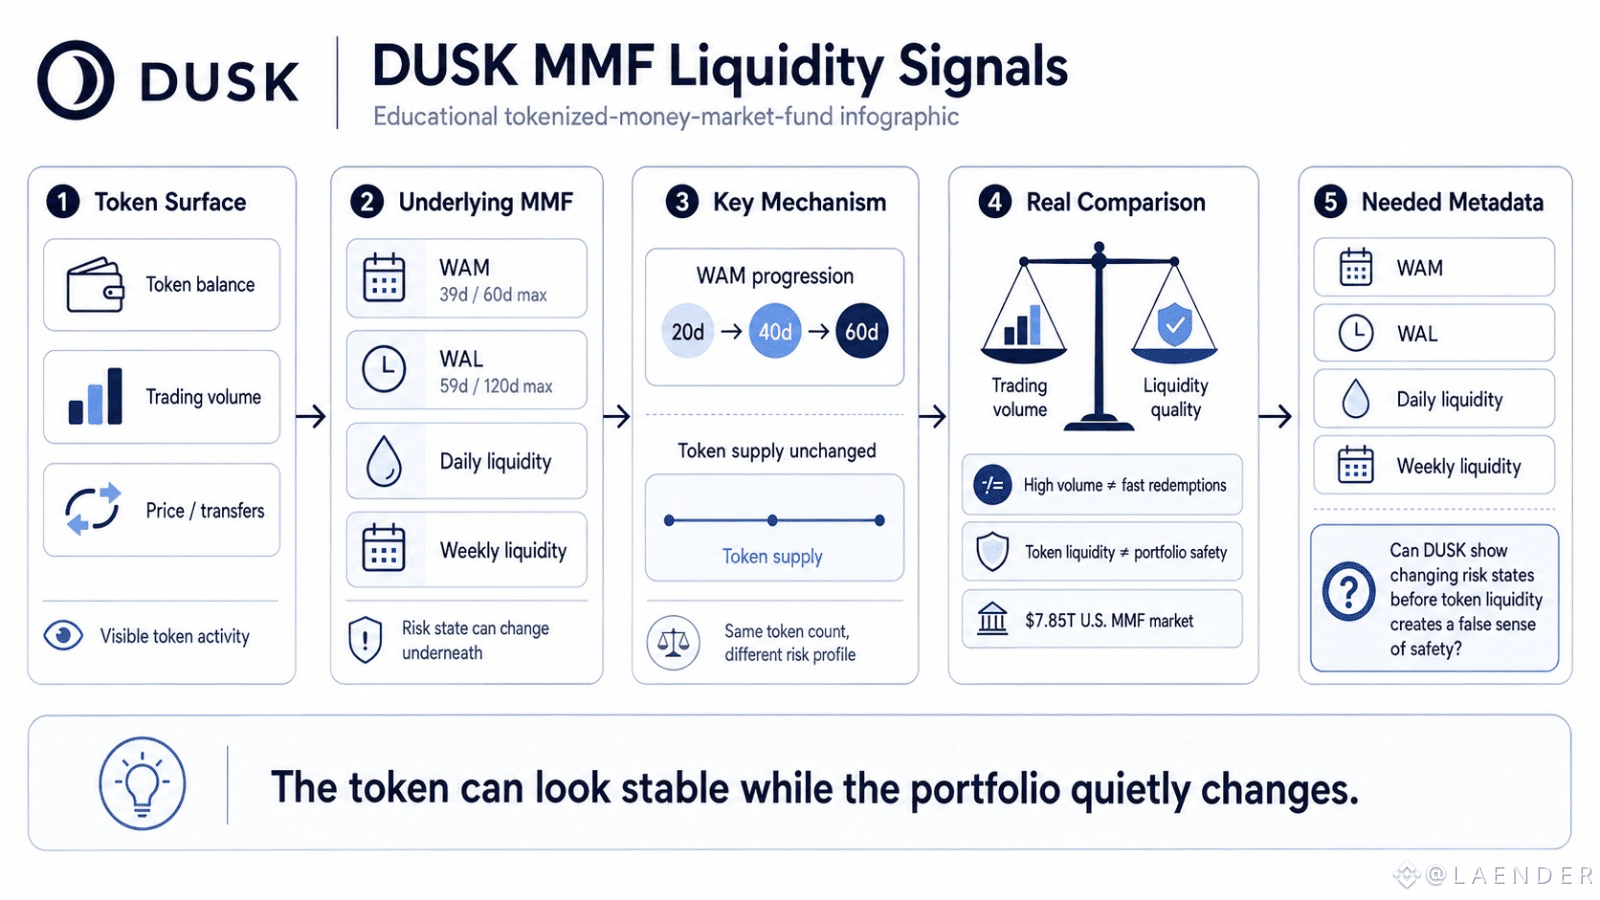
Dalam ulasan saya tentang metrik likuiditas MMF dengan aktivitas perdagangan token, saya melihat sesuatu yang mudah terlewat: saldo token bisa tetap datar sementara portofolio di bawahnya diam-diam menjadi lebih berisiko.
MMF yang baik mungkin berada di sekitar WAM 39 hari terhadap batas 60 hari, dengan WAL sekitar 59 hari terhadap batas maksimum 120 hari. Jika WAM berpindah dari 20 ke 40 ke 60 hari, pasokan token DUSK tidak harus berubah sama sekali. Yang berubah adalah status risikonya.
Karena itu saya berpendapat kualitas likuiditas dibanding volume perdagangan adalah perbandingan yang lebih tepat di sini.
Untuk DUSK, token MMF yang diperdagangkan secara intens masih bisa mewakili portofolio yang bergerak lebih dekat ke batas durasi atau likuiditasnya. Volume sekunder yang tinggi mengatakan pengguna bisa memperdagangkan token tersebut. Namun itu mengatakan jauh lebih sedikit tentang seberapa cepat dana yang mendasarinya dapat memenuhi penebusan.
Hal ini penting di pasar yang menampung sekitar $7,85T aset U.S. MMF. Tokenisasi yang menyerupai kas memiliki profil tekanan yang berbeda dari tokenisasi obligasi biasa.
Yang saya inginkan dari DUSK adalah metadata risiko on-chain yang ringkas: WAM, WAL, likuiditas harian dan likuiditas mingguan, tanpa mengekspos setiap posisi portofolio.
Pertanyaan yang tidak nyaman adalah apakah DUSK bisa membuat perubahan status risiko tersebut terlihat sebelum likuiditas token memberi pengguna rasa aman yang keliru.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Dalam ulasan saya tentang metrik likuiditas MMF dengan aktivitas perdagangan token, saya melihat sesuatu yang mudah terlewat: saldo token bisa tetap datar sementara portofolio di bawahnya diam-diam menjadi lebih berisiko.
MMF yang baik mungkin berada di sekitar WAM 39 hari terhadap batas 60 hari, dengan WAL sekitar 59 hari terhadap batas maksimum 120 hari. Jika WAM berpindah dari 20 ke 40 ke 60 hari, pasokan token DUSK tidak harus berubah sama sekali. Yang berubah adalah status risikonya.
Karena itu saya berpendapat kualitas likuiditas dibanding volume perdagangan adalah perbandingan yang lebih tepat di sini.
Untuk DUSK, token MMF yang diperdagangkan secara intens masih bisa mewakili portofolio yang bergerak lebih dekat ke batas durasi atau likuiditasnya. Volume sekunder yang tinggi mengatakan pengguna bisa memperdagangkan token tersebut. Namun itu mengatakan jauh lebih sedikit tentang seberapa cepat dana yang mendasarinya dapat memenuhi penebusan.
Hal ini penting di pasar yang menampung sekitar $7,85T aset U.S. MMF. Tokenisasi yang menyerupai kas memiliki profil tekanan yang berbeda dari tokenisasi obligasi biasa.
Yang saya inginkan dari DUSK adalah metadata risiko on-chain yang ringkas: WAM, WAL, likuiditas harian dan likuiditas mingguan, tanpa mengekspos setiap posisi portofolio.
Pertanyaan yang tidak nyaman adalah apakah DUSK bisa membuat perubahan status risiko tersebut terlihat sebelum likuiditas token memberi pengguna rasa aman yang keliru.
@Dusk #dusk $DUSK
MMF yang baik mungkin berada di sekitar WAM 39 hari terhadap batas 60 hari, dengan WAL sekitar 59 hari terhadap batas maksimum 120 hari. Jika WAM berpindah dari 20 ke 40 ke 60 hari, pasokan token DUSK tidak harus berubah sama sekali. Yang berubah adalah status risikonya.
Karena itu saya berpendapat kualitas likuiditas dibanding volume perdagangan adalah perbandingan yang lebih tepat di sini.
Untuk DUSK, token MMF yang diperdagangkan secara intens masih bisa mewakili portofolio yang bergerak lebih dekat ke batas durasi atau likuiditasnya. Volume sekunder yang tinggi mengatakan pengguna bisa memperdagangkan token tersebut. Namun itu mengatakan jauh lebih sedikit tentang seberapa cepat dana yang mendasarinya dapat memenuhi penebusan.
Hal ini penting di pasar yang menampung sekitar $7,85T aset U.S. MMF. Tokenisasi yang menyerupai kas memiliki profil tekanan yang berbeda dari tokenisasi obligasi biasa.
Yang saya inginkan dari DUSK adalah metadata risiko on-chain yang ringkas: WAM, WAL, likuiditas harian dan likuiditas mingguan, tanpa mengekspos setiap posisi portofolio.
Pertanyaan yang tidak nyaman adalah apakah DUSK bisa membuat perubahan status risiko tersebut terlihat sebelum likuiditas token memberi pengguna rasa aman yang keliru.
@Dusk #dusk $DUSK
49
31
14.4k
·
--
Terverifikasi
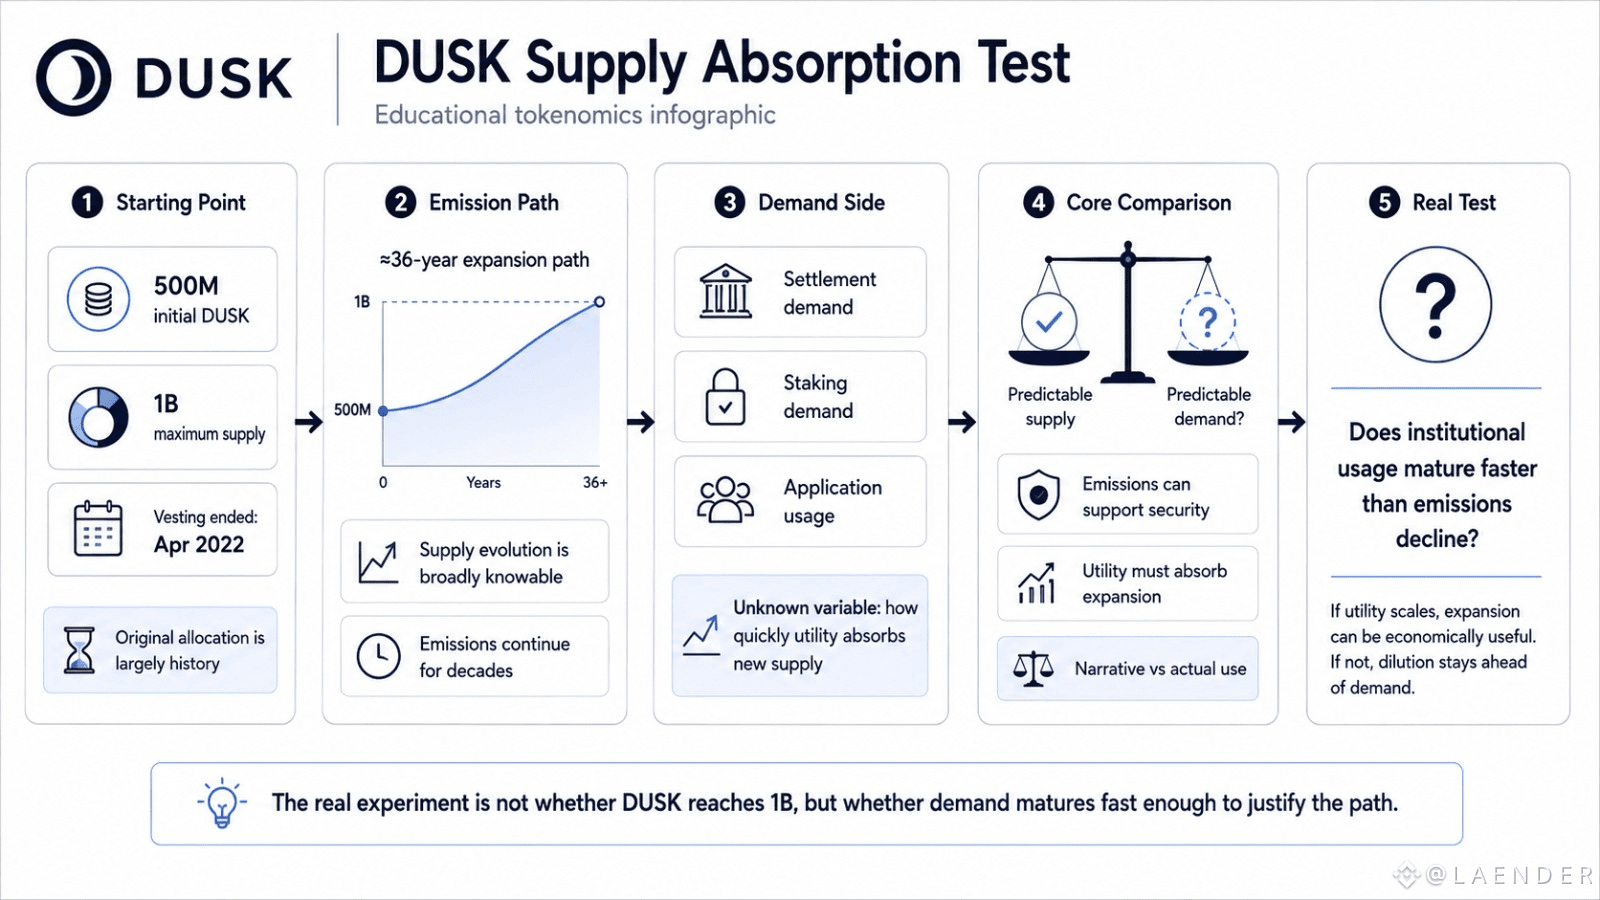
Saya terus menatap kurva suplai DUSK dan menyadari angka yang jelas: suplai maksimum 1 miliar, kemungkinan besar bagian yang paling tidak menarik.
Bagian yang lebih sulit adalah bagaimana 500 juta kedua terserap.
Alokasi awalnya sebagian besar adalah sejarah. Vesting berakhir pada 2022. Namun emisi DUSK terus berkembang, menambah suplai dalam periode yang jauh lebih panjang, sehingga beberapa dekade berikutnya menjadi uji permintaan, bukan cerita vesting.
Itu mengubah apa yang saya pantau.
Apakah token baru terserap karena DUSK memperoleh utilitas nyata, atau karena pemegang yang sudah ada sekadar menerima dilusi? Apakah aktivitas institusional tumbuh lebih cepat daripada emisi menurun? Dan jika penggunaan datang lebih awal, apakah permintaan token benar-benar ikut meningkat seiring itu?
Sebagian ekspansi suplai itu normal. Jaringan membutuhkan insentif validator, anggaran keamanan, dan waktu untuk matang. Saya tidak akan menganggap setiap token baru sebagai kelemahan ekonomi.
Namun, suplai yang dapat diprediksi tidak sama dengan permintaan yang dapat diprediksi.
Itulah bagian yang tidak nyaman. Pemegang DUSK bisa memperkirakan secara kasar bagaimana suplai berkembang. Tidak ada yang bisa memodelkan dengan keyakinan yang sama seberapa cepat permintaan penyelesaian (settlement), permintaan staking, dan penggunaan aplikasi akan tumbuh.
Bagi saya, itulah eksperimen 36 tahun yang sesungguhnya: bukan apakah DUSK mencapai 1 miliar token, melainkan apakah utilitas matang cukup cepat untuk membuat ekspansi tersebut berguna secara ekonomi.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Saya terus menatap kurva suplai DUSK dan menyadari angka yang jelas: suplai maksimum 1 miliar, kemungkinan besar bagian yang paling tidak menarik.
Bagian yang lebih sulit adalah bagaimana 500 juta kedua terserap.
Alokasi awalnya sebagian besar adalah sejarah. Vesting berakhir pada 2022. Namun emisi DUSK terus berkembang, menambah suplai dalam periode yang jauh lebih panjang, sehingga beberapa dekade berikutnya menjadi uji permintaan, bukan cerita vesting.
Itu mengubah apa yang saya pantau.
Apakah token baru terserap karena DUSK memperoleh utilitas nyata, atau karena pemegang yang sudah ada sekadar menerima dilusi? Apakah aktivitas institusional tumbuh lebih cepat daripada emisi menurun? Dan jika penggunaan datang lebih awal, apakah permintaan token benar-benar ikut meningkat seiring itu?
Sebagian ekspansi suplai itu normal. Jaringan membutuhkan insentif validator, anggaran keamanan, dan waktu untuk matang. Saya tidak akan menganggap setiap token baru sebagai kelemahan ekonomi.
Namun, suplai yang dapat diprediksi tidak sama dengan permintaan yang dapat diprediksi.
Itulah bagian yang tidak nyaman. Pemegang DUSK bisa memperkirakan secara kasar bagaimana suplai berkembang. Tidak ada yang bisa memodelkan dengan keyakinan yang sama seberapa cepat permintaan penyelesaian (settlement), permintaan staking, dan penggunaan aplikasi akan tumbuh.
Bagi saya, itulah eksperimen 36 tahun yang sesungguhnya: bukan apakah DUSK mencapai 1 miliar token, melainkan apakah utilitas matang cukup cepat untuk membuat ekspansi tersebut berguna secara ekonomi.
@Dusk #dusk $DUSK
Bagian yang lebih sulit adalah bagaimana 500 juta kedua terserap.
Alokasi awalnya sebagian besar adalah sejarah. Vesting berakhir pada 2022. Namun emisi DUSK terus berkembang, menambah suplai dalam periode yang jauh lebih panjang, sehingga beberapa dekade berikutnya menjadi uji permintaan, bukan cerita vesting.
Itu mengubah apa yang saya pantau.
Apakah token baru terserap karena DUSK memperoleh utilitas nyata, atau karena pemegang yang sudah ada sekadar menerima dilusi? Apakah aktivitas institusional tumbuh lebih cepat daripada emisi menurun? Dan jika penggunaan datang lebih awal, apakah permintaan token benar-benar ikut meningkat seiring itu?
Sebagian ekspansi suplai itu normal. Jaringan membutuhkan insentif validator, anggaran keamanan, dan waktu untuk matang. Saya tidak akan menganggap setiap token baru sebagai kelemahan ekonomi.
Namun, suplai yang dapat diprediksi tidak sama dengan permintaan yang dapat diprediksi.
Itulah bagian yang tidak nyaman. Pemegang DUSK bisa memperkirakan secara kasar bagaimana suplai berkembang. Tidak ada yang bisa memodelkan dengan keyakinan yang sama seberapa cepat permintaan penyelesaian (settlement), permintaan staking, dan penggunaan aplikasi akan tumbuh.
Bagi saya, itulah eksperimen 36 tahun yang sesungguhnya: bukan apakah DUSK mencapai 1 miliar token, melainkan apakah utilitas matang cukup cepat untuk membuat ekspansi tersebut berguna secara ekonomi.
@Dusk #dusk $DUSK
75
34
13k
·
--
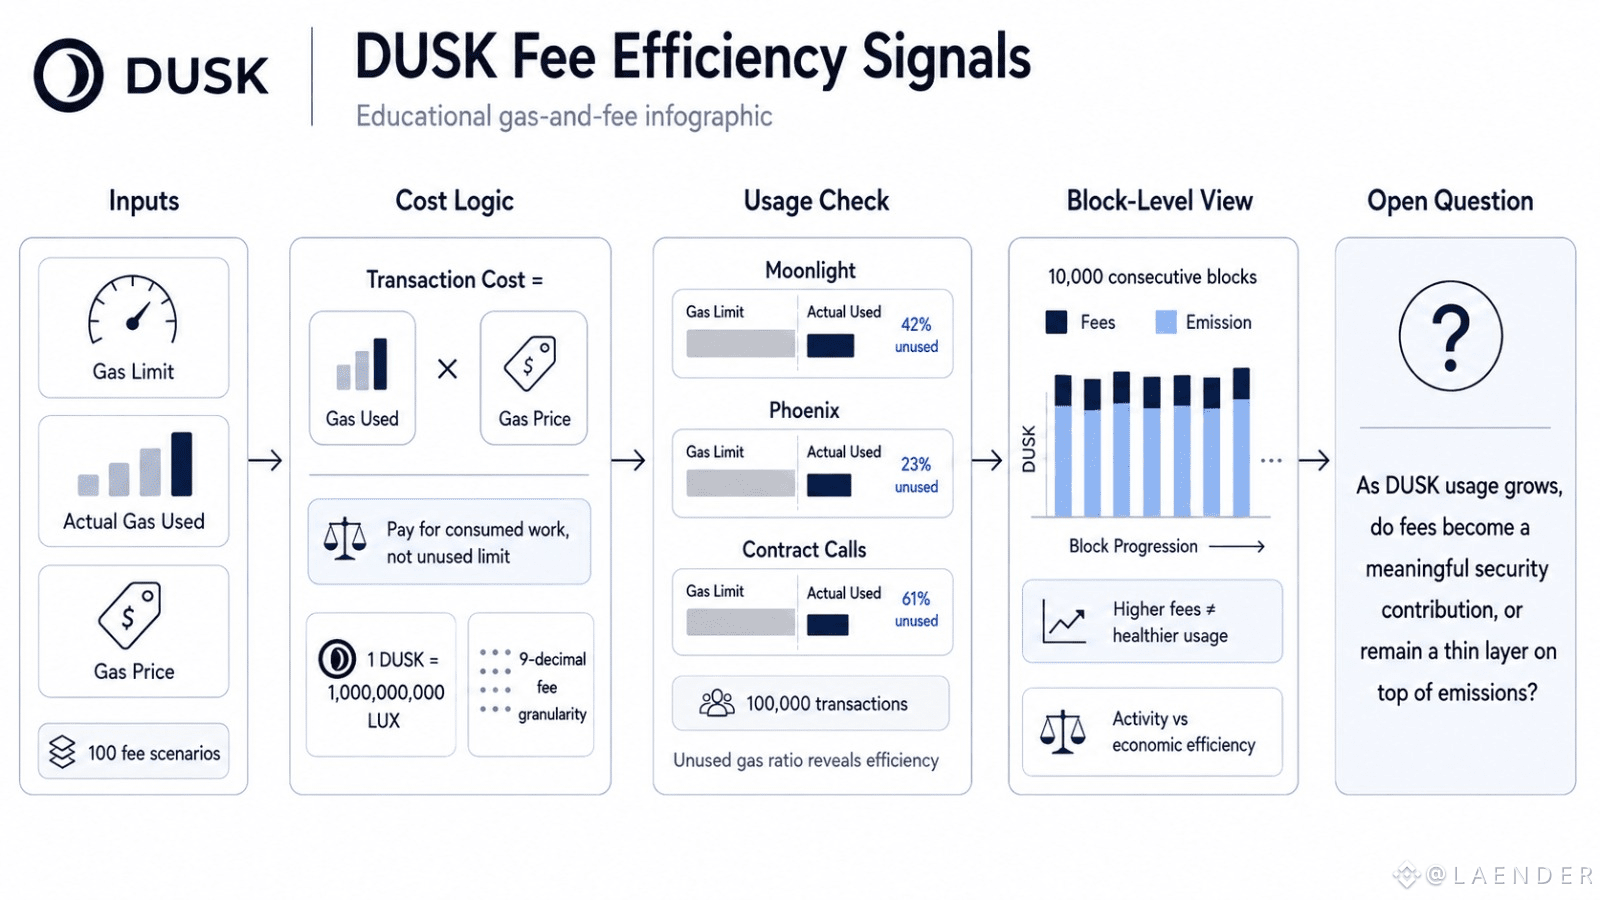
Saat menggali perhitungan biaya (fee) di DUSK, saya menyadari bahwa harga gas pada judul hampir tidak memberi tahu apa pun kecuali dipasangkan dengan gas yang benar-benar digunakan.
Hal itu menjadi lebih jelas melalui 100 skenario fee. Sebuah transaksi bisa membawa batas gas (gas limit) yang besar, tetapi hanya membayar untuk pekerjaan yang benar-benar dikonsumsinya. Jadi metrik yang berguna bukanlah batas saja, melainkan gas yang digunakan sebenarnya × harga gas, lalu rasio gas yang tidak terpakai di sekitarnya.
DUSK juga jadi menarik pada unit terkecil. Dengan 1 DUSK dibagi menjadi 1 miliar LUX, fee bisa bergerak dengan ketelitian 9 desimal. Itu terdengar sepele, tetapi granularitas penting ketika ribuan transaksi berbiaya rendah mulai menumpuk.
Yang ingin saya perhatikan adalah perbandingan Moonlight vs
Phoenix vs pemanggilan kontrak (contract calls) di 100.000 transaksi. Jika satu tipe secara konsisten menyisakan jauh lebih banyak gas daripada yang digunakannya, itu adalah sinyal efisiensi yang tenang.
Orang juga mungkin terlalu menginterpretasikan pendapatan fee. Sebuah blok yang memperoleh lebih banyak dari fee tidak otomatis berarti penggunaan yang lebih sehat jika sebagian besar imbalan masih berasal dari emisi (emission).
Untuk DUSK, perbandingan yang benar adalah aktivitas protokol vs efisiensi ekonomi.
Keraguan saya sederhana: ketika penggunaan DUSK tumbuh, apakah fee menjadi kontribusi keamanan yang berarti, atau hanya lapisan tipis yang berada di atas emisi?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Saat menggali perhitungan biaya (fee) di DUSK, saya menyadari bahwa harga gas pada judul hampir tidak memberi tahu apa pun kecuali dipasangkan dengan gas yang benar-benar digunakan.
Hal itu menjadi lebih jelas melalui 100 skenario fee. Sebuah transaksi bisa membawa batas gas (gas limit) yang besar, tetapi hanya membayar untuk pekerjaan yang benar-benar dikonsumsinya. Jadi metrik yang berguna bukanlah batas saja, melainkan gas yang digunakan sebenarnya × harga gas, lalu rasio gas yang tidak terpakai di sekitarnya.
DUSK juga jadi menarik pada unit terkecil. Dengan 1 DUSK dibagi menjadi 1 miliar LUX, fee bisa bergerak dengan ketelitian 9 desimal. Itu terdengar sepele, tetapi granularitas penting ketika ribuan transaksi berbiaya rendah mulai menumpuk.
Yang ingin saya perhatikan adalah perbandingan Moonlight vs
Phoenix vs pemanggilan kontrak (contract calls) di 100.000 transaksi. Jika satu tipe secara konsisten menyisakan jauh lebih banyak gas daripada yang digunakannya, itu adalah sinyal efisiensi yang tenang.
Orang juga mungkin terlalu menginterpretasikan pendapatan fee. Sebuah blok yang memperoleh lebih banyak dari fee tidak otomatis berarti penggunaan yang lebih sehat jika sebagian besar imbalan masih berasal dari emisi (emission).
Untuk DUSK, perbandingan yang benar adalah aktivitas protokol vs efisiensi ekonomi.
Keraguan saya sederhana: ketika penggunaan DUSK tumbuh, apakah fee menjadi kontribusi keamanan yang berarti, atau hanya lapisan tipis yang berada di atas emisi?
@Dusk #dusk $DUSK
Hal itu menjadi lebih jelas melalui 100 skenario fee. Sebuah transaksi bisa membawa batas gas (gas limit) yang besar, tetapi hanya membayar untuk pekerjaan yang benar-benar dikonsumsinya. Jadi metrik yang berguna bukanlah batas saja, melainkan gas yang digunakan sebenarnya × harga gas, lalu rasio gas yang tidak terpakai di sekitarnya.
DUSK juga jadi menarik pada unit terkecil. Dengan 1 DUSK dibagi menjadi 1 miliar LUX, fee bisa bergerak dengan ketelitian 9 desimal. Itu terdengar sepele, tetapi granularitas penting ketika ribuan transaksi berbiaya rendah mulai menumpuk.
Yang ingin saya perhatikan adalah perbandingan Moonlight vs
Phoenix vs pemanggilan kontrak (contract calls) di 100.000 transaksi. Jika satu tipe secara konsisten menyisakan jauh lebih banyak gas daripada yang digunakannya, itu adalah sinyal efisiensi yang tenang.
Orang juga mungkin terlalu menginterpretasikan pendapatan fee. Sebuah blok yang memperoleh lebih banyak dari fee tidak otomatis berarti penggunaan yang lebih sehat jika sebagian besar imbalan masih berasal dari emisi (emission).
Untuk DUSK, perbandingan yang benar adalah aktivitas protokol vs efisiensi ekonomi.
Keraguan saya sederhana: ketika penggunaan DUSK tumbuh, apakah fee menjadi kontribusi keamanan yang berarti, atau hanya lapisan tipis yang berada di atas emisi?
@Dusk #dusk $DUSK
23
26
10.7k
·
--
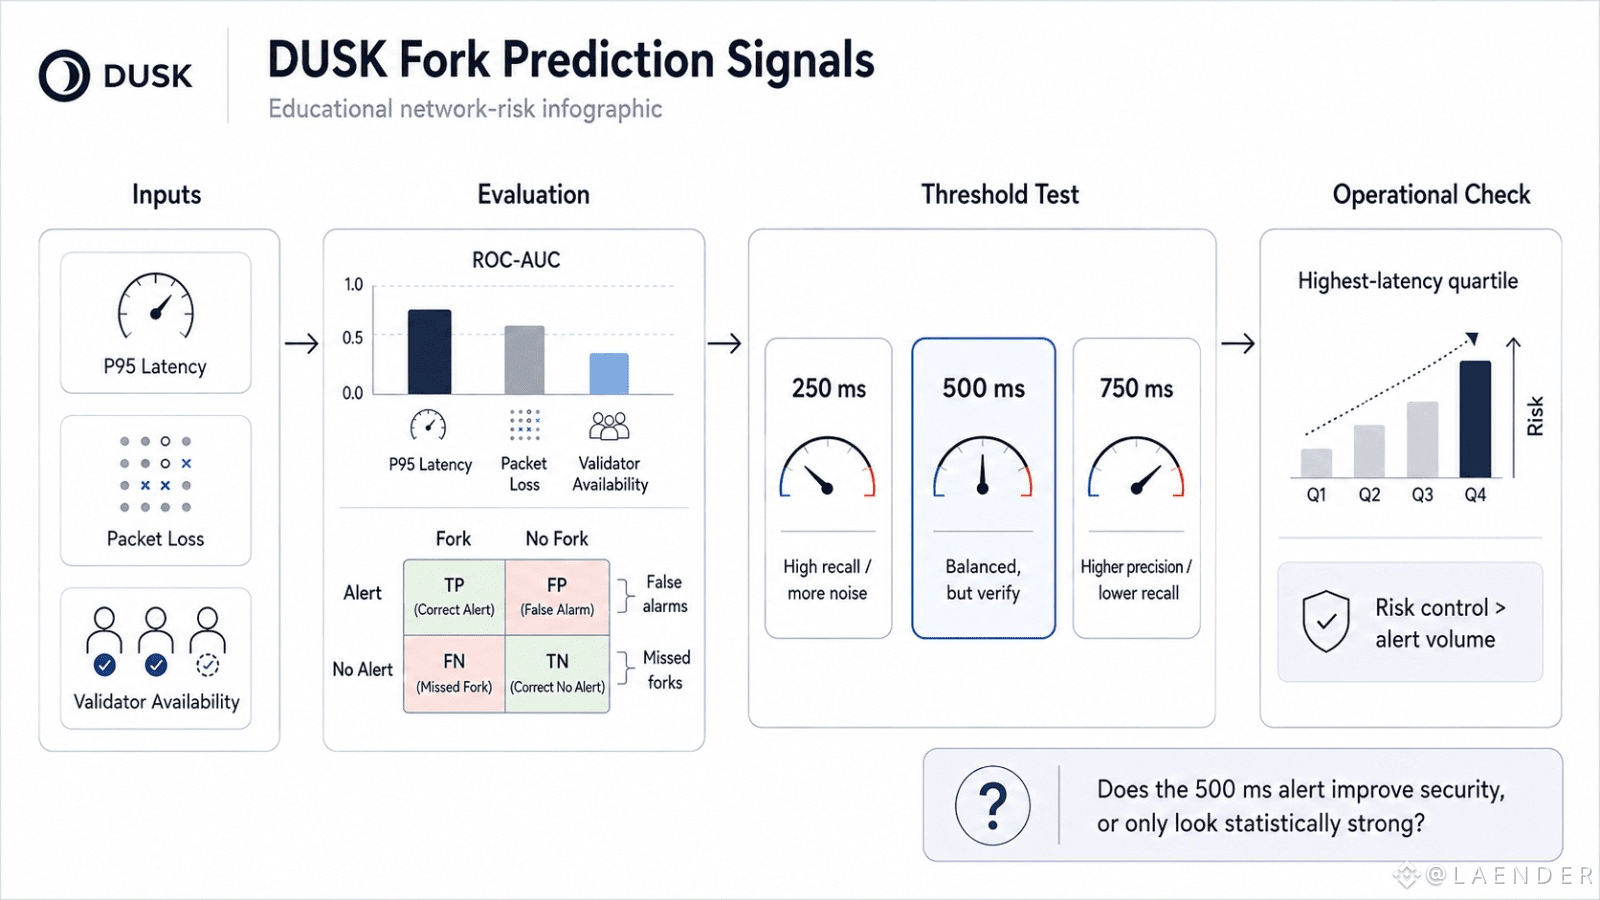
Saya mengamati sesuatu saat menyortir pengujian DUSK fork berdasarkan penundaan jaringan P95; peringatan 500 ms terlihat berguna sampai saya memeriksa apa yang sebenarnya ditangkap.
Ambang batas bisa terdengar presisi namun tetap menjadi prediktor yang lemah.
Untuk Jaringan DUSK, saya tidak akan menilai latensi saja. ROC-AUC di seluruh penundaan P95, packet loss, dan ketersediaan validator itu penting karena setiap sinyal dapat memisahkan putaran fork dan non-fork dengan cara yang berbeda. Lalu confusion matrix menunjukkan bagian AUC yang bisa menyembunyikan false alarm, fork yang terlewat, serta seberapa sering putaran berisiko tinggi ternyata tidak berbahaya.
Ambang 250 ms mungkin menangkap lebih banyak kejadian fork, tetapi membanjiri sistem dengan noise. Pada 750 ms, precision bisa membaik sementara recall runtuh. Garis 500 ms berada di antara keduanya, tetapi “seimbang” tidak otomatis berguna.
Yang terpenting untuk DUSK adalah kontrol risiko vs volume peringatan, bukan latensi vs tanpa latensi.
Saya juga akan memantau fork-risk lift pada kuartil latensi tertinggi. Jika kelompok itu tidak menunjukkan konsentrasi fork yang bermakna, latensi mungkin berkorelasi, tetapi secara operasional lemah.
Keraguan saya yang tenang itu sederhana: apakah keamanan token DUSK membaik karena peringatan terlihat bagus secara statistik, atau hanya saat peringatan itu menangkap kejadian langka yang benar-benar penting?
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Saya mengamati sesuatu saat menyortir pengujian DUSK fork berdasarkan penundaan jaringan P95; peringatan 500 ms terlihat berguna sampai saya memeriksa apa yang sebenarnya ditangkap.
Ambang batas bisa terdengar presisi namun tetap menjadi prediktor yang lemah.
Untuk Jaringan DUSK, saya tidak akan menilai latensi saja. ROC-AUC di seluruh penundaan P95, packet loss, dan ketersediaan validator itu penting karena setiap sinyal dapat memisahkan putaran fork dan non-fork dengan cara yang berbeda. Lalu confusion matrix menunjukkan bagian AUC yang bisa menyembunyikan false alarm, fork yang terlewat, serta seberapa sering putaran berisiko tinggi ternyata tidak berbahaya.
Ambang 250 ms mungkin menangkap lebih banyak kejadian fork, tetapi membanjiri sistem dengan noise. Pada 750 ms, precision bisa membaik sementara recall runtuh. Garis 500 ms berada di antara keduanya, tetapi “seimbang” tidak otomatis berguna.
Yang terpenting untuk DUSK adalah kontrol risiko vs volume peringatan, bukan latensi vs tanpa latensi.
Saya juga akan memantau fork-risk lift pada kuartil latensi tertinggi. Jika kelompok itu tidak menunjukkan konsentrasi fork yang bermakna, latensi mungkin berkorelasi, tetapi secara operasional lemah.
Keraguan saya yang tenang itu sederhana: apakah keamanan token DUSK membaik karena peringatan terlihat bagus secara statistik, atau hanya saat peringatan itu menangkap kejadian langka yang benar-benar penting?
@Dusk #dusk $DUSK
Ambang batas bisa terdengar presisi namun tetap menjadi prediktor yang lemah.
Untuk Jaringan DUSK, saya tidak akan menilai latensi saja. ROC-AUC di seluruh penundaan P95, packet loss, dan ketersediaan validator itu penting karena setiap sinyal dapat memisahkan putaran fork dan non-fork dengan cara yang berbeda. Lalu confusion matrix menunjukkan bagian AUC yang bisa menyembunyikan false alarm, fork yang terlewat, serta seberapa sering putaran berisiko tinggi ternyata tidak berbahaya.
Ambang 250 ms mungkin menangkap lebih banyak kejadian fork, tetapi membanjiri sistem dengan noise. Pada 750 ms, precision bisa membaik sementara recall runtuh. Garis 500 ms berada di antara keduanya, tetapi “seimbang” tidak otomatis berguna.
Yang terpenting untuk DUSK adalah kontrol risiko vs volume peringatan, bukan latensi vs tanpa latensi.
Saya juga akan memantau fork-risk lift pada kuartil latensi tertinggi. Jika kelompok itu tidak menunjukkan konsentrasi fork yang bermakna, latensi mungkin berkorelasi, tetapi secara operasional lemah.
Keraguan saya yang tenang itu sederhana: apakah keamanan token DUSK membaik karena peringatan terlihat bagus secara statistik, atau hanya saat peringatan itu menangkap kejadian langka yang benar-benar penting?
@Dusk #dusk $DUSK
26
17
1k
·
--
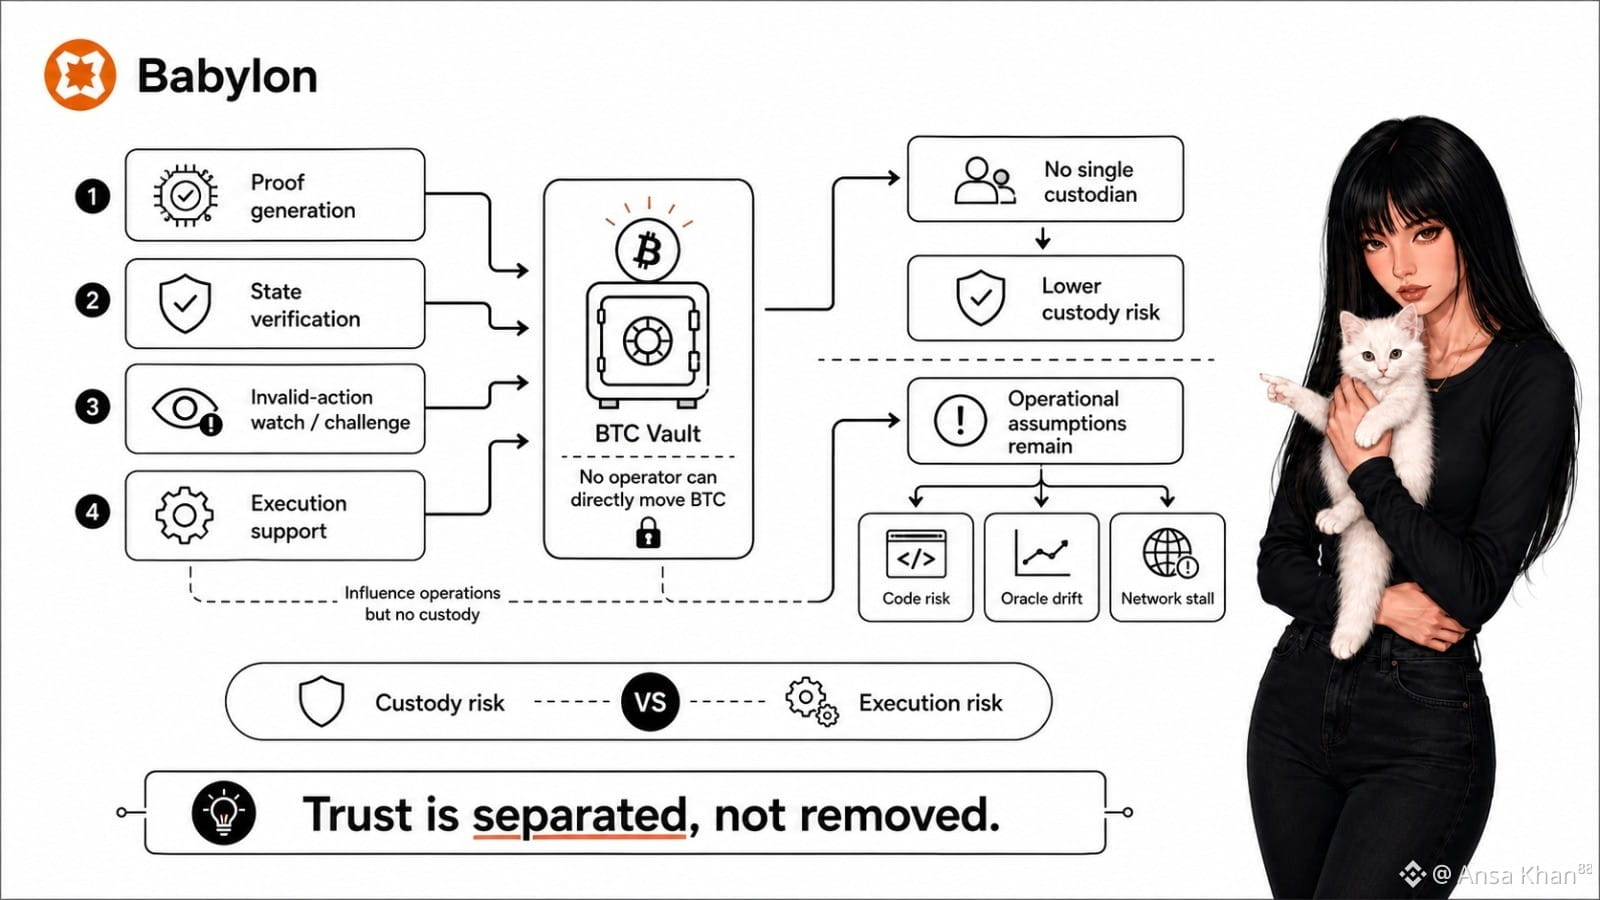
Saya pertama kali memperhatikan model kepercayaan Babylon dari pertanyaan kustodi: operator mana yang sebenarnya bisa memindahkan BTC?
Jawaban yang jelas tidak ada dari keempat kelompok tersebut. Tapi itu hanya titik permukaan.
Perilaku tersembunyi adalah bagaimana Babylon membagi pengaruh. Satu kelompok menghasilkan bukti, kelompok lain memverifikasi status, kelompok lain memantau tindakan yang tidak valid, dan kelompok lain mendukung eksekusi. Tidak ada kelompok yang memiliki aset, namun keempatnya tetap penting secara operasional. Kepercayaan tidak hilang. Kepercayaan dipersempit, dipisahkan, dan dibuat lebih mudah untuk ditantang.
Pembedaan itu penting untuk BABY karena risiko kustodi dan risiko eksekusi tidak sama. Mengganti satu kustodian yang kuat dengan empat peran yang dibatasi mengurangi kemungkinan persetujuan manusia berubah menjadi peristiwa kerugian. Namun, kode bisa saja gagal.
Orakel bisa melenceng. Jaringan bisa tersendat.
Ketergantungan sebagian itu normal. Sistem yang hidup membutuhkan pelaku, infrastruktur, dan koordinasi.
Uji sebenarnya adalah janji teknis vs ketahanan operasional. Bisakah bukti yang salah ditantang sebelum mengubah kenyataan ekonomi?
Bisakah Babylon tetap aman ketika satu kelompok operator tertunda, salah konfigurasi, atau offline? Dan siapa yang pertama kali menyadari ketika asumsi mulai menumpuk?
Saya melihat kekuatan desainnya. Saya masih mengamati apakah BABY membatasi kekuatan aktor di bawah tekanan, bukan hanya di atas kertas.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Saya pertama kali memperhatikan model kepercayaan Babylon dari pertanyaan kustodi: operator mana yang sebenarnya bisa memindahkan BTC?
Jawaban yang jelas tidak ada dari keempat kelompok tersebut. Tapi itu hanya titik permukaan.
Perilaku tersembunyi adalah bagaimana Babylon membagi pengaruh. Satu kelompok menghasilkan bukti, kelompok lain memverifikasi status, kelompok lain memantau tindakan yang tidak valid, dan kelompok lain mendukung eksekusi. Tidak ada kelompok yang memiliki aset, namun keempatnya tetap penting secara operasional. Kepercayaan tidak hilang. Kepercayaan dipersempit, dipisahkan, dan dibuat lebih mudah untuk ditantang.
Pembedaan itu penting untuk BABY karena risiko kustodi dan risiko eksekusi tidak sama. Mengganti satu kustodian yang kuat dengan empat peran yang dibatasi mengurangi kemungkinan persetujuan manusia berubah menjadi peristiwa kerugian. Namun, kode bisa saja gagal.
Orakel bisa melenceng. Jaringan bisa tersendat.
Ketergantungan sebagian itu normal. Sistem yang hidup membutuhkan pelaku, infrastruktur, dan koordinasi.
Uji sebenarnya adalah janji teknis vs ketahanan operasional. Bisakah bukti yang salah ditantang sebelum mengubah kenyataan ekonomi?
Bisakah Babylon tetap aman ketika satu kelompok operator tertunda, salah konfigurasi, atau offline? Dan siapa yang pertama kali menyadari ketika asumsi mulai menumpuk?
Saya melihat kekuatan desainnya. Saya masih mengamati apakah BABY membatasi kekuatan aktor di bawah tekanan, bukan hanya di atas kertas.
@BabylonLabs_io #baby $BABY
Jawaban yang jelas tidak ada dari keempat kelompok tersebut. Tapi itu hanya titik permukaan.
Perilaku tersembunyi adalah bagaimana Babylon membagi pengaruh. Satu kelompok menghasilkan bukti, kelompok lain memverifikasi status, kelompok lain memantau tindakan yang tidak valid, dan kelompok lain mendukung eksekusi. Tidak ada kelompok yang memiliki aset, namun keempatnya tetap penting secara operasional. Kepercayaan tidak hilang. Kepercayaan dipersempit, dipisahkan, dan dibuat lebih mudah untuk ditantang.
Pembedaan itu penting untuk BABY karena risiko kustodi dan risiko eksekusi tidak sama. Mengganti satu kustodian yang kuat dengan empat peran yang dibatasi mengurangi kemungkinan persetujuan manusia berubah menjadi peristiwa kerugian. Namun, kode bisa saja gagal.
Orakel bisa melenceng. Jaringan bisa tersendat.
Ketergantungan sebagian itu normal. Sistem yang hidup membutuhkan pelaku, infrastruktur, dan koordinasi.
Uji sebenarnya adalah janji teknis vs ketahanan operasional. Bisakah bukti yang salah ditantang sebelum mengubah kenyataan ekonomi?
Bisakah Babylon tetap aman ketika satu kelompok operator tertunda, salah konfigurasi, atau offline? Dan siapa yang pertama kali menyadari ketika asumsi mulai menumpuk?
Saya melihat kekuatan desainnya. Saya masih mengamati apakah BABY membatasi kekuatan aktor di bawah tekanan, bukan hanya di atas kertas.
@BabylonLabs_io #baby $BABY
72
56
8.8k
·
--
Terverifikasi
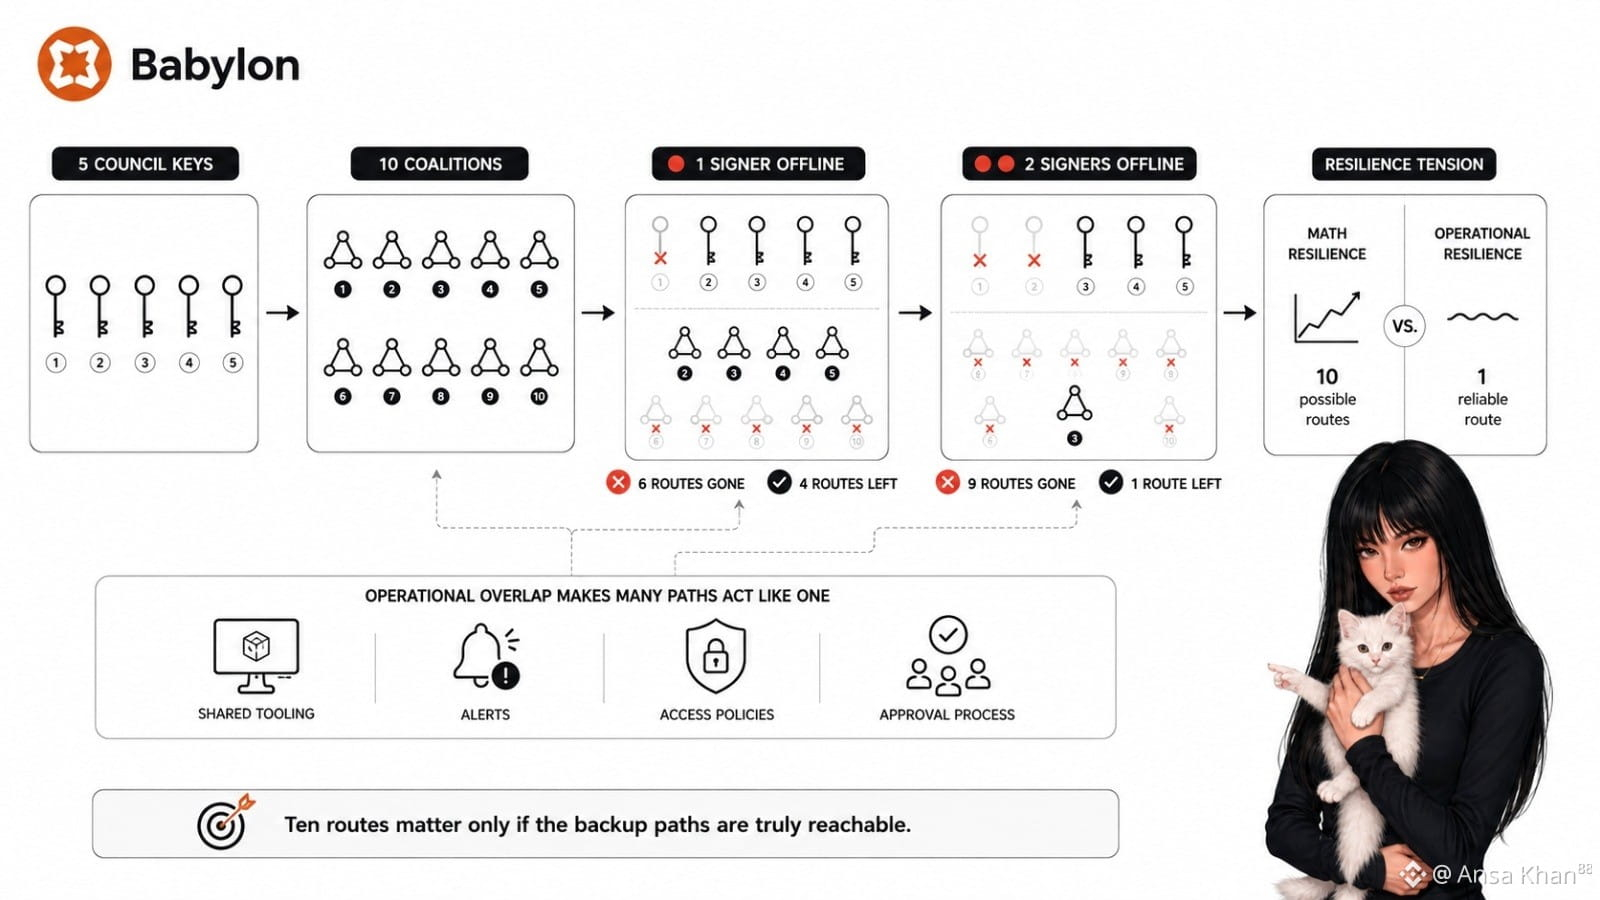
Saya melihat dewan 3-dari-5 Babel dari angka judul: sepuluh koalisi penandatangan. Lalu saya menghapus satu kunci kunci, dan enam rute menghilang.
Poin yang jelas adalah kuorum masih bekerja. Empat kombinasi tersisa. Itu bukan masalah sebenarnya.
Perilaku tersembunyi adalah apakah operator BABY bisa berpindah di antara empat rute tersebut ketika satu penandatangan sedang offline. Jika orang yang sama, perangkat, peringatan, kebijakan akses, atau proses persetujuan berada di balik setiap koalisi, sepuluh jalur matematis tetap bisa berperilaku seperti satu jalur operasional.
Kunci offline kedua membuatnya semakin tajam. Empat koalisi yang tersisa runtuh menjadi satu. Babel masih tetap aktif secara teknis, ya, tetapi tidak ada lagi keragaman rute. Satu kegagalan lagi menjadi tidak dapat dipulihkan.
Beberapa konsentrasi itu wajar. Dewan kecil lebih mudah dikoordinasikan, dan penandatanganan darurat tidak bisa dibuat tanpa batas menjadi sangat kompleks.
Uji sesungguhnya adalah ketahanan matematis vs ketahanan operasional.
Apakah koalisi alternatif telah diotorisasi sebelumnya, diuji, dan dapat dijangkau saat tertekan? Bisakah BABY memutar penandatangan sebelum suatu insiden berubah menjadi pembekuan tata kelola? Atau apakah operator baru menemukan jalur cadangan ketika mereka sudah benar-benar membutuhkannya?
Saya tidak membaca satu pemadaman sebagai kegagalan sistem. Meski begitu, sepuluh rute Babel hanya penting jika memang benar-benar independen sebelum keadaan darurat dimulai.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Saya melihat dewan 3-dari-5 Babel dari angka judul: sepuluh koalisi penandatangan. Lalu saya menghapus satu kunci kunci, dan enam rute menghilang.
Poin yang jelas adalah kuorum masih bekerja. Empat kombinasi tersisa. Itu bukan masalah sebenarnya.
Perilaku tersembunyi adalah apakah operator BABY bisa berpindah di antara empat rute tersebut ketika satu penandatangan sedang offline. Jika orang yang sama, perangkat, peringatan, kebijakan akses, atau proses persetujuan berada di balik setiap koalisi, sepuluh jalur matematis tetap bisa berperilaku seperti satu jalur operasional.
Kunci offline kedua membuatnya semakin tajam. Empat koalisi yang tersisa runtuh menjadi satu. Babel masih tetap aktif secara teknis, ya, tetapi tidak ada lagi keragaman rute. Satu kegagalan lagi menjadi tidak dapat dipulihkan.
Beberapa konsentrasi itu wajar. Dewan kecil lebih mudah dikoordinasikan, dan penandatanganan darurat tidak bisa dibuat tanpa batas menjadi sangat kompleks.
Uji sesungguhnya adalah ketahanan matematis vs ketahanan operasional.
Apakah koalisi alternatif telah diotorisasi sebelumnya, diuji, dan dapat dijangkau saat tertekan? Bisakah BABY memutar penandatangan sebelum suatu insiden berubah menjadi pembekuan tata kelola? Atau apakah operator baru menemukan jalur cadangan ketika mereka sudah benar-benar membutuhkannya?
Saya tidak membaca satu pemadaman sebagai kegagalan sistem. Meski begitu, sepuluh rute Babel hanya penting jika memang benar-benar independen sebelum keadaan darurat dimulai.
@BabylonLabs_io #baby $BABY
Poin yang jelas adalah kuorum masih bekerja. Empat kombinasi tersisa. Itu bukan masalah sebenarnya.
Perilaku tersembunyi adalah apakah operator BABY bisa berpindah di antara empat rute tersebut ketika satu penandatangan sedang offline. Jika orang yang sama, perangkat, peringatan, kebijakan akses, atau proses persetujuan berada di balik setiap koalisi, sepuluh jalur matematis tetap bisa berperilaku seperti satu jalur operasional.
Kunci offline kedua membuatnya semakin tajam. Empat koalisi yang tersisa runtuh menjadi satu. Babel masih tetap aktif secara teknis, ya, tetapi tidak ada lagi keragaman rute. Satu kegagalan lagi menjadi tidak dapat dipulihkan.
Beberapa konsentrasi itu wajar. Dewan kecil lebih mudah dikoordinasikan, dan penandatanganan darurat tidak bisa dibuat tanpa batas menjadi sangat kompleks.
Uji sesungguhnya adalah ketahanan matematis vs ketahanan operasional.
Apakah koalisi alternatif telah diotorisasi sebelumnya, diuji, dan dapat dijangkau saat tertekan? Bisakah BABY memutar penandatangan sebelum suatu insiden berubah menjadi pembekuan tata kelola? Atau apakah operator baru menemukan jalur cadangan ketika mereka sudah benar-benar membutuhkannya?
Saya tidak membaca satu pemadaman sebagai kegagalan sistem. Meski begitu, sepuluh rute Babel hanya penting jika memang benar-benar independen sebelum keadaan darurat dimulai.
@BabylonLabs_io #baby $BABY
26
26
4.3k
·
--
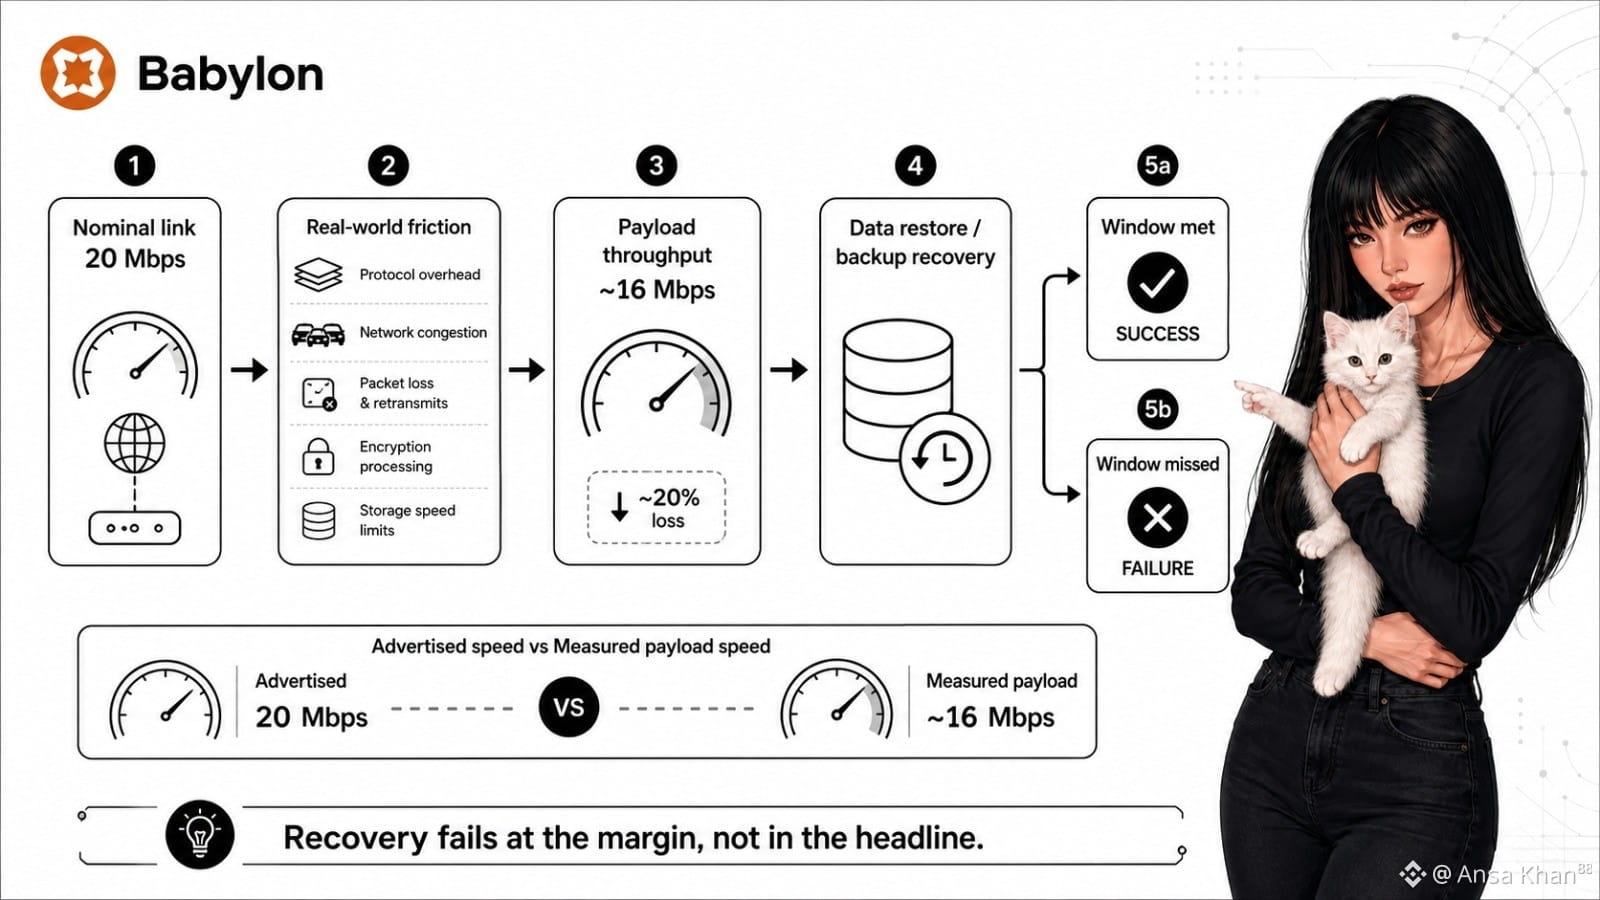
Saya pertama kali menyadari risiko pemulihan Babylon saat menghitung jadwal backup terhadap koneksi nominal 20 Mbps.
Intinya, 20 Mbps terdengar masih memadai. Namun bandwidth headline itu lemah. Setelah overhead protokol, kemacetan, packet loss, enkripsi, dan kecepatan penyimpanan ikut masuk ke jalur, pengurangan 20% hanya menyisakan sekitar 16 Mbps throughput payload.
Hal itu mengubah perilaku.
BABY mungkin terlihat tahan di atas kertas, tetapi operator tetap harus memulihkan data di dalam jendela waktu yang tetap. Apakah mereka menguji kecepatan pemulihan yang benar-benar terjadi, atau hanya mencatat rencana internetnya? Apakah sistem bisa menoleransi rute yang lebih lambat, link yang sibuk, atau percobaan ulang setelah kegagalan?
Sebagian kehilangan efisiensi itu normal. Tidak ada jaringan yang selalu berjalan pada kapasitas maksimum yang diiklankan.
Uji yang sesungguhnya adalah janji teknis vs pengalaman operator. Babylon hanya berhasil jika asumsi pemulihan menggunakan throughput payload yang benar-benar diukur, bukan tarif layanan yang ideal. Kalau tidak, protokol bisa meleset dari jendelanya tanpa kegagalan perangkat keras yang terlihat jelas. Koneksi memang berfungsi, hanya saja tidak cukup cepat.
Saya tidak membaca 20 Mbps sebagai sesuatu yang mustahil. Namun, ketahanan BABY bergantung pada apakah Babylon merancang untuk gesekan jaringan yang biasa, bukan untuk kondisi yang luar biasa bersih.
Itulah bagian yang terus saya perhatikan, karena kegagalan pemulihan terjadi di batas, bukan pada angka headline.
@babylonlabs_io #baby $BABY
Saya pertama kali menyadari risiko pemulihan Babylon saat menghitung jadwal backup terhadap koneksi nominal 20 Mbps.
Intinya, 20 Mbps terdengar masih memadai. Namun bandwidth headline itu lemah. Setelah overhead protokol, kemacetan, packet loss, enkripsi, dan kecepatan penyimpanan ikut masuk ke jalur, pengurangan 20% hanya menyisakan sekitar 16 Mbps throughput payload.
Hal itu mengubah perilaku.
BABY mungkin terlihat tahan di atas kertas, tetapi operator tetap harus memulihkan data di dalam jendela waktu yang tetap. Apakah mereka menguji kecepatan pemulihan yang benar-benar terjadi, atau hanya mencatat rencana internetnya? Apakah sistem bisa menoleransi rute yang lebih lambat, link yang sibuk, atau percobaan ulang setelah kegagalan?
Sebagian kehilangan efisiensi itu normal. Tidak ada jaringan yang selalu berjalan pada kapasitas maksimum yang diiklankan.
Uji yang sesungguhnya adalah janji teknis vs pengalaman operator. Babylon hanya berhasil jika asumsi pemulihan menggunakan throughput payload yang benar-benar diukur, bukan tarif layanan yang ideal. Kalau tidak, protokol bisa meleset dari jendelanya tanpa kegagalan perangkat keras yang terlihat jelas. Koneksi memang berfungsi, hanya saja tidak cukup cepat.
Saya tidak membaca 20 Mbps sebagai sesuatu yang mustahil. Namun, ketahanan BABY bergantung pada apakah Babylon merancang untuk gesekan jaringan yang biasa, bukan untuk kondisi yang luar biasa bersih.
Itulah bagian yang terus saya perhatikan, karena kegagalan pemulihan terjadi di batas, bukan pada angka headline.
@BabylonLabs_io #baby $BABY
Intinya, 20 Mbps terdengar masih memadai. Namun bandwidth headline itu lemah. Setelah overhead protokol, kemacetan, packet loss, enkripsi, dan kecepatan penyimpanan ikut masuk ke jalur, pengurangan 20% hanya menyisakan sekitar 16 Mbps throughput payload.
Hal itu mengubah perilaku.
BABY mungkin terlihat tahan di atas kertas, tetapi operator tetap harus memulihkan data di dalam jendela waktu yang tetap. Apakah mereka menguji kecepatan pemulihan yang benar-benar terjadi, atau hanya mencatat rencana internetnya? Apakah sistem bisa menoleransi rute yang lebih lambat, link yang sibuk, atau percobaan ulang setelah kegagalan?
Sebagian kehilangan efisiensi itu normal. Tidak ada jaringan yang selalu berjalan pada kapasitas maksimum yang diiklankan.
Uji yang sesungguhnya adalah janji teknis vs pengalaman operator. Babylon hanya berhasil jika asumsi pemulihan menggunakan throughput payload yang benar-benar diukur, bukan tarif layanan yang ideal. Kalau tidak, protokol bisa meleset dari jendelanya tanpa kegagalan perangkat keras yang terlihat jelas. Koneksi memang berfungsi, hanya saja tidak cukup cepat.
Saya tidak membaca 20 Mbps sebagai sesuatu yang mustahil. Namun, ketahanan BABY bergantung pada apakah Babylon merancang untuk gesekan jaringan yang biasa, bukan untuk kondisi yang luar biasa bersih.
Itulah bagian yang terus saya perhatikan, karena kegagalan pemulihan terjadi di batas, bukan pada angka headline.
@BabylonLabs_io #baby $BABY
53
40
3.5k
·
--
Saya melihat masalah likuiditas Babylon setelah menempatkan nilai yang terkunci berdampingan dengan jalur perdagangan aktual token tersebut.
Poin yang jelas adalah bahwa kehilangan lebih dari $600 juta dalam nilai terkunci terlihat mengkhawatirkan. Tetapi angka itu saja masih lemah. Ekspansi produk dapat terus berlangsung saat TVL menyusut, karena kemampuan teknis tidak serta-merta menjadi permintaan.
Sinyal yang lebih sulit adalah di mana penemuan harga BABY terjadi.
DEX hanya menangani sekitar 13% volume BABY, sedangkan bursa terpusat menguasai 87% sisanya. Bahkan kenaikan 200% pada porsi DEX pun tetap akan menyisakan sebagian besar aktivitas pada jalur terpusat. Untuk menyamai arus terpusat saat ini, dibutuhkan sekitar 569% volume DEX lebih banyak, dengan asumsi aktivitas CEX tidak turun.
Sebagian kelemahan di sini adalah hal yang wajar. Likuiditas on-chain sering berkembang lebih lambat dibanding listing, integrasi, dan pengumuman produk.
Tapi apa ujian yang sebenarnya? Bisakah Babylon mengubah penggunaan protokol menjadi likuiditas native yang lebih dalam, atau akankah token tetap bergantung pada order book eksternal sementara ekosistem berkembang di tempat lain?
Hal ini penting karena tata kelola (governance), kegunaan (utility), dan retensi pengguna menjadi lebih sulit untuk dipercaya ketika pasar utama token berada di luar sistem yang seharusnya didukung.
Saya tidak membaca kontraksi sebagai kegagalan. Namun, kekuatan infrastruktur tanpa adanya permintaan on-chain adalah celah yang belum ditutup oleh Babylon.
{future}(BABYUSDT)
@babylonlabs_io $BABY #baby
Saya melihat masalah likuiditas Babylon setelah menempatkan nilai yang terkunci berdampingan dengan jalur perdagangan aktual token tersebut.
Poin yang jelas adalah bahwa kehilangan lebih dari $600 juta dalam nilai terkunci terlihat mengkhawatirkan. Tetapi angka itu saja masih lemah. Ekspansi produk dapat terus berlangsung saat TVL menyusut, karena kemampuan teknis tidak serta-merta menjadi permintaan.
Sinyal yang lebih sulit adalah di mana penemuan harga BABY terjadi.
DEX hanya menangani sekitar 13% volume BABY, sedangkan bursa terpusat menguasai 87% sisanya. Bahkan kenaikan 200% pada porsi DEX pun tetap akan menyisakan sebagian besar aktivitas pada jalur terpusat. Untuk menyamai arus terpusat saat ini, dibutuhkan sekitar 569% volume DEX lebih banyak, dengan asumsi aktivitas CEX tidak turun.
Sebagian kelemahan di sini adalah hal yang wajar. Likuiditas on-chain sering berkembang lebih lambat dibanding listing, integrasi, dan pengumuman produk.
Tapi apa ujian yang sebenarnya? Bisakah Babylon mengubah penggunaan protokol menjadi likuiditas native yang lebih dalam, atau akankah token tetap bergantung pada order book eksternal sementara ekosistem berkembang di tempat lain?
Hal ini penting karena tata kelola (governance), kegunaan (utility), dan retensi pengguna menjadi lebih sulit untuk dipercaya ketika pasar utama token berada di luar sistem yang seharusnya didukung.
Saya tidak membaca kontraksi sebagai kegagalan. Namun, kekuatan infrastruktur tanpa adanya permintaan on-chain adalah celah yang belum ditutup oleh Babylon.
@BabylonLabs_io $BABY #baby
Poin yang jelas adalah bahwa kehilangan lebih dari $600 juta dalam nilai terkunci terlihat mengkhawatirkan. Tetapi angka itu saja masih lemah. Ekspansi produk dapat terus berlangsung saat TVL menyusut, karena kemampuan teknis tidak serta-merta menjadi permintaan.
Sinyal yang lebih sulit adalah di mana penemuan harga BABY terjadi.
DEX hanya menangani sekitar 13% volume BABY, sedangkan bursa terpusat menguasai 87% sisanya. Bahkan kenaikan 200% pada porsi DEX pun tetap akan menyisakan sebagian besar aktivitas pada jalur terpusat. Untuk menyamai arus terpusat saat ini, dibutuhkan sekitar 569% volume DEX lebih banyak, dengan asumsi aktivitas CEX tidak turun.
Sebagian kelemahan di sini adalah hal yang wajar. Likuiditas on-chain sering berkembang lebih lambat dibanding listing, integrasi, dan pengumuman produk.
Tapi apa ujian yang sebenarnya? Bisakah Babylon mengubah penggunaan protokol menjadi likuiditas native yang lebih dalam, atau akankah token tetap bergantung pada order book eksternal sementara ekosistem berkembang di tempat lain?
Hal ini penting karena tata kelola (governance), kegunaan (utility), dan retensi pengguna menjadi lebih sulit untuk dipercaya ketika pasar utama token berada di luar sistem yang seharusnya didukung.
Saya tidak membaca kontraksi sebagai kegagalan. Namun, kekuatan infrastruktur tanpa adanya permintaan on-chain adalah celah yang belum ditutup oleh Babylon.
@BabylonLabs_io $BABY #baby
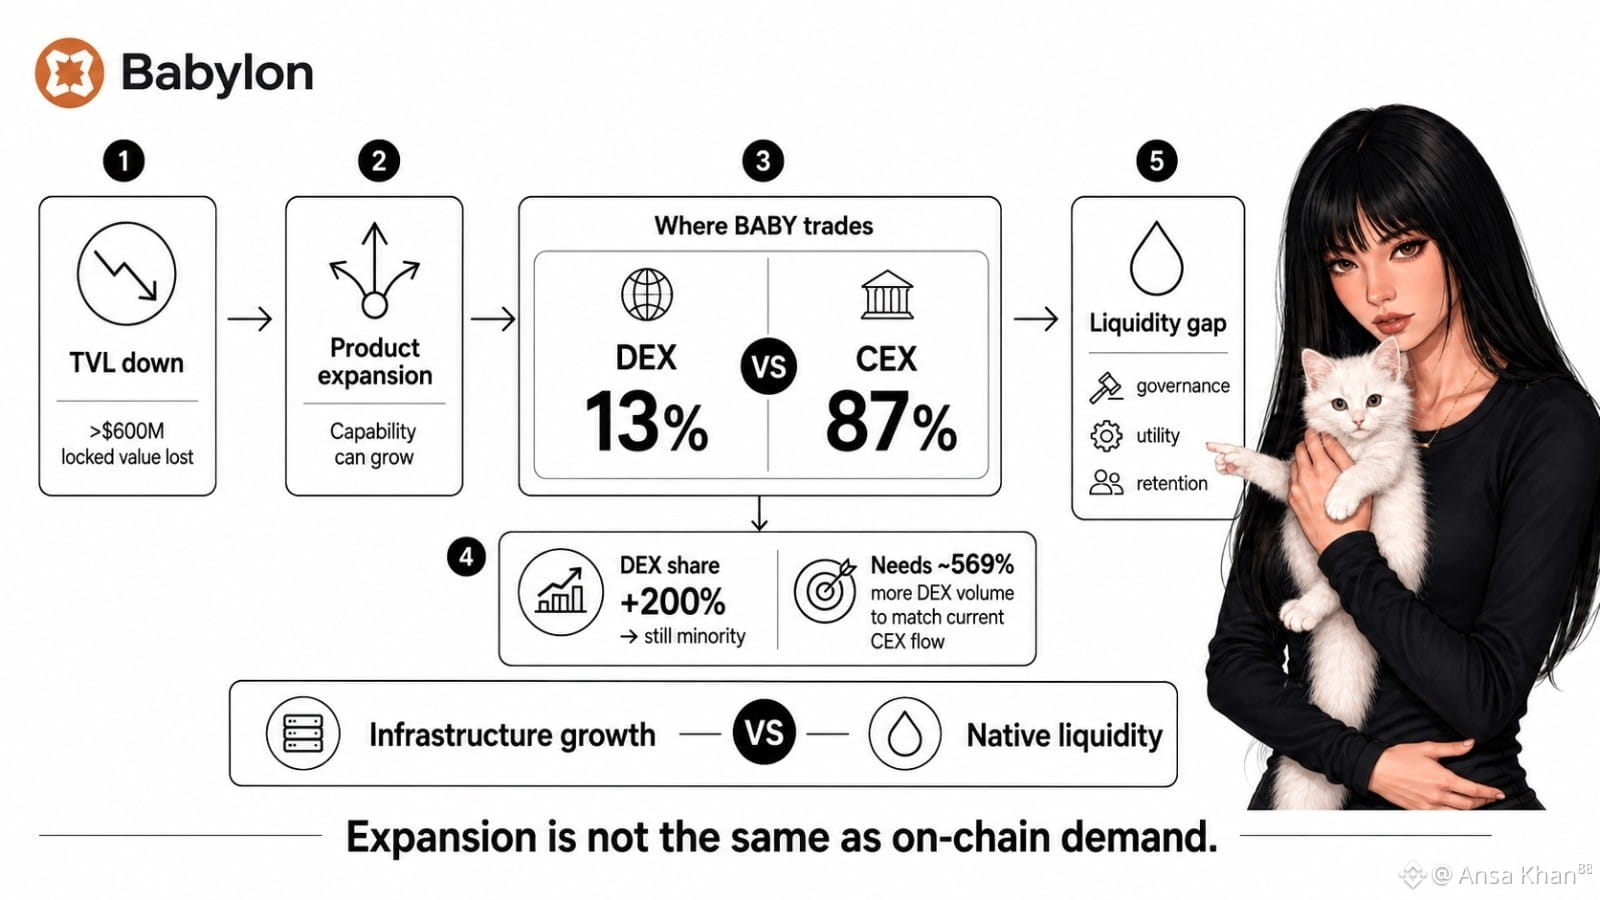
92
43
15.7k
·
--
Aku melihat batch Pre-PegIn keluaran sepuluh dari Babylon dari efisiensi biaya terlebih dahulu. Satu transaksi yang membawa sepuluh output vault terlihat lebih rapi, lebih murah, dan lebih mudah untuk diskalakan.
Itu pembacaan yang jelas, mungkin yang lebih lemah.
Masalah sebenarnya muncul setelah disiarkan (broadcast). Setiap output bisa saja mempertahankan jalur pengeluaran Bitcoin masing-masing, tetapi kesepuluhnya tetap bergantung pada satu peristiwa aktivasi yang harus selesai tepat waktu. Jika peg-in itu macet, BABY tidak hanya menghadapi satu vault yang tertunda. BABY bisa menghadapi sepuluh pengguna yang menunggu di belakang kegagalan kelangsungan (liveness) yang sama.
Sebagian ketergantungan bersama itu normal. Batching ada karena mengulang overhead entri sepuluh kali membuang ruang blok dan menaikkan biaya per-vault. Efisiensinya nyata.
Namun ujinya adalah perilaku saat terjadi penundaan. Bisakah Babylon mengisolasi pemulihan per output, atau apakah satu masalah di level transaksi menahan seluruh batch bersama-sama? Siapa yang bereaksi ketika tenggat mulai menyusut? Apakah biaya absolut yang lebih besar yang terkait dengan satu transaksi membuat rebroadcast terasa lebih menyakitkan?
Ini adalah efisiensi biaya versus konsentrasi kegagalan.
BABY sukses jika batching menurunkan biaya entri tanpa mengubah satu kesalahan operasional menjadi antrean sepuluh vault. Aku masih mengawasi satu titik yang tidak nyaman: jalur pengeluaran yang terpisah tidak menjamin liveness yang terpisah.
Babylon mungkin menghemat ruang di sini. Pertanyaan yang lebih sulit adalah apakah hal itu tetap menjaga independensi.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Aku melihat batch Pre-PegIn keluaran sepuluh dari Babylon dari efisiensi biaya terlebih dahulu. Satu transaksi yang membawa sepuluh output vault terlihat lebih rapi, lebih murah, dan lebih mudah untuk diskalakan.
Itu pembacaan yang jelas, mungkin yang lebih lemah.
Masalah sebenarnya muncul setelah disiarkan (broadcast). Setiap output bisa saja mempertahankan jalur pengeluaran Bitcoin masing-masing, tetapi kesepuluhnya tetap bergantung pada satu peristiwa aktivasi yang harus selesai tepat waktu. Jika peg-in itu macet, BABY tidak hanya menghadapi satu vault yang tertunda. BABY bisa menghadapi sepuluh pengguna yang menunggu di belakang kegagalan kelangsungan (liveness) yang sama.
Sebagian ketergantungan bersama itu normal. Batching ada karena mengulang overhead entri sepuluh kali membuang ruang blok dan menaikkan biaya per-vault. Efisiensinya nyata.
Namun ujinya adalah perilaku saat terjadi penundaan. Bisakah Babylon mengisolasi pemulihan per output, atau apakah satu masalah di level transaksi menahan seluruh batch bersama-sama? Siapa yang bereaksi ketika tenggat mulai menyusut? Apakah biaya absolut yang lebih besar yang terkait dengan satu transaksi membuat rebroadcast terasa lebih menyakitkan?
Ini adalah efisiensi biaya versus konsentrasi kegagalan.
BABY sukses jika batching menurunkan biaya entri tanpa mengubah satu kesalahan operasional menjadi antrean sepuluh vault. Aku masih mengawasi satu titik yang tidak nyaman: jalur pengeluaran yang terpisah tidak menjamin liveness yang terpisah.
Babylon mungkin menghemat ruang di sini. Pertanyaan yang lebih sulit adalah apakah hal itu tetap menjaga independensi.
@BabylonLabs_io #baby $BABY
Itu pembacaan yang jelas, mungkin yang lebih lemah.
Masalah sebenarnya muncul setelah disiarkan (broadcast). Setiap output bisa saja mempertahankan jalur pengeluaran Bitcoin masing-masing, tetapi kesepuluhnya tetap bergantung pada satu peristiwa aktivasi yang harus selesai tepat waktu. Jika peg-in itu macet, BABY tidak hanya menghadapi satu vault yang tertunda. BABY bisa menghadapi sepuluh pengguna yang menunggu di belakang kegagalan kelangsungan (liveness) yang sama.
Sebagian ketergantungan bersama itu normal. Batching ada karena mengulang overhead entri sepuluh kali membuang ruang blok dan menaikkan biaya per-vault. Efisiensinya nyata.
Namun ujinya adalah perilaku saat terjadi penundaan. Bisakah Babylon mengisolasi pemulihan per output, atau apakah satu masalah di level transaksi menahan seluruh batch bersama-sama? Siapa yang bereaksi ketika tenggat mulai menyusut? Apakah biaya absolut yang lebih besar yang terkait dengan satu transaksi membuat rebroadcast terasa lebih menyakitkan?
Ini adalah efisiensi biaya versus konsentrasi kegagalan.
BABY sukses jika batching menurunkan biaya entri tanpa mengubah satu kesalahan operasional menjadi antrean sepuluh vault. Aku masih mengawasi satu titik yang tidak nyaman: jalur pengeluaran yang terpisah tidak menjamin liveness yang terpisah.
Babylon mungkin menghemat ruang di sini. Pertanyaan yang lebih sulit adalah apakah hal itu tetap menjaga independensi.
@BabylonLabs_io #baby $BABY
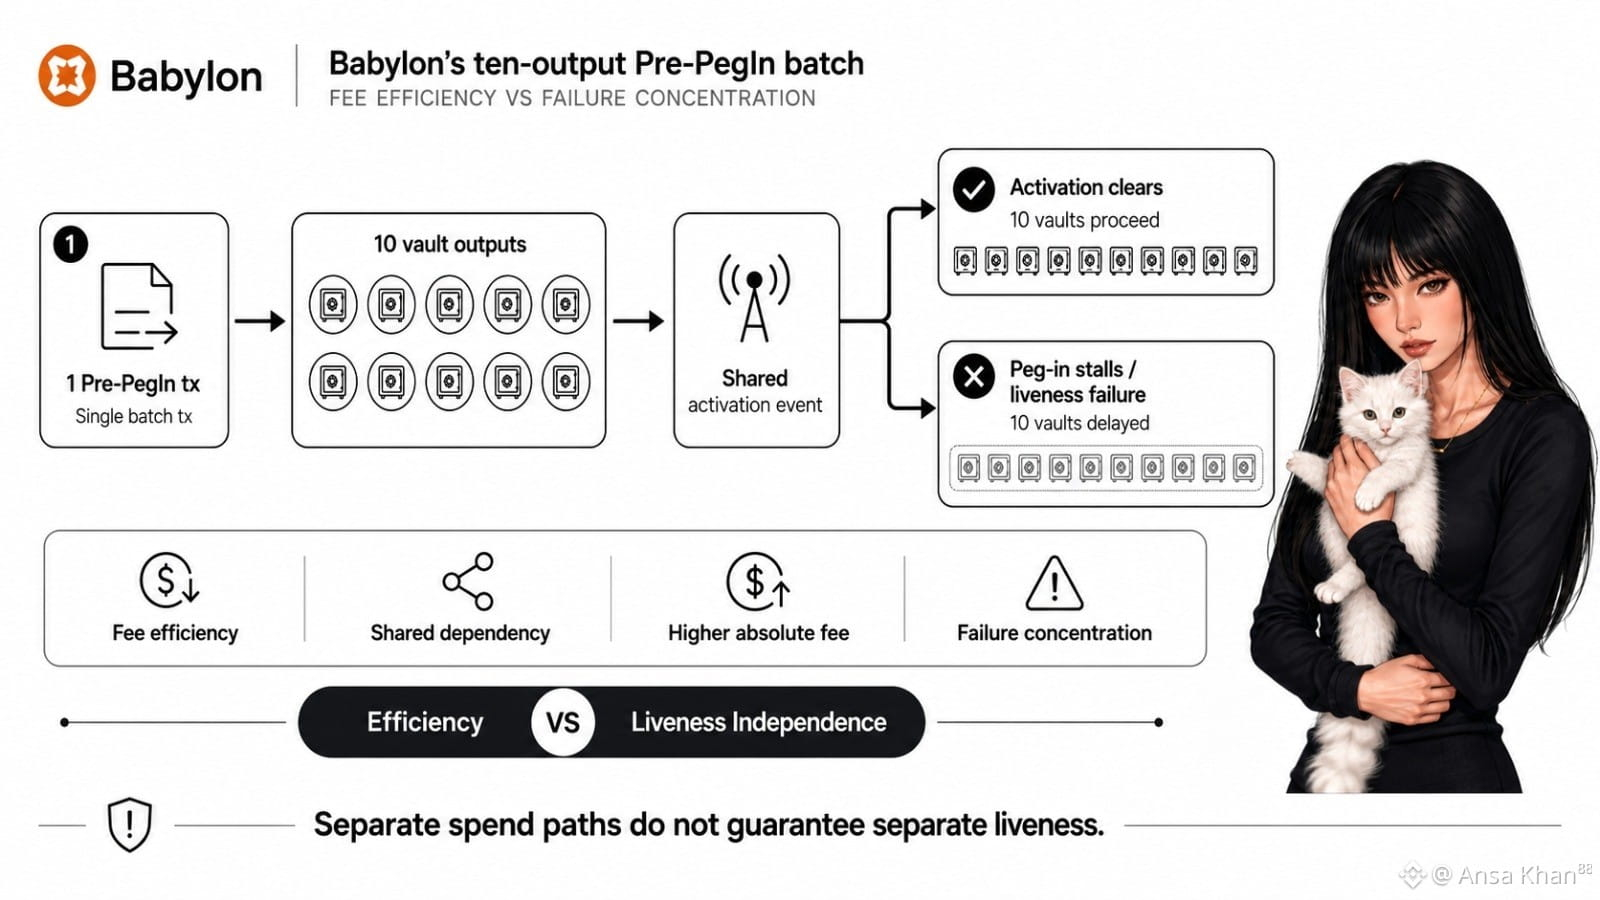
68
54
10.9k
·
--
Sebagian Benar
Tanggapan awal saya tentang desain likuidasi Babylon dari skema fee nol basis poin. Itu terlihat ramah peminjam dan luar biasa bersih.
Tapi itu metrik yang jelas, dan itu menyembunyikan transfer nilainya.
Peminjam mungkin tidak membayar fee protokol, namun nilai tetap keluar dari posisi lewat bonus likuidator. Di ambang mendekati 1,0, Babylon bisa menerapkan insentif penuh 10% alih-alih menunggu insolvensi yang lebih dalam. Jadi “fee nol” tidak berarti biaya nol. Ini soal visibilitas fee dibanding kerugian ekonomi yang benar-benar terjadi.
Trade-off itu dapat dimengerti. Likuidator perlu insentif yang cukup untuk bertindak cepat saat cakupan agunan tipis dan waktu sangat menentukan. Insentif yang lemah bisa membuat utang buruk bertahan lebih lama. Sebagian biaya adalah hal yang normal.
Meski begitu, perilaku lebih penting daripada labelnya. Apakah BABY menjaga solvabilitas dengan bertindak lebih awal, atau apakah bonus 10% menghabiskan terlalu banyak agunan sebelum peminjam punya ruang pemulihan yang berarti? Setelah pelunasan utang dan biaya insentif, berapa sebenarnya buffer yang tersisa?
Kebanyakan orang akan melihat apakah likuidasi melunaskan utangnya. Saya melihat apa yang tersisa setelahnya.
Babylon berhasil jika likuidasi dini mempertahankan kekuatan sistem tanpa membuat peminjam menanggung penalti tersembunyi yang disamarkan oleh fee protokol nol. Keraguan saya sederhana: garis fee yang terlihat bersih masih bisa menghasilkan hasil pengguna yang buruk.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Tanggapan awal saya tentang desain likuidasi Babylon dari skema fee nol basis poin. Itu terlihat ramah peminjam dan luar biasa bersih.
Tapi itu metrik yang jelas, dan itu menyembunyikan transfer nilainya.
Peminjam mungkin tidak membayar fee protokol, namun nilai tetap keluar dari posisi lewat bonus likuidator. Di ambang mendekati 1,0, Babylon bisa menerapkan insentif penuh 10% alih-alih menunggu insolvensi yang lebih dalam. Jadi “fee nol” tidak berarti biaya nol. Ini soal visibilitas fee dibanding kerugian ekonomi yang benar-benar terjadi.
Trade-off itu dapat dimengerti. Likuidator perlu insentif yang cukup untuk bertindak cepat saat cakupan agunan tipis dan waktu sangat menentukan. Insentif yang lemah bisa membuat utang buruk bertahan lebih lama. Sebagian biaya adalah hal yang normal.
Meski begitu, perilaku lebih penting daripada labelnya. Apakah BABY menjaga solvabilitas dengan bertindak lebih awal, atau apakah bonus 10% menghabiskan terlalu banyak agunan sebelum peminjam punya ruang pemulihan yang berarti? Setelah pelunasan utang dan biaya insentif, berapa sebenarnya buffer yang tersisa?
Kebanyakan orang akan melihat apakah likuidasi melunaskan utangnya. Saya melihat apa yang tersisa setelahnya.
Babylon berhasil jika likuidasi dini mempertahankan kekuatan sistem tanpa membuat peminjam menanggung penalti tersembunyi yang disamarkan oleh fee protokol nol. Keraguan saya sederhana: garis fee yang terlihat bersih masih bisa menghasilkan hasil pengguna yang buruk.
@BabylonLabs_io #baby $BABY
Tapi itu metrik yang jelas, dan itu menyembunyikan transfer nilainya.
Peminjam mungkin tidak membayar fee protokol, namun nilai tetap keluar dari posisi lewat bonus likuidator. Di ambang mendekati 1,0, Babylon bisa menerapkan insentif penuh 10% alih-alih menunggu insolvensi yang lebih dalam. Jadi “fee nol” tidak berarti biaya nol. Ini soal visibilitas fee dibanding kerugian ekonomi yang benar-benar terjadi.
Trade-off itu dapat dimengerti. Likuidator perlu insentif yang cukup untuk bertindak cepat saat cakupan agunan tipis dan waktu sangat menentukan. Insentif yang lemah bisa membuat utang buruk bertahan lebih lama. Sebagian biaya adalah hal yang normal.
Meski begitu, perilaku lebih penting daripada labelnya. Apakah BABY menjaga solvabilitas dengan bertindak lebih awal, atau apakah bonus 10% menghabiskan terlalu banyak agunan sebelum peminjam punya ruang pemulihan yang berarti? Setelah pelunasan utang dan biaya insentif, berapa sebenarnya buffer yang tersisa?
Kebanyakan orang akan melihat apakah likuidasi melunaskan utangnya. Saya melihat apa yang tersisa setelahnya.
Babylon berhasil jika likuidasi dini mempertahankan kekuatan sistem tanpa membuat peminjam menanggung penalti tersembunyi yang disamarkan oleh fee protokol nol. Keraguan saya sederhana: garis fee yang terlihat bersih masih bisa menghasilkan hasil pengguna yang buruk.
@BabylonLabs_io #baby $BABY
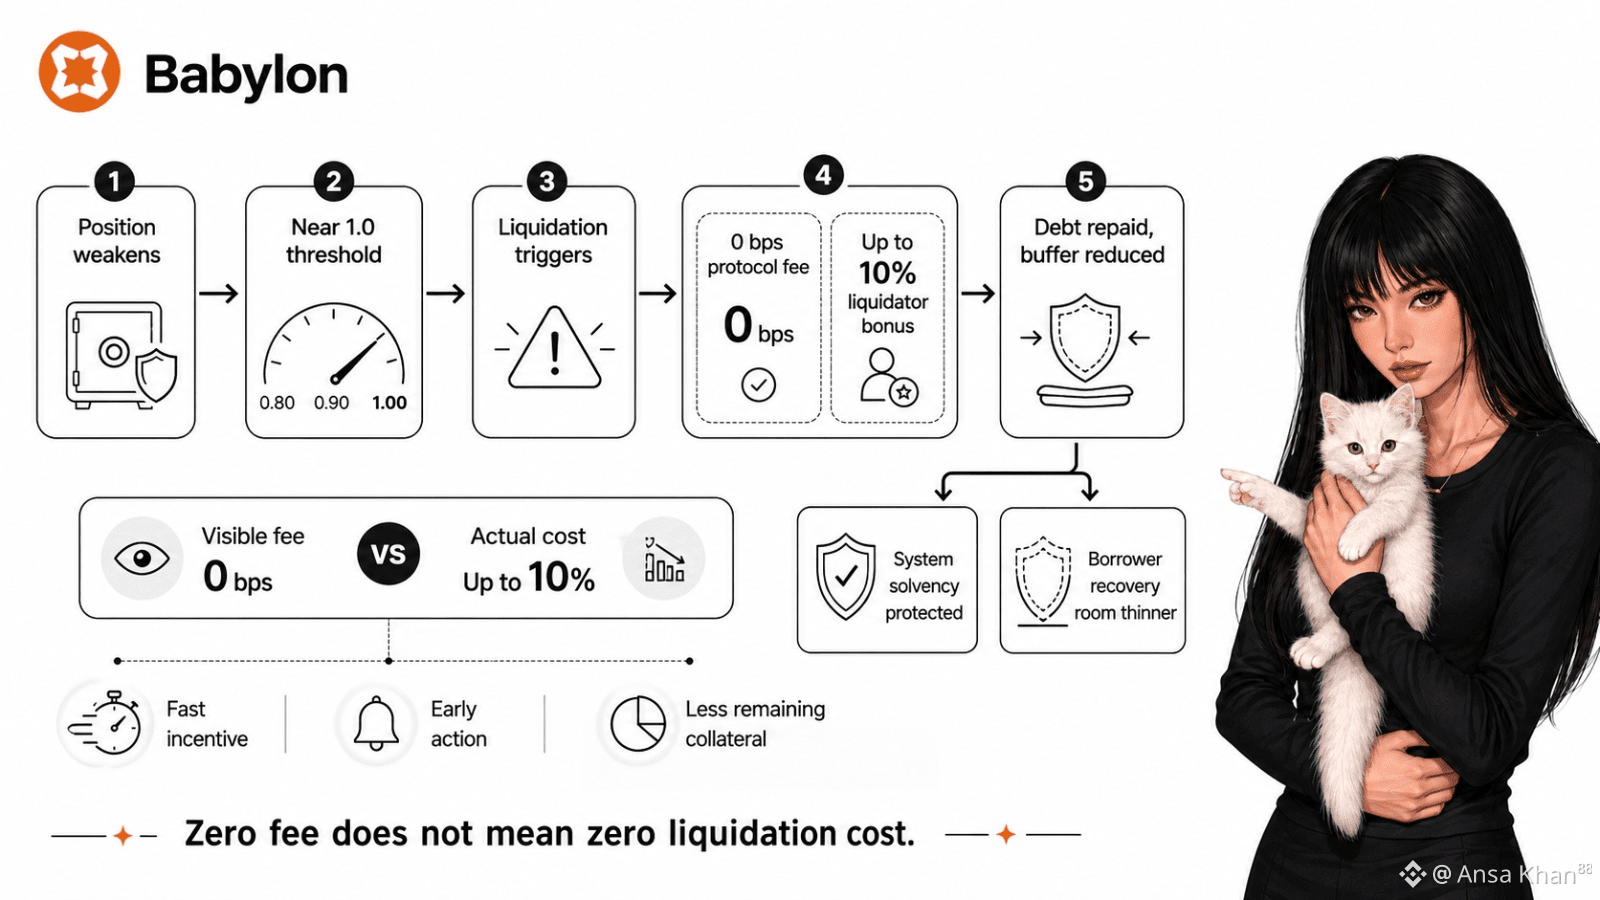
59
41
5.9k
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
HotCPIDecemberHikePriced
5,446 penayangan
262 Berdiskusi
Pantauan Pasar CPI | CPI AS Naik 0,4% pada Oktober, Lebih Tinggi dari Prakiraan 0,3%
Binance News
·Disukai 10 Kali
·14.3k penayangan
AnthropicRejectsIPODelayValuationinQuestion
135,306 penayangan
1,267 Berdiskusi
NvidiaInvestigatesAfterHuang’sAffairApology
381,639 penayangan
2,743 Berdiskusi