

Binance Security
106 Posting
Binance Security
 Akun Binance Resmi Terverifikasi
Laporkan
Binance Security Team
1 Mengikuti
4.4K+ Pengikut
1.4K+ Disukai
Posting
Semua
Kuotasi
PINNED
📣✨ Memperkenalkan Binance Verify - Alat Anda untuk Memverifikasi Keaslian.
🔍 Binance Verify membantu Anda dengan cepat memeriksa apakah akun atau kontak benar-benar resmi dengan 4️⃣ langkah sederhana:
1. Pilih kategori yang tepat dari menu drop-down (memilih kategori yang salah dapat memengaruhi hasil verifikasi)
2. Masukkan URL, email, nomor telepon, nama pengguna telegram, atau pegangan media sosial lainnya yang ingin Anda verifikasi
3. Tekan tombol "Cari"
4. Lihat hasil verifikasi secara instan di jendela pop-up
🔗Coba [Binance Verify](https://www.binance.com/en/official-verification) hari ini!
Untuk lebih banyak tips keamanan dan pembaruan, ikuti kami!
#binanceverify #CryptoSafety #Binancesecurity 🙏
📣✨ Memperkenalkan Binance Verify - Alat Anda untuk Memverifikasi Keaslian.
🔍 Binance Verify membantu Anda dengan cepat memeriksa apakah akun atau kontak benar-benar resmi dengan 4️⃣ langkah sederhana:
1. Pilih kategori yang tepat dari menu drop-down (memilih kategori yang salah dapat memengaruhi hasil verifikasi)
2. Masukkan URL, email, nomor telepon, nama pengguna telegram, atau pegangan media sosial lainnya yang ingin Anda verifikasi
3. Tekan tombol "Cari"
4. Lihat hasil verifikasi secara instan di jendela pop-up
🔗Coba Binance Verify hari ini!
Untuk lebih banyak tips keamanan dan pembaruan, ikuti kami!
#binanceverify #CryptoSafety #Binancesecurity 🙏
9
17
144
130.4k
Keamanan bukanlah permainan untung-untungan. Pegang kendali penuh. 🃏🛡️
#CryptoSafety #BinanceSquare #safu
Keamanan bukanlah permainan untung-untungan. Pegang kendali penuh. 🃏🛡️
#CryptoSafety #BinanceSquare #safu
#CryptoSafety #BinanceSquare #safu
4
339
Artikel
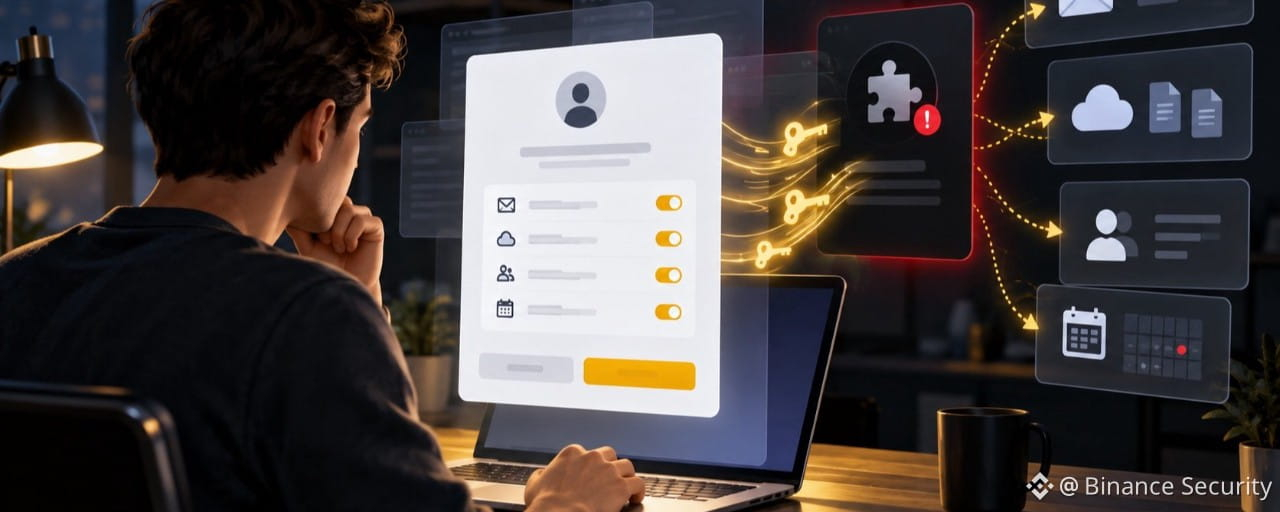
Login-nya Asli. Aplikasinya Tidak. Bagaimana Aplikasi Berbahaya Memanfaatkan Login Asli Google dan MicrosoftPermintaan izin aplikasi yang berbahaya tetap bisa muncul setelah Anda masuk melalui penyedia identitas yang asli.
Tidak semua serangan phishing menggunakan halaman login palsu. Dalam serangan phishing berbasis persetujuan, Anda mungkin masuk melalui halaman Google atau Microsoft yang asli. Kata sandi Anda berfungsi seperti biasa, dan autentikasi multifaktor mungkin berhasil diselesaikan.
Bahaya muncul pada tahap berikutnya: aplikasi yang tidak dikenal meminta izin untuk membaca email Anda, melihat file, mengakses kontak, atau terus mengakses akun saat Anda tidak menggunakannya. Jika Anda memilih Izinkan atau Terima, Anda bisa saja memberikan akses kepada penyerang tanpa pernah mengungkapkan kata sandi.
Login-nya Asli. Aplikasinya Tidak. Bagaimana Aplikasi Berbahaya Memanfaatkan Login Asli Google dan Microsoft
Permintaan izin aplikasi yang berbahaya tetap bisa muncul setelah Anda masuk melalui penyedia identitas yang asli.
Tidak semua serangan phishing menggunakan halaman login palsu. Dalam serangan phishing berbasis persetujuan, Anda mungkin masuk melalui halaman Google atau Microsoft yang asli. Kata sandi Anda berfungsi seperti biasa, dan autentikasi multifaktor mungkin berhasil diselesaikan.
Bahaya muncul pada tahap berikutnya: aplikasi yang tidak dikenal meminta izin untuk membaca email Anda, melihat file, mengakses kontak, atau terus mengakses akun saat Anda tidak menggunakannya. Jika Anda memilih Izinkan atau Terima, Anda bisa saja memberikan akses kepada penyerang tanpa pernah mengungkapkan kata sandi.
3
270
🔐 Keamanan bukanlah pengaturan sekali saja, melainkan kebiasaan sehari-hari. Tetap waspada, terus belajar, dan tetap terlindungi. 🛡️
🚀 Ikuti kami untuk mendapatkan lebih banyak tips agar tetap selangkah lebih maju. #Binancesecurity
🔐 Keamanan bukanlah pengaturan sekali saja, melainkan kebiasaan sehari-hari. Tetap waspada, terus belajar, dan tetap terlindungi. 🛡️
🚀 Ikuti kami untuk mendapatkan lebih banyak tips agar tetap selangkah lebih maju. #Binancesecurity
🚀 Ikuti kami untuk mendapatkan lebih banyak tips agar tetap selangkah lebih maju. #Binancesecurity
4
203
✈️ Bepergian dengan kripto? Periksa 5 hal ini sebelum berangkat.
Kebanyakan orang memikirkan uang tunai dan paspor.
Namun, hanya sedikit yang memikirkan apa yang terjadi jika ponsel mereka hilang, dicuri, atau terekspos.
Luangkan beberapa menit sebelum perjalanan dan periksa 5 hal ini. 👇
✅ Perbarui ponsel dan aplikasi Binance
Pembaruan keamanan membantu menambal kerentanan yang diketahui, jadi sebaiknya perbarui sebelum bepergian daripada mengurusnya saat di perjalanan.
✅ Sembunyikan info sensitif dari layar kunci
Jika kode verifikasi atau pratinjau email muncul di layar kunci, orang yang memegang ponsel Anda mungkin bisa melihat lebih banyak dari yang seharusnya.
✅ Tinjau perangkat yang masuk ke akun Anda
Periksa perangkat mana saja yang masih memiliki akses ke akun Anda, lalu hapus perangkat yang tidak Anda kenali atau tidak lagi digunakan.
✅ Pisahkan metode pemulihan akun
Usahakan email, metode verifikasi, dan opsi pemulihan akun Anda tidak semuanya bergantung pada satu ponsel yang sama. Jika perangkat itu hilang, pemulihan akun akan jauh lebih sulit.
✅ Ketahui rencana tindakan jika ponsel hilang
Jika ponsel Anda hilang, kecepatan sangat penting. Mengetahui sebelumnya cara mengamankan akun, mengubah kata sandi, dan mencabut akses perangkat dapat menghemat waktu yang berharga.
💬 Berapa dari 5 hal ini yang sudah Anda lakukan?
5/5 = Jagoan Keamanan 🏆
3–4 = Hampir selesai 💪
1–2 = Saatnya meningkatkan keamanan ⚠️
0 = Benahi ini sebelum perjalanan berikutnya 🚨
#CryptoSafety #TravelSecurity #BinanceSquare
2
4
298
🏃 Ancaman yang Lebih Umum daripada yang Anda Kira: Pencurian Ponsel
Orang sering khawatir tentang serangan siber yang canggih. Namun, dalam kehidupan sehari-hari, risiko yang jauh lebih umum itu sederhana: seseorang mengambil ponsel Anda saat tidak terkunci atau saat aplikasi sensitif sedang terbuka. 🧵👇
1/ Bagaimana ini bisa terjadi
Anda sedang berada di kafe, stasiun, atau bandara yang ramai. Anda membuka kunci ponsel untuk memeriksa portofolio, pesan, atau aplikasi perbankan. Anda berpaling sejenak.
Itu saja sudah cukup.
Jika seseorang mengambil ponsel Anda saat tidak terkunci, mereka mungkin mencoba mengakses apa pun yang sedang terbuka sebelum layar terkunci kembali.
Bagi banyak pengguna, ini merupakan risiko sehari-hari yang lebih nyata dibandingkan serangan jarak jauh yang sangat canggih.
2/ Satu pengaturan sederhana untuk menambah perlindungan
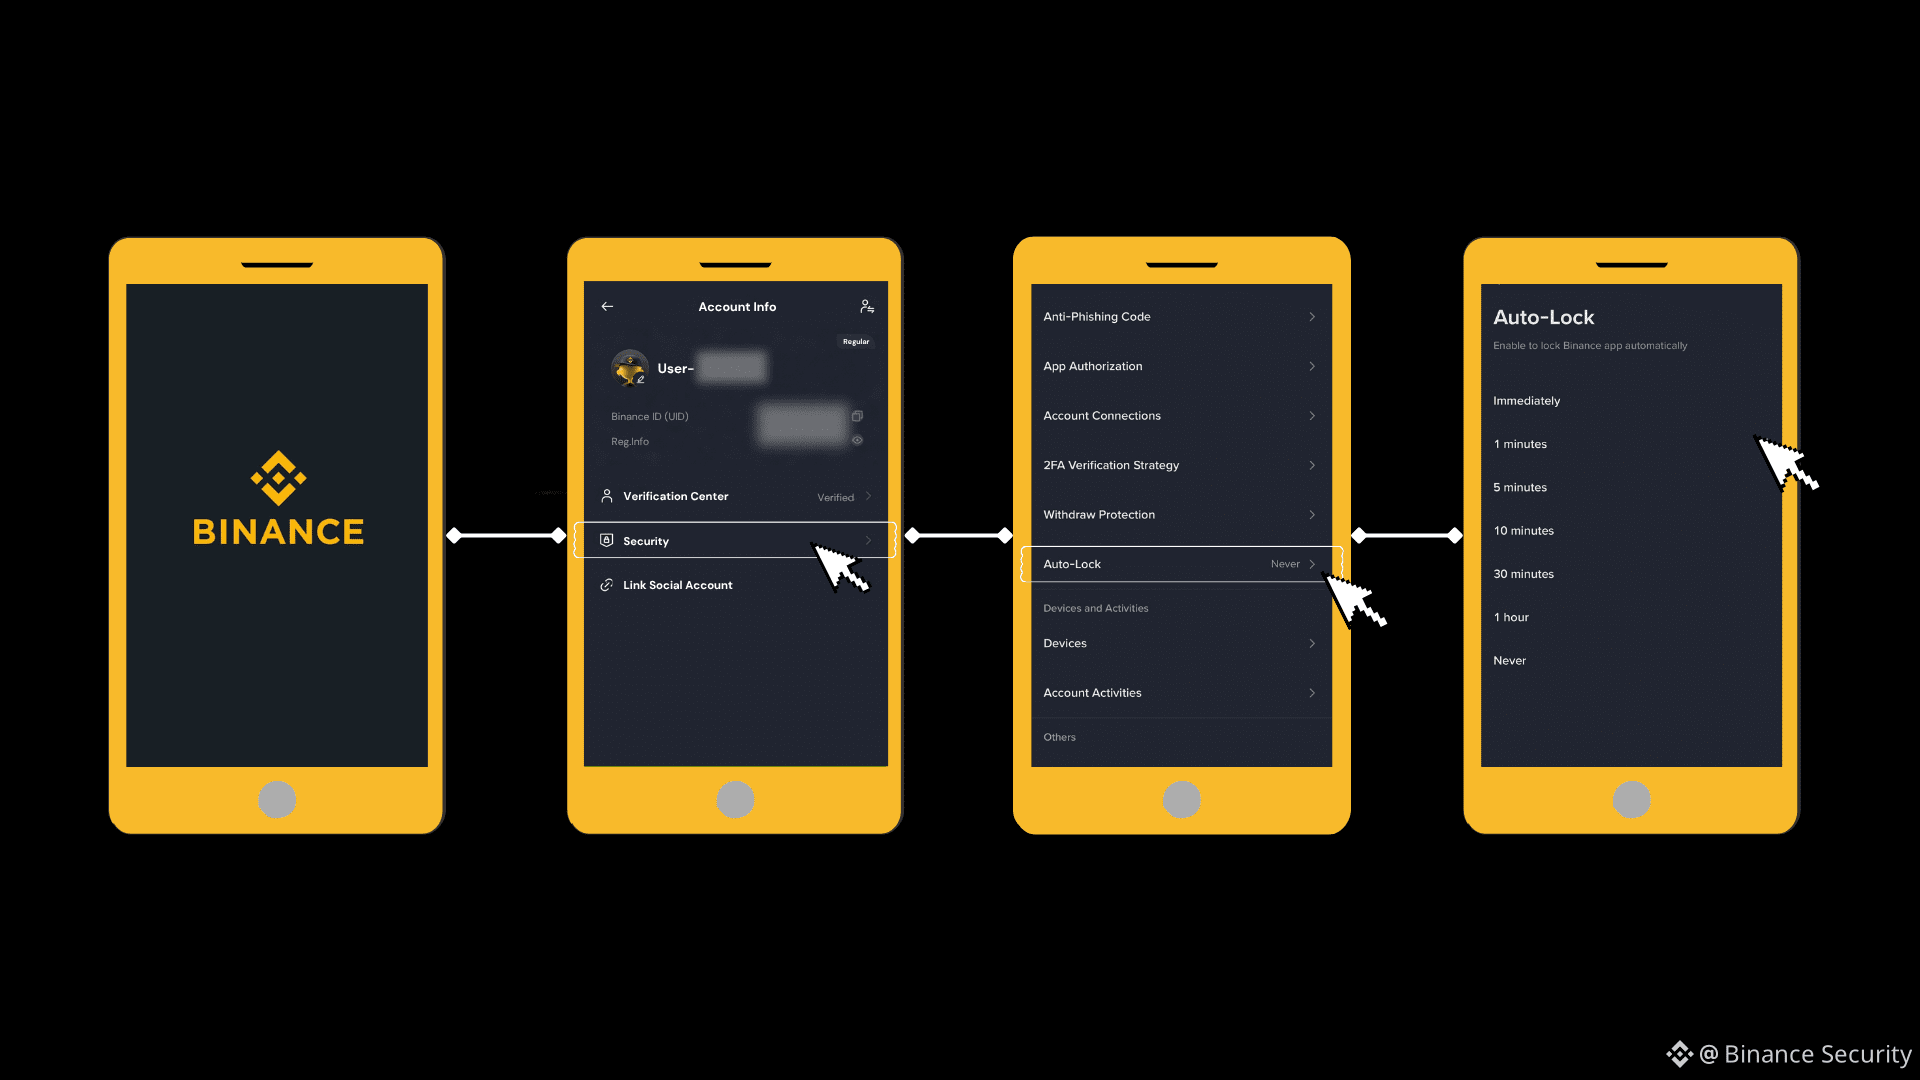
Aktifkan Kunci Tingkat Aplikasi di Binance. Pengaturan ini terpisah dari layar kunci ponsel Anda.
👉 Cara mengaktifkannya:
Aplikasi Binance → Profil → Keamanan → Kunci Otomatis
Hanya perlu 1 menit. Namun, pengaturan ini bisa membuat perbedaan besar.
3/ Kebiasaan tambahan untuk mengurangi risiko
- Hindari membuka aplikasi sensitif di tempat umum yang ramai, kecuali jika diperlukan
- Jauhkan ponsel dari jangkauan di dekat pintu keluar, pintu, atau antrean transit
- Segera kunci layar setelah digunakan
- Aktifkan "Batas Waktu Layar" agar layar terkunci otomatis setelah beberapa saat tidak digunakan
- Aktifkan perlindungan biometrik jika tersedia
💬 Cek sebentar:
Apakah aplikasi keuangan sensitif Anda memiliki kunci terpisah dari layar ponsel?
✅ Ya, semuanya sudah diatur
⚠️ Belum — saya akan memperbaikinya SEKARANG
Bagikan ini kepada seseorang yang mengelola kripto lewat ponselnya. Pengaturan kecil bisa membawa perubahan besar.
#CryptoSafety #MobileSecurity #BinanceSquare
5
392
🚨 Port USB bandara yang “gratis” itu mungkin lebih berisiko daripada yang terlihat. 🚨
Anda pasti pernah melihatnya di mana-mana — stasiun pengisian di bandara, hotel, kafe, dan pusat perbelanjaan. Daya gratis, nyaman, mudah digunakan.
Tapi ada masalahnya.
Selamat datang di juice jacking — risiko keamanan yang perlu diketahui pelancong. 🧵👇
⚡Bagaimana port USB bisa membuat perangkat Anda berisiko?
Koneksi USB standar bisa membawa daya listrik sekaligus data. Jika port pengisian atau kabel publik telah dimodifikasi, menghubungkan perangkat Anda dapat mengeksposnya pada risiko seperti akses data tanpa izin atau upaya malware.
Ponsel Anda mungkin hanya menampilkan “Sedang Mengisi Daya” — tapi itu tidak selalu berarti koneksinya tidak berbahaya. 🔋
🛡️3 cara sederhana untuk mengurangi risiko
✅ Gunakan stopkontak dinding dengan charger Anda sendiri — ini umumnya lebih aman daripada langsung colok ke port USB publik.
✅ Bawa power bank pribadi — cara sederhana untuk menghindari bergantung pada stasiun pengisian publik.
✅ Gunakan USB data blocker atau kabel charge-only — alat-alat ini dapat membantu mengurangi risiko transfer data yang tidak diinginkan.
💬 Waktu polling:
Pernahkah Anda menggunakan port USB publik saat bepergian? 🗳️
🟢 Ya — dan saya tidak menyadari itu bisa berisiko
🟡 Tidak pernah. Hanya power bank. 💪
Tulis jawaban Anda di bawah 👇 dan tag teman sesama pelancong yang perlu tahu ini.
#TravelSecurity #JuiceJacking #CryptoSafety #BinanceSquare
1
1
3
632
AI membuatnya lebih mudah dari sebelumnya untuk membuat penipuan tampak profesional: whitepaper palsu, tim palsu, roadmap palsu. Jika kamu tidak bisa memverifikasi orang-orang di balik sebuah proyek, jangan pertaruhkan dana kamu. #Binancesecurity
AI membuatnya lebih mudah dari sebelumnya untuk membuat penipuan tampak profesional: whitepaper palsu, tim palsu, roadmap palsu. Jika kamu tidak bisa memverifikasi orang-orang di balik sebuah proyek, jangan pertaruhkan dana kamu. #Binancesecurity
1
362
Saat Ancaman Bersifat Fisik: Turunkan Profil Dunia Nyatamu sebagai Pemegang Kripto
Sebagian besar kontrol keamanan dalam kripto dirancang untuk penyerang yang beroperasi secara jarak jauh. Kata sandi, autentikasi dua faktor, dan pemeriksaan persetujuan semuanya mengasumsikan bahwa pihak yang mencoba mengakses dana kamu tidak dapat menjangkau kamu secara fisik.
Kategori serangan yang terus berkembang menghapus asumsi tersebut. Pada paruh pertama tahun 2026, peneliti melaporkan lebih banyak insiden kekerasan yang menargetkan pemegang kripto, dengan kerugian mencapai jutaan. Penggerebekan di rumah menjadi bagian yang semakin besar.
Serangan-serangan ini tidak mengalahkan kontrol keamanan kamu. Mereka menerobosnya dengan memaksa kamu menyelesaikan setiap langkah verifikasi sendiri.
🔍 Penargetan dimulai dari informasi
Kasus-kasus yang dilaporkan semakin menunjukkan bahwa ini lebih mengarah pada perencanaan daripada sekadar tindakan oportunistik. Perencanaan tersebut sering kali bermula dari informasi publik yang menunjukkan bahwa seseorang tertentu memegang aset kripto dalam jumlah besar:
- Tangkapan layar portofolio, unggahan profit, dan pengungkapan saldo yang dibagikan secara publik
- Nama asli atau foto yang terkait dengan alamat dompet atau identitas on-chain
- Detail lokasi dalam unggahan dan metadata gambar, termasuk rutinitas yang teratur
- Pembahasan kepemilikan secara terbuka di acara temu komunitas dan di ruang obrolan grup publik
Secara terpisah, detail-detail ini mungkin terlihat tidak berbahaya. Namun jika digabungkan, semuanya menjawab dua pertanyaan yang dibutuhkan penyerang: siapa yang memegang dana, dan di mana mereka bisa ditemukan.
🛡️ Kurangi yang terlihat
- Jangan mempublikasikan saldo atau hasil perdagangan dengan cara yang mengidentifikasimu
- Pisahkan nama legal dan wajahmu dari alamat serta akun yang dapat ditelusuri di-chain
- Unggahlah tentang perjalanan setelahnya, bukan saat berlangsung, dan cek informasi yang mungkin diungkapkan metadata gambar kamu
- Berhati-hatilah tentang siapa yang tahu kamu memegang kripto. Banyak insiden bermula dari seseorang yang hanya saja tahu
Turunkan profilmu. Tetap SAFU. #Binancesecurity
1
6
510
Artikel
ClickFix: Saat “Verifikasi Anda Manusia” Adalah SeranganClickFix adalah teknik penipuan yang berkembang pesat dan melewati peretasan perangkat Anda; alih-alih, teknik ini justru meyakinkan Anda untuk melakukannya sendiri. Pelaku menyamarkan malware sebagai perbaikan rutin: CAPTCHA yang “gagal dimuat,” pembaruan “sistem” yang mendesak, prompt audio atau video yang rusak sebelum panggilan, atau dokumen yang “tidak dapat ditampilkan” tanpa langkah tambahan.
Tidak seperti metode pengiriman malware tradisional, ClickFix sering kali menghindari permintaan agar pengguna mengunduh dan membuka file atau lampiran mencurigakan secara manual. Sebagai gantinya, Anda mungkin hanya perlu menyalin sebuah perintah, menempelkannya, lalu menekan Enter.
ClickFix: Saat “Verifikasi Anda Manusia” Adalah Serangan
ClickFix adalah teknik penipuan yang berkembang pesat dan melewati peretasan perangkat Anda; alih-alih, teknik ini justru meyakinkan Anda untuk melakukannya sendiri. Pelaku menyamarkan malware sebagai perbaikan rutin: CAPTCHA yang “gagal dimuat,” pembaruan “sistem” yang mendesak, prompt audio atau video yang rusak sebelum panggilan, atau dokumen yang “tidak dapat ditampilkan” tanpa langkah tambahan.
Tidak seperti metode pengiriman malware tradisional, ClickFix sering kali menghindari permintaan agar pengguna mengunduh dan membuka file atau lampiran mencurigakan secara manual. Sebagai gantinya, Anda mungkin hanya perlu menyalin sebuah perintah, menempelkannya, lalu menekan Enter.
Tidak seperti metode pengiriman malware tradisional, ClickFix sering kali menghindari permintaan agar pengguna mengunduh dan membuka file atau lampiran mencurigakan secara manual. Sebagai gantinya, Anda mungkin hanya perlu menyalin sebuah perintah, menempelkannya, lalu menekan Enter.
2
8
972
Jadikan keamanan sebagai kebiasaan, mulai sekarang. #Binancesecurity
Jadikan keamanan sebagai kebiasaan, mulai sekarang. #Binancesecurity
2
331
Clipboard Hijacking vs. Address Poisoning: Apa Bedanya?
Kedua penipuan ini bertujuan untuk menipu pengguna agar mengirim kripto ke alamat yang salah, tetapi caranya berbeda.
🦠 Clipboard hijacking terjadi ketika malware di perangkat Anda mengganti alamat dompet yang disalin dengan alamat milik penyerang.
🎭 Address poisoning terjadi ketika penyerang mengirim transaksi kecil dari alamat yang mirip untuk menipu Anda agar menyalin alamat yang salah dari riwayat transaksi Anda.
🔍 Perbedaan utama:
Clipboard hijacking biasanya melibatkan malware pada perangkat yang telah dikompromikan, sementara address poisoning bergantung pada upaya menipu pengguna agar mempercayai alamat yang salah.
🛡️ Tips keamanan:
Selalu verifikasi alamat dompet lengkap sebelum mengirim kripto; pemeriksaan cepat dapat membantu melindungi dana Anda.
2
287
Clipboard Hijacking dan Cara Mencegahnya
🔍 Apa itu?
Clipboard hijacking adalah jenis serangan malware yang memantau atau mengubah konten yang Anda salin dan tempel.
⚠️ Kenapa ini penting?
Penyerang dapat mengakses data clipboard saat pengguna menyalin informasi sensitif, seperti kata sandi atau detail perbankan, sehingga menyebabkan pencurian data atau pelanggaran privasi. Mereka juga dapat mengganti alamat dompet yang Anda salin dengan alamat mereka sendiri, sehingga dana terkirim ke tujuan yang salah.
💡 Bagaimana cara tetap terlindungi?
- Pastikan browser dan perangkat Anda selalu diperbarui
- Hanya instal perangkat lunak dari sumber tepercaya
- Periksa ekstensi browser Anda secara berkala
- Gunakan antivirus atau perangkat lunak keamanan yang andal
- Selalu periksa ulang alamat dompet sebelum mengirim kripto
🛡️ Tetap waspada dan tetap aman. #Binancesecurity
2
276
✅ Jawabannya adalah D: Persetujuan token tanpa batas
Memberikan persetujuan tanpa batas kepada kontrak DeFi memungkinkan kontrak tersebut mempertahankan izin berkelanjutan untuk memindahkan token Anda. Jika kontrak tersebut berbahaya, diretas, atau dieksploitasi, token yang disetujui dapat dikuras tanpa transaksi persetujuan tambahan.
Kiat keamanan: Secara rutin tinjau dan cabut persetujuan token yang tidak lagi diperlukan.
Binance Security
·
--
Anda mengunjungi situs DeFi sekali, mengklik “Approve,” dan tidak kembali lagi.
Tiga minggu kemudian, token Anda hilang.
Anda tidak menandatangani transaksi baru apa pun.
Anda tidak mengklik tautan phishing.
Anda tidak membagikan frasa seed Anda.
Persetujuan token yang Anda berikan masih aktif.
❓ Apa yang paling mungkin terjadi?
👀 Ikuti kami untuk jawaban yang benar dan lainnya. #Binancesecurity
265
Anda mengunjungi situs DeFi sekali, mengklik “Approve,” dan tidak kembali lagi.
Tiga minggu kemudian, token Anda hilang.
Anda tidak menandatangani transaksi baru apa pun.
Anda tidak mengklik tautan phishing.
Anda tidak membagikan frasa seed Anda.
Persetujuan token yang Anda berikan masih aktif.
❓ Apa yang paling mungkin terjadi?
👀 Ikuti kami untuk jawaban yang benar dan lainnya. #Binancesecurity
A: Seed phrase compromise
0%
B: Delayed rug pull
0%
C: Smart contract exploit
0%
D: Unlimited token approval
100%
3 Voting • Voting ditutup
1
1
3
300
WiFi publik dan login kripto adalah kombinasi yang berisiko ⚠️
Jaringan terbuka dapat membuat Anda rentan terhadap intersepsi dan risiko spoofing. Hindari menandatangani transaksi di WiFi publik 🔒
WiFi publik dan login kripto adalah kombinasi yang berisiko ⚠️
Jaringan terbuka dapat membuat Anda rentan terhadap intersepsi dan risiko spoofing. Hindari menandatangani transaksi di WiFi publik 🔒
Jaringan terbuka dapat membuat Anda rentan terhadap intersepsi dan risiko spoofing. Hindari menandatangani transaksi di WiFi publik 🔒
2
4
231
🟡 Pemeriksaan keamanan harian Anda dimulai sekarang. #Binancesecurity
🟡 Pemeriksaan keamanan harian Anda dimulai sekarang. #Binancesecurity
4
510
AI bisa menyalin suara hanya dari beberapa detik rekaman audio. Ada yang meneleponmu dan meminta transfer kripto yang “mendesak”? 🚨
Tutup telepon. Tetap waspada. Verifikasi secara independen.
AI bisa menyalin suara hanya dari beberapa detik rekaman audio. Ada yang meneleponmu dan meminta transfer kripto yang “mendesak”? 🚨
Tutup telepon. Tetap waspada. Verifikasi secara independen.
Tutup telepon. Tetap waspada. Verifikasi secara independen.
2
139
🚨 Dukungan Palsu, Skema Penipuan Asli: 3 Tanda Bahaya yang Harus Diwaspadai
Saat serangan teknis gagal, para penipu menargetkan lapisan manusia dengan berpura-pura membantu, menjadi agen dukungan yang penuh tekanan. Mereka menciptakan kepanikan, mendorong urgensi, dan mencoba menipu pengguna agar memberikan akses atau dana.
⚠️ Ingat: Staf Binance tidak akan pernah mengirimi Anda pesan terlebih dahulu di Telegram untuk meminta dana, kata sandi, kode, atau kredensial akun.
3 tanda bahaya yang harus diwaspadai:
🔴 Urgensi: “Akun Anda akan diblokir permanen dalam 1 jam!”
🔴 Biaya di muka: meminta “biaya gas” atau “setoran keamanan sementara” untuk membuka saldo Anda
🔴 Permintaan berbagi layar: menyuruh Anda menginstal aplikasi agar mereka bisa “membantu” melihat akun Anda
Jika seseorang menekan Anda untuk bertindak cepat, membayar terlebih dahulu, atau membagikan layar, berhentilah sejenak dan verifikasi sebelum mengambil tindakan apa pun.
#Binancesecurity
4
313
Anda bergabung dengan grup Telegram tempat anggota mempromosikan bot trading “bertenaga AI”. Cara penyajiannya terdengar meyakinkan:
🔶 Mengklaim imbal hasil 3–5% setiap hari melalui machine learning
🔶 Menampilkan tangkapan layar perdagangan yang menguntungkan
🔶 Menyertakan video dari “pengguna”
Anda memutuskan untuk mencoba setoran kecil. Dalam beberapa jam, dasbor menampilkan keuntungan. Lalu Anda mencoba untuk menarik dana.
Pertama, Anda diminta membayar “biaya pencairan likuiditas”.
Kemudian, Anda diberitahu bahwa Anda perlu mencapai “tingkat penarikan” yang lebih tinggi, yang hanya bisa dibuka dengan merekrut anggota baru.
💭 Tanda bahaya mana yang paling kuat menunjukkan penipuan?
A. Janji keuntungan harian yang pasti
B. Keuntungan ditampilkan segera setelah setoran
C. Penarikan terhalang oleh biaya tambahan
D. Perlu mengajak orang lain untuk membuka penarikan
#Binancesecurity #Cryptoscam
A
40%
B
0%
C
40%
D
20%
5 Voting • Voting ditutup
53
4
97
212.8k
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
3,584 penayangan
284 Berdiskusi
UNISWAP & a16z MENENTANG ATURAN PAJAK KRIPTO — APAKAH DeFi BERADA DI TITIK BALIK?
Crypto Pulse Hub
·Disukai 2 Kali
·244 penayangan
HKDollarStablecoinHKDAPToLaunchOnSolana
1,394 penayangan
145 Berdiskusi
$1.5BInLeveragedCryptoBetsLiquidated
14,949 penayangan
182 Berdiskusi