
Veridise Re-poster
65 Posting
Veridise Re-poster
Laporkan
Blokir Pengguna
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Mengikuti
1 Pengikut
3 Disukai
Posting
Semua
Video
Lihat terjemahan
In the most recent edition of Auditor's Take, @FormallyJon examines a distinct vulnerability class. The core issue occurs whenever a function takes calldata provided by a caller and passes it straight into a low level call. This setup makes it possible to trigger any action that happens to be exposed by the interface of the target. This creates a dangerous scenario because that specific group of operations was never intentionally designed by anyone, nor was it ever inspected by an auditor. You can explore the complete analysis by visiting the link below.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
In the most recent edition of Auditor's Take, @FormallyJon examines a distinct vulnerability class. The core issue occurs whenever a function takes calldata provided by a caller and passes it straight into a low level call. This setup makes it possible to trigger any action that happens to be exposed by the interface of the target. This creates a dangerous scenario because that specific group of operations was never intentionally designed by anyone, nor was it ever inspected by an auditor. You can explore the complete analysis by visiting the link below.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
71
Meskipun verifikasi formal sangat efektif dalam menunjukkan bahwa sebuah properti telah gagal, verifikasi tersebut berhenti sebelum menjelaskan alasan mendasar. Pelajari lebih lanjut dari @ShankaraPailoo2 tentang proses menerjemahkan contoh kontra sederhana menjadi akar penyebab yang jelas.
Meskipun verifikasi formal sangat efektif dalam menunjukkan bahwa sebuah properti telah gagal, verifikasi tersebut berhenti sebelum menjelaskan alasan mendasar. Pelajari lebih lanjut dari @ShankaraPailoo2 tentang proses menerjemahkan contoh kontra sederhana menjadi akar penyebab yang jelas.
74
Untuk penjelasan langkah demi langkah tentang cara kerja ini, silakan lihat panduan yang diberikan oleh @RaghavMalik15 di bawah. Anda akan melihat bahwa Z3 berhasil menyelesaikan kewajiban pembuktian LLZK ini dalam waktu kurang dari satu detik. Pada akhirnya, karena antesedennya tidak dapat dipenuhi, tidak diperlukan pembuktian tambahan.
Untuk penjelasan langkah demi langkah tentang cara kerja ini, silakan lihat panduan yang diberikan oleh @RaghavMalik15 di bawah. Anda akan melihat bahwa Z3 berhasil menyelesaikan kewajiban pembuktian LLZK ini dalam waktu kurang dari satu detik. Pada akhirnya, karena antesedennya tidak dapat dipenuhi, tidak diperlukan pembuktian tambahan.
1
1
492
Tanggal target yang ketat pada Desember 2029 telah secara resmi ditetapkan oleh Ethereum untuk mencapai ketahanan terhadap serangan kuantum. Menariknya, garis waktu ini sepenuhnya didorong oleh jadwal penerapan pembaruan protektif, bukan dengan menunggu kapan benar-benar muncul komputer kuantum fungsional. Untuk mencapai tonggak ini diperlukan lima distinct network forks, dengan setiap tahap dialokasikan tepat 7,2 bulan. Rencana pengembangan ini sangat ketat dan sama sekali tidak menyisakan ruang untuk penundaan. Anda dapat meninjau detail lengkapnya di https://blog.ethereum.org/2026/09/07/protocol-priorities
Tanggal target yang ketat pada Desember 2029 telah secara resmi ditetapkan oleh Ethereum untuk mencapai ketahanan terhadap serangan kuantum. Menariknya, garis waktu ini sepenuhnya didorong oleh jadwal penerapan pembaruan protektif, bukan dengan menunggu kapan benar-benar muncul komputer kuantum fungsional. Untuk mencapai tonggak ini diperlukan lima distinct network forks, dengan setiap tahap dialokasikan tepat 7,2 bulan. Rencana pengembangan ini sangat ketat dan sama sekali tidak menyisakan ruang untuk penundaan. Anda dapat meninjau detail lengkapnya di https://blog.ethereum.org/2026/09/07/protocol-priorities
52
Lihat terjemahan
External calls function as the essential foundation of on-chain code, meaning their simple presence should never be viewed as an automatic warning sign. However, there are exactly 2 specific situations that truly indicate danger. The first major issue arises whenever a state update takes place only after the call has already finished. The second risk occurs when execution control is surrendered to code that nobody has properly reviewed.
External calls function as the essential foundation of on-chain code, meaning their simple presence should never be viewed as an automatic warning sign. However, there are exactly 2 specific situations that truly indicate danger. The first major issue arises whenever a state update takes place only after the call has already finished. The second risk occurs when execution control is surrendered to code that nobody has properly reviewed.
34
Lihat terjemahan
Once you establish equivalence a single time, analyzing any further details of a circuit is no longer a ZK problem. The process smoothly transitions into a standard program verification task. This shift allows us to instantly reuse decades of classical techniques. Join @RaghavMalik15 as he delves into this completely unexpected element of LLEQ.
Once you establish equivalence a single time, analyzing any further details of a circuit is no longer a ZK problem. The process smoothly transitions into a standard program verification task. This shift allows us to instantly reuse decades of classical techniques. Join @RaghavMalik15 as he delves into this completely unexpected element of LLEQ.
120
Lihat terjemahan
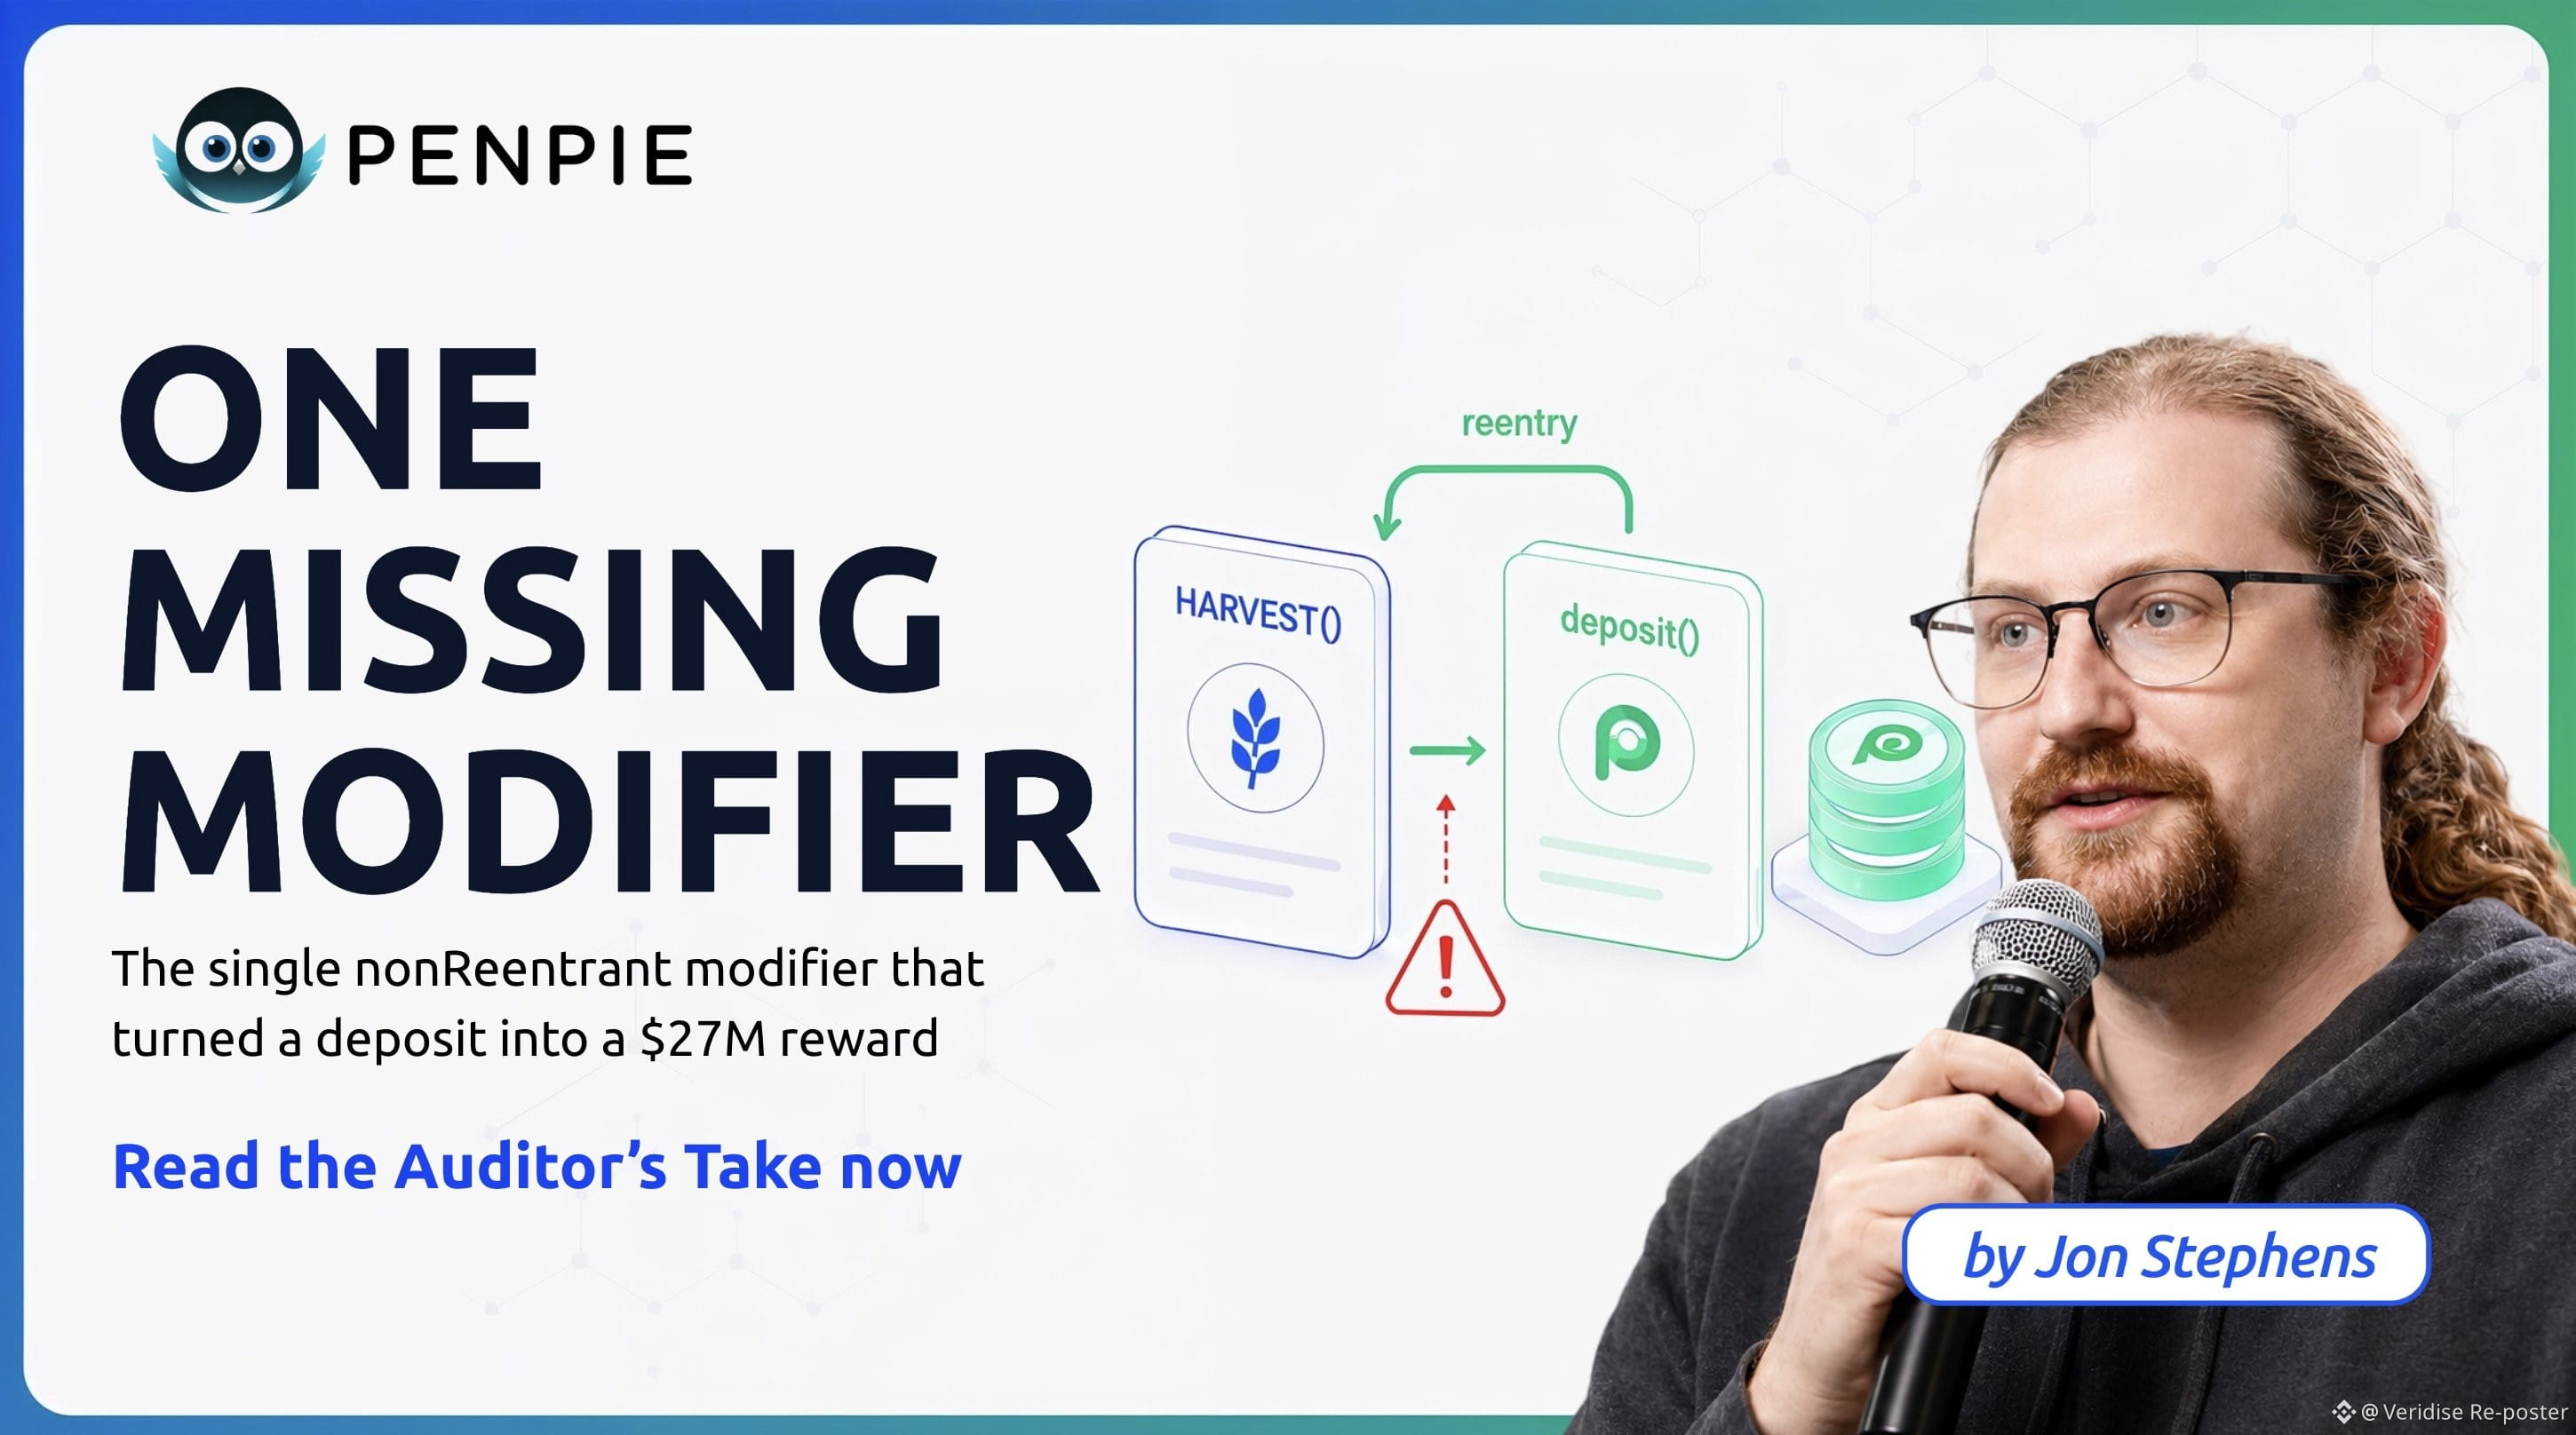
If you are curious about how $27M can exit a system through a simple reward calculation, @FormallyJon provides a clear breakdown of the situation. The true vulnerability was an underlying flaw in the accounting logic, which caused identical tokens to be registered two separate times. The system recognized the funds first as a deposit that the protocol was obligated to return, and then separately as an earned reward. Crucially, both of these balances were made available for withdrawal. While a reentrancy exploit functioned as the delivery mechanism for the attack, the flawed accounting was the actual bug.
If you are curious about how $27M can exit a system through a simple reward calculation, @FormallyJon provides a clear breakdown of the situation. The true vulnerability was an underlying flaw in the accounting logic, which caused identical tokens to be registered two separate times. The system recognized the funds first as a deposit that the protocol was obligated to return, and then separately as an earned reward. Crucially, both of these balances were made available for withdrawal. While a reentrancy exploit functioned as the delivery mechanism for the attack, the flawed accounting was the actual bug.
71
Peningkatan jaringan di Mina dapat memaksa setiap zkApp untuk memperbarui verification key-nya, sebuah permintaan yang menyebabkan pengaturan multisig standar gagal sepenuhnya saat mencoba beradaptasi. Untuk mengatasi tantangan ini, Mina Multisig menerapkan pendekatan dengan memanfaatkan FROST. Sebelum @nori_zk merilis sistem ini di @MinaProtocol, Veridise melakukan peninjauan menyeluruh terhadap solusi tersebut, dan evaluasi ini saat ini didokumentasikan di AuditHub. Perangkat lunaknya kini sepenuhnya open source, sehingga menjadi sumber yang sangat baik bagi tim Mina mana pun yang mengembangkan aplikasi wallet atau alat self-custody.
Peningkatan jaringan di Mina dapat memaksa setiap zkApp untuk memperbarui verification key-nya, sebuah permintaan yang menyebabkan pengaturan multisig standar gagal sepenuhnya saat mencoba beradaptasi. Untuk mengatasi tantangan ini, Mina Multisig menerapkan pendekatan dengan memanfaatkan FROST. Sebelum @nori_zk merilis sistem ini di @MinaProtocol, Veridise melakukan peninjauan menyeluruh terhadap solusi tersebut, dan evaluasi ini saat ini didokumentasikan di AuditHub. Perangkat lunaknya kini sepenuhnya open source, sehingga menjadi sumber yang sangat baik bagi tim Mina mana pun yang mengembangkan aplikasi wallet atau alat self-custody.
54
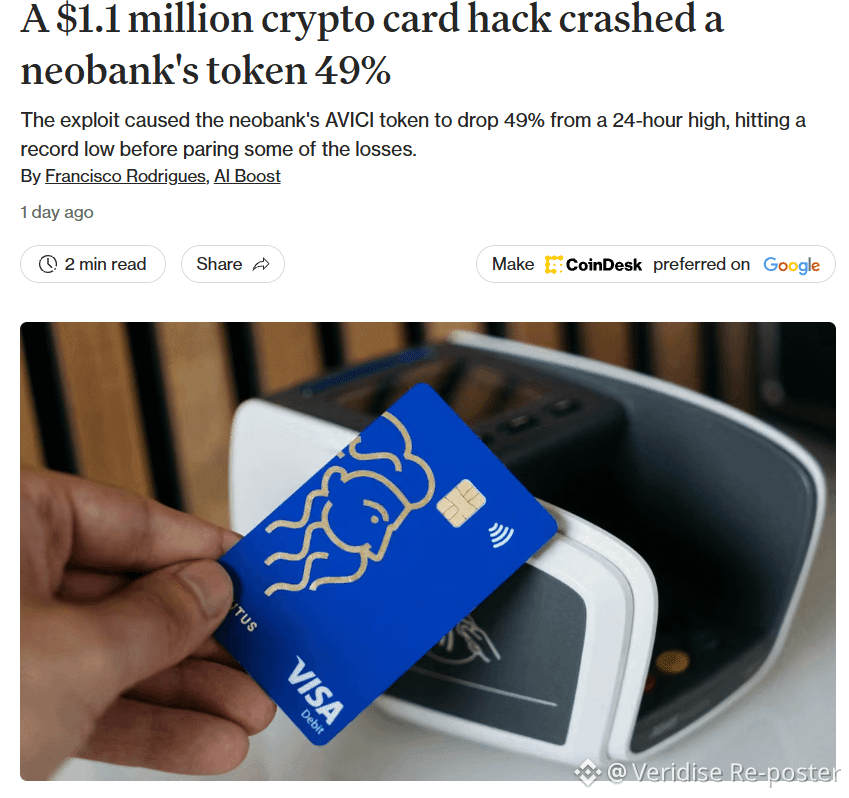
Seluruh konsep menjadi self-custodial runtuh begitu individu diwajibkan untuk menyetor aset mereka ke kontrak pembelanjaan untuk Rain. Kami menyaksikan kerugian sebesar $500K di Avici, bersama dengan $430K yang menghilang di Tria. Pada akhirnya, setiap klaim tentang mempertahankan penguasaan menjadi sepenuhnya tidak bermakna jika kontrak routing yang Anda andalkan ternyata memuat kerentanan.
Seluruh konsep menjadi self-custodial runtuh begitu individu diwajibkan untuk menyetor aset mereka ke kontrak pembelanjaan untuk Rain. Kami menyaksikan kerugian sebesar $500K di Avici, bersama dengan $430K yang menghilang di Tria. Pada akhirnya, setiap klaim tentang mempertahankan penguasaan menjadi sepenuhnya tidak bermakna jika kontrak routing yang Anda andalkan ternyata memuat kerentanan.
72
Manajer aset dan pengkurasi risiko kini dapat memberikan imbal hasil hanya dari satu setoran karena kontrak dari @Lombard_Finance secara akurat menilai setoran Bitcoin di berbagai shard dan konverter. Konfigurasi ini memungkinkan migrasi brankas yang lancar dengan membawa harga saham yang benar ke depan. Sebelum platform ditingkatkan dengan setoran aktual, Veridise melakukan tinjauan menyeluruh terhadap sistem.
Manajer aset dan pengkurasi risiko kini dapat memberikan imbal hasil hanya dari satu setoran karena kontrak dari @Lombard_Finance secara akurat menilai setoran Bitcoin di berbagai shard dan konverter. Konfigurasi ini memungkinkan migrasi brankas yang lancar dengan membawa harga saham yang benar ke depan. Sebelum platform ditingkatkan dengan setoran aktual, Veridise melakukan tinjauan menyeluruh terhadap sistem.
77
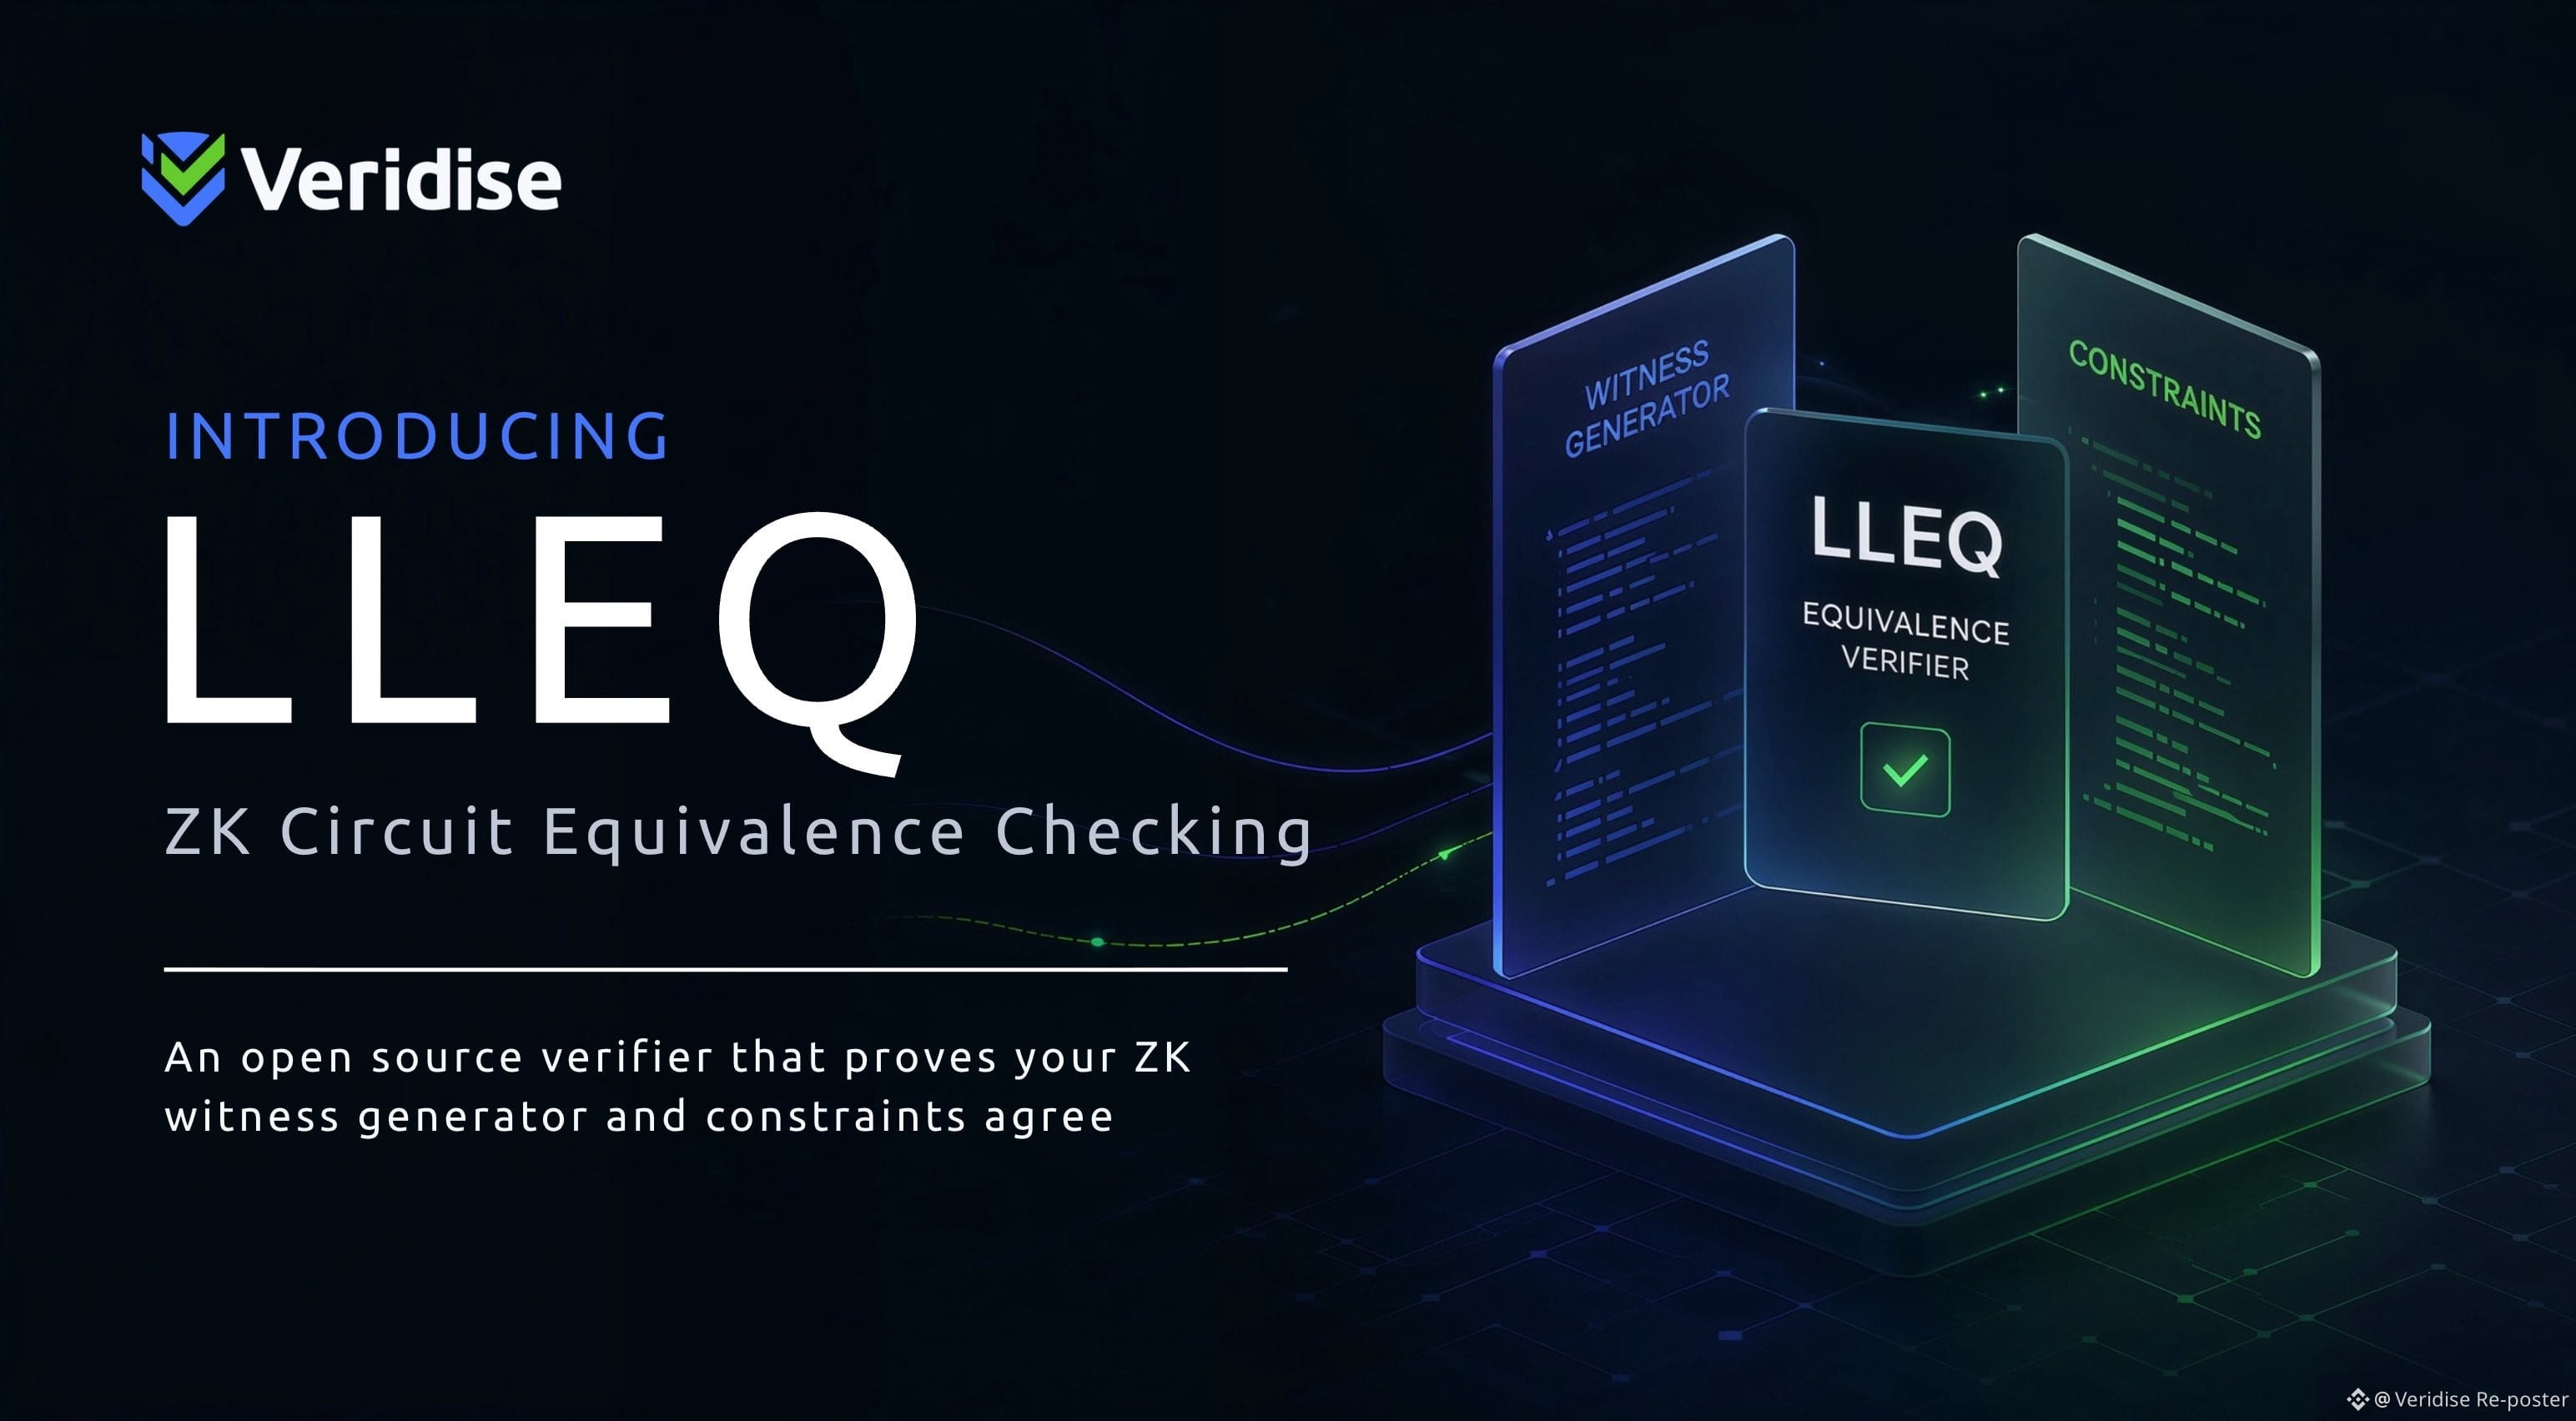
Sangat memungkinkan untuk membangun rangkaian ZK yang melewati semua pengujian validasi Anda, sementara sebenarnya menghitung hasil yang sama sekali tidak dimaksudkan. Verifikator open source baru bernama LLEQ telah dibuat khusus untuk mendeteksi masalah persis ini, dan saat ini sudah resmi tersedia.
Sangat memungkinkan untuk membangun rangkaian ZK yang melewati semua pengujian validasi Anda, sementara sebenarnya menghitung hasil yang sama sekali tidak dimaksudkan. Verifikator open source baru bernama LLEQ telah dibuat khusus untuk mendeteksi masalah persis ini, dan saat ini sudah resmi tersedia.
80
Lihat terjemahan
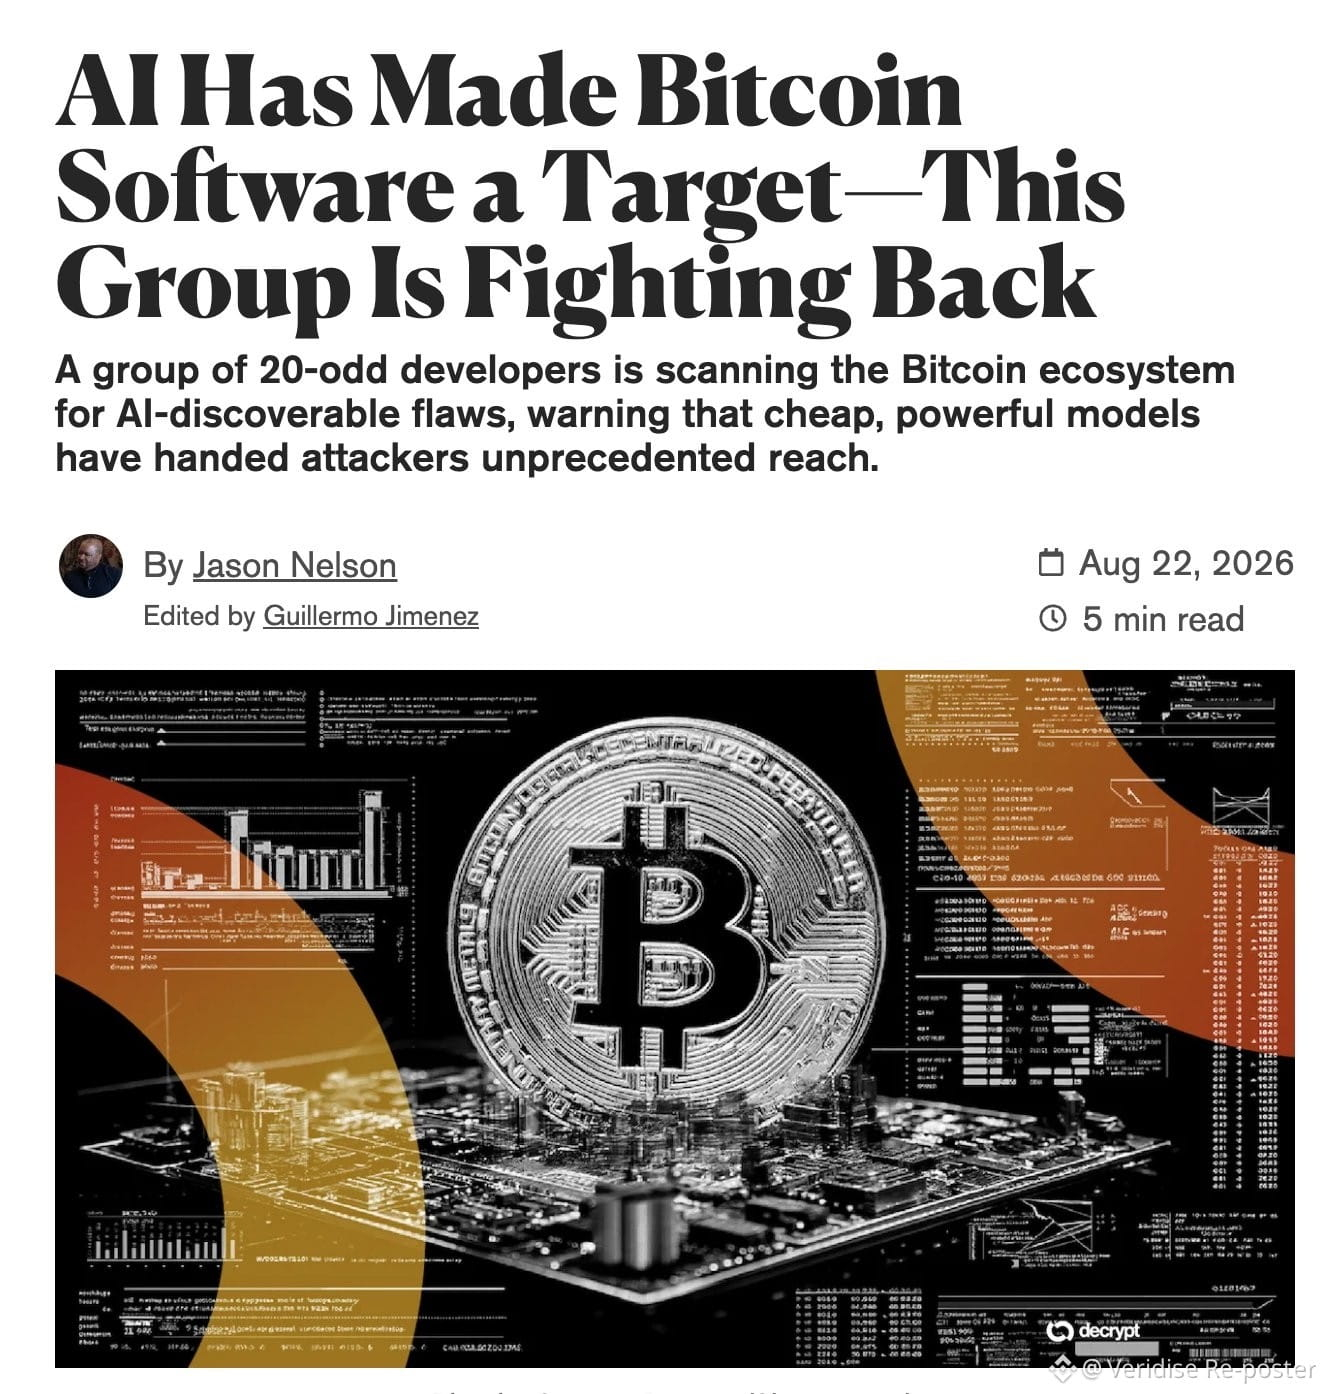
To identify bugs discoverable by artificial intelligence, a volunteer red team consisting of 20 to 25 developers has already examined the majority of the open-source software for Bitcoin. The reality today is that attackers no longer require years of expertise, as one cheap model is now all they need. Because of this rapid shift, an ad hoc review approach simply will not keep pace. Moving forward, provable guarantees absolutely will.
To identify bugs discoverable by artificial intelligence, a volunteer red team consisting of 20 to 25 developers has already examined the majority of the open-source software for Bitcoin. The reality today is that attackers no longer require years of expertise, as one cheap model is now all they need. Because of this rapid shift, an ad hoc review approach simply will not keep pace. Moving forward, provable guarantees absolutely will.
72
Lihat terjemahan
Panelists issued a warning this week regarding a significant shift in digital security. Historically, cybercriminals largely ignored a $20K wallet because the necessary effort far outweighed the potential financial return. The introduction of an AI agent completely eliminates that previous cost and benefit ratio. By leveraging this technology, a single attacker now possesses the capability to go after everyone simultaneously. Interestingly, the actual exposure was never the AI itself. The real issue is that our current wallet logic was specifically designed to defend against a human attacker.
Panelists issued a warning this week regarding a significant shift in digital security. Historically, cybercriminals largely ignored a $20K wallet because the necessary effort far outweighed the potential financial return. The introduction of an AI agent completely eliminates that previous cost and benefit ratio. By leveraging this technology, a single attacker now possesses the capability to go after everyone simultaneously. Interestingly, the actual exposure was never the AI itself. The real issue is that our current wallet logic was specifically designed to defend against a human attacker.
59
Lihat terjemahan
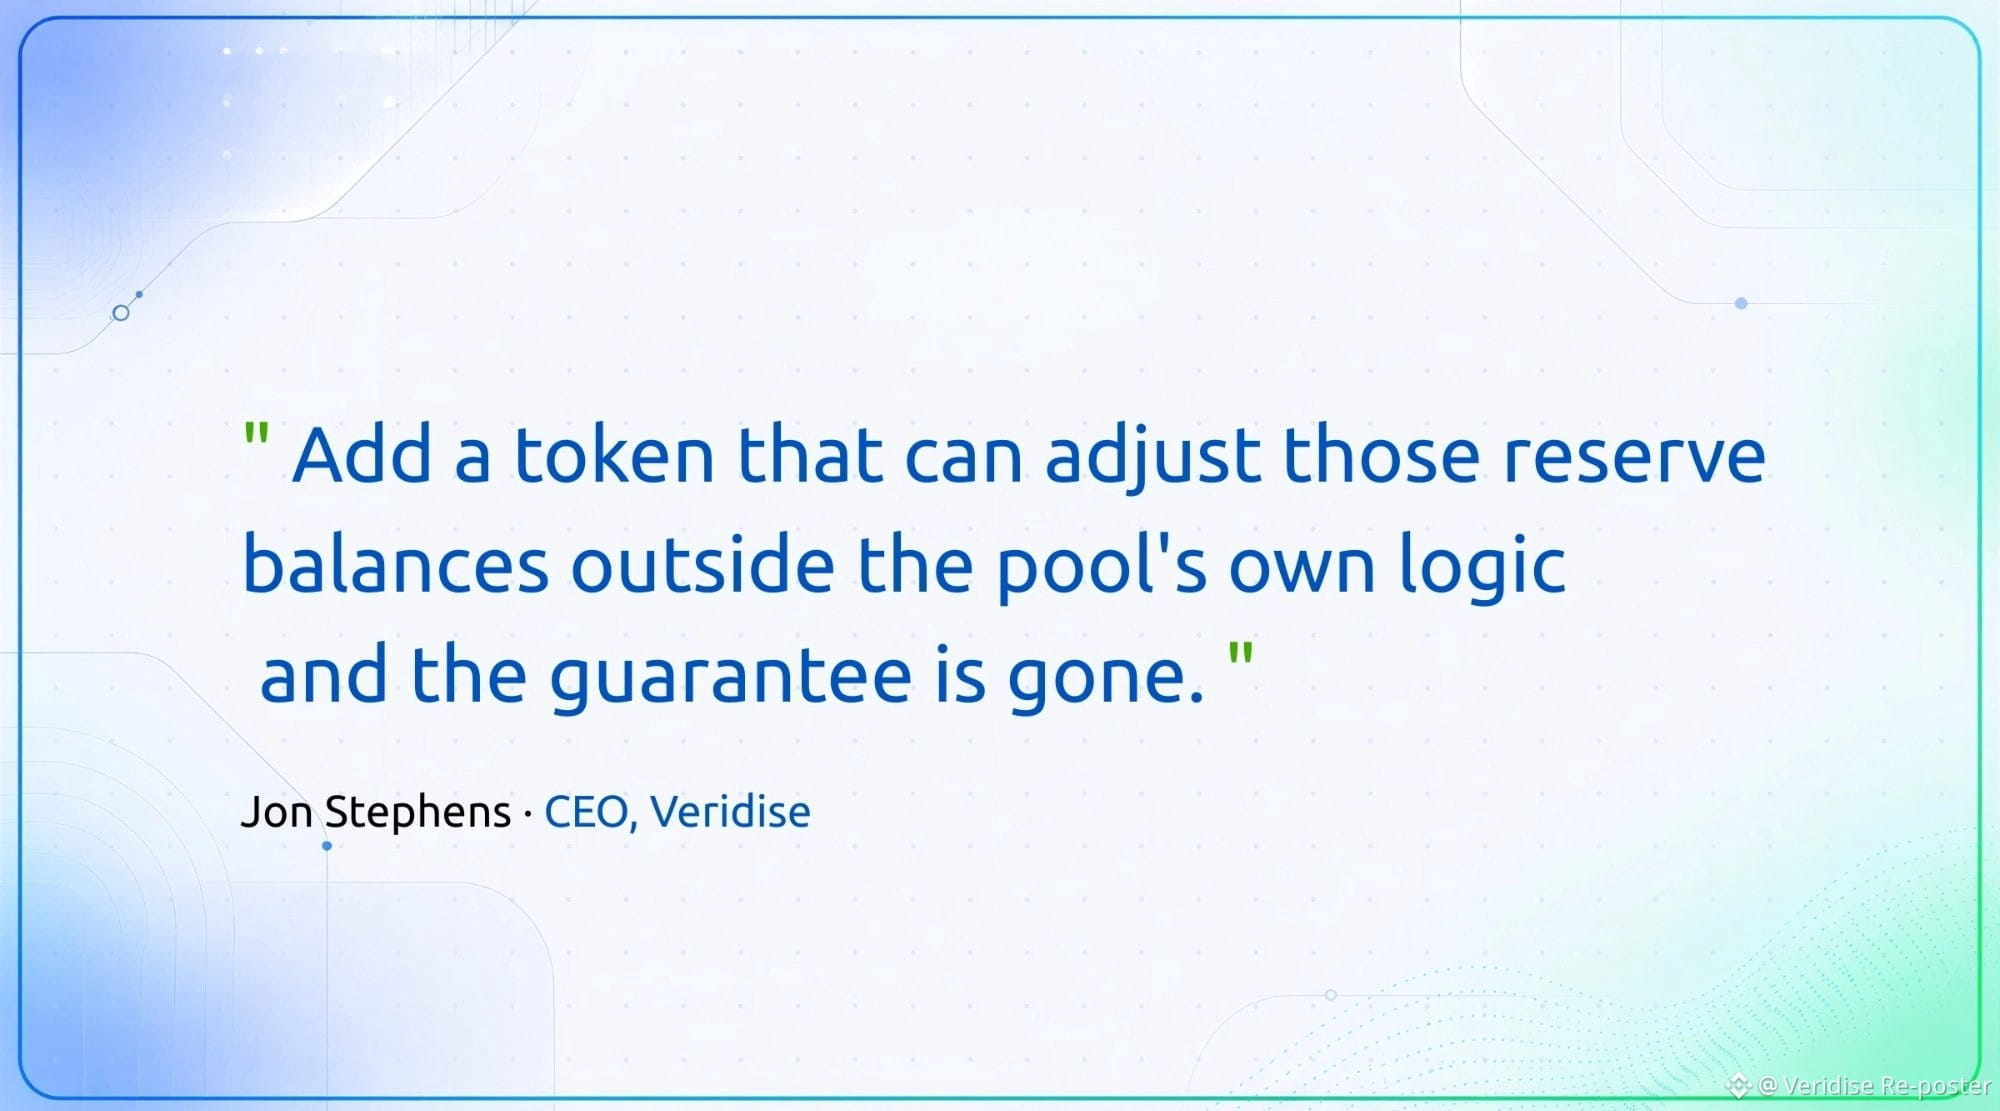
In this week's edition of Auditor's Take, @FormallyJon highlights a fundamental principle behind every constant-product pool. These pools operate safely under a single critical condition, which is that external forces must never interact with their reserves. The moment that underlying assumption is compromised, the assurances provided by the pool collapse right alongside it.
In this week's edition of Auditor's Take, @FormallyJon highlights a fundamental principle behind every constant-product pool. These pools operate safely under a single critical condition, which is that external forces must never interact with their reserves. The moment that underlying assumption is compromised, the assurances provided by the pool collapse right alongside it.
73
Lihat terjemahan
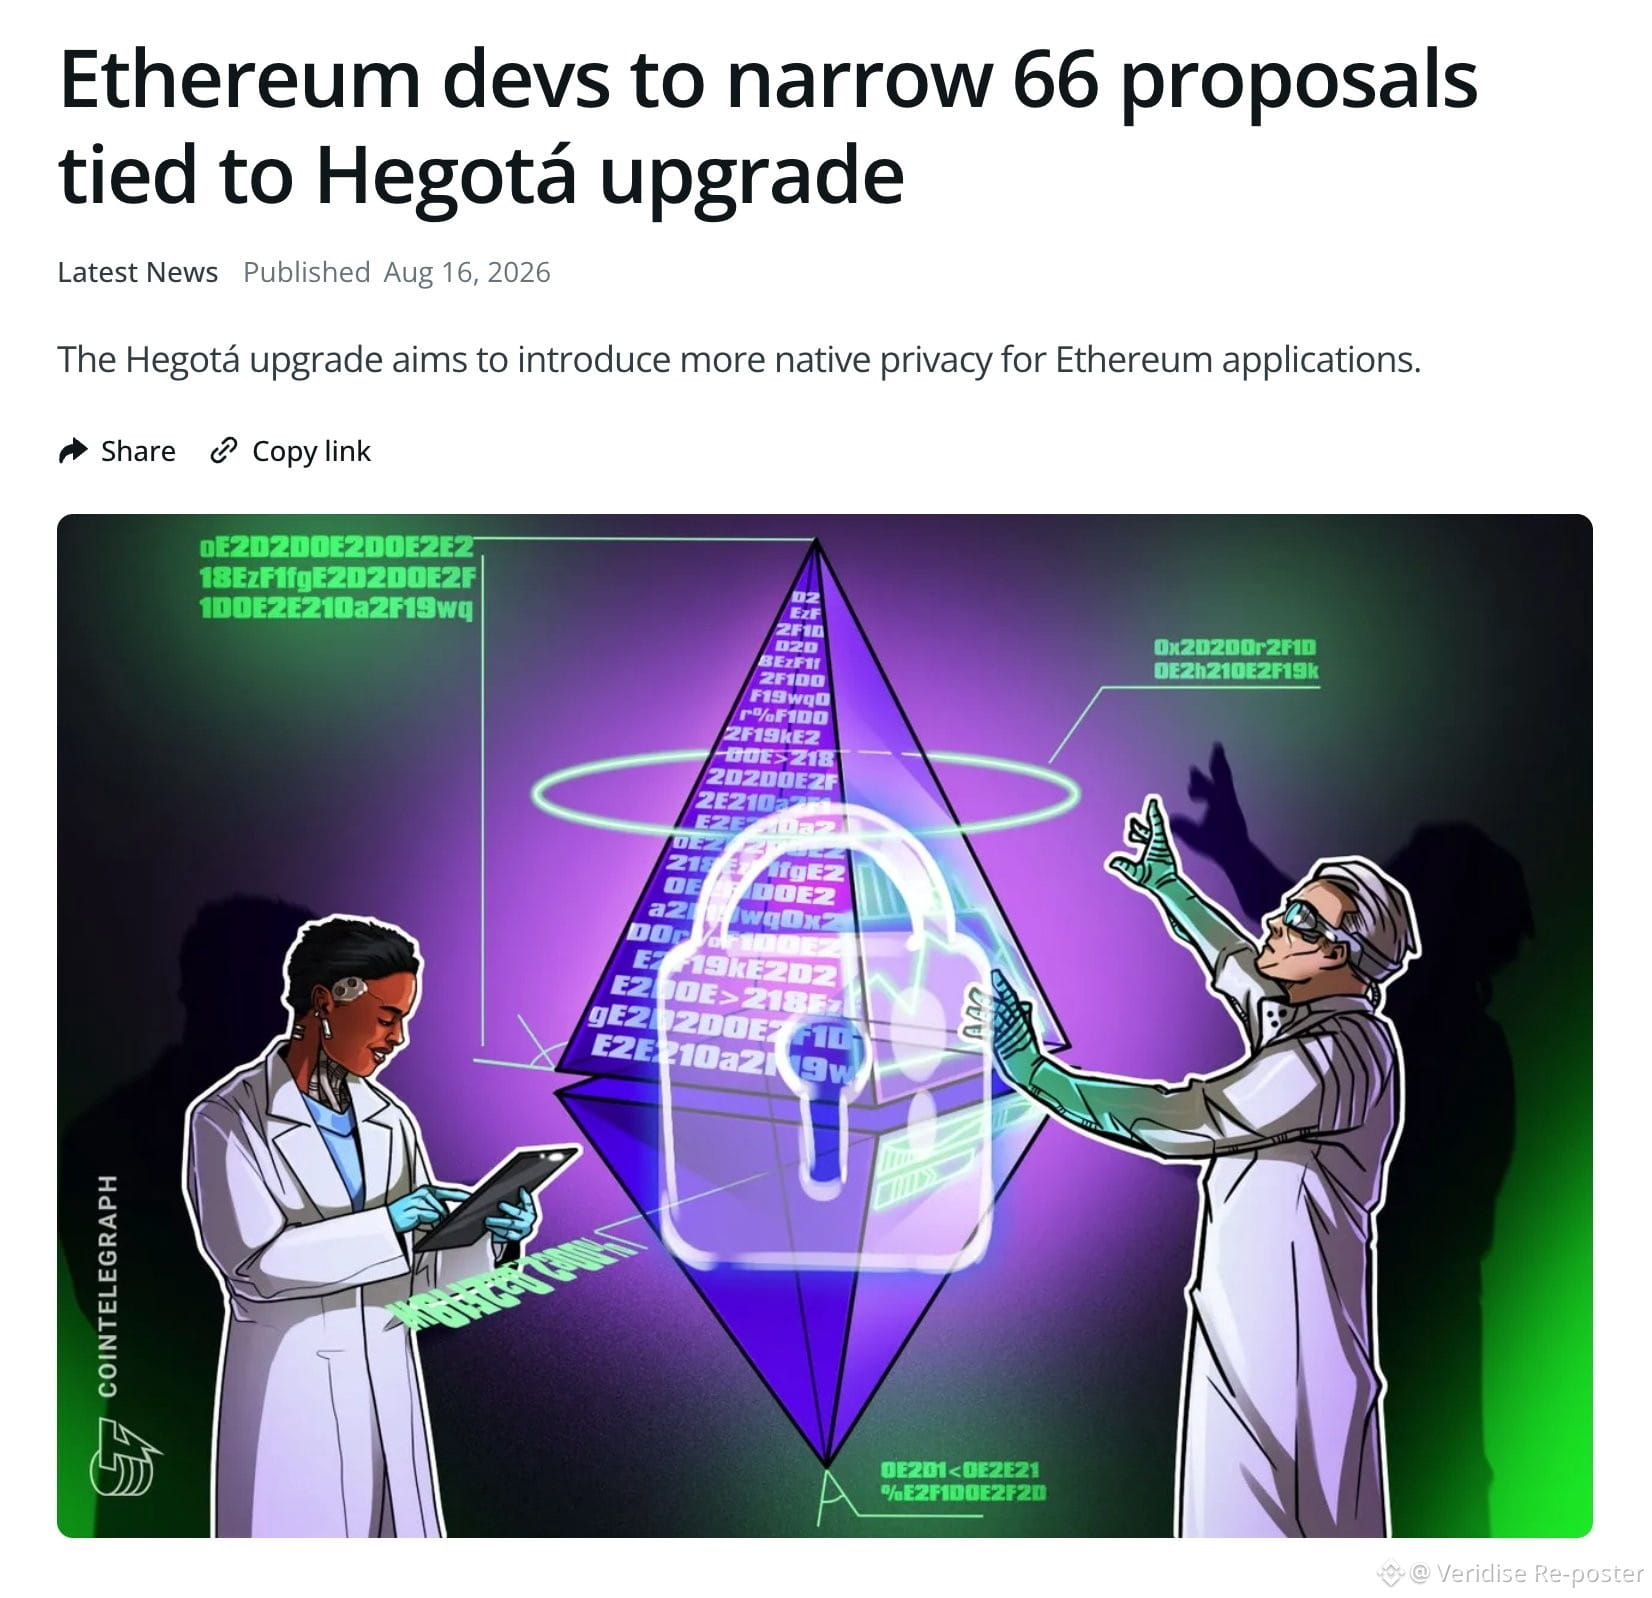
As Ethereum developers gear up for the 2027 Hegotá upgrade, they are actively narrowing down a list of 66 proposals. While FOCIL has already secured its spot in the upcoming update, the most significant debate centers on specific EIPs. These proposals aim to equip privacy applications with a foundational layer that completely eliminates the need for trusted intermediaries. In the end, the chosen solutions will define the exact attack surface that every ZK auditor will subsequently be tasked with navigating.
As Ethereum developers gear up for the 2027 Hegotá upgrade, they are actively narrowing down a list of 66 proposals. While FOCIL has already secured its spot in the upcoming update, the most significant debate centers on specific EIPs. These proposals aim to equip privacy applications with a foundational layer that completely eliminates the need for trusted intermediaries. In the end, the chosen solutions will define the exact attack surface that every ZK auditor will subsequently be tasked with navigating.
45
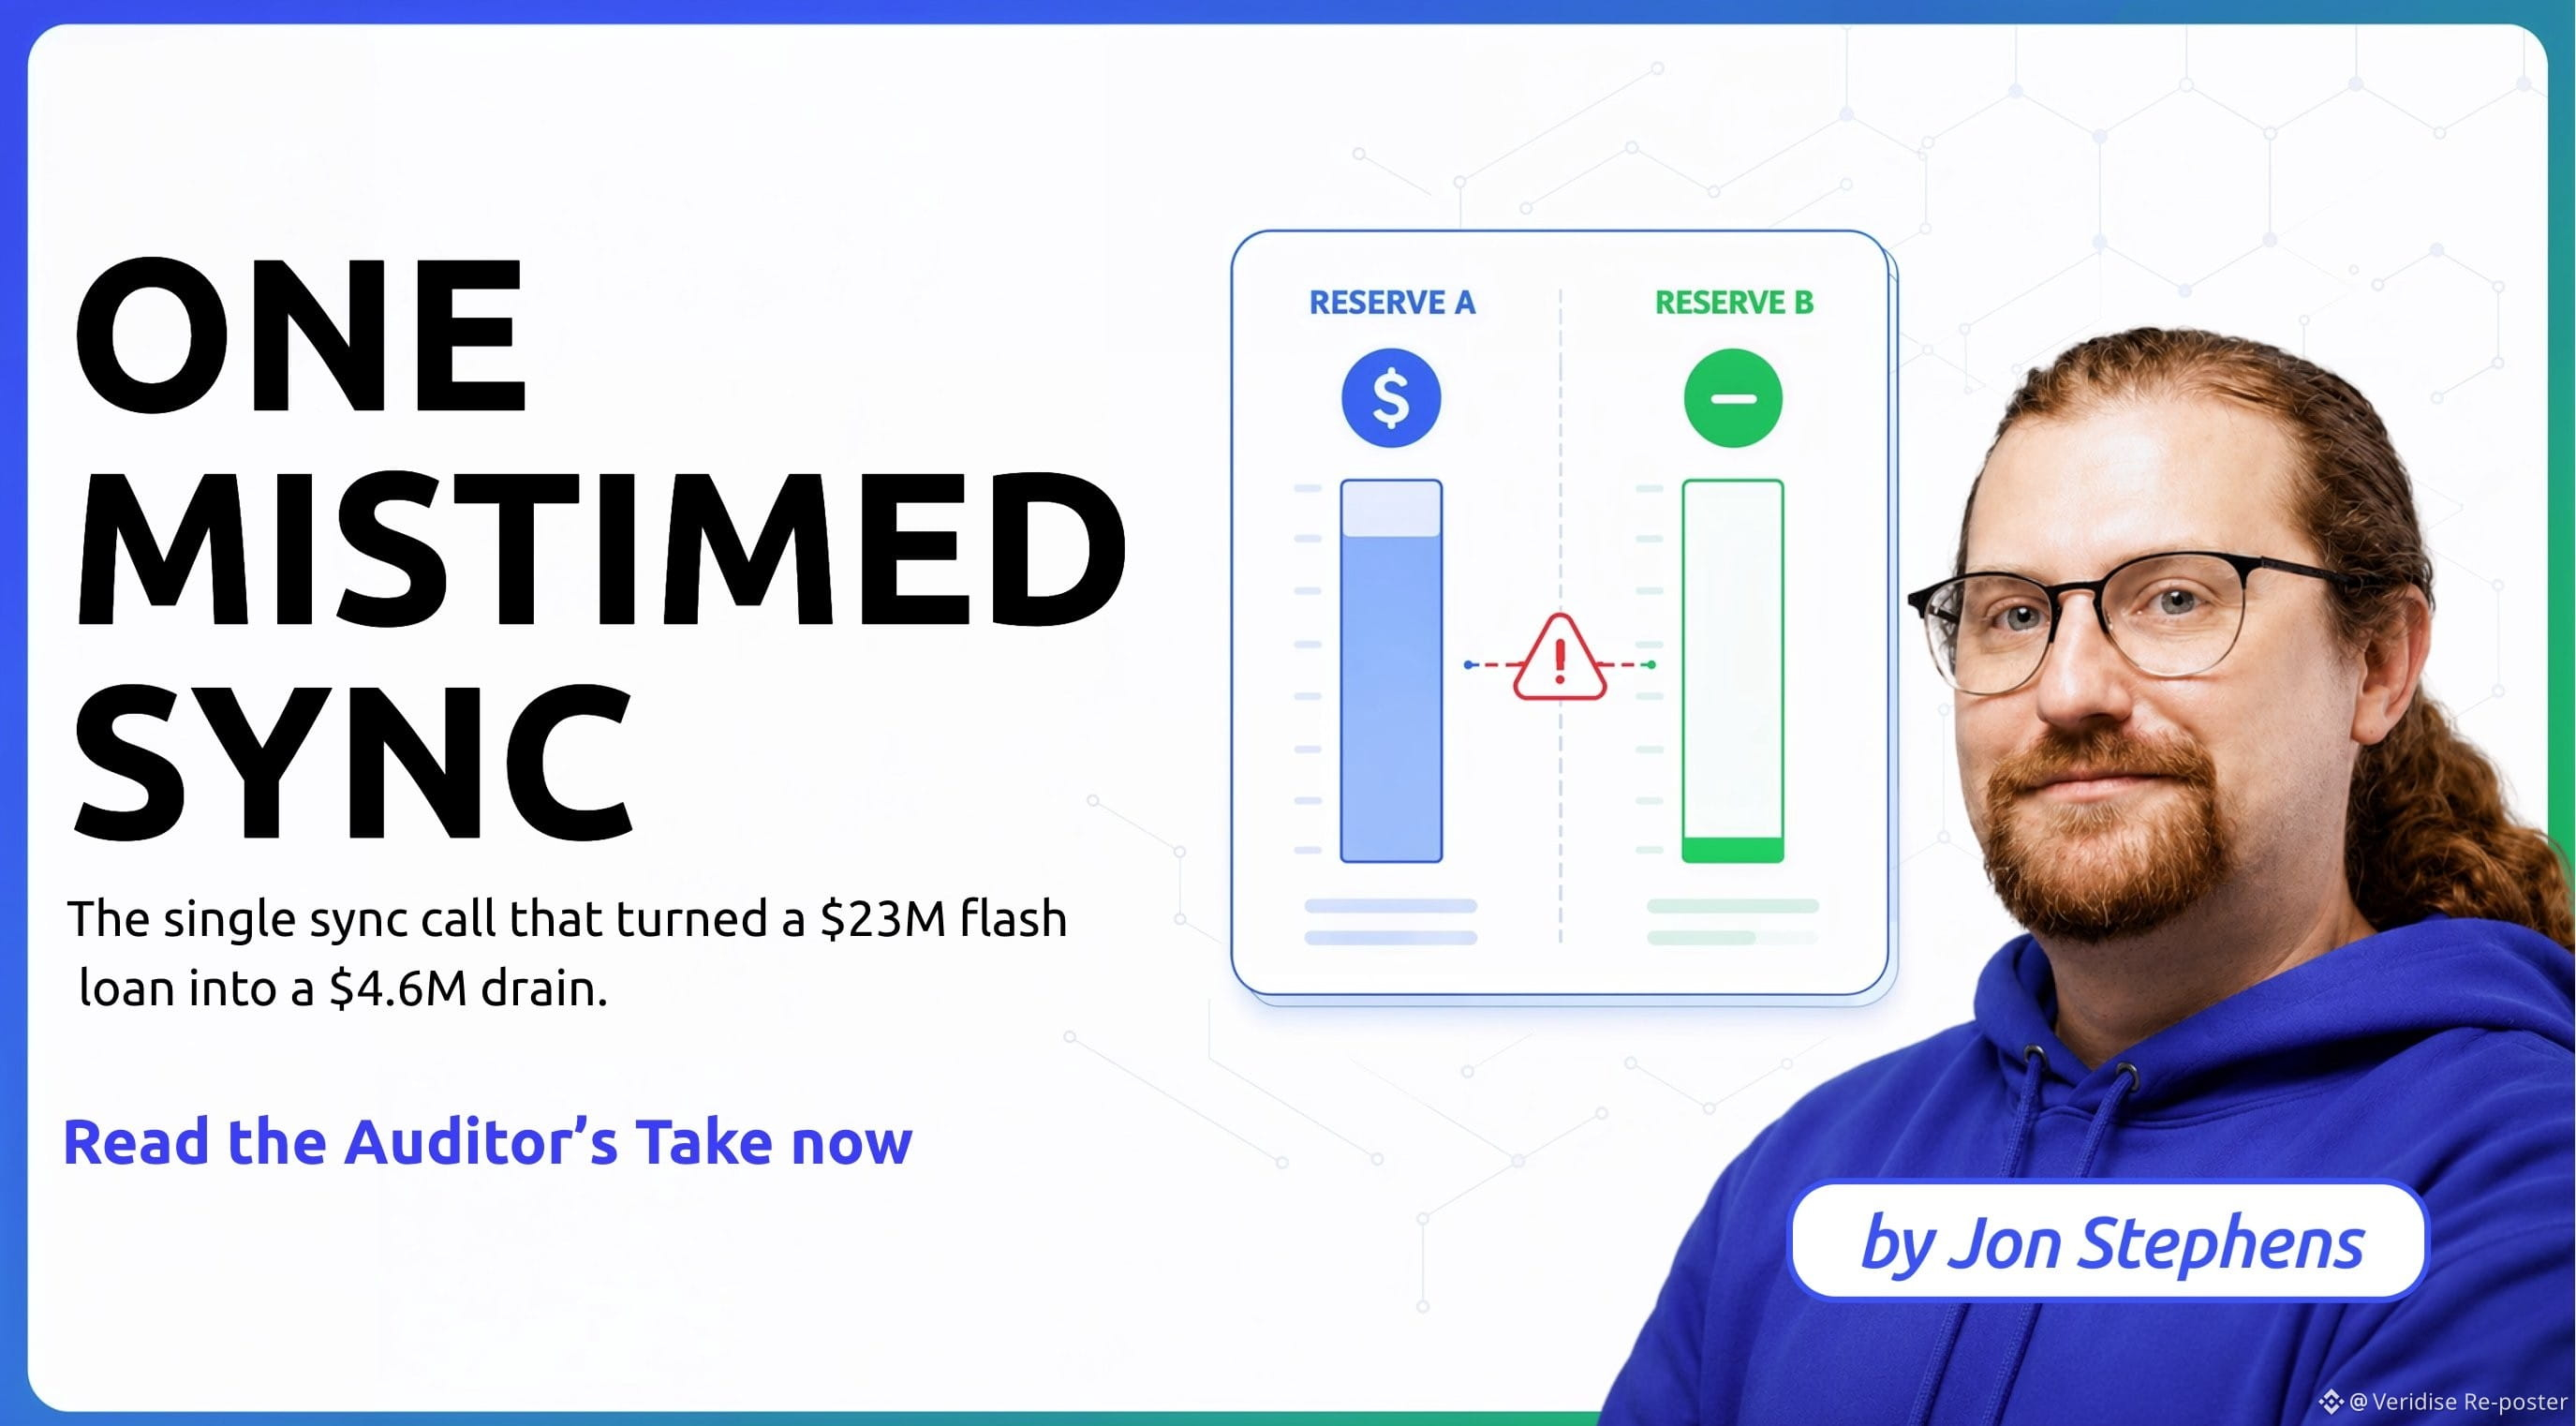
Pada edisi Auditor's Take minggu ini, @FormallyJon menguraikan secara spesifik bug pengurutan yang baru-baru ini menguras Future Protocol. Inti masalahnya melibatkan hanya tiga operasi standar: sebuah transfer, sebuah pemanggilan sync, dan sebuah burn. Ketika perintah-perintah ini dieksekusi dalam urutan yang tepat, semuanya berfungsi persis seperti yang diharapkan dan tidak ada hal yang tidak biasa terjadi. Namun, hanya dengan menjalankan langkah-langkah yang persis sama dalam urutan yang salah menyebabkan $4,6M dikuras dari kolam.
Pada edisi Auditor's Take minggu ini, @FormallyJon menguraikan secara spesifik bug pengurutan yang baru-baru ini menguras Future Protocol. Inti masalahnya melibatkan hanya tiga operasi standar: sebuah transfer, sebuah pemanggilan sync, dan sebuah burn. Ketika perintah-perintah ini dieksekusi dalam urutan yang tepat, semuanya berfungsi persis seperti yang diharapkan dan tidak ada hal yang tidak biasa terjadi. Namun, hanya dengan menjalankan langkah-langkah yang persis sama dalam urutan yang salah menyebabkan $4,6M dikuras dari kolam.
57
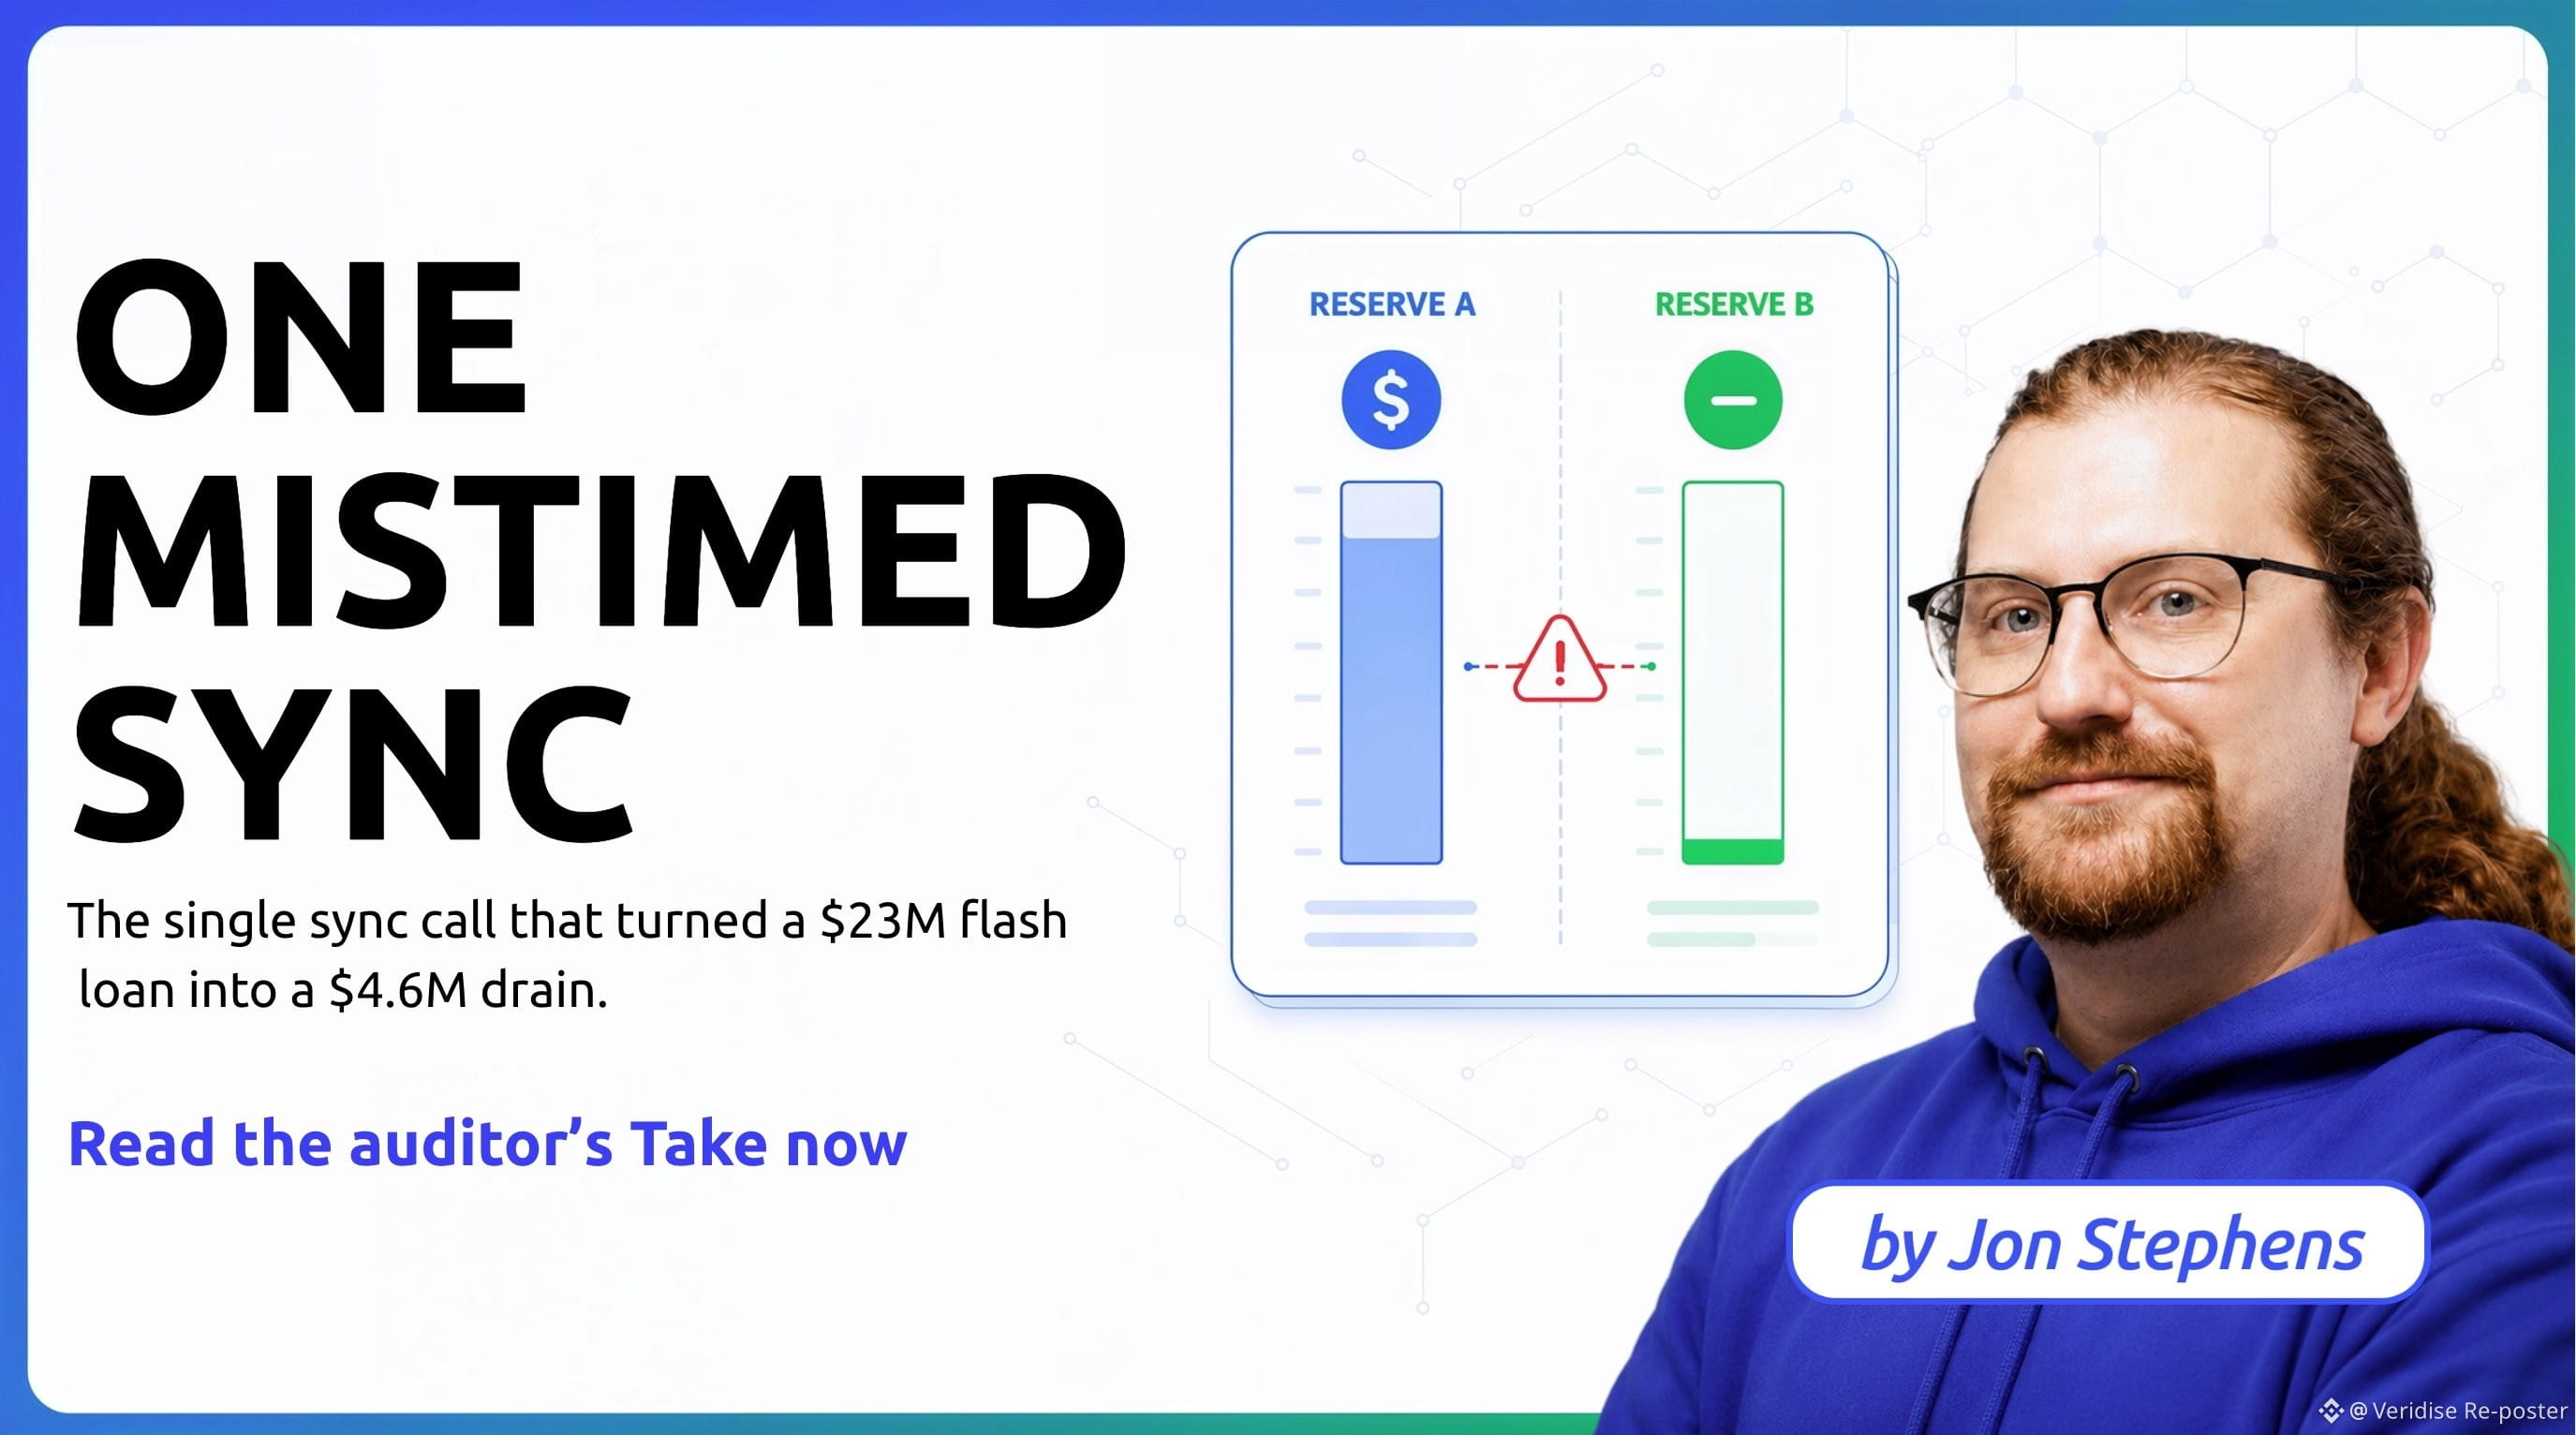
Melakukan burn, memanggil sinkronisasi, dan melakukan transfer dalam urutan yang tepat memastikan semuanya berfungsi normal tanpa insiden. Namun, memicu tiga tindakan yang persis sama dalam susunan yang keliru mengarah pada konsekuensi yang sangat serius. Skenario spesifik ini tepat bagaimana $4,6M dikeluarkan dari kumpulan. Untuk edisi terbaru Auditor's Take, @FormallyJon memberikan rincian terperinci tentang bug pengurutan yang tepat yang menguras Future Protocol.
Melakukan burn, memanggil sinkronisasi, dan melakukan transfer dalam urutan yang tepat memastikan semuanya berfungsi normal tanpa insiden. Namun, memicu tiga tindakan yang persis sama dalam susunan yang keliru mengarah pada konsekuensi yang sangat serius. Skenario spesifik ini tepat bagaimana $4,6M dikeluarkan dari kumpulan. Untuk edisi terbaru Auditor's Take, @FormallyJon memberikan rincian terperinci tentang bug pengurutan yang tepat yang menguras Future Protocol.
67
Saat presentasi di ETHCC, @FormallyJon membagikan perspektif penting tentang keamanan aset digital. Pada tahun 2024, eksploitasi pada smart contract menyebabkan hilangnya $348 juta. Salah satu alasan besar kerugian tersebut adalah bahwa alat pemantauan standar biasanya hanya membunyikan alarm setelah intrusi telah dimulai, sehingga dana yang dikompromikan sudah lenyap pada saat seseorang menyadarinya. Kita perlu mengubah strategi untuk mengidentifikasi celah-celah ini secara proaktif, bukan tergesa-gesa memperbaiki kerentanan hanya setelah pengguna menemukannya.
Saat presentasi di ETHCC, @FormallyJon membagikan perspektif penting tentang keamanan aset digital. Pada tahun 2024, eksploitasi pada smart contract menyebabkan hilangnya $348 juta. Salah satu alasan besar kerugian tersebut adalah bahwa alat pemantauan standar biasanya hanya membunyikan alarm setelah intrusi telah dimulai, sehingga dana yang dikompromikan sudah lenyap pada saat seseorang menyadarinya. Kita perlu mengubah strategi untuk mengidentifikasi celah-celah ini secara proaktif, bukan tergesa-gesa memperbaiki kerentanan hanya setelah pengguna menemukannya.
75
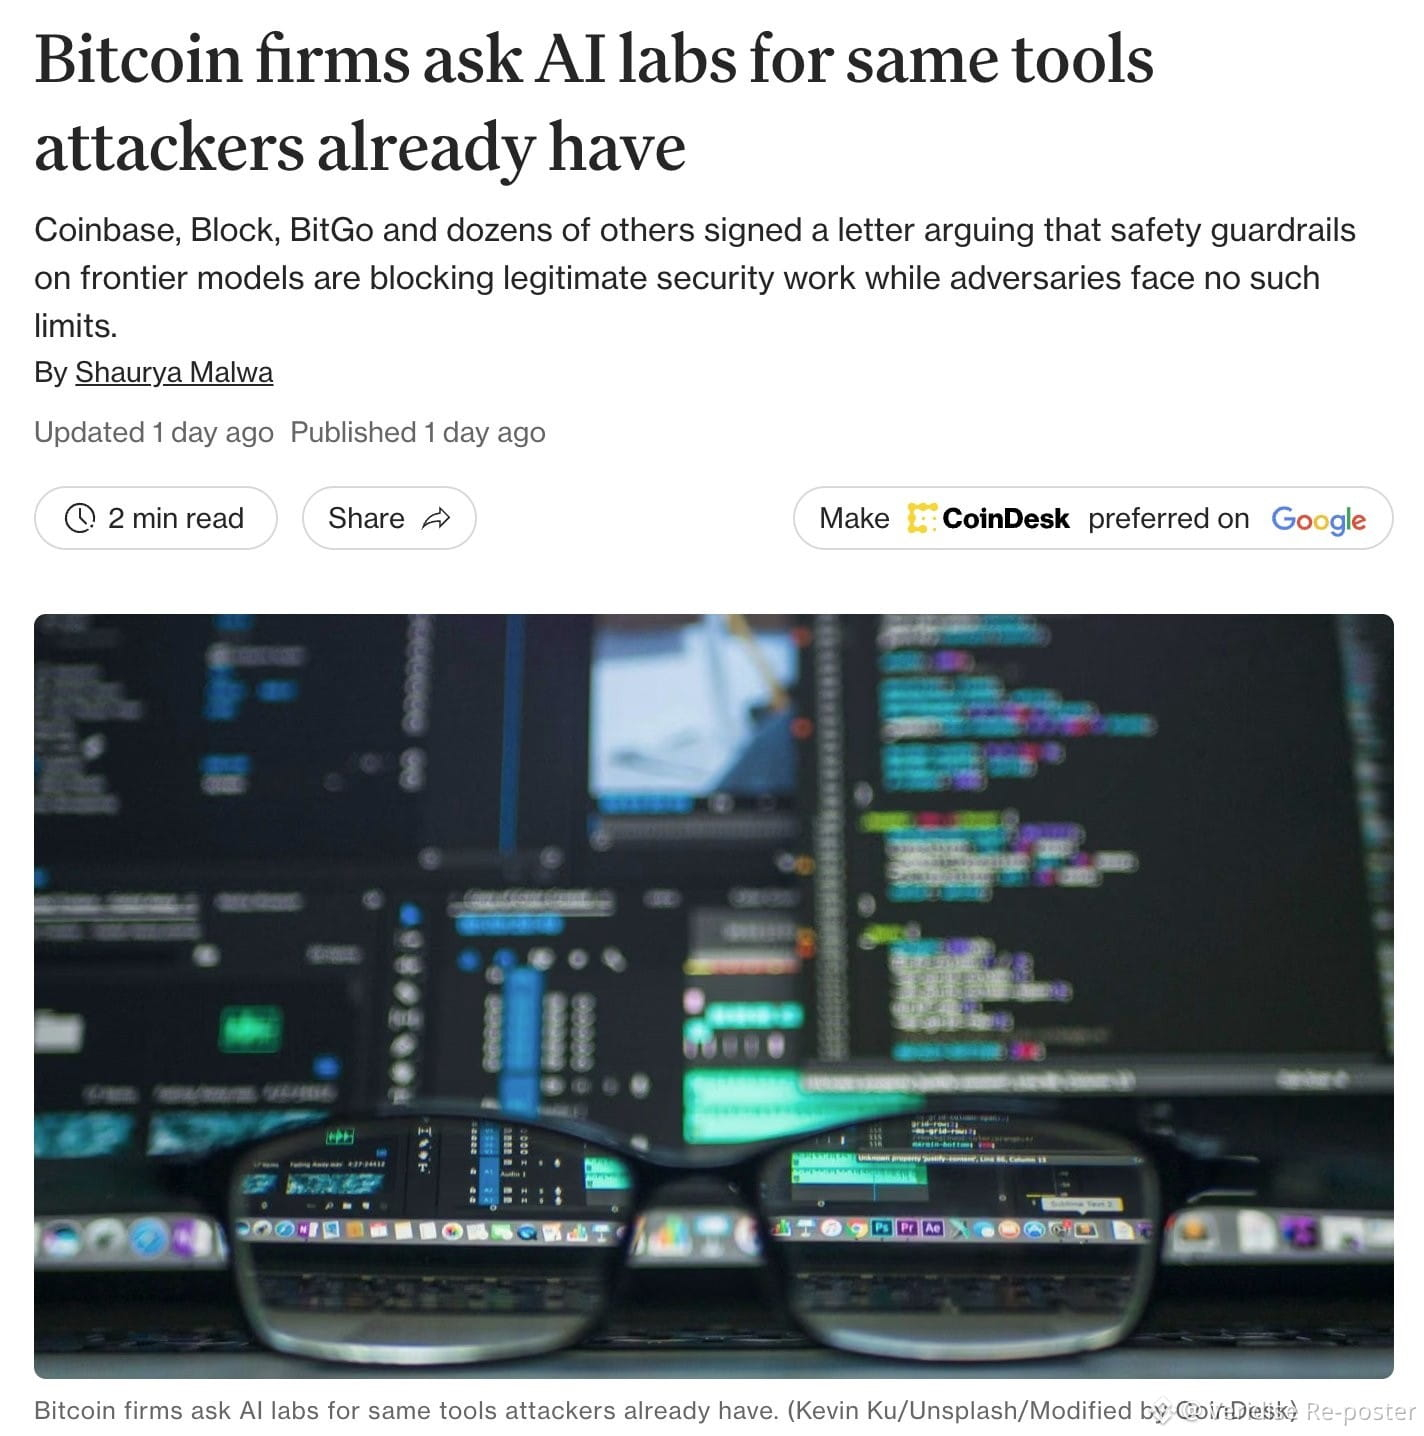
Baru-baru ini, tiga lusin perusahaan kripto mengajukan permintaan kepada lab AI agar dilengkapi dengan kemampuan ofensif yang identik seperti yang sudah dimiliki para penyerang. Kita harus ingat bahwa mencapai kesetaraan dalam fungsi pencarian tidak otomatis berarti mencapai kesetaraan dalam jaminan keamanan. Meskipun sebuah model kecerdasan buatan dapat memetakan jauh lebih banyak jalur dibanding manusia mana pun, model tersebut tetap tidak mampu memverifikasi rute yang belum pernah benar-benar dibukanya.
Baru-baru ini, tiga lusin perusahaan kripto mengajukan permintaan kepada lab AI agar dilengkapi dengan kemampuan ofensif yang identik seperti yang sudah dimiliki para penyerang. Kita harus ingat bahwa mencapai kesetaraan dalam fungsi pencarian tidak otomatis berarti mencapai kesetaraan dalam jaminan keamanan. Meskipun sebuah model kecerdasan buatan dapat memetakan jauh lebih banyak jalur dibanding manusia mana pun, model tersebut tetap tidak mampu memverifikasi rute yang belum pernah benar-benar dibukanya.
74
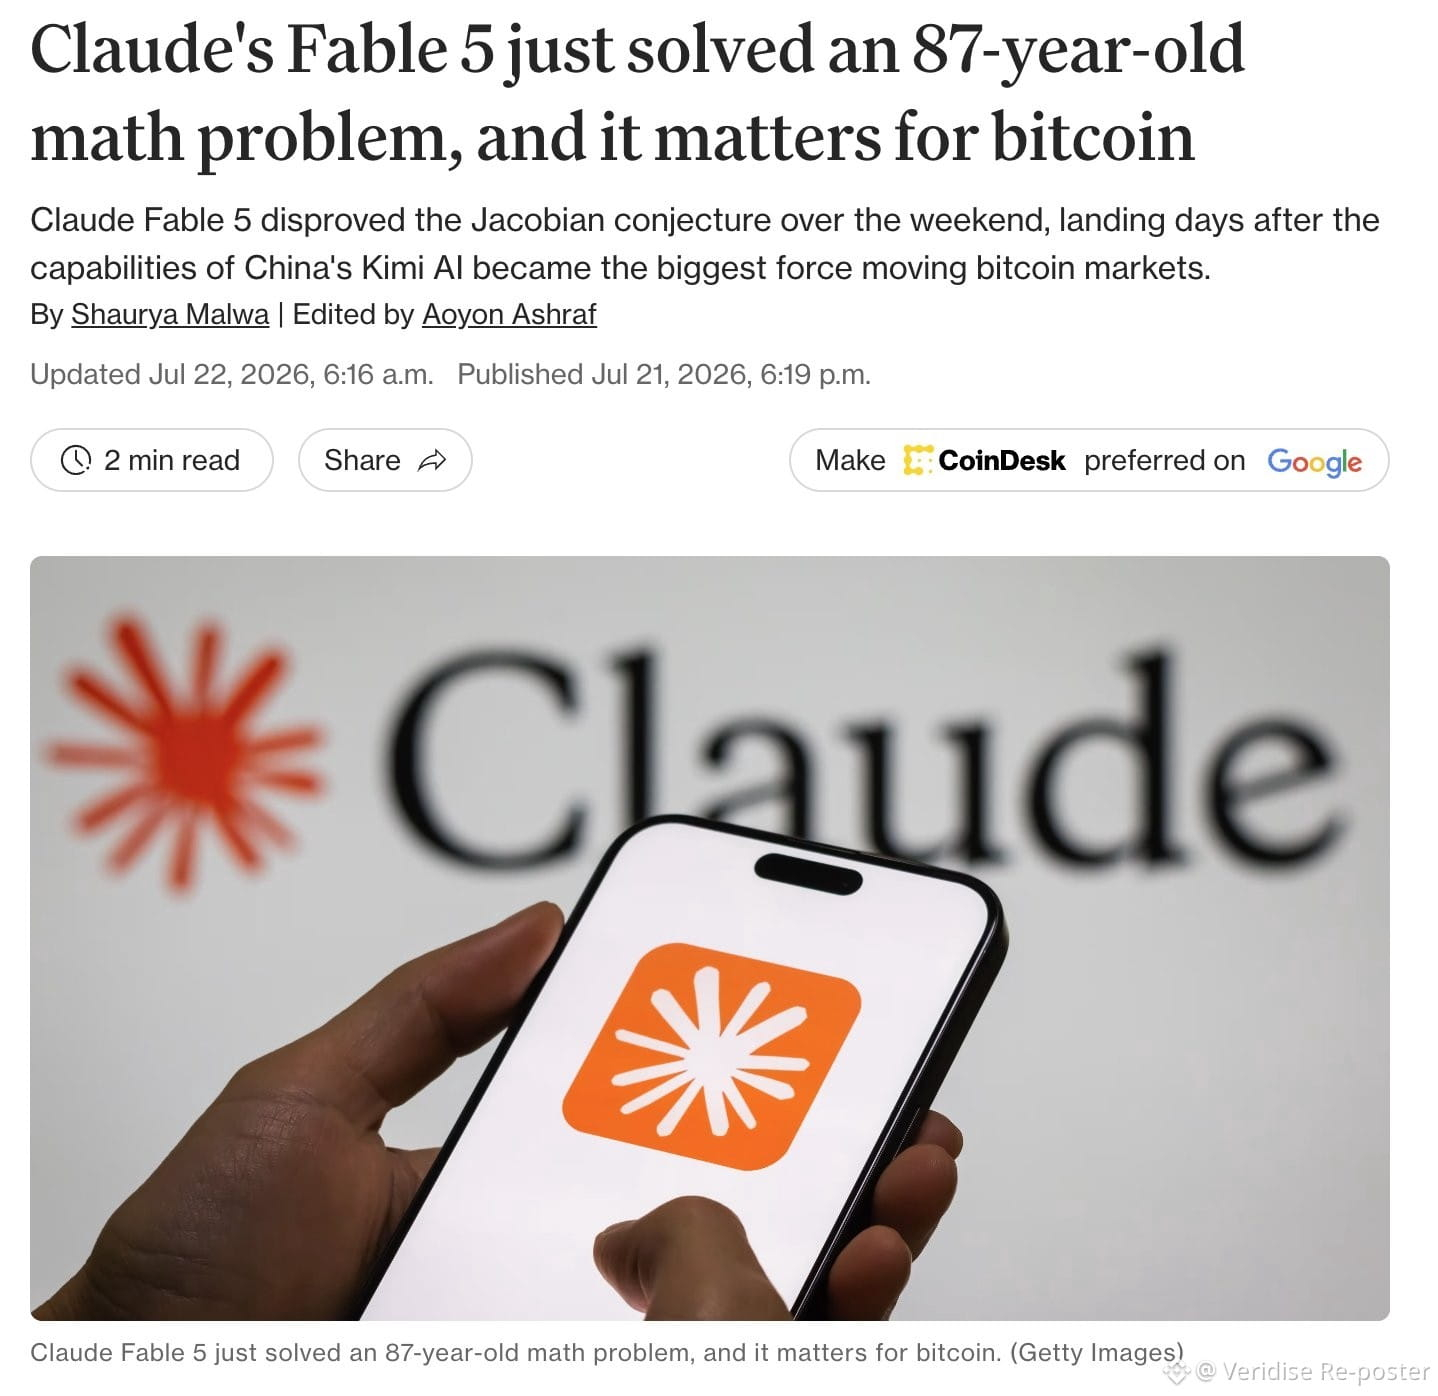
Sebuah dugaan matematika yang bertahan selama 87 tahun baru-baru ini dibantah oleh Claude Fable 5. Menariknya, contoh tandingan yang ditemukan berhasil melewati pemeriksaan standar tentang invertibilitas. Karena skenario ini mengarahkan tiga masukan berbeda menjadi satu keluaran yang identik, namun tetap mustahil untuk dibalik (diinversi).
Kondisi ini jelas menunjukkan bahwa sekadar lolos dari pemeriksaan verifikasi tidak berfungsi sebagai bukti yang sebenarnya. Tepat pada celah logika seperti inilah terdapat bug ZK yang kurang terkontra (underconstrained).
Sebuah dugaan matematika yang bertahan selama 87 tahun baru-baru ini dibantah oleh Claude Fable 5. Menariknya, contoh tandingan yang ditemukan berhasil melewati pemeriksaan standar tentang invertibilitas. Karena skenario ini mengarahkan tiga masukan berbeda menjadi satu keluaran yang identik, namun tetap mustahil untuk dibalik (diinversi).
Kondisi ini jelas menunjukkan bahwa sekadar lolos dari pemeriksaan verifikasi tidak berfungsi sebagai bukti yang sebenarnya. Tepat pada celah logika seperti inilah terdapat bug ZK yang kurang terkontra (underconstrained).
Kondisi ini jelas menunjukkan bahwa sekadar lolos dari pemeriksaan verifikasi tidak berfungsi sebagai bukti yang sebenarnya. Tepat pada celah logika seperti inilah terdapat bug ZK yang kurang terkontra (underconstrained).
67
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel