


Bagi siapa pun yang memiliki kepemilikan bitcoin dalam jumlah besar, struktur penyimpanan yang mencakup satu titik kegagalan harus dianggap tidak dapat diterima. Jika sebuah dompet memiliki satu komponen yang—jika hilang atau dicuri—dapat menyebabkan hilangnya dana secara permanen, maka hal tersebut terlalu berbahaya untuk dipertimbangkan. Tak seorang pun ingin kekayaannya tetap tertatih-tatih di ambang bencana.
Pemegang bitcoin individu memiliki banyak alat yang dapat membantu mengurangi risiko kehilangan atau pencurian. Pada artikel sebelumnya, kami membahas beberapa alat ini, menyoroti modifikasi yang biasa diterapkan pada dompet singlesig. Namun, kami juga menjelaskan mengapa pendekatan ini gagal menghilangkan seluruh titik kegagalan.
Untuk bisnis, pemerintah, atau institusi lain yang ingin mengamankan perbendaharaan bitcoin, menghilangkan satu titik kegagalan bukan hanya hal yang bagus untuk dimiliki, tetapi juga sebuah prasyarat. Satu-satunya model kustodian yang layak dipertimbangkan untuk entitas-entitas ini adalah model yang mencakup persyaratan ambang batas untuk mengakses dana. Persyaratan ambang batas menjelaskan struktur yang melibatkan beberapa komponen yang diamankan secara terpisah, yang mana subset dari komponen tersebut diperlukan untuk menyetujui penarikan apa pun. Ini adalah satu-satunya cara untuk mencapai keamanan tingkat institusional, dengan menghilangkan satu titik kegagalan sepenuhnya.
Dalam artikel ini, kami akan membahas cara menerapkan keamanan ambang batas menggunakan tiga metode berbeda: skrip multisig, pembagian rahasia Shamir (SSS), dan komputasi multi-pihak (MPC). Kami juga akan mendalami trade-off yang terkait dengan masing-masing pendekatan, dan bagaimana institusi dapat memilih pengaturan terbaik untuk memenuhi kebutuhan mereka.
Apa itu multisig?
Jika Anda tidak yakin apa itu skrip multisig, kami sarankan untuk membaca artikel kami sebelumnya yang didedikasikan untuk menjelaskan cara kerja dompet multisig dan kegunaannya. Sebagai tinjauan singkat, dompet multisignature melibatkan beberapa kunci pribadi, dan dapat dikonfigurasi sehingga nomor tertentu (ambang batas) dari kunci pribadi tersebut diperlukan untuk menandatangani transaksi apa pun. Tanda tangan dapat dibuat pada waktu dan lokasi berbeda, sehingga setiap kunci tetap terpisah secara fisik. Setelah jumlah ambang batas tanda tangan dihasilkan, tanda tangan tersebut dapat digabungkan menjadi satu transaksi bitcoin yang mampu menghabiskan dana.
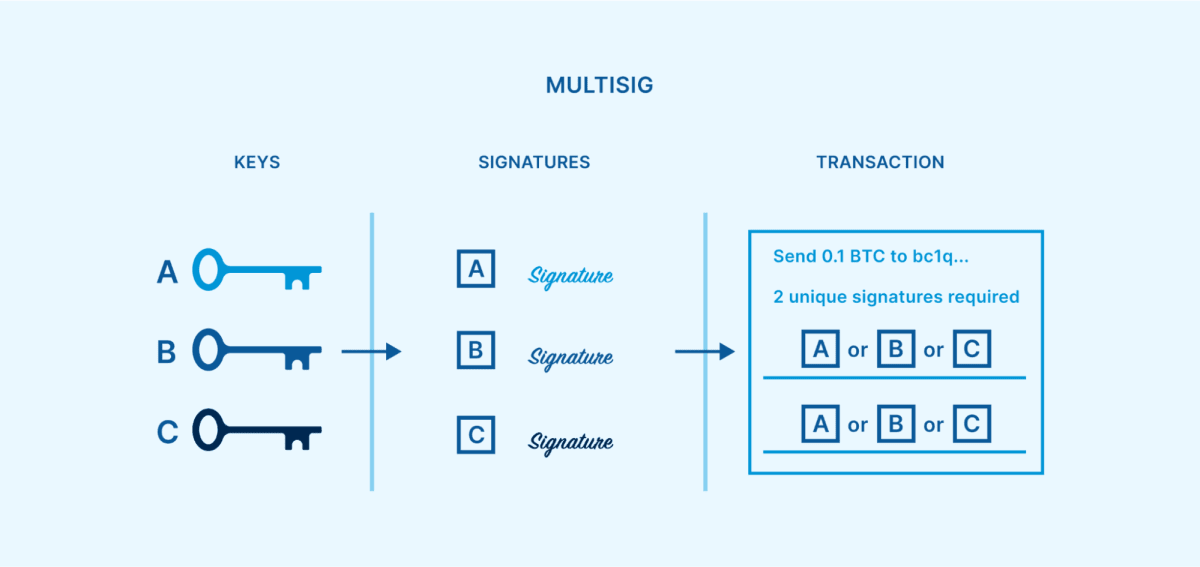 Kuorum multisig skrip 2-dari-3, yang memerlukan ambang dua tanda tangan unik dari dua kunci untuk penarikan.
Cara yang relatif sederhana untuk menciptakan persyaratan ambang batas ini sangat efektif dalam menghilangkan semua titik kegagalan. Selama ambang pembelanjaan lebih besar dari satu tetapi kurang dari jumlah total kunci, maka setiap kunci dapat hilang, dicuri, atau dihancurkan tanpa membuat bitcoin menjadi tidak dapat dipulihkan. Kunci yang tersisa dapat menandatangani transaksi pemulihan yang memindahkan dana ke pengaturan multisig baru.
Satoshi Nakamoto meletakkan dasar untuk multisig ketika bitcoin pertama kali dirilis, mengantisipasi bahwa ini bisa menjadi mekanisme populer untuk mengamankan dana. Namun, baru pada softfork P2SH pada tahun 2012 multisig mulai menjadi alat yang banyak digunakan. Multisig telah membuktikan dirinya sebagai model keamanan yang telah teruji selama lebih dari satu dekade, di beberapa jenis alamat berbeda.
Apa rahasia yang dibagikan Shamir?
Pembagian rahasia Shamir (SSS) adalah algoritma pembagian rahasia yang dikembangkan oleh kriptografer terkenal Adi Shamir pada tahun 1979. Ini dapat digunakan sebagai cara lain untuk memperkenalkan persyaratan ambang batas untuk melindungi bitcoin. SSS memungkinkan pengguna untuk membagi kunci menjadi beberapa “bagian” yang didistribusikan, dengan hanya ambang batas tertentu yang diperlukan untuk memasang kembali kunci tersebut. Ini dapat digunakan untuk mendesain kuorum seperti 2-of-3 atau 3-of-5, mirip dengan multisig.
 Susunan SSS 2-dari-3, di mana dua bagian mana pun, yang diwakili oleh bentuk berwarna, dapat memasang kembali kunci ke dompet singlesig. Kuncinya dapat menghasilkan satu tanda tangan yang diperlukan untuk menarik dana.
Namun, pendekatan ini masih menghasilkan satu titik kegagalan pada kejadian tertentu selama siklus hidupnya. Salah satu contohnya adalah ketika kunci awalnya dipecah menjadi bagian SSS. Operasi ini biasanya dilakukan pada satu perangkat pada satu waktu dan tempat. Jika penyerang membobol perangkat tersebut, proses pembuatan kunci, atau proses pembuatan berbagi, mereka telah mengkompromikan kunci tersebut. Contoh lainnya adalah kapan pun pengguna perlu memasang kembali kunci untuk menandatangani transaksi. Sejumlah ambang batas pembagian harus disatukan, sekali lagi pada satu perangkat pada satu waktu dan tempat, yang dapat dieksploitasi oleh penyerang.
Metode penerapan teknologi SSS yang cukup sederhana dan banyak digunakan untuk penyimpanan mata uang kripto adalah melalui cadangan Shamir, yang dikembangkan oleh Satoshi Labs pada tahun 2017. Cadangan ini dapat ditemukan sebagai opsi pada model dompet perangkat keras Trezor tertentu.
Apa itu MPC?
MPC, atau komputasi multi-pihak, adalah subbidang kriptografi yang dimulai pada tahun 1970-an. Tujuan MPC adalah untuk memungkinkan beberapa peserta melakukan penghitungan bersama-sama, sementara kontribusi masing-masing peserta terhadap penghitungan tidak diungkapkan kepada anggota kelompok lainnya dan oleh karena itu dapat tetap bersifat pribadi. Hal ini memungkinkan banyak pihak untuk berkolaborasi dalam berbagai konteks tanpa perlu saling percaya.
Ketika diterapkan pada penyimpanan bitcoin, MPC melibatkan “saham” yang didistribusikan, mirip dengan SSS. Namun, tidak seperti SSS, bagian tersebut tidak dipisahkan dari kunci privat atau digunakan untuk membangun kembali kunci privat. Sebaliknya, banyak pihak menghitung satu tanda tangan langsung dari ambang batas saham mereka.
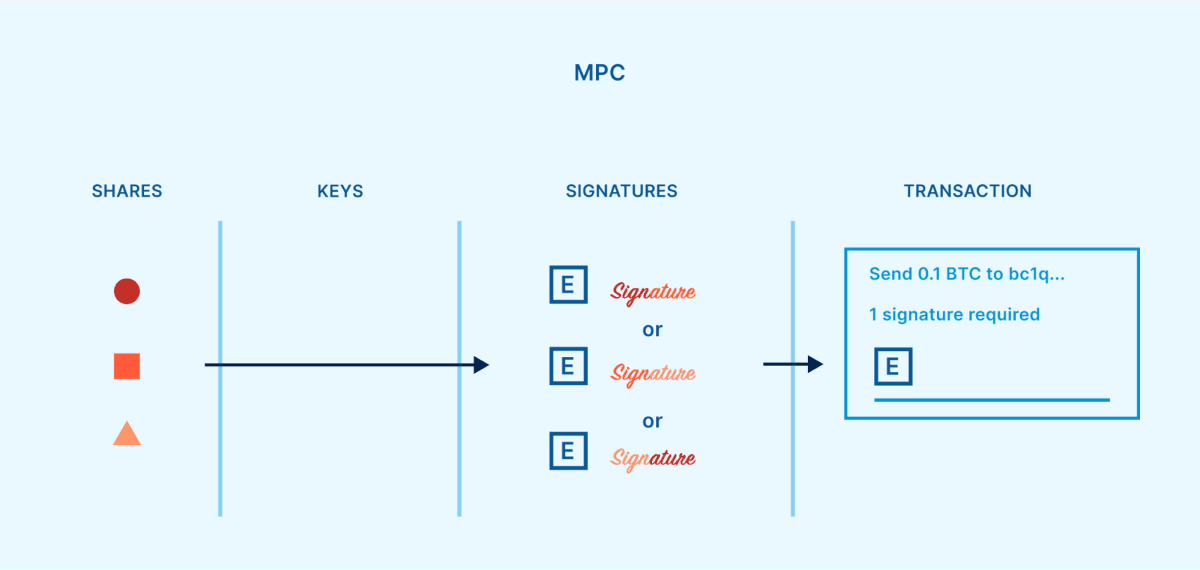 Susunan MPC 2-dari-3, di mana dua bagian mana pun, diwakili oleh bentuk berwarna, dapat menghasilkan tanda tangan secara langsung tanpa menyusun kunci terlebih dahulu.
Berbeda dengan SSS, MPC tidak memerlukan satu titik kegagalan pun. Saham MPC dapat dihasilkan secara terpisah satu sama lain, dan tidak perlu digabungkan untuk mengoperasikan dompet. Informasi yang dihasilkan dari suatu share dapat dikomunikasikan kepada peserta lain, tanpa share itu sendiri diungkapkan.
Karena bitcoin dan mata uang kripto lainnya pada dasarnya menggunakan sistem tanda tangan berdasarkan ECDSA (Elliptic Curve Digital Signature Algorithm), MPC harus disesuaikan untuk konteks ini. Protokol ambang batas praktis pertama untuk ECDSA diterbitkan pada tahun 2018. [GG18, LNR18]
Apa trade-off antara model ambang batas?
Dengan tiga model keamanan ambang batas yang berbeda untuk dipilih, langkah selanjutnya adalah memahami kekuatan dan kelemahan masing-masing opsi.
Pengorbanan dengan multisig
Skrip multisig adalah cara standar untuk mencapai ambang batas keamanan, asli dari protokol bitcoin. Strukturnya dianggap relatif sederhana dan kokoh. Hambatan untuk masuk juga kecil—jika pengguna bitcoin mengetahui cara mengoperasikan dompet singlesig, mempelajari cara mengatur dan menggunakan dompet multisig bukanlah sebuah lompatan besar.
Ketika dompet multisig diinisialisasi, alamat yang dihasilkan untuk menerima bitcoin ke dalam dompet memiliki persyaratan ambang batas yang ada di dalamnya. Setelah alamat multisig didanai, bitcoin dilindungi oleh kontrak abadi yang pada dasarnya telah ditulis ke dalam blockchain itu sendiri. Satu-satunya cara untuk mengubah kontrak (seperti mengubah kebijakan kontrol akses, menyesuaikan kunci mana yang melindungi bitcoin) adalah dengan memindahkan bitcoin ke alamat baru yang dibuat dengan kontrak berbeda. Bagi banyak pihak yang berkolaborasi untuk mengamankan bitcoin, mekanisme kontrak di tingkat dasar yang tidak dapat diubah ini dapat memberikan tingkat kepastian tertinggi bahwa uang tersebut diamankan sesuai dengan keinginan semua pihak. Jika ada sesuatu yang diubah secara mendasar, hal itu akan menjadi jelas bagi semua orang dengan terjadinya transaksi publik, dan kunci untuk menyetujui perubahan tersebut akan diketahui. Inilah sebabnya mengapa penyedia hak asuh kolaboratif seperti Unchained mengandalkan skrip multisig untuk produk kami.
Namun, menerapkan kontrak secara publik di blockchain memiliki konsekuensinya. Karena bitcoin dikeluarkan dari alamat multisig, kebijakan kontrol akses untuk alamat tersebut harus dipublikasikan secara permanen di blockchain. Pengamat kemudian dapat melihat detail kuorum multisig yang digunakan. Meskipun sisa dana dapat dengan mudah dipindahkan ke alamat baru di masa mendatang, fakta bahwa pengaturan keamanan di masa lalu terungkap bukanlah hal yang ideal. Selain itu, kebutuhan untuk memindahkan bitcoin dari satu alamat ke alamat lain untuk menyesuaikan kebijakan kontrol akses berarti bahwa biaya transaksi selalu terlibat dalam proses tersebut (dan semakin besar kuorumnya, semakin mahal biayanya).
Untuk entitas yang menghargai penyimpanan altcoin, seperti pertukaran mata uang kripto, skrip multisig dapat menimbulkan lebih banyak tantangan dibandingkan dua metode keamanan ambang batas lainnya. Hal ini karena kuorum ambang batas multisig diberlakukan pada tingkat blockchain, dan mata uang kripto yang berbeda menggunakan blockchain yang berbeda. Banyak mata uang kripto bahkan tidak mendukung implementasi multisig yang asli dan kuat sama sekali. Sementara itu, SSS dan MPC menerapkan kuorum ambang batas pada tingkat kunci, dan terlihat seperti transaksi tunggal yang bersifat publik. Karena hampir semua mata uang kripto mendukung standar serupa untuk penyimpanan singlesig (kunci yang sama dapat digunakan di sebagian besar mata uang kripto), hal ini memungkinkan SSS dan MPC menjadi lebih kompatibel lintas rantai.
Pengorbanan dengan pembagian rahasia Shamir
SSS menawarkan cara lain untuk merancang persyaratan ambang batas berdasarkan kriptografi yang relatif sederhana dan teruji. Untuk tujuan penyimpanan mata uang kripto, SSS juga memiliki metode yang diterapkan secara luas dengan hambatan masuk yang rendah (cadangan Shamir). Setelah seseorang memiliki pengalaman menggunakan dompet singlesig konvensional, menggunakan Trezor untuk menyiapkan dompet dengan cadangan Shamir bukanlah lompatan besar.
Tidak seperti multisig, SSS beroperasi sepenuhnya di luar alamat dan transaksi publik di blockchain. Sebaliknya, persyaratan ambang batas ditentukan oleh bagaimana kunci privat dipecah menjadi beberapa bagian. Ini berarti bahwa membagi kunci menjadi beberapa bagian dan kemudian menyusunnya kembali dapat dilakukan secara pribadi, sehingga hanya orang-orang yang berpartisipasi dalam pengaturan penyimpanan bitcoin yang mengetahui bahwa SSS sedang digunakan. Selain keuntungan privasi, menjaga struktur ambang batas di luar blockchain juga berarti bahwa transaksi SSS tidak akan menyebabkan peningkatan biaya, dan dapat digunakan untuk mengamankan banyak mata uang kripto yang berbeda. Meskipun sebagian besar mata uang kripto memiliki blockchain uniknya sendiri, semuanya dapat berbagi kunci pribadi yang sama sebagai titik akses, dan kunci tersebut pada gilirannya dapat dipisahkan menggunakan SSS.
Kerugian terbesar SSS telah disebutkan di atas—kunci privat harus ada di satu tempat pada satu waktu, sebelum dipecah terlebih dahulu menjadi beberapa bagian, dan juga ketika bagian tersebut digabungkan kembali untuk tujuan menyetujui penarikan. Kerentanan ini menciptakan satu titik kegagalan sementara, yang berarti bahwa SSS sendiri tidak menawarkan keamanan tingkat institusional, tidak seperti multisig atau MPC.
Selain itu, SSS tidak menawarkan metode untuk menyesuaikan kebijakan kontrol akses. Setelah kunci privat dipecah menjadi kuorum pembagian, pembagian tersebut akan selalu mempertahankan kemampuan untuk mereproduksi kunci tersebut. Jika sebuah grup mengamankan perbendaharaan bersama-sama menggunakan SSS dan salah satu anggota grup keluar, mencabut izin untuk individu tersebut dengan cara yang aman dapat menimbulkan tantangan. Anggota grup yang tersisa dapat memasang kembali kunci tersebut dan kemudian membaginya menjadi bagian baru, namun bagian lama perlu dimusnahkan secara verifikasi. Jika tidak, dana harus dikirim ke dompet baru yang dilindungi oleh kunci berbeda.
Pengorbanan dengan MPC
Sama seperti SSS, MPC menerapkan persyaratan ambang batas pada tingkat kunci, bukan pada tingkat blockchain. Hal ini membuka keuntungan serupa, seperti memberikan kapasitas privasi yang lebih tinggi, menghindari peningkatan biaya transaksi, dan memungkinkan satu struktur penyimpanan MPC untuk digunakan di banyak mata uang kripto yang berbeda.
Yang penting, MPC berhasil menghindari satu titik kegagalan sementara yang timbul akibat penggunaan SSS. Dengan menggunakan metode kriptografi yang berbeda, pembagian kunci dapat ada secara terpisah sejak dompet pertama kali dibuat, dan bahkan tetap terpisah saat menandatangani transaksi penarikan. Sebagian besar implementasi MPC juga menyertakan metode asli untuk menyesuaikan kebijakan kontrol akses (menciptakan kuorum saham baru) tanpa harus mengirimkan dana ke alamat dompet baru.
Namun, MPC untuk ambang batas ECDSA dianggap kriptografi yang sangat kompleks, dan tidak ada standar yang disepakati untuk menggunakannya. Ada banyak protokol yang berbeda, dengan dua protokol pertama dikembangkan secara independen pada tahun 2018 oleh Gennaro dan Goldfeder [GG18] dan Lindell dkk. [LNR18]. Sejak itu, kami juga melihat protokol dari Doerner dkk. [DKLs19], Castagnos dkk. [CCL+20], Damgård dkk. [DJM+20], Canetti dkk. [CMP20], Gągol dkk. [GKSS20], Gennaro dan Goldfeder [GG20], Canetti dkk. [CGG+21], Abram dkk. [ANO+21], Doerner dkk. [DKLs23], dan mungkin lainnya. Meskipun protokol-protokol yang lebih baru cenderung melakukan perbaikan tertentu dibandingkan protokol-protokol lama, protokol-protokol tersebut mungkin mempunyai lebih sedikit kesempatan untuk melakukan tinjauan sejawat, audit, dan pengujian lainnya.
Tingkat kompleksitas yang lebih tinggi yang terlibat dengan MPC menciptakan permukaan serangan yang lebih luas. Dengan komponen dan prosedur tambahan, terdapat lebih banyak ruang untuk kesalahan dan potensi kerentanan keamanan. Bukti kelemahan keamanan yang serius, termasuk serangan ekstraksi kunci pribadi secara penuh, telah muncul lebih dari satu kali, sehingga memengaruhi beberapa ambang batas protokol ECDSA yang tercantum di atas.
Contohnya meliputi:
Kerentanan AS20, September 2020, memengaruhi implementasi GG18
Kerentanan Alpha-Rays, Desember 2021, memengaruhi GG18 dan GG20
Kerentanan TSSHOCK, Agustus 2023, memengaruhi GG18, GG20, dan CGG+21
Kerentanan BitForge, Agustus 2023, memengaruhi GG18 dan GG20
“Kriptografi perlu melewati ujian waktu untuk mencapai umur panjang, dan protokol-protokol baru ini jelas tidak lulus ujian waktu[…] penelitian ini belum siap untuk diimplementasikan atau diadopsi secara luas. Dari sudut pandang saya, menerapkan dan memproduksi penelitian terbaru seperti itu cukup berbahaya.” — CTO Buku Besar Charles Guillemet, tanggapan Desember 2021 terhadap Alpha-Rays
“[MPC] lebih rumit, lebih banyak kesalahan. Protokol kripto tingkat lanjut rapuh dalam detail dan implementasinya. Saya akan merasa lebih percaya diri dengan multisig, yang sangat sederhana dan kokoh.” — Diposting oleh kriptografer terkenal Adam Back, Januari 2023
MPC juga dibatasi oleh siapa yang secara realistis dapat menggunakannya. Seperti disebutkan sebelumnya, ambang batas ECDSA sangat rumit. Untuk rata-rata individu, tidak ada alat yang tersedia untuk mengatur MPC secara mandiri dengan aman dan mudah. Meskipun beberapa bisnis menawarkan dompet MPC hak asuh kolaboratif yang cukup mudah digunakan, bisnis tersebut tidak menawarkan cara mudah bagi pengguna untuk memulihkan dana jika bisnis tersebut hilang (atau tidak ada cara sama sekali, dalam hal ini bisnis tersebut merupakan satu-satunya titik kegagalan). Karena skrip multisig adalah standar yang sederhana dan terbuka, bisnis yang menyediakan solusi hak asuh kolaboratif menggunakan multisig dapat menawarkan alat pemulihan sumber terbuka dan mudah digunakan. Hal ini menciptakan jalan mudah bagi klien untuk mendapatkan kembali dana mereka meskipun bisnis multisig kolaboratif tidak lagi tersedia untuk membantu.
Model mana yang terbaik?
Seperti yang baru saja kita bahas, ada banyak trade-off antara penggunaan multisig, SSS, dan MPC. Mereka dapat disusun dalam bagan untuk perbandingan visual:
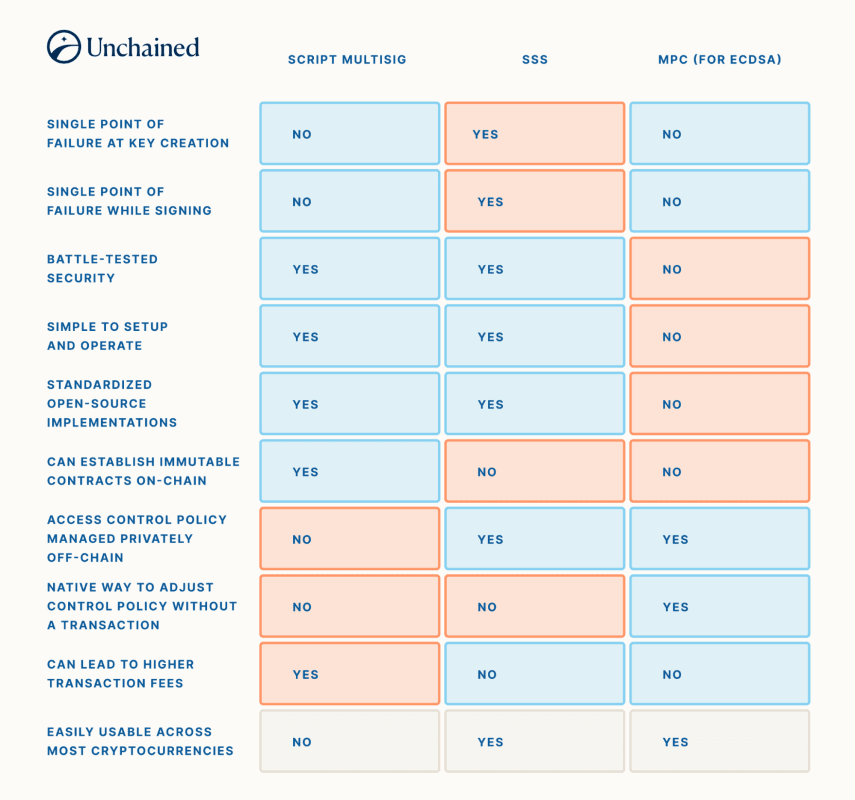 Bagan ini menunjukkan kekuatan (biru) dan kelemahan (merah) untuk setiap metode penerapan keamanan ambang batas. Warna abu-abu bisa menjadi kekuatan atau kelemahan tergantung sudut pandang seseorang.
Jika sebuah bisnis berspesialisasi dalam penyimpanan berbagai mata uang kripto yang berbeda, mereka mungkin termotivasi untuk menyewa tim profesional untuk secara hati-hati menyiapkan model penyimpanan MPC. Namun, jika bisnis atau individu mencari cara sederhana dan andal untuk mengamankan bitcoin dalam jangka panjang, menggunakan skrip multisig dan menerima pengorbanan privasi mungkin lebih baik. SSS jarang digunakan sendiri karena ketidakmampuannya untuk selalu menerapkan persyaratan ambang batas tingkat institusional.
Menggabungkan model untuk hak asuh kolaboratif
Meskipun multisig, SSS, dan MPC sering dianggap sebagai model keamanan yang bersaing, ada kemungkinan untuk menggabungkan lebih dari satu model tersebut ke dalam struktur hak asuh secara keseluruhan. Seperti yang dijelaskan sebelumnya, SSS dan MPC mengizinkan ambang batas saham utama untuk menghasilkan tanda tangan untuk suatu transaksi. Jika tanda tangannya adalah untuk mengeluarkan dana dari dompet singlesig, maka tidak ada hal lain yang diperlukan untuk menyelesaikan transaksi. Namun, jika tanda tangan tersebut digunakan untuk membelanjakan dana dari dompet multisig, tanda tangan tambahan dari kunci lain mungkin juga diperlukan.
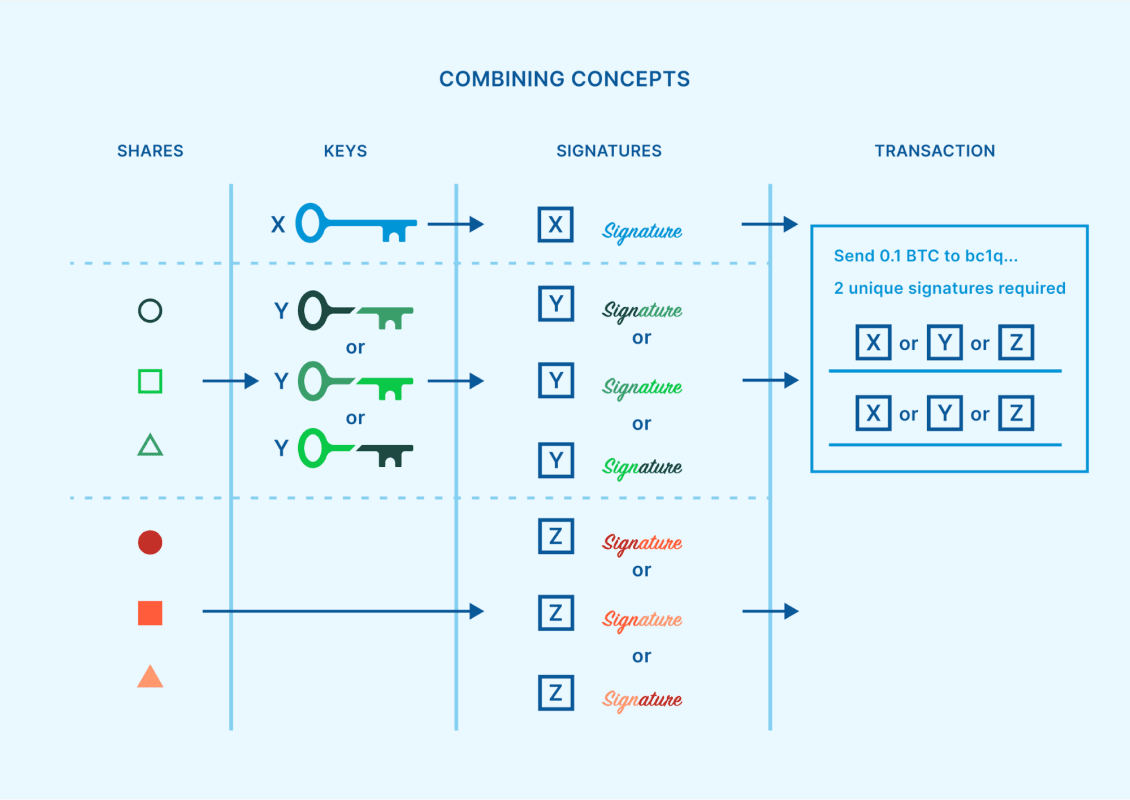 Struktur multisig 2-dari-3, dimana satu kemungkinan tanda tangan dapat dihasilkan dari kunci normal, kemungkinan tanda tangan lainnya dapat dihasilkan dari kunci yang disusun kembali dari 2-dari-3 bagian SSS, dan kemungkinan tanda tangan lainnya dapat dihasilkan secara langsung dari 2 dari 3 saham MPC.
Meskipun kombinasi teknik ini mungkin terdengar tidak perlu dan rumit, ada beberapa konteks yang menjadikan hal ini masuk akal secara praktis. Dengan meningkatnya popularitas agen kunci dan kustodi multi-institusi, semakin banyak bisnis khusus yang ditugaskan oleh individu dan institusi untuk mengamankan salah satu kunci dompet multisig. Agen kunci yang terdistribusi ini dapat membantu mengurangi risiko kustodian. Namun bagaimana seharusnya agen kunci mengamankan satu kunci yang menjadi tanggung jawabnya?
SSS atau MPC dapat menjadi strategi untuk meminimalkan atau menghilangkan satu titik kegagalan dari tugas ini. Agen kunci perusahaan dapat merancang sebuah sistem di mana beberapa pejabat berbeda dalam bisnis masing-masing memegang saham kunci, dan oleh karena itu tanda tangan hanya dapat dihasilkan berdasarkan persetujuan dari ambang batas pejabat tersebut. Selain itu, jika serangan terjadi selama perakitan ulang SSS, atau implementasi MPC mengalami kerentanan ekstraksi kunci baru seperti yang disebutkan sebelumnya, maka tidak ada dana pelanggan yang langsung berisiko. Agen kunci akan mempunyai waktu untuk bereaksi dan mengatasi masalah ini, sementara bitcoin tetap dilindungi oleh dompet multisig yang lebih luas.
Menggunakan skrip multisig untuk membuat persyaratan ambang batas sebagai kontrak dasar yang tidak dapat diubah, dan kemudian menugaskan agen kunci profesional untuk masing-masing melindungi kunci multisig menggunakan ambang batas SSS atau MPC mereka sendiri, merupakan metode teraman bagi sebuah institusi untuk menjaga keamanan bitcoin untuk jangka waktu tertentu. jangka panjang.
Kemampuan baru dengan Taproot
Pada bulan November 2021, terjadi soft-fork Taproot yang menambahkan alat baru ke dalam ekosistem bitcoin. Beberapa alat ini berdampak pada masa depan penyimpanan bitcoin tingkat institusional, dengan memungkinkan adanya perbaikan dan pilihan tertentu.
Tanda tangan Schnorr: Algoritme tanda tangan Schnorr sekarang tersedia dalam bitcoin sebagai alternatif ECDSA. Penggunaan MPC di atas Schnorr menghasilkan skema keamanan ambang batas yang jauh lebih mudah, dan oleh karena itu juga memberikan kepercayaan yang lebih tinggi terhadap keamanannya, dibandingkan dengan protokol ECDSA yang disebutkan sebelumnya. FROST adalah protokol tanda tangan ambang batas Schnorr yang terkemuka, sementara MuSig2 juga tersedia khusus untuk kuorum N-of-N. Kedua skema tanda tangan ini sedang dalam proses untuk menjadi alat standar di seluruh industri bitcoin, dan diharapkan membuat MPC tersedia untuk individu biasa, dengan pengalaman pengguna yang mirip dengan skrip multisig.
Privasi jenis skrip: Alamat Pay-to-Taproot (P2TR) adalah jenis alamat baru yang memungkinkan alamat bitcoin multisig skrip tampak identik dengan alamat yang digunakan untuk dompet singlesig. Hal ini memberikan peningkatan privasi yang signifikan, karena ini berarti alamat bitcoin itu sendiri tidak memberikan petunjuk apa pun tentang model keamanan pemiliknya, seperti apakah mereka menggunakan skrip multisig atau tidak.
Beberapa jalur pengeluaran: Alamat P2TR juga memiliki kemampuan untuk memuat beberapa jalur pengeluaran yang ada di dalamnya. Hal ini dapat menciptakan cara-cara baru dalam menyusun ambang batas keamanan untuk hak asuh tingkat institusional, seperti yang dijelaskan dalam BIP 342 (alasan pemikiran, bagian 5). Misalnya, pengguna dapat membuat jalur pengeluaran multisig skrip N-of-N untuk setiap kombinasi kunci yang dapat mengeluarkan dana. Daripada membangun kuorum 2-dari-3 dengan kunci A, B, dan C, hasil serupa dapat dicapai dengan tiga kuorum 2-dari-2 yang terpisah sebagai jalur pembelanjaan yang memungkinkan—satu dengan kunci A dan B, satu dengan kunci A dan C, dan satu dengan kunci B dan C. Strategi ini dapat meningkatkan privasi, karena hanya jalur pengeluaran yang pada akhirnya digunakan akan terungkap. Konsep serupa dapat diterapkan pada kuorum pembagian kunci MPC, yang memungkinkan MuSig2 digunakan untuk ambang batas.
Alat-alat Taproot ini relatif baru dan penerapannya masih dalam tahap awal. Banyak perangkat lunak dan layanan bitcoin yang belum menawarkan dukungan penuh terhadap apa yang ditawarkan Taproot. Perlu juga dicatat bahwa sebagian besar altcoin tidak memiliki alat ini secara asli.
Pikiran terakhir
Semakin banyak institusi yang tertarik untuk mengamankan perbendaharaan bitcoin, dan mereka membutuhkan solusi yang efektif. Menghindari satu titik kegagalan dan meminimalkan risiko pihak lawan merupakan pertimbangan terpenting. Cara terbaik untuk memenuhi kriteria ini adalah dengan memanfaatkan struktur multisig, di mana kunci dapat didistribusikan ke berbagai agen kunci perusahaan, tidak ada satupun yang memiliki kendali sepihak atas bitcoin. Setiap agen kunci dapat menggunakan SSS atau MPC untuk menambahkan perlindungan ambang batas ekstra untuk kunci khusus mereka.
Unchained telah memelopori jaringan hak asuh perusahaan, yang dibangun untuk klien institusional yang ingin membuat pengaturan seperti ini. Mudah digunakan dan dapat disesuaikan, sehingga setiap klien dapat memilih apakah mereka ingin memegang sendiri sejumlah kunci pengendali, atau hanya satu kunci, atau menyerahkan tanggung jawab pengamanan kunci sepenuhnya kepada beberapa kunci perusahaan yang independen. agen. Jika Anda tertarik untuk mempelajari lebih lanjut, jadwalkan konsultasi gratis dengan kami hari ini!
Terima kasih khusus kepada Dhruv Bansal karena telah meninjau artikel ini dan memberikan umpan balik yang berharga.
Awalnya diterbitkan di Unchained.com.
Unchained Capital adalah mitra resmi Penitipan Kolaboratif AS dari Majalah Bitcoin dan sponsor integral dari konten terkait yang diterbitkan melalui Majalah Bitcoin. Untuk informasi lebih lanjut tentang layanan yang ditawarkan, produk penyimpanan, dan hubungan antara Unchained dan Majalah Bitcoin, silakan kunjungi situs web kami.
Sumber: Majalah Bitcoin
Pos Multisig, pembagian rahasia Shamir, & perbandingan MPC muncul pertama kali di Crypto Breaking News.