


Penulis asli: Vitalik Buterin
Penerjemah: Odaily Planet Harian Azuma
Pada tanggal 9 Maret, salah satu pendiri Ethereum, Vitalik Buterin, menerbitkan artikel pendek di Forum Penelitian Ethereum (ethresear.ch) berjudul "Cara Menyelamatkan Dana Pengguna dari Serangan Kuantum Mendadak melalui Hard Fork."
Dalam artikel tersebut, Vitalik menguraikan bagaimana Ethereum dapat meminimalkan hilangnya dana pengguna dalam keadaan darurat jika serangan kuantum terjadi besok, dan prosedur apa yang harus digunakan untuk beralih ke bentuk tahan kuantum dan kemudian melanjutkan operasi normal.
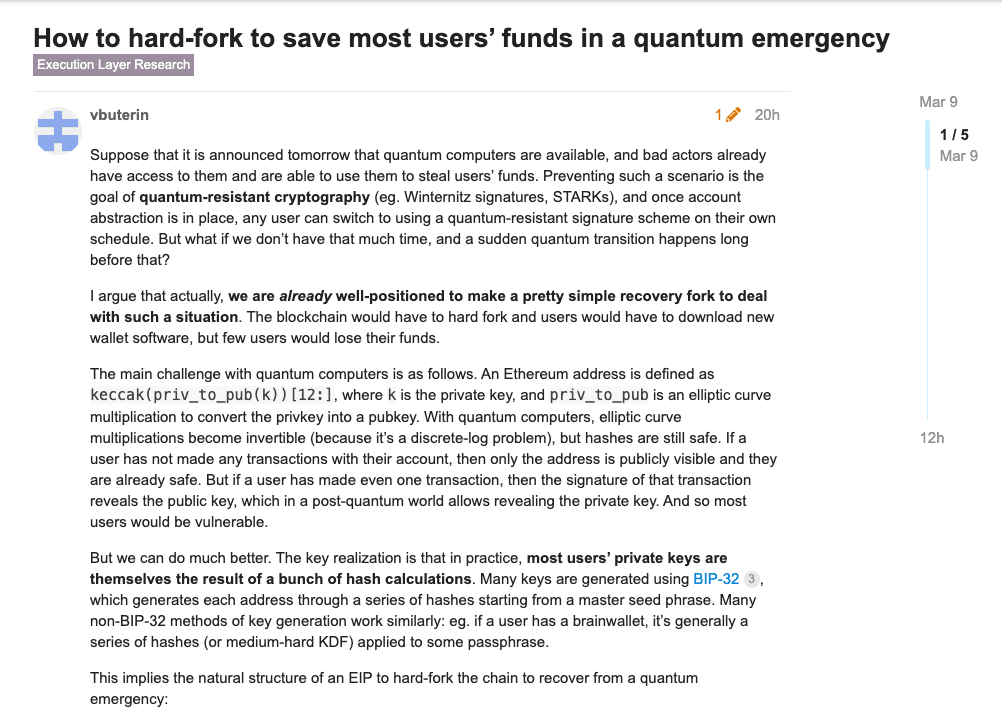
Berikut teks lengkap Vitalik yang dihimpun Odaily Planet Daily.
Apa yang akan kita lakukan jika komputer kuantum tersedia besok dan pelaku kejahatan entah bagaimana mendapatkan akses ke komputer tersebut dan ingin menggunakannya untuk mencuri dana pengguna?
Teknologi tahan kuantum seperti tanda tangan Winternitz dan STARK dikembangkan untuk mencegah hal ini terjadi. Setelah abstraksi akun siap, setiap pengguna dapat secara acak beralih ke skema tanda tangan tahan kuantum. Tapi apa yang kita lakukan jika kita tidak punya banyak waktu, dan jika serangan kuantum datang lebih tiba-tiba dari yang diperkirakan semua orang?
Saya pikir kita sebenarnya memiliki kondisi yang cukup untuk menyelesaikan masalah ini melalui jalur pemulihan yang relatif sederhana. Dengan solusi ini, jaringan Ethereum harus mengalami kesulitan dan pengguna harus mengunduh perangkat lunak dompet baru, namun hanya sejumlah kecil pengguna yang mungkin kehilangan dananya.
Ancaman utama dari serangan kuantum adalah sebagai berikut. Alamat Ethereum diperoleh dengan mengoperasikan fungsi keccak(priv_to_pub(k))[ 12:], di mana k berhubungan dengan kunci pribadi, dan priv_to_pub berhubungan dengan perkalian kurva elips, yang digunakan untuk mengubah kunci pribadi menjadi kunci publik .
Ketika komputasi kuantum direalisasikan, perkalian kurva elips di atas akan menjadi reversibel (karena ini sebenarnya merupakan solusi dari masalah logaritma diskrit), namun operasi hash masih aman. Jika pengguna belum melakukan transaksi apa pun, maka hanya informasi alamat yang diungkapkan, dalam hal ini mereka akan tetap aman; namun selama pengguna telah melakukan satu transaksi saja, tanda tangan transaksi akan mengekspos kunci publik, yang mana hal ini tidak mungkin dilakukan. di komputer kuantum Ada kemungkinan mengungkap kunci pribadi. Jadi dalam hal ini, sebagian besar pengguna akan berisiko.
Namun sebenarnya kita punya cara untuk memitigasi ancaman ini. Intinya adalah dalam praktiknya, sebagian besar kunci pribadi pengguna dihasilkan melalui serangkaian operasi hash. Misalnya, banyak kunci privat dihasilkan menggunakan spesifikasi BIP-32, yang dihasilkan melalui serangkaian operasi hash berdasarkan sekumpulan kata mnemonik; banyak metode pembuatan kunci privat non-BIP-32 hampir serupa, misalnya jika yang digunakan pengguna Ini adalah dompet otak, yang biasanya dihasilkan oleh serangkaian operasi hash (atau fungsi derivasi kunci yang cukup sulit) dari sebuah kata sandi.
Ini berarti bahwa solusi terhadap serangan kuantum mendadak melalui garpu restoratif akan mengambil langkah-langkah berikut:
Pertama, kembalikan semua blok setelah serangan skala besar;
Kedua, nonaktifkan mode transaksi tradisional berdasarkan alamat EOA;
Ketiga, (jika belum diterapkan) menambahkan jenis transaksi baru untuk memungkinkan transaksi melalui dompet kontrak pintar (seperti bagian dari RIP-7560);
Keempat, tambahkan jenis transaksi atau kode operasi baru, di mana pengguna dapat memberikan bukti STARK. Jika bukti tersebut lolos, kode alamat pengguna akan dialihkan ke kode terverifikasi baru, dan kemudian pengguna dapat menggunakan kode alamat baru sebagai dompet kontrak pintar. .
Kelima, demi menghemat bahan bakar dan karena banyaknya data yang diperlukan untuk pembuktian STARK, kami akan mendukung pembuktian STARK batch untuk melakukan beberapa pembuktian STARK dari jenis di atas secara bersamaan.
Pada prinsipnya, besok kita dapat memulai pengembangan infrastruktur yang diperlukan untuk mengimplementasikan fork restoratif ini, sehingga memungkinkan ekosistem Ethereum bersiap jika terjadi serangan kuantum mendadak.