
Bagaimana jika Anda mengunjungi situs web tepercaya, menyalin alamat dompet kripto, lalu tanpa sadar mengirim uang langsung ke peretas?
Inilah jenis ancaman yang berhasil diungkap oleh para peneliti.
⚠️ APA YANG TERJADI?
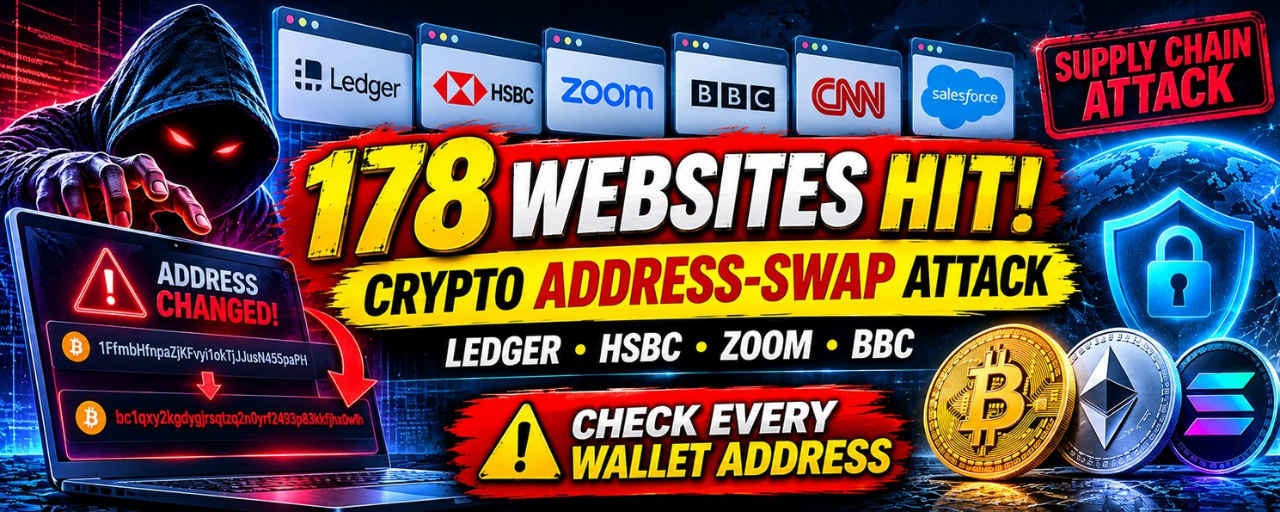
Serangan siber mengeksploitasi kerentanan di Optimizely, sebuah platform eksperimen situs web.
JavaScript berbahaya disisipkan ke situs web milik 178 organisasi, termasuk:
🔴 Ledger
🔴 HSBC
🔴 Zoom
🔴 BBC
🔴 CNN
🔴 Salesforce
Kode berbahaya tersebut dirancang untuk:
• Mengganti alamat dompet kripto yang sah dengan alamat yang dikendalikan penyerang.
• Mencuri informasi kartu pembayaran.
• Mengumpulkan cookie dan tangkapan layar.
• Mengirimkan kode eksploit yang menargetkan iPhone model lama.
🔍 BAGAIMANA SERANGAN INI BEKERJA?
Bayangkan Anda menyalin alamat deposit Bitcoin atau Ethereum dari sebuah situs web.
Anda menempelkannya ke dompet, tetapi alamat tersebut diam-diam telah diganti.
Jika Anda menyetujui transaksi tanpa memeriksanya, kripto Anda bisa langsung masuk ke dompet penyerang.
Itulah sebabnya jenis serangan ini sangat berbahaya.
🛡️ BAGAIMANA DAMPAKNYA?
Dalam laporan awal, peneliti keamanan mengidentifikasi sekitar $7.000 yang diterima oleh dompet-dompet yang terkait dengan serangan tersebut.
Namun, jumlah total pengguna yang terdampak dan keseluruhan kerugian finansialnya masih belum diketahui.
Optimizely mengonfirmasi kerentanan tersebut, menghapus kode berbahaya, dan menerapkan perbaikan keamanan.
💡 PENDAPAT SAYA
Keamanan kripto bukan hanya soal melindungi kunci privat Anda.
Bahkan situs web tepercaya dan layanan pihak ketiga pun dapat menjadi celah serangan.
Beberapa langkah pencegahan sederhana dapat membawa perubahan besar:
1️⃣ Selalu periksa seluruh alamat dompet sebelum mengirim dana.
2️⃣ Jangan pernah memercayai suatu alamat hanya karena disalin dari situs web yang sudah dikenal.
3️⃣ Lakukan transaksi percobaan dengan jumlah kecil saat mentransfer dana dalam jumlah besar.
4️⃣ Perbarui browser, sistem operasi, dan perangkat lunak dompet Anda.
🔥 MARI BERDISKUSI
Siapa yang seharusnya memikul tanggung jawab lebih besar untuk melindungi pengguna kripto?
A) Penyedia situs web dan platform pihak ketiga.
B) Bursa kripto dan perusahaan dompet digital.
C) Pengguna individu harus bertanggung jawab sepenuhnya.
Bagikan pendapat Anda di bawah! 👇
#CryptoSecurity #CyberSecurity #bitcoin #Ethereum #CryptoMarket