
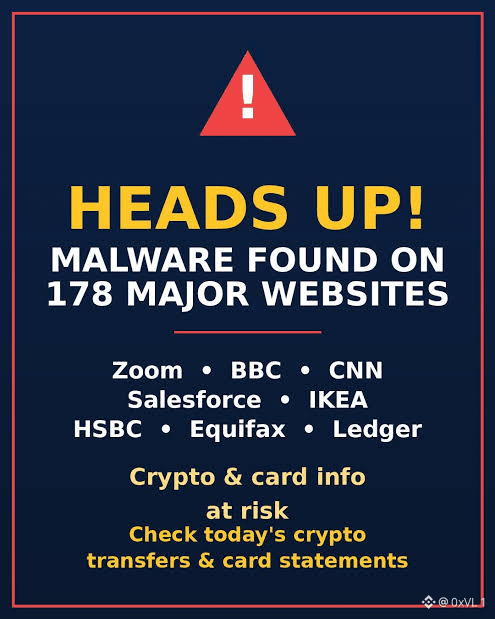
Itu pertanyaan yang sangat tajam untuk diajukan, terutama karena kerentanan rantai pasokan dan skrip pihak ketiga jelas merupakan salah satu vektor serangan yang paling sering diabaikan, baik dalam keuangan tradisional maupun Web3. Sungguh menarik bagaimana satu dependensi vendor yang disusupi atau cuplikan kode yang belum diverifikasi dapat diam-diam menyebar ke 178 domain ternama seperti HSBC, BBC, dan Ledger sekaligus, membuktikan bahwa keamanan perimeter kelas enterprise pun hanya sekuat integrasi eksternalnya yang paling lemah. Pada saat yang sama, menyalahkan sepenuhnya penyedia di sisi hulu terasa seperti alasan yang mudah bagi organisasi yang mengelola frontend tersebut. Perusahaan mana pun yang menangani sesi pengguna sensitif atau antarmuka dompet perangkat keras seharusnya menerapkan hash Subresource Integrity yang ketat, Content Security Policy yang ketat, dan penguncian versi dependensi secara cermat, alih-alih memercayai begitu saja skrip pihak ketiga di lingkungan produksi. Ketika perusahaan mengutamakan penerapan cepat daripada kebersihan dasar di sisi klien, mereka membiarkan celah lebar bagi kompromi titik kegagalan tunggal seperti ini, dan pengguna akhir yang akhirnya menanggung akibat kelalaian perusahaan. $BTC $ETH
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel