Terdampak insiden keamanan penyedia layanan pihak ketiga, situs resmi Ledger dan beberapa situs lainnya mengalami serangan siber
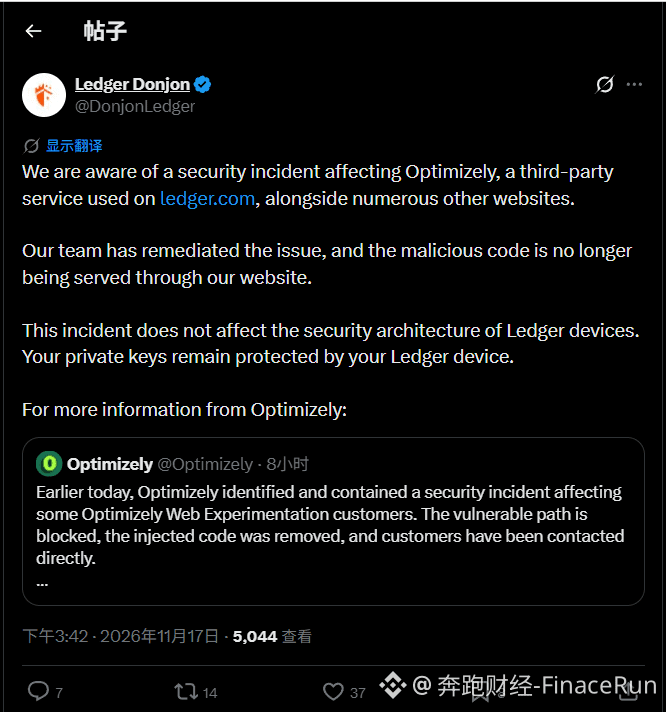
Pada 17 November, tim keamanan Ledger, Ledger Donjon, mengumumkan di platform X bahwa insiden keamanan yang dialami penyedia layanan pihak ketiga Optimizely turut berdampak pada situs resmi Ledger dan beberapa situs lain yang menggunakan layanan tersebut.
Menurut pengumuman tersebut, tim Ledger telah menyelesaikan perbaikan keamanan terkait dan kode berbahaya telah dihapus dari situs resminya. Situs tersebut kini tidak lagi menimbulkan ancaman bagi pengunjung. Insiden ini berasal dari layanan pihak ketiga yang digunakan situs web dan dampaknya terbatas pada versi web.
Ledger menegaskan bahwa insiden tersebut tidak memengaruhi arsitektur keamanan perangkat dompet perangkat kerasnya. Kunci privat pengguna tetap dilindungi oleh perangkat itu sendiri, sehingga keamanan aset tidak terdampak.
Hingga berita ini ditulis, Ledger belum mengungkapkan metode serangan secara terperinci, jumlah pengguna yang terdampak, ataupun apakah insiden ini mengakibatkan kerugian aset.
Kesimpulannya, banyak orang mungkin merasa khawatir saat melihat kabar tentang insiden keamanan yang terkait dengan Ledger. Namun, risiko kali ini berasal dari skrip pihak ketiga di situs resmi, dan kunci privat di dalam dompet perangkat keras tidak terdampak.
Bagaimana menurut Anda? Saat menggunakan dompet perangkat keras, apakah Anda memperhatikan potensi risiko tersembunyi seperti layanan pendukung di situs resminya? Silakan berbagi pendapat di kolom komentar.
#Ledger安全事件
Pada 17 November, tim keamanan Ledger, Ledger Donjon, mengumumkan di platform X bahwa insiden keamanan yang dialami penyedia layanan pihak ketiga Optimizely turut berdampak pada situs resmi Ledger dan beberapa situs lain yang menggunakan layanan tersebut.
Menurut pengumuman tersebut, tim Ledger telah menyelesaikan perbaikan keamanan terkait dan kode berbahaya telah dihapus dari situs resminya. Situs tersebut kini tidak lagi menimbulkan ancaman bagi pengunjung. Insiden ini berasal dari layanan pihak ketiga yang digunakan situs web dan dampaknya terbatas pada versi web.
Ledger menegaskan bahwa insiden tersebut tidak memengaruhi arsitektur keamanan perangkat dompet perangkat kerasnya. Kunci privat pengguna tetap dilindungi oleh perangkat itu sendiri, sehingga keamanan aset tidak terdampak.
Hingga berita ini ditulis, Ledger belum mengungkapkan metode serangan secara terperinci, jumlah pengguna yang terdampak, ataupun apakah insiden ini mengakibatkan kerugian aset.
Kesimpulannya, banyak orang mungkin merasa khawatir saat melihat kabar tentang insiden keamanan yang terkait dengan Ledger. Namun, risiko kali ini berasal dari skrip pihak ketiga di situs resmi, dan kunci privat di dalam dompet perangkat keras tidak terdampak.
Bagaimana menurut Anda? Saat menggunakan dompet perangkat keras, apakah Anda memperhatikan potensi risiko tersembunyi seperti layanan pendukung di situs resminya? Silakan berbagi pendapat di kolom komentar.
#Ledger安全事件