


Google Threat Intelligence Group (GTIG) mengatakan bahwa untuk pertama kalinya, mereka mengidentifikasi penyerang yang menggunakan kerangka kerja model bahasa besar (LLM) berbasis AI untuk mengotomatiskan penemuan dan eksploitasi kerentanan perangkat lunak tanpa arahan manusia langkah demi langkah.
Dalam laporan yang diterbitkan pada hari Senin, para peneliti menjelaskan sebuah alat yang ditemukan di server staging yang terekspos. Alat itu membandingkan versi perangkat lunak, mengidentifikasi potensi celah, serta membuat dan menjalankan kode eksploitasi.
“Pada kuartal lalu, GTIG mengidentifikasi pelaku ancaman yang menggunakan kerangka kerja LLM untuk sepenuhnya mengotomatiskan penemuan dan eksploitasi kerentanan tanpa campur tangan manusia untuk pertama kalinya,” kata para peneliti.
GTIG mengidentifikasi server staging yang terekspos dan menjadi tempat penyimpanan kerangka kerja riset kerentanan dan persenjataan multi-agen, yang disiapkan untuk melakukan analisis diferensial berkelanjutan dengan membandingkan kode sebelum dan sesudah pengumuman patch pada aplikasi web populer. Model tersebut akan secara mandiri menemukan dan mengeksploitasi kerentanan perangkat lunak.
Google memperingatkan bahwa alur kerja otomatis ini memberi organisasi lebih sedikit waktu untuk menerapkan patch keamanan sebelum penyerang menemukan cara untuk mengeksploitasi sistem yang rentan.
Dalam laporan bulan September, GTIG menyatakan bahwa mereka “belum mengamati pelaku ancaman menerapkan alur kerja yang sepenuhnya otonom terhadap target di dunia nyata.”
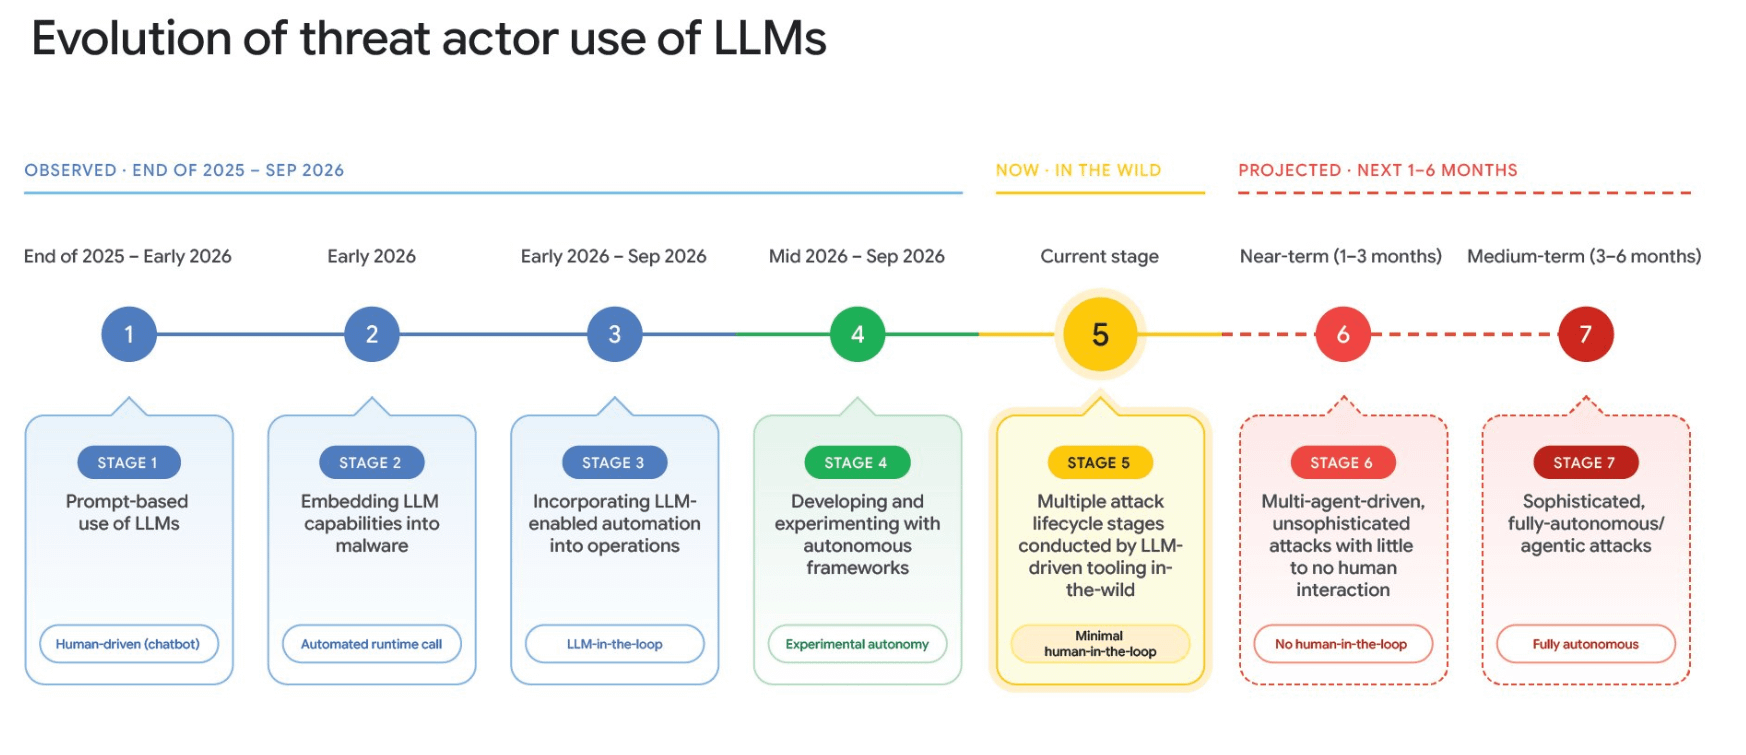
Evolusi penggunaan LLM oleh pelaku ancaman untuk melakukan eksploitasi. Sumber: Google
Agen AI mempersempit jendela waktu untuk menerapkan patch
Penyerang memanfaatkan kerangka kerja agen AI untuk mengotomatiskan rekayasa balik patch melalui analisis diferensial dan mempersenjatai kerentanan N-day, yaitu celah keamanan yang telah diketahui publik.
Laporan tersebut memperingatkan bahwa LLM memungkinkan penyerang memperluas skala “alur kerja eksploitasi terhadap server yang terhubung ke internet tanpa campur tangan manusia.”
Menurut Google, pengungkapan kerentanan meningkat lebih dari dua kali lipat antara Januari dan Agustus. Pada 2025, rata-rata terdapat delapan kerentanan zero-day yang dieksploitasi setiap bulan, dan 11 per bulan dari Januari hingga Agustus 2026, dengan jumlah mencapai 22 pada Agustus.
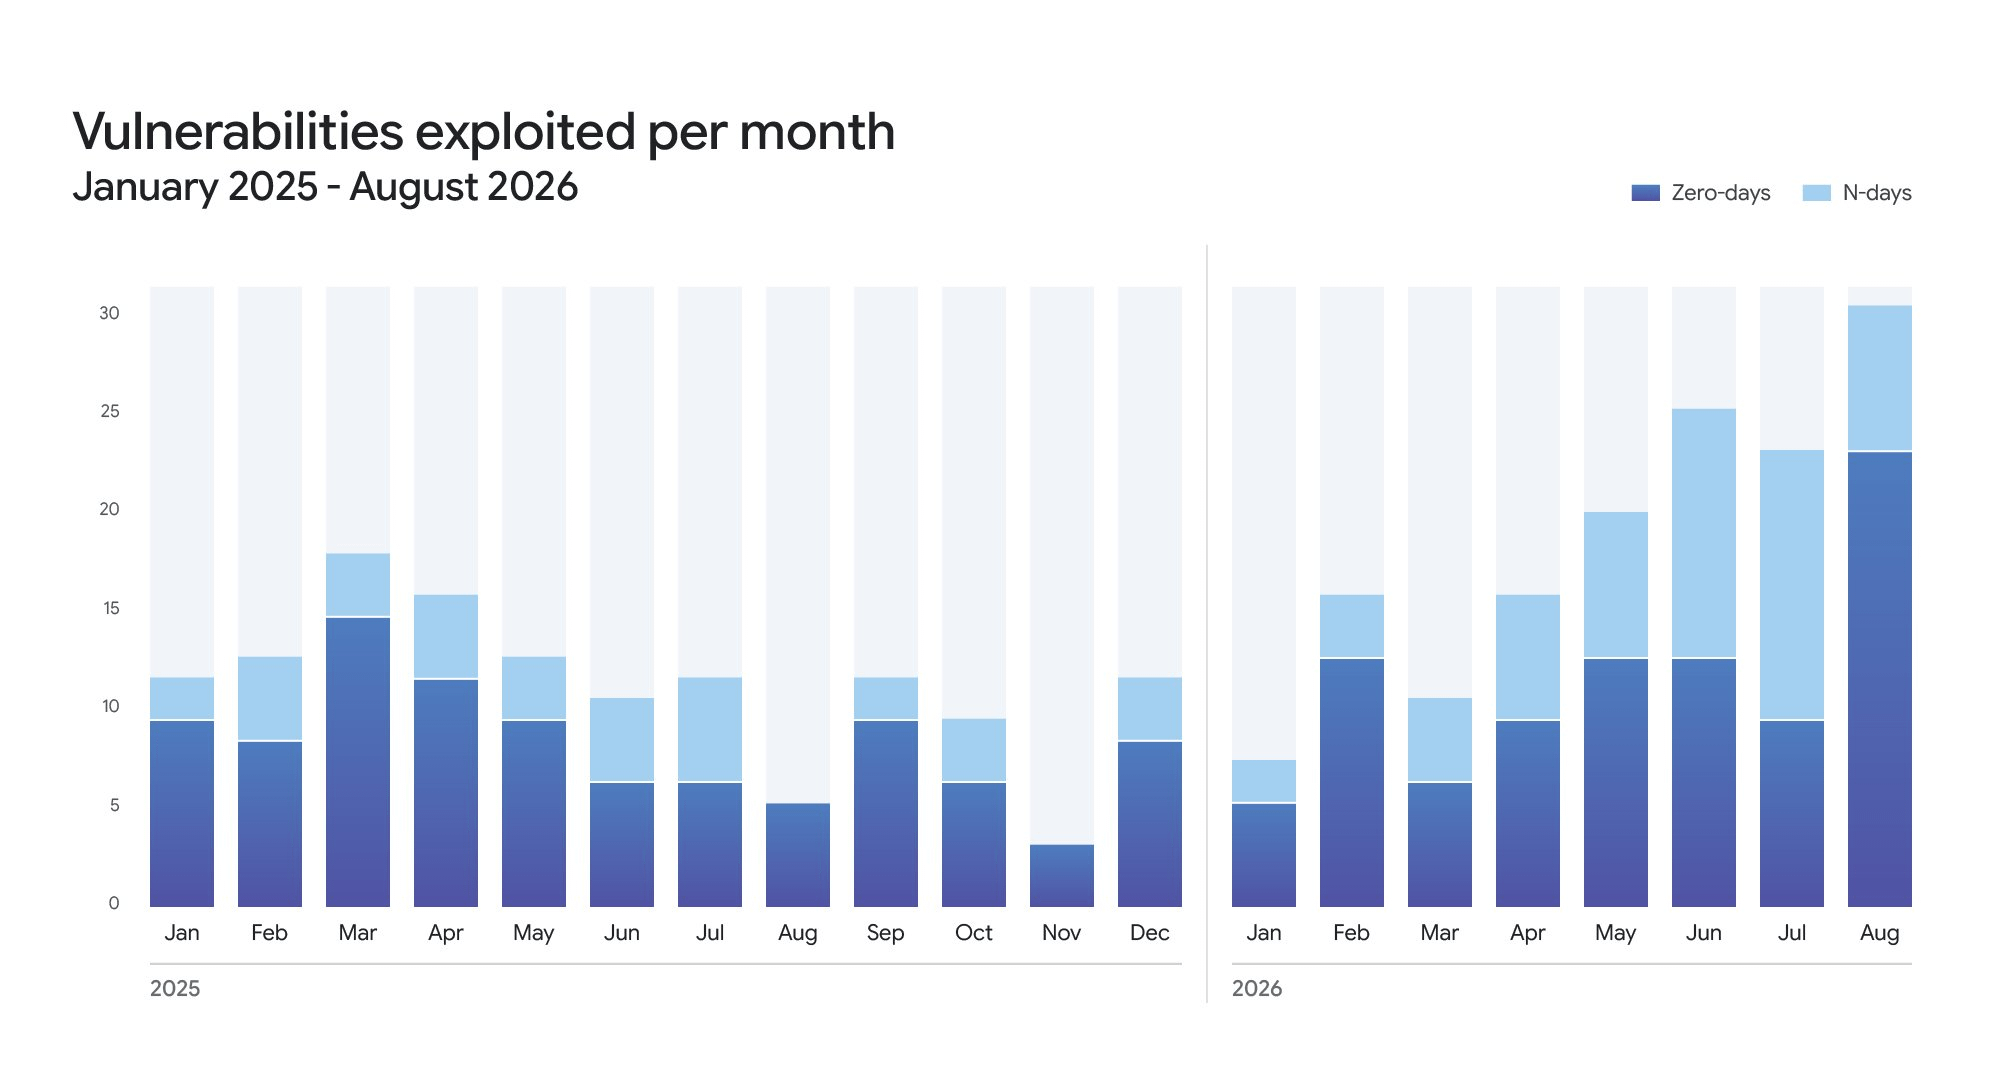
Jumlah kerentanan yang dieksploitasi, berdasarkan N-day dan zero-day, Januari 2025 hingga Agustus 2026. Sumber: Google
Alur kerja otomatis ini juga mempercepat kemampuan penyerang untuk beralih dari akses awal hingga memperoleh akses administrator domain. Laporan tersebut menyebut kampanye PaperCut pada Agustus 2026, ketika penyerang berhasil mendapatkan tingkat kendali tersebut dalam hitungan menit, menurut perusahaan keamanan siber GreyNoise.
Cloudflare juga melaporkan adanya upaya untuk mengeksploitasi celah PHP terhadap pelanggannya pada bulan Oktober. GTIG menyatakan bahwa dua kerentanan PHP yang terlibat dalam upaya eksploitasi tersebut ditemukan menggunakan analisis LLM. Menurut laporan itu, informasi teknis yang dipublikasikan sebelum patch pada 21 Oktober memungkinkan para peneliti dan penyerang mempelajari kerentanan serta mencoba mengeksploitasinya.
Perusahaan AI Anthropic juga memperingatkan dalam laporan bulan September bahwa serangan berbantuan AI telah berkembang menjadi operasi multi-agen yang mengotomatiskan sebagian besar siklus serangan siber, mulai dari penemuan hingga eksploitasi dan pencurian data.
Anthropic menggambarkan pelaku ancaman yang menjalankan “kampanye dengan banyak korban menggunakan AI agentik, yang sebelumnya memerlukan tim operator.”
Majalah: Bagaimana pesan ‘Salah Nomor’ berubah menjadi penipuan kripto senilai $3,4 juta