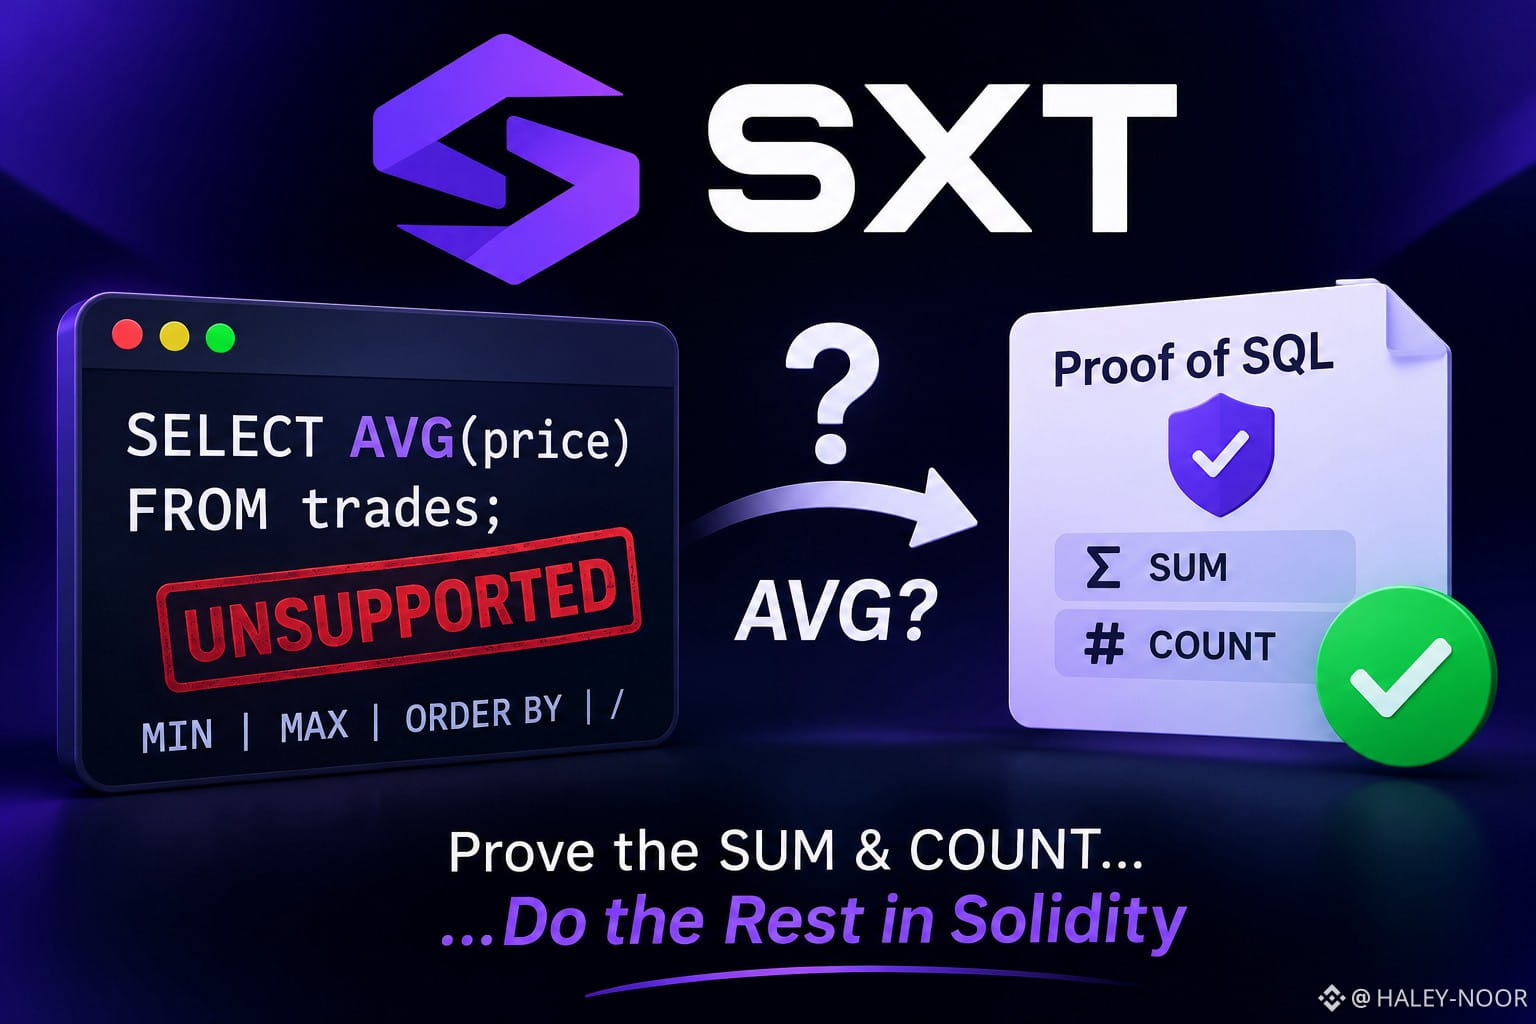

Saat menelusuri referensi sintaks SQL SXT, ada satu baris yang menarik perhatian saya: AVG ditandai sebagai tidak didukung.
Hal itu mengubah cara saya membaca Proof of SQL. Referensi tersebut juga mencantumkan MIN, MAX, ORDER BY, dan pembagian sebagai fitur yang tidak didukung, serta menyebutkan bahwa verifier EVM hanya memvalidasi satu kunci join kesetaraan. Padahal, rata-rata—seperti harga berbobot volume—justru merupakan hal yang akan dibutuhkan kontrak berbasis data. Ini interpretasi saya, bukan klaim tim: kontrak meminta SUM dan COUNT yang telah dibuktikan, lalu menghitung langkah terakhirnya sendiri. Jadi, sebagian dari proses tersebut berada di luar proof.
Hipotetis: sebuah kontrak pinjaman ingin mengetahui rata-rata pembayaran kembali seorang peminjam. Kontrak itu memperoleh jumlah dan hitungan yang telah dibuktikan, lalu membaginya di Solidity. Proof-nya terverifikasi. Jika filter atau pembulatannya keliru, proof itu tetap terverifikasi.
Peluncuran enterprise pada 9 November menunjukkan batas yang sama. Cakupannya menyatakan bahwa sistem membuktikan komputasinya benar, tetapi tidak menjamin keaslian data sumber. Produk enterprise juga dapat dijalankan di lingkungan milik perusahaan, sehingga tidak otomatis menciptakan permintaan token SXT.
Saya tidak menganggap itu sebagai kekurangan. Setiap verifier punya batas. Namun, saya ingin tahu siapa yang mengaudit langkah ketika maksud diterjemahkan menjadi SQL yang dapat dibuktikan. Dokumentasi SXT juga menjelaskan bahwa proof planner-nya terpusat, dan saya ingin penjelasan mengenai hal itu.
Kriptografi yang kuat, dengan batas yang lebih sempit daripada yang digambarkan berita utama. Saya masih mengamati SXT.
#sxt $SXT @SpaceandTime
Hal itu mengubah cara saya membaca Proof of SQL. Referensi tersebut juga mencantumkan MIN, MAX, ORDER BY, dan pembagian sebagai fitur yang tidak didukung, serta menyebutkan bahwa verifier EVM hanya memvalidasi satu kunci join kesetaraan. Padahal, rata-rata—seperti harga berbobot volume—justru merupakan hal yang akan dibutuhkan kontrak berbasis data. Ini interpretasi saya, bukan klaim tim: kontrak meminta SUM dan COUNT yang telah dibuktikan, lalu menghitung langkah terakhirnya sendiri. Jadi, sebagian dari proses tersebut berada di luar proof.
Hipotetis: sebuah kontrak pinjaman ingin mengetahui rata-rata pembayaran kembali seorang peminjam. Kontrak itu memperoleh jumlah dan hitungan yang telah dibuktikan, lalu membaginya di Solidity. Proof-nya terverifikasi. Jika filter atau pembulatannya keliru, proof itu tetap terverifikasi.
Peluncuran enterprise pada 9 November menunjukkan batas yang sama. Cakupannya menyatakan bahwa sistem membuktikan komputasinya benar, tetapi tidak menjamin keaslian data sumber. Produk enterprise juga dapat dijalankan di lingkungan milik perusahaan, sehingga tidak otomatis menciptakan permintaan token SXT.
Saya tidak menganggap itu sebagai kekurangan. Setiap verifier punya batas. Namun, saya ingin tahu siapa yang mengaudit langkah ketika maksud diterjemahkan menjadi SQL yang dapat dibuktikan. Dokumentasi SXT juga menjelaskan bahwa proof planner-nya terpusat, dan saya ingin penjelasan mengenai hal itu.
Kriptografi yang kuat, dengan batas yang lebih sempit daripada yang digambarkan berita utama. Saya masih mengamati SXT.
#sxt $SXT @SpaceandTime