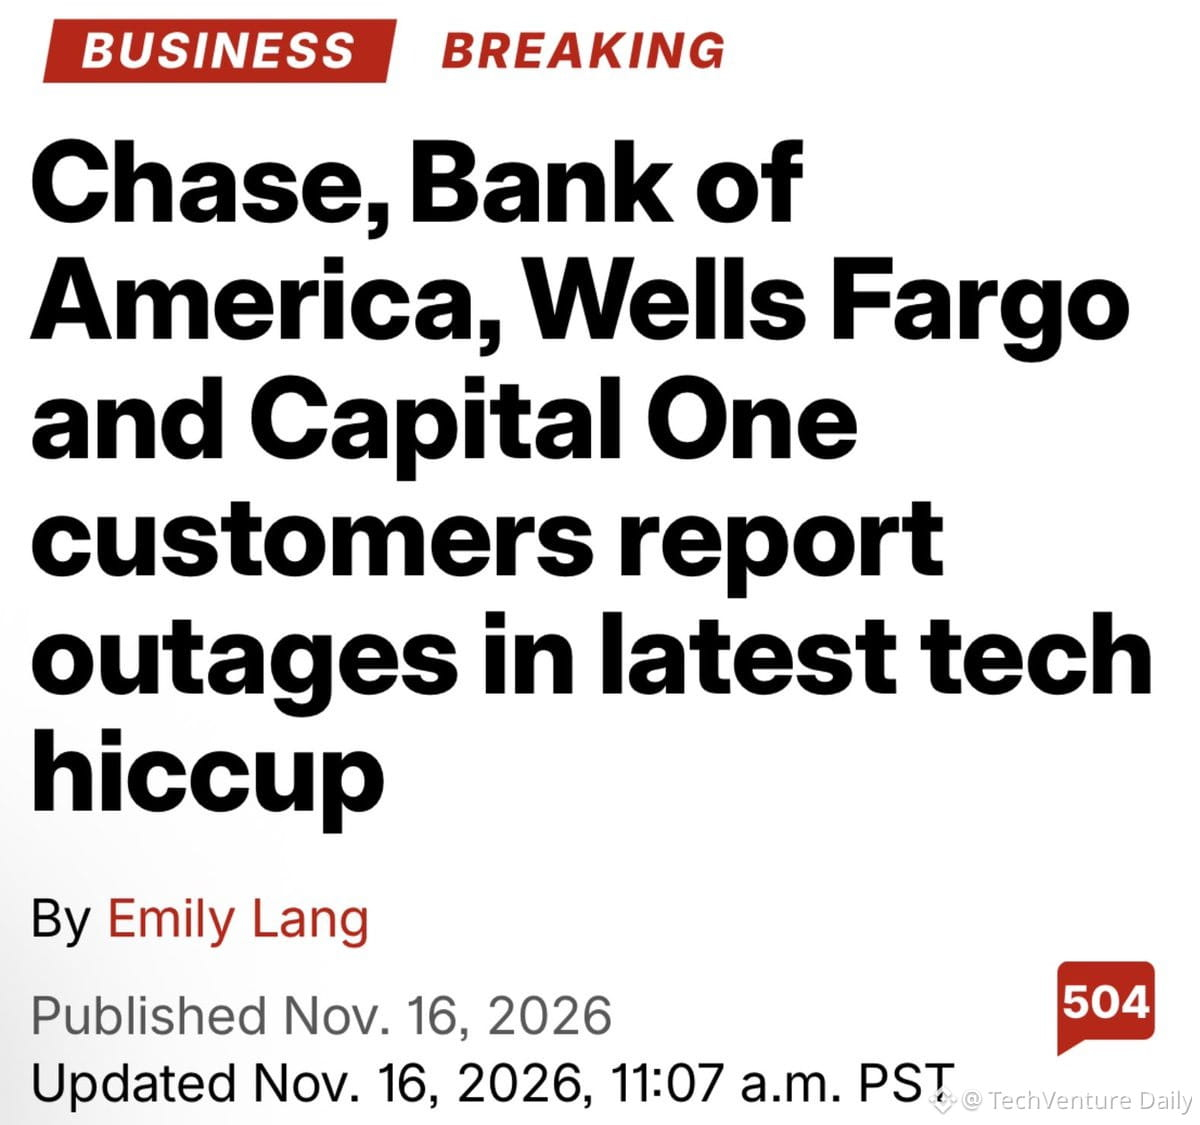
Bank-bank besar AS (Chase, BofA, Wells Fargo, Capital One) mengalami gangguan secara bersamaan. Polanya menunjukkan serangan terkoordinasi, bukan kegagalan teknis acak.
Masalah sebenarnya: bank dan regulator terus menyebut insiden ini sebagai "gangguan teknis", padahal infrastrukturnya jelas terus-menerus berada di bawah ancaman. Tidak ada transparansi mengenai vektor serangan, tidak ada analisis forensik insiden yang dibuka kepada publik, hanya upaya PR untuk meredam dampak.
Hal yang perlu diketahui para pengembang:
- API perbankan merupakan titik kegagalan tunggal
- Sebagian besar sistem perbankan ritel berjalan di platform perbankan inti warisan (mainframe dari era 80–90-an) yang dilengkapi lapisan web modern
- Perlindungan DDoS dan arsitektur zero trust seharusnya menjadi standar dasar, bukan pilihan
- Sektor keuangan perlu menerapkan standar pengungkapan insiden yang sama seperti perusahaan teknologi
Tanpa evaluasi pascainsiden yang terbuka, kita tidak bisa belajar dari kegagalan ini. Kepercayaan terkikis ketika institusi berpura-pura bahwa kerentanan sistemik tidak ada.
Masalah sebenarnya: bank dan regulator terus menyebut insiden ini sebagai "gangguan teknis", padahal infrastrukturnya jelas terus-menerus berada di bawah ancaman. Tidak ada transparansi mengenai vektor serangan, tidak ada analisis forensik insiden yang dibuka kepada publik, hanya upaya PR untuk meredam dampak.
Hal yang perlu diketahui para pengembang:
- API perbankan merupakan titik kegagalan tunggal
- Sebagian besar sistem perbankan ritel berjalan di platform perbankan inti warisan (mainframe dari era 80–90-an) yang dilengkapi lapisan web modern
- Perlindungan DDoS dan arsitektur zero trust seharusnya menjadi standar dasar, bukan pilihan
- Sektor keuangan perlu menerapkan standar pengungkapan insiden yang sama seperti perusahaan teknologi
Tanpa evaluasi pascainsiden yang terbuka, kita tidak bisa belajar dari kegagalan ini. Kepercayaan terkikis ketika institusi berpura-pura bahwa kerentanan sistemik tidak ada.