


Departemen Kehakiman AS mengatakan pada Kamis bahwa pihaknya telah memperoleh izin pengadilan untuk menyita atau membekukan lebih dari $1,2 miliar dari $6,3 miliar dalam mata uang kripto yang dicuri dari Binance.
Izin tersebut mencakup sebagian dari aset curian senilai lebih dari $2,7 miliar yang telah dibekukan oleh otoritas AS dan mitra sektor swasta sejak peretasan pada 29 Oktober. Para penyelidik masih berupaya memulihkan dana tambahan, kata departemen tersebut dalam pengumumannya.
FBI mengaitkan peretasan Binance dengan kelompok TraderTraitor Korea Utara dalam peringatan siber. Kim Yo Jong, saudara perempuan pemimpin Korea Utara Kim Jong Un, membantah keterlibatan Korea Utara.
Binance mengatakan bahwa mereka telah menutup kerugian aset yang terdampak dengan dana sendiri dan bahwa snapshot bukti cadangan terbaru menunjukkan dukungan setidaknya satu banding satu untuk aset pelanggan, menurut unggahan mereka pada Kamis di X.
Pada November 2025, DOJ mengumumkan tindakan penegakan hukum terpisah yang menargetkan sekitar $15 juta dalam mata uang kripto yang terkait dengan peretas Korea Utara yang dikenal sebagai APT38.
FBI memperingatkan tentang panggilan video deepfake FaceStealer
Dalam kasus terpisah, otoritas AS menyita infrastruktur cloud yang digunakan dalam FaceStealer, kampanye rekayasa sosial Korea Utara yang mencuri lebih dari $400 juta dalam mata uang kripto selama 18 bulan terakhir, kata DOJ.
Para peretas menggunakan rekaman video korban sebelumnya yang direkam secara diam-diam serta deepfake berbasis AI dari tokoh-tokoh terkemuka di dunia kripto untuk mendapatkan kepercayaan target melalui panggilan video. Mereka menggunakan perbaikan teknis palsu untuk mengelabui target agar memasang malware, kata DOJ.
Kampanye tersebut menargetkan orang-orang yang bekerja di bidang kripto dan Web3. Para peretas juga semakin sering menargetkan pengembang dan pemelihara perangkat lunak sumber terbuka dalam upaya memperoleh akses ke perangkat dan akun repositori perangkat lunak mereka.
FBI menyita lebih dari 900 video webcam korban FaceStealer berdasarkan surat perintah federal. Biro tersebut juga menerbitkan panduan tentang cara melindungi diri dari skema ini dan tindakan yang perlu dilakukan setelah terjadi kompromi dalam sebuah imbauan publik.
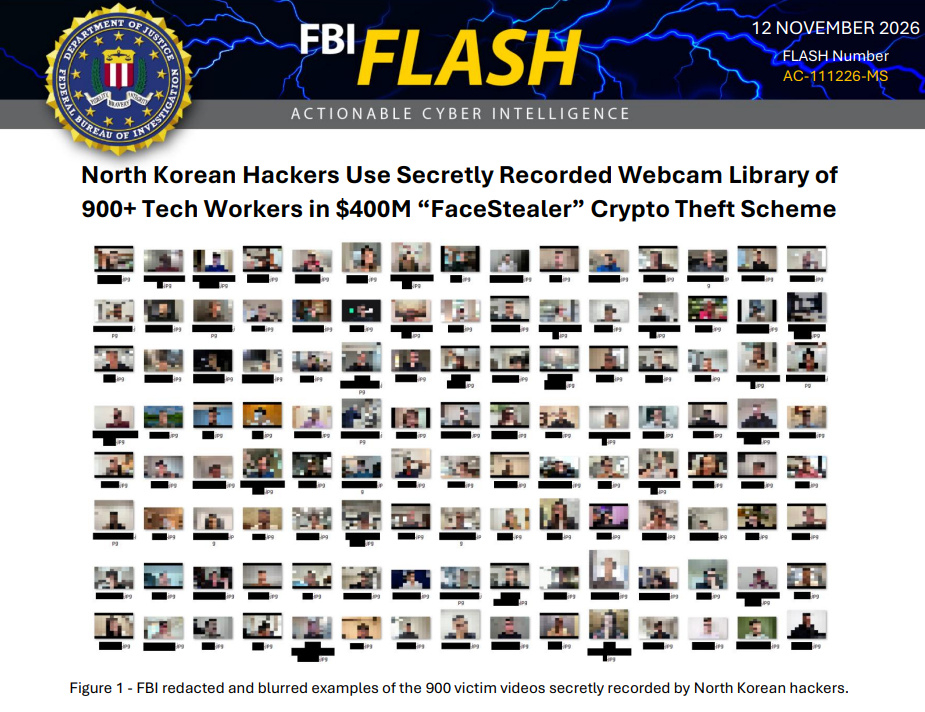
Cuplikan yang disamarkan dari video webcam yang direkam oleh peretas FaceStealer. Sumber: FBI
DOJ mengatakan bahwa para peretas di balik FaceStealer dikenal publik dengan beberapa nama, termasuk Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff, dan Stardust Chollima.
Majalah: Pendiri THORChain menolak permintaan pembekuan, CZ berterima kasih kepada Secret Service: Intisari Hodler