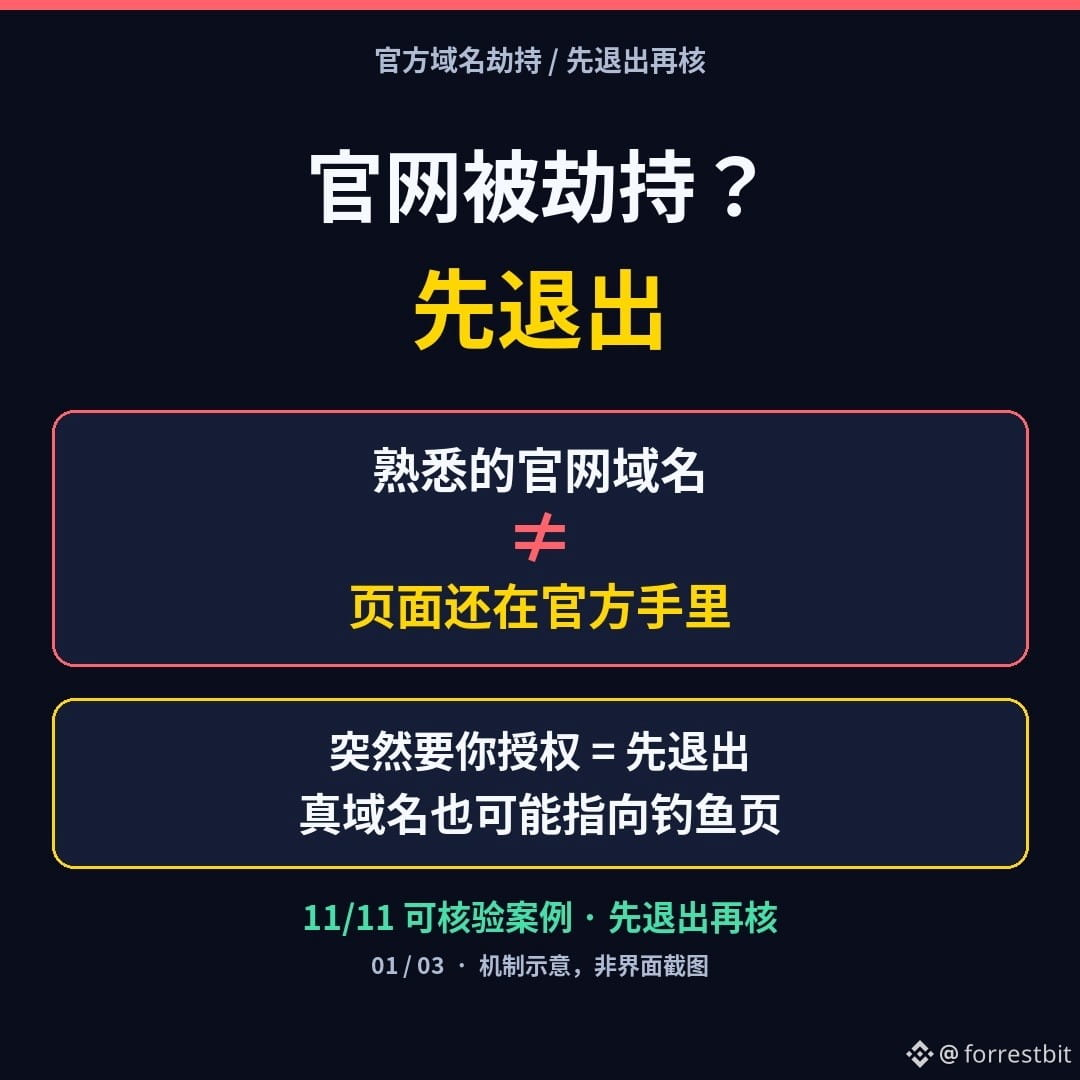
Kamu membuka “situs resmi” yang biasa kamu gunakan, lalu tiba-tiba muncul permintaan otorisasi dan kamu diminta menandatangani sesuatu agar bisa melanjutkan—kamu akan menandatanganinya atau keluar dulu?
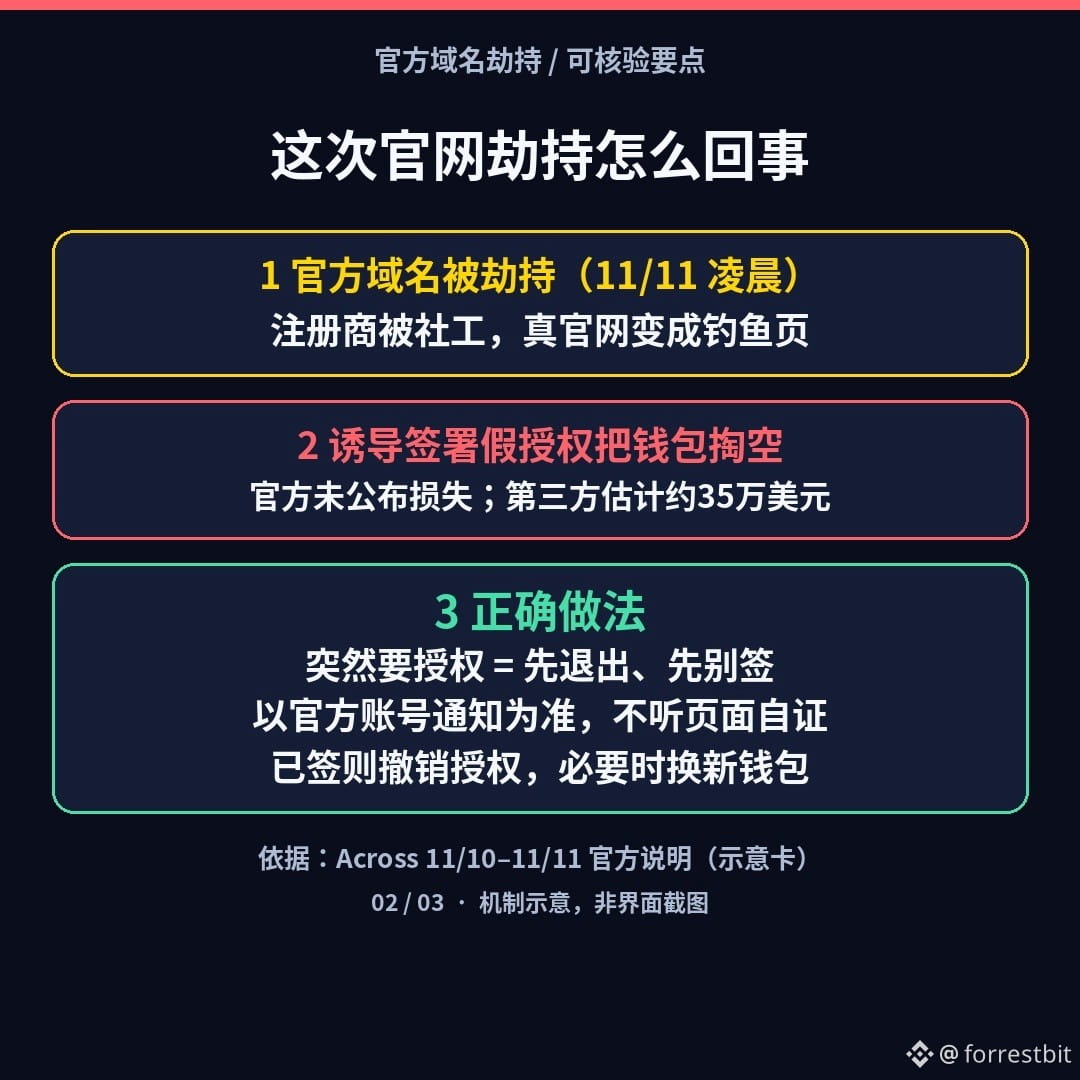
Ini bukan sekadar kasus situs palsu. Pada dini hari 11 November waktu Beijing, domain resmi protokol lintas rantai Across, across.to, dibajak. Penyerang mendapatkan kendali atas domain asli melalui rekayasa sosial terhadap registrar domain Namecheap, lalu mengubah situs resmi menjadi halaman phishing yang mengelabui pengguna agar menandatangani otorisasi token palsu. Pihak resmi menyatakan bahwa mereka menerima peringatan dan mulai menonaktifkan situs dalam waktu sekitar 15 menit. Organisasi respons keamanan SEAL911 menandai situs itu sebagai phishing di sejumlah dompet populer, kemudian Cloudflare menghapus catatan DNS-nya. Across belum mengumumkan total kerugian maupun jumlah pengguna yang terdampak; platform keamanan pihak ketiga GoPlus memperkirakan kerugian pengguna sekitar 350.000 dolar AS. Pada pagi 11 November waktu Beijing, Across mengumumkan bahwa mereka telah mendapatkan kembali domain tersebut dan sistem telah pulih. Mereka juga menyatakan bahwa pengguna yang terdampak akan mendapat kompensasi, sementara laporan lengkap akan diterbitkan kemudian.
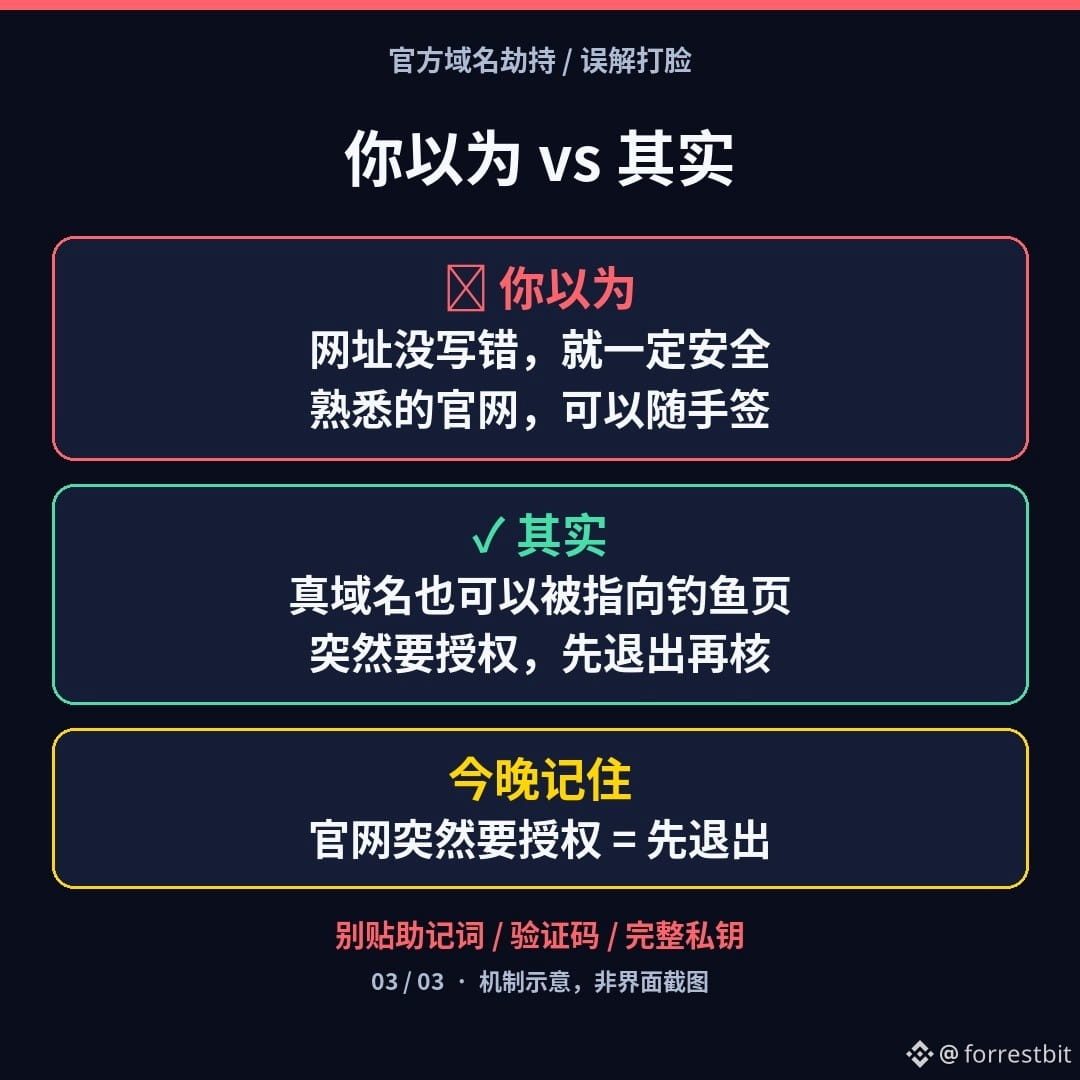
Ingat tanda-tanda bahayanya: ① “situs resmi” yang biasa kamu kunjungi tiba-tiba meminta otorisasi atau tanda tangan ② dompet atau browser menampilkan peringatan phishing ③ akun resmi meminta kamu untuk tidak mengakses situs atau menandatangani apa pun dulu. Intinya: meskipun nama domainnya persis sama, bukan berarti situsnya masih berada di tangan pihak resmi—setelah registrar terkena rekayasa sosial, situs asli pun bisa diarahkan ke halaman phishing.
Kamu mengira “kalau alamat situsnya benar, pasti aman”? Padahal kali ini, domain resmi itu sendiri yang diubah. Tiga hal yang perlu dilakukan malam ini:
1)Jika halaman tiba-tiba meminta otorisasi atau tanda tangan, keluar dulu. Jangan tanda tangani apa pun.
2)Ikuti informasi dari akun resmi yang biasa kamu pantau atau notifikasi di dalam aplikasi. Jangan percaya begitu saja ketika halaman itu mengaku “ini situs resmi”.
3)Jika kamu sudah menandatangani: cabut otorisasi yang mencurigakan melalui dompetmu. Jika ada yang tidak beres, buat dompet baru di perangkat yang bersih dan pindahkan asetmu.
Ini bukan kasus Binance dibobol lagi, dan bukan pula ajakan untuk memasang “paket perbaikan resmi”. Situs resmi proyek mana pun dapat menghadapi risiko serupa.
Mana yang lebih kamu takutkan: A membuka situs resmi yang biasa dikunjungi lalu diminta memberi otorisasi, atau B asal menandatangani karena merasa “domainnya asli”? Pilih satu di kolom komentar (jangan unggah frasa pemulihan atau kode verifikasi).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi dan tidak memberi sinyal trading. Informasi dirangkum dari pernyataan resmi Across tanggal 11/10–11/11 serta pemberitaan publik dari The Block, Cointelegraph, dan lainnya; perkiraan kerugian sekitar 350.000 dolar AS berasal dari GoPlus sebagai pihak ketiga, dan laporan resmi selanjutnya akan menjadi acuan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3
Ini bukan sekadar kasus situs palsu. Pada dini hari 11 November waktu Beijing, domain resmi protokol lintas rantai Across, across.to, dibajak. Penyerang mendapatkan kendali atas domain asli melalui rekayasa sosial terhadap registrar domain Namecheap, lalu mengubah situs resmi menjadi halaman phishing yang mengelabui pengguna agar menandatangani otorisasi token palsu. Pihak resmi menyatakan bahwa mereka menerima peringatan dan mulai menonaktifkan situs dalam waktu sekitar 15 menit. Organisasi respons keamanan SEAL911 menandai situs itu sebagai phishing di sejumlah dompet populer, kemudian Cloudflare menghapus catatan DNS-nya. Across belum mengumumkan total kerugian maupun jumlah pengguna yang terdampak; platform keamanan pihak ketiga GoPlus memperkirakan kerugian pengguna sekitar 350.000 dolar AS. Pada pagi 11 November waktu Beijing, Across mengumumkan bahwa mereka telah mendapatkan kembali domain tersebut dan sistem telah pulih. Mereka juga menyatakan bahwa pengguna yang terdampak akan mendapat kompensasi, sementara laporan lengkap akan diterbitkan kemudian.
Ingat tanda-tanda bahayanya: ① “situs resmi” yang biasa kamu kunjungi tiba-tiba meminta otorisasi atau tanda tangan ② dompet atau browser menampilkan peringatan phishing ③ akun resmi meminta kamu untuk tidak mengakses situs atau menandatangani apa pun dulu. Intinya: meskipun nama domainnya persis sama, bukan berarti situsnya masih berada di tangan pihak resmi—setelah registrar terkena rekayasa sosial, situs asli pun bisa diarahkan ke halaman phishing.
Kamu mengira “kalau alamat situsnya benar, pasti aman”? Padahal kali ini, domain resmi itu sendiri yang diubah. Tiga hal yang perlu dilakukan malam ini:
1)Jika halaman tiba-tiba meminta otorisasi atau tanda tangan, keluar dulu. Jangan tanda tangani apa pun.
2)Ikuti informasi dari akun resmi yang biasa kamu pantau atau notifikasi di dalam aplikasi. Jangan percaya begitu saja ketika halaman itu mengaku “ini situs resmi”.
3)Jika kamu sudah menandatangani: cabut otorisasi yang mencurigakan melalui dompetmu. Jika ada yang tidak beres, buat dompet baru di perangkat yang bersih dan pindahkan asetmu.
Ini bukan kasus Binance dibobol lagi, dan bukan pula ajakan untuk memasang “paket perbaikan resmi”. Situs resmi proyek mana pun dapat menghadapi risiko serupa.
Mana yang lebih kamu takutkan: A membuka situs resmi yang biasa dikunjungi lalu diminta memberi otorisasi, atau B asal menandatangani karena merasa “domainnya asli”? Pilih satu di kolom komentar (jangan unggah frasa pemulihan atau kode verifikasi).
(Konten edukasi, bukan saran investasi. Saya tidak bertransaksi dan tidak memberi sinyal trading. Informasi dirangkum dari pernyataan resmi Across tanggal 11/10–11/11 serta pemberitaan publik dari The Block, Cointelegraph, dan lainnya; perkiraan kerugian sekitar 350.000 dolar AS berasal dari GoPlus sebagai pihak ketiga, dan laporan resmi selanjutnya akan menjadi acuan. Konten ini dibuat dengan bantuan AI dan telah disunting oleh manusia.)
$BNB $BTC
#加密安全 #防诈骗 #EdukasiWeb3